
Zeithorizont
Mehrjährig
Innerhalb der Facette Zeithorizont ordnet die Analyse zum Zeithorizont Mehrjährig Artikel nach dem Zeitraum, in dem ein Signal voraussichtlich relevant ist. Die Seite hilft Lesern, unmittelbare operative Änderungen von längerfristigen Entwicklungen in Governance, Investitionen, Standards und Infrastruktur zu unterscheiden, die sich über Quartale oder Jahre erstrecken können. Sie verbindet zeitliche Annahmen mit öffentlichen Belegen, beteiligten Akteuren, Marktkontext, Auswirkungen auf Kunden, politischem Druck und Infrastrukturplanung, sodass Leser einschätzen können, ob eine Entwicklung dringend ist, strategischen Charakter hat oder noch auf bestätigende Belege wartet. Die Seite erklärt außerdem, wie der Zeithorizont die Bedeutung eines Signals verändert, welche Organisationen betroffen sein könnten und welche Infrastrukturentscheidungen kurzfristiges Handeln oder langfristige Beobachtung erfordern.

IETF
Paul Mockapetris und das Autoritätsbit, das nicht für die ganze Antwort galt
Eine DNS-Antwort kann für den ersten Namen autoritativ sein, ein Aliasziel aus dem Cache liefern und hilfreiche Adressen beifügen. Das AA-Bit ist dabei korrekt; erst die Datenbank macht einen Fehler, wenn sie das gesamte Paket „autoritativ“ nennt.

IETF
Jim Schaad und die Schlüssel-ID, die nur ein Hinweis war
Eine kurze Kennung führt einen Prüfer zum richtigen Regal, aber nicht zwingend zum einzigen Schlüssel. COSE lässt diese Mehrdeutigkeit ausdrücklich zu. Jim Schaads Spezifikation zeigt deshalb nicht nur, wie Signaturen geprüft werden, sondern wo die Beweisführung danach…
IETF
Donald E. Eastlake 3rd und der RBridge-Nickname, der keine dauerhafte Identität sein konnte
Ein kurzer Wert kann im Header stabil aussehen und im Kontrollsystem längst einen anderen Anspruchsteller haben. Die von Donald E. Eastlake 3rd mitgeprägten TRILL-Spezifikationen zeigen, wie ein 16-Bit-Nickname nutzbar bleibt, ohne zur Identität eines Geräts erklärt zu werden.

IETF
Patrik Fältström und die ENUM-Antwort, die den Anruf nicht abschloss
Die Nummer wurde aufgelöst, und eine DNSSEC-geprüfte Antwort lieferte einen URI. Trotzdem klingelte kein Telefon. Patrik Fältströms Arbeit an ENUM wird gerade dort wichtig, wo diese drei Aussagen getrennt bleiben.

IETF
David Harrington und der SNMP-Kontext, der den Betreiber nicht identifizierte
Die Anfrage bezeichnete Engine, Kontext und Objekt präzise. Welcher Mensch die Änderung veranlasst hatte, stand in keinem dieser Felder. David Harringtons SNMP-Architektur bewahrt diese Lücke, statt aus einer technischen Koordinate eine Personenidentität zu machen.
IETF
Bernard Aboba und die EAP-Methode, die keinen Netzzugang gewährte
Der Nachweis war gültig, die Authentisierungsmethode endete ordnungsgemäß – und doch blieb der kontrollierte Port geschlossen. Bernard Abobas Arbeit an EAP zeigt, weshalb beide Beobachtungen gleichzeitig stimmen können.

IETF
Chris Newman und der sichere Mail-Port, der keinen Benutzer autorisierte
Der TLS-Handshake war erfolgreich, das Konto angemeldet und die Absenderadresse trotzdem verboten. Chris Newmans RFC 8314 zeigt, warum geschützter Transport, Dienstidentität, Benutzerauthentisierung und Berechtigung getrennte Belege brauchen.

IETF
Keith Moore und das Encoded Word, das die Anzeige änderte, nicht den Absender
Nach einem Client-Update sieht dieselbe archivierte Nachricht plötzlich anders aus: Der Name ist lesbar, Akzente stimmen, die Rohdaten blieben unverändert. Keith Moores RFC 2047 erklärt, weshalb eine bessere Darstellung keine neue Aussage über Adresse, Signatur oder…

IETF
Roberto Peon und die HPACK-Tabelle, die Felder erinnerte, aber nie eine Antwort zwischenspeicherte
Eine kleine Zahl kann innerhalb einer HTTP/2-Verbindung ein langes Feld rekonstruieren. Über Frische, Herkunft oder Wiederverwendung einer Antwort sagt sie nichts.
IETF
Jon Callas und die OpenPGP-Key-ID, die nie einen einzigen Schlüssel bezeichnete
Eine kurze Key-ID macht die Suche bequem. Sie macht weder das Suchergebnis eindeutig noch den angezeigten Namen vertrauenswürdig oder die nächste Handlung erlaubt.
Institutionelle Trends in Nordamerika
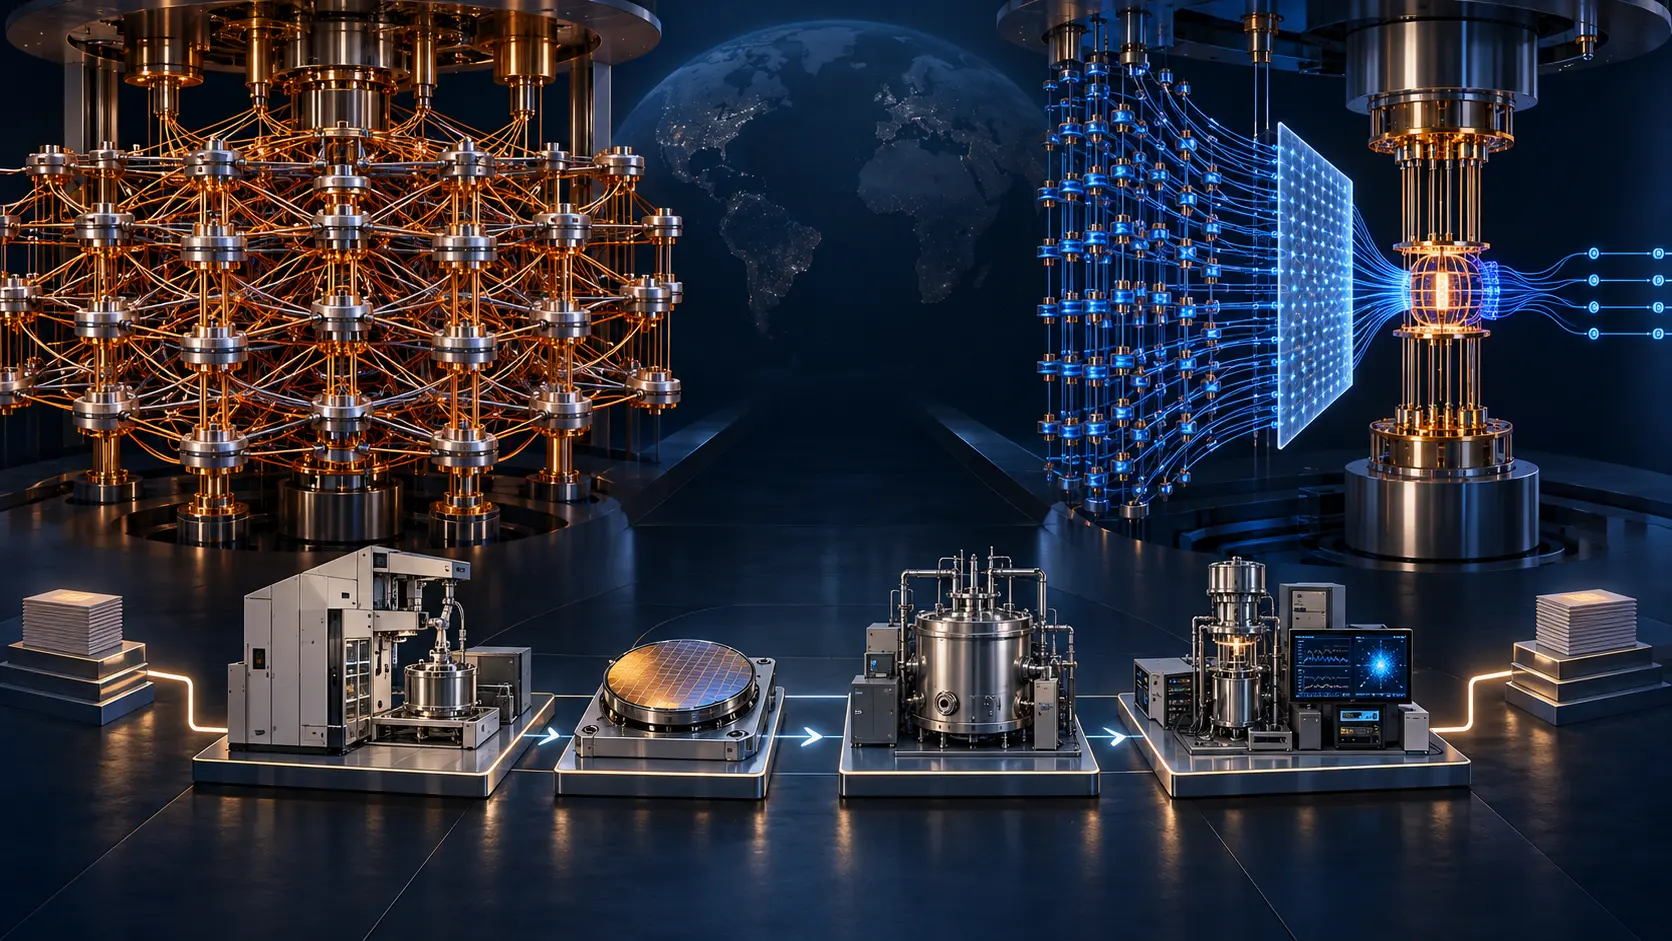
D-Waves 110.000 Qubits gehören auf zwei Anzeigetafeln
D-Waves neuer US-Forschungsvertrag nennt zwei große Ziele: einen Quantenannealer mit 100.000 Qubits und einen Gate-Rechner mit 10.000 physischen Qubits, aus denen 100 logische Qubits entstehen sollen. Wer daraus 110.000 macht, addiert keine Kapazität, sondern zwei unvereinbare…

IETF
Nathaniel Borenstein und Base64, das nie Vertraulichkeit versprach
Eine unleserlich wirkende Zeichenfolge kann Daten durch einen alten Transport bringen. Sie errichtet jedoch keine geheime Grenze zwischen Inhalt und Leser.

IETF
Cyrus Daboo und das PARTSTAT=ACCEPTED, das keine Teilnahme bewies
Ein angenommener Kalendereintrag hält eine Planungsentscheidung fest. Die von Cyrus Daboo mitgeprägten iTIP- und CalDAV-Spezifikationen zeigen ebenso klar, dass daraus kein Nachweis über spätere Anwesenheit oder Aufmerksamkeit wird.
IETF
Mark Crispin und das \Seen-Flag, das kein menschliches Lesen bewies
Eine E-Mail verliert den Fettdruck, und das Postfach speichert einen Fakt: `\Seen`. Die Oberfläche sagt „gelesen“; der Server kann eine Flag-Änderung belegen. Dazwischen liegt die Frage, die Mark Crispins IMAP offenhält: Welche Schicht hat den Menschen tatsächlich beobachtet?

IETF
Jonathan Rosenberg und der OPEN-Status eines Dienstes, nicht einer Person
Ein grüner Punkt macht aus einer technischen Angabe scheinbar eine menschliche Zusage. Bleibt die Antwort aus, wirkt entweder die Anzeige falsch oder der Mensch unzuverlässig. Die Standards lassen eine dritte, präzisere Lesart zu: Der Kommunikationsdienst konnte eine Nachricht…

Institutionelle Trends in Nordamerika
Beim 400-Millionen-Dollar-SPAC von GTS fehlt eine Mindestkasse
Die geplante Fusion mit NMP versieht GTS mit einem Börsenmantel und einer Unternehmensbewertung. Wie viel frei verfügbares Geld am Ende ankommt, lässt sie offen. Sicherer definiert sind die Ansprüche des Verkäufers: besicherte Schulden, neun Prozent Vorzugsrendite und zwanzig…

IETF
Ben Campbell und die hundertprozentige Reduktion, die keinen Nullverkehr bewies
Auf einem Betriebsdashboard wirkt `OC-Reduction-Percentage: 100` wie ein fertiges Messergebnis: Der Verkehr müsse auf null gefallen sein. In den Diameter-Spezifikationen, an denen Ben Campbell mitwirkte, ist die Zahl jedoch eine Anweisung. Ein meldender Knoten verlangt von einem…

Nationale Telekommunikationstrends in Nordamerika
80 Millionen Fasermilen von Verizon sind noch keine Strecke
Die Zahl klingt nach Geografie, zählt aber vor allem Glasfasern im Kabel. Der Vertrag mit Corning sichert einen industriellen Input bis 2032; Trassenbau, Aktivierung, erreichbare Anschlüsse und zahlender Verkehr bleiben eigene Nachweise.

IETF
Adam Roach und das beendete Abonnement, das die Ressource nicht beendete
Eine Kachel im Leitstand springt auf Rot: `Subscription-State: terminated`. Wer daraus ableitet, die beobachtete Ressource sei verschwunden, macht aus einer engen Gewissheit des Protokolls eine viel größere Behauptung. Die von Adam Roach verfasste SIP-Ereignisspezifikation…

IETF
Scott Hollenbeck und die Transfersperre, die ihren Grund nicht erklären konnte
Ein Sicherheitsbericht findet `clientTransferProhibited` und setzt den Domainstatus auf Grün. Ein Teil dieses Vertrauens ist berechtigt: Im von Scott Hollenbeck verfassten EPP-Domain-Mapping muss ein Transferantrag abgewiesen werden, solange die Sperre besteht. Unbeantwortet…