
Zeithorizont
Mehrjährig
Innerhalb der Facette Zeithorizont ordnet die Analyse zum Zeithorizont Mehrjährig Artikel nach dem Zeitraum, in dem ein Signal voraussichtlich relevant ist. Die Seite hilft Lesern, unmittelbare operative Änderungen von längerfristigen Entwicklungen in Governance, Investitionen, Standards und Infrastruktur zu unterscheiden, die sich über Quartale oder Jahre erstrecken können. Sie verbindet zeitliche Annahmen mit öffentlichen Belegen, beteiligten Akteuren, Marktkontext, Auswirkungen auf Kunden, politischem Druck und Infrastrukturplanung, sodass Leser einschätzen können, ob eine Entwicklung dringend ist, strategischen Charakter hat oder noch auf bestätigende Belege wartet. Die Seite erklärt außerdem, wie der Zeithorizont die Bedeutung eines Signals verändert, welche Organisationen betroffen sein könnten und welche Infrastrukturentscheidungen kurzfristiges Handeln oder langfristige Beobachtung erfordern.

Geschichte
Der Befehl, der die Verbindung abgab: Warum SMTP TURN durch ETRN ersetzte
Ein Mailhost rief seinen Provider an und bat die Leitung, sich umzudrehen. Der Server konnte wartende Nachrichten über dieselbe Verbindung zurücksenden. Die Sparsamkeit verbarg eine Machtübertragung: Der Anrufer hatte einen Hostnamen genannt, aber sein Recht auf dessen Mail nicht…
Globale Cloud-Dienste-Trends
Encrypted ClientHello wird zum Konfigurationsvertrag zwischen DNS und Edge
Im DNS steht bereits der neue öffentliche ECH-Schlüssel. Fünf Edge-Gruppen haben den passenden privaten Schlüssel geladen, die sechste noch nicht. Der Browser landet dort, erhält eine Retry-Konfiguration und versucht es erneut. Jedes Teilsystem war gesund. Die Verbindung weist…

Geschichte
Die Frist, die kein Relay zurücksetzen durfte: Wie SMTP DELIVERBY Restzeit weitergab
Ein Server konnte DELIVERBY unterstützen und trotzdem eine zu kurze Frist ablehnen. Gerade diese veröffentlichte Untergrenze machte aus Dringlichkeit eine belastbare Annahmebedingung statt eines leeren Versprechens.

Geschichte
Eine Kennung, die am Postfachrand endete: Wie POP3 UIDL Erinnerung ohne globale Identität ermöglichte
Dieselbe Zeichenfolge kann in zwei POP3-Postfächern vorkommen, ohne dieselbe Nachricht zu bezeichnen. UIDL war gerade deshalb brauchbar, weil seine Autorität klein blieb: Ein Server hielt die Kennung für eine Nachricht in einem bestimmten Maildrop über Sitzungen hinweg stabil.…
Geschichte
Der Fehlercode, der den Sperrenden zur Identifikation aufforderte
HTTP 451 machte Rechtssperre und Vollstrecker sichtbar. Offenlegung erzwingen, die Anordnung prüfen oder Sperren unter HTTP erkennen konnte er nicht.

Globale Cloud-Dienste-Trends
Früher Produktzugang macht ein gemeinsames Änderungsregime notwendig
NTT DATA soll im Rahmen der vertieften Allianz früher auf neue Funktionen von Palo Alto Networks zugreifen können. Das kann Dienste schneller vorbereiten – und verlagert zugleich Produktänderungen näher an den Kundenbetrieb, bevor Erfolg und Verantwortung messbar sind.
Globale institutionelle Trends
Öffentliche Satellitenterminals sind erst Infrastruktur, wenn der Käufer aussteigen kann
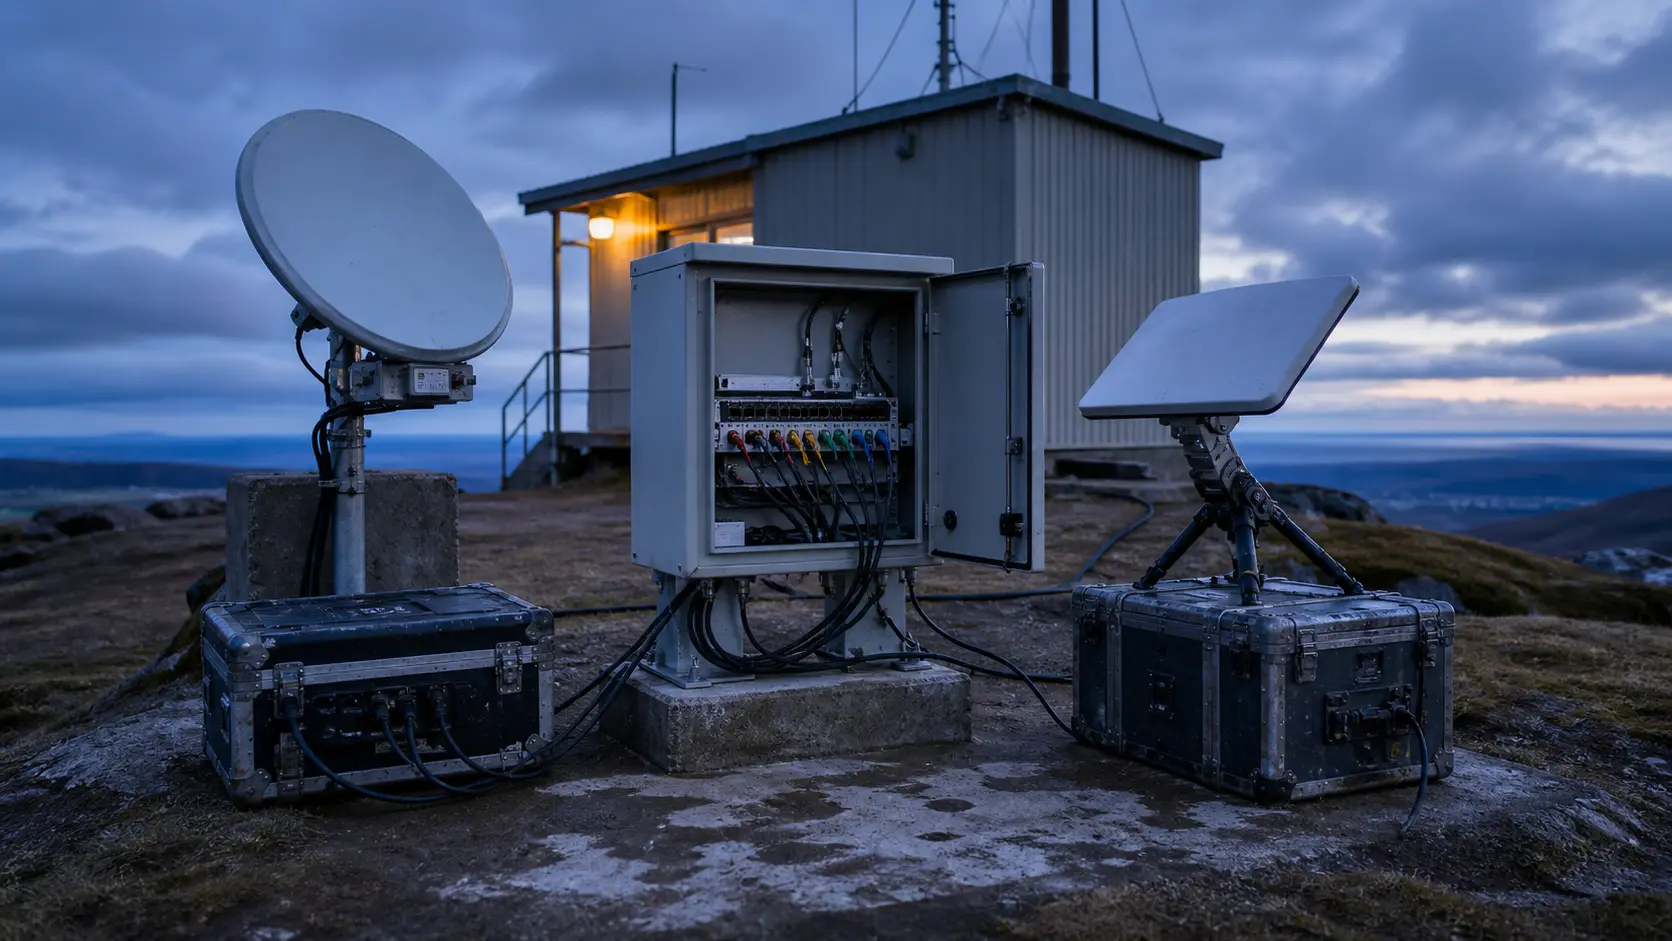
Die Antenne bleibt auf dem Dach, auch wenn Vertrag, Konto oder Betreiber wechseln. Kann die öffentliche Stelle den Standort dann nicht rechtmäßig und in bekannter Zeit wieder verbinden, besitzt sie Hardware, aber keine belastbare Konnektivität.

Geschichte
Die Warnung am falschen Server: Wie Path MTU Discovery Beweis und Korrektur trennte
2015 erreichte eine ICMP-Packet-Too-Big-Meldung das richtige Cloudflare-Rechenzentrum und dennoch nicht die richtige Verbindung. ECMP hielt den TCP-Fluss auf einem Backend, verteilte ICMP aber nach einem anderen Hash. Der Server mit der Warnung besaß keinen passenden Zustand; der…
Globale Trends bei regionalen ISPs
IPv6-Erweiterungsheader werden zur Kompatibilitätsabgabe des Pfades
„IPv6-fähig“ ist eine Produkteigenschaft ohne Tiefenangabe. Sie sagt nicht, wie viele Header ein Parser verfolgt, wann ein Paket den schnellen Pfad verlässt oder ob ein verworfenes Paket eine brauchbare Fehlermeldung erzeugt. Erst der nächste Header macht aus dem Häkchen eine…
Trends der nationalen Telekommunikation in Asien-Pazifik
Y.3335 braucht eine Beweiskette über Betreibergrenzen hinweg
ITU-T Y.3335 schafft einen gemeinsamen Rahmen für latenzarme und energieeffiziente Kommunikationspfade. Die Empfehlung löst damit ein Sprachproblem zwischen Betreibern. Ob daraus ein belastbarer Dienst entsteht, entscheidet sich erst an Messmethoden, Schnittstellen und der…

Fallakte
Der öffentliche Pfad war sauberer. Seine Geschichte war umgeschrieben: Private ASNs und die Befugnis, einen BGP-Hop zu löschen
Die Analyse-Zusammenfassung zu Der öffentliche Pfad war sauberer. Seine Geschichte war umgeschrieben: Private ASNs und die Befugnis, einen BGP-Hop zu löschen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die…

Geschichte
Die letzte unkomprimierte Zeile: Wie IMAP jedes folgende Byte neu deutete
Die Antwort des Servers sah alltäglich aus: ein Tag, `OK`, ein kurzer Satz und CRLF. Doch sie war die letzte Zeile, die nach den alten Regeln lesbar blieb. Nach einem erfolgreichen COMPRESS gehörte das nächste Serverbyte nicht mehr unmittelbar zur sichtbaren IMAP-Sprache, sondern…

Fallakte
Vertrauenskanäle ohne Befehlsgewalt: Wer darf in einer Cyberkrise für FIRST sprechen?
In einer Krise kann FIRST eine Nachricht begrenzen, einen Sprecher bestimmen und die richtigen Teams zusammenbringen. Den kompromittierten Router, das Register oder das Endgerät kann die Organisation nicht selbst ändern. Zwischen Koordination und Ausführung verläuft ihre…

Geschichte
Die Begrüßung, die wiederholt werden musste: Wie STARTTLS das Vertrauen von SMTP zurücksetzte
Der Client hatte seinen Namen bereits im Klartext genannt, und auch der Server hatte seine Fähigkeiten ungeschützt aufgezählt. Eine spätere TLS-Schicht konnte diesen früheren Aussagen nicht nachträglich Glaubwürdigkeit verleihen. SMTP zog deshalb eine scharfe Grenze: Nach dem…

Fallakte
Ermächtigt, aber ohne Stimme: Was das IGF Leadership Panel tatsächlich anordnen kann
Noch vor der ersten Ernennung war die Schwachstelle bekannt. Teilnehmende eines IGF-Expertentreffens wollten 2022 verhindern, dass das neue Leadership Panel als Vorgesetzter des MAG erscheint oder knappe Sekretariatsressourcen abzieht. Vier Jahre später bleibt genau diese…

ICANN
Die Werkstatt hinter Root-Empfehlungen: Wer kontrolliert den RSSAC-Caucus-Prozess?
Auf einem RSSAC-Dokument steht der Name des beschließenden Ausschusses. Der größte Teil der fachlichen Arbeit entsteht jedoch in einem breiteren Expertenkreis. Das geltende Verfahren trennt beides: Der RSSAC Caucus kann Fragen aufwerfen, Belege ordnen und Entwürfe schreiben; die…
ICANN
Die vom Board ernannten Sicherheitsexperten: Wo die Macht des SSAC endet
Ein Satz in den SSAC-Verfahrensregeln setzt den Maßstab: Die Hauptpflicht der Mitglieder besteht nicht darin, Interessenkonflikte zu beseitigen oder Betroffene von der Beratung auszuschließen. Sie besteht in Offenlegung und Transparenz. Wer dieses Modell prüfen will, muss deshalb…

Fallakte
Eine Datenbank mit eigener Wählerschaft: Wer stimmt bei PeeringDB ab?
Für die Boardwahl 2026 ist die Zahl 137 belegt. Sie bezeichnet Wähler, nicht Wahlbeteiligung. Wie viele Mitglieder nach Zusammenfassung verbundener Unternehmen tatsächlich wahlberechtigt waren, bleibt offen. PeeringDBs Machtordnung beginnt deshalb bei der Bildung des Wahlkörpers…
Geschichte
Die Zugangsdaten, die die Nachricht nicht signieren konnten: Wie SMTP AUTH die Absenderidentität begrenzte
Zugangsdaten konnten das Tor zur Mail-Einlieferung öffnen. Den Brief dahinter konnten sie nicht unterschreiben. Gerade diese Trennung machte SMTP AUTH belastbar: Der Server erfuhr, wer diese Sitzung aufgebaut hatte und was dieses Konto hier durfte – nicht, wer den Text verfasst…

Globale Cloud-Dienste-Trends
Die Verfügbarkeit, die der Vertrag tatsächlich kauft
Ein Cloud-SLA lässt sich am besten dort lesen, wo die große Prozentzahl verschwindet und die Rechenarbeit beginnt. Cloudflare veröffentlicht für den vom Enterprise-SLA erfassten Service eine Uptime-Zusage von 100%. Für die Gutschrift zählt jedoch nicht allein, wie lange eine…