
Zeithorizont
Mehrjährig
Innerhalb der Facette Zeithorizont ordnet die Analyse zum Zeithorizont Mehrjährig Artikel nach dem Zeitraum, in dem ein Signal voraussichtlich relevant ist. Die Seite hilft Lesern, unmittelbare operative Änderungen von längerfristigen Entwicklungen in Governance, Investitionen, Standards und Infrastruktur zu unterscheiden, die sich über Quartale oder Jahre erstrecken können. Sie verbindet zeitliche Annahmen mit öffentlichen Belegen, beteiligten Akteuren, Marktkontext, Auswirkungen auf Kunden, politischem Druck und Infrastrukturplanung, sodass Leser einschätzen können, ob eine Entwicklung dringend ist, strategischen Charakter hat oder noch auf bestätigende Belege wartet. Die Seite erklärt außerdem, wie der Zeithorizont die Bedeutung eines Signals verändert, welche Organisationen betroffen sein könnten und welche Infrastrukturentscheidungen kurzfristiges Handeln oder langfristige Beobachtung erfordern.

IETF
QUIC-Coalescing: effiziente Übertragung, kein gemeinsames Zustellschicksal
Ein UDP-Datagramm kann mehrere vollständige QUIC-Pakete tragen. Gemeinsam ist ihnen die Transporthülle, nicht aber Schutz, Verarbeitung, ACK, Verlust, Neuübertragung oder Anwendungsergebnis.

Globale Cloud-Dienste-Trends
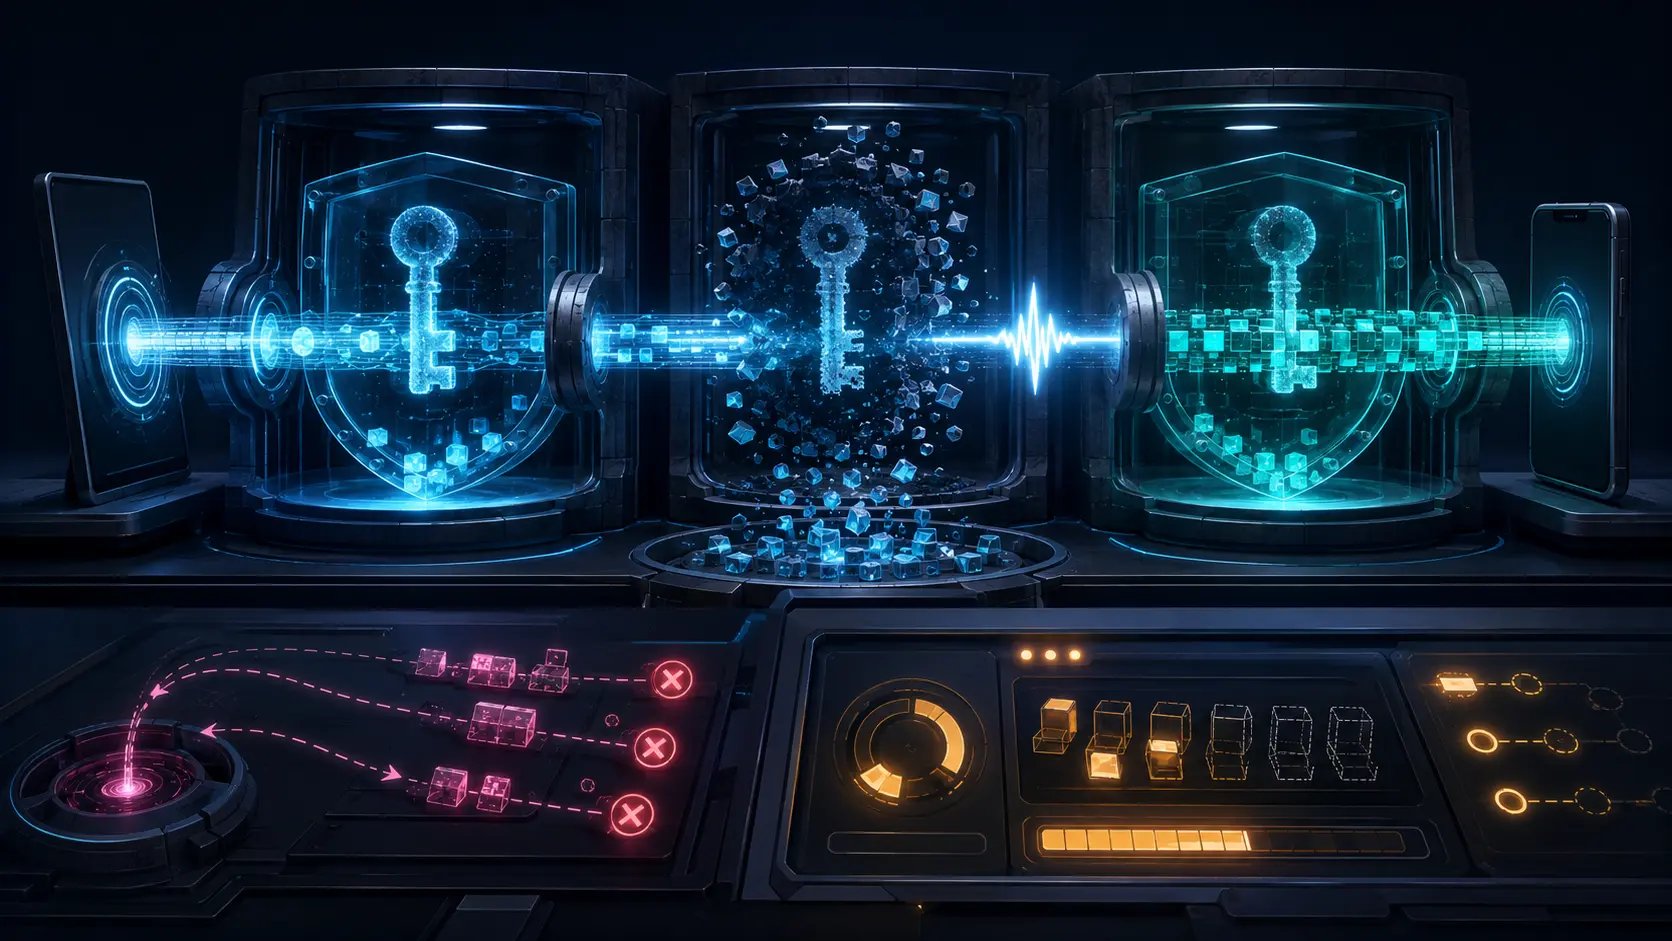
Die vier Uhren eines DNSSEC-Schlüsselwechsels
Ein DNSSEC-Schlüsselwechsel ist erst abgeschlossen, wenn die Verteilung auf den autoritativen Servern, Resolver-Caches, übergeordnete Delegation und konfigurierte Vertrauensanker kompatible Zustände erreicht haben.
IETF
Die QUIC-Handshake-Bestätigung ist kein Nachweis für Anwendungsbereitschaft
HANDSHAKE_DONE kennzeichnet einen klaren Übergang im kryptografischen Zustand, aber keine Antwort der Anwendung. Die Bestätigung führt zum Verwerfen der Handshake-Schlüssel; sie beweist weder die Annahme von 0-RTT noch die Gesundheit nachgelagerter Dienste, eine dauerhafte…

Globale Cloud-Dienste-Trends
Ein HTTPS Resource Record ist kein Test der Endpunktbereitschaft
Ein HTTPS Resource Record kann vor dem Verbindungsaufbau einen bevorzugten Endpunkt nennen. Er beweist nicht, dass die vorgesehenen Clients ihn aufgelöst, ausgewählt, authentifiziert und erfolgreich genutzt haben.

IETF
QUIC-Idle-Timeout begrenzt Stille, verspricht aber keine Sitzungsdauer
Ein `max_idle_timeout` von dreißig Minuten wirkt leicht wie das Versprechen, eine Sitzung bleibe mindestens eine halbe Stunde nutzbar. Der Parameter ist enger: Er begrenzt, wie lange der QUIC-Zustand eines Endpunkts protokollgemäße Stille duldet.

Globale Cloud-Dienste-Trends
Eine 202-Accepted-Antwort belegt keine Ausführung
HTTP `202 Accepted` hält fest, dass eine Anfrage zur asynchronen Verarbeitung angenommen wurde. Es belegt weder den Start eines Workers noch eine gültige Berechtigung zum Ausführungszeitpunkt, einen tatsächlich eingetretenen Nebeneffekt oder das angeforderte Ergebnis.
IETF
QUIC-Flusskontrollkredit ist Erlaubnis, keine reservierte Kapazität
Ein hoher `MAX_DATA`-Wert wirkt wie ein Kapazitätsnachweis. In QUIC ist er nur die absolute Grenze der Byte-Offsets, bis zu der der Peer senden darf.
Globale Cloud-Dienste-Trends
Ein Retry-After-Header ist keine Wiederherstellungsfrist
HTTP `Retry-After` kann einem Client sagen, wann er es erneut versuchen sollte. Der Header verspricht nicht, dass Dienst, Abhängigkeiten, Kapazität oder Ergebnis nach Ablauf der Wartezeit verfügbar sind.

IETF
Ein QUIC-ACK belegt Paketverarbeitung, nicht die Zustellung an die Anwendung
Ein Paket in einem ACK-Bereich ist ein starker Transportbeleg. Es beweist nicht, dass der entfernte Prozess die Bytes gelesen, verbucht oder ausgeführt hat.
IETF
Eine QUIC-Versionsliste ist kein Nachweis für die Serverunterstützung
Ein Paket zur Versionsaushandlung kann erklären, warum ein Verbindungsversuch die Richtung wechselte. Es authentifiziert keinen Server und belegt weder die Unterstützung in der gesamten Bereitstellung noch die schließlich verwendete Version.

Globale Cloud-Dienste-Trends
Eine 103-Early-Hints-Antwort ist keine Zusage des Ursprungsservers
HTTP 103 Early Hints erlaubt einem Client, Verbindungen vorzubereiten oder wahrscheinliche Abhängigkeiten abzurufen, bevor die endgültige Antwort vorliegt. Der Zeitgewinn ist nützlich. Er ist aber weder eine Erfolgszusage noch eine Garantie für unveränderte Felder, verfügbare…
IETF
Ein gültiges QUIC-Retry-Tag authentifiziert den Server nicht
Die Integritätsprüfung bindet das Retry-Paket an ein beobachtetes Initial; Identität, Token-Annahme und Validierung der Clientadresse bleiben jedoch getrennte Tatsachen.
Globale Cloud-Dienste-Trends
Ein DNS-Cookie authentifiziert keinen Client
Ein DNS-Cookie hilft dem Server, eine Anfrage mit zuvor ausgegebenem Protokollzustand von einem Paket zu unterscheiden, das lediglich eine Quelladresse behauptet. Das erschwert mehrere Off-Path-Angriffe. Es identifiziert weder Person, Anschlussinhaber noch Gerät hinter einem…
IETF
Ein QUIC-Key-Phase-Wechsel belegt funktionierende neue Schlüssel, nicht den Grund ihres Wechsels
Der erfolgreiche Übergang zu den nächsten Paketschutzschlüsseln bestätigt kryptografischen Fortschritt in einer Verbindung, verrät aber weder Richtlinie noch Vorfall oder Auslieferung als Auslöser.

Globale Cloud-Dienste-Trends
Ein OCSP-Staple ist keine Echtzeitgarantie für einen Widerruf
Eine vom Server im TLS-Handshake mitgelieferte OCSP-Antwort erspart dem Client eine eigene Statusabfrage. Die Antwort kann gültig signiert sein, zum richtigen Zertifikat gehören und noch innerhalb ihres Zeitfensters liegen. Das beweist jedoch weder, dass jeder Endpunkt den…

Führungskräfte
Prasanna Premachandra und das Schulnetz, das Lernzeit zurückgab
Eine unterbrochene WLAN-Verbindung beim Wechsel zwischen zwei Klassenräumen wirkt wie eine kleine technische Störung. Über einen Schultag vervielfacht wird sie zu verlorener Unterrichtszeit, ungleichem Zugang und dauerhafter Belastung für den Support. Prasanna Premachandras…
IETF
Ein QUIC Stateless Reset belegt einen Token-Treffer, nicht die Ursache des Zustandsverlusts
Ein Client kann erkennen, dass sein Peer keinen nutzbaren QUIC-Verbindungszustand mehr besitzt, ohne zu erfahren, welche Instanz, Bereitstellung oder Routingentscheidung ihn beseitigt hat.

Globale Cloud-Dienste-Trends
Die Annahme von TLS-1.3-0-RTT ist keine Entscheidung über Replay-Sicherheit
Early Data kann bei einer wiederaufgenommenen Verbindung einen Netzwerkumlauf sparen. Der Geschwindigkeitsgewinn ist real. Doch angenommene und entschlüsselte Bytes beweisen weder, dass die Anwendungsoperation gefahrlos wiederholt werden kann, noch dass sie aktuell autorisiert…

IETF
QUIC-Migration kann scheitern, obwohl die Verbindung noch besteht
Eine QUIC-Verbindung kann kryptografisch intakt bleiben und dennoch keinen neuen Pfad nutzen. Die fehlende Ressource kann eine unbenutzte, vom Peer ausgegebene Verbindungs-ID sein.

IETF
Das Dreifach-Limit von QUIC ist ein Adressvalidierungsbudget, kein DDoS-Schutz
Ein QUIC-Server kann die nächsten Handshake-Bytes fertig vorbereitet haben und sie dennoch nicht senden dürfen. Bevor feststeht, dass der Client an seiner angegebenen Adresse Pakete empfangen kann, gewährt jedes empfangene Byte nur begrenzten Sendekredit.