
Zeithorizont
Current
Innerhalb der Facette Zeithorizont ordnet die Analyse zum Zeithorizont Current Artikel nach dem Zeitraum, in dem ein Signal voraussichtlich relevant ist. Die Seite hilft Lesern, unmittelbare operative Änderungen von längerfristigen Entwicklungen in Governance, Investitionen, Standards und Infrastruktur zu unterscheiden, die sich über Quartale oder Jahre erstrecken können. Sie verbindet zeitliche Annahmen mit öffentlichen Belegen, beteiligten Akteuren, Marktkontext, Auswirkungen auf Kunden, politischem Druck und Infrastrukturplanung, sodass Leser einschätzen können, ob eine Entwicklung dringend ist, strategischen Charakter hat oder noch auf bestätigende Belege wartet. Die Seite erklärt außerdem, wie der Zeithorizont die Bedeutung eines Signals verändert, welche Organisationen betroffen sein könnten und welche Infrastrukturentscheidungen kurzfristiges Handeln oder langfristige Beobachtung erfordern.

IETF
Juliusz Chroboczek und die Babel-Metrik, die keine globale Punktzahl war
Eine Routing-Metrik kann für eine lokale Wahl nötig sein, ohne das Netz als Ganzes zu bewerten. RFC 8966 überlässt die Berechnung von Linkkosten und Babel-Metrik der lokalen Policy und verlangt nur eine enge gemeinsame Eigenschaft: strikte Monotonie gegen dauerhafte Schleifen.…

IETF
Wassim Haddad und das Präfix, das Weiterleitung noch nicht erlaubte
Ein mobiler Router kann beim Home Agent registriert sein, bevor er weiß, welches mobile Netzpräfix er nutzen darf. RFC 6276, an der Wassim Haddad mitwirkte, trennt Registrierung, DHCPv6-Präfixdelegation und die Cache-Bedingung, die Weiterleitung für ein bestimmtes Präfix erst…

IETF
Nandita Dukkipati und die TCP-Erholung ohne ruckartige Sprünge
Dass zwei Sender am Ende derselben Verlustbehebung bei demselben `ssthresh` ankommen, sagt wenig über ihren Weg dorthin. Der eine schweigt einen Teil der RTT und schickt anschließend einen Schwall. Der andere gibt mit jedem eintreffenden ACK eine berechnete kleine Menge frei.…

IETF
Ashesh Mishra und die BFD-Prüfung, die rückgängig bleiben musste
Das Paket war noch nicht vertrauenswürdig. Trotzdem verlangte seine Prüfung eine Berechnung, die den Zustand löschen konnte, den der Empfänger nach einem Nein weiterhin brauchte.

IETF
Wes Hardaker und der DNS-Server, der zwei TTLs überleben musste
Ein alter Nameserver kann betrieblich noch gebraucht werden, obwohl fast niemand ihn mehr fragt. Entscheidend ist nicht der ruhige Graph, sondern ob irgendwo noch ein gültiger Cacheeintrag auf ihn zeigt.
IETF
Mirja Kühlewind und das QUIC-Spin-Bit, das die Anwendungsperiode statt der Netz-RTT maß
Die Spur zeigte alle 200 Millisekunden eine saubere Flanke. Daraus 200 ms RTT zu machen, war trotzdem voreilig: Eine sparsam sendende Anwendung erzeugt denselben Takt auf einem viel schnelleren Pfad.

IETF
Murray Kucherawy und die DKIM-Signatur mit unsigniertem Ende
Ein `dkim=pass` kann richtig sein, obwohl der sichtbare Nachrichtentext hinter der geprüften Grenze weitergeht. Das optionale `l=`-Tag beendet den Body-Hash nach einer Zahl kanonisierter Oktette. Der Rest verschwindet nicht aus der Mail — nur aus dieser Signatur.

IETF
John Klensin und die SMTP-Antwort, die Verantwortung statt Zustellung bestätigte
Ein ausgehender Mailserver erhält nach DATA ein `250 OK` und entfernt den Eintrag aus seiner Queue. Damit ist sein Transfer beendet. Der Empfänger hat die Nachricht trotzdem noch nicht bestätigt — lediglich ein anderes System hat die Pflicht übernommen, weiterzumachen.
IETF
Tomek Mrugalski und der DHCPv6-Erfolg, der die Lease nicht verlängerte
Ein Gerät wechselt das Netz und fragt, ob seine bisherigen IPv6-Adressen noch auf den neuen Link passen. Ein Server antwortet mit `Success`. Der Status klingt nach einer erneuerten Zusage. RFC 9915 meint jedoch nur die räumliche Zuordnung: Die Adressen sind hier angebracht…
IETF
Bob Briscoe und die L4S-Markierung, die niedrige Latenz nicht bewies
Ein belastbarer Messbericht führt drei Zeilen, wo ein Produktabzeichen nur eine zeigt: Kennung des Pakets, lokale Warteschlange und gemessene Verzögerung. RFC 9332 hält diese Ebenen bewusst auseinander. Ein Paket kann ECT(1) tragen und dennoch durch eine Betreiberregel in der…
IETF
Kent Watsen und das UDP-Modell ohne Nachweis des laufenden Sockets
Ein Konfigurations-Export kann vollständig und korrekt sein, während die Socket-Tabelle leer bleibt. RFC 9984 standardisiert die beabsichtigte Kontaktfläche; für den Vollzug braucht es einen zweiten Zeugen.

IETF
David Schinazi und der UDP-Tunnel, der vor der Zielantwort erfolgreich ist
Ein Protokollstatus ist nur dann belastbar, wenn sein Geltungsbereich erhalten bleibt. Bei CONNECT-UDP bestätigt der Erfolg die Bereitschaft des Proxys; er ist kein Gesundheitszeugnis des entfernten Dienstes.

IETF
Christopher A. Wood und die Datenschutzgrenze, die kein Betreiber allein halten sollte
Oblivious HTTP verspricht nicht, dass ein Betreiber vorhandene Daten freiwillig ignoriert. Das Protokoll teilt die Sicht: Der Relay-Betreiber erkennt den Netzursprung, aber nicht den Klartext; das Gateway erkennt den Klartext, aber nicht den ursprünglichen Anschluss. Datenschutz…
IETF
Martin Thomson und das Schlüsselprotokoll, das eine Sitzung entschlüsselte, aber nicht bewies
Die Entschlüsselung funktionierte. Damit war eine technische Beziehung zwischen Geheimnissen und aufgezeichneten TLS-Records belegt. Wer die Protokollierung eingeschaltet hatte, welcher Endpoint die Werte erzeugte und ob die Erhebung zulässig war, stand dennoch in keiner Zeile.
IETF
Todd Herr und der DMARC-Pass, der die Nachricht nicht sicher machte
Ein Prüfergebnis kann technisch richtig und organisatorisch überschätzt sein. `pass` bestätigt bei DMARC eine autorisierte Domainbeziehung. Es bestätigt weder den Namen auf dem Bildschirm noch die Behauptung im Text, den Anhang oder einen Anspruch auf Zustellung.

Gesellschaft für Nummernressourcen
Das Support-Postfach braucht eine Falluhr
Eine Nachricht kann das System eines Mitglieds verlassen haben, ohne dass damit feststeht, ob die empfangende Institution sie angenommen, zugewiesen oder einen nächsten Antwortzeitpunkt festgelegt hat. Für eine Mitgliederorganisation im Umfeld der Internet-Nummernressourcen liegt…

Gesellschaft für Nummernressourcen
Eine öffentliche Mitgliederliste braucht einen Austrittsstatus
Eine Liste kann zeigen, wer heute anerkannt ist. Verschwindet ein Name kommentarlos, erklärt sie weder das Ende der früheren Aussage noch Zeitpunkt und Zuständigkeit der Änderung.
Globale institutionelle Trends
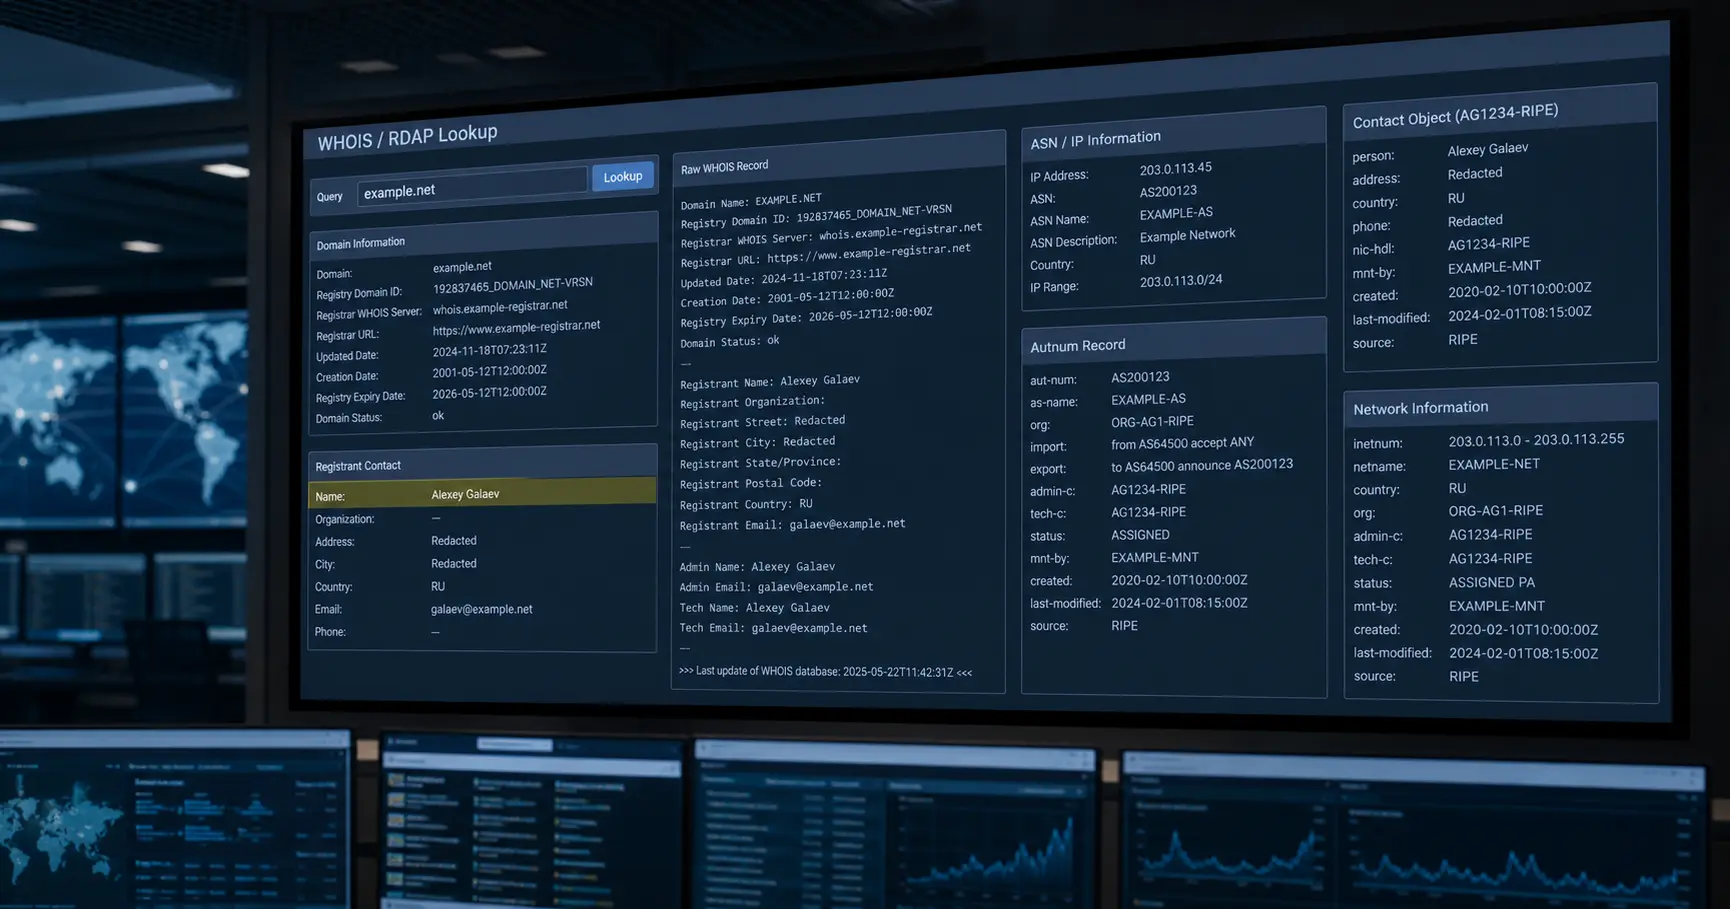
Alexey Galaev
Die Analyse-Zusammenfassung zu Alexey Galaev erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der Kontext der Kategorie Globale institutionelle…