
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

IETF
Die Signatur war gültig. Die Delegierung war noch nicht autorisiert
Ein RFC-5105-Token kann formal korrekt signiert sein und dennoch den falschen Registrar, eine nicht mehr zugelassene Methode oder einen unzulässigen Zeitraum nennen. Die Registry muss Kryptografie, Policy-Entscheidung und ausgeführte Delegierung getrennt belegen.

Cloud-Dienste in Europa und im Nahen Osten
Allianz Technology SE: Was die Bilanz hinter der KI-Transformation zeigt
Ein interner IT-Dienstleister mit rund 3,42 Milliarden Euro Umsatz und 10.688 Beschäftigten steht gleichzeitig im Zentrum eines globalen Umbauprogramms, das in Australien und der Schweiz messbare Stellenreduktionen hinterlassen hat. Die Handelsregister-Zahlen für das…
Geschichte
Ein Call Release verlangte viele Connection-Freigaben: RFC 3475
RFC 3475 beendete den Call mit einer Operation, doch ihre Umsetzung verzweigte sich in die getrennte Freigabe jeder zugeordneten Connection.
IETF
Zwei Link-IDs standen im Paket. Erst die Ports machten sie glaubwürdig — RFC 9533
Der Messwert für das Bündel war grün. Hinter ihm lagen vier physische Leitungen, doch der Datensatz konnte nicht sagen, welche den Test hin- und zurückgetragen hatte. RFC 9533 macht aus dieser fehlenden Zuordnung eine harte Annahmebedingung für OWAMP- und TWAMP-Messungen.

Geschichte
Der Call hatte eine globale ID. Eine Connection war er trotzdem nicht: RFC 3474
RFC 3474 gab einer ASON-Beziehung eine dauerhafte Kennung, doch diese Beständigkeit war kein Beleg für reservierte Ressourcen, einen physischen Pfad oder einen erbrachten Dienst.
IETF
Der Refresh war angefordert. Der Decoder war noch nicht wiederhergestellt
Eine neue FIR-Sequenz belegt, dass für ein bestimmtes SSRC-Paar eine neue Aufforderung vorlag. Sie belegt weder die vollständige Übertragung des Refresh-Punkts noch den Neustart des Decoderzustands oder ein tatsächlich dargestelltes Bild.

Geschichte
Der Alarm übersprang den ausgefallenen Hop. Das ACK bewies nur den Empfang: RFC 3473
RSVP-TE erhielt einen schnellen Weg zum entfernten Entscheider, doch das ACK am Ende dieses Wegs war nur ein Nachrichtenbeleg, kein Nachweis der Dienstwiederkehr.
IETF
Zwei Oktette, aber keine gemeinsame Vergabestelle: RFC 9542
Im Inventar stand „IANA EtherType 0042“. Im Frame stand mehr: `88-B7` war der äußere EtherType, `00-00-5E` die von IEEE an IANA vergebene OUI und `00-42` eine Dokumentationsnummer innerhalb dieses Teilraums. Die Datenbank hatte nicht nur Bytes, sondern die Zuständigkeitsgrenze…
Globale Institutionen
Allianz Technology SE: Agent-Infrastruktur als Operating Model — Projekt Nemo, Kontrollpläne und was die Beweise noch nicht hergeben
Allianz Technology SE betreibt die IT für Allianz-Operatoren in 74 Ländern. Diese Langform-Untersuchung prüft, ob die agentische Architektur des Versicherers die Kostenmaschinerie der Offshoring-Ära in messbare Automatisierungsleistung innerhalb des eigenen Konzerns übersetzt…

Geschichte
Upstream-Verkehr konnte vor dem Rückweg-MAPPING fließen: RFC 3472
Beim bidirektionalen CR-LDP-Aufbau konnten erste Daten bereits zum Initiator zurücklaufen, während die Labels der Gegenrichtung noch Knoten für Knoten zurückkehrten.
IETF
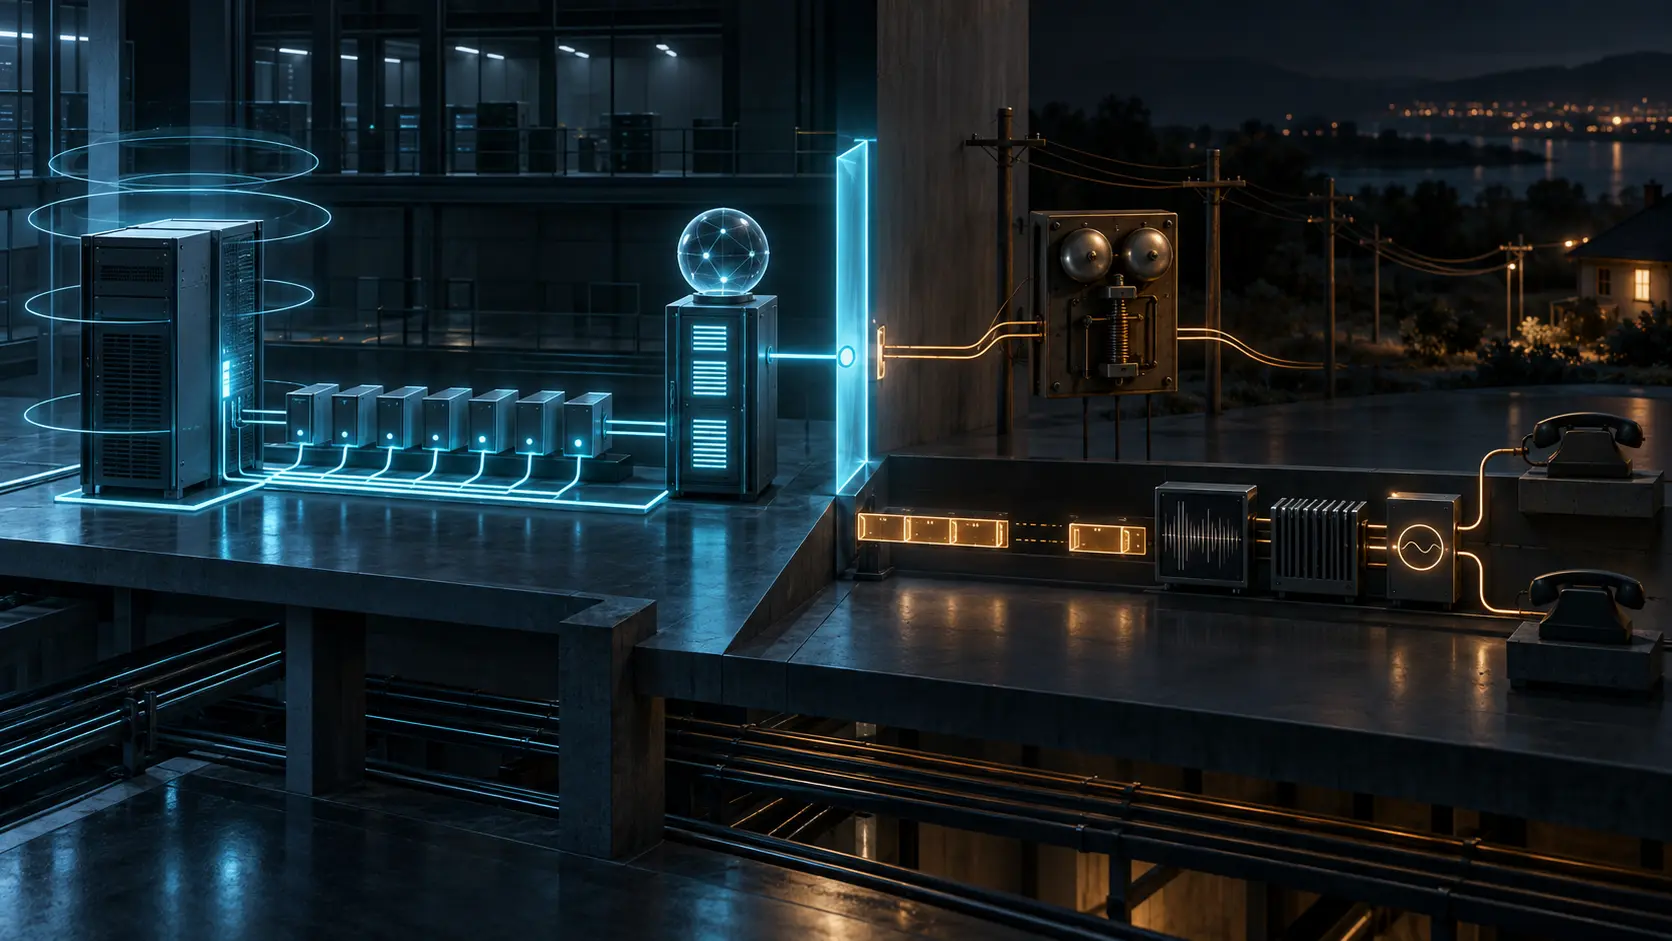
Die Leitung war betriebsbereit. Ein Gespräch war damit nicht belegt
RFC 5098 machte die NCS-Konfiguration eines PacketCable-MTA sichtbar und prüfbar. Sein Status `operational` endete jedoch bei Leitungsbereitstellung und RSIP-Bestätigung durch den CMS – lange vor Klingeln, Medienpfad und menschlichem Gespräch.

IETF
Das OAM-Paket trug dasselbe Service-Label, aber nicht dieselbe Historie: RFC 9546
Die Testsequenz war lückenlos, während die Anwendung einen ausgebliebenen Steuerbefehl meldete. RFC 9546 macht aus diesem Widerspruch zwei korrekte Beobachtungen: OAM und App-flow sind demselben DetNet-Dienst zugeordnet, führen jedoch getrennte Sequenzräume.

Geschichte
Das Label verließ das Paket und trat in die physische Welt ein: RFC 3471
Im Jahr 2003 bekam ein Begriff aus der Routerlogik eine materielle Bedeutung: Ein Label konnte nun einen Zeitschlitz, eine Lichtwellenlänge oder sogar einen realen Faserport bezeichnen.
IETF
Im Umschlag stand AES-GCM. Die Nonce-Historie lag außerhalb
RFC 5084 legt fest, wie AES-GCM und AES-CCM in CMS bezeichnet und parametrisiert werden. Ein korrektes Objekt belegt aber nur seinen eigenen Nonce-Wert; ob dieselbe Nonce unter demselben Schlüssel schon einmal vorkam, entscheidet eine externe Historie.

Geschichte
Der Schutzpfad existierte. Wiederherstellung blieb dennoch ein Zyklus: RFC 3469
Ein zweiter Pfad konnte im Managementsystem vollständig konfiguriert sein und trotzdem weder verfügbare Kapazität noch physische Trennung oder zurückgekehrten Verkehr beweisen.

Asien-Pazifik-Cloud-Dienste
Thanh Trang: Die eigeneASN-Stille hinter einem gültigen RPKI-Pfad
Thanh Trang Cloud Computing and Technology Company Limited aus Ho-Chi-Minh-Stadt hat ein /23 bei APNIC registriert, doch die einzige kryptografisch geschützte Route zu diesem Adressraum gehört einem anderen Unternehmen. Diese Recherche zeichnet die Zweiteilung zwischen…
IETF
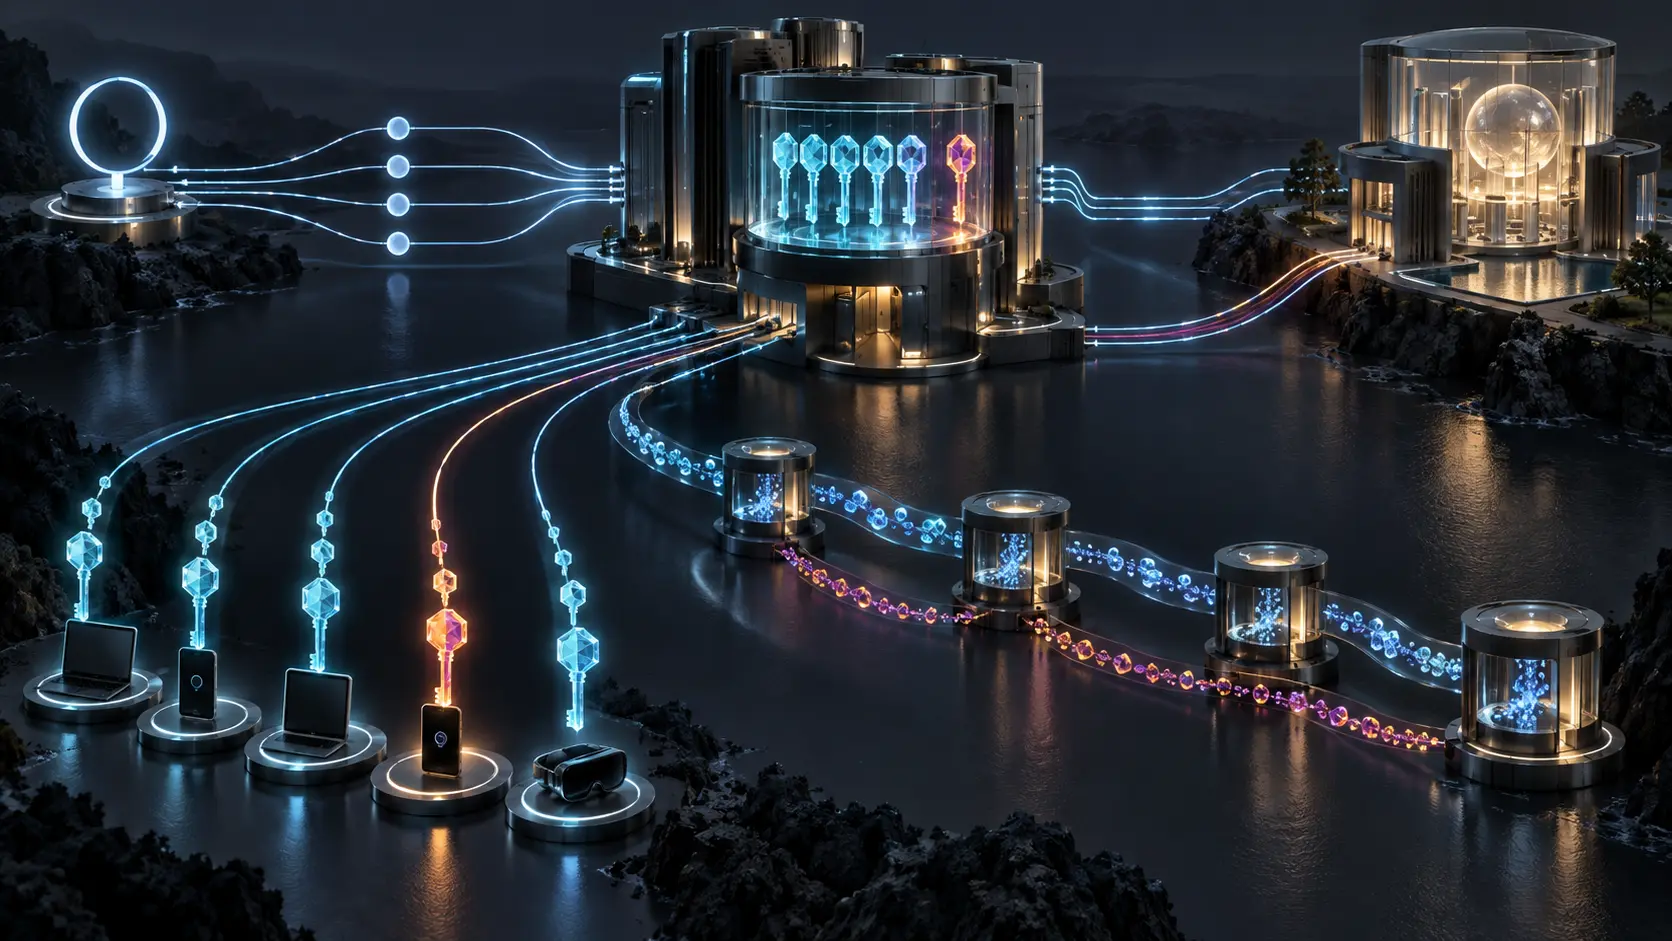
Der Dienst kündigte OHTTP an. Der Schlüssel konnte den Client trotzdem markieren: RFC 9540
RFC 9540 macht ein Oblivious-HTTP-Ziel, sein Gateway und dessen Schlüsselkonfiguration per DNS auffindbar. Der Standard zeigt zugleich eine unbequeme Grenze: Eine korrekte Ankündigung, ein gültiges Zertifikat und eine erfolgreiche verschlüsselte Anfrage schließen nicht aus, dass…
IETF
IPV6CP war offen. Die globale Adresse war noch nicht belegt
RFC 5072 liefert einen klaren Kontrollzustand für IPv6 über PPP. Aus diesem Zustand wird jedoch erst durch weitere Nachweise eine globale Adresse, ein Pfad oder ein nutzbarer Dienst.

Geschichte
DNS fand einen exakten Namen. Es suchte nicht nach dem Gemeinten: RFC 3467
Eine technisch genaue Antwort kann die falsche Frage beantworten. RFC 3467 untersuchte, weshalb ein deterministisches Namenssystem nicht zugleich eine Suchmaschine für mehrdeutige menschliche Absichten sein konnte.

IETF
Der Name blieb. Die Autorität der Ressource musste noch belegt werden: RFC 9517
RFC 9517 gibt Forschungsdatenressourcen einen globalen DDI-URN und einen DNS-Weg zu möglichen Diensten. Der dauerhafte Name hält die Referenz stabil; er garantiert weder Auflösung noch Verfügbarkeit, authentische Versionen oder erhaltene Daten.