
Profil
Analysis
Analysis Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.
Geschichte
Ohne AFI galt „any“: RFC 4012s Standardbereich für vier Familien
RPSLng ergänzte eine optionale AFI-Angabe für Multiprotokollrichtlinien. Ihr Fehlen ließ den Geltungsbereich nicht offen: RFC 4012 setzte ihn auf „any“, während ältere Attribute IPv4-Unicast bedeuteten.

Berichte
AS24940 im RPKI-Abgleich: 91 Routen, 63 Treffer, 49 breitere Autorisierungen
Die Analyse-Zusammenfassung zu AS24940 im RPKI-Abgleich: 91 Routen, 63 Treffer, 49 breitere Autorisierungen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Geschichte
DHCP transportierte eine stabile Teilnehmerkennung, deren Bedeutung der Standard offenließ: RFC 3993
Ein Kunde konnte den Zugangsweg wechseln, während der Anbieter dieselbe Konfigurationsentscheidung beibehalten wollte. RFC 3993 gab dem DHCP-Relay ein Feld für eine stabile Teilnehmerkennung; was sie bedeutete und wer sie vergab, blieb Sache des Anbieters.

Geschichte
Protokollstufe 2 galt je Sitzung, nicht für das ganze Gerät: RFC 7147
Ein iSCSI-Speichersystem kann mehrere Initiatoren über getrennte Sitzungen bedienen. RFC 7147 verankerte die ausgehandelte Protokollstufe deshalb in jedem Sitzungsdatensatz: Sie beschreibt die Vereinbarung zwischen zwei Endpunkten, nicht eine dauerhafte Eigenschaft des Geräts.
Geschichte
Dreißig Minuten zum Vergessen, keine Zusage für die Umschaltung
Ein Router kann vom Link verschwunden sein und trotzdem noch in der dynamischen Liste der Standardrouter eines Hosts stehen. RFC 1256 ließ diesen Eintrag ablaufen; der Standardwert sollte jedoch das Netz ruhig halten, nicht eine schnelle Wiederherstellung versprechen.
Geschichte
Die Blöcke wurden 16-mal größer. Der Transfer nicht 16-mal schneller.
Der Versuch in RFC 2348 verkürzte eine gemessene TFTP-Übertragung um rund 80 Prozent, als die Blockgröße auf 8.192 Oktette stieg. Der Block selbst war damit 16-mal so groß wie zuvor. Diese beiden Verhältnisse sind nicht dasselbe – und genau darin liegt die Aussage des…
Geschichte
Die Sonde war Teil der Metrik: RFC 2330 und ihr Messrahmen
Eine Latenzzahl wirkt objektiv, bis Paket, Pfad, Uhr und Stichprobenverfahren aus dem Bericht verschwinden. RFC 2330 machte diese Bedingungen zum Teil der Messung. Spätere Aktualisierungen zeigen, dass sich auch das Referenzpaket selbst weiterentwickeln musste.
Geschichte
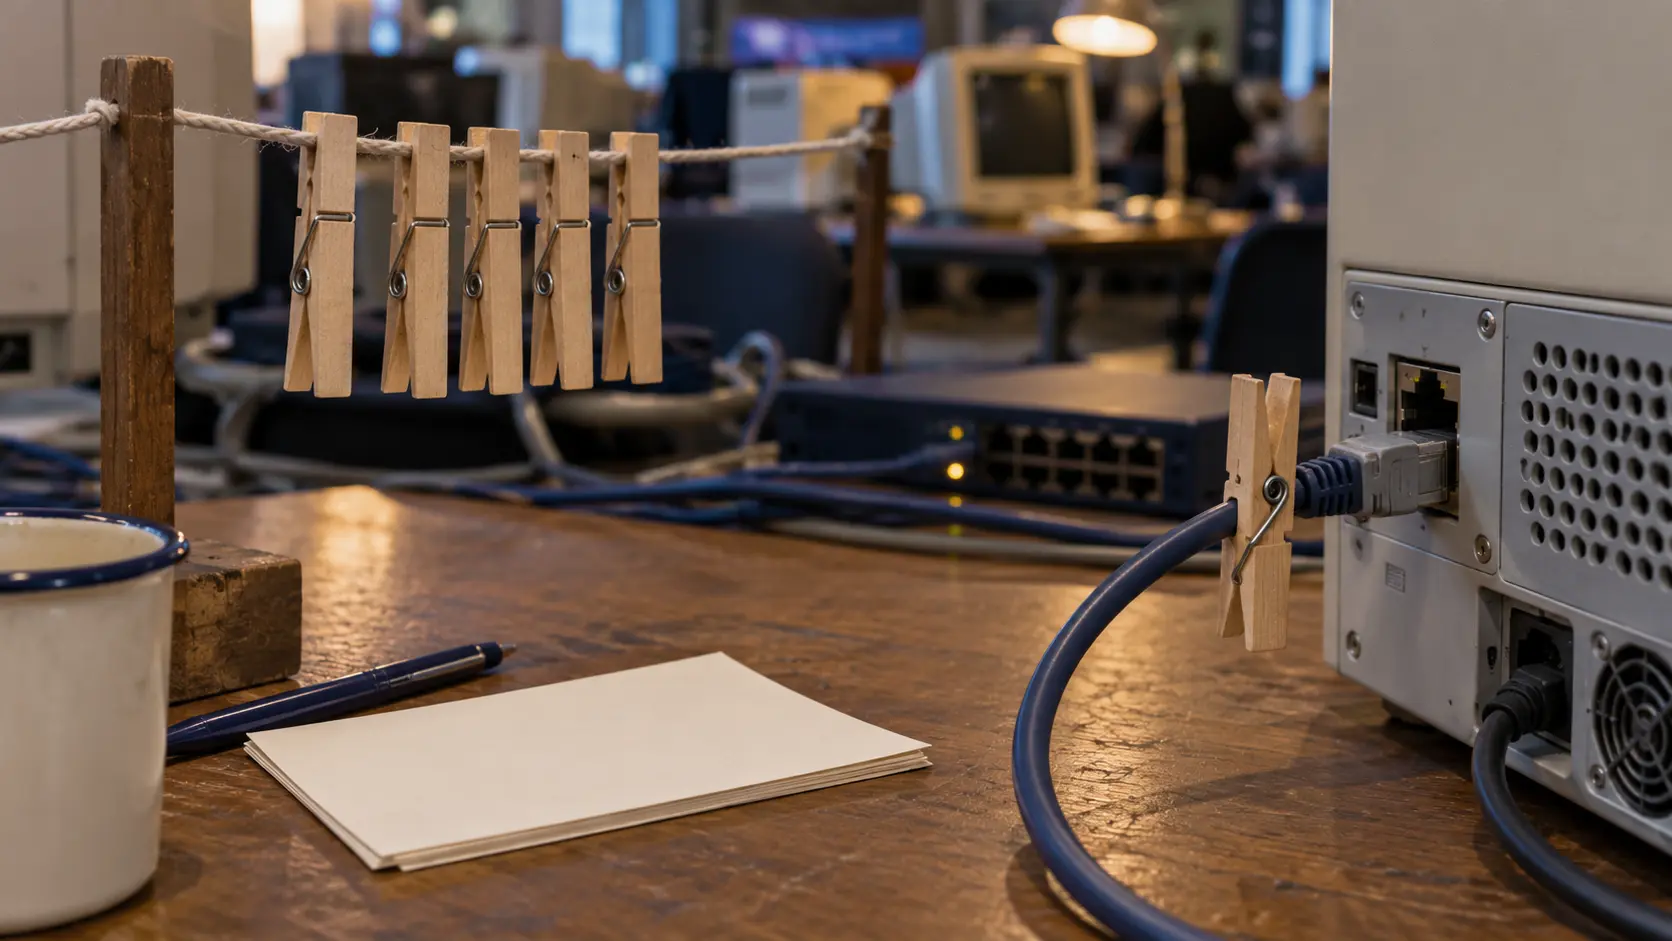
Eine IP-Adresse an der Wäscheleine: Peg-DHCP nach RFC 2322
Bei einem Technologietreffen 1997 machte eine hölzerne Wäscheklammer die Adressvergabe sichtbar, ohne von jedem Computer dasselbe Konfigurationsprotokoll zu verlangen. Die manuelle Übergabe löste ein Problem und wurde zugleich zu einer neuen möglichen Fehlerstelle im Netz.

Geschichte
Die Adresse konnte einen Schlüssel binden. Der Router brauchte weiterhin einen Vertrauensanker: RFC 3971
Secure Neighbor Discovery machte 2005 aus einer scheinbar einzigen Sicherheitsfrage zwei: Wer kann für eine IPv6-Adresse signieren, und welchem Router darf ein Host folgen? Für den ersten Nachweis genügte ein Schlüssel; für den zweiten blieb ein vorher eingerichteter…

Geschichte
RFC 3967 machte Verweise auf weniger reife Dokumente sichtbar, bevor es sie erleichterte
Ein Standard kann auf ein Dokument angewiesen sein, das noch nicht denselben Reifegrad erreicht hat. Die IETF reagierte nicht mit einem pauschalen Verbot: Sie machte die Abhängigkeit im Last Call sichtbar und verlagerte später einen Teil des Wartens auf Hinweise und…
Geschichte
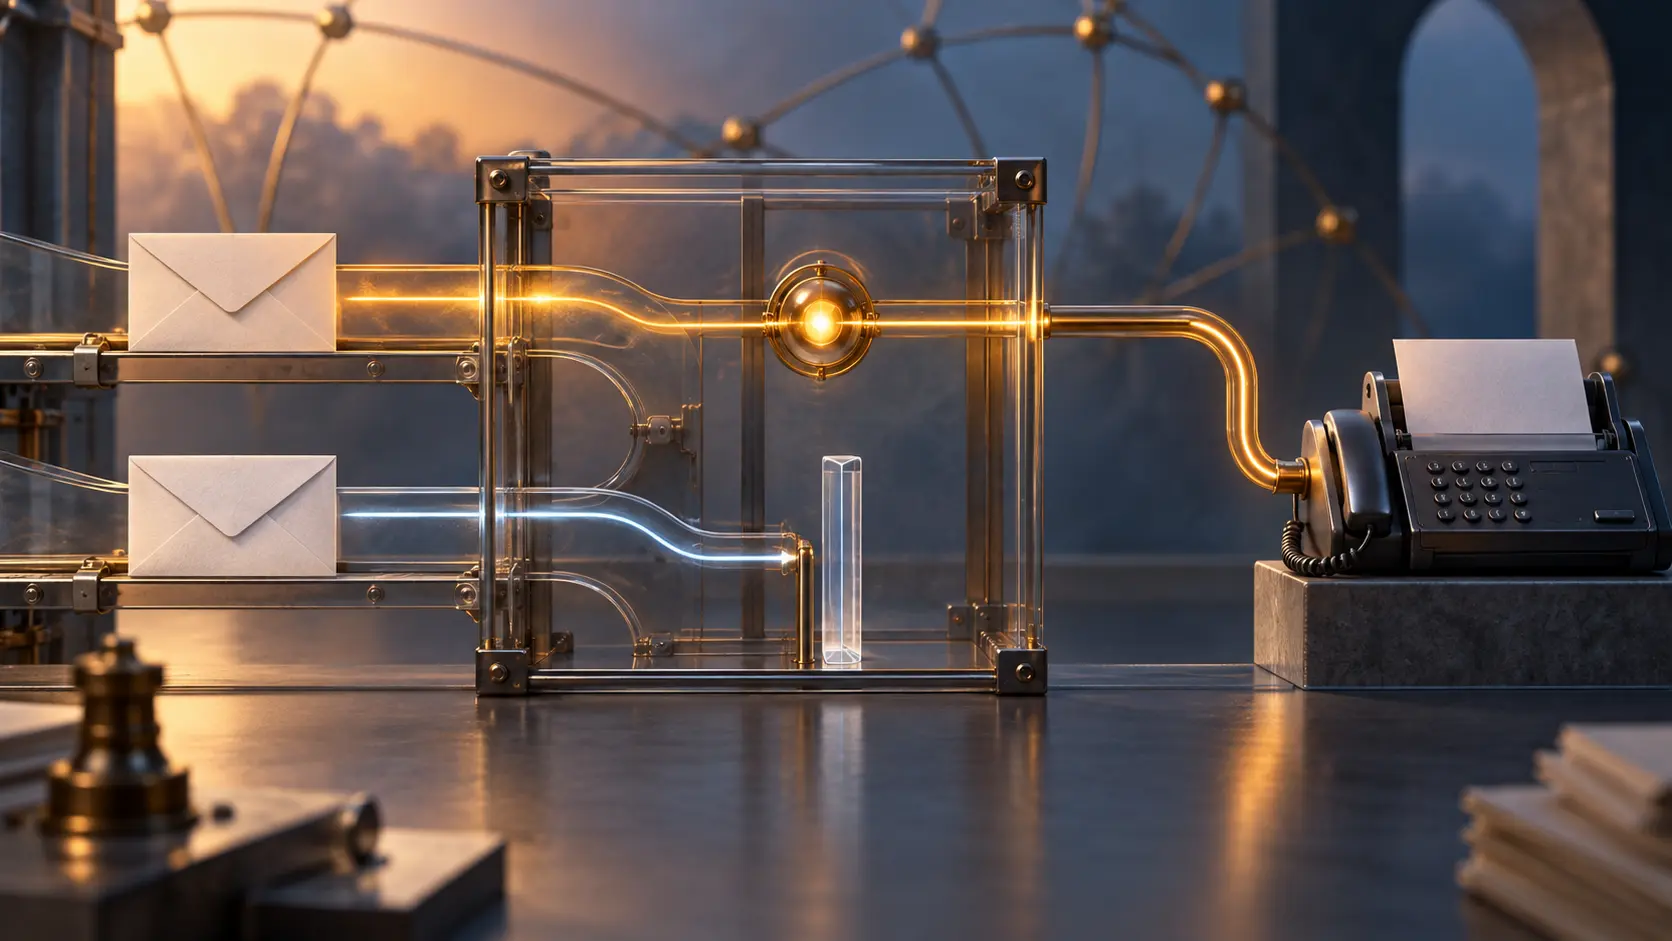
Eine Antwort an alle konnte die Faxfreigabe wiederverwenden: RFC 3965
Ein Fax-Gateway sah in der Empfängerliste wie eine weitere Mailadresse aus. RFC 3965 erkannte den entscheidenden Unterschied: Hinter dieser Adresse konnte ein kostenpflichtiger Telefonanruf stehen. Selbst eine harmlose Antwort an alle konnte die Freigabe eines früheren Absenders…

Geschichte
Der Entwurf wurde zur Referenz, doch die Norm wich ab: RFC 7142
RFC 1142 machte einen ISO-Entwurf für Internetleser leicht zitierbar. 2014 versuchte RFC 7142, diese Verweise neu auszurichten: Der abgedruckte Text war nicht identisch mit der endgültigen Norm.

Geschichte
Warum Stau pro Paket markiert, aber pro Byte interpretiert wird: RFC 7141
2014 trennte die IETF die Erzeugung eines Stausignals von der Deutung seiner Stärke. Das Netz sollte kleine Pakete nicht seltener markieren; ein Transport darf die Bedeutung eines verlorenen oder markierten Pakets dennoch nach dessen Bytezahl gewichten.

Geschichte
Der Peer konnte den STag ungültig machen – die lokale Schicht musste trotzdem prüfen: RFC 7145
Ein RDMA-Speicherauftrag kann abgeschlossen sein, obwohl die dadurch geöffnete Speicherberechtigung noch besteht. RFC 7145 verankert die letzte Prüfung deshalb beim Initiator: Die Antwort der Gegenseite kann einen STag ungültig machen, belegt aber nicht von selbst, dass sich der…

Geschichte
Die Chiffre erreichte ihre Grenze vor dem Sitzungsende: RFC 7146
Bei Blockspeicher kann eine Sitzung noch laufen, während die unter einem IPsec-Schlüssel verarbeitete Datenmenge bereits eine kryptografische Grenze erreicht. RFC 7146 machte diese zeitliche Lücke zum Teil der Interoperabilitätsanforderungen: Eine zuvor zwingend zu…
Geschichte
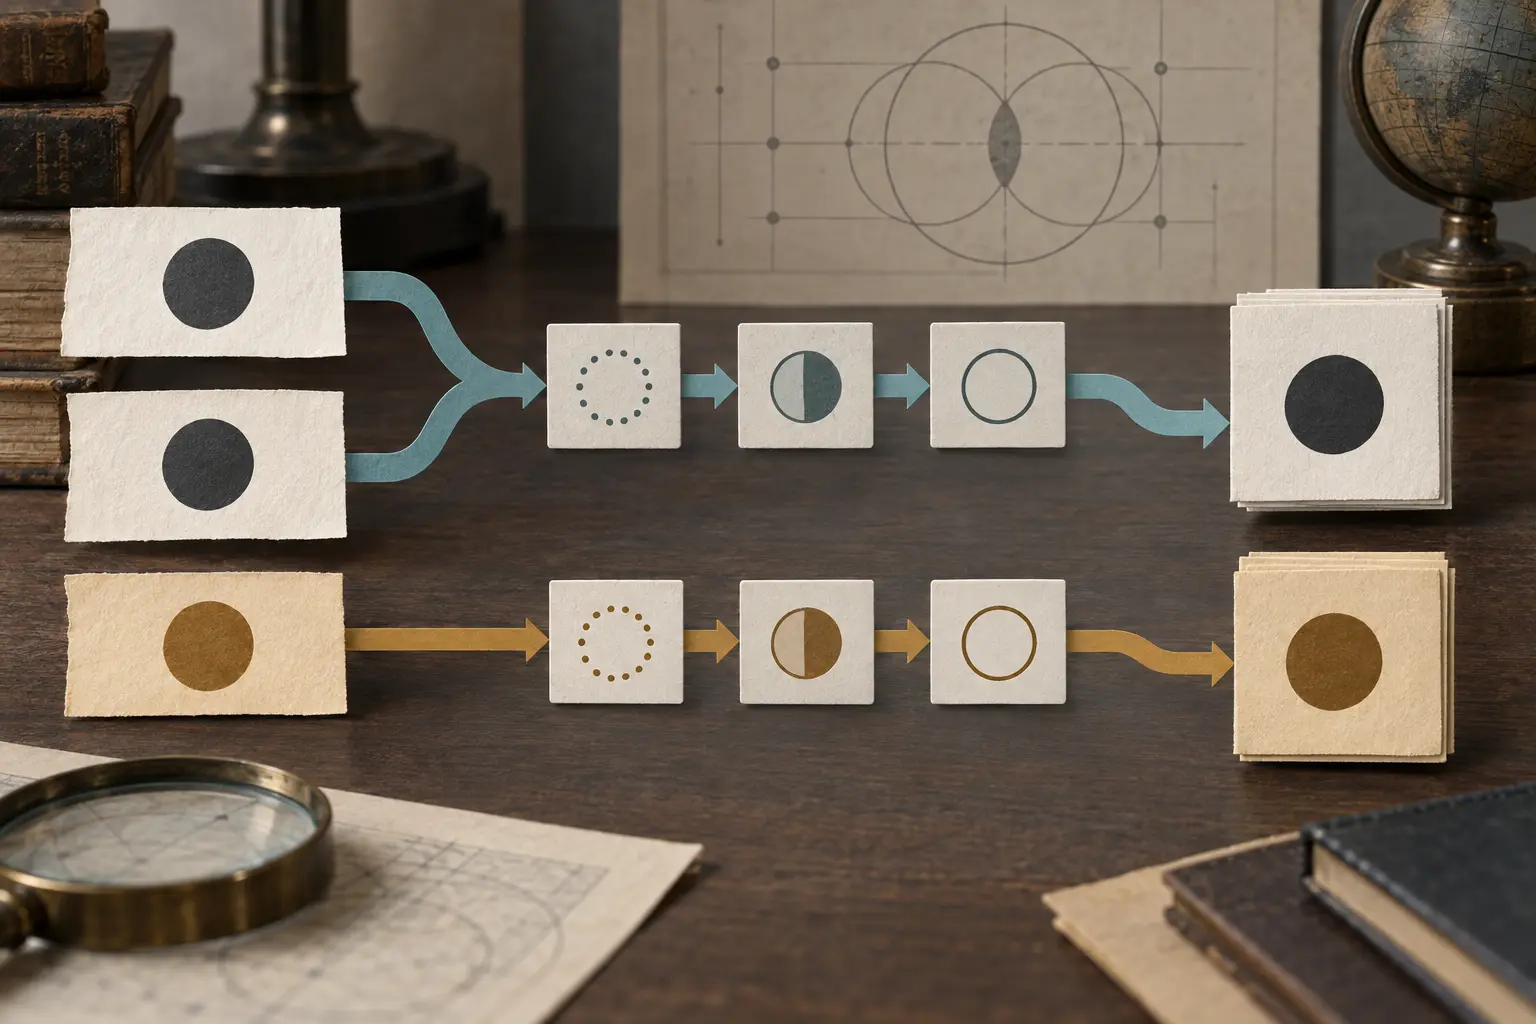
Der Name sah gleich aus. Die Bytes entschieden: RFC 3722
Ein iSCSI-Name sollte sich von Menschen übertragen lassen, ohne kleine Speichergeräte zu einer ungefähren Suche zu zwingen. RFC 3722 legte deshalb eine feste Zeichenkettenaufbereitung fest, die Vergleiche reproduzierbar machen sollte. Ähnlich aussehende Zeichen wurden dadurch…

Geschichte
Der Alias sagte „Lokale Festplatte“. Für den Login war ein anderer Name nötig: RFC 3721
Ein Betreiber kann ein Speicherziel an einer vertrauten Bezeichnung erkennen. Das Protokoll darf diese Bezeichnung jedoch nicht mit einer Identität verwechseln. RFC 3721 trennte den dauerhaften Namen, die lokalisierende Adresse, die authentifizierende Kennung und die…
Geschichte
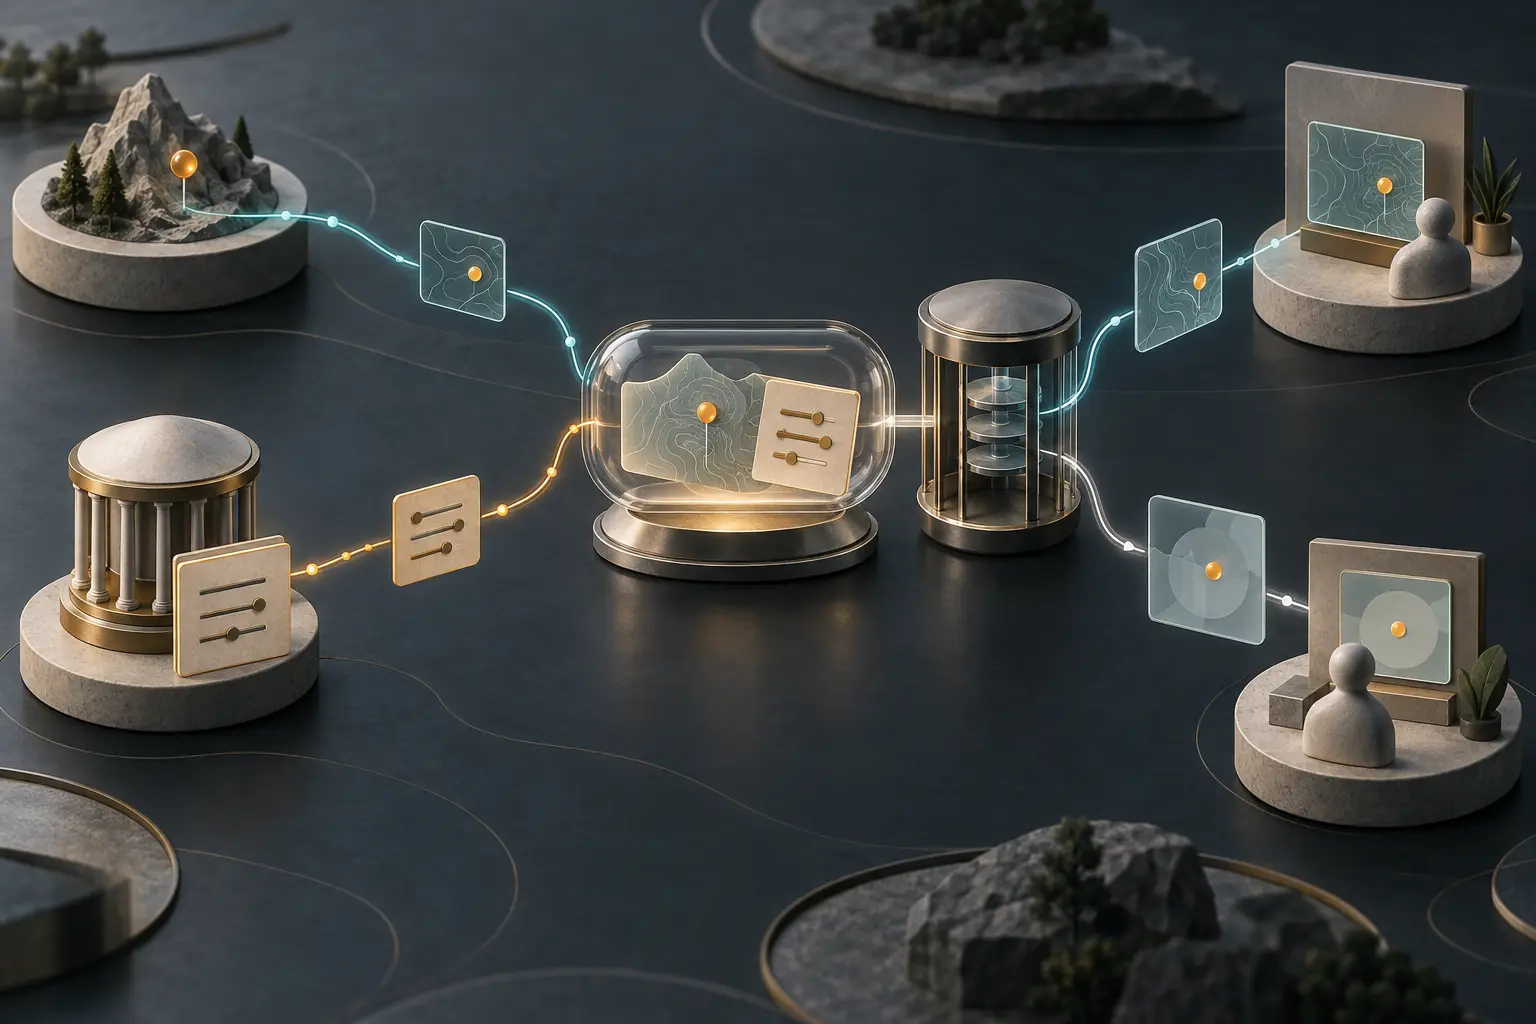
Das Location Object konnte Regeln tragen, nicht nur Koordinaten: RFC 3693
Im Februar 2004 behandelte GEOPRIV den Schutz von Standortdaten nicht länger wie einen einfachen Schalter neben einer Kartenmarkierung. RFC 3693 beschrieb eine Kette von Rollen und Entscheidungen: Wer wird lokalisiert, wer legt Regeln fest, wer speichert die Daten, wer wendet die…

Geschichte
Der RFC fehlte. Die DHCP-Option war trotzdem in Gebrauch.
2004 gab RFC 3679 DHCP-Optionsnummern an die IANA zurück, deren Vorschläge sich nicht durchgesetzt hatten. Doch der RFC setzte fehlende Dokumentation nicht mit fehlender Nutzung gleich: PXE und Apple verwendeten einige Codes bereits, obwohl es keine veröffentlichte…

Geschichte
Der Filter ließ sich Quelle für Quelle ändern – oder vollständig auf einmal ersetzen.
RFC 3678 verlangte von Multicast-Anwendungen keine neue Sprache für Gruppenmitgliedschaften. Die bisherigen Aufrufe blieben erhalten; hinzu kamen zwei Wege, einen Quellenfilter zu ändern: eine Quelle anpassen oder den gesamten Filter in einem einzigen Vorgang ersetzen.