
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

IETF
Bei der Netzabnahme wird auch über Wartezeit entschieden
Ein bestandener Durchsatztest kann offene Fragen zur einzelnen Übertragung, zu Wiederholungen und zur Verzögerung unter Last hinterlassen. Wer den Dienst abnimmt, muss diese Unterschiede einer Entscheidung und einem Verantwortlichen zuordnen.

Geschichte
Der erste Nutzen eines Netzumbaus muss nicht auf den letzten Teilnehmer warten
Ein begrenzter Ausbau kann bereits ein vollständiges Angebot sein. Die Geschichte von Quick-Start zeigt, warum technische Verträglichkeit, nutzbare Pfade und die Finanzierung späterer Mitwirkung getrennte Fragen bleiben.

IETF
Ein Auslaufdatum nimmt ein RDAP-Kennzeichen außer Dienst, nicht seine Clients
Ein Register kann einen Bezeichner für veraltet erklären. Ein Server kann ein Enddatum ankündigen. Ob jeder unabhängige Client rechtzeitig umgestellt wurde, weiß damit noch niemand. Gerade diese Trennung macht die beiden aktuellen REGEXT-Entwürfe zu einer Governance-Frage: Sie…

Berichte
Der RIR-Entwurf nennt das System Bottom-up. Konsultationen bei Statuswechseln bleiben freiwillig
Der empfohlene Entwurf des RIR Governance Document beschreibt das Internet-Nummernregistersystem als offen und von unten nach oben organisiert. Der neue Artikel 2.7 stellt zugleich klar, dass weder die RIRs noch ICANN ihre Gemeinschaften konsultieren müssen, wenn sie die…

IETF
Die Konfigurationsfreiheit endet nicht zufällig am CDN-Loop-Feld
Ein Kunde kann über seine Anwendung verfügen, ohne jedes Schutzsignal auf ihrem Weg verändern zu dürfen. Bei CDN-Loop treffen lokale Gestaltungsfreiheit, gemeinsame Fehlerbegrenzung und begrenzte Beweiskraft unmittelbar aufeinander.
IETF
Die DNSSEC-Wiederherstellung folgt Uhren, die kein Signierer allein kontrolliert
Der private Schlüssel ist ausgefallen, doch die Zone validiert weiter. Alte Signaturen verschaffen dem Betreiber eine Atempause. Gerade weil außen noch alles ruhig wirkt, ist diese Phase gefährlich: Der Rest der Wiederherstellung hängt von Zeitgrenzen und Entscheidungen ab, die…

Fallakte
Ein DNS-Fehler zog 51 Anfragen nach sich – die Ursache blieb offen
APNIC Labs ließ einen autoritativen DNS-Dienst 2026 auf verschiedene Arten Nein sagen. Eindeutige Negativantworten lagen bei rund vier Anfragen je Test. `SERVFAIL` kam auf 51,73, Schweigen auf 83,46. Gemessen ist die Last; nicht gemessen ist, welche Schicht sie vervielfachte.
IETF
Wer beendet die alte Gerätezuordnung im Captive Portal?
Eine Adresse lässt sich neu vergeben, während ein anderer Teil des Zugangssystems noch die vorige Sitzung kennt. Die Zuständigkeit für diesen Übergang entscheidet darüber, ob eine Gerätekennung weiterhin das richtige Gerät bezeichnet.
IETF
Ein selbstsigniertes Delegationsupdate beweist einen Schlüssel, nicht seine Befugnis
Eine neue Schlüsseldatei kann überzeugend beweisen, dass jemand den zugehörigen privaten Schlüssel besitzt. Sie kann sich nicht selbst die Zuständigkeit für eine DNS-Delegation verleihen. Der DNSOP-Entwurf trennt beides mit den Zuständen `known` und `trusted`. Betreiber sollten…

Fallakte
Der Purge war angenommen – und das nächste CDN lehnte ab
In einer CDN-Kette kann der erste Anbieter einen Auftrag korrekt annehmen, bevor ein späterer ihn zurückweist. Revision 20 des CDNI-Triggers-v2-Entwurfs macht daraus eine Beweisfrage: Der direkte HTTP-Fehler wird beim Rückweg zu einem asynchronen Statusdatensatz, dessen…

IETF
Die Kurzfassung darf die Testbedingungen nicht verlieren
Eine Leistungszahl wird entscheidungsfähig, wenn sie verständlich ist. Sie wird nicht belastbarer, wenn beim Kürzen die Sicherheitskonfiguration verschwindet, unter der sie gemessen wurde.

Fallakte
Ein Registry-Lock-Quorum zählt Freigaben, nicht unabhängige Autorität
Zwei Freigaben wirken wie ein Vier-Augen-Prinzip, selbst wenn sich beide Konten über dasselbe kompromittierte Postfach zurücksetzen lassen. Ein vorgeschlagener EPP-Mechanismus kann die Zustimmungen von Registry-Lock-Kontakten zählen. Ob dahinter tatsächlich voneinander…

Fallakte
Mehr Knotenkontext kann weniger Paketbeleg bedeuten
Revision 05 eines IETF-Entwurfs verschärft, wann bestimmte ICMP-Fehler eine Knotenkennung tragen müssen. Der zusätzliche Kontext kann eine Übersetzungsgrenze überbrücken, ist aber weder authentifiziert noch kostenlos: Unter MTU-Druck verdrängt er möglicherweise Bytes des…

IETF
Ein Standardwert nimmt dem Betreiber die Abwägung nicht ab
Die Verzögerung, mit der ein Netz seine Pfade bewertet, soll nach RFC 8570 möglichst wenig auf Warteschlangen reagieren. Wer die Voreinstellung akzeptiert, hat damit noch keine Aussage über die Wartezeit seiner Kunden geprüft.

Fallakte
Ein EPP-Saldo kann Transaktionen sperren, ohne das Buch offenzulegen
Ein Registrar kann einen präzisen Kontostand erhalten und dennoch nicht erklären können, warum der nächste kostenpflichtige Befehl abgewiesen wurde. Der REGEXT-Entwurf macht den Finanzstatus für EPP maschinenlesbar. Zur nachvollziehbaren Abrechnung wird die Antwort dadurch noch…

Fallakte
Ein inhaberbestimmter RDAP-Verweis erweitert die Auffindbarkeit, nicht die Registerhoheit
Eine Ergebnisansicht kann wie eine einzige Antwort wirken, obwohl unterwegs der Sprecher gewechselt hat. Der vorgeschlagene Verweis erschließt feinere Daten; er darf ihnen nicht die Stimme des Registers leihen.

Führungskräfte
Dr. Mohamed Awang Lah: Verantwortung zwischen Person und Institution
Dr. Mohamed Awang Lah steht für eine Form institutioneller Führung, deren Wirkung sich nicht auf eine einzelne Entscheidung oder eine persönliche Erzählung reduzieren lässt. Seine dokumentierten Rollen zeigen, wie technische, akademische und öffentliche Verantwortung…

Fallakte
Eine erfolgreiche EPP-Servervalidierung ist ein datiertes Richtlinienurteil, kein Gesundheitszeugnis
Eine grüne Anzeige kann länger leben als die Beobachtung, die sie erzeugte. Der Entwurf transportiert den Befund; zeitlos macht er ihn nicht.

Fallakte
Die EPP-Gruppe derselben Entität macht eine externe Richtlinie zur atomaren Grenze
Im Auftrag steht ein Domainname, doch seine Wirkung kann eine nicht aufzählbare Familie erfassen. Die Nachricht ist sichtbar; die Grenzregel liegt außerhalb des Protokolls.
Geschichte
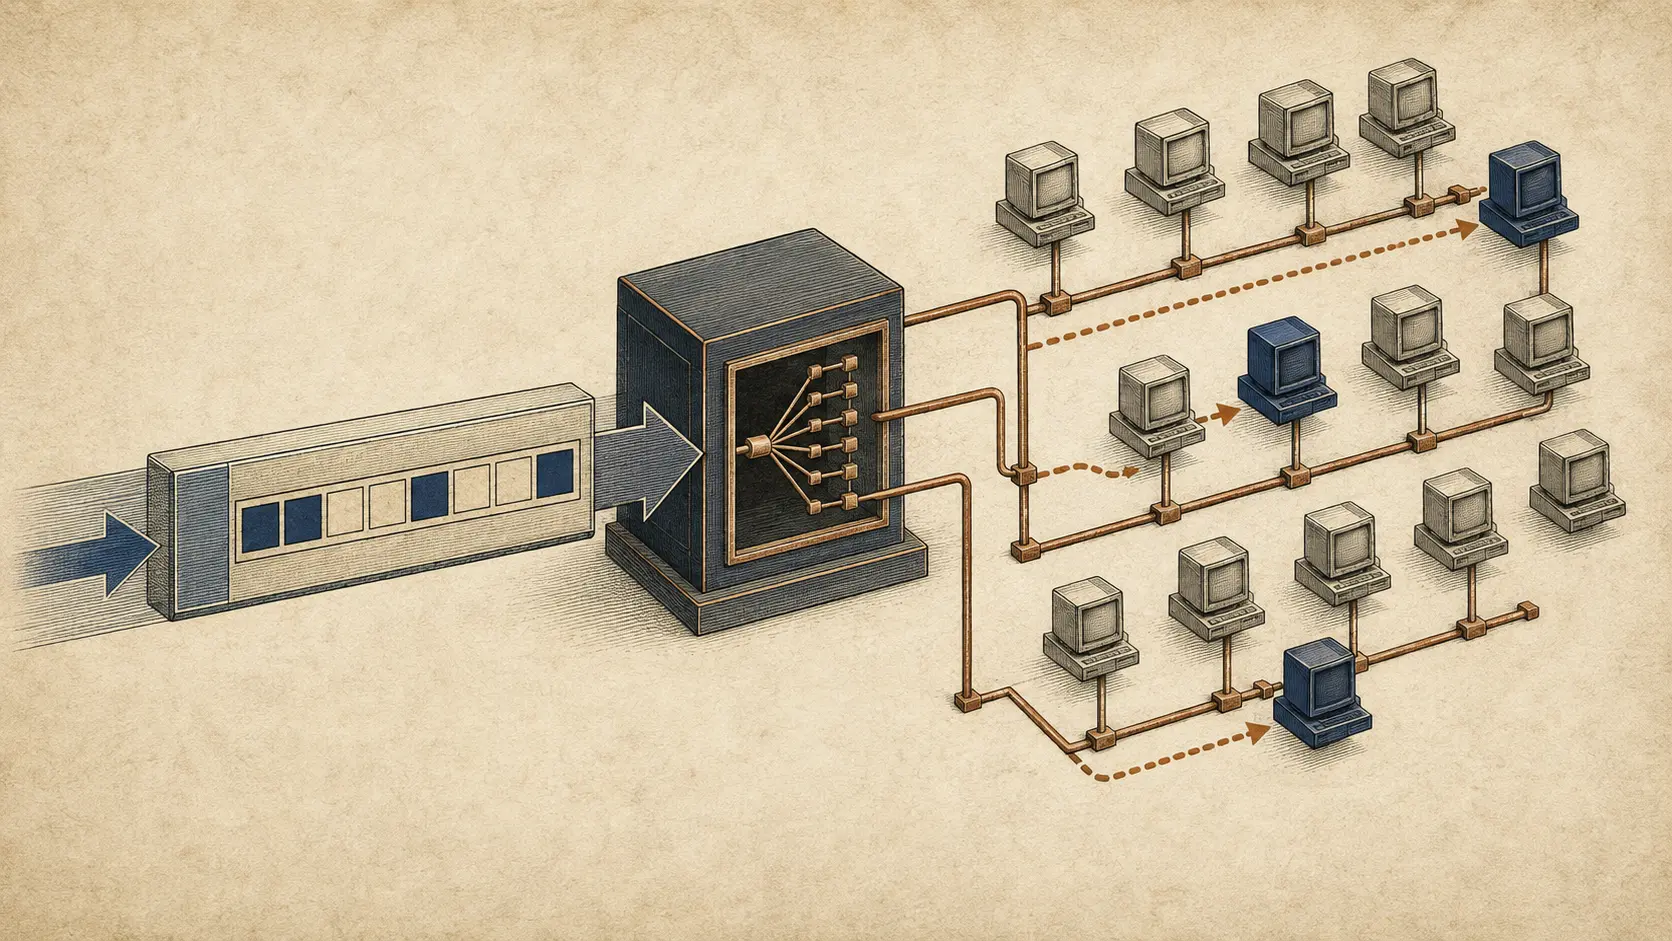
Das Broadcast-Paket mit eigener Gästeliste
Ein UDP-Datagramm kam als Broadcast in einem entfernten Netz an und trug doch eine engere Anweisung im IPv4-Kopf: Nur die aufgelisteten Hosts sollten weiterarbeiten. SDBM machte jedes einzelne Paket zu einer kurzlebigen Mitgliederliste.