
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.
Berichte
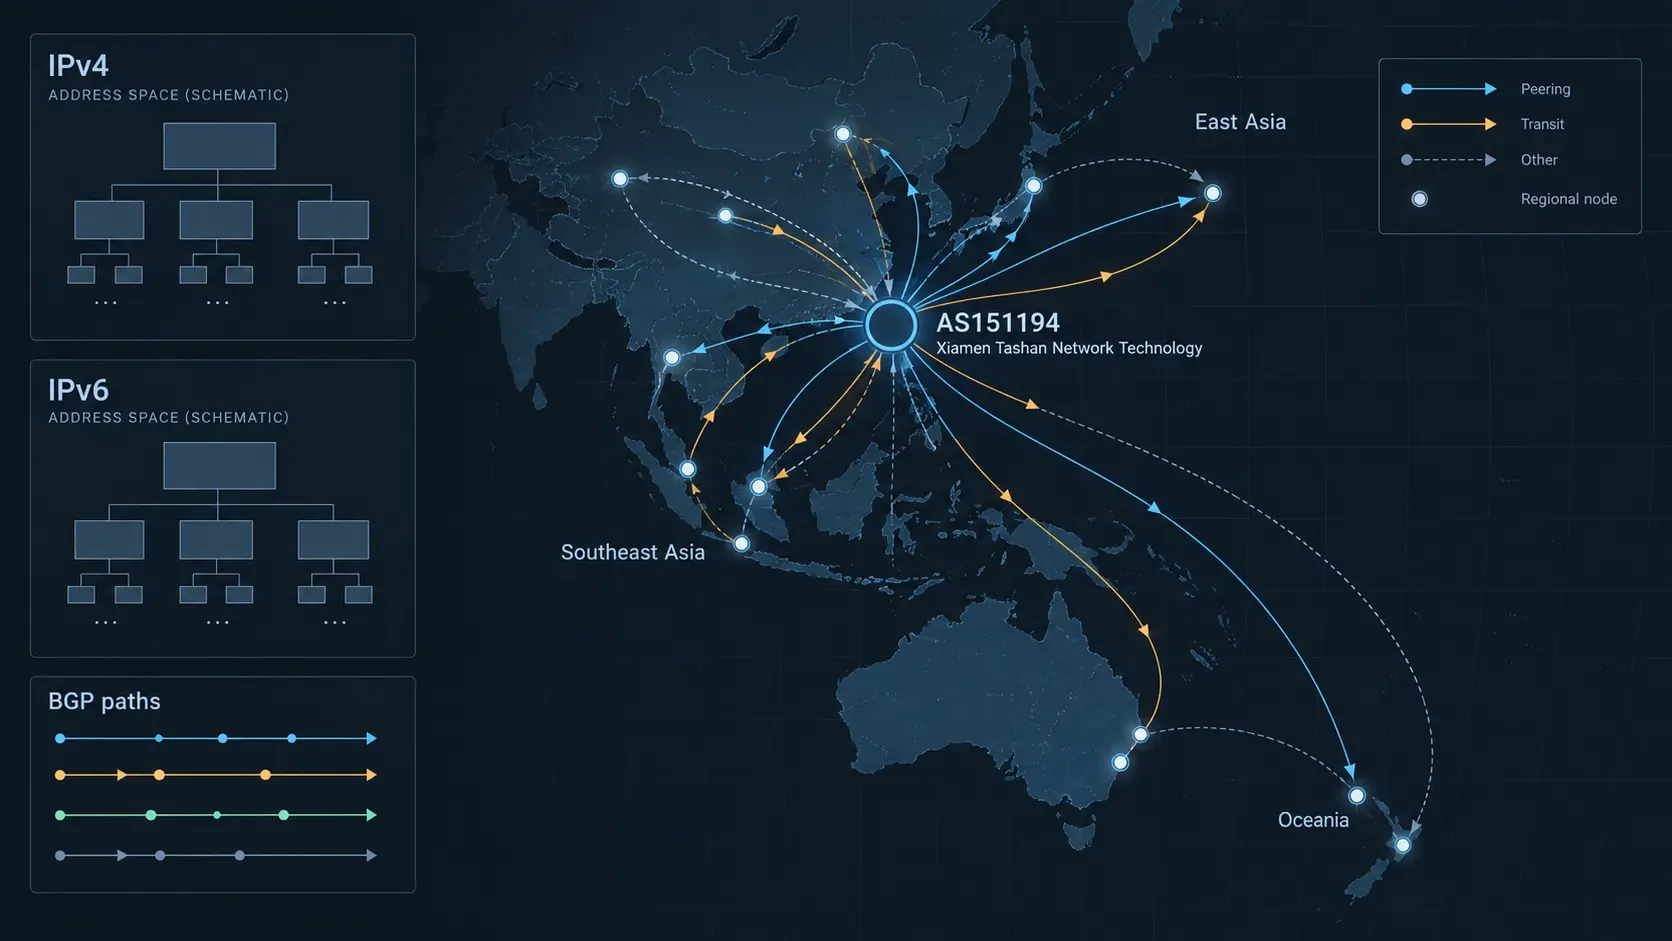
Xiamen Tashan Network Technology und AS151194: Was öffentliche Routingdaten tatsächlich belegen
Die Zuordnung eines autonomen Systems zu einem Unternehmen ist noch kein Beleg dafür, dass dieses Unternehmen heute Routen originiert oder ein beobachtbares Netz betreibt. Bei Xiamen Tashan Network Technology zeigt die verfügbare Evidenz vor allem, wo die Grenze zwischen…

IETF
Ein neueres Datum kann zum falschen Zweig gehören
Revision 17 des Entwurfs zur YANG-Modulversionierung macht Verzweigungen, potenziell inkompatible Schritte und den Umgang mit alten Knoten sichtbar. Diese Metadaten verbessern die Prüfung. Sie beweisen weder die richtige Abhängigkeitswahl noch Client-Kompatibilität, verlustfreie…

Global Regionaler ISP
Was AS210837 über ROYA zeigt — und was nicht
Die Analyse-Zusammenfassung zu Was AS210837 über ROYA zeigt — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der Kontext der…
IETF
Lixia Zhang und die RSVP-Reservierung, die ohne Auffrischung verfiel
Eine Reservierung klingt nach Besitz. RSVP machte daraus eine zeitlich gebundene Aussage: Sie bleibt nur so lange wahr, wie verteilte Zustände erneuert und ihre Wirkung beobachtet werden.

Globale Institutionen
AS210860: Was sich über die Kontinuität von DFINFRA tatsächlich belegen lässt
Die Analyse-Zusammenfassung zu AS210860: Was sich über die Kontinuität von DFINFRA tatsächlich belegen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Globale Institutionen
Was AS33169 öffentlich zeigt — und was daraus nicht folgt
Die Analyse-Zusammenfassung zu Was AS33169 öffentlich zeigt — und was daraus nicht folgt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

Geschichte
Die Aktivität reiste, die Ausführung blieb bei der URAgency: RFC 2016
RFC 2016 machte eine Internetaktivität zu einem beständigen Objekt, das sich teilen, verändern und erneut ausführen ließ. Doch ausführbar wurde es erst durch eine URAgency, die Implementierung, Abhängigkeiten, Ziele und Antwortdeutung kontrollierte.

ICANN
Wie die .COM-Erneuerung von ICANN zur geltenden Vertragsordnung wurde
Die Erneuerung des .COM-Registry-Vertrags zeigt, wie Internet-Governance tatsächlich funktioniert: nicht als einzelner hoheitlicher Befehl, sondern als Kette aus öffentlicher Beteiligung, institutioneller Entscheidung, delegierter Umsetzung und vertraglicher Wirkung. Die…
IETF
Eine gültige Föderationssignatur kann die Aufnahmeentscheidung nicht auditieren
Die Signatur macht den veröffentlichten Mitgliederstand überprüfbar. Unsichtbar bleibt trotzdem, wer eine Organisation aufgenommen hat, nach welcher Regel und auf welcher Tatsachengrundlage.

IETF
Das Paket ließ sich auflösen. Das laufende Schema blieb unbewiesen
YANG Packages macht aus einer Modulsammlung ein versioniertes, hierarchisches und reproduzierbar auflösbares Objekt. Gerade deshalb muss der Betrieb unterscheiden, ob ein Schema berechnet, gemeldet, geladen, beidseitig verstanden oder erfolgreich ausgerollt wurde.

IETF
Leslie Daigle und der URN-Namensraum, der einen Verwalter statt eines Resolvers brauchte
Ein Resolver kann heute eine perfekte Antwort liefern und dennoch die falsche Geschichte erzählen. Leslie Daigles Arbeit an den Regeln für URN-Namensräume lenkt den Blick deshalb vom erreichbaren Ziel auf die dauerhafte Zuständigkeit: Wer Namen vergibt, sie niemals neu belegt und…

Führungskräfte
Noor Helmi und die institutionelle Grenze der IX-Telecom-Fähigkeit
Die entscheidende Frage bei Noor Helmi ist nicht, ob IX Telecom öffentlich als belastbarer Netzwerkanbieter beschrieben wird. Sie lautet, welche Verbindung zwischen Helmis beobachtbarer Rolle als CEO und einer Fähigkeit besteht, die auch ohne seine persönliche Autorität…
IETF
Das BIER-Attribut erreichte die Grenze. Die Nachbardomäne war nicht autorisiert: RFC 9793
Ein korrektes BGP-Attribut kann genügend Daten für eine BIER-Forwarding-Berechnung liefern und an der nächsten administrativen Grenze dennoch unzulässig sein. RFC 9793 macht diese Trennung ausführbar: Innerhalb des vorgesehenen Bereichs ist Attribut 41 transitiv, über eine…

IETF
HTTP/2 Rapid Reset: Warum ein repariertes Protokoll noch keine geschlossene Sicherheitslücke ist
Der HTTP/2-Angriff Rapid Reset machte sichtbar, wie eine einzelne Protokollsemantik über Implementierungen, Anbieter und Betreiber hinweg zu einem verteilten Verantwortungsproblem werden kann. Die Offenlegung konnte den Mechanismus erklären und koordinierte Gegenmaßnahmen…
Geschichte
Bevor E-Mail signiert werden konnte, musste das Gateway aufhören, sie umzuschreiben: RFC 2015
Ein Mail-Gateway konnte jeden lesbaren Satz erhalten und dennoch die digitale Signatur zerstören. RFC 2015 machte diese Differenz zur Konstruktionsbedingung von PGP/MIME: Geschützt war nicht die vermeintliche Botschaft, sondern eine genaue MIME-Entität samt Inhaltsköpfen…

ICANN
ICANNs Autoritätskette: Von Satzungsmandat zu Vertrag, Compliance und Rechtsbehelf
ICANN steuert das Domainnamensystem nicht durch eine einzige öffentliche Aufsichtsgewalt. Seine praktische Autorität entsteht aus einer Kette: Die Satzung definiert Auftrag, Organe und Rechenschaft; Registry- und Registrar-Verträge übersetzen diese Architektur in Pflichten…

IETF
Drei Dateinamen beweisen keinen geladenen Schema-Satz
Datums-, Semver- und suffixlose Namen können exakt dieselben YANG-Bytes tragen. Das belegt saubere Ablage. Es belegt weder die Auswahl eines Loaders noch denselben wirksamen Schema-Satz auf Client und Server.

Globale Institutionen
DFINFRA und AS210860: Das Registersignal ist noch keine Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Das Registersignal ist noch keine Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen.…

IETF
Ein früher erfolgreiches HTTP-Upgrade bestätigt nicht den nächsten Protokollwechsel
Der Client kennt den Ablauf aus Hunderten Verbindungen: CONNECT senden, 2xx empfangen, Tunneldaten freigeben. Um eine Runde zu sparen, schickt er diesmal die ersten Anwendungsbytes sofort hinterher. Genau jetzt ist das Ziel unerreichbar. Der Proxy lehnt den Tunnel ab und liest…

IETF
Neal Cardwell und der Verlustdetektor, der Zeit statt Duplikat-ACKs vertraute
Am Ende eines TCP-Datenstroms fehlt einem verlorenen Segment oft die Gefolgschaft, die drei Duplikat-ACKs auslösen könnte. Das Schweigen kann Verlust, Verspätung oder fehlende Rückmeldung bedeuten. RFC 8985 ordnet die Beweise neu: Erst muss ein später gesendetes Segment…