
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

IETF
Der Port ist gewählt, die Dienste sind noch nicht abgenommen — RFC 9786
Port-Active bündelt viele Dienstzustände hinter einer einzigen EVPN-Entscheidung. Das macht die Steuerung vorhersehbar, aber den Nachweis anspruchsvoller. Ein gemeinsames Capability-Bit und ein DF-Ergebnis zeigen, wer handeln soll. Ob LACP, Tabellen, Weiterleitung und…

IETF
Das Moderationsteam von RFC 9945 ist kein Aktivierungsnachweis
Eine Moderationsentscheidung hat ein Datum. Die Regel, die sie trägt, braucht ebenfalls eines. RFC 9945 hat deshalb zwischen Veröffentlichung und Inkrafttreten unterschieden. Was noch fehlt, ist ein leicht auffindbarer Beleg, der diese beiden Zeitachsen zuverlässig verbindet.

IETF
Der Träger war weg, doch die Schnittstelle blieb „up“
Ein stilles Interface kann stabil sein. Es kann aber auch nur das Ergebnis eines Filters sein, der einen physikalischen Zustandswechsel absichtlich noch nicht weitergibt. Revision 19 des IETF-Entwurfs für gemeinsame Interface-Erweiterungen macht diesen Unterschied modellierbar.…

Globale Institutionen
Was die öffentliche Spur von ISC über Verantwortung zeigt — und was nicht
Die Analyse-Zusammenfassung zu Was die öffentliche Spur von ISC über Verantwortung zeigt — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Die Präferenz gewann die Wahl. Betriebsbereitschaft bewies sie nicht: RFC 9785
Ein EVPN-Betreiber kann einen Provider Edge durch einen einzigen Wert zum klaren administrativen Favoriten machen. RFC 9785 verankert diese Absicht in der DF-Wahl. Der Wert beantwortet jedoch nur, wer unter geeigneten Kandidaten zuerst an der Reihe ist. Ob dieser PE den Verkehr…
IETF
Das XML stimmte. Der YANG-Zustand blieb offen
Zwei XML-Dokumente können wohlgeformt sein, dieselbe kanonische Bytefolge ergeben und dennoch nicht denselben wirksamen YANG-Datenbaum beschreiben. Der neue NETMOD-Entwurf bündelt die Kodierungsregeln. Er zeigt zugleich, warum eine saubere Darstellung keine Betriebsbestätigung…

Geschichte
Dave Täht und das Ergebnis, das reproduzierbar sein musste
Ein negativer Befund ist kein leeres Feld. Für Dave Täht konnte gerade die gescheiterte Wiederholung zeigen, dass ein Messaufbau eine Behauptung nicht trägt – und damit mehr Erkenntnis liefern als eine makellose Vorführgrafik.

IETF
Der „optimale“ DetNet-Pfad ist zuerst eine Governance-Entscheidung
Ein Controller kann einen Pfad korrekt berechnen, obwohl die Organisation nie sauber festgelegt hat, welches Ziel er optimieren darf. Zwischen Messwert und Konfiguration liegt deshalb eine Machtfrage: Wer darf Latenz gegen Reservekapazität, Schutz gegen Aufwand und die Zusage…

Geschichte
RFC 2017: Die Nachricht brachte die Adresse, nicht das Objekt
Eine E-Mail kann vollständig angekommen sein und ihren wichtigsten Inhalt dennoch nicht enthalten. RFC 2017 gab MIME 1996 eine geregelte Form für genau diesen Fall: Die Nachricht trägt eine URL, das bezeichnete Objekt bleibt außerhalb. Zwischen beiden liegen Entscheidungen, die…
Globale Institutionen
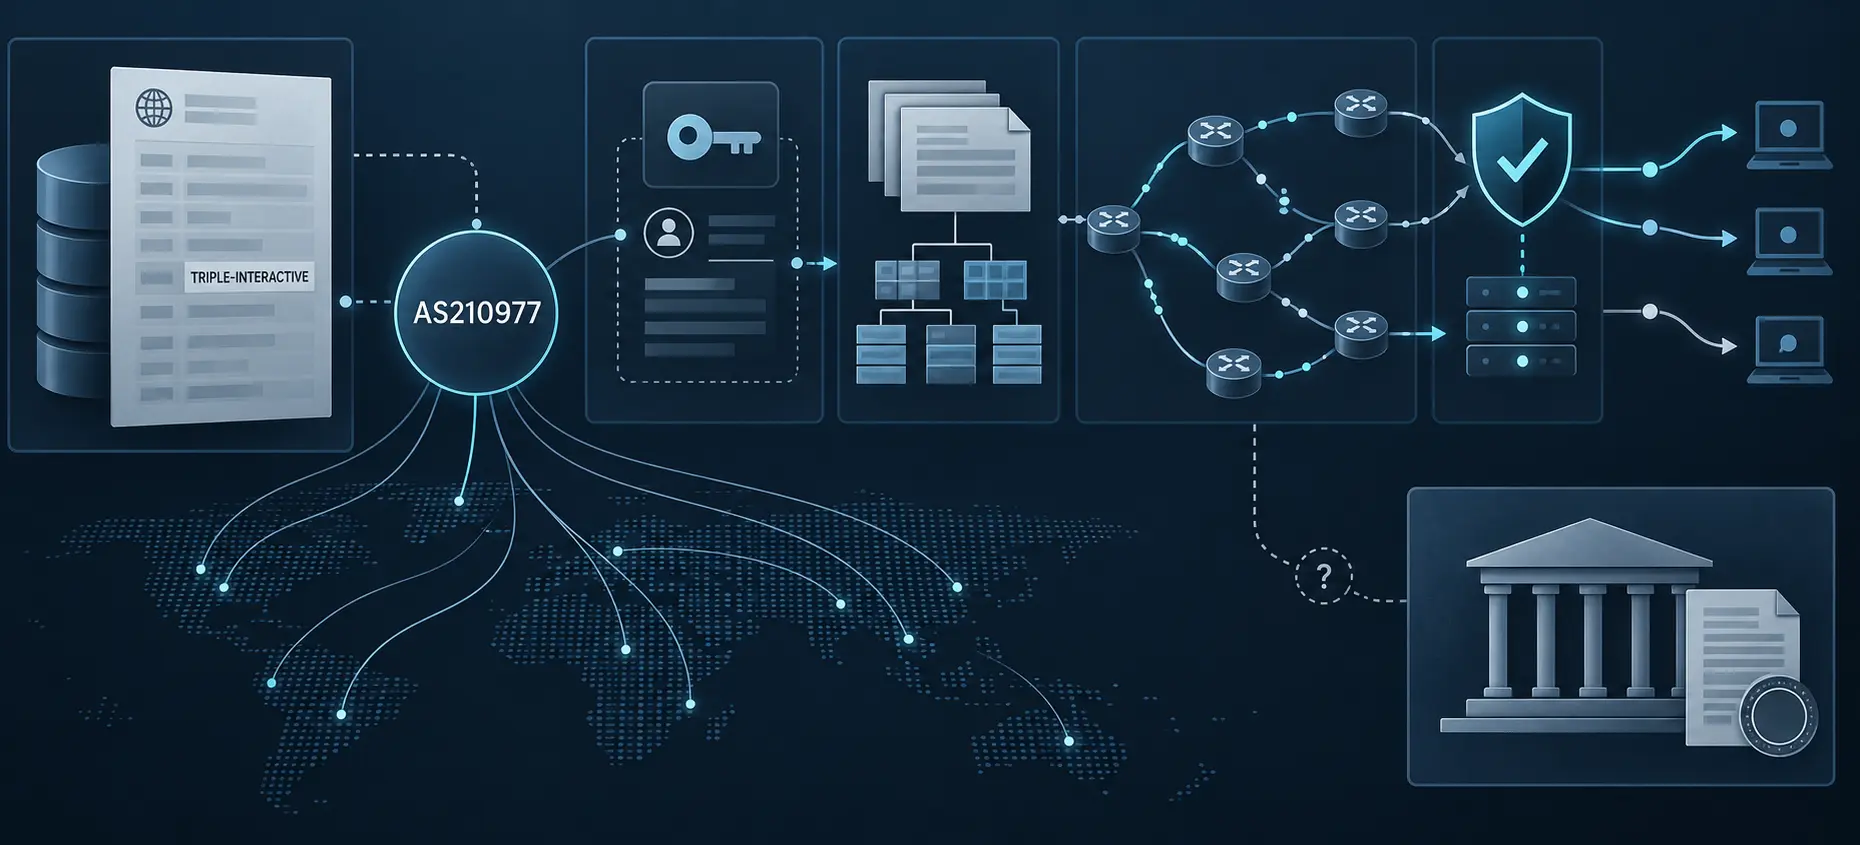
Was AS210977 öffentlich zeigt — und was das Register nicht beweist
Die Analyse-Zusammenfassung zu Was AS210977 öffentlich zeigt — und was das Register nicht beweist erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Globale Institutionen
Was AS210764 über die operative Verantwortung von ISC zeigt — und was nicht
Die öffentliche Spur von ISC-AGP1 führt zu einer registrierten autonomen Systemnummer, aber eine Registrierung ist noch kein Beleg dafür, dass ein Unternehmen heute Router betreibt, Präfixe ankündigt oder einen bestimmten Dienst verantwortet. Dieser Bericht verfolgt die…

Gesellschaft für Nummernressourcen
Florian Bauer und AS210833: Warum öffentliche Netzdaten die aktuelle Kontrolle nicht beweisen
Die Analyse-Zusammenfassung zu Florian Bauer und AS210833: Warum öffentliche Netzdaten die aktuelle Kontrolle nicht beweisen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

Cloud-Dienste in Europa und im Nahen Osten
Genesis Cloud: Routing, Peering und DNS als getrennte Kontrollebenen
Die Analyse-Zusammenfassung zu Genesis Cloud: Routing, Peering und DNS als getrennte Kontrollebenen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
IETF
Verschlüsselt war die Hülle, nicht automatisch jeder Inhalt: RFC 9787
Ein Mailprogramm zeigt eine Nachricht als Einheit. Kryptografisch kann dieselbe Ansicht mehrere getrennte Objekte enthalten. RFC 9787 erlaubt eine klare Gesamtanzeige, bindet sie aber streng an die zusammenhängenden Schutzschichten um eine Crypto Payload.
Global Regionaler ISP
Florian Bauer: Was sich aus AS210833 belegen lässt — und was nicht
Die entscheidende Frage bei einem autonomen System ist nicht nur, welcher Name in einem Register steht. Entscheidend ist, welche Teile der technischen und organisatorischen Geschichte sich unabhängig nachvollziehen lassen: Wer ist eingetragen, welche Routing-Politik wird erklärt…
IETF
Eine gültige ECH-Schlüsseldatei beweist nicht die richtige Datenschutzgrenze
RFC 9934 schafft ein portables Format, in dem ein TLS-Server einen privaten Encrypted-ClientHello-Schlüssel zusammen mit seiner öffentlichen Konfiguration erhalten kann. Die Übereinstimmung lässt sich prüfen. Sie entscheidet jedoch nicht, welche Namen, DNS-Einträge, Server…

Geschichte
David Clark und die Zuverlässigkeit, die das Netz nicht vollenden konnte
Zuverlässigkeit ist kein einziger Zustand. Ein Netz kann jeden ihm anvertrauten Schritt korrekt bestätigen, während die Anwendung am Ende dennoch das falsche Ergebnis erhält. David Clarks End-to-End-Argument macht aus diesem Widerspruch eine Entwurfsregel.

Globale Institutionen
Was DFINFRA über AS210860 tatsächlich kontrolliert
Die Analyse-Zusammenfassung zu Was DFINFRA über AS210860 tatsächlich kontrolliert erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der Kontext…

Cloud-Dienste in Europa und im Nahen Osten
AS210775: Was sich über die Netzwerkkontinuität von niceshops tatsächlich sagen lässt
Die Analyse-Zusammenfassung zu AS210775: Was sich über die Netzwerkkontinuität von niceshops tatsächlich sagen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Die Routing-Policy kann sich trotz gleicher SR-Algorithm-Nummer ändern
RFC 9933 transportiert eine SR-Algorithm-Kennung in PCEP. Bei Flexible Algorithms ist diese Kennung jedoch nur ein Verweis: Welche Route tatsächlich entsteht, entscheidet die gewinnende FAD samt Metrik, Geltungsbereich, Topologiestand und Auswertungsregeln.