
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

IETF
ZONEMD lässt den Secondary die Zone nach Abschluss der Übertragung prüfen
Eine abgeschlossene Zonenübertragung beweist, dass der Lieferprozess beendet wurde. Sie beweist für sich allein nicht, dass der Empfänger genau jene vollständige Zone zusammengesetzt hat, die der Herausgeber veröffentlichen wollte. ZONEMD ergänzt einen Digest über die gesamte…
IETF
Die Bitmap sagt, dass eine UDP-Option erschien – nicht, was sie tat: RFC 9870
RFC 9870 gibt IPFIX-Exportern ein kompaktes Format für die in einem Flow beobachteten UDP-Optionsarten. Die Aussage bleibt bewusst eng: Sie belegt beobachtete Präsenz, nicht Paketfolge, Verarbeitung am Empfänger oder Anwendungserfolg.
IETF
Ein negativer Vertrauensanker lässt den Resolver DNSSEC aussetzen, ohne die Zone zu ändern
Wenn eine signierte Zone fehlerhaft ist, kann ein validierender Resolver den Ausfall bestehen lassen oder eine eng begrenzte lokale Ausnahme öffnen. Ein negativer Vertrauensanker stellt die Erreichbarkeit wieder her, ohne die Zone zu reparieren. Dafür erhält der…

IETF
Mukul Srivastava und die BMP-Messgröße, die eine RIB zählte, aber keine Route sah
Eine Zahl kann stimmen und trotzdem eine viel zu kleine Aussage für einen Betriebsbericht sein. RFC 9972 lässt BMP zählen, wie viele Routen sich jetzt in einer ausdrücklich benannten RIB-Sicht befinden. Daraus wird weder die Akte einer Route noch die Begründung einer Policy noch…

IETF
BGP-Rollen machen aus einer Peering-Beziehung eine Grenze gegen Route Leaks
Noch bevor zwei Netze eine einzige Route austauschen, können beide erklären, welche Art von Nachbar sie im Gegenüber sehen. RFC 9234 macht aus dieser beidseitigen Aussage eine Kontrolle: Unvereinbare Rollen können die Sitzung verhindern, und das Attribut Only to Customer kann…

Führungskräfte
Abdiel Marin und die Architektur ophthalmologischer Arbeitsabläufe
Abdiel Marin baute EyeMD EMR auf einer anspruchsvollen, aber praxisnahen Annahme auf: Software für die Augenheilkunde muss den tatsächlichen Abläufen einer Praxis folgen, statt Ärztinnen, Ärzte und Mitarbeitende in die Kategorien einer allgemeinen Patientenakte zu zwingen. Seine…

IETF
Cédric Fournet und der Beleg, der ein Log nicht vollständig machte
Ein signierter Beleg kann eine enge Beziehung zwischen einem Eintrag und einem Baumzustand beweisen. Er beantwortet damit noch nicht, ob alle relevanten Ereignisse im Log stehen, der Schlüssel für diesen Zweck vertrauenswürdig ist oder eine Entscheidung folgen darf.

Führungskräfte
Aaron Moreck und die Netzwerkentscheidungen hinter NaaS und SD-WAN
Öffentliche Unterlagen verorten Moreck bei IntegraONE im Netzwerkbetrieb, bei Kundenkonnektivität, Managed Firewalls und SD-WAN. Sie zeigen eine technische Schnittstelle, keine alleinige Kontrolle über Ergebnisse.
IETF
CATS OAM kann eine Steuerungsrichtlinie prüfen. Es kann keine Abhilfe wählen.
Der OAM-Entwurf der CATS-Arbeitsgruppe beginnt mit einer wichtigen Betriebsunterscheidung: Ein Ziel kann im Netz erreichbar sein, während der Dienst dahinter festhängt, keine Ressourcen mehr hat oder Anfragen nicht bedienen kann. Deshalb trennt der Entwurf Link-, Path-, Instance…

Führungskräfte
Amit Thapa Chhetri und Nepals langer Weg zum Kabelinternet
Die Geschichte von Subisu ist kein sauberer Mythos über einen einzelnen Gründer. Die Quellen zeigen ein Team, das einen neuen Dienst zunächst einem Regulierer ohne passenden Regelrahmen erklären und eine schwer errungene Lizenz anschließend in dauerhafte Betriebskapazität…

IETF
Die IETF-Umfrage kann ein Governance-Problem diagnostizieren. Sie kann seine Behebung nicht ratifizieren.
Die IETF Community Survey 2025 macht keine Verfassung aus einer Umfrage. Gerade deshalb ist sie brauchbar. Sie legt offen, welche operative Grundgesamtheit angesprochen wurde, wie viele Antworten nach Prüfung verblieben und wo ihre Aussagekraft endet. Ein solcher Befund kann eine…

SANOG
SANOG 34 wechselte die Stadt, ohne seine Krisen-Autoritätskette offenzulegen
SANOG 34 bewältigte einen schwierigen operativen Schritt: Das regionale Treffen wurde wegen der von SANOG so bezeichneten damaligen Sicherheitslage in Sri Lanka von Colombo nach Kolkata verlegt, während die Termine bestehen blieben. SANOGs eigenes Archiv dokumentiert den Umzug…
IETF
Thomas Graf und die MPLS-Labelnummer, die ihre Control Plane nicht identifizierte
Eine Labelnummer lässt sich schnell zählen und noch schneller deuten. Sie steht oben auf einem MPLS-Stack, erscheint in einem IPFIX-Export und landet in einer Migrationsgrafik. RFC 9160 von Thomas Graf setzt davor eine notwendige technische Schranke: Der Zahlenwert allein sagt…

IETF
SCITT protokolliert eine Erklärung. Es genehmigt kein Release.
Ein SCITT-Receipt kann prüfbar belegen, dass eine signierte Aussage in einem Transparenzdienst registriert wurde. Er kann nicht festlegen, ob eine Organisation das beschriebene Artefakt ausliefern, einsetzen, beschaffen oder weiter betreiben darf. Diese Entscheidung bleibt dort…

IETF
DNSOP kann eine Prüfung der Domainkontrolle empfehlen. Den Lebenszyklus einer Anwendungsidentität kann es nicht steuern.
DNSOP berät in einem Working Group Last Call über einen Entwurf für Anwendungen, die Namen des globalen DNS als Identifikatoren verwenden. Der Entwurf verlangt zu Recht einen Nachweis, dass ein Registrant oder eine berechtigte Partei die Integration einrichten kann. Dieser…
IETF
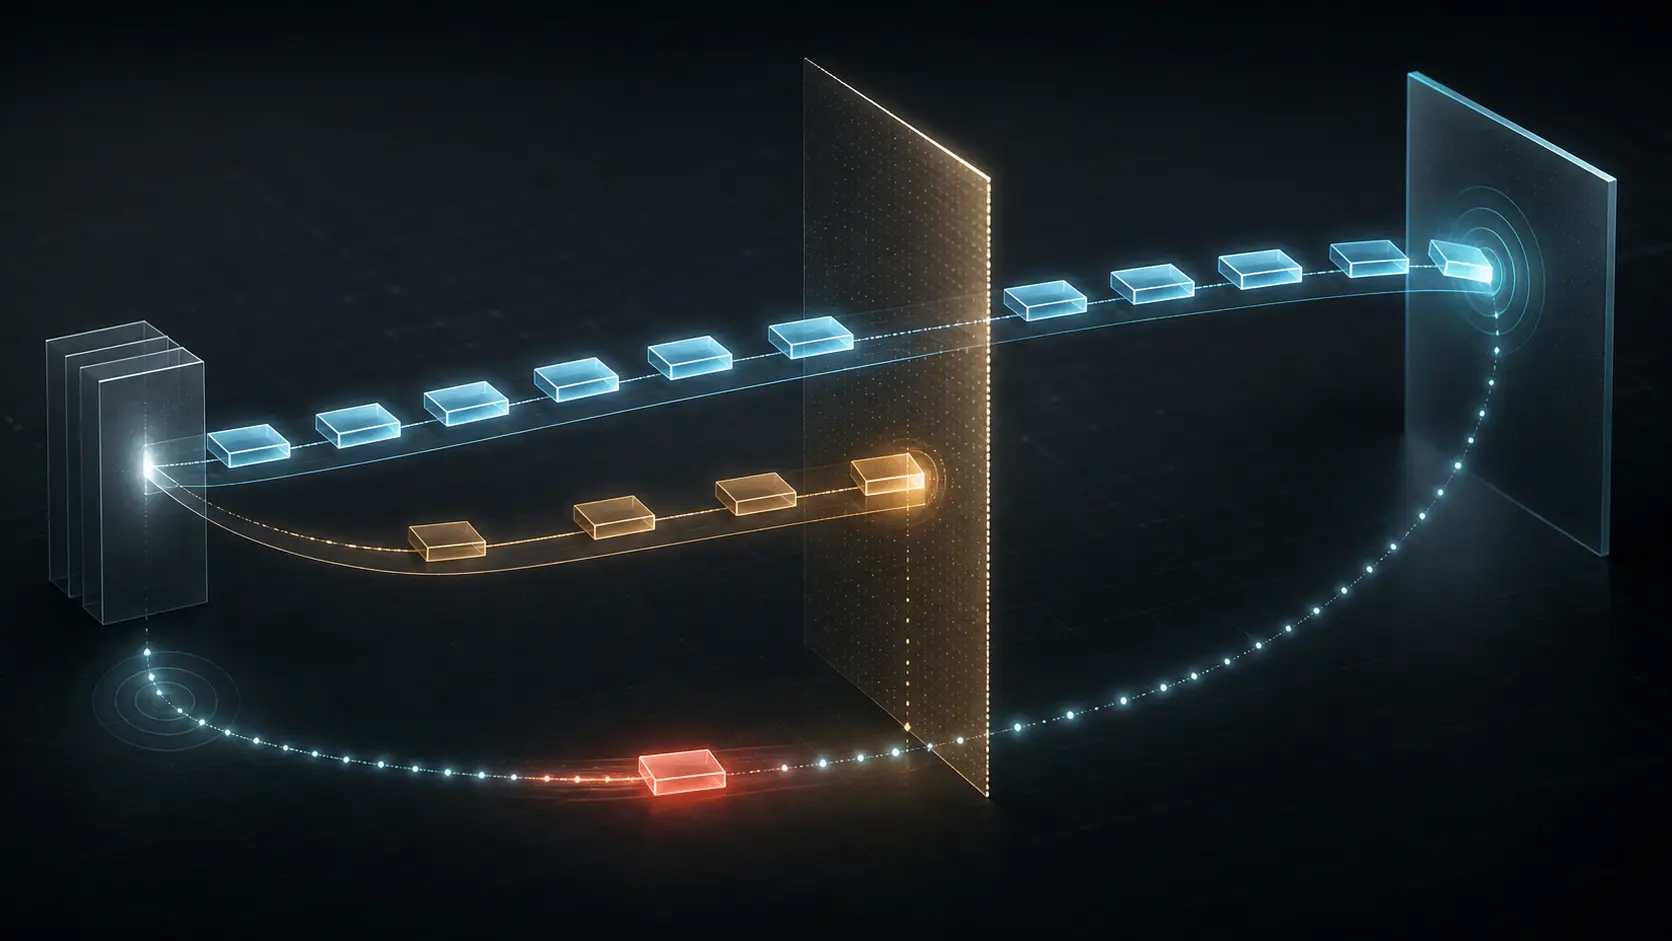
Das neuere Paket kam zuerst an: Wie TCP RACK Verlust anhand der Zeit erkennt
RACK nutzt den Sendezeitpunkt einer nachweislich zugestellten Übertragung als Bezugspunkt, um eine ältere, weiterhin unbestätigte Übertragung zu beurteilen.

IETF
Ein Gerätezuweisungs-Token kann Nachweise tragen. Die Entscheidung der vertrauenden Partei trägt es nicht.
RATS fragt, ob ein Entwurf für ein EAT-Profil zur Zuweisung eines Geräts an eine vertrauliche virtuelle Maschine übernommen werden soll. Zur Debatte steht ein Text und mögliche Arbeitsgruppenarbeit. Weder wird daraus ein Standard noch wird ein Gerät für vertrauenswürdig erklärt…

AFNOG
AfNOG veröffentlicht Gastgeberpräferenzen, erklärt aber die Wahl der Convenors für endgültig
Auf seiner öffentlichen Hosting-Seite legt AfNOG möglichen Gastgebern des Africa Internet Summit eine ungewöhnlich detaillierte Liste von Pflichten vor. Außerdem nennt die Organisation drei Auswahlpräferenzen. Nicht veröffentlicht wird, wie diese Präferenzen miteinander…
IETF
Colin Perkins und das Sent-Ereignis, das nicht „übertragen“ sagte
Ein lokales Programm kann eine Nachricht aus seiner Zuständigkeit abgegeben haben, ohne dass diese Nachricht auf dem Netz sichtbar oder beim Gegenüber angekommen ist. RFC 9622, an der Colin Perkins mitwirkte, nennt diese schmale lokale Grenze `Sent` – nicht eine Bestätigung der…
IETF
Marco Tiloca und die Widerrufsmeldung, die den Zugriff nicht entzog
Ein Eintrag auf der Widerrufsliste eines Authorization Servers kann bereits existieren, während ein Resource Server das zugehörige Token noch speichert und akzeptiert. RFC 9770, an der Marco Tiloca mitwirkte, verteilt diese Information im ACE-Rahmen. Sie ersetzt nicht die…