
Zusammenfassung
- Expansion Programs International ist der exakte aktuelle Verzeichniseintrag des Unternehmens. ARIN führt die aktive AS11321 unter EXPANSION-PROGRAMS, nennt Expansion Programs International als Registranten und Thunderstone Software LLC in einer technischen Rolle.
- Zum begrenzten Beobachtungszeitpunkt zeigte RIPEstat AS11321 als nicht angekündigt, ohne originierte Präfixe oder beobachtete Nachbarn. Diese externe Sicht belegt weder Aufgabe, Ausfall, Fehlverhalten noch das Fehlen privater Konnektivität.
- Die öffentliche Dokumentation von Thunderstone beschreibt Texis, Vortex, Webinator, Suchappliances und mehrere Bereitstellungsformen. Das sind Fähigkeitsnachweise, kein Beleg für eine bestimmte Kundenarchitektur, ein Zuverlässigkeitsniveau oder ein Produktionsergebnis.
- Überwachung, Integration, Wartung und Ausnahmebehandlung bleiben wiederkehrende Kosten über Registry-Kontakte, Routenabsicht, Crawler, Indizes, Sperren, Replikation, TLS, Planung, Kapazität und Lebenszyklusänderungen hinweg.
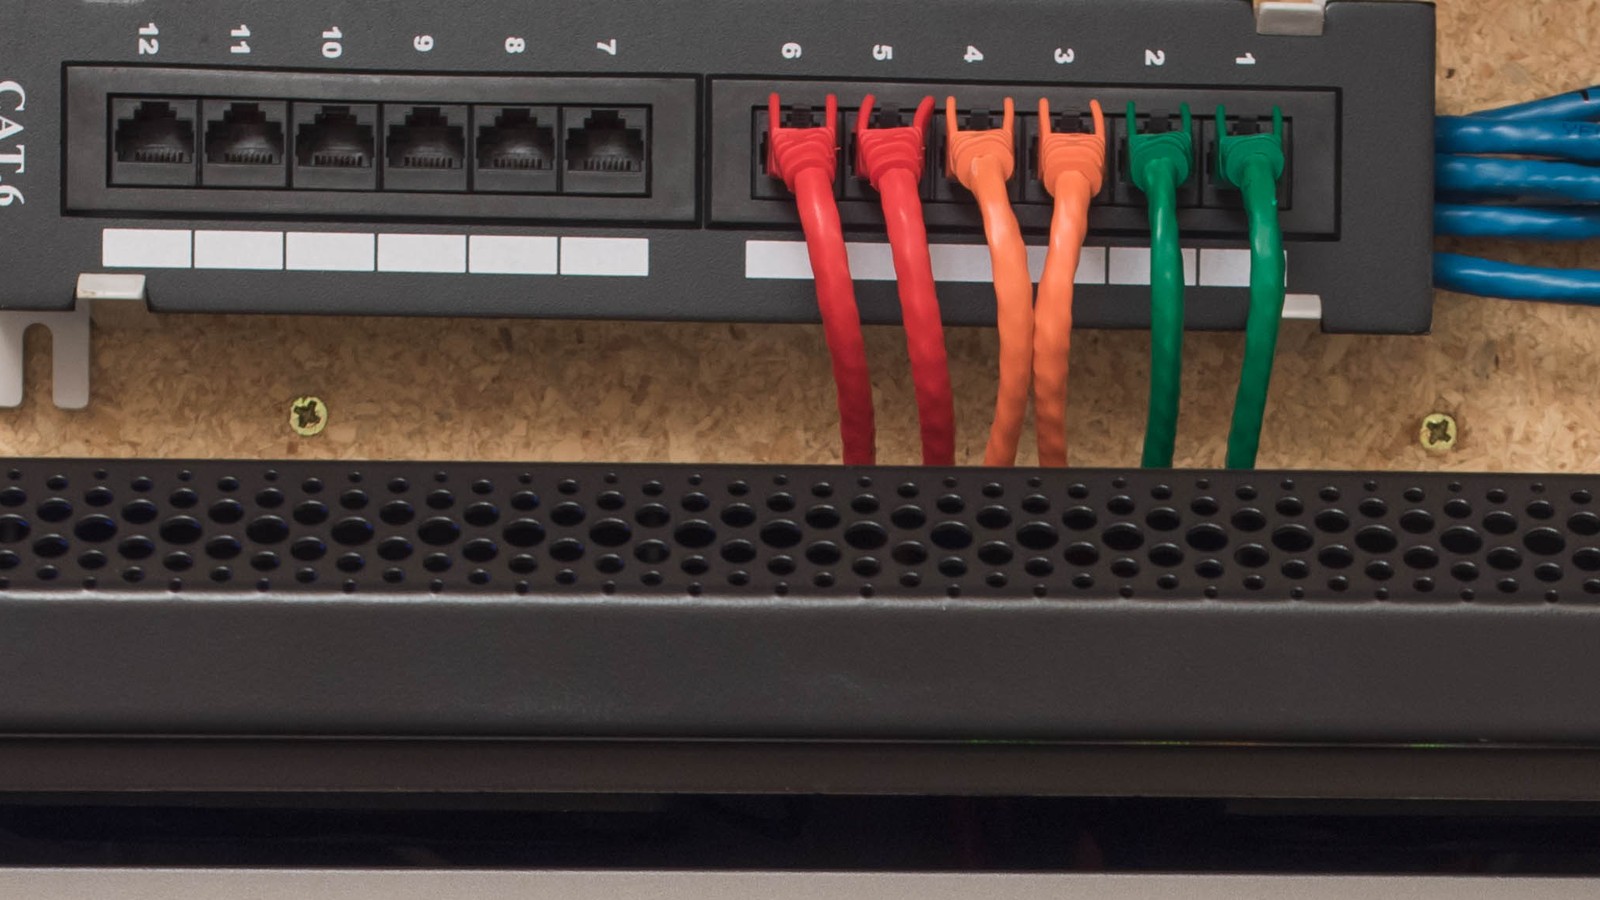
Bildhinweis:Das beigefügte Creative-Commons-Foto zeigt ein generisches CAT.6-Patchpanel und Ethernet-Verkabelung. Es liefert nur Kontext zur Netzwerksteuerung. Es zeigt weder Expansion Programs International, Thunderstone, AS11321, ein Thunderstone-Produkt, eine Unternehmenseinrichtung, eine Kundenbereitstellung, private Topologie, einen Vorfall, gemessene Zuverlässigkeit noch ein Produktionsergebnis.
Expansion Programs International verfügt über eine ungewöhnlich dauerhafte öffentliche technische Identität. Das American Registry for Internet Numbers führt die aktive AS11321 unter dem Namen EXPANSION-PROGRAMS und nennt Expansion Programs International als Registranten.[1][2] Die Registrierung stammt aus dem Jahr 1998. Derselbe Eintrag nennt Thunderstone Software LLC in einer technischen Rolle, während die öffentlichen Unternehmens- und Produktseiten von Thunderstone ein langjähriges Suchsoftware-Geschäft beschreiben, das auf Texis, Vortex, Webinator und Suchappliances basiert.[3][11][12][13]
Diese Fakten sind verbunden, aber nicht austauschbar. Das Register legt fest, wer gegen eine Nummernressource benannt ist und welche öffentlichen Rollen daran hängen. Die Thunderstone-Seiten legen fest, was der Anbieter über die Fähigkeiten seiner Produkte sagt. Weder belegt dies eine aktuelle private Netzarchitektur, eine rechtliche Verschmelzung der benannten Organisationen, eine aktive Route, eine Kundenbereitstellung, ein Verfügbarkeitsergebnis noch ein Leistungsergebnis.
Die Routing-Beobachtung fügt eine weitere Grenze hinzu. Zum aufgezeichneten Abfragezeitpunkt am 28. Juli 2026 beschrieb RIPEstat AS11321 als nicht angekündigt. Die Antwort auf angekündigte Präfixe lieferte keine originierte Präfixe, die Routing-Status-Ansicht zeigte keine IPv4- oder IPv6-Kollektorsichtbarkeit, und die Nachbaransicht lieferte keine beobachteten BGP-Nachbarn.[4][5][6][7] Das ist eine aussagekräftige externe Beobachtung. Sie ist kein Beleg dafür, dass die ASN aufgegeben wurde, ein Kundendienst ausgefallen ist, keine private Konnektivität bestand oder die Registrierung keinen gültigen Zweck hatte.
Historische Routendaten und Registerprojektionen liefern Kontext, offenbaren aber weiterhin nicht die Absicht des Betreibers.[8][9]
Diese Lücke zwischen einem dauerhaften Registereintrag und fehlender öffentlicher Routensichtbarkeit ist die zentrale Kontrollfläche. Ein Register ist ein Hauptbuch: Es bewahrt eindeutige Nummernzuweisungen, benannte Entitäten, öffentliche Kontakte und Verwaltungsgeschichte auf. Pakete folgen der laufenden Konfiguration. Wenn eine ASN registriert bleibt, während für die ausgewählten Kollektoren keine Route sichtbar ist, besteht die richtige Reaktion nicht darin, ein Vorfallnarrativ zu erfinden.
Es gilt zu prüfen, ob der beobachtete Zustand der erklärten Absicht entspricht, ob die Kontakte aktuell sind, ob Beibehaltung oder Außerbetriebnahme dokumentiert ist und ob jede abhängige Kontrolle einen rechenschaftspflichtigen Eigentümer hat.
Die Produktdokumentation von Thunderstone erweitert den Fall über das Routing hinaus. Enterprise-Suche wird oft als Appliance- oder Softwarefähigkeit verkauft, ihr Betrieb erzeugt jedoch wiederkehrende Arbeit. Crawler müssen abgegrenzt werden. Konnektoren und Dateisysteme müssen erreichbar sein. Indizes müssen gepflegt werden. Sperren müssen diagnostiziert werden. Replikationswarteschlangen müssen überwacht werden. TLS-Vertrauen und Client-Zertifikatverhalten müssen konfiguriert werden. Geplante Aufträge müssen getaktet werden. Sicherungs- und Wiederherstellungsverfahren müssen getestet werden.
Kapazitäts- und Lizenzentscheidungen müssen überprüft werden, wenn sich Inhalte und Abfragemuster ändern.[18][20][21][22][23][24][25]
Die öffentliche Evidenz stützt daher eine disziplinierte Forschungsfrage: Was kostet es, eine langlebige Registeridentität und einen Enterprise-Suchkontrollstapel operativ kohärent zu halten, wenn sich Register, Routingsystem, Software, Datenquellen und Support-Beziehungen unterschiedlich schnell entwickeln?
Die Antwort ist kein einzelner Preis oder Benchmark. Es sind die fortlaufenden Kosten für Überwachung, Integration, Wartung und Ausnahmebehandlung. Genauer gesagt trägt das Betriebsmodell Überwachungskosten, Integrationskosten, Wartungskosten und Ausnahmebehandlungskosten. Diese Kosten bestehen auch dann, wenn die Software genau wie vorgesehen funktioniert. Sie steigen, wenn Aufzeichnungen und laufender Zustand auseinanderlaufen, wenn Produktverpackungen zugrunde liegende Abhängigkeiten verbergen oder wenn eine Organisation eine Fähigkeitsaussage mit einem Zuverlässigkeitsnachweis verwechselt.
Das vorgestellte Foto zeigt ein generisches CAT.6-Patchpanel und Ethernet-Kabel. Es zeigt weder Expansion Programs International, Thunderstone, AS11321, eine Unternehmenseinrichtung noch ein Kundensystem. Es ist visueller Kontext für eine Netzwerksteuerungsfläche, kein Beleg für die Infrastruktur dieses Unternehmens.
Die exakten Register- und Unternehmensidentitäten
Die direkte RDAP-Antwort von ARIN ist der stärkste öffentliche Ausgangspunkt für AS11321. Sie verzeichnet das Handle AS11321, den Namen EXPANSION-PROGRAMS, den aktiven Status, ein Registrierungsereignis von 1998 und ein letztes Änderungsereignis von 2018.[1] Die Registranten-Entität EPI-9 trägt den Namen Expansion Programs International und verfügt über eine eigene öffentliche Registrierungsgeschichte.[2] Dies sind konkrete Registerfakten. Sie belegen eine Beziehung zwischen einer dauerhaften Nummernressource und einer benannten Organisation.
Der Eintrag enthält außerdem Rollenbeziehungen. Eine technische Rolle ist eine Gruppe von Thunderstone Software LLC, gekennzeichnet durch das Handle ZT102-ARIN.[1][3] Zum Abfragezeitpunkt enthielt die ARIN-Antwort eine Bemerkung, wonach ARIN versucht hatte, diesen öffentlichen Kontaktpunkt zu validieren, seit dem 20. Januar 2026 jedoch keine Antwort erhalten hatte. Diese Bemerkung ist eng auszulegen. Sie ist ein Beleg für ein Problem bei der Validierung öffentlicher Kontakte, nicht dafür, dass die Adresse unbrauchbar ist, niemand die ASN betreibt, Thunderstone inaktiv ist oder ein Dienst unsicher ist.
Eine weitere öffentliche Rolle gehört einem individuellen Kontakt. Dieser Bericht gibt keine persönlichen Kontaktdaten wieder, da der analytische Wert in der Rollenkontinuität liegt und nicht in der Wiederveröffentlichung von Telefonnummern oder E-Mail-Adressen. Dauerhafte Ressourcen sollten nicht davon abhängen, dass ein Leser den privaten Kontext einer Person kennt. Die relevante Frage ist, ob rollengebundene Kanäle, Eskalationsbefugnisse und Kontowiederherstellung aktuell bleiben.
Die Unternehmensseite von Thunderstone beschreibt Thunderstone Software LLC als Entwickler und Vermarkter von Such-, Verwaltungs- und Filtersoftware.[11] Die Seite liefert eine aktuelle Produktdarstellung, einen Support-Pfad und eine Unternehmensidentität. Das macht die technische Rollenverknüpfung in ARIN verständlich, beweist aber nicht, dass Expansion Programs International und Thunderstone Software LLC dieselbe juristische Person sind. Der öffentliche Datensatz stützt eine operative Beziehung; er klärt weder Eigentumsverhältnisse, Unternehmensstruktur noch jeden historischen Namen.
Genau deshalb ist Kennungsdisziplin wichtig. In der Evidenz erscheinen vier Bezeichnungen: Expansion Programs International, EPI-9, EXPANSION-PROGRAMS und Thunderstone Software LLC. Die erste ist die Organisationsbezeichnung des Registranten. Die zweite ist ihr ARIN-Handle. Die dritte ist der ASN-Name. Die vierte ist eine technische Rolle und der auf aktuellen Produktseiten verwendete Name. Eine zuverlässige Asset-Karte würde alle vier bewahren und angeben, was jede bedeutet.
Die Zusammenführung der Bezeichnungen würde falsches Vertrauen schaffen. Sie als unzusammenhängend zu behandeln, würde eine öffentliche operative Verbindung verlieren. Das sicherere Modell erfasst die Beziehung als begrenzt: AS11321 ist auf Expansion Programs International registriert; ARIN nennt Thunderstone Software LLC in einer technischen Rolle; Thunderstone veröffentlicht Produkt- und Betriebsdokumentation unter eigenem Namen. Jede stärkere rechtliche oder architektonische Behauptung benötigt Belege über diese Quellen hinaus.
Das IANA-AS-Nummernregister liefert den breiteren Zuteilungskontext.[10] Es erklärt das globale Nummerierungssystem und den regionalen Zuweisungsblock um AS11321. IANA identifiziert nicht den Betreiber hinter dieser spezifischen Ressource; das tut ARIN auf der Ebene des Regionalregisters. Diese Aufgabenteilung verdeutlicht ein nützliches Prinzip. Die Governance von Nummernressourcen verteilt sich über Hauptbücher und Betreiber. Keine einzelne Seite ist eine vollständige Beschreibung des laufenden Dienstes.
AS11321: aktive Registrierung versus beobachtetes Routing
Die öffentliche Routenbeobachtung ist präzise und zeitlich begrenzt. Die AS-Übersicht von RIPEstat lieferte den Haltertext „EXPANSION-PROGRAMS - Expansion Programs International“ und markierte die Ressource zum Abfragezeitpunkt am 28. Juli 2026 als nicht angekündigt.[4] Die Antwort auf angekündigte Präfixe deckte einen ausgewählten Zeitraum vom 14. bis 28.
Juli ab und lieferte eine leere Präfixliste.[5] Die Routing-Status-Antwort zeigte null beobachtete IPv4-Präfixe, null IPv4-Adressen, null beobachtete IPv6-Präfixe und null Sichtbarkeit von den gelisteten RIS-Peers zu diesem Zeitpunkt.[6] Die Nachbarantwort lieferte keine beobachteten Nachbarn.[7]
Diese Ergebnisse sagen, was das Kollektorsystem gesehen hat. Sie sagen nicht, warum. Eine ASN kann registriert bleiben, während sie absichtlich ruht. Sie kann für zukünftige Nutzung, Migration, vertragliche Kontinuität oder Wiederherstellung zurückgehalten werden. Routen können über Pfade sichtbar sein, die von den ausgewählten Kollektoren nicht erfasst werden. Private BGP-Sitzungen, internes Routing und anbieterspezifische Vereinbarungen müssen nicht in einer öffentlichen RIS-Ansicht erscheinen. Ein Betreiber kann sich auch mitten in einer geplanten Rücknahme oder einer längeren Außerbetriebnahme befinden.
Auch die gegenteiligen Möglichkeiten bleiben offen. Eine Route kann unerwartet fehlen wegen Konfigurationsfehlern, Upstream-Filterung, Authentifizierungsfehlern, Richtlinienänderungen, Wartung oder einer unvollständigen Migration. Die öffentliche Beobachtung kann diese Ursachen nicht unterscheiden. Sie kann nur eine Diskrepanz zwischen einer potenziellen Kontrollebenen-Identität und dem beobachteten globalen Routing-Zustand aufzeigen.
Die Routing-History-Antwort von RIPEstat ist nützlich, weil sie zeigen kann, ob sich die Routensichtbarkeit im Laufe der Zeit verändert hat.[8] Die Historie erfordert dennoch Vorsicht. Die Kollektorabdeckung ändert sich. Einzelne Peers treten bei und aus. Ein historisches Intervall kann belegen, dass eine Route beobachtet wurde, aber es kann keine kommerziellen Beziehungen, Nutzererreichbarkeit, Vorfallschwere oder Grundursache belegen. Eine Lücke ist eine Frage an Betreiber, kein Urteil.
Die WHOIS-Projektion von RIPEstat wiederholt Registerinformationen, die von ARIN abgeleitet sind.[9] Sie ist ein nützlicher Quervergleich, keine unabhängige Eigentumsautorität. Wenn sich Projektion und direkte ARIN-Antwort unterscheiden, sollten Betreiber feststellen, welche Daten maßgeblich sind und ob Replikationsverzögerung oder Normalisierung den Unterschied erklärt.
Für das Monitoring ist der richtige Kontrollmechanismus ein Vergleich mit der erklärten Absicht. Der Eigentümer sollte angeben, ob von AS11321 erwartet wird, Routen anzukündigen, welche Präfixe und Origins genehmigt sind, welche externen Beobachtungen erwartet werden und welches Zeitfenster eine Ausnahme definiert. Das Monitoring sollte dann die tatsächliche Kollektorsichtbarkeit mit diesem erklärten Zustand vergleichen. Ohne den Absichtsdatensatz kann eine leere Routenansicht entweder einen Fehlalarm oder ein übersehenes Außerbetriebnahmeproblem erzeugen.
Der Kontaktzustand gehört in denselben Vergleich. Ein aktiver Registereintrag mit einem nicht validierten technischen Kontaktpunkt ist nicht automatisch falsch. Er bedeutet jedoch, dass die Ressourcenkontinuität nicht allein aus dem Registrierungsstatus abgeleitet werden kann. Die Kontrolle sollte die aktuelle Rollenverantwortung, den sicheren Kontozugriff, einen sekundären Eskalationspfad und einen genehmigten Grund für die Beibehaltung der Ressource bestätigen.
Wenn der beabsichtigte Zustand ruhend ist, sollte das Runbook dies angeben. Es sollte definieren, welche Beobachtungen unerwartet wären, wie die Ressource vor unbefugter Nutzung geschützt wird, wie Kontakte getestet werden und wie eine Reaktivierung genehmigt würde. Wenn der beabsichtigte Zustand aktiv ist, erfordert das Fehlen öffentlicher Routensichtbarkeit eine technische Untersuchung mit zusätzlichen Beobachtungspunkten und privater Telemetrie. Wenn der beabsichtigte Zustand die Außerbetriebnahme ist, muss der Plan mehr abdecken als das Zurückziehen von Routen.
Ein Register ist ein Hauptbuch, kein Beleg für einen laufenden Dienst
Der Fall AS11321 macht den Unterschied zwischen Buchführung und laufendem Code sichtbar. Das Register liefert Eindeutigkeit, Zuweisungsgeschichte, öffentliche Rollen und ein dauerhaftes Handle. Diese Eigenschaften zählen auch dann, wenn keine Route sichtbar ist. Sie ermöglichen es Gegenparteien, die Ressource zu identifizieren, eine Autorität zu finden und festzustellen, welches Regionalregister den Datensatz pflegt.
Das Register führt keine BGP-Richtlinie aus. Es erstellt keine Sitzung, kündigt kein Präfix an, validiert keine Route, beantwortet keine Suchanfrage und stellt keine Datenbank wieder her. Diese Ergebnisse hängen von konfigurierten Systemen, Zugangsdaten, Lieferanten, Betriebsverfahren und handlungsbefugten Personen ab. Aktive Registrierung als Beleg für aktiven Dienst zu behandeln, verwechselt administrative Fähigkeit mit Betriebszustand.
Der Vorrang des laufenden Codes macht das Hauptbuch nicht optional. Eine Route ohne genaue Registrierungs- und Kontaktmetadaten ist schwerer zu untersuchen, zu sichern, zu übertragen oder außer Betrieb zu nehmen. Eine laufende Konfiguration kann ebenfalls falsch sein. Eine Kollektorbeobachtung wird nicht allein dadurch legitim, dass Pakete ihr folgen. Das Ziel ist Übereinstimmung zwischen drei Ebenen: dem Registereintrag, der erklärten Betreiberabsicht und der extern beobachtbaren Ausführung.
Dieses Drei-Ebenen-Modell verhindert Überbeanspruchung. Das Register kann belegen, dass AS11321 einer benannten Entität zugewiesen ist. RIPEstat kann belegen, dass seine Kollektoren zu einem bestimmten Zeitpunkt keine Ankündigung sahen. Keines belegt einen Ausfall. Zusammen begründen sie eine Kontrollfrage: Ist die beobachtete Abwesenheit beabsichtigt, dokumentiert und in Verantwortung?
Dieselbe Argumentation gilt für die Thunderstone-Softwarefläche. Ein Handbuch kann belegen, dass ein Reparaturwerkzeug, eine Replikationsfunktion oder eine TLS-Einstellung existiert. Es kann nicht belegen, dass ein bestimmter Kunde sie aktiviert, sicher konfiguriert oder ein Wiederherstellungsziel erreicht hat. Dokumentation ist ein Fähigkeitshauptbuch. Das Produktionsverhalten bleibt eine Frage des laufenden Systems.
Der Thunderstone-Produktstapel
Thunderstone präsentiert eine verwandte Familie von Suchprodukten statt eines einheitlichen Bereitstellungsmodells. Die Produktseiten unterscheiden Texis, Webinator, Search Appliance, Parametric Search Appliance, Virtual-Machine- und Hosted- oder Cloud-orientierte Optionen.[12][13][14][16] Der Vergleich ist wichtig, weil jede Form operative Arbeit unterschiedlich zuordnet.
Texis wird als Kern-Datenbank- und Suchmaschinentechnologie beschrieben. Eine Thunderstone-FAQ erklärt, dass Vortex, auch Texis Web Script genannt, eine Anwendungsentwicklungs- und Skripting-Schicht ist, die mit Texis gebündelt wird. Webinator wird als vorgefertigte Anwendung positioniert, die diese Komponenten nutzt, während Search Appliance den Stapel in eine Appliance-Form verpackt.[19] Diese Beziehung unterstützt die Architekturanalyse, ohne eine tatsächliche Kundenbereitstellung preiszugeben.
Der Anbieter beschreibt Search Appliance als All-in-one-Kombination aus Hardware, Software und Support.[18] Er beschreibt Virtual-Machine- und Hardwarekonfigurationen, Datenquellenzugriff, Dateisystemindizierung und Konnektoren auf seiner Enterprise-Search-Seite.[14] Dies sind Systemfähigkeiten. Sie benennen mögliche Schnittstellen und Eigentumsgrenzen. Sie sind keine unabhängigen Tests von Abfragedurchsatz, Konnektorkorrektheit, administrativem Aufwand oder Gesamtkosten.
Die Verpackung verändert das Betriebsmodell. Eine physische Appliance fügt Hardware-Lebenszyklus, Rack, Strom, Umgebung, Garantie und Ersatzbelange hinzu. Ein virtuelles Image verlagert die Hardwareverantwortung auf die Virtualisierungs- und Speicherplattform des Kunden, während Gastbetriebssystem-, Kapazitäts- und Anwendungsabhängigkeiten bestehen bleiben. Eine Hosted-Option verlagert mehr Infrastrukturarbeit zum Anbieter, aber Datenzugriff, Identität, Konnektorverhalten, Suchrelevanz und Wiederherstellungsakzeptanz erfordern weiterhin Kundenaufsicht.
Webinator schafft ein anderes Gleichgewicht. Es bietet einen vorgefertigten Crawler und eine Suchoberfläche, legt aber Profileinstellungen, Durchläufe, Protokolle, Zugriffskontrollen und Wartungsaufgaben offen. Texis bietet mehr Datenbank- und Anwendungsflexibilität, was auch mehr -, Abfrage-, Index- und Änderungsverantwortung schafft. Vortex ergänzt skriptgesteuertes Datenabrufen und Anwendungsverhalten, einschließlich HTTPS-Steuerungen. Flexibilität erhöht die Zahl der Entscheidungen, die ein Betreiber treffen kann, nicht die Wahrscheinlichkeit, dass jede Entscheidung richtig ist.
Die Produktvergleichsseite ist hilfreich, weil sie diese Unterschiede in der eigenen Taxonomie des Anbieters offenlegt.[16] Sie bleibt kommerzielles Material. Aussagen wie einfache Implementierung, niedrige Gesamtkosten oder hohe Leistung sollten nicht ohne Arbeitslast, Testmethode, Version, Datensatz, Parallelitätsprofil und unabhängige Ergebnisse in Messergebnisse umgewandelt werden.
Die vollständigen Vortex- und Texis-Referenzhandbücher bieten einen breiteren Überblick über Skripting-, Netzabruf-, Datenbank-, Indexierungs-, Sicherheits-, Diagnose- und Wiederherstellungskontrollen.[27][28] Sie sind nützliche Fähigkeitsreferenzen, aber ihr Umfang belegt nicht, welche Funktionen in einer bestimmten Umgebung lizenziert, aktiviert oder betrieben werden.
Die Meilensteinseite von Thunderstone präsentiert eine lange Anbieterchronologie und nennt historische Bereitstellungen und Leistungsangaben.[26] Diese Historie belegt Produktlanglebigkeit und die eigene Darstellung der Entwicklung des Anbieters. Sie belegt nicht, dass ein alter Benchmark auf eine aktuelle Version zutrifft, ein genannter historischer Kunde das Produkt weiterhin nutzt oder ein aktueller Käufer ein früheres Ergebnis reproduzieren wird.
Die betrieblich nützliche Schlussfolgerung ist enger. Der Stapel hat mehrere Formen, mehrere Datenaufnahmepfade und explizite Verwaltungsoberflächen. Ein Käufer muss entscheiden, wem jede Schicht gehört und wie Nachweise gesammelt werden. Die Produktseite kann diese Karte eröffnen. Sie kann sie nicht vervollständigen.
Fähigkeit, Zuverlässigkeit und Kundenergebnis sind unterschiedliche Behauptungen
Enterprise-Search-Forschung wird unzuverlässig, wenn drei Evidenzkategorien vermischt werden.
Systemfähigkeitbeschreibt, was das Produkt bereitstellt. Texis bietet Datenbank- und Volltextsuchfunktionen. Vortex bietet Skripting- und Netzabrufverhalten. Webinator bietet eine Crawling- und Profilverwaltungsanwendung. Search Appliance bündelt Hardware, Software und Support. Die Dokumentation legt Indexwartung, Sperrüberwachung, Replikation, Planung und TLS-Steuerungen offen.[18][19][20][21][22][23][24][25] Dies sind konkrete, dokumentierbare Fähigkeiten.
Operative Zuverlässigkeitfragt, ob sich diese Fähigkeiten unter einer definierten Arbeitslast und einem Betriebsregime konsistent verhalten. Zuverlässigkeit hängt ab von Inhaltsänderungsrate, Dateiformaten, Konnektoren, Netzpfaden, Abfragemix, Indexstrategie, Speicher, Storage, Scheduler-Verhalten, Sperrkonkurrenz, Replikationsverzögerung, Wartungsfenstern und Reaktion des Betreibers. Die öffentlichen Quellen bieten keine kontrollierte Zuverlässigkeitsstudie für Expansion Programs International oder eine aktuelle Kundenbereitstellung.
Produktionsergebnis beim Kundenfragt, ob eine Bereitstellung die Auffindbarkeit verbessert, Supportkosten gesenkt, ein Wiederherstellungsziel erreicht oder ein Geschäftsergebnis geliefert hat. Das erfordert kundenspezifische Nachweise: Ausgangswert, Messzeitraum, Arbeitslast, Implementierungsumfang, Ausschlüsse und Ergebnis. Anbieterhistorien und Produktseiten mögen Kunden nennen oder Vorteile beschreiben, sie rechtfertigen jedoch nicht, für eine unbenannte Bereitstellung ein Ergebnis zu konstruieren.
Diese Kategorien sollten sowohl bei der Beschaffung als auch bei der Vorfallprüfung getrennt bleiben. Eine Fähigkeit kann existieren, aber deaktiviert sein. Eine Funktion kann korrekt konfiguriert sein und dennoch unter einer ungetesteten Arbeitslast ausfallen. Ein zuverlässiger Suchdienst kann Nutzer dennoch enttäuschen, weil Relevanz, Berechtigungen oder Inhaltsabdeckung falsch sind. Ein positives Kundenergebnis in einer Umgebung lässt sich nicht auf eine andere übertragen.
Dieselbe Trennung gilt für AS11321. Die Registrierung ist eine Fähigkeit, eine global eindeutige Routing-Identität zu pflegen. Die Kollektorsichtbarkeit ist ein Signal für den laufenden Routenzustand. Keines belegt ein kundenorientiertes Anwendungsergebnis. Fehlende Sichtbarkeit ist kein Kundenausfall. Kontinuierliche Sichtbarkeit wäre keine Garantie für Anwendungsverfügbarkeit.
Eigentum an Bereitstellung und Integration
Die größten versteckten Kosten bei Enterprise-Suche liegen oft nicht im Suchalgorithmus. Sie liegen an der Integrationsgrenze rund um den Korpus.
Thunderstone sagt, sein Enterprise-Search-Angebot könne mit Datenbanken, Dokumentensystemen, Dateiservern und vielen Dateitypen arbeiten.[14] Jede Verbindung wirft Fragen zu Autorisierung, Erreichbarkeit, Format, Änderungserkennung und Fehlerbehandlung auf. Ein Crawler kann eine öffentliche Seite erreichen, aber hinter einem authentifizierten Bereich scheitern. Ein Datenbankkonnektor kann Datensätze zurückgeben, aber Felder auslassen, die für Berechtigungen nötig sind. Eine Dateifreigabe kann erfolgreich indiziert werden, bis sich ein Mount, Zugangsdaten oder eine Namenskonvention ändert.
Die Webinator-Dokumentation legt die betreiberbezogene Gestalt dieser Arbeit über Profile, Durchläufe, Protokollierung, Zugriffskontrollen, Backup- und Reparaturfunktionen offen.[20] Dokumentation kann Kontrollen beschreiben, aber der Betreiber muss Geschäftsanforderungen dennoch in Crawl-Regeln übersetzen. Dazu gehören erlaubte Domains, Ausschlüsse, Robots-Verhalten, Authentifizierung, Tiefe, Aktualisierungsrhythmus, Dublettenbehandlung, Inhaltslimits und der Umgang mit Fehlern.
Berechtigungstreue ist besonders wichtig. Suche kann Informationen leichter auffindbar machen, was bedeutet, dass ein Indexierungsfehler die Offenlegung erweitern kann. Ein Konnektor muss das relevante Autorisierungsmodell bewahren oder einen sicheren Ersatz durchsetzen. Öffentliche und private Indizes müssen möglicherweise getrennt werden. Die Rotation von Zugangsdaten darf einen vollständigen Crawl nicht stillschweigend in einen teilweisen verwandeln.
Inhaltsaktualität bringt einen weiteren Integrationskompromiss. Häufige Crawls können Verzögerungen reduzieren, aber Netz-, Quellsystem- und Indexierungslast erhöhen. Stapelaktualisierungen können effizient sein, aber ein Fenster schaffen, in dem Suchergebnisse der Realität hinterherhinken. Die Wartungsdokumentation unterscheidet sporadische Änderungen von Stapeländerungen bei der Diskussion von Indexaktualisierungen.[21] Das ist ein nützlicher Designhinweis, kein allgemeingültiger Zeitplan.
Die Produktform ändert den Eigentümer, nicht die Existenz der Aufgabe. Appliance-Verpackung kann Installationsarbeit reduzieren, doch jemand muss Netzwerkzugriff, Datenquellen-Zugangsdaten, Sammelrichtlinie, Monitoring und Abnahmetests bereitstellen. Eine virtuelle Bereitstellung verlagert mehr Infrastruktureigentum zum Kunden. Ein Hosted-Dienst kann Patching- und Hardwarearbeiten verlagern, aber Datenkonnektoren, Relevanz, Autorisierung und Vorfallkoordination bleiben geteilt.
Integration erzeugt außerdem Lebenszykluskopplung. Ein Datenbank-Upgrade kann einen Treiber ändern. Eine Dateiserver-Migration kann Pfade ändern. Ein neuer Dokumenttyp kann Parser-Grenzen offenlegen. Eine Zertifikatserneuerung kann HTTPS-Crawling unterbrechen. Eine Neugestaltung des Content-Managements kann Selektoren oder Dublettenregeln ungültig machen. Jede Änderung erfordert einen Eigentümer, der sowohl das Quellsystem als auch die Suchplattform versteht.
Die Beschaffungswege des Anbieters umfassen direkte, Partner-, Regierungs- und Cloud-Kanäle.[17] Ein Kaufkanal definiert nicht die Support-Grenze. Verträge sollten festlegen, wer Installation, Upgrades, Konnektoren, Datenmigration, Vorfallreaktion, Ersatzhardware, Cloud-Zugang und Wiederherstellungsnachweise verantwortet. Ohne diese Karte wird jede Ausnahme während eines Ausfalls zur Verhandlung.
Ökonomie von Indizes, Sperren und Reparaturen
Die Wartungsdokumentation von Thunderstone ist ungewöhnlich explizit über die Arbeit des Betreibers. Sie nenntchkindfür die Pflege von Metamorph-Indizes,ltestfür die Beobachtung des Datenbank-Sperrzustands,rmlocksfür Situationen mit veralteten Sperren oder Deadlocks undkdbfchkfür das Prüfen und Reparieren von Datenbankdateien.[21] Die Existenz dieser Werkzeuge ist wertvoll. Sie zeigt auch, dass das Produkt Zustände besitzt, die zurückbleiben, konkurrieren oder beschädigt werden können.
Indexwartung ist ein Timing-Problem. Die Dokumentation sagt, sporadische Änderungen könnten durch eine aktuelle Indexhaltung bewältigt werden, während auf Stapeländerungen besser ein erzwungenes Update folge.[21] Diese Wahl balanciert Aktualität, Schreiblast und betriebliche Vorhersehbarkeit. Ein Zeitplan, der für einen Korpus funktioniert, kann für einen anderen verschwenderisch oder störend sein.
Die Sperrüberwachung legt die Parallelitätskosten offen.ltestkann einen Prozess zeigen, der Sperren lange hält, oder erhebliche Sperrkonkurrenz. Zu den dokumentierten Reaktionen gehören die Umstrukturierung der Anwendung, die Reduzierung anderer Last oder leistungsfähigere Hardware.[21] Keine davon ist automatisch. Eine Umstrukturierung trägt Engineering- und Regressionskosten. Lastreduzierung kann andere Arbeiten verzögern. Hardware verursacht Beschaffungs- und Kapazitätsplanungskosten.
rmlocksadressiert Situationen, in denen Programme ohne Bereinigung beendet werden oder ein Deadlock auftritt. Die Dokumentation sagt, Texis könne die meisten solcher Situationen auflösen, manchmal sei jedoch manueller Eingriff erforderlich.[21] Dies ist ein klarer Ausnahmepfad. Ein Runbook sollte die vor einem Eingriff erforderlichen Nachweise, die Eingriffsbefugnis, die Wirkung auf aktive Arbeit und die Prüfungen nach dem Löschen der Sperren definieren.
kdbfchkkann die Tabellenintegrität prüfen und einige Dateibeschädigungsereignisse beheben.[21] Das Wort „einige“ ist wichtig. Ein Reparaturwerkzeug ist keine Garantie für vollständige Wiederherstellung. Betreiber benötigen Backups, Wiederherstellungstests, Vorfallnachweise und eine Entscheidungsregel, wann Reparatur sicherer ist als die Wiederherstellung einer bekanntermaßen guten Kopie.
Such- und Optimierungseinstellungen erzeugen Leistungs- und Konsistenzkompromisse.[25] Die Dokumentation beschreibt Speichercaches, In-Memory- versus Disk-Sortierung, Join-Reihenfolge, Lese-Sperrverhalten und Indexerstellungssperren. Eine Vergrößerung des Caches kann schaden, wenn sie unnötig ist. Mehr Zeilen im Speicher können die Geschwindigkeit erhöhen, bis Speicherdruck das System instabil macht. Kontinuierliche Lesesperren können einen Indexaufbau beschleunigen, während Schreibvorgänge verzögert werden.
Die Optionignorenewlistverdeutlicht eine besonders wichtige Grenze. Die Dokumentation sagt, das Ignorieren des nicht optimierten Teils eines häufig aktualisierten Index könne den Verarbeitungsaufwand in stapelorientierten Workflows verringern, aktualisierte Datensätze seien jedoch möglicherweise erst nach Abschluss der Optimierung auffindbar.[25] Das ist nicht einfach ein Leistungsschalter. Es verändert das von Nutzern beobachtete Aktualitätsverhalten.
Die Suchsemantik kann ebenfalls von der Konfiguration abhängen. Einstellungen für Vergleichsverhalten, Wildcard-Behandlung und Abfrageoptimierung beeinflussen die Ergebnisse.[25] Eine Änderung zur Geschwindigkeitsverbesserung kann ändern, welche Datensätze zurückgegeben werden oder wann Aktualisierungen sichtbar werden. Zuverlässigkeitstests benötigen daher sowohl Latenz- als auch Korrektheitsprüfungen.
Diese Wartungsflächen erzeugen vier Kostenarten. Überwachungskosten entstehen durch die Beobachtung von Aktualität, Sperren, Speicher und Auftragszustand. Integrationskosten entstehen durch die Anpassung der Wartung an Datenänderungsmuster. Wartungskosten entstehen durch Updates, Optimierung, Reparatur und Kapazitätsarbeit. Ausnahmekosten entstehen durch die Diagnose eines veralteten Index, eines blockierten Schreibers oder einer beschädigten Datei, ohne die Situation zu verschlimmern.
Grenzen von Replikation, Backup und Wiederherstellung
Die Replikationsdokumentation von Thunderstone unterscheidet Produkteditionen und operative Maßnahmen. Sie stellt fest, dass Replikation im vollständigen Texis-Produkt unterstützt wird, nicht nur in Webinator.[22] Diese Grenze ist wichtig, weil ein Design, das Replikation aus einer niedrigeren Produktstufe annimmt, möglicherweise nie über diese Fähigkeit verfügte.
Die Replikationsstatusseite gruppiert anstehende Arbeit nach Host und Profil und legt die nächsten anstehenden Elemente offen.[22] Eine Warteschlange ist ein Beleg für laufende Arbeit, nicht dafür, dass Daten angekommen, indiziert oder durchsuchbar sind. Das Monitoring sollte Warteschlangenalter, Fehlerzustand, Zielakzeptanz und Inhaltsaktualität am Ziel verfolgen.
Die Dokumentation trennt das Senden von Profileinstellungen vom Senden von Profildaten.[22] Einstellungen können ein Zielprofil erstellen oder aktualisieren. Datentransfer kann ein etabliertes Ziel mit vorhandenen Inhalten befüllen. Diese Unterscheidung erzeugt eine Wiederherstellungssequenz: Konfiguration, Zielidentität, Basisdaten, anstehende Änderungen, Validierung und Übernahme. Das Überspringen eines Schritts kann ein Ziel erzeugen, das existiert, aber unvollständig ist.
Replikation ist auch nicht dasselbe wie Backup. Ein beschädigter oder falsch geänderter Datensatz kann repliziert werden. Zugangsdaten- und Konfigurationsfehler können beide Seiten betreffen. Ein Wiederherstellungsplan benötigt eine unabhängige Kopie, eine Aufbewahrungsrichtlinie, ein Wiederherstellungsverfahren und Nachweise, dass wiederhergestellte Inhalte intern konsistent sind.
Das Webinator-Handbuch bietet einen breiteren Betriebskontext rund um Profilverwaltung, Protokollierung, Backup und Reparatur.[20] Eine gute Übung sollte mehr testen als das Starten eines sekundären Systems. Sie sollte die erwarteten Sammlungen, Berechtigungen, Indexaktualität, Suchverhalten, geplanten Aufträge, Zertifikate und Betreiberzugriffe prüfen.
Die Wiederherstellungszeit hängt ab von Datenvolumen, Änderungsrate, Indexerstellungsanforderungen, verfügbarer Bandbreite und der Reihenfolge, in der Dienste wiederhergestellt werden. Die öffentliche Dokumentation legt kein Wiederherstellungszeitziel fest. Ein Käufer muss die tatsächliche Umgebung messen.
AS11321 fügt eine separate Kontinuitätsebene hinzu. Wenn ein Suchdienst von der öffentlichen Netzidentität abhängt, kann die Wiederherstellung Autorität über Registerkonten, Routing-Konfiguration und Anbietereskalation sowie Anwendungsdaten erfordern. Die öffentliche Evidenz sagt nicht, dass Thunderstone-Produkte AS11321 nutzen. Der analytische Punkt ist, dass dauerhafte Netz- und Anwendungsidentitäten eine koordinierte Wiederherstellungsverantwortung erfordern, wenn sie sich überschneiden.
TLS, Zugriffskontrolle und Scheduler-Ausnahmepfade
Vortex dokumentiert umfangreiche SSL- und HTTPS-Steuerungen für Netzabruf- und Übermittlungsoperationen.[23] Die verfügbaren Einstellungen decken Vertrauensanker, Client-Zertifikate, Protokollverhalten, Verifizierung und Diagnoseoptionen ab. Eine Steuerung, die konfiguriert werden kann, ist kein Beleg dafür, dass sie in einer Bereitstellung sicher aktiviert ist.
Die Verwaltung des Trust-Stores ist eine Lebenszyklusaufgabe. Zertifizierungsstellen ändern sich, private Roots laufen ab, Endpunkte rotieren Zertifikate und Zwischenketten können fehlkonfiguriert sein. Ein Crawler, der die Namensprüfung deaktiviert, kann die Konnektivität wiederherstellen und gleichzeitig die Sicherheit schwächen. Ein Crawler, der eine legitime neue Kette ablehnt, kann stillschweigend aufhören, geschützte Inhalte zu sammeln. Das Runbook muss Verfügbarkeitsdruck von der Befugnis zur Schwächung der Verifizierung unterscheiden.
Client-Zertifikate schaffen eine weitere Eigentumsgrenze. Das Suchsystem benötigt möglicherweise ein Zertifikat und einen privaten Schlüssel, um eine geschützte Quelle zu erreichen. Betreiber müssen Ausstellung, Speicherung, Rotation, Widerruf und Bereitstellung kontrollieren. Eine Zertifikatserneuerung sollte vor Ablauf getestet werden, einschließlich des vollständigen Crawl-Pfads und nicht nur eines Befehlszeilen-Handshakes.
Die Scheduler-Dokumentation zeigt, dass die Auftragsausführung eine eigene Netz- und Parallelitätsoberfläche besitzt.[24] Sie empfiehlt lokale Listening-Standards, beschreibt Dienststeuerungen und enthält Sicherheitswarnungen, den Scheduler-Listener nicht außerhalb der Maschine zu exponieren. Dies ist eine dokumentierte Kontrollgrenze, kein Beleg für eine aktuelle Konfiguration.
Der Scheduler definiert außerdem eine anfängliche Verzögerung und eine Verzögerung zwischen Auftragsstarts.[24] Diese Einstellungen sollen Startzeit-Wettläufe und eine „Stampede“ gleichzeitiger Aufträge reduzieren. Sie machen Zuverlässigkeit zu einer expliziten Taktungsentscheidung. Zu wenig Verzögerung kann das System nach einem Neustart überlasten. Zu viel Verzögerung kann die Inhaltsalterung oder Wiederherstellungszeit verlängern.
Das Fehlerverhalten des Schedulers erfordert Aufmerksamkeit. Ein Monitor kann nach einem Startfehler des Schedule-Servers fortfahren, sofern nicht anders konfiguriert.[24] Das erzeugt einen plausiblen Teil-Dienst-Zustand: Der Host läuft, geplante Arbeit jedoch nicht. Das Monitoring muss daher Auftragsausführung und Aktualität prüfen, nicht nur die Prozessexistenz.
TLS-Einstellungen für die Scheduler-Kommunikation umfassen Protokoll-, Zertifikats-, Schlüssel- und Verifizierungsoptionen.[24] Standardwerte und Versionsunterstützung ändern sich im Laufe der Zeit. Ein Upgrade kann schwache Protokollunterstützung entfernen, ein abgelaufenes Zertifikat offenlegen oder ein geerbtes Verhalten ändern. Kompatibilitätstests sollten sowohl Anwendungsabrufe als auch Verwaltungskanäle abdecken.
Zugriffskontrolle beschränkt sich nicht auf Transportsicherheit. Crawler-Umfang, Quellsystemberechtigungen, Filterung von Suchergebnissen, administrative Rollen und Reparaturbefugnis tragen alle dazu bei. Ein technisch erfolgreicher Crawl kann dennoch ein Sicherheitsfehler sein, wenn er Material für die falsche Zielgruppe indiziert. Ein Suchergebnis kann inhaltlich korrekt und bei der Autorisierung falsch sein.
Lebenszyklus, Upgrades und Lock-in
Das Investment Protection Program von Thunderstone beschreibt eine unbefristete Softwarelizenzierung und eine Richtlinie, nach der aktuelle Wartungskunden frühere Investitionen auf Kapazitäts- oder Produkt-Upgrades anrechnen können.[15] Dies sind vom Anbieter dargestellte kommerzielle Bedingungen. Sie können den Zeitpunkt von Lizenzausgaben ändern. Sie beseitigen keine Lebenszykluskosten.
Eine unbefristete Lizenz erlaubt die fortgesetzte Nutzung zu ihren Bedingungen, aber die Umgebung bleibt nicht unverändert. Betriebssysteme, Browser, Datenbanken, Zertifikate, Dateiformate, Hypervisoren, Cloud-Dienste und Sicherheitsanforderungen ändern sich. Support und Wartung bestimmen, ob Kompatibilitätskorrekturen und neuere Versionen verfügbar sind. Hardware erreicht das Ersatzalter, auch wenn Softwarerechte fortbestehen.
Kapazitäts-Upgrades haben ebenfalls technische Konsequenzen. Mehr Dokumente können Crawl-Dauer, Indexgröße, Optimierungszeit, Speichernutzung, Replikationsrückstand und Wiederherstellungszeit erhöhen. Mehr Abfrageverkehr kann Sperr-, Cache- und Speicherengpässe offenlegen. Ein Lizenz- oder Appliance-Upgrade sollte von einem überarbeiteten Leistungs- und Wiederherstellungstest begleitet werden.
Produktwahl erzeugt unterschiedliche Formen von Lock-in. Eine benutzerdefinierte Texis- oder Vortex-Anwendung kann proprietäre APIs und Skripting einbetten. Search Appliance kann Konfiguration und Betriebsgewohnheiten einbetten, die an das verpackte System gebunden sind. Webinator-Profile können Crawl-Regeln und Ausnahmen ansammeln. Eine Hosted-Bereitstellung kann von Anbieterschnittstellen und Datenausfuhrverfahren abhängen.
Lock-in ist nicht automatisch schädlich. Stabile Werkzeuge und angesammeltes Fachwissen können das Risiko senken. Die relevante Kontrolle ist Reversibilität. Betreiber sollten wissen, wie Quelldaten, Konfiguration, Metadaten und Protokolle exportiert werden; wie Berechtigungen reproduziert werden; wie Ergebnisparität gemessen wird; und was bei einer Migration neu aufgebaut werden muss.
Die Produktmeilensteine belegen eine lange Entwicklung von Formaten und Fähigkeiten.[26] Langlebigkeit kann Kontinuität unterstützen, erhöht aber auch die Wahrscheinlichkeit, dass ältere Annahmen in der Konfiguration überleben. Versionsspezifisches Verhalten sollte dokumentiert werden. Historische Leistungsangaben sollten nicht als aktuelle Abnahmekriterien wiederverwendet werden.
Fehlermodus-Register
Die folgenden Fehlermodi basieren auf den öffentlichen Kontrollflächen, sind aber keine Behauptungen, dass bei Expansion Programs International, Thunderstone oder einem Kunden ein Vorfall aufgetreten ist.
1. Diskrepanz zwischen Register- und Laufzeitzustand
AS11321 kann in ARIN aktiv bleiben, während von RIPEstat keine Route beobachtet wird.[1][4] Der Fehler ist nicht die Diskrepanz allein. Es ist das Fehlen eines Datensatzes zur erklärten Absicht, der angibt, ob der Zustand ruhend, aktiv, migrierend oder in Außerbetriebnahme ist.
2. Nicht validierter technischer Kontakt
Eine öffentliche technische Rolle kann eine ARIN-Validierungsbemerkung tragen.[1][3] Der Kontakt funktioniert möglicherweise noch, aber sich ohne Test darauf zu verlassen, erzeugt Eskalationsrisiko. Die Verifizierung sollte eine rollengebundene Vertretung und sichere Kontowiederherstellung umfassen.
3. Nicht unterstützte Aufgabe-Inferenz
Ein leeres Ergebnis angekündigter Präfixe kann fälschlich als Beleg dafür gemeldet werden, dass die Ressource oder das Unternehmen aufgegeben wurde.[5] Die Korrektur besteht darin, Zeitfenster und Kollektorgrenze zu bewahren und die Betreiberabsicht einzuholen.
4. Annahme versteckter privater Konnektivität
Keine beobachteten Nachbarn können mit keiner Konnektivität verwechselt werden.[7] Private Sitzungen und nicht beobachtete Pfade können existieren. Öffentliche BGP-Daten können das vollständige Netz nicht belegen.
5. Unerwartetes Erscheinen einer Route
Wenn AS11321 nach einer Ruhephase im öffentlichen Routing erscheint, kann das Ereignis geplante Aktivierung, Migration, veraltete Richtlinie oder unbefugte Nutzung sein. Einsatzkräfte benötigen ein genehmigtes Präfix- und Origin-Inventar, bevor sie es klassifizieren.
6. Verzögerung der Registerprojektion
Eine abgeleitete WHOIS-Ansicht kann von direkten ARIN-Daten abweichen.[9] Automatisierung sollte die Autorität identifizieren und dokumentierte Replikationsverzögerungen tolerieren, anstatt den maßgeblichen Datensatz zu überschreiben.
7. Annahme von Replikation auf Produktstufe
Ein Wiederherstellungsdesign kann Profilreplikation in einer reinen Webinator-Bereitstellung annehmen, obwohl die Dokumentation diese Fähigkeit dem vollständigen Texis vorbehält.[22] Editionsprüfungen gehören in Architektur- und Wiederherstellungsprüfungen.
8. Rückstau in der Replikationswarteschlange
Anstehende Arbeit kann wachsen, während das Ziel veraltet bleibt.[22] Das Monitoring sollte Alter, Fehler und Zielakzeptanz messen, anstatt eine nicht leere Warteschlange als Fortschritt zu behandeln.
9. Divergenz zwischen Einstellungen und Daten
Profileinstellungen können ein Ziel ohne die vollständigen Profildaten erreichen, oder Daten können an ein Ziel mit falschen Einstellungen gesendet werden.[22] Die Wiederherstellungsvalidierung muss beides prüfen.
10. Replikation von Beschädigung
Replikation kann eine unerwünschte Änderung oder einen beschädigten Zustand kopieren. Ein unabhängiges Backup und ein Wiederherstellungstest sind erforderlich, um sich von logischer Beschädigung zu erholen.
11. Verzögerung der Indexaktualität
Stapelinhaltsänderungen werden möglicherweise erst nach einem erzwungenen Index-Update durchsuchbar.[21] Betreiber benötigen ein Aktualitätsziel und eine Möglichkeit, fehlende Updates zu erkennen.
12. Lange gehaltene Sperre
Ein Prozess kann Datenbanksperren lange genug halten, um andere Arbeiten zu verzögern.[21] Die Untersuchung sollte den Eigentümer und die Arbeitslast identifizieren, bevor etwas gelöscht wird.
13. Fehler beim Eingriff in veraltete Sperren
Ein Betreiber kann ein Sperr-Entfernungswerkzeug ausführen, ohne aktive Arbeit zu verstehen. Selbst wenn das Werkzeug verwendete Sperren schützt, muss das umgebende Vorfallverfahren danach den Anwendungs- und Datenbankzustand prüfen.[21]
14. Unvollständige Dateireparatur
kdbfchkkann sich von einigen Beschädigungsereignissen erholen, nicht von jedem.[21] Ein erfolgreicher Befehl reicht nicht; Tabellenintegrität und Anwendungsverhalten müssen geprüft werden.
15. Optimierungsbedingte Schreibverzögerung
Kontinuierliche Lesesperren während eines Indexaufbaus können den Durchsatz verbessern, während Updates verzögert werden.[25] Das Wartungsfenster muss den gewählten Kompromiss widerspiegeln.
16. Auslassung frischer Datensätze bei der Suche
Das Ignorieren einer nicht optimierten neuen Liste kann den Abfrageaufwand senken, während aktualisierte Datensätze vorübergehend unauffindbar werden.[25] Nutzer benötigen eine dokumentierte Aktualitätsgrenze.
17. Regression durch Speichertuning
Größere Caches oder In-Memory-Sortierlimits können Ressourcen verbrauchen, ohne die Leistung zu verbessern.[25] Tuning erfordert Arbeitslastnachweise und Rollback-Kriterien.
18. Drift der Abfragesemantik
Vergleichs-, Wildcard- oder Optimierungseinstellungen können das Trefferverhalten ändern.[25] Regressionstests sollten Relevanz und Datensatzeinschluss prüfen, nicht nur Latenz.
19. Ablauf von Crawler-Zugangsdaten
Ein Passwort, Token oder Client-Zertifikat eines Quellsystems kann ablaufen. Öffentliche Seiten werden möglicherweise weiter indiziert, während geschützte Sammlungen stillschweigend veralten.
20. Umgehung der TLS-Verifizierung
Eine dringende Konnektivitätskorrektur kann die Verifizierung deaktivieren oder einer zu breiten Autorität vertrauen.[23] Ausnahmen benötigen Genehmigung, Ablauf und sichere Behebung.
21. Änderung der Zertifikatskette
Ein Quell-Endpunkt kann zu einer Kette rotieren, der der Crawler nicht vertraut.[23] Tests vor Ablauf und Trust-Store-Verantwortung reduzieren Überraschungen.
22. Exposition des Scheduler-Listeners
Eine Scheduler-Adresse kann trotz Dokumentationswarnung über die beabsichtigte lokale Schnittstelle hinaus gebunden werden.[24] Die Expositionsprüfung sollte Protokoll- und Authentifizierungseinstellungen umfassen.
23. Startzeit-Auftragsrennen
Geplante Arbeit kann starten, bevor Abhängigkeiten bereit sind. Die dokumentierte anfängliche Verzögerung ist eine Kontrolle, aber ihr Wert muss der tatsächlichen Dienstreihenfolge entsprechen.[24]
24. Stampede-Neustart
Viele Aufträge können nach Ausfallzeiten gemeinsam starten und CPU, Speicher oder Quellsysteme überlasten.[24] Auftragsabstände und Wiederherstellungsprioritäten sollten getestet werden.
25. Teilweiser Scheduler-Ausfall
Der Monitorprozess kann unter bestimmten Einstellungen fortfahren, während die Planung fehlschlägt.[24] Health-Checks müssen abgeschlossene Aufträge und Inhaltsaktualität beobachten.
26. Berechtigungsausweitung
Ein Crawler oder Index kann Inhalte außerhalb der beabsichtigten Zielgruppe offenlegen. Konnektorerfolg ist kein Autorisierungserfolg. Testidentitäten sollten sowohl erlaubte als auch verweigerte Ergebnisse prüfen.
27. Nicht unterstützte Leistungsbehauptung
Durchsatz- oder Skalierungsaussagen des Anbieters können ohne die ursprüngliche Arbeitslast, Version oder Testbedingungen wiederholt werden.[13][14] Ein Käufer benötigt einen umgebungsspezifischen Benchmark.
28. Nicht unterstütztes Kundenergebnis
Produkthistorie kann in eine Behauptung umgewandelt werden, eine aktuelle Bereitstellung habe Geld gespart oder die Verfügbarkeit verbessert.[26] Ein solches Ergebnis wird durch die hier geprüfte öffentliche Evidenz nicht belegt.
29. Selbstzufriedenheit bei unbefristeter Lizenz
Ein unbefristetes Nutzungsrecht an Software kann mit dauerhafter Kompatibilität oder dauerhaftem Support verwechselt werden.[15] Lebenszyklusplanung benötigt weiterhin Versionen, Wartungsstatus und Migrationsoptionen.
30. Wiederherstellungslücke bei Kapazitäts-Upgrade
Ein Upgrade kann Daten- und Abfragekapazität erhöhen, ohne Backup-, Replikations- und Wiederherstellungsannahmen zu überarbeiten. Wiederherstellungstests sollten mit dem neuen Zustand skalieren.
31. Eigentumslücke bei Produktform
Hardware-, VM-, Hosted- und Custom-Software-Formen weisen Verantwortlichkeiten unterschiedlich zu.[13][16] Ein Vorfall kann ins Stocken geraten, wenn Verträge den Eigentümer der ausfallenden Schicht nicht benennen.
32. Rückstände bei ASN-Außerbetriebnahme
Falls AS11321 jemals außer Betrieb genommen wird, würde allein die Routenrücknahme Registerkontakte, Kontozugriff, Monitoring, Sicherheitsmetadaten und externe Verweise zurücklassen. Die Außerbetriebnahme muss jede Abhängigkeit schließen.
Was ein Käufer oder Betreiber prüfen muss
Der öffentliche Datensatz liefert eine starke Ausgangscheckliste, kann aber die privaten Fragen nicht beantworten.
Erstens Identität und Absicht prüfen. Bestätigen Sie, dass Expansion Programs International weiterhin das korrekte Registranten-Label ist, oder dokumentieren Sie die autorisierte Nachfolgebeziehung. Bestätigen Sie, warum AS11321 aktiv bleibt, ob erwartet wird, Routen anzukündigen, wer den Registerzugriff kontrolliert und wie öffentliche Kontakte getestet werden. Erfassen Sie Aliasnamen und Rollengrenzen, statt historische Namen zu löschen.
Zweitens die aktuelle Netzbeobachtung von mehr als einem Blickwinkel prüfen. Vergleichen Sie ARIN, Routing-Kollektoren, beabsichtigte Präfixrichtlinie, Anbietertelemetrie und privaten Sitzungszustand. Setzen Sie die Abwesenheit von Kollektoren nicht mit einem Ausfall oder die Anwesenheit von Kollektoren nicht mit Anwendungsgesundheit gleich.
Drittens das exakte Thunderstone-Produkt und die Version inventarisieren. Unterscheiden Sie Texis-, Vortex-, Webinator-, Appliance-, VM- und Hosted-Komponenten. Erfassen Sie, welche Edition Replikation unterstützt, welche Betriebssystem- und Datenbankabhängigkeiten bestehen und wem jede Schicht gehört.
Viertens jede Datenquelle und Berechtigungsgrenze kartieren. Erfassen Sie Verbindungsmethode, Zugangsdaten-Eigentümer, Zertifikatslebenszyklus, Crawl-Häufigkeit, Ausschlussregeln, Parser-Grenzen, Änderungserkennung und Tests für verweigerten Zugriff. Messen Sie Sammlungsvollständigkeit und Aktualität getrennt von der Antwortzeit der Abfragen.
Fünftens Index- und Datenbankwartung testen. Definieren Sie akzeptable Aktualitätsverzögerung, Sperrschwellen, Indexoptimierungsfenster, Speicher- und Speicherlimits, Reparaturbefugnis und Wiederherstellungskriterien. Erfassen Sie Vorher-Nachher-Nachweise für jeden Eingriff.
Sechstens Kontinuität als Sequenz testen. Validieren Sie Einstellungen, Basisdaten, anstehende Änderungen, Indexzustand, Berechtigungen, geplante Aufträge, TLS-Vertrauen und nutzerorientierte Ergebnisse am Wiederherstellungsziel. Ein laufender Prozess ist kein wiederhergestellter Suchdienst.
Siebtens Ausnahmepfade testen. Lassen Sie ein Test-Zugangsdatum ablaufen, unterbrechen Sie einen Crawl, erzeugen Sie kontrollierte Scheduler-Überlastung, simulieren Sie einen Replikationsrückstau und prüfen Sie, ob Alarme einen Eigentümer erreichen. Schaffen Sie keine unsicheren Bedingungen in einer Live-Umgebung.
Achtens den Lebenszyklus-Ausgang definieren. Erfassen Sie, wie Daten und Konfiguration exportiert, Berechtigungen reproduziert, Indizes migriert oder neu aufgebaut, Zertifikate außer Betrieb genommen, Registerabhängigkeiten geschlossen und Prüfverlauf bewahrt werden. Unbefristete Lizenzierung sollte als eine Eingabe in diesen Plan behandelt werden, nicht als der Plan selbst.
Schließlich Nachweise auf Anspruchsebene verlangen. Fähigkeitsbehauptungen sollten auf aktuelle Dokumentation und Version verweisen. Zuverlässigkeitsbehauptungen sollten Arbeitslast und Messmethode benennen. Behauptungen zu Kundenergebnissen sollten Ausgangswert, Implementierungsumfang, Zeitraum und Ausschlüsse benennen. Wenn Nachweise fehlen, sagen Sie dies.
Fazit
Die AS11321 von Expansion Programs International ist eine nützliche Studie zur Betriebskontinuität, weil ihre Registeridentität aktiv bleibt, während die ausgewählten öffentlichen Routing-Ansichten keine Ankündigung zeigen. ARIN nennt Expansion Programs International als Registranten und Thunderstone Software LLC in einer technischen Rolle.[1][2][3] RIPEstat liefert eine begrenzte externe Beobachtung, keine Erklärung.[4][5][6][7]
Die öffentlichen Seiten und Handbücher von Thunderstone offenbaren eine zweite dauerhafte Kontrollfläche: Enterprise-Suchsoftware, deren Fähigkeiten von Crawling, Indexierung, Sperren, Replikation, TLS, Planung, Kapazität und Betreiberurteil abhängen.[12][18][20][21][22][23][24][25] Diese Kontrollen können zuverlässigen Dienst unterstützen. Ihre Existenz belegt keine Zuverlässigkeit und kein Kundenergebnis.
Die vertretbarste Lesart ist praktisch. Register bewahren eindeutige Datensätze und Beziehungen. Die laufende Konfiguration bestimmt, ob Routen, Crawls und geplante Arbeiten tatsächlich ausgeführt werden. Externe Beobachtung liefert einen Realitätscheck. Betreiber müssen alle drei in Einklang bringen und Nachweise für Ausnahmen aufbewahren.
Diese Arbeit erzeugt wiederkehrende Kosten. Überwachung erkennt Divergenz. Integration weist Eigentum über Produkte und Datenquellen hinweg zu. Wartung hält Indizes, Sperren, Zertifikate, Kapazität und Versionen in Grenzen. Ausnahmebehandlung stellt den Dienst wieder her, ohne ein Teilsymptom in eine nicht unterstützte Geschichte zu verwandeln.
AS11321 sollte daher weder als tote Nummer noch als Beleg für einen lebenden Dienst bewertet werden. Es ist eine registrierte technische Identität, deren aktueller Zweck und Betriebszustand eine rechenschaftspflichtige, zeitlich begrenzte Überprüfung erfordern. Derselbe Standard gilt für den Suchstapel: dokumentieren, was das System kann, messen, was es tatsächlich tut, und vermeiden, Ergebnisse zu behaupten, die die Evidenz nicht stützen kann.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten