
Zusammenfassung
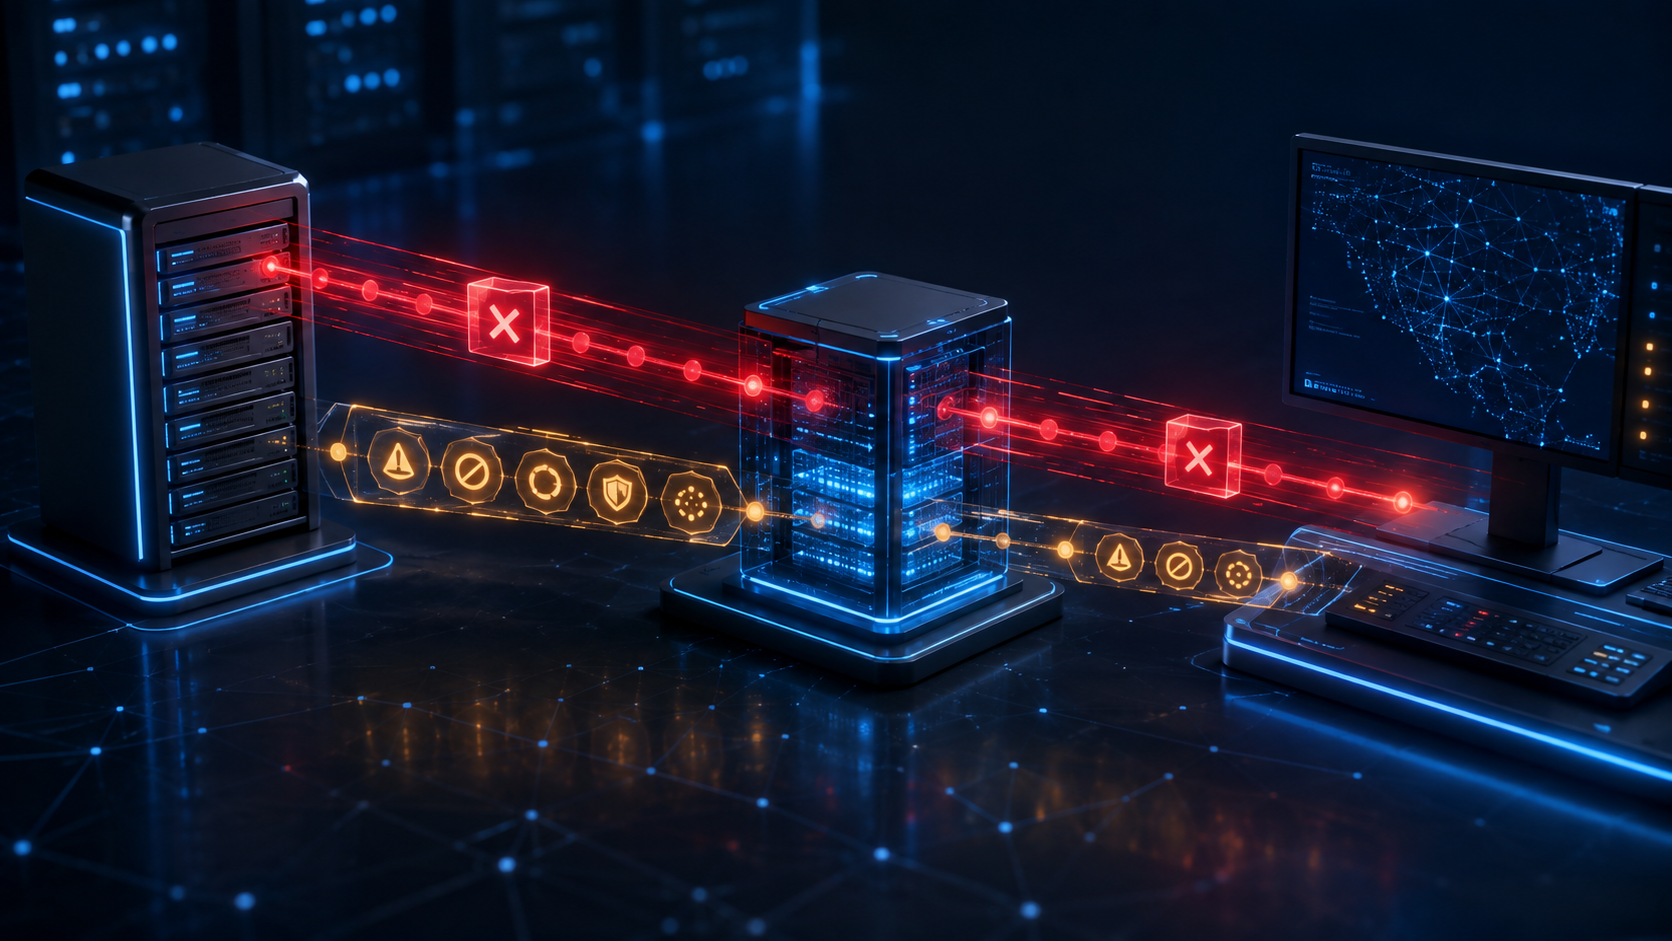
- RFC 8914 erlaubt registrierte Informationscodes und optionalen Text in verschiedenen DNS-Antworten, lässt die normale RCODE-Verarbeitung aber unverändert.
- EDE ist eine hop-bezogene, möglicherweise nicht authentisierte Diagnose. Sie fokussiert Untersuchungen, autorisiert jedoch keinen Bypass und keine Annahme einer fehlgeschlagenen Antwort.
Das richtige Ergebnis kann die Ursache verbergen
SERVFAIL deckt verschiedene Zustände ab: eine verworfene DNSSEC-Kette, eine unerreichbare Autorität, einen noch nicht bereiten Server oder eine Richtliniensperre. Der Empfänger kennt das Scheitern, aber nicht zwingend die verantwortliche Kontrolle.
RFC 8914 ergänzt Kontext über EDNS-Option 15. Sie enthält einen 16-Bit-Informationscode und optionalen UTF-8-Text. Bei einer Anfrage mit OPT kann sie SERVFAIL, NXDOMAIN, REFUSED, NOERROR und andere Antworten begleiten. Das Register unterscheidet unter anderem veraltete Antworten, DNSSEC Bogus, abgelaufene Signaturen, Blockierung, unerreichbare Autorität, Netzfehler und ungültige Daten.
EDE bleibt ergänzend. Sie ändert die RCODE-Verarbeitung nicht. Ein erklärtes SERVFAIL bleibt ein Fehler. Der Antwortende darf das Ergebnis erläutern, nicht ersetzen.
Erklärung ist keine Ermächtigung
Ein Stale-Code erlaubt keine willkürliche Cache-Verlängerung. DNSSEC Bogus erlaubt weder das Abschalten der Validierung noch einen Negative Trust Anchor. „Keine erreichbare Autorität“ erlaubt keine endlosen Versuche oder einen ungeprüften Resolver. Jede Abhilfe braucht einen eigenen Verantwortlichen, Belegstandard und Risikorahmen.
Der optionale Text ist für Menschen, nicht für automatisches Parsing. Er hilft bei der Erstdiagnose, ist aber keine stabile Policy-Schnittstelle. Formulierung und Lokalisierung variieren, und das Feld kann fehlen. Automatisierung muss strukturierte Fakten und lokale Regeln verwenden, statt Befugnisse aus Freitext abzuleiten.
Auch ein registrierter Code ist die Aussage des Senders. Er beweist weder Ursache noch Identität oder Angemessenheit einer Maßnahme. Er erweitert den Belegsatz, schließt das Urteil aber nicht ab.
Das Signal erbt das Vertrauen der Transaktion
EDE authentisiert sich nicht selbst. Ein Angreifer im Pfad oder böswilliger Resolver kann Erklärungen in ungeschützte Daten einfügen. Auch RCODEs sind manipulierbar, doch detaillierter Text kann glaubwürdiger wirken als ein nackter Fehler.
Vor einer Handlung sind sendender Hop, Transportschutz, RCODE, Informationscode und Text getrennt zu bewahren. Nicht authentisierter Text darf nicht als Sicherheitsurteil erscheinen. Die Originalantwort muss für spätere Bestätigung erhalten bleiben.
Hinzu kommt Datenschutz. Text kann interne Kennungen offenlegen; ein Code kann eine Blockliste verraten. Mehr Beobachtbarkeit exportiert mehr Kontext, dessen Grenzen pro DNS-Hop festgelegt werden müssen.
RFC 6891 definiert EDNS als Hop-by-Hop-Erweiterung. OPT trägt Kontrollinformationen einer Transaktion und wird weder gecacht noch in Zonendateien gespeichert. Unbekannte Optionen können ignoriert werden. Autorität, rekursiver Resolver, Stub und Anwendung sehen daher möglicherweise unterschiedliche Teile desselben Vorgangs.
Nutzen und Kosten sind verteilt
Resolver-Betreiber können Validierungs-, Richtlinien-, Netz- und Autoritätsfehler trennen; Supportteams verkleinern den Hypothesenraum. Nutzer profitieren nur, wenn der Kontext den Pfad überlebt und zu einer sicheren Lösung führt.
Kosten entstehen durch präzise Codes, datenschutzgerechten Text, Herkunfts- und Vertrauensfelder, Kardinalitätskontrolle, Spoofing-Tests und Darstellungsregeln. Incident-Verantwortliche müssen gemeldete und bestätigte Ursache unterscheiden.
Die Quellen belegen weder den Einsatz bei benannten Betreibern noch Clientdarstellung oder verkürzte Wiederherstellungszeit. Auch die Wahrheit einer Erklärung auf einem ungeschützten Pfad bleibt unbekannt.
Im Gegenfall bleibt das Ergebnis, nicht der Kontext
Ohne EDE funktionieren DNS und RCODE weiter. Es fehlt die zusätzliche Erklärung. EDE reduziert diagnostische Unsicherheit, schafft aber weder Verfügbarkeit noch neue Befugnis.
Die Führungsaufgabe besteht in einer sichtbaren Kette vom Ergebnis zur Erklärung, von dort zu bestätigenden Belegen und schließlich zu einer separat autorisierten Handlung. Das Protokoll liefert nur die erste Verbindung.
Belege und Grenzen
Die Protokollfakten stammen aus RFC 8914, RFC 6891 und dem IANA-Register. Betriebs- und Governance-Schlüsse sind redaktionelle Ableitungen. Es gibt keine Anschuldigung gegen Betreiber oder Produkte.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten