
Zusammenfassung
- RFC 862 ließ UDP Echo empfangene Daten zurückgeben; RFC 864 ließ UDP Chargen den Inhalt ignorieren und einmal mit null bis 512 Zeichen antworten.
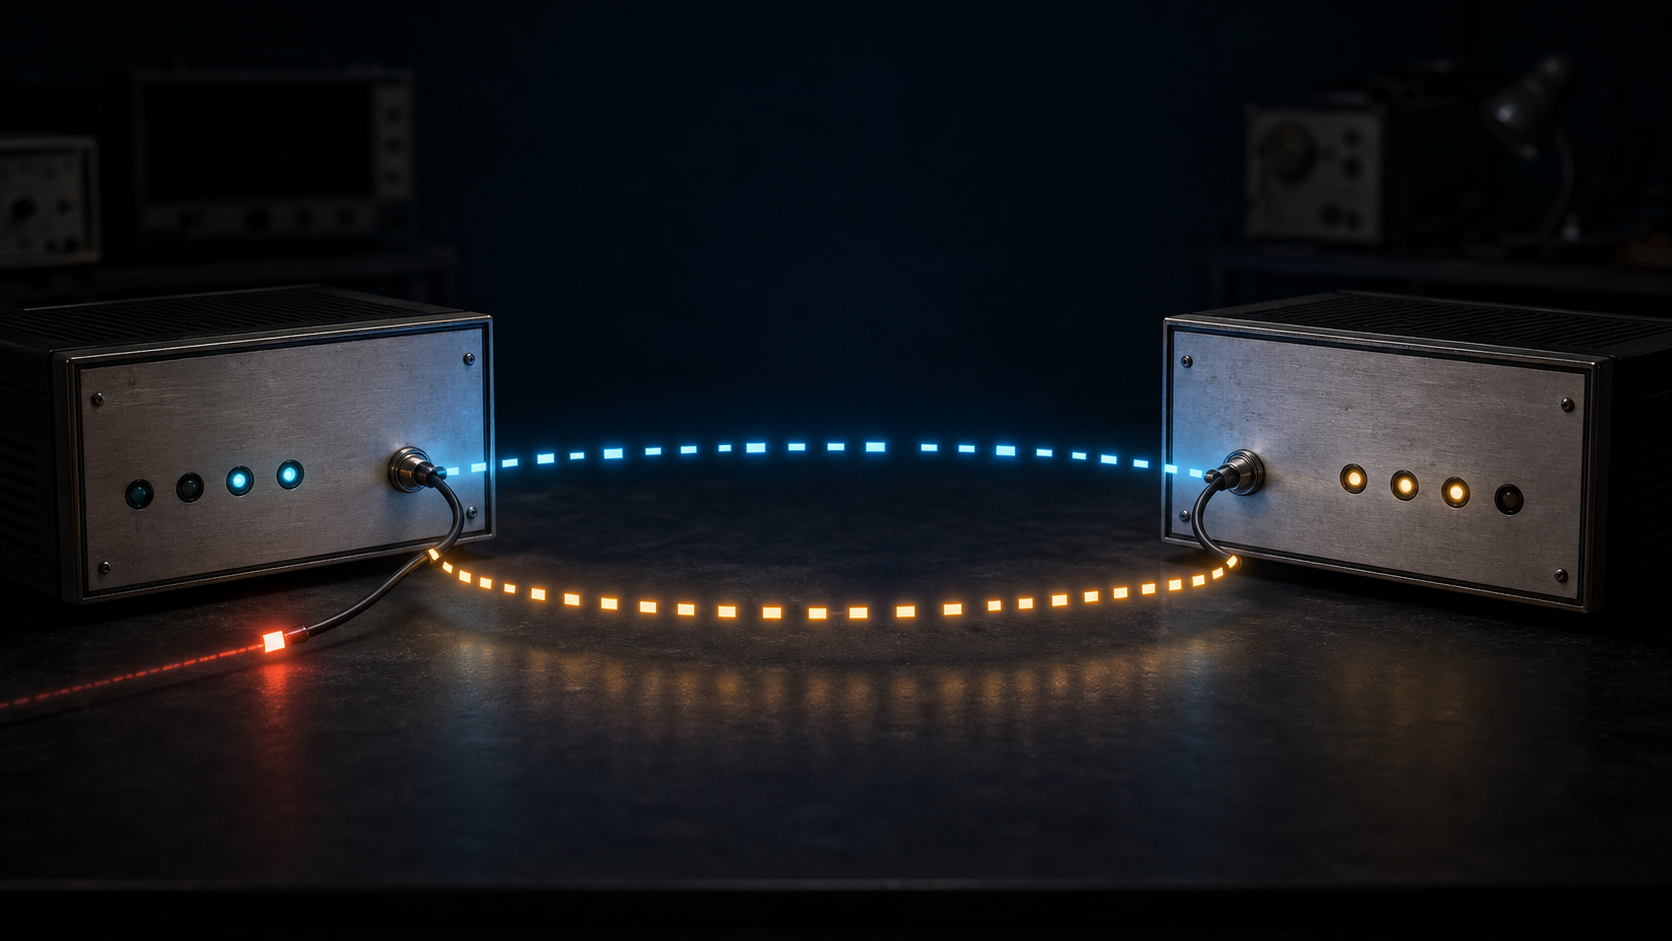
- Eine gefälschte Echo-Quelle lenkte Chargens Antwort zu Echo. Dessen Rückgabe wurde zur nächsten Chargen-Anfrage, sodass der Auslöser anschließend nicht mehr senden musste.
- BCP 38 dokumentierte diese konkrete Schleife und setzte bei Erreichbarkeit und Quellpräfixprüfung an; spätere Regeln ergänzten topologiegerechte Filterung, Peer-Prüfung, Ratenbegrenzung und Abschaltung.
Zwei korrekte Geräte ergaben ein falsches Ganzes
Aus Sicht von Chargen kam ein Datagramm an und eines ging hinaus. Echo sah ebenfalls Eingang und Antwort. Kein Dienst vervielfachte einen Aufruf, keiner wich von seiner kleinen Spezifikation ab. Erst die gemeinsame Zeitleiste zeigt, dass Chargens Ausgang Echos Eingang und Echos Ausgang Chargens nächster Eingang war.
Das erste Paket musste lediglich über seine Herkunft lügen. Als scheinbare Quelle trug es Echo-Adresse und Echo-Port. Chargen schickte deshalb erzeugte Zeichen dorthin. Echo spiegelte sie an den scheinbaren Absender zurück – Chargen. Danach erneuerte jede Antwort den Anlass der Gegenseite.
Der Initiator konnte den Verkehr verlassen. Weder gerichteter Broadcast noch eine Gruppe von Reflektoren war nötig. Zwei Unicast-Endpunkte reichten. Nicht ein behaupteter fester Verstärkungsfaktor, sondern die fortgesetzte Rückkopplung machte das System gefährlich.
Diagnose ohne Gesprächszustand
RFC 862 beschrieb Echo 1983 als Werkzeug für Fehlersuche und Messung. TCP gab empfangene Daten bis zum Verbindungsende zurück. UDP nahm am Port 7 ein Datagramm an und sandte dessen Daten in einem Antwortdatagramm zurück.
RFC 864 definierte Character Generator für ähnliche Tests. Die TCP-Variante erzeugte kontinuierlich Zeichen und verließ sich auf TCP-Flusskontrolle. UDP am Port 19 verwarf den Eingabeinhalt, wählte null bis 512 Zeichen und schickte genau eine Antwort. Zwischen Anfragen bestand keine Historie.
Diese Schlichtheit war auf dem Prüfstand nützlich. Ohne Konto oder Befehlssprache ließen sich Weg und Zeichendarstellung prüfen. Zugleich fehlte beiden Diensten der kausale Zustand, der eine zurückgekehrte frühere Antwort von einer unabhängigen neuen Anfrage unterschieden hätte.
RFC 768 lieferte den minimalen Transport. Quell- und Zielport, Länge und Prüfsumme begleiteten das Datagramm; der Quellport konnte die Antwortadresse bestimmen. Vor der Antwort entstand weder eine beständige Verbindung noch eine authentisierte Peer-Identität.
Eine lokale Obergrenze ist keine Systemeigenschaft
RFC 864 begründete, Chargen könne nicht schneller senden als Anfragen eintreffen, weil pro Empfang nur ein Datagramm entstehe. Für einen einzelnen Funktionsaufruf stimmt das. Chargen erzeugt nicht selbstständig eine zweite Antwort.
Wird der Ausgang jedoch zum Eingang einer zweiten Funktion und deren Ausgang zum nächsten Eingang der ersten, liegt die eine Antwort auf einem Kreis. Die Komponenten bleiben einzeln begrenzt, während die Zahl ihrer Aktivierungen offen bleibt.
Darum können regelkonforme Einzelprotokolle einen Vorfall verdecken. Erst eine kausale Sicht verbindet Antwort A mit Anfrage B und Antwort B mit der nächsten Anfrage A. Die Systembeobachtung besitzt Wissen, das keinem lokalen Zähler zukommt.
BCP 38 nannte die Schleife ausdrücklich
RFC 2827, BCP 38, führte gefälschte UDP-Pakete an, die den Character Generator eines Standorts mit dem Echo-Dienst eines anderen verbinden. Der Mechanismus ist daher nicht bloß eine spätere Spekulation aus zwei alten Definitionen, sondern ein dokumentiertes Betriebsbeispiel.
Die erste Kontrolle betraf Reichweite. Solche Diagnoseports sollten von außerhalb des Verwaltungsnetzes nicht erreichbar sein. Ohne externen Weg kann ein Dritter die Antwortbefugnis des Dienstes nicht anfordern.
Die zweite Kontrolle lag quellnah. Ein Provider sollte Verkehr eines Kunden verwerfen, wenn die behauptete Quelle nicht zu den legitim angekündigten Kundenpräfixen gehört. An dieser Grenze lässt sich ein Identitätsanspruch mit lokalem Wissen prüfen, bevor ihn das Netz weiterträgt.
Ingress bezeichnet dabei den Eintritt vom Kunden zum Provider. Der entfernte Empfänger kennt nur das Feld im Paket; der Zugangsrand weiß, welche Präfixe der Kunde überhaupt beanspruchen darf.
Präfixplausibilität authentisiert keinen Rechner
RFC 2827 benennt die Grenze selbst. Ein kompromittierter Rechner kann einen anderen Host im selben erlaubten Präfix imitieren. Auch Verkehr mit wahrer Quelle kann überlasten. Der Filter verkleinert die Menge möglicher Lügen, macht aus einer IP-Adresse aber keinen Ausweis.
Multihoming und asymmetrische Wege erschweren die Methode. RFC 3704 behandelt strikte, feasible und lose Reverse-Path-Prüfung sowie ACLs. Strikt verlangt, dass der beste Rückweg über die Eingangs-Schnittstelle führt; legitime Asymmetrie kann daran scheitern.
Lose Prüfung verwirft Quellen ohne Route, lässt aber mehr Spoofing zu. Feasible Path berücksichtigt weitere gültige Wege, benötigt dafür hinreichende Routinginformation. ACLs sind explizit, müssen jedoch Präfixänderungen folgen. Die Auswahl ist nur mit dokumentierter Topologie und Aussagegrenze belastbar.
UDP-Anwendungen brauchen ein Recht zum Aufhören
RFC 8085 verallgemeinerte die Pflichten. Ein lokal „verbundener“ UDP-Socket kann eingehende Datagramme filtern, benachrichtigt den Peer jedoch nicht und schafft keine authentisierte Assoziation. Verlangt eine Anwendung eine bestimmte Quelle, muss sie oder das Betriebssystem dies ausdrücklich prüfen.
UDP besitzt auch keine Flusskontrolle. Kurze Anfragen sollten keine großen Antworten auslösen; eine fälschbare Quell-IP darf nicht als Authentisierung gelten; teure Antworten brauchen Beschränkung. Rate Limit und Circuit Breaker fügen die entscheidende Erinnerung hinzu: Ist weiteres Senden noch gerechtfertigt, obwohl dieses Paket syntaktisch passt?
Keine Maßnahme ersetzt die andere. Geschlossene Öffentlichkeit authentisiert das interne Netz nicht. Präfixprüfung unterscheidet keine Hosts im Block. Ratenbegrenzung mindert Last, korrigiert aber die Identität nicht. Bei einem Diagnoseangebot ohne externe Nutzer bleibt Nicht-Erreichbarkeit oft die klarste Entscheidung.
Die Portnummer ist ein Treffpunkt, keine Freigabe
Das IANA-Register für Dienstnamen und Transportports führt echo auf Port 7 und chargen auf 19 für TCP und UDP. So konnten unabhängige Programme denselben Test finden.
Der Eintrag beweist weder heutigen Betrieb noch Erreichbarkeit, Konformität oder Erlaubnis. Ein Port ist ein Hinweis. Eine Schleife verlangt zusätzlich Richtung, Inhalt, Timing, Eigentum der Endpunkte und die Kausalität von Antwort zu nächster Anfrage.
Sicherheit entsteht zwischen den Teilen
Echo und Chargen waren transparente Diagnosefunktionen. Gefahr entstand, als eine falsche Quelle zwei Antwortbefugnisse verband. Jeder Dienst kannte seine lokale Regel; keiner sah den Kreis oder besaß allein den Grund zum Abbruch.
Die bleibende Prüfung betrifft die Komposition: Kann Ausgang wieder Eingang werden? Welche Evidenz lenkt die Antwort? Wer entzieht Befugnis? Kann Beobachtung verteilte Ereignisse kausal verbinden? Ein lokaler Zähler beantwortet das nicht.
Die Verantwortung bleibt verteilt. Betreiber bestimmen Erreichbarkeit, Zugangsnetze begrenzen Quellbehauptungen, Anwendungen prüfen Peer und Kosten, Telemetrie erkennt die Schleife. Endlich ist eine lokale Aktion erst, wenn eine Grenze das Ende ihrer Wirkung nachweisen kann.
Quellen und Evidenzgrenzen
- https://www.rfc-editor.org/rfc/rfc768.html
- https://www.rfc-editor.org/rfc/rfc862.html
- https://www.rfc-editor.org/rfc/rfc864.html
- https://www.rfc-editor.org/rfc/rfc2827.html
- https://www.rfc-editor.org/rfc/rfc3704.html
- https://www.rfc-editor.org/rfc/rfc8085.html
- https://www.iana.org/assignments/service-names-port-numbers/service-names-port-numbers.csv
Die Quellen belegen Semantik, dokumentierte Schleife und Kontrollfamilien. Sie messen weder aktuelle Erreichbarkeit, Häufigkeit, mittlere Verstärkung noch weltweite BCP-38-Verbreitung. Der historische Mechanismus wird nicht als Gegenwartsstatistik ausgegeben.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten