
Zusammenfassung
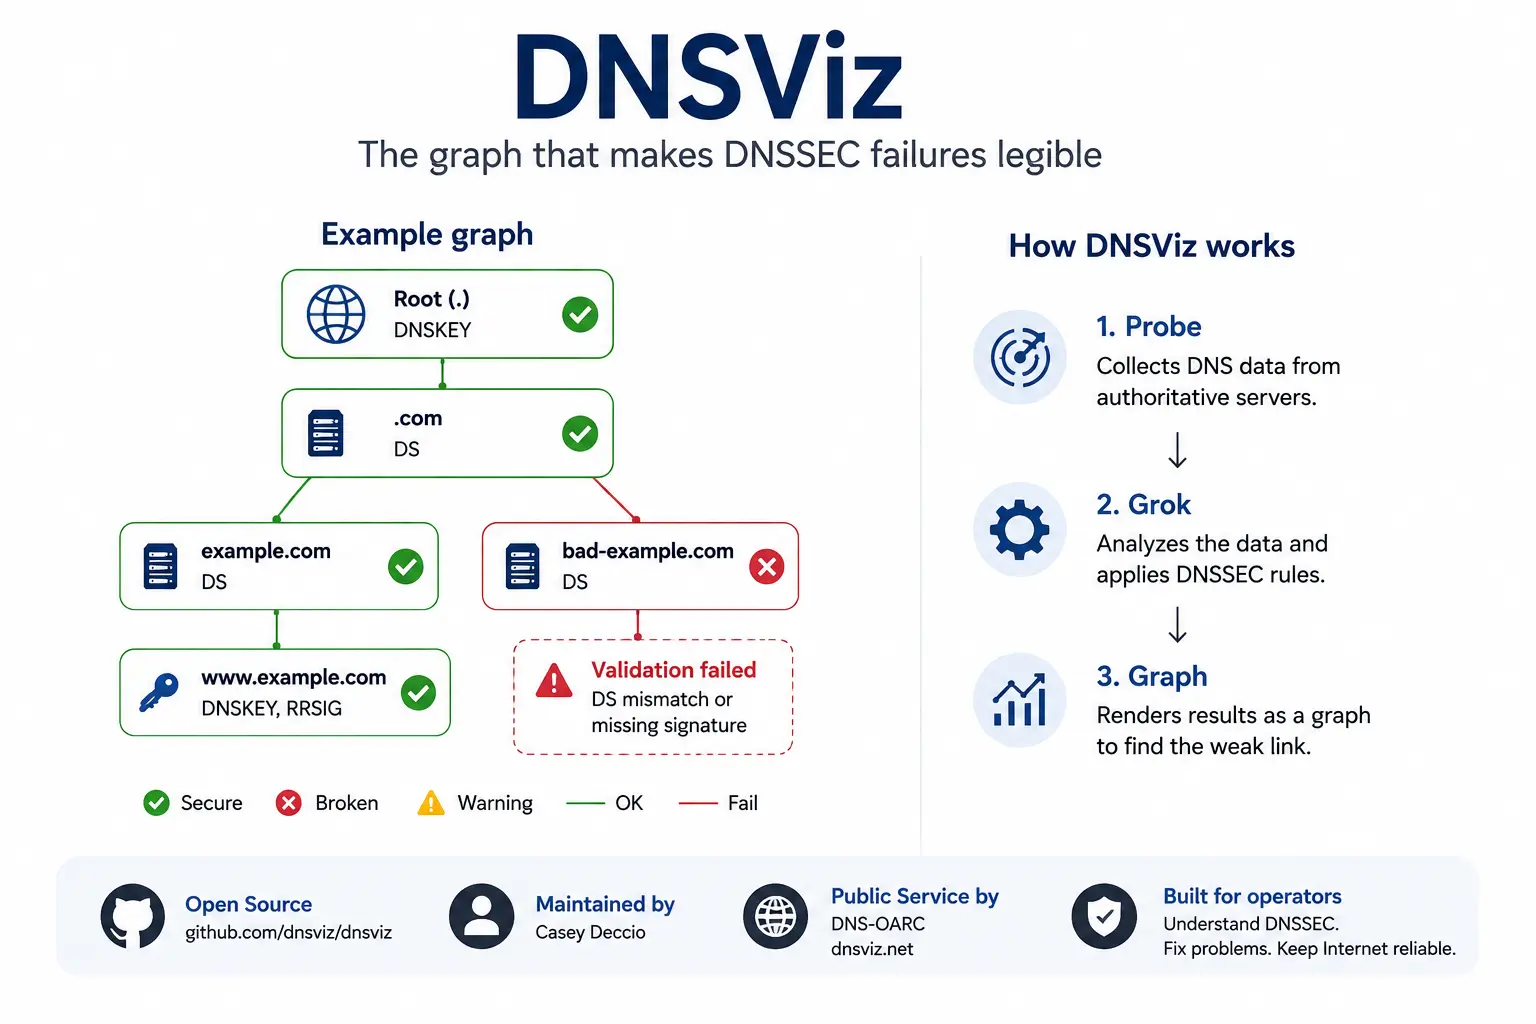
- DNSViz ist ein Open-Source-Projekt zur Diagnose, Visualisierung und Messung von DNS und DNSSEC, das von Casey Deccio entwickelt und hauptsächlich gepflegt wird. DNS-OARC betreibt die öffentliche Instanz unter dnsviz.net, doch das Hosting der Dienstleistung bedeutet nicht, dass jede Softwareentscheidung dort getroffen wird.
- Das charakteristische Ergebnis des Projekts ist ein Diagramm der Authentifizierungs- und Delegierungsbeziehungen. Es verbindet den DS-Eintrag in der Elternzone mit den DNSKEY-Einträgen in der Kindzone, RRSIG-Signaturen und NSEC- oder NSEC3-Nachweisen, um aufzuzeigen, welche Verbindung fehlt, veraltet, inkonsistent oder kryptografisch ungültig erscheint.
- DNSViz ist ein Toolkit, keine einzelne Website. Der Befehlszeilen-Workflow trennt Erfassung, Analyse und Visualisierung über
probe,grokundgraphund ermöglicht so das Speichern von Beobachtungen, die Automatisierung von Prüfungen und den Betrieb von eigenen oder kontrollierten Messpunkten aus. - Das Ergebnis ist ein Beleg aus einem bestimmten Ort und Zeitpunkt, kein globales Zertifikat. Anycast, Split-Horizon-DNS, Resolver-Caches, Vertrauensanker, Algorithmusrichtlinien, vorübergehender Paketverlust und schnelle Schlüsselwechsel können dazu führen, dass ein anderer Beobachter etwas anderes sieht.
- DNSViz repariert die Zone nicht automatisch, und eine Warnung allein bestimmt nicht das Ausmaß der geschäftlichen Auswirkungen. Ein grünes Diagramm garantiert nicht, dass jeder Resolver erfolgreich ist, und ein rotes Diagramm beschreibt einen technischen Zustand, ohne böswillige Absicht zu beweisen.
- Die Version von April 2025 erweiterte die Analyse von Multi-Signer-Bereitstellungen, CDS- und CDNSKEY-Signalen, der Konsistenz negativer Antworten und weiterer moderner Betriebsszenarien. Diese Ergänzungen spiegeln die Komplexität des Wechsels von DNS-Anbietern und der automatisierten Delegierungsaktualisierung zwischen Eltern- und Kindzone wider.
- Die wiederholten öffentlichen Prüfungen haben auch eine Forschungsressource geschaffen. Eine akademische Studie aus dem Jahr 2025 nutzte einen großen Bestand an DNSViz-Schnappschüssen von 2020 bis 2024, um DNSSEC-Fehler in großem Maßstab zu analysieren, wobei die Ergebnisse von den eingereichten Namen, den Scanplänen und den Aufbewahrungsrichtlinien beeinflusst bleiben.
- Die Bedeutung von DNSViz liegt darin, dass es Domainbetreibern, autoritativen DNS-Anbietern, Registraren, Registries und Resolver-Teams eine gemeinsame Interpretation von Ausfällen bietet. Sein langfristiger Wert hängt von kontinuierlichen Releases, der Nachfolge in der Wartung, klaren Dienstrichtlinien und der Nutzung zusammen mit Resolver-Protokollen, Registry-Prüfwerkzeugen und Änderungsverläufen ab.
Wenn eine sichere Domain plötzlich als „bogus“ erscheint
Ein DNSSEC-Ausfall erreicht den Betreiber meist als knappes Urteil. Ein validierender Resolver stufte die Antwort als bogus ein, eine Anwendung kann den Namen nicht mehr auflösen, oder ein Überwachungssystem meldet, dass eine signierte Domain nicht mehr erreichbar ist. Das Urteil mag technisch korrekt sein, ist aber betrieblich schwach, weil es nur sagt, dass die Beweiskette nicht verifiziert wurde, ohne sofort zu zeigen, welche Organisation, welcher Eintrag oder welcher Moment im Änderungsprozess die Kette gebrochen hat.
Die Unklarheit entsteht aus der Verteilung der Verantwortung. Die Elternzone veröffentlicht Informationen über die Kindzone, die Kindzone veröffentlicht Schlüssel und Signaturen, die autoritativen Server liefern die Einträge aus, und rekursive Resolver wenden dann Vertrauensanker und lokale Richtlinien an. Ein veralteter DS-Eintrag in der Elternzone kann eine korrekt signierte Kindzone entwerten, eine abgelaufene Signatur kann eine intakte Delegierung zunichte machen, und eine negative Antwort kann selbst dann fehlschlagen, wenn der angefragte Name tatsächlich nicht existiert.
DNSViz wurde geschaffen, um dieses knappe Urteil zu einer überprüfbaren Erklärung zu erweitern. Es sammelt relevante autoritative Daten, rekonstruiert die Beziehungen zwischen den Einträgen und markiert die Stelle, an der die beobachtete Kette gebrochen erscheint. Das Projekt macht DNSSEC nicht einfach; das Protokoll und seine administrativen Grenzen bleiben komplex, aber es macht die Komplexität so sichtbar, dass der Betreiber weiß, was er als Nächstes prüfen muss.
DNSSEC verteilt eine einzige Entscheidung auf mehrere Organisationen
Die normale DNS-Auflösung durchläuft ohnehin mehrere Systeme, aber DNSSEC fügt der administrativen Abhängigkeit eine kryptografische hinzu. Eltern- und Kindzone delegieren nicht nur Autorität; sie müssen auch Elemente veröffentlichen, deren mathematische Beziehung bei Schlüsselwechseln, Anbieterwechseln und Cache-Abläufen konsistent bleibt. Keine einzelne Partei hat notwendigerweise die Kontrolle über den gesamten Pfad, daher kann ein Ausfall bestehen bleiben, während jede Organisation glaubt, dass ihre Komponente ordnungsgemäß funktioniert.
Die Rolle der Elternzone zeigt sich meist in einem DS-Eintrag, der eine von einem DNSKEY der Kindzone abgeleitete Zusammenfassung definiert. Die Kindzone veröffentlicht DNSKEY und signiert RRsets mit RRSIG. Der validierende Resolver folgt diesen Beweisen von einem konfigurierten Vertrauensanker bis zum angefragten Namen. Diese Verteilung ist Teil des Designs, und ihre Zuverlässigkeit hängt ebenso von der Kryptografie wie von der täglichen betrieblichen Koordination ab.
Diese Struktur erklärt, warum Vorfälle zu Streitigkeiten über die Verantwortung werden. Der Registrar hat möglicherweise eine Änderung übermittelt, die die Registry noch nicht veröffentlicht hat, oder der Anbieter hat neue Schlüssel eingeführt, während der Resolver noch einen älteren Zustand hält. DNSViz entscheidet nicht über Verträge, stellt aber die beobachteten Einträge und ihre Beziehungen in einen gemeinsamen Rahmen – oft nützlicher als der Austausch einzelner Befehlsausgaben zwischen Teams.
Das Protokoll ist von Natur aus ein Graph, auch wenn Werkzeuge es zeilenweise ausgeben
Herkömmliche DNS-Werkzeuge sind unverzichtbar, weil sie Einträge und genaue Felder anzeigen, aber ihre Darstellung ist oft linear: eine Abfrage, eine Antwort, ein Satz Felder auf einmal. Der Betreiber muss die Abhängigkeit zwischen Delegierung, Schlüsseln, Signaturen und Nichtexistenzbeweisen gedanklich rekonstruieren. Diese Aufgabe wird schwieriger, wenn alte und neue Schlüssel sich überlappen oder mehrere Anbieter gleichzeitig tätig sind.
DNSViz behandelt die Abhängigkeitsstruktur selbst als Hauptelement. Namen, Schlüssel, RRsets und Beziehungen werden zu Knoten und Kanten, und Warnungen werden an die betreffende Verbindung geheftet. Die visuelle Ebene ist keine Verzierung; sie bildet das Protokoll so ab, wie der Validierungsprozess tatsächlich abläuft, und verdeutlicht, warum ein einzelner Datensatz gültig sein kann, aber dennoch keinen vollständigen Vertrauenspfad bildet.
Das Diagramm verändert auch den Dialog zwischen Experten und allgemeinen Betriebsteams. Es bietet einen gemeinsamen Bezugspunkt, der bis zu den Eintragsdetails erweitert werden kann, ohne alle zu zwingen, mit kryptografischer Notation zu beginnen. Allerdings können Grafiken in komplexen Zonen dicht werden, und Farben allein dürfen keine Produktionsänderung auslösen. Der Gewinn liegt darin, Fachwissen auf die richtige Verbindung zu lenken, nicht darin, Fachwissen zu ersetzen.
Der DS-Eintrag ist ein Versprechen der Elternzone über die Kindzone
Der DS-Eintrag ist klein, aber wirkungsvoll. Die Elternzone veröffentlicht ihn, um eine von einem DNSKEY der Kindzone abgeleitete Zusammenfassung zu definieren, und verbindet so die autoritativen Daten der Elternzone mit dem Signaturmaterial der Kindzone. Stimmt die Zusammenfassung, die Schlüssel-ID oder der Algorithmus nicht mehr mit dem überein, was die Kindzone veröffentlicht, kann die Kette brechen, selbst wenn beide Zonen weiterhin normal auf Abfragen antworten.
Die Nichtübereinstimmung entsteht bei Schlüsselrotationen, Anbieterwechseln oder unvollständigen Rollbacks. Die Kindzone entfernt möglicherweise einen Schlüssel, bevor die Elternzone den zugehörigen DS-Eintrag löscht, oder die Elternzone veröffentlicht einen neuen DS-Eintrag, bevor alle autoritativen Server den erwarteten Schlüssel anzeigen. Verbreitung und Zwischenspeicherung lassen verschiedene Beobachter unterschiedliche Phasen sehen. DNSViz vergleicht DS mit DNSKEY, um zu zeigen, ob das Versprechen der Elternzone noch dem Zustand der Kindzone entspricht.
Das Diagramm kennt den vom Betreiber beabsichtigten Zeitplan nicht. Die Überlappung kann vorübergehend und beabsichtigt sein, oder die anhaltende Abweichung ist ein Fehler. DNSViz zeigt, was die veröffentlichten Daten erfordern, leitet daraus aber keinen vollständigen Wartungsplan oder Arbeitsablauf beim Registrar ab. Deshalb ist das Ergebnis zusammen mit dem Änderungsticket, der Anbieterdokumentation und der erwarteten Rotationsdauer zu lesen.
DNSKEY-Einträge verteilen Signierrollen, ohne betriebliche Risiken aufzuheben
Eine signierte Zone kann mehrere DNSKEY-Einträge veröffentlichen, um verschiedene Rollen oder Phasen einer Schlüsselrotation abzubilden. Einige Schlüssel signieren Zonendaten, andere schützen je nach Modell das DNSKEY-RRset selbst. Mehrere Schlüssel sind an sich nicht verdächtig; sie ermöglichen die Trennung von Rollen und den Austausch kryptografischen Materials, ohne das Vertrauen abrupt zu kappen.
Die Schwierigkeit besteht darin, alle zusammenhängenden Elemente konsistent zu halten. Signaturen müssen von den vorgesehenen Schlüsseln stammen, Resolver müssen die Algorithmen akzeptieren, und der DS-Eintrag in der Elternzone muss einen gültigen Pfad erhalten. Außerdem benötigen alte Schlüssel und Signaturen eine ausreichende Überlappungsphase, damit entfernte Resolver-Caches sicher ablaufen können. DNSViz fasst diese Elemente in einem Modell zusammen, statt den Betreiber viele Abfragen manuell vergleichen zu lassen.
Die theoretische Trennung der Schlüsselrollen löst die Verwaltungsfrage nicht. Teams benötigen weiterhin ein Schlüsselinventar, einen Rotationsplan, klare Verantwortlichkeiten und die Fähigkeit zum Rollback. Das Diagramm zeigt den veröffentlichten Zustand, garantiert aber nicht, dass der richtige Schlüssel im Sicherheitsmodul liegt, dass alle Anbieter denselben Plan umgesetzt haben oder dass ein alter Schlüssel überall entfernt wurde.
Die Gültigkeit von RRSIG hängt von Zeit, Abdeckung und dem richtigen Schlüssel ab
RRSIG signiert ein bestimmtes RRset und protokolliert Algorithmus, Schlüssel sowie Beginn und Ende der Gültigkeitsdauer. Die Daten selbst können korrekt sein, doch die Signatur deckt nicht das angeforderte RRset ab, verweist auf einen Schlüssel, der nicht mehr im Vertrauenspfad liegt, ist noch nicht gültig oder abgelaufen. Das sind unterschiedliche Ursachen, die für den Nutzer dasselbe Ergebnis liefern: eine fehlgeschlagene Validierung.
DNSViz prüft die Beziehung zwischen Signatur, Schlüssel, Daten und Zeit und platziert den Fehler an der betreffenden Verbindung, statt ihn auf ein einzelnes Wort zu reduzieren. Allerdings ist die Zeit selbst Teil der Messung: Systemuhr, Erfassungszeitpunkt und die beim Resolver akzeptierte Abweichung beeinflussen das Ergebnis. Deshalb müssen Zeitstempel zusammen mit dem Diagramm gespeichert werden, insbesondere bei der Untersuchung einer Signatur, die kurz vor Beginn des Vorfalls abgelaufen ist.
Frühzeitige Transparenz hilft, Ausfälle zu verhindern, ersetzt aber keinen guten Betrieb. Zonen müssen Signaturen vor Ablauf erneuern, Uhren überwachen und sicherstellen, dass alle Server dasselbe Material veröffentlichen. DNSViz macht den beobachteten Fehler sichtbar; die Vermeidung einer Wiederholung erfordert die richtige Einstellung von Signierprozess und Schlüsselverwaltung.
NSEC und NSEC3 machen Nichtexistenz beweisbar und Ausfälle schwerer interpretierbar
Bei DNSSEC reicht es nicht aus, dass der Server sagt, Name oder Typ existierten nicht, denn ein Angreifer könnte eine negative Antwort fälschen. NSEC und NSEC3 verwenden signierte Einträge, um nachzuweisen, dass der angefragte Name außerhalb der vorhandenen Namensbereiche liegt oder dass der Eintragstyp nicht existiert. So wird „keine Antwort“ selbst Teil der Vertrauenskette.
Der Prozess wird durch Intervallabdeckung, NSEC3 Opt-Out, Hash-Parameter, mehrere Server und die mit jedem Beweis verbundenen Signaturen verkompliziert. Server können unterschiedliche Ergebnisse liefern, der Beweis kann mit einem ungültigen Schlüssel signiert sein oder die Abfrage nicht exakt abdecken. DNSViz analysiert diese Beziehungen und kann deshalb Fehler bei negativen Antworten aufzeigen, die bei der bloßen Betrachtung von Schlüsseleinträgen nicht sichtbar werden.
Komplexität bedeutet nicht, dass NSEC3 falsch ist oder dass jede Warnung alle Clients gleichermaßen betrifft. Sie bedeutet, dass die dokumentierte Verneinung einer eigenen Logik folgt, die überprüft werden muss. Das Diagramm hilft, die Warnung in die Kette einzuordnen, während der Betreiber die Zonenrichtlinie kennen und wissen muss, ob der Zustand auf beabsichtigtem Design oder inkonsistenter Veröffentlichung beruht.
Casey Deccio baute DNSViz an der Schnittstelle von Protokolltheorie und Betreiberverwirrung
DNSViz begann in einer Sicherheitsforschungsumgebung, als die DNSSEC-Einführung die Kluft zwischen dem, was Spezifikationen sagen, und dem, was Betreiber bei Ausfällen interpretieren können, vergrößerte. Casey Deccio arbeitete bei Sandia National Laboratories, wo es nicht nur darum ging, einen weiteren Resolver zu schreiben, sondern einen Weg zu finden, verteilte Beziehungen systematisch überprüfbar zu machen.
Das Projekt verband Protokollwissen, aktive Messung und Visualisierungssoftware. Diese Kombination unterschied es von einem Werkzeug, das nur Erfolg oder Misserfolg meldet. Das Ziel war nicht, den rekursiven Resolver zu ersetzen, sondern zu erklären, warum ein Resolver Vertrauen aufbauen kann oder nicht – auf Grundlage der von dem Werkzeug beobachteten Daten.
Die Zuschreibung der Arbeit muss präzise sein. Deccio ist der Urheber und Hauptbetreuer, aber das Projekt ist durch Mitwirkende, das Hosting von DNS-OARC, spätere Forschung und die Nutzung durch die DNS-Community gewachsen. Auch seine akademische und berufliche Laufbahn ist breiter als DNSViz; ein Artikel über das Projekt macht nicht jede seiner Arbeiten zu einem Teil des Werkzeugs.
Die Sandia-Arbeit von 2012 machte aus der Validierung ein Erklärungsmodell
Ein Sandia-Bericht von 2012 dokumentierte einen visuellen Ansatz zur DNSSEC-Analyse. Der Kernschritt bestand darin, den Vertrauenspfad als Beziehungen zwischen Namen, Schlüsseln, Signaturen und Delegierungen darzustellen und dann zu zeigen, wo die beobachteten Daten die erforderliche Beziehung nicht stützen. Dadurch wurde ein Fehler, der zuvor als endgültiges Urteil erschien, zu einem nachvollziehbaren Pfad.
Die Implementierung war in dieser Phase forschungsorientiert; ihre alte Oberfläche oder Architektur sollte nicht auf die aktuelle Version übertragen werden. Ihre historische Bedeutung liegt darin, zu zeigen, dass ein Diagramm ein Diagnosemodell sein kann und nicht nur eine Illustration. Sie legte die Grundlage für die Trennung von Beobachtung und Schlussfolgerung und machte die überprüfbare Ursache wichtiger als die endgültige Farbe.
Dieser Forschungsursprung definiert auch die Grenzen der Behauptung. Der Bericht verlieh DNSViz keinen globalen Blick auf das Internet und machte ein einzelnes Ergebnis nicht für jeden Resolver gleich. Er bot eine strukturierte Methode, aus einer Datenstichprobe zu schließen – eine Grundlage, die in jeder späteren Version weiterhin Ort, Zeit und Richtlinie berücksichtigen musste.
Portabilität machte DNSViz zu einer wiederverwendbaren Architektur statt einer einzelnen Seite
Zwischen 2013 und 2014 wurde DNSViz umgebaut, um portabler und erweiterbarer zu werden. Statt Erfassung, Analyse und Darstellung an einen einzigen Webdienst zu koppeln, entstanden Komponenten, die lokal ausgeführt und in Tests und Forschung integriert werden können. Ein DNS-OARC-Workshop 2014 stellte diesen Übergang der Betreiber-Community vor.
Das veränderte den Charakter des Projekts. Ein Betreiber konnte nun eine interne Zone messen, Rohdaten speichern, die Analyse später erneut ausführen und das Ergebnis in eine Datei zeichnen. Auch Forscher konnten wiederholte Messungen unter einer festen Version durchführen. Diese Eigenschaften machen DNSViz zugleich zu Software und Messarchitektur, nicht nur zu einer nützlichen Website.
Portabilität bedeutet nicht, dass jede Umgebung dasselbe Ergebnis liefert. Das Paket benötigt Python, Kryptografie- und Zeichenabhängigkeiten sowie eine geeignete Verbindung zu den Servern. Außerdem ändern sich Befehlsschnittstellen und Verpackung mit den Versionen. Aber es gibt Teams die Kontrolle über Messpunkt, Version und Aufbewahrung – Dinge, die ein öffentlicher Endpunkt allein nicht bieten kann.
probezeichnet auf, was das autoritative System tatsächlich sagt
Die Befehlskette beginnt mit der Komponenteprobe, die den Delegierungspfad und die autoritativen Server abfragt und NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 sowie zugehörige Antworten sammelt. Sie geht nicht vom endgültigen Urteil eines einzelnen rekursiven Resolvers aus, sondern bewahrt die Elemente auf, die die Analyse benötigt, um die zu diesem Zeitpunkt beobachtete Kette zu erklären.
Jede aktive Messung wird durch Serverauswahl, Pfad, Paketverlust, Timing und Zonensicht beeinflusst. DNSViz kann über beobachtete Inkonsistenzen berichten, garantiert aber nicht, dass jede fehlende Antwort eine dauerhafte Abwesenheit in jeder Instanz des Dienstes bedeutet. Was nicht bei der Sonde ankommt, fehlt nicht unbedingt im gesamten Internet.
Die Trennung von Erfassung und Analyse ermöglicht es, einen Schnappschuss zu speichern und zu prüfen, nachdem sich die Zone geändert hat. Sie erlaubt auch, eine neuere Analyselogik auf denselben Beleg anzuwenden, sofern die Unterschiede zwischen den Versionen verstanden werden. Der Wert eines Schnappschusses hängt davon ab, dass Zeitpunkt, Messpunkt und die Daten, die das Werkzeug nicht sammeln konnte, festgehalten werden.
grokwandelt Beobachtungen in ein begründetes Abhängigkeitsmodell um
Die Komponentegrokklassifiziert keinen Eintrag isoliert. Sie verbindet Delegierungen mit Schlüsseln, Signaturen und Negationsbeweisen und prüft dann, ob die Beziehungen die von der verwendeten Version implementierten Regeln erfüllen. Das Ergebnis ist nicht nur „Validierung fehlgeschlagen“, sondern zeigt, welche Verbindung nicht mehr durch die beobachteten Daten gestützt wird.
Dieser Prozess beinhaltet technische Entscheidungen, die sich im Laufe der Zeit ändern. Akzeptierte Algorithmen, Rotationsmodelle, Multi-Signer-Fälle und die Behandlung inkonsistenter Antworten entwickeln sich weiter. Daher können zwei Versionen denselben Schnappschuss unterschiedlich interpretieren. Die Veröffentlichung von Regeln, Versionen und Testfällen macht das Urteil überprüfbar, was für ein Werkzeug entscheidend ist, das in eine automatisierte Änderungs-Pipeline einfließen kann.
Dennoch imitiert das Modell nicht jeden rekursiven Resolver auf dem Markt. Resolver können unterschiedliche Vertrauensanker, Algorithmen oder Cache-Richtlinien verwenden.grokliefert eine konsistente Interpretation der Beobachtung nach seinen Regeln, und der Betreiber muss sie mit dem Resolver vergleichen, der die für Nutzer wirksame Entscheidung getroffen hat.
graphermöglicht die Prüfung der Kette, ohne die Einträge zu verbergen
Die Komponentegraphwandelt die Analyse in ein Diagramm um, das durchsucht oder gespeichert werden kann. Ein gutes Bild reduziert den Aufwand, der Kette zu folgen, behält aber die Details bei, die ein Experte zur Überprüfung des Urteils benötigt. DNSViz kombiniert Zusammenfassung und Beleg, statt Daten durch eine einzige nicht interpretierbare Bewertung zu ersetzen.
Knoten und Kanten zeigen, welche Elemente andere authentifizieren oder an sie delegieren, und setzen Anmerkungen an die fragliche Beziehung. Der Betreiber kann an der Bruchstelle beginnen und dann den betreffenden Eintrag, Schlüssel oder die Signatur öffnen. Das ist besonders nützlich, wenn unterschiedliche Ursachen dasselbe Symptom erzeugen, etwa das Wort bogus im Resolver-Protokoll.
Das Diagramm kann bei Multi-Signer-Bereitstellungen oder während überlappender Rotationsphasen dicht werden. Diese Dichte ist nicht nur ein Darstellungsfehler; sie spiegelt echte Komplexität wider. Das Werkzeug sollte sie nicht verbergen, um das Bild einfacher erscheinen zu lassen, sondern dem Nutzer helfen, sich darin zurechtzufinden, wobei einige Belege unvollständig sein oder einer Interpretation anhand des Betriebsplans bedürfen können.
DNS-OARC hält den öffentlichen Dienst am Laufen, ohne das gesamte Projekt zu besitzen
Ein öffentliches Diagnosewerkzeug wird erst dann zur Infrastruktur, wenn jemand es betreibt, seine Abhängigkeiten aktualisiert, es vor Missbrauch schützt und auf Ausfälle reagiert. DNS-OARC bietet dieses betriebliche Zuhause für dnsviz.net und stellt es in eine Community aus autoritativen und rekursiven DNS-Betreibern sowie Protokollforschern.
Die Governance-Grenzen sind in öffentlichen Materialien klar. DNS-OARC gibt an, dass Casey Deccio DNSViz entwickelt und pflegt, während die Organisation die öffentliche Instanz betreibt. Eine Diskussion im Jahr 2021 bestätigte erneut die Trennung zwischen Hosting und Code-Verwaltung. Host, Software-Betreuer und die Institutionen, die DNS-Standards setzen, sind keine einzige Autorität.
Diese Trennung verhindert, dass Arbeit fälschlich einer einzelnen Institution zugeschrieben wird, schafft aber einen dauerhaften Koordinationsbedarf. Eine Änderung im Code kann ein Upgrade des Dienstes erfordern, und ein Betriebsvorfall kann einen Fehler in der Software offenlegen. Für das Projekt wurde kein unabhängiges Budget, kein umfassendes SLA und kein vollständiger Nachfolgeplan veröffentlicht. Der Wert des öffentlichen Endpunkts beruht auf echter betrieblicher Arbeit, auch wenn seine institutionellen Bedingungen nicht vollständig dokumentiert sind.
Die öffentliche Instanz und das lokale Paket beantworten unterschiedliche betriebliche Fragen
Der Webdienst bietet schnell eine externe Perspektive ohne Installation und erzeugt ein Diagramm, das sich zwischen Organisationen leicht teilen lässt. Diese Einfachheit hat auch didaktischen Wert; sie macht die Vertrauenskette für Teams verständlich, die keinen vollständigen Satz von Kommandozeilenwerkzeugen betreiben und nicht alle DNSSEC-Details kennen.
Das lokale Paket dient privaten Netzwerknamen, der Prüfung vor einer Änderung, geplanten Messungen und der Datenspeicherung unter Kontrolle der Organisation. Ein Team kann die Version auswählen und das Ergebnis mit dem Änderungsticket und seinen Protokollen verknüpfen. PyPI und Dokumentation ermöglichen diese Nutzung, ohne DNSViz in einen geschlossenen Bezahldienst zu verwandeln.
Der Unterschied liegt nicht nur zwischen Komfort und Komplexität. Der öffentliche Dienst ist unabhängig von der internen Umgebung, während die lokale Sonde Namen und Pfade sieht, die von außen nicht erreichbar sind. Eine gründliche Untersuchung kann beides nutzen und dann mit dem Verhalten des tatsächlichen Resolvers vergleichen. Unterschiede zwischen den Ergebnissen können genau der Hinweis sein, der zeigt, welche administrativen oder Netzwerkgrenzen geprüft werden müssen.
Jedes DNSViz-Ergebnis gehört zu einem Ort und einem Zeitpunkt
Jede aktive Messung hat einen Beobachtungspunkt. Die Sonde startet aus einem bestimmten Netz, erreicht bestimmte Serverinstanzen und zeichnet Antworten unter den Routing-Bedingungen dieses Moments auf. DNS ist von Natur aus verteilt, und DNSSEC fügt zeitgebundene Signaturen sowie zwischengespeicherte Delegierungen hinzu. Daher besitzt das Diagramm betriebliche Koordinaten, auch wenn es wie ein einziges endgültiges Bild erscheint.
Diese Tatsache bestimmt die Grenzen einer ehrlichen Behauptung. DNSViz erklärt, warum die beobachtete Kette nach seinen Regeln gültig, unsicher oder gebrochen erscheint, bezeugt aber nicht, dass jeder Resolver und jede geografische Region dasselbe gesehen haben. Das Festhalten von Zeit, Version und Messpunkt erhöht den Wert des Ergebnisses und macht spätere Vergleiche möglich.
Betreiber sollten Vergleichsbelege sammeln: einen Lauf aus einem anderen Netz, Protokolle der autoritativen Server, Traces des betroffenen Resolvers und eine erneute Messung nach Ablauf der TTL. Auf diese Weise lässt sich ein lokaler oder vorübergehender Zustand von einer breit veröffentlichten Lage unterscheiden. Das Diagramm eröffnet den Vergleich, schließt ihn aber nicht ab.
Anycast kann einen einzigen autoritativen Dienst wie mehrere Systeme erscheinen lassen
Viele DNS-Dienste kündigen dieselbe Serveradresse von mehreren Standorten per Anycast an. Das Internet leitet jede Abfrage je nach Routing-Bedingungen an einen Standort, was Antwortzeit und Ausfallsicherheit verbessert, aber auch nicht synchronisierte Instanzen oder unterschiedliche Netzbedingungen offenbaren kann. Ein und derselbe betriebliche Name kann je nach erreichtem Standort unterschiedliche Realitäten tragen.
DNSViz vergleicht die gesammelten Antworten, aber die öffentliche Sonde erreicht nur die Standorte, die das Routing für sie ausgewählt hat. Ein anderer Nutzer kann einen anderen Standort erreichen, und vorübergehender Paketverlust oder Filterung kann einen gesunden Server stumm erscheinen lassen. Das ist keine DNSViz-spezifische Schwäche, sondern eine natürliche Grenze jeder Messung von einem einzelnen Punkt aus.
Wenn ein Schlüssel oder eine Signatur auf einigen Servern erscheint und auf anderen fehlt, muss sich die Untersuchung der Verteilung der Standorte selbst zuwenden und die Messung aus mehreren Netzen wiederholt werden. DNSSEC macht diese Abweichung gefährlich, weil der Resolver eine kohärente Kette der tatsächlich empfangenen Daten benötigt, nicht einen theoretischen Durchschnitt des Anbieterzustands.
Split-Horizon-DNS zieht die Grenzen jeder öffentlichen Diagnose
Split-Horizon-DNS liefert je nach Netzwerk oder Client-Identität unterschiedliche Antworten. Interne Mitarbeiter sehen möglicherweise private Namen und Adressen, die in der öffentlichen Sicht nicht existieren. Das Design kann legitim und beabsichtigt sein, bedeutet aber, dass ein externer Resolver die interne Sicht nicht beschreiben kann, ohne innerhalb dieser Sicht und mit Zugriffsrechten zu arbeiten.
Ein grünes Ergebnis von außen sagt möglicherweise nichts über eine interne Anwendung, und eine öffentliche rote Warnung kann für einen Namen irrelevant sein, den interne Nutzer gar nicht verwenden. Das lokale Paket bringt das DNSViz-Modell dorthin, wo diese Daten sichtbar sind.
Es gibt auch einen Sicherheitsaspekt. Interne Namen, Topologie und Schlüsselmaterial können sensible Informationen preisgeben und sollten nicht nur für ein Diagramm an einen öffentlichen Endpunkt gesendet werden. Der lokale Betrieb hält Abfragen und Ergebnisse unter der Kontrolle der Organisation, während die Verantwortung für Berechtigungen, Aufbewahrung und Datenlöschung beim Betreiber bleibt.
Ein grünes Diagramm ist ein Beleg, kein globales Verfügbarkeitszertifikat
Ein erfolgreiches Diagramm bedeutet, dass die beobachteten Beziehungen gemäß den angewandten Regeln konsistent erscheinen. Das ist ein starker Beleg für die vom Werkzeug gesammelten autoritativen Daten, beweist aber nicht, dass jeder Resolver die Domain erreichen kann oder dass jeder Nutzer eine gute Erfahrung hat. Pfade, Caches, Vertrauensanker, lokale Richtlinien und Netzfehler können andere Ergebnisse erzeugen.
Resolver wenden zudem eigene Einschränkungen an; sie können einen Algorithmus deaktivieren, einen veralteten negativen Cache halten oder einen bestimmten Anycast-Standort nicht erreichen. Auch die Anwendung kann wegen Transport, TLS oder Konfiguration scheitern, nicht wegen DNSSEC. DNSViz soll den Bereich der Möglichkeiten eingrenzen, nicht einen Incident-Bericht verwerfen, nur weil er nicht zum Diagramm passt.
Die präzise Formulierung lautet, dass die beobachtete Kette zu diesem Zeitpunkt, von diesem Punkt aus und nach diesen Regeln validiert wurde. Diese Aussage erhält den Wert des Ergebnisses, ohne es in eine Garantie zu verwandeln, die das Werkzeug weder gegeben hat noch geben kann.
Ein rotes Diagramm benennt einen Zustand, keinen Angreifer
DNSViz zeigt fehlendes, veraltetes, widersprüchliches oder ungültiges Material, kennt aber nicht die Ursache. Eine gebrochene Kette kann aus übereilter Rotation, Verzögerung beim Registrar, unvollständigem Umzug, einem Softwarefehler oder einem Angriff resultieren. Der Protokollbeleg zeigt, was nicht mehr konsistent ist, beweist aber nicht, wer das Ergebnis wollte oder ob böswillige Absicht vorlag.
Sicherheitsteams sollten die Intensität der Farbe nicht mit dem Grad der Verantwortung verwechseln. Die Signatur kann ungültig sein, weil sie abgelaufen ist, und ein unerwarteter DS-Eintrag kann auf eine genehmigte Änderung zurückgehen. Die Untersuchung benötigt den Änderungsverlauf, Protokolle von Registrar und Registry, Protokolle der autoritativen Server und den Kontakt zu den Entscheidungsberechtigten.
Die Annahme eines Angriffs kann eine legitime Migration stoppen, während die Annahme eines Fehlers eine feindliche Änderung verschleiern kann. Das Werkzeug ist am nützlichsten, wenn das Ergebnis als strukturierter technischer Befund behandelt und mit anderen Belegen verglichen wird, nicht als endgültiges Urteil über die Absicht.
Multi-Signer erhöhen die Flexibilität bei der Anbieterwahl und machen die Diagnose dichter
Eine Zone kann mehr als einen Signer oder autoritativen Anbieter nutzen, um die Ausfallsicherheit zu erhöhen, den Übergang zu erleichtern oder die Abhängigkeit von einer Plattform zu verringern. Das erfordert, dass die beteiligten Systeme kompatible Schlüssel, Signaturen und Delegierungen veröffentlichen. Der geschäftliche und betriebliche Nutzen kann groß sein, aber der kryptografische Zustand verteilt sich auf mehr Akteure, und die Zahl korrekter Übergangszustände, die von Fehlern unterschieden werden müssen, wächst.
Die Version von April 2025 fügte eine bessere Analyse von Multi-Signer-Modellen und den Vergleich von Schlüsselsätzen und Antworten hinzu. Das macht nicht jedes Multi-Provider-Design gleich; IETF-Dokumente beschreiben unterschiedliche Modelle für den Austausch von Schlüsseln oder Signaturen. Ein dichtes Diagramm ist kein Beleg für schlechtes Design, sondern dafür, dass die Flexibilität zusätzliche Koordination erforderte. DNSViz kann den Zustand zeigen; die Feststellung, ob die Überlappung beabsichtigt ist, erfordert einen schriftlichen Plan, bekannte Rollen und erprobte Rotationsverfahren.
Anbieterwechsel erzeugen legitime Zustände, die wie Ausfälle aussehen
Eine Zone wechselt selten in einem einzigen atomaren Schritt zu einem neuen autoritativen Anbieter oder Signer. Neue Server und Schlüssel können hinzugefügt werden, bevor die alten entfernt werden, und der DS-Eintrag in der Elternzone kann sich in anderem Tempo ändern als die Veröffentlichung von DNSKEY und Signaturen in der Kindzone. In dieser Zeit bestehen mehrere Sets nebeneinander, und ein Werkzeug, das nur den Endzustand erwartet, kann eine sichere Überlappung als Fehler einstufen.
Das gegenteilige Risiko besteht darin, dass die Migration in einer Phase stecken bleibt, die nur vorübergehend sein sollte: Ein Anbieter liefert weiterhin einen alten Schlüssel, die Registrar-Transaktion erreicht die Registry nicht, oder ein Rollback entfernt Einträge in der falschen Reihenfolge. DNSViz hilft, indem es alle Elemente und ihre Beziehungen zeigt. Das Team sollte akzeptable Phasen dokumentieren, vor und nach jedem Schritt prüfen und jede Warnung mit einer festen Dauer verknüpfen. Eine Warnung, die während der Überlappung legitim war, wird zum Eskalationsgrund, wenn sie über den vereinbarten Zeitpunkt hinaus bestehen bleibt.
CDS und CDNSKEY automatisieren die Delegierungsaktualisierung, verlagern aber das Risiko in die Richtlinie
CDS- und CDNSKEY-Einträge erlauben es der Kindzone, die gewünschte Änderung am DS-Material der Elternzone anzuzeigen. Das kann manuelle Arbeit reduzieren und Schlüsselrotationen in großem Maßstab regelmäßiger machen. Es verlagert aber einen Teil des Vertrauens in einen automatisierten Pfad: Registry, Registrar oder Elternzonenbetreiber müssen entscheiden, wann das Signal akzeptiert wird, welche Vorabprüfung erfolgt und wie Löschanträge oder widersprüchliche Fälle behandelt werden.
DNSViz vergleicht die Signale mit dem DNSKEY-Set der Kindzone und dem veröffentlichten DS der Elternzone; die Version von April 2025 erweiterte diese Analyse. Das Werkzeug kann zeigen, dass eine Aktualisierung konsistent oder unvollständig erscheint, erzwingt aber keine Annahmerichtlinie bei der Elternzone. Die Sicherheit bleibt daran gebunden, wer das anfängliche Vertrauen autorisiert hat, wie die Schlüssel der Kindzone geschützt sind und ob Teams ein unerwartetes Signal untersuchen können, bevor es zu einem breiten Ausfall wird.
Die Version von April 2025 brachte moderne Bereitstellungsmuster in das Diagramm
Ein Diagnosewerkzeug veraltet, wenn sich die Praxis schneller ändert als seine Regeln. DNSSEC-Umgebungen beschränken sich nicht mehr auf einen einzelnen Signer und manuelle Aktualisierung; sie verwenden neuere Algorithmen, mehrere Anbieter, CDS/CDNSKEY-Signale und komplexere Fälle negativer Antworten. Die Version von April 2025 schloss einen Teil dieser Lücke durch Verbesserungen bei Multi-Signern, der Konsistenz negativer Antworten und der Analyse automatisierter Delegierungssignale.
Versionshinweise belegen, dass Code hinzugefügt wurde, nicht aber, dass jede Umgebung ihn nutzt oder dass jeder Randfall gelöst ist. Der öffentliche Dienst kann eine andere Version als das lokal installierte Paket ausführen, und Systemdistributionen können hinterherhinken. Deshalb ist die Versionsnummer mit jedem Ergebnis zu speichern, besonders bei der erneuten Analyse eines alten Schnappschusses. Die Veröffentlichung zeigt auch, dass der Wert von DNSViz nicht allein auf der ursprünglichen Idee beruht, sondern auf der kontinuierlichen Übersetzung veränderter Praxis in verständliche und überprüfbare Diagnoseregeln.
Aufeinanderfolgende Schnappschüsse verwandeln die Fehlersuche in eine Messarchitektur
Ein einzelnes Diagramm hilft, einen bestimmten Vorfall zu verstehen; eine Reihe von Diagrammen zeigt die Dauer des Ausfalls, den Fortschritt der Rotation und die Geschwindigkeit der Reparatur. Wenn viele Namen wiederholt auf dieselbe Weise erfasst werden, werden die Ergebnisse zu einer Ressource für die Untersuchung realer DNSSEC-Fehler, nicht nur zu einem Protokoll einzelner Anfragen. Die Trennung von Erfassung und Analyse unterstützt diese Nutzung, weil ein Schnappschuss gespeichert und mit bekanntem Zeitpunkt und bekannter Version neu interpretiert werden kann.
Aber Anhäufung allein erzeugt keine vollständige Repräsentation. Ein Schnappschuss kann einen vorübergehenden Zustand erfassen, der nach Minuten endet, und Domains, die von Problem-Meldenden eingereicht wurden, können fehleranfälliger sein als der Rest der Population. Auch die Aufbewahrungsrichtlinie bestimmt, was später untersucht werden kann. Der Wert eines DNSViz-Datensatzes liegt in der Konsistenz des Diagnosemodells und dem Reichtum der Beziehungen, vorausgesetzt, Stichprobe und Zeitplan werden offengelegt und er wird nicht als vollständige Statistik aller signierten Domains präsentiert.
Die Studie von 2025 zeigt, was ein konsistenter Diagnosebestand offenbaren kann
Die 2025 veröffentlichte Studie analysierte einen großen Bestand an DNSViz-Ergebnissen von 2020 bis 2024. Ihre Bedeutung liegt darin, über die Erzählung eines einzelnen Vorfalls hinauszugehen und Muster wie Delegierungs-, Signatur- oder Nichtexistenzbeweis-Fehler zu aggregieren und dann nach ihrer Häufigkeit und Dauer zu fragen. Die Stärke kommt nicht allein aus der Zahl, sondern daher, dass jedes Ergebnis mit einem Modell verbunden ist, das zeigt, welche Beziehung zur Klassifizierung geführt hat.
Die Studie darf nicht zu einem Urteil über alle signierten Domains verallgemeinert werden. Namensauswahlverfahren, Scanplan und Aufbewahrung bestimmen, welche Population die Forscher sahen. Domains, die nach einer Problem-Meldung geprüft wurden, können sich von einer Zufallsstichprobe unterscheiden, und die Werkzeugversion kann die Klassifizierung ändern. Die breitere Lehre ist, dass groß angelegte Messungen dann verlässlich werden, wenn Forscher erklären, wie die Daten erhoben wurden und was sie nicht repräsentieren.
Anycast und Messpunkt können zwei ehrliche Beobachtungen unterschiedlich machen
Autoritative DNS-Dienste kündigen dieselbe Adresse aus mehreren Städten und Netzen an, und das Routing wählt den Standort, den jede Sonde erreicht. Sind die Standorte nicht vollständig synchronisiert, kann eine DNSViz-Sonde Schlüssel- oder Signatursätze sehen, die von denen abweichen, die ein Resolver anderswo empfängt. Auch Filterung, Fragmentierung oder Paketverlust können ändern, was in einem einzelnen Lauf verfügbar erscheint.
Deshalb ist ein externes Ergebnis als kontrollierte, vergleichbare Beobachtung zu behandeln, nicht als umfassendes Fenster ins Internet. Weichen zwei Ergebnisse voneinander ab, sollten Zeitpunkt jeder Prüfung, Pfad und antwortender Server festgehalten und die Messung von anderen Standorten wiederholt werden. Die Abweichung bedeutet nicht, dass Werkzeug oder Betreiber lügen; sie kann ein Hinweis darauf sein, dass der verteilte Dienst nicht an allen Standorten denselben Zustand veröffentlicht hat.
Caches halten alte Fakten, nachdem sich der autoritative Zustand geändert hat
Rekursive Resolver speichern DNS-Einträge, um Verzögerung und Last zu reduzieren. Nach einer Reparatur oder Rotation können die autoritativen Server eine neue, konsistente Kette veröffentlicht haben, während einige Resolver bis zum TTL-Ablauf ältere DS-, DNSKEY- oder RRSIG-Daten verwenden. Dann zeigt DNSViz den aktuellen Zustand, während der Nutzer weiterhin einen Fehler sieht, der auf altem Material in seinem Cache beruht.
Das Gegenteil kann ebenfalls eintreten: Der Resolver liefert eine korrekte zwischengespeicherte Kette, während der autoritative Zustand bereits gebrochen ist, sodass der Ausfall erst nach Ablauf alter Kopien allmählich sichtbar wird. Deshalb sind Serveranalyse und Traces des tatsächlichen Resolvers zu kombinieren und TTL-Zeiten zu verstehen. Das Leeren eines einzelnen Caches testet eine Hypothese, löscht aber nicht die Caches des Internets. Eine gute Rotationsplanung erwartet eine Phase des Nebeneinanders alter und neuer Fakten, statt einen sofortigen Übergang anzunehmen.
Resolver-Richtlinie und Vertrauensanker bestimmen ein Ergebnis, das das Diagramm nicht vollständig vorhersagt
DNSViz wendet die Regeln seiner Version auf die gesammelten Daten an. Ein Produktions-Resolver kann dagegen einen anderen Vertrauensanker verwenden, einen Algorithmus ablehnen, eine lokale Ausnahme halten, strengeres Verhalten anwenden oder zuvor zwischengespeichertes Material nutzen. Daher können zwei Systeme ausgehend von ähnlichen Einträgen zu unterschiedlichen Urteilen gelangen, ohne dass eines die Daten falsch erfasst hätte.
Diese Grenzen werden deutlich, wenn Algorithmen gewechselt werden oder nur ein Resolver-Typ betroffen ist. Eine konsistente Kette auf den Servern garantiert nicht, dass alte Software sie akzeptiert, und eine erfolgreiche Antwort aus dem Cache beweist nicht, dass der veröffentlichte Zustand gesund ist. DNSViz ist eine konsistente diagnostische Referenz und kein Simulator für jeden Resolver. Bei Abweichungen sind Anker, Richtlinie, Algorithmus, Cache und Pfad zu identifizieren, die das tatsächliche Ergebnis erzeugt haben.
Die Schwere eines Protokollfehlers und seine geschäftlichen Auswirkungen sind zwei verschiedene Maße
Eine Warnung beschreibt eine technische Beziehung und berechnet weder Nutzerzahlen noch die Bedeutung des Namens. Der Fehler kann in einer experimentellen Domain mit begrenzter Wirkung liegen, während derselbe Fehler bei einem Login- oder Zahlungsnamen zu einem breiten Ausfall führt. Die Farbe im Diagramm kennt weder den Wert des Dienstes, den Spitzenzeitpunkt noch verfügbare Alternativen und sollte daher nicht direkt in eine Geschäftspriorität übersetzt werden.
Umgekehrt kann eine kleine Warnung der Vorbote eines späteren Ausfalls sein, wenn eine Signatur abläuft oder die letzte gesunde Kopie aus den Caches verschwindet. Das Team muss den DNSViz-Zustand mit Serviceinventar, Nutzungsvolumen, Anwendungsabhängigkeiten und Restlaufzeit verknüpfen. Diese Trennung verhindert sowohl, Gefahr zu ignorieren, weil der Dienst noch läuft, als auch Überreaktion, nur weil das Diagramm rot ist. Das Werkzeug beschreibt den Protokollzustand; die Organisation übersetzt ihn in Auswirkung und Entscheidung.
DNSSEC-Gültigkeit testet nicht den Rest des Anwendungspfads
DNSViz beantwortet eine bestimmte Frage: Lassen sich die beobachteten DNS-Daten über den erwarteten Vertrauenspfad authentifizieren? Es beweist nicht, dass die Adresse für die Anwendung richtig ist, dass BGP den Server erreicht, dass das TLS-Zertifikat gültig ist, dass die Firewall den Verkehr erlaubt oder dass die Anwendung selbst gesund ist. DNSSEC kann vollständig erfolgreich sein, und der Nutzer bleibt dennoch nicht erreichbar.
Selbst innerhalb von DNS deckt die Prüfung eines einzelnen Namens möglicherweise nicht alle Abhängigkeiten ab; die Anwendung kann auf einen CNAME, einen separaten API-Namen, einen Service-Eintrag oder eine Drittanbieter-Domain angewiesen sein. Auch das Gegenteil ist möglich: Die Anwendung funktioniert vorübergehend trotz gebrochenem DNSSEC, weil der Resolver nicht validiert oder auf einen Cache setzt. Diese Grenzen mindern das Werkzeug nicht; sie machen seine Behauptung präzise und verkleinern den Suchraum, solange das Team kein umfassendes Zertifikat für ein System verlangt, das es nicht sieht.
Das Diagramm sollte vor dem Ausfall-Anruf in die Änderungsprüfung einfließen
DNSViz wird oft nach einem Problem eingesetzt, doch der präventive Wert ist größer. Teams können das Paket vor einer Schlüsselrotation, einem Registrar- oder DNS-Anbieterwechsel oder der Einführung mehrerer Signer ausführen, das erwartete Diagramm speichern und akzeptable Übergangszustände definieren. Nach jedem Produktionsschritt wird eine neue Beobachtung erfasst und mit dem Plan verglichen, sodass die Änderung gestoppt wird, wenn ein Schlüssel oder eine Signatur fehlt oder die Eltern-Kind-Beziehung nicht konsistent ist.
Dieser Prozess verwandelt das Werkzeug von einer reaktiven Website in ein Änderungs-Gate. Prüfungen lassen sich anhand der Projektdokumentation automatisieren, aber die Entscheidung sollte nicht auf ein rotes oder grünes Gate reduziert werden; manche Übergänge sind absichtlich gemischt. Das beste Gate protokolliert die fehlgeschlagene Regel, die beobachteten Elemente, den Grund, warum der Zustand vorübergehend akzeptabel ist, und den Zeitpunkt, ab dem er zu Rollback oder Eskalation führt.
Die Incident-Reaktion verbessert sich, wenn alle Parteien auf dieselbe gebrochene Kante zeigen
An einem einzigen Vorfall können Domaininhaber, DNS-Anbieter, Registrar, Registry, Resolver-Betreiber und Anwendungsteam beteiligt sein. Jede Partei sieht einen anderen Ausschnitt und kann nachweisen, dass ihre Plattform „funktioniert“. DNSViz gibt ihnen eine gemeinsame Gesprächsgrundlage: Das Diagramm kann zeigen, dass die Schlüssel der Kindzone korrekt sind, der DS-Eintrag in der Elternzone aber veraltet ist, oder dass ein autoritativer Server die Signatur nicht trägt, die auf anderen Servern vorhanden ist.
Gemeinsame Belege heben Zuständigkeitsgrenzen nicht auf, verbinden aber die gebrochene Beziehung mit demjenigen, der sie reparieren kann. Der Registrar kann die Elternzone aktualisieren, aber nicht den Signer besitzen, und der Resolver-Betreiber kann den Fehler erkennen, ohne einen einzigen Eintrag zu besitzen. Der Ausgangs-Schnappschuss, die umgesetzte Änderung, der Zeitpunkt der wiederhergestellten Konsistenz und die folgende Cache-Periode sollten festgehalten werden. Daraus ergibt sich eine präzisere Analyse als die Aussage „DNS ist ausgefallen“ und zeigt, welches Gate versagt hat und welche Verantwortung für das nächste Mal nötig ist.
Sichere Automatisierung braucht Beleg, Freigabe und einen Weg zurück
Es ist verlockend, das Diagramm mit einer automatischen Aktion zu verbinden: einen alten DS löschen, einen Schlüssel neu veröffentlichen, einen Signierprozess erzwingen oder einen Anbieter-Rollback durchführen. Einige risikoarme Prüfungen lassen sich automatisieren, aber DNSViz präsentiert sich nicht als Selbstheilungssystem. Das ist eine angemessene Grenze, weil die Änderung zwischen Verwaltungssystemen verläuft, die normalerweise keine einzelne atomare Transaktion teilen.
Die Registrar-Schnittstelle kann die Aktualisierung akzeptieren, bevor sie auf allen Elternservern veröffentlicht ist, Einstellungen können sich Zone für Zone verbreiten, und ein Rollback kann auf Caches treffen, die den neuen Zustand halten. Der Prozess muss Prüfpunkte, Fristen, explizite Zuständigkeit, namentliche Freigabe für weitreichende Aktionen und einen mit Speicherzeiten getesteten Rückweg definieren. DNSViz liefert die Beobachtung; ein separater Pfad entscheidet, ob die Belege ausreichen, um eine Struktur zu ändern, die mehr als einer Partei gehört.
Offener Code macht die Methode überprüfbar, aber die Wartung nicht automatisch
Der offene Code ermöglicht es Teams, das Paket zu installieren, lokal auszuführen, Regeln zu prüfen und anzupassen, ohne einen geschlossenen Dienst zu kaufen. Er bietet auch einen Ausweg, wenn die öffentliche Website nicht erreichbar ist. Das sind wichtige Eigenschaften für Unabhängigkeit und Verifikation, bedeuten aber nicht, dass sich das Projekt selbst aktualisiert oder dass jeder Fork kompatibel bleibt.
Python, Kryptografie-Bibliotheken und Zeichenwerkzeuge ändern sich, und neue RFCs sowie Betriebspraktiken erscheinen. Das Projekt braucht jemanden, der Tests aktualisiert, neue Fälle interpretiert, Meldungen prüft und Releases veröffentlicht. Der fortgesetzte Dienst und die Version von 2025 sind Belege für tatsächliche Arbeit, keine ewige Garantie. So wie DNSViz Beobachtung und Aktion trennt, trennt Open Source die Möglichkeit der Wartung von der Existenz von Personen und Organisationen, die bereit sind, sie zu leisten.
Eine kleine Wartungsbasis trägt Wissen, das viele Betreiber indirekt nutzen
Die Governance von DNSViz dreht sich um Casey Deccio, die Repository-Mitwirkenden und den Betrieb des Dienstes durch DNS-OARC. Es wurde keine unabhängige Stiftung, kein Beirat und kein Produktunternehmen gefunden, das allein dem Projekt gewidmet ist, und es wurde weder eine vollständige Liste der Maintainer noch ein klarer Nachfolgeplan veröffentlicht. Diese schlanke Struktur hat mehr als ein Jahrzehnt Arbeit getragen, legt aber einen großen Teil des interpretativen Gedächtnisses in eine begrenzte Zahl von Personen.
Die Aufgabe geht über das Schreiben von Code hinaus. Es muss festgelegt werden, wie ein neuer Algorithmus dargestellt wird, wann eine Multi-Signer-Warnung legitim ist und wie eine neue Regel alte Schnappschüsse beeinflusst. Es gibt keine Hinweise auf ein unmittelbares Scheitern, und Panikmache ist daher unangemessen. Das Risiko ist strukturell: Die Bedeutung des Werkzeugs kann schneller wachsen als seine Ressourcen und Governance. Zu beobachtende Indikatoren sind Release-Frequenz, Vielfalt der Reviewer, fortgesetzte Unterstützung durch DNS-OARC und die Qualität der Dokumentation, die Wissenstransfer ermöglicht.
DNSViz konkurriert nicht mit einem einzelnen Werkzeug, weil DNS-Ausfälle mehrere Schichten umfassen
Betreiber können dig, drill oder delv zur Prüfung von Einträgen, Zonemaster für breitere Tests, Internet.nl für Compliance, RIPE Atlas für verteilte Beobachtung und Resolver-Protokolle für die tatsächliche Entscheidung nutzen. DNSViz versucht nicht, all das zu ersetzen; sein Vorteil ist, DNSSEC-Delegierungs- und Authentifizierungsbeziehungen in ein erklärendes Diagramm zu verwandeln, über das verschiedene Teams diskutieren können.
Die Werkzeuge beantworten unterschiedliche Fragen. Befehle zeigen exakte Felder, breite Plattformen decken Transport- und Richtlinienprobleme auf, Sonden fügen eine geografische Dimension hinzu, und Protokolle zeigen Cache- und lokale Richtlinieneffekte. DNSViz steht dazwischen als Karte der kryptografischen Kette. Die stärkste Nutzung ist kumulativ: Das Team beginnt an der vom Diagramm markierten Kante, führt dann direkte Abfragen aus, verfolgt den Resolver und prüft die Registry-Bereitstellung, statt zu verkünden, dass ein einzelnes Werkzeug den Rest überflüssig macht.
Das Projekt macht die kryptografische Struktur lesbar, ohne Kontrolle über sie zu beanspruchen
DNSSEC erfüllt sein Authentifizierungsversprechen durch verteilte Entscheidungen: Schlüsselerzeugung und -schutz, Signaturerneuerung, Veröffentlichung des richtigen DS, Serverkonsistenz und Validierung durch Resolver. Dieses Design verteilt Vertrauen und damit auch die Wege des Scheiterns. DNSViz verwaltet weder Root noch Registry, Registrar, Serverflotte oder Nutzer-Resolver und hat keine Befugnis, irgendetwas davon zu reparieren.
Sein Beitrag besteht darin, die Verteilung verständlich zu machen. Es beobachtet veröffentlichte Belege und konstruiert eine Erklärung, wie sie von seinem Messpunkt aus zusammenhängen, und verkürzt so die Zeit, um den Ort zu bestimmen, der geprüft werden muss, während die Reparatur in der Hand der zuständigen Stelle bleibt. Das ist ein bescheidenerer Anspruch als Slogans wie „Selbstheilende Sicherheit“, aber dauerhafter.
Die Struktur wird sicherer, wenn Beobachtung und Autorität, Diagnose und Behandlung, Modell und die Welt, die es repräsentiert, unterschieden werden; DNSViz ist nützlich geblieben, weil es diese Grenzen zusammen mit der Kette selbst sichtbar macht.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten