
Zusammenfassung
- DNSViz ist ein Open-Source-Projekt für DNS- und DNSSEC-Diagnose, -Visualisierung und -Messung, das von Casey Deccio entwickelt und gepflegt wird. DNS-OARC betreibt die öffentliche Instanz unter dnsviz.net, doch das Hosting des Dienstes ist nicht gleichbedeutend mit der Kontrolle über jede Softwareentscheidung.
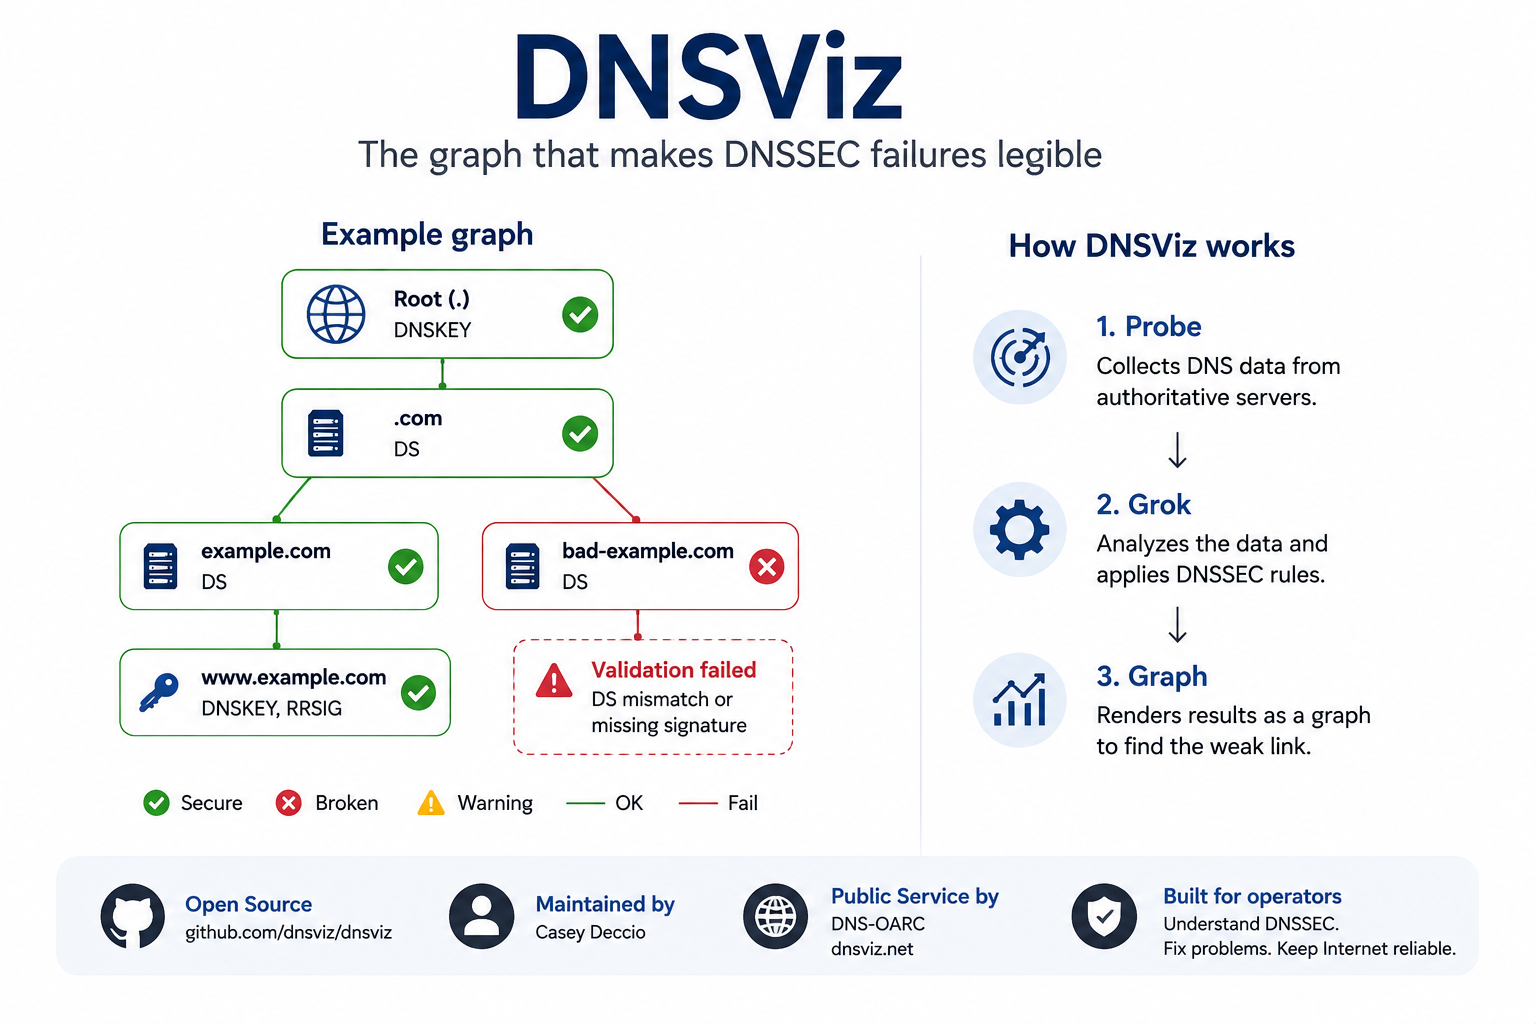
- Das prägende Ergebnis des Projekts ist ein Graph der Authentifizierungs- und Delegationsbeziehungen. Er verbindet DS-Datensätze der übergeordneten Zone, DNSKEY-Datensätze der untergeordneten Zone, RRSIG-Signaturen und NSEC- oder NSEC3-Negativnachweise, sodass ein Betreiber erkennen kann, welches Bindeglied fehlt, veraltet, inkonsistent oder kryptographisch ungültig ist.
- DNSViz ist eine Suite und nicht nur eine Website. Ihr Befehlszeilen-Workflow trennt Erfassung, Analyse und Darstellung über
probe,grokundgraphund ermöglicht Betreibern und Forschenden, Beobachtungen zu bewahren, Prüfungen zu automatisieren und das Werkzeug von privaten oder kontrollierten Messpunkten aus auszuführen. - Ein Ergebnis ist ein Beleg von einem bestimmten Ort und Zeitpunkt, kein universelles Zertifikat. Anycast, Split-Horizon-DNS, Resolver-Caches, Trust Anchors, Algorithmusrichtlinien, vorübergehender Paketverlust und ein sich rasch ändernder Rollover-Zustand können dazu führen, dass ein anderer Beobachter etwas anderes sieht.
- DNSViz repariert eine Zone nicht automatisch, und eine Warnung bedeutet noch keinen Geschäftsschaden. Ein grüner Graph garantiert nicht, dass jeder Resolver erfolgreich ist, während ein roter Graph einen technischen Zustand benennt, aber keinen böswilligen Vorsatz beweist.
- Die Version vom April 2025 erweiterte die Analyse für Multi-Signer-Bereitstellungen, CDS- und CDNSKEY-Signalisierung, Konsistenz von Negativantworten und andere moderne Betriebsfälle. Diese Ergänzungen spiegeln die wachsende Komplexität von Anbieterwechseln und der Automatisierung der Aktualisierung von Parent-Child-Delegationen wider.
- Wiederholte öffentliche Diagnosen haben zudem eine Forschungsressource geschaffen. Eine wissenschaftliche Studie aus dem Jahr 2025 nutzte eine große Sammlung von DNSViz-Schnappschüssen aus den Jahren 2020 bis 2024, um DNSSEC-Fehler in großem Maßstab zu untersuchen, auch wenn der Korpus weiterhin durch eingereichte Namen, Scan-Zeitpläne und Aufbewahrungsentscheidungen geprägt ist.
- DNSViz ist wichtig, weil das Projekt Domainbetreibern, autoritativen Anbietern, Registraren, Registries und Resolver-Teams eine gemeinsame Erklärung für Ausfälle liefert. Sein langfristiger Wert hängt von der Kontinuität der Veröffentlichungen, der Nachfolge der Maintainer, transparenten Service-Richtlinien und einem disziplinierten Einsatz zusammen mit Resolver-Logs, datensatzbezogenen Werkzeugen und Änderungsaufzeichnungen ab.
Wenn eine sichere Domain plötzlich „bogus“ wirkt
Ein DNSSEC-Fehler erreicht einen Betreiber oft als komprimiertes Urteil. Ein validierender Resolver kennzeichnet eine Antwort als „bogus“, eine Anwendung löst einen Namen nicht mehr auf, oder ein Überwachungssystem meldet, dass eine signierte Domain nicht mehr erreichbar ist. Die Meldung kann technisch korrekt und dennoch betrieblich wenig hilfreich sein. Sie sagt, dass eine Beweiskette nicht validiert werden konnte, zeigt aber nicht sofort, welche Organisation, welcher Datensatz oder welcher Moment in einem Änderungsprozess den Bruch verursacht hat.
Die Schwierigkeit ergibt sich aus der Art, wie DNSSEC Verantwortung verteilt. Eine übergeordnete Zone veröffentlicht Informationen über die untergeordnete Zone, die untergeordnete Zone veröffentlicht Schlüssel und Signaturen, autoritative Server liefern die Datensätze, und rekursive Resolver wenden Trust Anchors und lokale Richtlinien an. Ein veralteter DS-Datensatz bei der übergeordneten Zone kann eine korrekt signierte untergeordnete Zone entwerten. Eine abgelaufene Signatur in der untergeordneten Zone kann eine korrekte Delegation zunichtemachen.
Eine negative Antwort kann selbst dann fehlschlagen, wenn der angefragte Name tatsächlich nicht existiert.
DNSViz wurde entwickelt, um dieses enge Urteil zu einer prüfbaren Erklärung zu erweitern. Das Werkzeug sammelt die relevanten autoritativen Daten, rekonstruiert die Beziehungen zwischen den Datensätzen und markiert die Stellen, an denen die beobachtete Kette zu scheitern scheint. Das Projekt macht DNSSEC nicht einfach, weil das Protokoll und seine administrativen Grenzen komplex bleiben. Es macht die Komplexität sichtbar genug, damit ein Betreiber entscheiden kann, was als Nächstes zu prüfen ist.
DNSSEC verteilt eine Entscheidung über mehrere Organisationen
Die gewöhnliche DNS-Auflösung durchläuft bereits mehrere Systeme, doch DNSSEC fügt der administrativen Abhängigkeit eine kryptographische Abhängigkeit hinzu. Die übergeordnete und die untergeordnete Zone delegieren nicht nur Autorität: Sie müssen Datensätze veröffentlichen, deren mathematische Beziehung über Schlüsselwechsel, Anbietermigrationen und Cache-Lebensdauern hinweg kohärent bleibt. Keine einzelne Partei kontrolliert notwendigerweise den gesamten Pfad. Deshalb kann ein Fehler fortbestehen, selbst wenn jede Organisation glaubt, dass ihr eigenes System korrekt arbeitet.
Die Rolle der übergeordneten Zone wird gewöhnlich durch einen DS-Datensatz ausgedrückt, der einen Digest eines Schlüssels in der untergeordneten Zone benennt. Die untergeordnete Zone veröffentlicht DNSKEY-Datensätze und signiert ihre Datensatzmengen mit RRSIG-Datensätzen. Ein validierender Resolver folgt diesen Belegen von einem konfigurierten Trust Anchor bis zum angefragten Namen. Der Prozess ist absichtlich verteilt, und seine Zuverlässigkeit hängt sowohl von der Kryptographie als auch von routinemäßiger betrieblicher Koordination ab.
Diese Struktur erklärt, warum DNSSEC-Vorfälle zu Streitigkeiten über Zuständigkeiten werden können. Ein Registrar mag eine Änderung eingereicht haben, eine Registry hat sie möglicherweise noch nicht veröffentlicht, ein Anbieter hat möglicherweise einen neuen Schlüsselsatz eingeführt, und ein Resolver hält möglicherweise noch ältere Daten im Cache. DNSViz kann vertragliche Verantwortung nicht klären, aber es kann die beobachteten Datensätze und ihre Beziehungen in einen gemeinsamen Rahmen stellen. Dieser geteilte Rahmen ist oft nützlicher als der Austausch isolierter Kommandoausgaben zwischen Teams.
Das Protokoll ist bereits ein Graph, auch wenn Werkzeuge es als Zeilen ausgeben
Traditionelle DNS-Werkzeuge sind unverzichtbar, weil sie exakte Datensätze und Antwortdetails offenlegen. Ihre Ausgabe ist jedoch gewöhnlich linear: eine Abfrage, eine Antwort, ein Satz von Feldern zur gleichen Zeit. Der Betreiber muss die Abhängigkeitsstruktur im Kopf behalten und die Delegation der übergeordneten Zone mit den Schlüsseln der untergeordneten Zone, die Schlüssel mit den Signaturen und die Negativnachweise mit dem von ihnen abgedeckten Namensraum verbinden. Diese gedankliche Rekonstruktion wird während eines Rollovers oder einer Migration über mehrere Anbieter hinweg schwierig.
DNSViz behandelt die Abhängigkeitsstruktur als primäres Objekt. Namen, Schlüssel, Datensatzmengen und Vertrauensbeziehungen werden zu Knoten und Kanten in einem Graphen, während Warnungen und Fehler der relevanten Verbindung zugeordnet werden. Die visuelle Ebene ist nicht kosmetisch. Sie drückt das Protokoll in der Form aus, in der die Validierung tatsächlich abläuft, und zeigt, warum ein Datensatz, der isoliert gültig aussieht, dennoch keinen vollständigen Pfad herstellen kann.
Ein Graph verändert auch das Gespräch zwischen Fachleuten und allgemeinen Betreibern. Er liefert ein gemeinsames Objekt, das sich bis auf Datensatzebene erweitern lässt, ohne jeden Beteiligten zu zwingen, mit kryptographischer Notation zu beginnen. Diese Zugänglichkeit hat Grenzen: Dichte Zonen können dichte Diagramme erzeugen, und Farbe allein sollte niemals eine Produktionsänderung auslösen. Der Gewinn ist nicht die Beseitigung von Fachwissen, sondern eine verlässlichere Art, es zu lenken.
Ein DS-Datensatz ist das Versprechen der übergeordneten Zone über die untergeordnete
Der DS-Datensatz ist eines der folgenreichsten kleinen Objekte in DNSSEC. Er erscheint in der übergeordneten Zone und benennt einen Digest, der aus einem DNSKEY der untergeordneten Zone abgeleitet ist, sodass ein Validierer die authentifizierten Daten der übergeordneten Zone mit dem Signiermaterial der untergeordneten Zone verbinden kann. Wenn Digest, Key Tag oder Algorithmus nicht mehr zu dem passen, was die untergeordnete Zone veröffentlicht, kann die Kette brechen, selbst wenn beide Zonen weiterhin normale DNS-Antworten liefern.
Diese Diskrepanz tritt häufig bei Schlüsselaustausch, Anbietermigration oder einem unvollständigen Rollback auf. Eine untergeordnete Zone kann einen alten Schlüssel entfernen, bevor die übergeordnete Zone den entsprechenden DS-Datensatz entfernt, oder die übergeordnete Zone kann einen neuen DS veröffentlichen, bevor jeder autoritative Server den erwarteten Schlüsselsatz ausliefert. Propagation und Caching können den Übergang für verschiedene Beobachter unterschiedlich erscheinen lassen.
DNSViz vergleicht das beobachtete DS- und DNSKEY-Material, sodass der Betreiber erkennen kann, ob das Versprechen der übergeordneten Zone noch dem aktuellen Zustand der untergeordneten Zone entspricht.
Der Graph kennt den beabsichtigten Änderungsplan des Betreibers nicht. Eine vorübergehende Überlappung kann beabsichtigt sein, während eine dauerhafte Diskrepanz ein Fehler sein kann. Dies ist eine wiederkehrende Grenze von DNSViz: Es kann zeigen, was die veröffentlichten Daten bedeuten, aber nicht jeden Wartungsplan oder Registrar-Workflow ableiten. Der Betreiber muss den Graphen mit Änderungstickets, Anbieterdokumentation und dem erwarteten Zeitplan des Rollovers kombinieren.
DNSKEY-Datensätze teilen Signierrollen, ohne das Betriebsrisiko zu beseitigen
Eine signierte Zone kann mehrere DNSKEY-Datensätze veröffentlichen, die oft unterschiedliche betriebliche Rollen oder Phasen eines Rollovers widerspiegeln. Einige Schlüssel können zum Signieren von Zonendaten verwendet werden, andere schützen je nach Bereitstellungsmodell den DNSKEY-Satz selbst. Das Vorhandensein mehrerer Schlüssel ist nicht grundsätzlich verdächtig. Es kann die betriebliche Trennung verbessern und einen geplanten Austausch ermöglichen, ohne das Vertrauen abrupt zu brechen.
Die Schwierigkeit besteht darin, alle zusammenhängenden Objekte kohärent zu halten. Signaturen müssen von den erwarteten Schlüsseln erzeugt werden, Validierer müssen die relevanten Algorithmen unterstützen, und das DS-Material der übergeordneten Zone muss weiterhin einen gültigen Pfad in die untergeordnete Zone benennen. Alte Schlüssel und Signaturen benötigen genügend Überlappung, damit Caches und entfernte Systeme sicher veralten können. DNSViz stellt diese Objekte in ein gemeinsames Abhängigkeitsmodell, statt den Betreiber aufzufordern, mehrere getrennte Abfrageprotokolle zu vergleichen.
Dies ist besonders nützlich, wenn die Zone nicht über eine einzige Signierplattform gesteuert wird. Der Graph kann aufdecken, dass verschiedene autoritative Server unterschiedliche Schlüsselsätze oder Signaturen ausliefern, aber er kann nicht immer feststellen, ob der Unterschied geplant ist. Derselbe Beleg kann eine sorgfältige stufenweise Migration, eine Verzögerung der Anbietersynchronisation oder einen echten Ausfall beschreiben. Der betriebliche Kontext bleibt der Unterschied zwischen Diagnose und Urteil.
Die RRSIG-Gültigkeit hängt von Uhren, Abdeckung und dem richtigen Schlüssel ab
Ein RRSIG-Datensatz besagt, dass eine bestimmte DNS-Datensatzmenge mit einem benannten Algorithmus und Schlüssel signiert wurde, und enthält Beginn- und Ablaufzeiten. Die Validierung hängt daher von mehr als einer kryptographischen Berechnung ab. Die Signatur muss die erwarteten Daten abdecken, der zugehörige Schlüssel muss verfügbar und über die Kette vertrauenswürdig sein, und die Beobachtung muss innerhalb des Gültigkeitsfensters der Signatur liegen.
Zeit macht DNSSEC-Fehler ungewöhnlich empfindlich gegenüber betrieblicher Disziplin. Ein Signiersystem mit falscher Uhr kann Signaturen erzeugen, die als noch nicht gültig oder bereits abgelaufen erscheinen. Ein verzögerter Veröffentlichungsprozess kann eine neue Datensatzmenge ohne die erwartete Signatur hinterlassen. Ein Rollover kann Signaturen eines Schlüssels sichtbar machen, den einige Server nicht mehr veröffentlichen. DNSViz prüft diese Beziehungen und stellt die Zeitevidenz neben den Authentifizierungspfad.
Der Zeitstempel eines DNSViz-Ergebnisses ist daher Teil der Diagnose, keine administrative Verzierung. Ein Graph, der vor Ablauf einer Signatur erzeugt wurde, und ein Graph danach können beide korrekte Beschreibungen unterschiedlicher Zustände sein. Betreiber sollten den Beobachtungszeitpunkt aufbewahren, ihn mit Signier- und Bereitstellungsprotokollen vergleichen und die Analyse erneut ausführen, bevor sie eine Änderung auf der Grundlage eines alten Schnappschusses vornehmen.
NSEC und NSEC3 machen Abwesenheit beweisbar – und Fehler schwerer erklärbar
DNSSEC muss nicht nur existierende Datensätze authentifizieren, sondern auch Antworten, die sagen, dass ein Name oder Datensatztyp nicht existiert. NSEC und NSEC3 liefern diesen Beweis, indem sie Bereiche oder gehashte Beziehungen innerhalb des signierten Namensraums beschreiben. Ihre Logik ist unerlässlich, weil eine unsignierte negative Antwort sonst gefälscht werden könnte, um einen echten Datensatz zu verbergen. Es ist zugleich einer der Teile von DNSSEC, dem viele Betreiber erst begegnen, wenn etwas schiefgeht.
Ein Negativnachweis kann fehlschlagen, weil das abgedeckte Intervall falsch ist, der Datensatz unsigniert ist, die NSEC3-Parameter nicht zum Betrieb der Zone passen oder das Opt-out-Verhalten auf unerwartete Weise mit der Delegation interagiert. Das sichtbare Symptom kann wie eine einfache Antwort „Name nicht gefunden“ aussehen, doch ein validierender Resolver behandelt sie je nach Beleglage als unsicher oder bogus. DNSViz analysiert die Negativnachweise im selben Graphen wie die positive Authentifizierungskette.
Die Visualisierung ist hier besonders wertvoll, weil der Fehler eine Beziehung zwischen einer Abfrage und einem abgedeckten Teil des Namensraums betrifft. Selbst dann kann der Graph nicht jede Richtlinienfrage beseitigen. NSEC3-Opt-out und Delegationsstrukturen erzeugen legitime Komplexität, und verschiedene Validierer können Algorithmus- oder Richtlinienbeschränkungen unterschiedlich anwenden. Die richtige Reaktion ist eine detaillierte Prüfung, nicht die reflexive Annahme, dass jede Warnung zu einer negativen Antwort dieselbe Korrektur erfordert.
Casey Deccio baute DNSViz dort, wo Protokolltheorie auf Betreiberverwirrung traf
DNSViz entstand aus Casey Deccios Arbeit in einem sicherheitsforschenden Umfeld bei den Sandia National Laboratories. Das ursprüngliche Projekt adressierte eine praktische Lücke: Die DNSSEC-Standards legten fest, wie Vertrauen hergestellt werden sollte, aber Betreiber brauchten eine Möglichkeit zu untersuchen, warum eine reale Bereitstellung diese Regeln erfüllte oder nicht. Der Forschungsbericht von 2012 dokumentierte ein visuelles Analysemodell statt nur eines weiteren Validierungsbefehls.
Diese Unterscheidung ist für ein Profil des Projekts wichtig. DNSViz sollte nicht auf Deccios breitere Karriere reduziert werden, und das Projekt ist nicht identisch mit den Institutionen, an denen er später arbeitete. Gleichzeitig sind seine Architektur und langfristige Wartung eng mit der Expertise eines einzelnen Urhebers verbunden. Das Softwareverzeichnis von DNS-OARC unterscheidet weiterhin Deccios Entwicklungs- und Wartungsrolle vom Betrieb der öffentlichen Instanz durch die Organisation.
Diese Konzentration ist sowohl Stärke als auch Risiko. Ein kohärentes Diagnosemodell profitiert von anhaltendem Protokollwissen und einem Maintainer, der seine historischen Annahmen versteht. Doch Infrastruktur, auf die sich viele verlassen, benötigt Dokumentation, Überprüfung und einen Weg für andere Mitwirkende, den Code zu verstehen. Die Geschichte von DNSViz ist daher auch eine Geschichte darüber, wie ein kleines Forschungswerkzeug Verantwortlichkeiten erwirbt, die bei seiner Entstehung nie formalisiert wurden.
Die Sandia-Arbeit von 2012 machte aus der Validierung ein Erklärungsmodell
Der Sandia-Bericht begründete die zentrale redaktionelle Einsicht hinter DNSViz: Ein sicheres und ein unsicheres Ergebnis sind weniger nützlich als eine Darstellung der Belege, die sie verbinden. Das Projekt stellte DNSSEC-Komponenten und -Beziehungen visuell dar und erlaubte einem Analysten, von der übergeordneten Kette zu den Datensätzen zu wechseln, die jedes Urteil stützen. Dieser Ansatz machte das Werkzeug zugleich für Incident Response, Bildung und Messung relevant.
Forschungsprototypen beweisen oft ein Konzept, ohne zu dauerhafter Betriebssoftware zu werden. DNSViz musste über dieses Stadium hinauswachsen, indem es mehr Umgebungen, sich weiterentwickelnde Algorithmen und wiederholbare Erfassung unterstützte. Die ursprüngliche Oberfläche und Architektur waren daher ein Anfang, keine eingefrorene Produktspezifikation. Spätere Arbeiten strukturierten das Projekt so um, dass Beobachtung, Analyse und Darstellung getrennt genutzt werden konnten.
Diese Entwicklung verkompliziert auch historische Aussagen. Sandia bot den Rahmen für die ursprüngliche Arbeit, aber das begründet keine aktuelle Trägerschaft oder Kontrolle. Ein öffentlicher Dienstbetreiber, eine akademische Anbindung und ein Open-Source-Repository wurden später Teil des Projektlebens. Die genaueste Darstellung ist eine Abfolge institutioneller Kontexte um eine fortbestehende Softwarelinie.
Portabilität machte aus DNSViz mehr als eine Webseite: wiederverwendbare Infrastruktur
Ein öffentlicher Web-Analysator senkt die Nutzungshürde, aber eine einzige gehostete Oberfläche kann nicht jeden betrieblichen Bedarf decken. Interne Zonen können aus dem öffentlichen Internet unsichtbar sein, automatisierte Pipelines benötigen maschinenlesbare Ergebnisse, und Forschende möchten möglicherweise rohe Beobachtungen aufbewahren, bevor sie eine neue Analyse anwenden. Portabilität machte DNSViz daher von einem Ziel zu einem Werkzeugkasten.
Im Zeitraum 2013–2014 wurde das Projekt für größere Portabilität und Erweiterbarkeit überarbeitet und der DNS-Betreibergemeinschaft auf einem DNS-OARC-Workshop vorgestellt. Das Befehlszeilenpaket ermöglichte es, denselben breiten Workflow außerhalb der öffentlichen Website auszuführen. Diese Verschiebung schuf eine klarere Trennung zwischen der Software, dem öffentlichen Dienst und den während einer bestimmten Analyse gesammelten Daten.
Portable Software erzeugt nicht automatisch reproduzierbare Schlussfolgerungen. Versionen können Diagnoseregeln ändern, Abhängigkeiten können die Darstellung verändern, und gespeicherte Beobachtungen können altern. Reproduzierbarkeit erfordert die Aufzeichnung von Paketversion, Abfragebedingungen, Zeitstempeln und Analyseeinstellungen. Die architektonische Trennung macht diese Disziplin möglich, aber Nutzer müssen sie dennoch praktizieren.
probezeichnet auf, was das autoritative System tatsächlich sagt
Die Erfassung beginnt mit autoritativer Beobachtung. DNSViz fragt den Delegationspfad und relevante Server nach Datensätzen ab, darunter NS, DS, DNSKEY, RRSIG, NSEC und NSEC3, zusammen mit Metadaten, die für die spätere Analyse benötigt werden. Dies unterscheidet sich davon, einen einzelnen rekursiven Resolver nach einer endgültigen Anwendungsantwort zu fragen. Das Ziel besteht darin, die Teile des autoritativen Systems offenzulegen, die ein Validierer möglicherweise zusammensetzen muss.
Die Komponenteprobemacht diese Erfassung zu einem eigenen Schritt. Ein Betreiber kann das Ergebnis aufbewahren, zu verschiedenen Zeiten gewonnene Beobachtungen vergleichen oder die Prüfung aus einem kontrollierten Netzwerk ausführen, in dem interne Sichten erreichbar sind. Forschende können Daten einmal sammeln und später analysieren, ohne eine Live-Zone wiederholt abzufragen. Die Trennung verringert außerdem das Risiko, einen geänderten DNS-Zustand mit einer geänderten Analyseregel zu verwechseln.
Die Erfassung bleibt anfällig für die Netzwerkbedingungen, unter denen sie läuft. Ein Server antwortet möglicherweise nicht, ein Anycast-Dienst kann die Prüfung zu einem anderen Standort leiten, und Filterung kann ein Paket unterdrücken. DNSViz kann berichten, was es beobachtet hat, und manchmal Inkonsistenzen zwischen Servern sichtbar machen, aber es kann nicht garantieren, dass jede fehlende Antwort einen dauerhaften autoritativen Zustand darstellt. Betreiber müssen Abwesenheit in den Daten von Belegen für Abwesenheit im Dienst unterscheiden.
grokverwandelt Beobachtungen in ein begründetes Abhängigkeitsmodell
Rohe DNS-Antworten sind notwendig, aber für eine Diagnose nicht ausreichend. Die Analysephase muss bestimmen, wie Datensätze zusammenhängen, ob Signaturen gültig sind, ob ein DS zu einem veröffentlichten Schlüssel passt und ob Negativnachweise den angefragten Namen oder Typ abdecken. Die Komponentegrokvon DNSViz leistet diese interpretierende Arbeit anhand der gesammelten Belege.
Hier wird der Wert des Projekts mehr als reine Datenerfassung. Der Analysator wendet Protokollregeln und betriebliche Prüfungen an, um ein Modell von Authentifizierung und Delegation zu konstruieren. Er kann fehlende Signaturen, Algorithmusdiskrepanzen, abgelaufene Daten, lahmgelegte Delegationen, inkonsistente Antworten und andere Bedingungen erkennen, die in der Diagnoselogik des Projekts abgebildet sind. Die Ausgabe ist eine begründete Darstellung, kein Transkript.
Jedes begründete Modell enthält Annahmen. DNS-Standards entwickeln sich weiter, die Algorithmusunterstützung ändert sich, und manche Warnungen drücken ein Betriebsrisiko aus statt strikter Ungültigkeit. Eine neuere Version kann einen Grenzfall genauer einordnen als eine ältere. Deshalb sollten Nutzer die Analyseversion als Teil der Belege behandeln und vermeiden, eine Diagnosefarbe so darzustellen, als wäre sie unabhängig von der Softwarepolitik.
graphlässt Betreiber die Kette prüfen, ohne die Datensätze zu verbergen
Die Darstellungsphase wandelt die Analyse in einen Graphen um, der im Browser geprüft oder als Ausgabe gespeichert werden kann. Gute Visualisierung muss zwei Dinge gleichzeitig leisten: die kognitive Last beim Verfolgen der Kette verringern und genug Detail bewahren, damit eine Fachperson das Urteil überprüfen kann. Der Wert von DNSViz liegt darin, diese Ebenen zu verbinden, statt technische Belege durch eine vereinfachte Punktzahl zu ersetzen.
Kanten und Knoten zeigen, welche Objekte andere authentifizieren oder an sie delegieren, während Annotationen die Aufmerksamkeit auf die fragliche Beziehung lenken. Ein Betreiber kann mit dem defekten Pfad beginnen und dann die zugrunde liegenden Datensätze, Schlüssel und Signaturen aufklappen. Dieser Ansatz ist besonders wirksam, wenn mehrere plausible Ursachen dasselbe Endnutzersymptom erzeugen.
Der Graph kann dennoch überfüllt wirken. Multi-Signer-Zonen, überlappende Rollover und inkonsistente autoritative Server erzeugen legitime visuelle Dichte, weil der zugrunde liegende Zustand dicht ist. Ein erfolgreiches Werkzeug sollte diese Komplexität nicht verbergen, um das Bild ansprechend zu machen. Es sollte dem Betreiber helfen, sie zu navigieren, und zugleich die Möglichkeit bewahren, dass die richtige Schlussfolgerung lautet: „Es werden mehr Belege benötigt.“
DNS-OARC hält den öffentlichen Dienst am Laufen, ohne das gesamte Projekt zu besitzen
Eine öffentliche Diagnose wird erst dann Infrastruktur, wenn jemand sie erreichbar hält, ihre Abhängigkeiten patcht und reagiert, wenn sie missbraucht wird oder ausfällt. DNS-OARC bietet dieses betriebliche Zuhause für dnsviz.net. Die Rolle der Organisation verbindet das Werkzeug mit einer Gemeinschaft von Menschen, die autoritative Server, Resolver und andere Teile des DNS betreiben, und gibt dem Dienst einen Rahmen, der näher am Betrieb ist als eine vorübergehende Forschungsdemonstration.
Die Governance-Grenze ist in den verfügbaren Belegen ungewöhnlich klar. DNS-OARC gibt an, dass Casey Deccio DNSViz entwickelt und pflegt, während DNS-OARC die öffentliche Instanz betreibt. Eine DNS-Betriebsdiskussion aus dem Jahr 2021 wiederholte dieselbe Trennung, als es um Support und den Umgang mit neueren Algorithmen ging. Hosting, Softwareverantwortung und Standardsetzung liegen daher bei verschiedenen Akteuren.
Diese Trennung verhindert einen häufigen Zuschreibungsfehler, erzeugt aber auch Koordinationsbedarf. Eine Codeänderung kann ein Service-Upgrade erfordern, und ein Servicevorfall kann ein Softwareproblem sichtbar machen. Weder das Projekt noch DNS-OARC veröffentlichen ein vollständiges eigenständiges Budget, ein Service-Level-Ziel oder eine Nachfolgeregelung für DNSViz. Der öffentliche Endpunkt ist gerade deshalb wertvoll, weil diese unglamourösen Aufgaben erfüllt werden, auch wenn die institutionellen Bedingungen nur teilweise sichtbar sind.
Der öffentliche Endpunkt und die lokale Suite beantworten unterschiedliche betriebliche Fragen
Der Webdienst ist nützlich, wenn ein Betreiber eine schnelle externe Sicht benötigt. Ein Name kann ohne Paketinstallation eingereicht werden, und der entstehende Graph kann während eines Vorfalls mit einer anderen Organisation geteilt werden. Dieser einfache Zugang verleiht DNSViz sowohl Bildungswert als auch betrieblichen Wert. Er ermutigt auch Menschen außerhalb der DNS-Fachgemeinschaft, eine Kette zu prüfen, die sonst durch mehrere Befehlszeilenabfragen dargestellt würde.
Eine lokale Bereitstellung dient einem anderen Zweck. Sie kann innerhalb eines privaten Netzwerks laufen, Teil einer Pre-Deployment-Pipeline sein, Rohdaten aufbewahren oder einen kontrollierten Zeitplan verwenden. Sie erlaubt einer Organisation außerdem, die Softwareversion auszuwählen und die Ausgabe in die eigenen Änderungsaufzeichnungen zu integrieren. Die PyPI-Distribution und die Repository-Dokumentation machen diesen Workflow verfügbar, ohne DNSViz zu einem kostenpflichtigen Managed Service zu machen.
Die Wahl ist nicht einfach Bequemlichkeit gegen Komplexität. Der öffentliche Endpunkt bietet Unabhängigkeit von der Umgebung des Betreibers, während eine lokale Prüfung Namen und Netzwerkpfade sehen kann, die der öffentliche Dienst nicht erreicht. Gute Incident-Arbeit kann beides nutzen und mit dem tatsächlichen Resolver-Verhalten vergleichen. Unterschiedliche Antworten sind nicht automatisch ein Beleg dafür, dass ein Werkzeug falsch liegt; sie können die Grenze sichtbar machen, die untersucht werden muss.
Ein DNSViz-Ergebnis gehört zu einem Ort und einem Zeitpunkt
Aktive Messung hat immer einen Messpunkt. Die Prüfung sendet Abfragen aus einem bestimmten Netzwerk, erreicht bestimmte autoritative Instanzen und zeichnet Antworten unter den Routing-Bedingungen dieses Moments auf. DNS ist darauf ausgelegt, Dienste zu verteilen, und DNSSEC fügt zeitabhängige Signaturen und zwischengespeicherte Delegationsdaten hinzu. Das Ergebnis ist daher eine Beobachtung mit Koordinaten, selbst wenn die Oberfläche es als einen einzigen Graphen präsentiert.
Diese Einschränkung schwächt das Werkzeug nicht; sie definiert die Behauptung, die das Werkzeug ehrlich aufstellen kann. DNSViz kann zeigen, warum die beobachtete Kette unter seinen Analyseregeln gültig, unsicher oder defekt erscheint. Es kann nicht bescheinigen, dass jeder Resolver, jede Nutzerin oder jede Region dieselben Datensätze gesehen hat. Projektdokumentation und Forschungsnutzung sind am verlässlichsten, wenn Zeitstempel und Erfassungskontext mit der Ausgabe verbunden bleiben.
Betreiber sollten mit dem Sammeln vergleichender Belege reagieren, statt von einem einzelnen Test eine unmögliche Universalität zu verlangen. Ein zweiter Messpunkt, autoritative Server-Logs, Resolver-Traces und ein erneuter Lauf nach Cache-Ablauf können feststellen, ob der Zustand lokal, vorübergehend oder breit veröffentlicht ist. Der Graph ist der Anfang dieses Vergleichs, nicht sein Ende.
Anycast kann einen autoritativen Dienst wie mehrere Systeme aussehen lassen
Viele autoritative DNS-Dienste nutzen Anycast und kündigen dieselbe Dienstadresse von mehreren Standorten aus an. Routing lenkt verschiedene Nutzer und Prüfungen zu verschiedenen Standorten, was Resilienz und Latenz verbessern kann. Es kann aber auch inkonsistente Softwareversionen, Zonendaten oder Netzwerkbedingungen offenlegen, wenn ein Standort noch nicht mit den anderen konvergiert ist. Ein einzelner Dienstname kann daher mehrere betriebliche Realitäten erzeugen.
DNSViz kann Antworten autoritativer Server vergleichen und Inkonsistenzen sichtbar machen, aber die öffentliche Prüfung erreicht nur die Instanzen, die das Routing zu diesem Zeitpunkt auswählt. Ein anderer Nutzer kann an einem anderen Anycast-Standort ankommen und eine andere Antwort erhalten. Paketverlust oder Pfadfilterung können zudem eine gesunde Instanz von einem Messpunkt aus als abwesend erscheinen lassen. Diese Möglichkeiten sind Teil der ausgewiesenen Messgrenze des Projekts, keine außergewöhnlichen Ausreden.
Die praktische Reaktion besteht darin, den Graphen als Hinweis auf Verteilung zu nutzen. Wenn ein Schlüssel oder eine Signatur auf einigen Servern, aber nicht auf anderen erscheint, sollte der Betreiber den Bereitstellungszustand über Standorte hinweg prüfen und aus mehr als einem Netzwerk testen. DNSSEC macht Inkonsistenz besonders schädlich, weil Validierer unterschiedliche Inhalte nicht einfach tolerieren können; sie benötigen eine gültige Kette für die Inhalte, die sie empfangen.
Split-Horizon-DNS markiert die Grenze jeder öffentlichen Diagnose
Split-Horizon-DNS gibt verschiedenen Netzen absichtlich unterschiedliche Antworten. Ein interner Client sieht möglicherweise private Adressen oder Namen, die extern nicht veröffentlicht sind, während ein externer Nutzer eine reduzierte öffentliche Zone sieht. Das Design kann legitim sein, bedeutet aber, dass ein öffentlicher Analysator die interne Sicht nicht beschreiben kann, sofern er nicht autorisiert und innerhalb des relevanten Netzes platziert ist.
Ein grünes öffentliches Ergebnis sagt daher möglicherweise nichts über eine interne Anwendung, die auf eine andere Delegation oder einen anderen Signierer angewiesen ist. Ein rotes Ergebnis für einen von außen eingereichten Namen kann irrelevant sein, wenn dieser Name nur intern existieren soll. Die Befehlszeilen-Suite von DNSViz ist wichtig, weil sie es einer Organisation erlaubt, dasselbe Diagnosemodell an den Ort zu bringen, an dem die private Sicht sichtbar ist.
Diese Grenze hat auch eine Sicherheitsdimension. Interne Namen, Topologie und Schlüsselmaterial können sensibel sein; eine Organisation sollte sie nicht allein deshalb einem öffentlichen Endpunkt aussetzen, um einen Graphen zu erhalten. Lokale Analyse hält Abfrageprozess und gespeicherte Belege unter organisatorischer Kontrolle. Die Offenheit des Werkzeugs unterstützt diese Wahl, aber Zugriffsrechte und Datenbehandlung bleiben Verantwortung des Betreibers.
Ein grüner Graph ist ein Beleg, kein universelles Verfügbarkeitszertifikat
Ein erfolgreicher DNSViz-Graph kann beruhigend wirken, weil er eine beobachtete Kette zeigt, in der die relevanten Authentifizierungsbeziehungen kohärent erscheinen. Das ist ein starker Beleg für die autoritativen Daten, die die Prüfung gesammelt hat. Es ist kein Beweis dafür, dass jeder rekursive Resolver die Domain erreichen kann, denn Nutzer können andere Routen, zwischengespeicherte Datensätze, Trust Anchors, Algorithmusrichtlinien oder unabhängige Netzwerkausfälle erleben.
Resolver können außerdem lokale Beschränkungen anwenden, die eine allgemeine Diagnose nicht nachbilden kann. Eine Implementierung kann einen älteren Algorithmus deaktivieren, einen veralteten negativen Cache-Eintrag halten oder einen autoritativen Standort nicht erreichen. Anwendungen können aus Gründen oberhalb des DNS scheitern, darunter Transport, Zertifikate oder Dienstkonfiguration. DNSViz sollte daher genutzt werden, um den Fehlerbereich einzugrenzen, nicht um Nutzerberichte abzutun, die nicht zum Graphen passen.
Die am besten zu vertretende betriebliche Formulierung ist präzise: Die beobachtete DNSSEC-Kette wurde unter dem Messpunkt und der Analyse des Werkzeugs zu einem bestimmten Zeitpunkt validiert. Diese Formulierung bewahrt den Wert des Ergebnisses, ohne es zu einer Garantie zu machen, die das System nicht liefern sollte. Präzision ist besonders wichtig, wenn der Graph in einem Streit zwischen Anbietern als Beleg dient.
Ein roter Graph benennt einen Zustand, keinen Angreifer
DNSViz kann fehlendes, veraltetes, inkonsistentes oder ungültiges Material offenlegen, aber keine dieser Bedingungen begründet automatisch ein Motiv. Eine defekte Kette kann aus einem überhasteten Schlüsselrollover, einer Registrar-Verzögerung, einer unvollständigen Anbietermigration, einem Softwarefehler oder einem absichtlichen Versuch resultieren, die Auflösung zu stören. Die Protokollbelege zeigen, was sich geändert hat oder fehlgeschlagen ist, nicht, wer das Ergebnis beabsichtigt hat.
Sicherheitsteams sollten der Versuchung widerstehen, visuelle Schwere als Zuschreibung zu behandeln. Eine Signatur, die nicht mehr validiert, ist wichtig, aber die Erklärung kann ein abgelaufener Schlüssel sein statt einer Kompromittierung. Ein unerwarteter DS-Datensatz verdient Untersuchung, aber eine kürzlich autorisierte Änderung kann ihn erklären. Änderungshistorie, Registrar-Aufzeichnungen, autoritative Logs und organisatorische Kontakte sind erforderlich, bevor der Vorfall klassifiziert werden kann.
Diese Unterscheidung schützt sowohl Genauigkeit als auch Wiederherstellung. Ein Betreiber, der einen Angriff annimmt, kann eine legitime Migration einfrieren oder zurückdrehen, während ein Betreiber, der einen Fehler annimmt, eine feindliche Änderung übersehen kann. DNSViz liefert einen strukturierten technischen Befund, der mit anderen Belegen korreliert werden kann. Es ist am nützlichsten, wenn es Spekulation reduziert, statt eine weitere Quelle dafür zu werden.
Multi-Signer-DNS erleichtert die Anbieterwahl und verdichtet die Diagnose
Eine Zone kann mehr als einen Signierer oder autoritativen Anbieter nutzen, um Resilienz zu verbessern, Migration zu unterstützen oder die Abhängigkeit von einer Plattform zu verringern. Multi-Signer-Modelle verlangen von den beteiligten Systemen, kompatible Schlüssel, Signaturen und Delegationsinformationen zu veröffentlichen. Der kommerzielle Nutzen kann erheblich sein, doch der kryptographische Zustand wird verteilter, und die Zahl legitimer Zwischenzustände nimmt zu.
Die jüngste Entwicklung von DNSViz spiegelt diese Betriebsrealität wider. Die Version vom April 2025 fügte Analysefunktionen für Multi-Signer-Bereitstellungen hinzu oder verbesserte sie, sodass der Graph Signierer-Sätze und autoritative Antworten wirksamer vergleichen kann. Die Funktion macht nicht jede Multi-Anbieter-Architektur gleichwertig; die von der IETF beschriebenen Modelle umfassen unterschiedliche Wege, Schlüssel und Signaturen zu koordinieren.
Dichte Graphen sind kein Beleg dafür, dass Multi-Signer-DNS ein Fehler ist. Sie zeigen, dass Resilienz mit zusätzlicher Koordination erkauft wurde. Betreiber benötigen dokumentierte Rollen, getestete Rollover-Verfahren und eine klare Methode, um erwartete Überlappung von einem festgefahrenen Übergang zu unterscheiden. DNSViz kann den Zustand sichtbar machen, aber das Bereitstellungsteam muss das beabsichtigte Modell liefern.
Anbietermigrationen erzeugen legitime Zustände, die Fehlern ähneln
Ein Wechsel des autoritativen DNS- oder Signieranbieters erfolgt selten in einem einzigen atomaren Schritt. Neue Server und Schlüssel können eingeführt werden, bevor alte entfernt werden, und der DS-Datensatz der übergeordneten Zone muss sich möglicherweise in einem anderen Tempo ändern als die untergeordnete Zone. Während des Übergangs können mehrere Schlüsselsätze und Signaturen koexistieren. Ein Werkzeug, das nur den Endzustand erwartet, könnte eine sichere Überlappung fälschlich als Fehler einstufen.
Das gegenteilige Risiko ist schwerwiegender: Ein Übergang kann in einem Zustand stecken bleiben, der nur vorübergehend sein sollte. Ein Anbieter liefert möglicherweise weiterhin einen alten Schlüssel, eine Registrar-Aktualisierung erreicht die Registry möglicherweise nicht, oder ein Rollback entfernt Datensätze in der falschen Reihenfolge. Der Graph von DNSViz hilft, indem er die vollständige beobachtete Beziehung zeigt, statt Übergangsobjekte hinter einem einzigen Status zu verbergen.
Die Interpretation sollte an den Migrationsplan gebunden sein. Teams können die erwarteten Phasen dokumentieren, DNSViz vor und nach jeder Änderung ausführen und die Ausgaben als Belege aufbewahren. Eine Warnung, die einem genehmigten Zwischenzustand entspricht, kann für einen definierten Zeitraum akzeptiert werden, während dieselbe Warnung außerhalb dieses Zeitraums zum Eskalationsauslöser wird. Das Werkzeug wird sicherer, wenn es mit Änderungs-Governance verbunden ist.
CDS und CDNSKEY automatisieren Delegationsänderungen, verlagern das Risiko aber in die Richtlinie
CDS- und CDNSKEY-Datensätze erlauben es einer untergeordneten Zone, gewünschte Änderungen am DS-Material der übergeordneten Zone zu signalisieren. Der Mechanismus kann manuelle Arbeit verringern und Schlüsselrollover zuverlässiger machen, insbesondere in großem Maßstab. Er verlagert Vertrauen zugleich in eine automatisierte Beziehung: Die übergeordnete Zone oder der Registrar muss entscheiden, wann und wie das Signal der untergeordneten Zone akzeptiert wird.
DNSViz kann die Signalisierungsdatensätze mit dem DNSKEY-Satz der untergeordneten Zone und dem veröffentlichten DS-Zustand der übergeordneten Zone vergleichen. Die Version vom April 2025 erweiterte diese Analyse und machte es leichter zu erkennen, ob eine automatisierte Delegationsaktualisierung kohärent oder unvollständig erscheint. Das Werkzeug bildet Protokollbeziehungen ab, kann aber eine Registry oder einen Registrar nicht zu einer bestimmten Annahmerichtlinie zwingen.
Automatisierung verringert eine Klasse von Verzögerungen und erzeugt eine andere Klasse von Kontrollfragen. Wer autorisiert die anfängliche Vertrauensbeziehung? Wie werden Löschsignale behandelt? Was geschieht, wenn ein Anbieter unerwartet einen Datensatz veröffentlicht? DNSViz kann die Belege sichtbar machen, doch die betriebliche Sicherheit von CDS und CDNSKEY hängt von der Richtlinie der übergeordneten Zone, dem Schlüsselmanagement der untergeordneten Zone und der Fähigkeit ab, ein anomales Signal zu untersuchen, bevor es zu einem Ausfall wird.
Die Version vom April 2025 brachte moderne Bereitstellungsmuster in den Graphen
Ein Diagnosewerkzeug altert, wenn sich die beobachtete Infrastruktur schneller ändert als seine Regeln. DNSSEC-Bereitstellungen umfassen heute neuere Algorithmen, mehrere Anbieter, automatisierte Delegationssignalisierung und komplizierteres Verhalten bei negativen Antworten. Die DNSViz-Version vom April 2025 adressierte einen Teil dieser Lücke durch Multi-Signer-Analyse, CDS- und CDNSKEY-Prüfungen, verbesserte Konsistenzprüfungen für Negativantworten und andere Betriebsfälle.
Versionshinweise sind ein starker Beleg dafür, dass Code existiert, kein Beweis dafür, dass jede Umgebung aktualisiert wurde oder jeder Grenzfall gelöst ist. Die öffentliche Instanz dnsviz.net läuft möglicherweise mit einer bestimmten Version, lokale Pakete können zurückliegen, und Distributionen aktualisieren nach unterschiedlichen Zeitplänen. Betreiber sollten die für ein Ergebnis verwendete Version aufzeichnen, besonders wenn sie einen historischen Schnappschuss mit einer aktuellen Diagnose vergleichen.
Die Version zeigt auch, warum Wartung wichtiger ist als eine einzelne Erfindung. DNSSEC bleibt ein bewegliches Betriebssystem, selbst wenn seine Kernstandards stabil sind. Ein Werkzeug, das einst die häufigen Fehlermodi erklärte, muss weiterhin die Bereitstellungsmodelle lernen, die Betreiber tatsächlich übernehmen. Die Relevanz von DNSViz hängt von dieser fortlaufenden Übersetzung von Standards und Praxis in Diagnoselogik ab.
Längsschnitt-Schnappschüsse machen aus der Fehlerbehebung eine Messung
Ein einzelner Graph hilft bei einem Vorfall. Eine Folge von Graphen kann zeigen, ob ein Fehler fortbesteht, wie ein Rollover verläuft oder wie schnell ein Betreiber eine defekte Kette repariert. Wenn viele Namen unter einem konsistenten Diagnosemodell wiederholt beobachtet werden, wird die Sammlung zu einem Forschungskorpus statt nur zu einer Historie einzelner Abfragen.
DNSViz unterstützt diesen Übergang, weil Erfassung und Analyse strukturiert und mit Zeitstempeln versehen sind. Forschende können Bedingungen gruppieren, Schnappschüsse vergleichen und wiederkehrende Fehlerklassen untersuchen. Der öffentliche Dienst und automatisierte Läufe erzeugen daher eine sekundäre Form von Infrastruktur: eine Aufzeichnung darüber, wie sich DNSSEC im Betrieb verhält, statt nur zu wiederholen, was die Standards vorschreiben.
Historische Daten erfordern sorgfältigen Umgang. Ein Schnappschuss kann einen vorübergehenden Rollover beschreiben, der Minuten später korrigiert wurde, und wiederholte Beobachtungen können Namen überrepräsentieren, die mehr Tests anziehen. Aufbewahrungsregeln bestimmen, welche Verläufe verfügbar bleiben. Der Korpus ist wertvoll, weil seine Diagnosemethode konsistent ist, aber Konsistenz macht die Stichprobe nicht von selbst repräsentativ.
Die Studie von 2025 zeigt, was ein konsistenter Diagnose-Korpus sichtbar machen kann
Die im Paket beschriebene Forschung von 2025 nutzte eine große Sammlung von DNSViz-Ergebnissen aus den Jahren 2020 bis 2024, um DNSSEC-Fehler in großem Maßstab zu untersuchen. Ihre Bedeutung liegt darin, die Diskussion über isolierte Anekdoten hinauszuführen. Ein standardisierter Analysator kann wiederkehrende Fehlerkategorien erkennen und Forschenden erlauben zu fragen, wie lange sie andauern oder ob dieselben Fehler zurückkehren.
Diese Arbeit zeigt zugleich die Rolle des öffentlichen Dienstes als Messinfrastruktur. Der Wert liegt nicht nur in der Zahl der Schnappschüsse, sondern in der erklärenden Struktur, die ihnen anhängt. Ein Datensatz reiner Erfolgs- und Fehlschlagslabel böte weniger Einsicht in die Frage, ob das zugrunde liegende Problem Delegation, Signierung, Negativnachweise oder Konsistenz betraf. DNSViz liefert eine Taxonomie, die in dem von ihm konstruierten Graphen verankert ist.
Die Studie sollte nicht zu einer Aussage über jede signierte Domain gemacht werden. Die Stichproben- und Schnappschussentscheidungen der Autorinnen und Autoren definieren die beobachtete Grundgesamtheit. Domains, die nach einem Problem eingereicht wurden, enthalten möglicherweise eher Fehler als zufällig ausgewählte Namen, während geplante Scans eine eigene Verzerrung einführen. Die allgemeinere Lehre ist methodisch: Große Zahlen werden erst glaubwürdig, wenn der Weg erklärt wird, auf dem sie in den Korpus gelangt sind.
Anycast und Messpunkt können zwei ehrliche Beobachtungen voneinander abweichen lassen
Autoritative DNS-Anbieter nutzen häufig Anycast und kündigen dieselbe Serveradresse von mehreren Standorten aus an. Das Netz lenkt eine Abfrage entsprechend den Routing-Bedingungen zu einem Standort, sodass zwei Beobachter unterschiedliche Maschinen oder Dienstinstanzen erreichen können, während sie dieselbe IP adressieren. Wenn diese Standorte nicht perfekt synchronisiert sind, kann eine DNSViz-Prüfung in einem Netzwerk einen anderen Schlüsselsatz oder eine andere Signatur sehen als ein Resolver an anderer Stelle.
Routing ist nicht die einzige Variationsquelle. Firewalls können bestimmte Paketgrößen oder Transportmodi verwerfen, fragmentierte Antworten können unterschiedliche Pfade nehmen, und vorübergehender Verlust kann einen Server während eines Laufs an der Antwort hindern. Ein Diagnosesystem kann wiederholen und Metadaten sammeln, aber es kann keine Sicht von jedem relevanten Pfad beanspruchen. Ein externes Ergebnis ist am stärksten, wenn es als eine kontrollierte Beobachtung behandelt wird, die mit anderen Belegen verglichen werden kann.
Dies ist eine allgemeine Messlehre mit besonderer Kraft im DNS. Der getestete Dienst ist selbst verteilt, und das System, das den Test durchführt, sitzt innerhalb eines anderen verteilten Netzes. Eine Abweichung sollte Fragen zu Messpunkt, Zeit und Serverauswahl auslösen, bevor sie zur Anschuldigung wird, ein Werkzeug oder ein Betreiber liege falsch.
Caches bewahren alte Wahrheiten, nachdem sich die autoritative Konfiguration geändert hat
Rekursive Resolver speichern DNS-Datensätze im Cache, um Latenz und autoritative Last zu verringern. Während eines Rollovers oder einer Reparatur können die autoritativen Server bereits eine kohärente neue Kette veröffentlichen, während einige Resolver weiterhin ältere DS-, DNSKEY- oder RRSIG-Daten verwenden, bis deren TTL abläuft. DNSViz kann den aktuellen autoritativen Zustand zeigen und dennoch nicht reproduzieren, was ein betroffener Nutzer durch einen Cache sieht.
Das Gegenteil kann ebenso eintreten. Ein Resolver kann eine zuvor gültige Antwort behalten, während der aktuelle autoritative Zustand defekt ist, was die sichtbaren Auswirkungen für einige Nutzer verzögert. Dies erzeugt einen gestaffelten Vorfall, bei dem Erfolg und Fehlschlag von der Cache-Historie abhängen. Betreiber müssen wissen, wann die Änderung vorgenommen wurde, welche TTLs galten, welche Datensätze der Resolver hält und ob negatives Caching beteiligt ist.
DNSViz trägt dazu bei, indem es die zu einem bekannten Zeitpunkt beobachteten autoritativen Beziehungen bewahrt. Resolver-Logs und direkte Cache-Prüfung liefern die andere Seite. Die Kombination beider kann einen fortbestehenden Veröffentlichungsfehler von einer Propagationsverzögerung unterscheiden. Den Graphen allein als vollständige Nutzererfahrung zu behandeln, würde genau das verteilte Verhalten auslöschen, das DNS erzeugen sollte.
Resolver-Richtlinien und Trust Anchors bestimmen ein Ergebnis, das der autoritative Graph nicht vollständig vorhersagen kann
Ein Validierer beginnt mit Trust Anchors und wendet Implementierungs- und Betreiberrichtlinien an. Der Root-Trust-Anchor ist bei der gewöhnlichen öffentlichen DNSSEC-Validierung üblich, aber private Umgebungen können Anker hinzufügen oder ändern. Resolver können sich außerdem in Algorithmusunterstützung, Behandlung von Ausnahmezuständen, Uhrverhalten und Softwareversion unterscheiden. Eine Kette, die unter einer Richtlinie akzeptabel erscheint, kann unter einer anderen fehlschlagen.
DNSViz modelliert Protokollbeziehungen mit seiner eigenen Software und seinem eigenen Beobachtungsprozess. Das macht es zu einer leistungsfähigen unabhängigen Prüfung, aber nicht zu einem Klon jedes Resolvers. Ein Betreiber, der eine Diskrepanz untersucht, sollte Implementierung und Version des Resolvers ermitteln, dessen Validierungsprotokolle prüfen und seine zwischengespeicherten Daten mit dem Graphen vergleichen. Das Ziel ist, den Unterschied zu erklären, nicht zu erklären, dass die öffentliche Diagnose automatisch Vorrang vor dem Produktionssystem hat.
Diese Grenze schützt das Projekt vor einem unrealistischen Versprechen. Eine nützliche Diagnose benötigt keine universelle Gleichwertigkeit. Sie muss ihre Belege klar genug machen, damit ein anderer Betreiber sie reproduzieren, infrage stellen oder ergänzen kann. Der offene Code und der Befehlszeilen-Workflow von DNSViz unterstützen diese Form der Überprüfung.
Protokoll-Schweregrad und Geschäftsauswirkung sind unterschiedliche Messgrößen
DNSSEC-Fehler können durch feindliches Handeln verursacht werden, aber Fehlkonfiguration, verzögerte Propagation, gescheiterte Automatisierung und gewöhnliche betriebliche Fehler sind häufige Erklärungen. Ein nicht passender DS-Datensatz zeigt, dass der beobachtete Zustand von übergeordneter und untergeordneter Zone den erwarteten Vertrauenspfad nicht bilden kann. Er verrät nicht, ob jemand böswillig handelte, eine Registrar-Oberfläche missverstand oder einen Rollover-Plan befolgte, der mitten in der Ausführung beobachtet wurde.
Die visuelle Wucht einer roten Kante oder Warnung kann zu Überinterpretation verleiten. Während eines Vorfalls stehen Teams möglicherweise unter Druck, den Ausfall schnell zuzuschreiben, besonders wenn eine Sicherheitskontrolle beteiligt ist. DNSViz sollte genutzt werden, um zu benennen, was die Belege stützen: welche Datensätze beobachtet wurden, welche Beziehung fehlschlug und wann. Zuschreibung erfordert Änderungsprotokolle, Kontoverlauf, Registrar-Aufzeichnungen, Anbieterbelege und in manchen Fällen eine breitere Sicherheitsuntersuchung.
Dieselbe Disziplin gilt für weniger schwere Warnungen. Einige Annotationen drücken betriebliche Hinweise oder Risiken aus statt einer ungültigen Kette. Ein Team sollte Fehler, Warnungen und Empfehlungen unterscheiden, bevor es eine Reparatur auslöst. Farbe ist eine Navigationshilfe, kein Ersatz für die zugrunde liegenden Datensatzdetails.
Die DNSSEC-Gültigkeit testet nicht den Rest des Anwendungspfads
Eine gültige DNSSEC-Kette beantwortet eine enge, aber wichtige Frage: Können die beobachteten DNS-Daten über den erwarteten Vertrauenspfad authentifiziert werden? Sie beweist nicht, dass die zurückgegebene IP-Adresse für die Anwendung korrekt ist, dass BGP den Server erreicht, dass ein TLS-Zertifikat gültig ist, dass eine Firewall den Verkehr erlaubt oder dass die Anwendung gesund ist. DNSViz kann eine Unsicherheitsebene ausräumen, während der Ausfall an anderer Stelle bleibt.
Selbst innerhalb des DNS deckt ein grünes Ergebnis möglicherweise nicht jeden Namen oder Datensatztyp ab, den eine Anwendung nutzt. Ein Webdienst kann von Aliasen, Service-Datensätzen, separaten API-Namen, E-Mail-Richtlinien oder Drittanbieterdomains abhängen. Ein Test des Apex validiert nicht automatisch den vollständigen Abhängigkeitsbaum. Betreiber müssen Namen und Datensatztypen wählen, die dem fehlschlagenden Workflow entsprechen.
Diese Einschränkung schmälert das Werkzeug nicht. Infrastruktudiagnose schreitet voran, indem sie den Suchraum verkleinert und jede Aussage präzise macht. DNSViz liefert eine strukturierte Antwort über beobachtete DNSSEC-Beziehungen. Es ist am wertvollsten, wenn Teams der Versuchung widerstehen, von ihm die Zertifizierung von Systemen zu verlangen, die es nicht sehen sollte.
Der Graph gehört in die Änderungsprüfung, bevor er in einem Ausfallgespräch auftaucht
DNSViz begegnet einem oft, nachdem eine Domain ausgefallen ist, aber die sicherere Nutzung liegt vor und nach einer geplanten Änderung. Ein Team, das einen Schlüsselrollover, einen Registrar-Transfer, eine Migration des autoritativen Anbieters oder eine Multi-Signer-Bereitstellung vorbereitet, kann die Befehlszeilen-Suite gegen eine Staging- oder kontrollierte Umgebung ausführen, den erwarteten Graphen aufzeichnen und festlegen, welche Zwischenzustände akzeptabel sind. Nach jedem Produktionsschritt kann eine neue Beobachtung mit dem Plan verglichen werden.
Das macht aus der Diagnose ein Instrument der Änderungskontrolle statt einer reaktiven Website. Der Workflow kann Prüfungen enthalten, dass der neue Schlüssel veröffentlicht ist, dass Signaturen existieren, dass die Signalisierung der übergeordneten Zone kohärent ist und dass altes Material erst nach der erforderlichen Überlappung entfernt wird. Eine fehlgeschlagene Prüfung kann die Änderung anhalten, bevor Nutzer ein Problem melden. Die Projektdokumentation liefert die Grundlage für skriptgestützte Nutzung, während jede Organisation ihren eigenen Freigabe- und Wiederherstellungsprozess entwerfen muss.
Automatisierung sollte die Ausgabe nicht ohne Kontext in ein einzelnes Rot-oder-Grün-Gate kollabieren lassen. Manche Übergänge sind absichtlich gemischt, und eine Warnung kann für einen begrenzten Zeitraum erwartet werden. Die bessere Kontrolle zeichnet die exakte Regel, die beobachteten Objekte und den Grund auf, aus dem die Änderungsverantwortlichen den Zustand für sicher halten.
Die Incident-Response verbessert sich, wenn alle Beteiligten auf dieselbe defekte Kante zeigen können
Ein DNSSEC-Ausfall kann Domaininhaber, Managed-DNS-Anbieter, Registrar, Registry, Betreiber rekursiver Resolver und Anwendungsteam betreffen. Jede Partei sieht einen anderen Teil des Systems und meldet zunächst möglicherweise, dass die eigene Komponente gesund ist. DNSViz schafft ein gemeinsames Objekt für das Gespräch. Ein Graph kann zeigen, dass die Schlüssel der untergeordneten Zone vorhanden sind, aber der DS der übergeordneten Zone veraltet ist, oder dass einem autoritativen Server die Signatur fehlt, die auf anderen vorhanden ist.
Geteilte Belege löschen Verantwortungsgrenzen nicht. Der Registrar kontrolliert möglicherweise die Aktualisierung der übergeordneten Zone, hat aber keinen Zugriff auf den Signierer. Der DNS-Anbieter veröffentlicht möglicherweise korrekte Datensätze, während der Domaininhaber einen veralteten Schlüssel geliefert hat. Der Resolver-Betreiber beobachtet den Fehler möglicherweise zuerst, hat aber keine Befugnis, ihn zu reparieren. Ein nützlicher Incident-Prozess ordnet die defekte Beziehung der Organisation zu, die handeln kann, und prüft das Ergebnis anschließend vom Nutzerpfad aus.
Der Graph unterstützt auch eine sauberere Nachbetrachtung. Teams können die Beobachtung bewahren, die die Reparatur auslöste, die vorgenommene Änderung, den Zeitpunkt, zu dem die Kette wieder kohärent wurde, und die darauf folgende Cache-Periode. Diese Aufzeichnung ist nützlicher als die Schlussfolgerung „DNS war down“, weil sie den Mechanismus und die fehlgeschlagene Kontrolle benennt.
Sichere Automatisierung braucht Evidenz, Genehmigung und einen Weg zurück
Es ist verlockend, eine Diagnose direkt mit einer Behebung zu verbinden: einen veralteten DS entfernen, einen Schlüssel neu veröffentlichen, einen Signierlauf erzwingen oder eine Anbieteränderung zurückrollen, wenn der Graph rot wird. Manche Organisationen können Teile dieser Abfolge sicher automatisieren, besonders in einer kontrollierten Umgebung mit geprüften Verantwortlichkeiten. DNSViz selbst wird nicht als automatisches Reparatursystem präsentiert, und diese Grenze ist klug.
DNS-Änderungen durchqueren administrative Systeme, die selten eine einzige atomare Transaktion bieten. Eine Registrar-API kann eine Aktualisierung annehmen, bevor jeder Server der übergeordneten Zone sie veröffentlicht. Eine autoritative Plattform kann zuerst in einer Region bereitstellen. Ein Rollback kann die alte Konfiguration wiederherstellen, aber auf Caches treffen, die bereits den neuen Zustand halten. Automatisierung benötigt Prüfpunkte, Zeitüberschreitungen, ausdrückliche Befugnis und den Beleg, dass der vorherige Zustand noch nutzbar ist.
Ein solides Design lässt DNSViz Beobachtungen liefern, während ein getrennter Workflow entscheidet, was zu tun ist. Hochriskante Aktionen können menschliche Freigabe erfordern, und risikoarme Prüfungen können kontinuierlich laufen. Das Ziel ist nicht, Menschen dauerhaft in jeder Schleife zu halten; es ist zu verhindern, dass eine Diagnoseklassifikation mit der Erlaubnis verwechselt wird, Infrastruktur zu ändern, die mehreren Parteien gehört.
Open Source macht die Methode prüfbar, nicht die Wartung automatisch
Der DNSViz-Code ist öffentlich verfügbar, und die Suite kann installiert oder angepasst werden, ohne einen proprietären Dienst zu kaufen. Das senkt die Hürde für Betreiber und Forschende, erlaubt lokale Bereitstellung und macht die Diagnoselogik überprüfbar. Es schafft außerdem einen Ausweg, falls der gehostete Dienst nicht verfügbar ist: Eine Organisation kann die Fähigkeit behalten, die Methode selbst auszuführen.
Offener Code pflegt nicht seine eigenen Abhängigkeiten und prüft keine neuen Standards. Python-Versionen ändern sich, kryptographische Bibliotheken entwickeln sich weiter, Graph-Rendering-Werkzeuge brechen Kompatibilität, und die DNSSEC-Praxis bewegt sich fort. Jemand muss neue RFCs interpretieren, Tests aktualisieren, Meldungen bearbeiten und Versionen veröffentlichen. Die fortgesetzte Aktivität des Projekts bis zur Version von 2025 und die öffentliche Verfügbarkeit im August 2026 sind Belege für Wartung, aber keine Garantie für unbegrenzte Kapazität.
Die Unterscheidung spiegelt die allgemeine Philosophie des Projekts wider. Sichtbarkeit schafft die Möglichkeit informierten Handelns; sie liefert das Handeln nicht automatisch. Das Repository macht die Verantwortung prüfbar. Eine nachhaltige Zukunft hängt weiterhin davon ab, dass Menschen und Institutionen die Arbeit leisten.
Eine kleine Maintainer-Basis trägt Wissen, das viele Betreiber indirekt nutzen
Die Governance von DNSViz ist auf Deccio, Repository-Mitwirkende und den Servicebetrieb von DNS-OARC zentriert. Es gibt keine identifizierte eigenständige Stiftung, keinen Vorstand und keine bezahlte Produktorganisation, die sich ausschließlich dem Projekt widmet. Diese schlanke Struktur hat mehr als ein Jahrzehnt nützlicher Arbeit getragen, doch die geprüften Belege belegen keine vollständige Maintainer-Liste und keinen Nachfolgeplan.
Konzentration ist wichtig, weil Diagnosequalität von angesammeltem Protokollurteil abhängt. Ein neuer Algorithmus oder ein Multi-Signer-Grenzfall ist nicht nur eine Programmieraufgabe; er erfordert die Entscheidung, wie der Zustand dargestellt werden soll, welche Warnungen gerechtfertigt sind und wie bestehende Nutzer die Änderung interpretieren werden. Dieses Wissen kann dokumentiert und geteilt werden, bleibt aber verletzlich, wenn die Prüfung von sehr wenigen Personen getragen wird.
Die angemessene Schlussfolgerung ist nicht, dass das Projekt kurz vor dem Scheitern steht. Dafür gibt es keine Belege. Das Risiko ist strukturell: Die betriebliche Bedeutung kann schneller wachsen als Governance und Finanzierung. Veröffentlichungsrhythmus, Beitragsaktivität, DNS-OARC-Unterstützung und die Klarheit der Projektrollen verdienen deshalb ebenso viel Beobachtung wie technische Funktionen.
DNSViz konkurriert mit keinem einzelnen Werkzeug, weil DNS-Ausfälle mehrere Ebenen haben
Betreiber können DNS-Datensätze mit dig, drill oder delv prüfen; breitere Zonentests mit Plattformen wie Zonemaster ausführen; Internet.nl für einen umfassenderen Blick auf Standardkonformität nutzen; verteilte Messungen über Systeme wie RIPE Atlas vergleichen; und Resolver-Logs auf tatsächliches Produktionsverhalten untersuchen. Der besondere Beitrag von DNSViz ist die graphbasierte Erklärung von DNSSEC-Authentifizierungs- und Delegationsbeziehungen.
Diese Werkzeuge beantworten unterschiedliche Fragen. Befehle auf Datensatzebene zeigen die exakte Antwort und Flags. Eine breite Testsuite kann Delegations-, Transport- oder Richtlinienprobleme jenseits von DNSSEC erkennen. Verteilte Prüfungen verbessern die geographische Abdeckung. Resolver-Logs offenbaren Cache- und Richtlinienentscheidungen eines bestimmten Dienstes. DNSViz passt dazwischen, indem es der kryptographischen Kette eine Form gibt, die teamübergreifend besprechbar ist.
Die praktische Wahl ist daher kumulativ statt ausschließend. Auf eine DNSViz-Warnung können direkte Abfragen an den betroffenen Server, ein Resolver-Trace und eine Prüfung der Registry-Bereitstellung folgen. Der Graph ist am stärksten als Karte für die Untersuchung, nicht als Argument, jedes andere Instrument sei überflüssig.
Das Projekt macht kryptographische Infrastruktur lesbar, ohne Kontrolle über sie zu beanspruchen
DNSSEC verspricht authentifizierte DNS-Daten, aber das Versprechen wird durch eine Abfolge administrativer und technischer Entscheidungen verschiedener Organisationen eingelöst. Schlüssel müssen erzeugt und geschützt werden. Signaturen müssen erneuert werden. Übergeordnete Zonen müssen korrekte DS-Datensätze veröffentlichen. Autoritative Server müssen übereinstimmen. Resolver müssen Validierung implementieren und anwenden. Ein Protokoll, das für verteiltes Vertrauen entworfen wurde, verteilt auch die Wege, auf denen Vertrauen scheitern kann.
Der Beitrag von DNSViz besteht darin, diese Verteilung lesbar zu machen. Es betreibt weder die Root, eine Registry, einen Registrar, eine autoritative Flotte noch den Resolver der Nutzer. Es beobachtet veröffentlichte Belege und konstruiert eine Erklärung dafür, wie die Teile von seinem Messpunkt aus zusammenpassen. Der Graph kann einen Vorfall verkürzen, weil er den Menschen sagt, wohin sie schauen sollen, und zugleich bewahrt, dass jemand anderes die Reparatur ausführen muss.
Das ist eine bescheidenere Behauptung als automatisierte Sicherheitsslogans und eine dauerhaftere. Infrastruktur wird sicherer, wenn Betreiber Beobachtung von Autorität, Diagnose von Behebung und ein Modell von der Welt unterscheiden können, die es darstellt. DNSViz ist nützlich geblieben, weil es diese Grenzen gleichzeitig mit der Kette selbst sichtbar macht.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten