
Zusammenfassung
- RFC 9899 erlaubt Änderungen an einem defined set, ohne die referenzierende ACL-Regel neu zu definieren; ein leerer Regel-Diff beweist keinen stabilen Match-Umfang.
- Belastbare Historie verbindet autorisierte Änderung, vollständige Mitgliedschaft, intended/operational je Gerät, Attachment, Zähler und nachgelagertes Ergebnis.
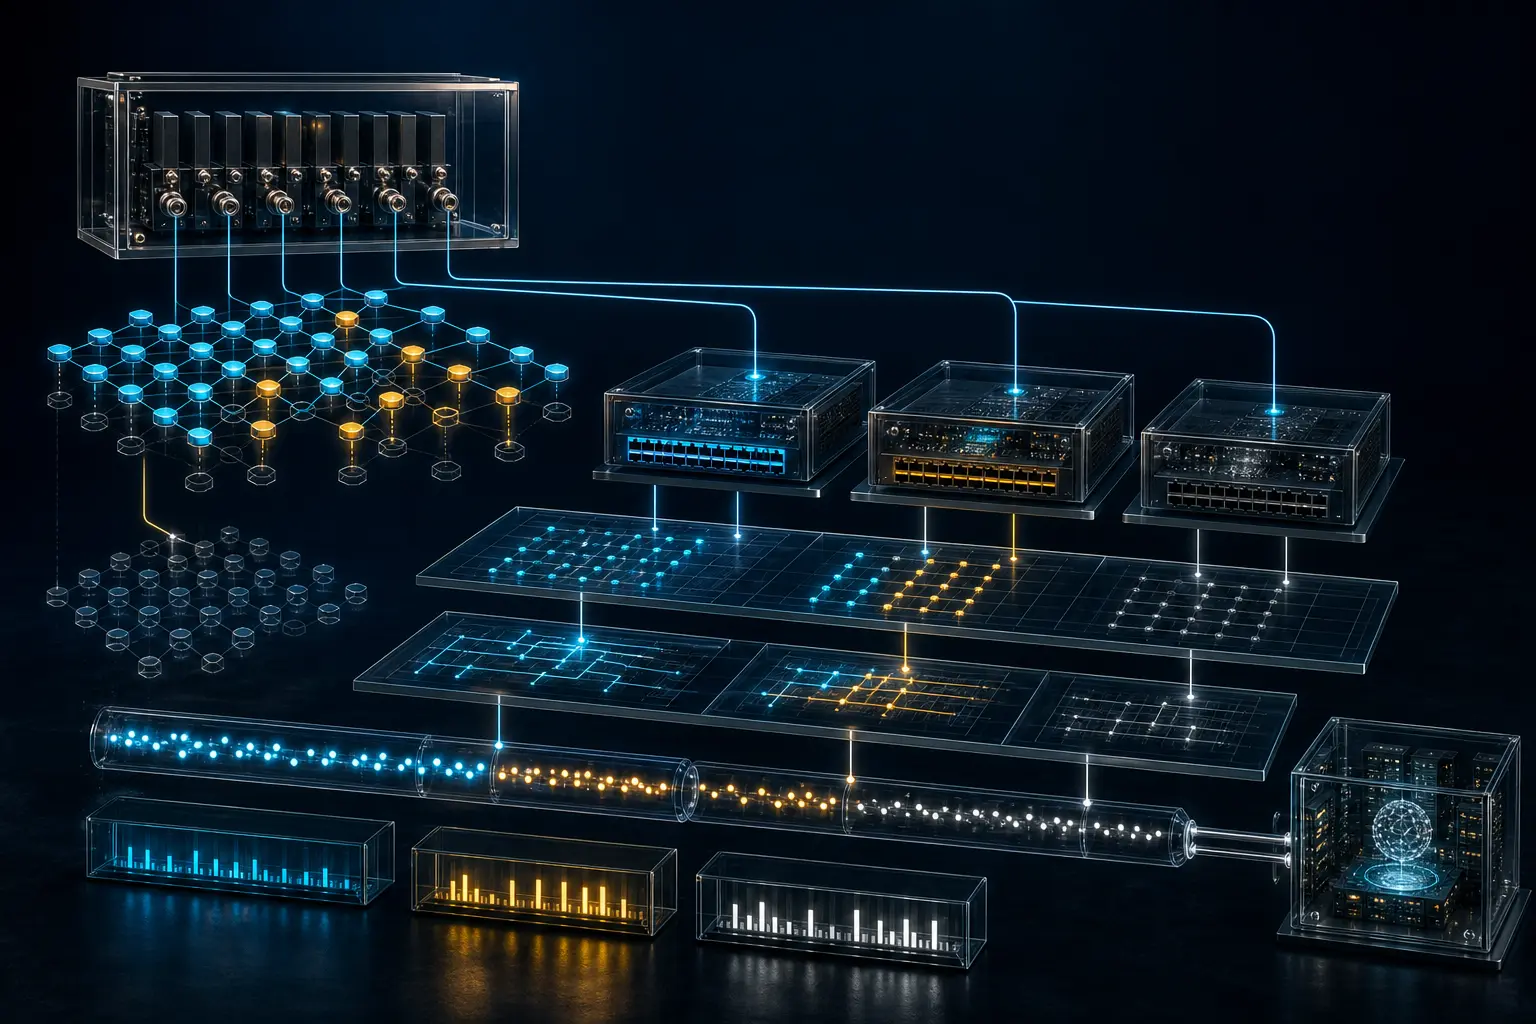
Der Abschlussbericht enthielt einen Screenshot: kein Unterschied zwischen alter und neuer Regel. Das wirkte wie ein starker Beleg. Tatsächlich verglich das Werkzeug nur den Elternknoten. Im referenzierten Prefix-Set waren Mitglieder geändert worden, und die Geräte hatten diese Änderung zu unterschiedlichen Zeiten übernommen.
RFC 8519 modelliert eine ACL als geordnete Folge von ACEs. Jede ACE verbindet Match-Kriterien mit Aktionen wie accept, drop, reject, count oder police. Erst die Anwendung an einem Attachment Point bringt die Regel in den Verkehrsweg.
RFC 9899 ergänzt benannte Mengen für IPv4-/IPv6-Präfixe, Ports, Protokolle und ICMP-Typen sowie Aliase für kombinierte Parameter. Hinzu kommen optionale Matches für Payload, MPLS, VLAN, I-SID, Fragmente und TCP-Flags sowie Rate-Limit.
Die Spezifikation nennt den betrieblichen Zweck: Listen entkoppeln Regelerstellung und Mengenpflege. Mitglieder lassen sich hinzufügen oder entfernen, ohne die Elternregel neu zu definieren. ACLs und Mengen können auf Domänenebene entstehen und mehreren Geräten zugeordnet werden. Der gleiche Mechanismus, der Duplikate entfernt, vergrößert die semantische Reichweite eines kleinen Edits.
Ein Audit muss daher Eltern-ACL, ACE-Reihenfolge, sämtliche transitiven Set- und Alias-Mitglieder, Modulrevisionen, Gerätefähigkeiten, Zuordnung und Attachment speichern. Der Name ist nur eine Referenz. Ohne aufgelösten Inhalt kann er zu zwei Zeiten oder auf zwei Geräten anderes bedeuten.
RFC 8342 trennt <running>, <intended> und <operational>. Intended ist die transformierte Konfiguration, die das System anzuwenden versucht. Der Vergleich mit dem konfigurierbaren Anteil von operational zeigt, was tatsächlich genutzt wird. Inaktive, verbliebene, verzögerte oder nicht erfolgreich angewandte Konfiguration gehört zum Modell.
Damit ist ein zentraler Desired State kein Gerätebeleg. Templates, Defaults, Features und Augmentations können die Auflösung verändern. Für die Zeitachse zählt der gerätespezifische Readback.
Auch Management-Antworten sind begrenzt. RFC 6241 definiert NETCONF <ok> für eine RPC-Verarbeitung ohne Fehler oder Warnung und ohne Rückgabedaten. RFC 8040 verwendet 201 oder 204 für erstellte oder geänderte RESTCONF-Ressourcen. Das belegt die Transaktion, nicht einen späteren Paket-Match oder Diensterfolg.
RFC 8341 schützt mit NACM Lese-, Schreib- und Ausführungszugriffe. RFC 9899 markiert sensible Mengen mit nacm:default-deny-write, weil unbefugte Änderungen Verkehr falsch erlauben oder sperren können. Schreibberechtigung und Paketfilterung bleiben getrennte Ereignisse.
RFC 8519 stellt read-only matched-packets und matched-octets je ACE und gegebenenfalls Interface bereit. Ein Anstieg ist Laufzeitbeleg für die Zuordnung durch dieses Gerät. Ohne Scope, Reset-Epoch, Uhr, Attachment und aufgelöste Menge rekonstruiert er den Vorfall nicht. Er identifiziert weder Teilnehmer noch End-to-End-Erfolg.
Null kann kein Match bedeuten, aber auch fehlende Unterstützung, Reset, falsches Gerät, verpasstes Fenster, fehlendes Attachment oder alte Set-Version. Negative Evidenz braucht eine dokumentierte Beobachtungsgrenze.
Beim Payload-Match modelliert RFC 9899 Offset, Länge, Binärmuster und Operator. Für unverschlüsselte Daten kann das deterministisch sein; bei Verschlüsselung hängt die Wirksamkeit von einem unveränderlichen sichtbaren Muster ab. Ausdrucksfähigkeit schafft keine Sichtbarkeit.
RFC 7950 macht YANG 1.1 zu einer präzisen Sprache für Konfiguration, Zustand, RPC und Notifications. Schema-Gültigkeit beweist die Darstellung. Anwendung, Match und Wirkung benötigen eigene Belege.
Die Beweiskette beginnt mit authentifiziertem Akteur, Sitzung, NACM-Entscheid, Request, Datastore und Antwort. Danach folgen ACL, ACEs, Mitglieder, Revisionen, Fähigkeiten, Geräte, Attachments sowie intended/operational. Zähler mit Reset-Historie, Logs und gegebenenfalls Packet-/Flow-Beobachtung schließen den Netzteil; der Dienst dokumentiert sein Ergebnis.
Rollback muss denselben aufgelösten Graphen wiederherstellen. Nur die Elternregel zurückzusetzen, während die Menge neu bleibt, stellt die alte Semantik nicht her. Ein zentraler Restore ohne operational-Prüfung je Gerät ist ebenfalls unvollständig.
Heng Lus Running-Code Primacy begrenzt die Zeugen: Manager für Transaktion, Gerät für Zustand und Zähler, Sensor für Verkehr, Anwendung für Ergebnis. Reality Layers verhindert, dass ein stabiler Name das veränderliche Objekt ersetzt. Data Sovereignty trennt technische Kontrolle von allgemeiner Autorität. Minimum Initial Specification hält das gemeinsame Modell dünn und lässt Rollout und Rückkehr bei beobachtungsfähigen Betreibern.
Die Leitungsfrage lautet: Welche vollständig aufgelöste Politik lief zu diesem Zeitpunkt auf diesem Gerät, welche Matches meldete es, und welcher unabhängige Datensatz belegt den nächsten Schritt?
Sources
- https://www.rfc-editor.org/rfc/rfc9899.html
- https://www.rfc-editor.org/rfc/rfc8519.html
- https://www.rfc-editor.org/rfc/rfc8342.html
- https://www.rfc-editor.org/rfc/rfc8341.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8040.html
- https://www.rfc-editor.org/rfc/rfc7950.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/on-data-sovereignty-technical-vs-practical-realities/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten