
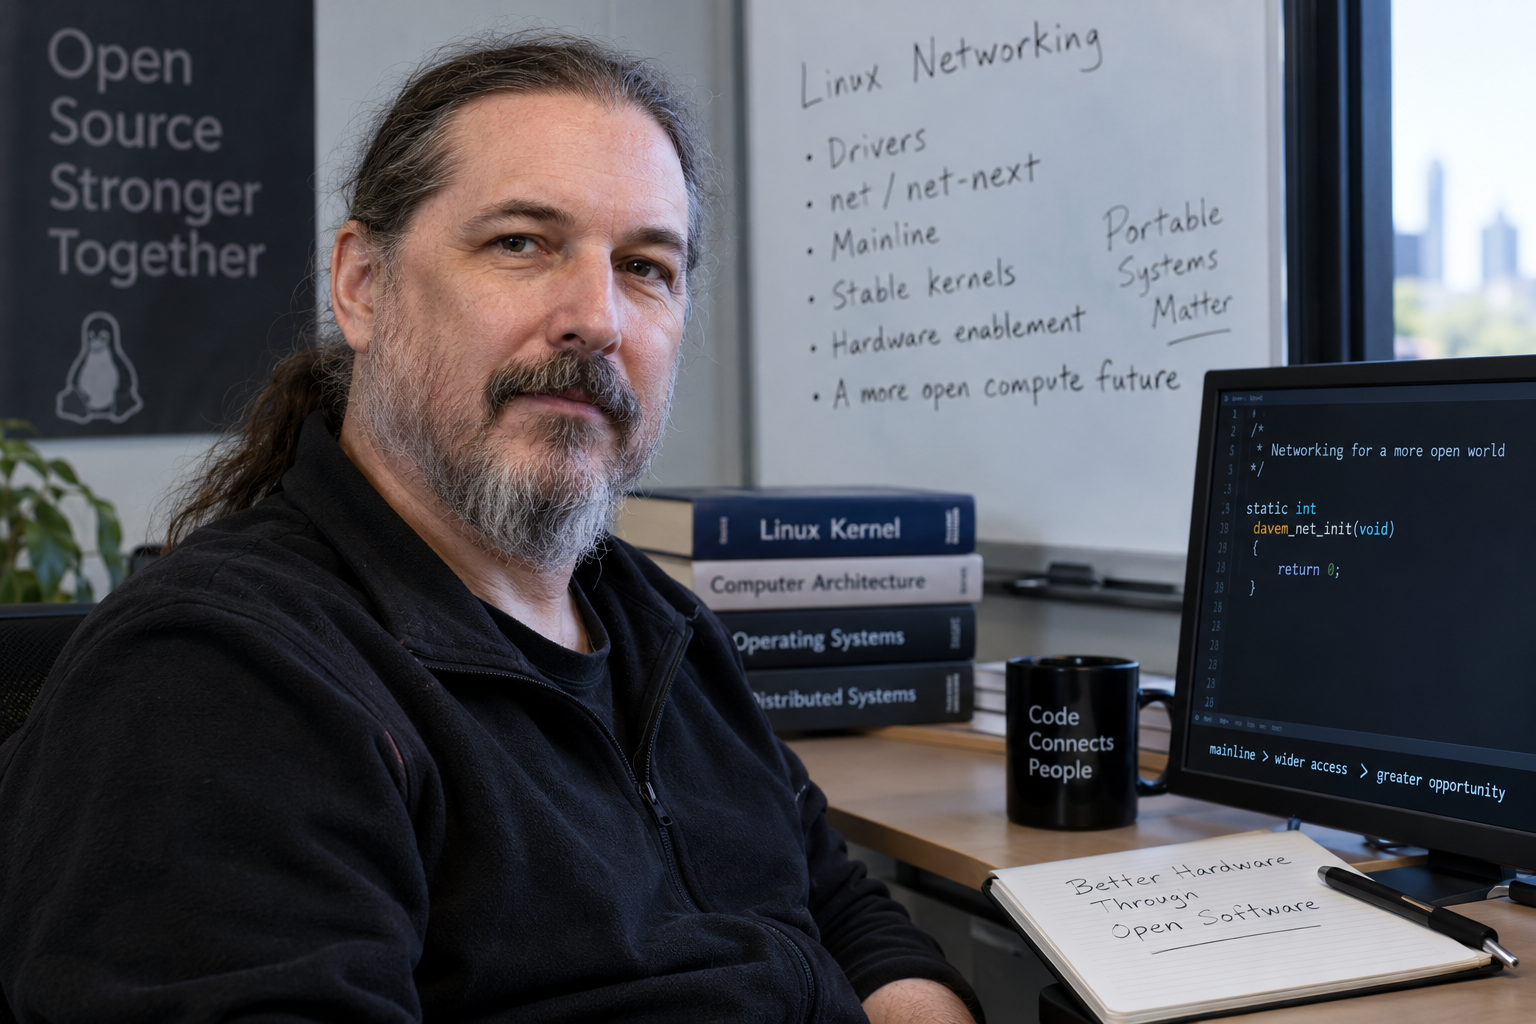
Kernaussagen
- David S. Miller, in der Linux-Gemeinschaft als DaveM bekannt, gehört zu den dienstältesten Persönlichkeiten, die Netzwerkänderungen in den Kernel integrieren. Die aktuellen Unterlagen führen ihn als Maintainer für das allgemeine Netzwerk-Subsystem und Netzwerkgerätetreiber sowie mit weiteren Verantwortlichkeiten für SPARC, IPsec, Crypto API und Kprobes. Diese Aufgaben werden geteilt und verleihen ihm kein Eigentum am Code.
- Seine frühe Bedeutung zeigte sich bei der Portierung von Linux auf SPARC zusammen mit Miguel de Icaza und weiteren Mitwirkenden. USENIX-Arbeiten von 1997 dokumentierten Fragen der Speicherverwaltung, der Caches, der Interrupts, der Traps, der Firmware und der Hardware – nicht nur die Übertragung von Assembleranweisungen. Das Projekt legte verborgene x86-Annahmen offen und stärkte die Trennung zwischen allgemeinem Code und architekturspezifischen Mechanismen.
- Sein späterer Einfluss zeigte sich im öffentlichen Patch-Prozess:
netnimmt vor allem Korrekturen für bestehenden Code auf, währendnet-nextdie künftige Entwicklung sammelt. Änderungen werden aufnetdevveröffentlicht und von Fachleuten sowie automatisierten Systemen geprüft. Anschließend integriert sie ein Team, dem heute Eric Dumazet, Jakub Kicinski, Paolo Abeni und zahlreiche Verantwortliche für Spezialbereiche angehören. Das Übernehmen eines Patches bedeutet, Verantwortung für seine Integration zu tragen; die übernehmende Person wird dadurch nicht automatisch zum Autor. - Die bleibende Bedeutung dieser Laufbahn ist institutioneller Natur. Linux erreicht Clouds, eingebettete Geräte und Netzwerktechnik, weil Reviews, Tests, Releasegrenzen und verteilte Verantwortung einen großen Strom von Änderungen in Schnittstellen verwandeln, auf die andere angewiesen sind. Die Risiken liegen in der Kapazität der Wartungsteams, der mangelnden Transparenz von Firmware, der Finanzierung, der Nachfolge und der Weitergabe impliziten Wissens, das sich über Jahrzehnte angesammelt hat.
Ein Netzwerk-Patch wird erst dann zur Infrastruktur, wenn jemand seine künftigen Kosten übernimmt
Ein Ingenieur kann eine Änderung an einem Gerätetreiber in kurzer Zeit schreiben, und ein Betreiber kann ihren Nutzen in der eigenen Umgebung nachweisen. Das macht sie noch nicht zu einem Teil von Linux. Der entscheidende Schritt ist die Aufnahme in den gemeinsamen Codebestand: Kann das Projekt den Code, die Schnittstelle und das Wartungsversprechen für Nutzer tragen, die am ursprünglichen Entwurf nicht beteiligt waren?
Hinter einem einzelnen Commit können Wochen der Diskussion über Namen, Fehlerfälle, Sperren, Sicherheit, Kompatibilität und Tests stehen. Millers Arbeit liegt an diesen unsichtbaren Grenzen. Seine Autorität besteht darin, Verantwortung für die Entscheidung zu tragen, ist jedoch durch andere Maintainer, spezialisierte Reviewer, automatisierte Prüfergebnisse und die Releaseabfolge des Kernels begrenzt. Er verwaltet einen Zugang zur gemeinsamen Infrastruktur; er besitzt sie nicht.
Millers heutige Verantwortung ist breit, doch das offizielle Verzeichnis zeigt ihre Verteilung
Die DateiMAINTAINERSist der stärkste Beleg für seine heutigen Rollen. Am 4. August 2026 führte sie ihn für den allgemeinen Netzwerkbereich und Netzwerktreiber sowie für SPARC, UltraSPARC, IPsec, Crypto API und Kprobes. Diese Einträge legen Review- und Integrationswege fest; sie sind weder Eigentumsurkunde noch genaue Aufzeichnung seines Zeiteinsatzes.
Die Verantwortung für den allgemeinen Netzwerkbereich wird mit Eric Dumazet, Jakub Kicinski und Paolo Abeni geteilt; Simon Horman ist als Reviewer aufgeführt. Viele Teilbereiche haben zudem eigene Verantwortliche. Eine korrekte Beschreibung verbindet Millers historische Zentralität mit der heutigen Delegation, ohne eine tägliche Aufgabenverteilung zu erfinden, die von den Quellen nicht veröffentlicht wird.
Der frühe Linux-Kernel enthielt x86-Annahmen, die erst beim Test auf einer anderen Architektur sichtbar wurden
Linux entstand in einem Umfeld, in dem x86 die Speicherverwaltung, Interrupts, atomare Operationen und den Bootvorgang prägte. Manche Verhaltensweisen wirkten nur deshalb allgemein, weil ihnen noch keine zweite Architektur widersprochen hatte.
SPARC bot ein anderes Modell für MMU, Caches, Traps, Firmware und Mehrprozessorsysteme. Linux musste auf realen Workstations und Servern effizient funktionieren. Die Portierung zwang die Entwickler, zwischen gemeinsamen Regeln und maschinenspezifischen Mechanismen zu unterscheiden. Spätere Architekturen profitierten dadurch von klareren Grenzen innerhalb des Kernels.
Die SPARC-Arbeit von 1997 zeigt, dass Miller Systementwickler und kein Einzelerfinder war
USENIX-Unterlagen von 1997 nennen David S. Miller und Miguel de Icaza gemeinsam als Autoren einer Arbeit über die Portierung von Linux auf SPARC sowie über Design- und Leistungsprobleme. Das belegt Millers direkte Rolle und verhindert zugleich eine Erzählung vom einzelnen Helden.
Bootvorgang, Speicher, Traps, Interrupts, Firmware, Geräte und Leistung mussten aufeinander abgestimmt werden. Auch Tester sowie Entwickler von Treibern und Compilerwerkzeugen trugen zum Projekt bei. Durch die Belege gedeckt ist die Aussage, dass Miller und de Icaza zentrale Autoren eines gemeinschaftlichen Vorhabens waren, das Portabilität zu einer praktischen Frage für den Kernel machte.
Portabilität war wichtig, weil sie verborgene Hardwareannahmen in explizite Schnittstellen überführte
Der Wert einer Portierung beschränkt sich nicht auf die Geräte, die weiter genutzt werden. Sie zeigt, an welchen Stellen gemeinsamer Code an eine einzige Plattform gebunden ist, und drängt das Projekt dazu, allgemeine Regeln von der Implementierung einer Architektur zu trennen.
Diese Lehre steht in direkter Beziehung zum Netzwerkbereich. DMA, Interrupts, Cache-Kohärenz und Paketspeicher liegen nahe an der Hardware. Wer erlebt hat, wie „allgemeiner“ Code auf einer zweiten Architektur scheitert, wird bei einer Netzwerkschnittstelle vorsichtiger sein, die Gepflogenheiten eines einzelnen Herstellers abbildet und sich als allgemeiner Standard ausgibt.
Die SPARC-Erfahrung lehrte auch: Architekturunterstützung ist ein dauerhaftes Versprechen
Der erste erfolgreiche Start beendet die Arbeit nicht. Compiler, Kernel-Schnittstellen und Gerätegenerationen ändern sich, während Testmaschinen schwerer verfügbar werden. Eine Portierung bleibt nur unterstützt, wenn Menschen sie bauen, ausführen, messen und reparieren können.
Die heutigen SPARC-Einträge verbinden einen historischen Erfolg mit einer gegenwärtigen Verpflichtung, auch wenn sich die Aktivität zwischen den Teilbereichen unterscheidet. Sie werfen die Nachfolgefrage auf: Wie wird Code gepflegt, wenn Hardware und Fachwissen seltener werden? Ein Name inMAINTAINERSgenügt nicht; erforderlich sind Tests, Dokumentation und reale Hardware.
Der Wechsel von einer einzelnen Architektur zur Netzwerkintegration veränderte die Größenordnung von Millers Einfluss
Die Arbeit an einer Architektur ist tiefgehend, aber begrenzt. Netzwerkcode durchzieht dagegen die meisten Linux-Systeme und verbindet Protokolle, Treiber, Sicherheit, Nutzerwerkzeuge und Leistung. Als sich Linux auf Servern, eingebetteten Geräten und in Clouds ausbreitete, erhielten Integrationsentscheidungen eine wesentlich größere Reichweite.
Das Grundprinzip blieb gleich: Vielfalt zuzulassen, ohne die gemeinsame Schicht in eine Sammlung besonderer Ausnahmen zu verwandeln. Was die SPARC-Portierung mit Prozessorannahmen tat, leistet die Netzwerkprüfung für die Anforderungen von Hardware, Anbietern und Protokollen.
netdev ist ebenso eine öffentliche Institution wie eine technische Mailingliste
Die Entwicklung der Linux-Netzwerke findet aufnetdevund zugehörigen Kanälen statt. Eine firmenspezifische Anforderung muss dort in ein allgemein begründetes Anliegen übersetzt werden: Welches Problem besteht? Ist die Schnittstelle allgemein? Wie zeigen sich Fehler? Wer wird sie testen und pflegen?
Mitbewerber, Betreiber und Forscher können widersprechen. Der Ton kann scharf und das Verfahren langsam sein, doch die Aufzeichnungen bleiben zugänglich. Millers Autorität ist legitim, wenn sie innerhalb dieser offenen Debatte wirkt – nicht wenn langjährige Erfahrung als geheimes Vetorecht verstanden wird.
Die Trennung von net und net-next hält Fehlerbehebung und Weiterentwicklung auseinander
netnimmt vor allem Korrekturen für bestehenden Code auf, währendnet-nextFunktionen und Umstrukturierungen für ein späteres Release sammelt. Diese Trennung schützt Nutzer davor, dass eine dringende Korrektur ein umfangreiches Redesign mit sich bringt, und gibt neuen Funktionen Zeit für Prüfung und Tests.
Die Grenze wird nicht automatisch gezogen. Ein Fehler kann eine architektonische Schwäche offenlegen, und eine „Korrektur“ kann öffentlich sichtbares Verhalten verändern. Deshalb verlangen die Verantwortlichen häufig eine Aufteilung der Patchserie: eine kleine, sichere Korrektur innetund eine weitergehende Verbesserung innet-next. Die Wahl des Baums ist selbst ein Urteil über Risiken.
Das Merge-Fenster macht den Releasezeitplan zur Disziplin, nicht zu einem Recht des Anbieters
Linux folgt einem wiederkehrenden Mainline-Zyklus.net-nextwird rund um das Merge-Fenster geschlossen, damit sich der Inhalt stabilisieren und in einem Pull Request einreichen lässt. Ein Anbieter mag einen Termin für die Markteinführung haben, doch dieser Termin macht eine Schnittstelle weder allgemein noch dokumentiert oder testbar.
Diese Unabhängigkeit schützt das Projekt davor, kommerzielle Dringlichkeit in dauerhafte technische Schulden zu verwandeln. Der Anbieter kann warten, den Entwurf ändern oder einen eigenen Patch führen. In diesem Fall trägt er jedoch später die Kosten der Abweichung und der Sicherheitsaktualisierungen.
Das Einspielen eines Patches dokumentiert Integrationsverantwortung, verleiht aber kein Eigentum an seiner Idee
Git unterscheidet zwischen dem Autor und der Person, die eine Änderung einspielt oder abzeichnet. Ein Maintainer kann ein Redesign verlangt, den Baum geprüft und die Verantwortung für die Weiterleitung übernommen haben, ohne Urheber der ursprünglichen Idee zu sein.
Dieser Punkt ist für Millers Profil wesentlich, weil sein Name in einer langen Geschichte integrierter Änderungen erscheint. Das Einspielen ist gewichtige Arbeit, weil es den Weg in die Mainline öffnet und den Verantwortlichen in die Behebung möglicher Regressionen einbindet. Es löscht jedoch weder den Autor noch die Reviewer oder Tester aus.
Zurückweisung und Neuentwurf sind technische Arbeit, die übliche Statistiken nicht erfassen
Der beste Eingriff kann darin bestehen, eine Patchserie in der vorgeschlagenen Form nicht anzunehmen. Eine an ein einzelnes Produkt gebundene Schnittstelle, schwaches Fehlerverhalten oder fehlende Tests können jahrelange Folgekosten verursachen.
Ein solcher Eingriff erzeugt häufig keinen Commit unter dem Namen des Reviewers. Deshalb unterschätzen Zahlen zu Codezeilen und Änderungen den Wert von Reviews, Konfliktlösung und vermiedenen Schulden. Präziser ist es, den Entscheidungsmechanismus zu erklären, statt einen einzelnen Messwert als vollständiges Maß für Millers Einfluss auszugeben.
Die Mainline bleibt eine unabhängige Grenze oberhalb jedes Teilbaums
Kein Verantwortlicher für einen Kernelbereich veröffentlicht Linux allein. Er sendet einen Pull Request an Linus Torvalds, der die Integrationsgrenze für den gesamten Kernel wahrt. Das Netzwerkteam bringt seine Fachkenntnis ein, während die Mainline außerdem Speicherverwaltung, Architekturen, andere Subsysteme und den Releasezyklus berücksichtigt.
Das Modell beruht auf Vertrauen und nicht darauf, jede Zeile erneut zu lesen. Dieses Vertrauen verleiht den Integrationsverantwortlichen Gewicht, hebt die darüberliegende Ebene jedoch nicht auf. Miller hilft festzulegen, was der Netzwerkbereich vorschlägt; er entscheidet nicht allein, was zu einem Linux-Release wird.
Stable-Kernel machen einen Backport zu einer zweiten Entscheidung, nicht zu einer automatischen Belohnung
Eine Mainline-Korrektur kann für Stable-Zweige vorgeschlagen werden, doch diese haben eigene Regeln. Die Änderung muss begrenzt, klar und auf älteren Code übertragbar sein. Ein Patch, der in der Mainline sicher ist, kann riskant werden, wenn sich die umgebende Struktur in einem älteren Zweig unterscheidet.
Anschließend treffen Distributionen und Hardwareunternehmen weitere Entscheidungen. „Upstream behoben“ bedeutet nicht, dass ein Problem in jedem Produkt behoben wurde. Miller besitzt keine Autorität über jeden privaten Fork oder jedes Backport-Programm.
Netzwerktreiber zwingen Linux, zwischen gemeinsamen Schnittstellen und heterogener Hardware zu übersetzen
Netzwerkkarten unterscheiden sich hinsichtlich Warteschlangen, Interrupts, Offloads, interner Prozessoren, Firmware, Resets und Diagnose. Dennoch benötigen Nutzer gemeinsame Verträge.
Die Prüfung fragt, ob eine Funktion ein allgemeines Konzept oder ein Detail eines einzelnen Geräts ist. Eine Schnittstelle, die die Register eines Produkts nachbildet, kann zu einer dauerhaften Verpflichtung werden. Miller und andere Verantwortliche für Treiber verbinden Hardwarekenntnis mit der Governance allgemeiner Schnittstellen, bevor eine Eigenschaft zum allgemeinen Standard wird.
Der Wert einer allgemeinen Schnittstelle liegt darin, dass sie keinen Anbieter vollständig zufriedenstellt
Eine gute Abstraktion bildet nicht jede Sonderfähigkeit in den vom Hersteller bevorzugten Begriffen ab. Sie beschreibt vielmehr eine Funktion, die verschiedene Geräte umsetzen können, und legt fest, was Userspace sieht, wenn sie nicht verfügbar ist.
Das kann wie ein Verzicht auf Differenzierung wirken, schafft jedoch Portabilität und verringert Lock-in. Ein Anbieter kann innovativ sein, muss aber nachweisen, dass seine Erweiterung es verdient, zu einem langfristigen Versprechen von Linux zu werden.
Offene Treiber bleiben von Firmware und Hardware abhängig, die Upstream nicht vollständig prüfen kann
Viele moderne Netzwerkkarten führen geschlossene Firmware aus. Der Treiber sendet Befehle und empfängt Ereignisse, während ein Teil des Schedulings, der Verarbeitung und der Wiederherstellung in einer unsichtbaren Komponente stattfindet. Linux-Code kann über einem schwer deutbaren Verhalten korrekt arbeiten.
Ein Fehler kann im Kernel, in der Firmware, im Server oder in der Distribution liegen. Jede Seite sieht nur einen Abschnitt des Pfades. Miller kann den Code und die verfügbaren Belege bewerten, aber keine proprietäre Firmware kontrollieren oder garantieren, dass jedes Gerät den allgemeinen Vertrag einhält.
Langlebige Netzwerkschnittstellen schützen Nutzer und tragen zugleich manche Fehler weiter
Anwendungen und Betriebswerkzeuge sind auf Socket-Optionen, Netlink-Attribute, Statistiken, Routingobjekte und das Verhalten von Befehlen angewiesen. Sobald sich diese Verträge verbreitet haben, kann ihre Änderung Systeme beschädigen, von denen Upstream nichts weiß.
Kompatibilität fördert die Verbreitung, bewahrt aber auch unvollkommene Entscheidungen. Linux kann eine Kompatibilitätsschicht beibehalten, eine Funktion langsam stilllegen oder neben der alten eine bessere Schnittstelle ergänzen. Deshalb lautet die Frage im Review nicht nur „Funktioniert der Patch heute?“, sondern auch „Kann Linux dieses Verhalten über Jahre versprechen?“
Paketparser und Zustandsautomaten machen aus gewöhnlichen Fehlern aus der Ferne ausnutzbare Sicherheitsrisiken
Netzwerkcode verarbeitet Eingaben von Systemen, die fehlerhaft oder feindselig sein können. Eine ungeprüfte Längenangabe, eine unbegrenzte Allokation oder ein seltener Zustandsübergang kann von außerhalb des Geräts zu Speicherbeschädigung, Ressourcenerschöpfung oder Dienstverweigerung führen.
Spezialisierte Reviews, Selftests und Fuzzing erkennen unterschiedliche Arten von Fehlern. Kein einzelner Maintainer kann alle Pfade verstehen. Eine gute Integrationskultur macht die Widerstandsfähigkeit gegenüber feindseligen Eingaben zur Voraussetzung für die Annahme – selbst wenn eine Funktion in einem freundlichen Test schnell arbeitet.
Gemeinsame Wartung ist der Mechanismus, der ein riesiges Subsystem weiter wachsen lässt
Die Verantwortung für den allgemeinen Netzwerkbereich wurde bewusst auf mehrere Schultern verteilt. Dumazet, Kicinski, Abeni, Miller und die Verantwortlichen zahlreicher Teilbereiche teilen Aufgaben bei Patch-Integration, Transportpfaden, Treibern, Schnittstellen, Tests und Protokollen.
Das bedeutet keine mathematisch gleichen Anteile. Es bedeutet, dass die Abwesenheit einer Person oder eine Veränderung ihrer Rolle nicht den gesamten Arbeitsfluss stoppt. Autorität wird zu einem Netz gegenseitiger Abdeckung und fachlicher Gegenrede statt zu einem einzelnen Schlüssel in der Hand einer Person.
Teilbereichs-Maintainer bewahren Spezialwissen, das ein zentraler Integrator nicht nachbilden kann
Wireless, BPF, netfilter, Tunnel, Traffic Control, PHY und Treiberfamilien verfügen über eine eigene Geschichte und besondere Randfälle. Die jeweils Verantwortlichen kennen die Hardware, Nutzer, Tests und früheren Kompromisse.
Ein allgemeiner Maintainer bleibt an den Schnittpunkten notwendig. Eine BPF-Änderung kann einen Treiber verändern, eine Switch-API kann netlink beeinflussen, und eine Funktion für Socket-Transport kann Sicherheitsfragen berühren. Reife Delegation belässt die Details bei den Fachverantwortlichen und wahrt an den Übergängen eine gemeinsame Entscheidung.
Moderne netdev-Rückblicke zeigen eine Größenordnung, die keine Person allein beherrschen kann
Jakub Kicinskis Rückblicke auf 2023 und 2024 beschreiben Tausende Patches über mehrere Releases hinweg, eine große Zahl von Mitwirkenden und eine Ausweitung der Tests. Das Modell eines einzelnen Maintainers ist nicht mehr nur riskant, sondern praktisch unmöglich.
Die knappe Ressource ist Aufmerksamkeit. Schlecht vorbereitete Einsendungen, fehlende Tests und die Vermischung von Fehlerbehebung und Funktionserweiterung verbrauchen die Zeit von Fachleuten. Automatisierung kann offenkundige Fehler zurückweisen, aber nicht entscheiden, ob eine Schnittstelle wartbar ist. Deshalb werden Reviewdauer und die Zahl der Menschen, die Änderungen integrieren können, zu Infrastrukturindikatoren.
Automatisierte Prüfungen sind Teil der Review-Debatte geworden, kein abschließendes Ritual
Patches durchlaufen mehrere Build-Konfigurationen, statische Analysen, CI, Selftests und Fuzzing-Berichte. Ein reproduzierbarer Fehler liefert Autor und Reviewer einen klaren Beleg, bevor das Problem Nutzer erreicht.
Diese Systeme ersetzen menschliches Urteilsvermögen nicht. Sie machen wiederkehrende Prüfungen unabhängig vom menschlichen Gedächtnis, damit sich Menschen auf Architektur, Kompatibilität und Sicherheit konzentrieren können. Die Qualität des Signals bestimmt ihren Nutzen: Eine präzise Meldung spart Zeit, instabiles Rauschen verbraucht sie.
Selftests verwandeln erinnerte Fehler in ausführbare Verträge
Ein Selftest belegt nicht nur, dass eine Funktion einmal gearbeitet hat. Er legt fest, was Userspace sehen sollte, und kann nach jeder Änderung ausgeführt werden. Wenn eine Korrektur mit einem Test einhergeht, der den Fehler reproduziert, wird aus einem Vorfall dauerhaftes Gedächtnis des Projekts.
Die Abdeckung wird wegen unterschiedlicher Zeitabläufe, Firmware, Topologien und Hardware nie vollständig sein. Realistischer Fortschritt ist kumulativ: Bekannte Fehler werden reproduzierbar, häufige Pfade werden in mehr Umgebungen getestet, und schwer testbare Schnittstellen müssen ihre Grenzen erklären.
syzbot verleiht dem Projekt eine Angreiferperspektive, die keine Menschengruppe nachbilden kann
syzboterzeugt ungewöhnliche Kombinationen von Systemaufrufen und Zuständen, sucht nach Abstürzen, Lecks und Fehlern in Objektlebenszyklen und liefert, wenn möglich, einen Reproducer. Der Netzwerkbereich erhält viele Meldungen, weil sich seine Objekte und Zustände auf überraschende Weise kombinieren lassen.
Die Maschine erzeugt zugleich Analyseaufwand. Ein Absturz kann im Netzwerkbereich erscheinen, obwohl seine Ursache in der Speicherverwaltung oder in Sperren liegt. Menschen entscheiden über die Bedeutung der Meldung, die zuständige Stelle und den passenden Baum für die Korrektur. Automatisierung erweitert die Suche; die Verantwortung bleibt bei der Gemeinschaft.
Kein einzelnes Labor kann die Hardwarematrix abdecken, die Linux zu unterstützen beansprucht
Linux arbeitet mit Tausenden Netzwerkkarten, Firmware-Versionen, Architekturen, virtuellen Geräten und Topologien. Selbst große Unternehmen besitzen nicht alle Kombinationen. Ein Patch kann CI bestehen und dennoch auf einer alten Karte, bei einem seltenen Reset oder auf einem anderen Prozessor scheitern.
Qualität entsteht aus einem Verbund von Laboren bei Unternehmen, Distributionen, Betreibern und Testern der Gemeinschaft. Ergebnisse müssen deutlich machen, was geprüft wurde und was unbekannt blieb. Je breiter der Unterstützungsanspruch, desto wichtiger werden der Zugang zu Hardware und die Mitwirkung der Hersteller.
Das öffentliche Archiv schafft Rechenschaftspflicht, ohne jeden Entscheidungsgrund festzuhalten
Mailinglisten, Commit-Nachrichten und Pull Requests machen die Linux-Netzwerke in hohem Maße nachvollziehbar. Leser können erkennen, wer etwas vorgeschlagen, abgelehnt, getestet und integriert hat.
Ein Teil des Wissens bleibt jedoch ungeschrieben: frühere Diskussionen, verkürzt wiedergegebene Gründe oder implizite Erfahrung. Transparenz macht Autorität hinterfragbar, ersetzt aber keine bewusste Dokumentation von Entscheidungen, die ihre Urheber überdauern müssen.
Die Kapazität der Wartungsteams ist ein Produktionsengpass, auch wenn kein SLA sie nennt
Ein Produkt kann von Linux abhängen und Upstream-Reviews als kostenlose, unbegrenzte Dienstleistung behandeln. Wenn jedoch die Zahl der Menschen sinkt, die Patches lesen, Fehler reproduzieren und Pull Requests tragen können, verlangsamen sich Korrekturen und private Zweige nehmen zu.
Unternehmen sollten diese Kapazität wie ein Lieferkettenrisiko beobachten: Arbeitsvolumen, Antwortzeit, Bereiche ohne Ersatz, Hardwareverfügbarkeit und Anzeichen von Erschöpfung. Es gibt keinen formellen Servicevertrag, doch Ausfälle oder Verzögerungen haben direkte geschäftliche Folgen.
Private Zweige bieten kurzfristige Freiheit und erzeugen langfristige Integrationskosten
Ein Anbieter kann einen privaten Patch ausliefern, wenn Upstream ihn ablehnt oder nicht zum gewünschten Zeitpunkt integriert. Das sichert den Produkttermin und erlaubt eine proprietäre Abkürzung.
Jedes spätere Release bringt jedoch zusätzliche Konflikte, Sicherheitskorrekturen, private APIs und Erklärungsaufwand. Upstream kann langsamer sein, verteilt aber die Wartung. Die Wahl besteht nicht zwischen Freiheit und Kontrolle, sondern zwischen schnellen privaten Schulden und einer ausgehandelten allgemeinen Verpflichtung.
Downstream-Nutzer machen eine Upstream-Schnittstelle zur wirtschaftlichen Infrastruktur
Linux läuft in Clouds, Routern, Telefonen, industriellen Systemen und Sicherheitsgeräten. Eine gemeinsame Schnittstelle ermöglicht mehreren Unternehmen, auf einer Grundlage aufzubauen, statt vollständige private Stacks zu pflegen.
Dieser Wert erscheint nicht in einer persönlichen Bilanz Millers. Er zeigt sich in Portabilität, gemeinsam genutzten Korrekturen, geringeren Entwicklungskosten und der Möglichkeit, Hardware zu wechseln. Deshalb haben Reviewentscheidungen eine breite wirtschaftliche Wirkung, obwohl für einzelne Kernelkopien keine Gebühr anfällt.
Arbeitgeberfinanzierung schafft technische Kapazität, ohne Upstream-Entscheidungen zu besitzen
Von Unternehmen bezahlte Beschäftigte leisten einen großen Teil der Linux-Entwicklung. Die Finanzierung stellt Zeit, Hardware und Labore bereit, die Freiwilligenarbeit allein nicht bieten kann. Große Unternehmen können sich zudem mit mehr Ingenieuren beteiligen.
Öffentliche Reviews und geteilte Autorität begrenzen die direkte Kontrolle. Ein Arbeitgeber kann nicht automatisch eine API kaufen. Einfluss besteht dennoch über die Zahl der Beschäftigten, Tests und finanzierten Prioritäten. Diese Spannung sollte anerkannt werden, ohne ein Beschäftigungsverhältnis mit Eigentum am Projekt gleichzusetzen.
Red Hat ist Teil von Millers öffentlicher Geschichte, besitzt aber nicht seine Upstream-Rolle
Historische Unterlagen verbinden Miller mit Red Hat, einem Unternehmen, das die Kernel-Entwicklung lange finanziert hat. Diese Beziehung hilft zu erklären, woher die für kontinuierliche Wartungsarbeit erforderliche Zeit und die nötigen Ressourcen kamen.
Sie belegt jedoch weder Eigentum annetodernet-nextnoch die heutige Aufteilung seiner Zeit. Dieses Profil bietet keine vollständige Berufslaufbahn. Die Beziehung muss zeitlich eingeordnet werden, ohne daraus private Ziele abzuleiten; die Autorität eines Maintainers entsteht aus dem Upstream-Verfahren, auch wenn eine andere Stelle seine Arbeitszeit bezahlt.
Die Verbindung zu GCC zeigt, dass Portabilität auch von der Compilerschicht abhängt
Öffentliche GCC-Seiten bringen Miller mit dem Lenkungsausschuss in Verbindung. Der Compiler legt fest, welche Architekturen, Aufrufkonventionen und Optimierungen der Kernel voraussetzen kann. Portabilität und Netzwerke lassen sich nicht von der Toolchain trennen.
Die Belege stützen eine zeitlich dokumentierte Governance-Beziehung, aber keine detaillierte Beschreibung seiner heutigen Tätigkeit. Sie stärken jedoch den Grundgedanken: Eine portable Plattform benötigt aufeinander abgestimmte Verträge zwischen Compiler, Architekturcode und Kernel-Schnittstellen.
Die Netdev Foundation finanziert gemeinsame Wartung, ohne einen Weg für Code zu kaufen
Die Netdev Foundation wurde 2025 unter Aufsicht der Linux Foundation angekündigt und kann CI, Werkzeuge, Forschung und Gemeinschaftsarbeit finanzieren. Miller gehört dem Technical Steering Committee an.
Die Finanzierung bleibt von der Annahme von Patches getrennt. Das TSC kann ein Testprojekt auswählen, doch der Code durchläuftnetdev, die Bäume und die Mainline. Kein Sponsor erhält eine bevorzugte API, und die Stiftung wird nicht zur Eigentümerin des Netzwerk-Stacks.
Die Sponsoren der Stiftung zeigen zugleich wichtige Unterstützung und Konzentrationsrisiken
Die aktuellen Materialien nennen Alibaba, Fastly, Google, HAProxy Technologies, Jump Trading, Meta und Red Hat. Ihre Mittel können CI, Tests und Werkzeuge finanzieren, von denen die gesamte Gemeinschaft profitiert.
Die Liste zeigt jedoch auch, wer zahlen kann. Wenn wenige große Plattformen die Finanzierung dominieren, könnten die Bedürfnisse kleiner Unternehmen, von Forschern und Nutzern selbst ohne formelle Autorität weniger sichtbar werden. Deshalb sollten Budgets, Auswahlkriterien und Projektergebnisse veröffentlicht werden.
Die Netdev Foundation und die NetDev-Konferenz sind unterschiedliche Institutionen
Die Ähnlichkeit der Namen führt regelmäßig zu Verwechslungen. Die Netdev Foundation ist ein Finanzierungsmechanismus unter Aufsicht der Linux Foundation, während die kanadische NetDev Society eine unabhängige technische Konferenz veranstaltet.
Gemeinschaften und Personen überschneiden sich, doch die rechtlichen Befugnisse unterscheiden sich. Die Stiftung nimmt keine Kernel-Patches an, und die Konferenz kontrolliert keine Finanzierung. Eine klare Trennung verhindert, dass Geld, Wissensaustausch und Integrationsbefugnis zu einem fiktiven Machtzentrum verschmolzen werden.
Kompatibilitätsschulden können gefährlicher sein als ein offenkundiger Fehler
Ein fehlerhafter Patch zeigt sich oft schnell. Eine schlecht entworfene API kann dagegen jahrelang funktionieren und Werkzeuge, Anbieter und Nutzer an ein Verhalten binden, das sich nur schwer ändern lässt. Die Kosten verteilen sich, bis sie als normaler Teil des Systems erscheinen.
Ein Maintainer arbeitet daran, solche langsamen Fehlschläge zu verhindern: doppelte Mechanismen, anbieterspezifische Ausnahmen, undokumentiertes Verhalten und Schnittstellen, die sich nicht mehr zurückziehen lassen. Diese Schulden lösen keinen einzelnen Alarm aus, machen aber jede spätere Entwicklung teurer.
Die Widerstandsfähigkeit des Stacks entsteht aus überlappenden Fehlerdetektoren, nicht aus perfekter Prüfung
Ein Mensch erkennt einen konzeptionellen Fehler, ein Selftest reproduziert eine bekannte Regression,syzbotuntersucht seltene Zustände, ein Firmenlabor entdeckt einen Firmwarefehler, und ein Betreiber sieht das Verhalten unter realer Last. Keine einzelne Methode reicht aus.
Die Zuverlässigkeit steigt, wenn sich diese Belege überschneiden und einander widersprechen können. Dieses Modell ist stärker als die Vorstellung, ein fachkundiger Maintainer könne die Qualität allein garantieren. Miller ist ein Element des Kontrollsystems, kein Ersatz dafür.
SPARC ist inzwischen ebenso eine Frage des technischen Gedächtnisses wie der Hardwareunterstützung
Die SPARC-Portierung war ein früher Test der Portabilität von Linux. Mit einer schrumpfenden installierten Basis und weniger Testhardware hängt der Code stärker von einer kleinen Zahl von Menschen ab, die alte Pfade und seltenes Verhalten verstehen.
Ein erfolgreicher Build genügt nicht. Die Architektur muss starten, gemessen und repariert werden. Deshalb istMAINTAINERSgemeinsam mit dem Zustand der Tests, der Verfügbarkeit von Geräten und dem Vorhandensein eines Nachfolgers zu lesen; ein Name allein kann ein falsches Gefühl von Unterstützung vermitteln.
Die Ausmusterung einer Architektur mindert nicht den Wert der ursprünglichen Portierung
Eine Plattform kann entfernt werden, wenn Nutzer, Hardware und Wartung weniger werden. Das löscht ihren historischen Nutzen nicht aus. SPARC zwang Linux dazu, die Grenzen zwischen allgemeinem und maschinenspezifischem Code zu verbessern, und andere Architekturen profitierten von dieser Arbeit.
Die Ausmusterung kann eine verantwortungsvolle Entscheidung sein, wenn sich das Unterstützungsversprechen nicht mehr überprüfen lässt. Maßgeblich ist die heutige Wartungsfähigkeit, nicht der dauerhafte Schutz eines historischen Symbols.
Nachfolge zeigt, ob angesammeltes Urteilsvermögen zu einer Institution geworden ist
Maintainer lernen über lange Zeit, welche APIs schlecht altern, welche Abkürzung dauerhaft wird und welcher Anbieter nach der Markteinführung weiter unterstützt. Dieses Wissen steckt ebenso in Fragen und Intuition wie in Dokumenten.
Ein neuer Name genügt nicht. Aufgaben müssen vor dem Ausscheiden geteilt, schwierige Entscheidungen dokumentiert, Pull Requests gemeinsam getragen und bekannte Fehler in Tests überführt werden. Nachfolge gelingt, wenn die Erfahrung einer Person die Fähigkeiten des Teams erweitert, statt einen verborgenen Ausfallpunkt zu schaffen.
Beitragsstatistiken können den Wert der Integrationsbefugnis nicht beziffern
Commits, Codezeilen, Sign-offs und eingespielte Patches zeigen Aktivität, erfassen aber nicht den gesamten Einfluss. Eine verhinderte schlechte API oder eine abgestimmte Grenze zwischen zwei Systemen kann wichtiger sein als eine große sichtbare Änderung.
Der wirtschaftliche Wert zeigt sich bei den Nutzern in gemeinsam genutzten Korrekturen, besserer Portabilität und weniger privater Wartung. Öffentliche Quellen erlauben es nicht, diese Wirkung in persönliches Einkommen oder eine finanzielle Bewertung Millers umzurechnen. Richtig ist es, den Mechanismus zu erklären, statt einen Teilmesswert als vollständigen Wert auszugeben.
Miller kontrolliert weder Firmware noch Downstream-Kernel noch jedes unter Linux laufende Netz
Seine Verantwortung endet an den Grenzen der Upstream-Autorität und der verfügbaren Belege. Er kontrolliert weder proprietäre Firmware noch Backports von Distributionen, Patches von Unternehmen oder Konfigurationen der Betreiber.
Diese Grenzen mindern seine Bedeutung nicht, sondern definieren sie. Upstream stellt eine gemeinsame Quelle und ein Reviewverfahren bereit; anschließend entscheidet jede Stelle, was sie veröffentlicht und wie sie es betreibt. Ein Integrator beeinflusst eine zentrale Schicht, kontrolliert aber nicht das gesamte Ergebnis.
Der wirtschaftliche Vorteil der Linux-Netzwerke hängt davon ab, proprietären Schnittstellen zu widerstehen
Ein Unternehmen kann eine Funktion in einem privaten Fork behalten. Wenn die Gemeinschaft sie langfristig tragen soll, muss das Unternehmen öffentliche Reviews und meist eine weniger produktspezifische Abstraktion akzeptieren.
Das verringert Fragmentierung. Verschiedene Anbieter können denselben Userspace-Vertrag umsetzen, und Betreiber können Hardware wechseln, ohne ihre Werkzeuge neu zu schreiben. Der Vorteil von Open Source entsteht nicht nur aus der Lizenz, sondern auch daraus, dass private Abhängigkeiten sich nicht ungeprüft als gemeinsame Plattform ausgeben können.
Neue Beschleuniger werden den Druck auf die allgemeinen Schnittstellen erhöhen, deren Governance Miller mitgeprägt hat
SmartNICs, DPUs, programmierbare Switches, Gerätespeicher, XDP und Busy Polling verschieben Arbeit zwischen CPU, Kernel, Firmware und Hardware. Sie versprechen Leistung, Isolation und CPU-Einsparungen, bringen aber unterschiedliche Modelle für Warteschlangen, Speicher, Sicherheit und Diagnose mit.
Upstream muss Fähigkeiten beschreiben, ohne die Architektur eines einzelnen Anbieters zu kopieren. Eine schwache API verschenkt Beschleunigung, eine zu spezifische API bringt Lock-in unter dem Namen Linux zurück. An diesen Grenzen gewinnt das Urteil über die Integration weiter an Wert.
Netzwerkverarbeitung im Userspace macht den Kernel nicht bedeutungslos; sie verändert den Vergleich
DPDK, VPP und Hardware-Offload umgehen Teile des herkömmlichen Pfades und können hohe Datenraten erreichen. Sie benötigen jedoch eigene CPU-Kerne, Speicher, Treiber, Orchestrierung und ein eigenes Sicherheitsmodell.
Der Kernel bleibt stark, wenn eine gemeinsame Schnittstelle, Isolation, Werkzeuge und Stabilität wichtig sind. XDP und schnelle Pfade zeigen, dass die Frage nicht „Kernel oder kein Kernel“ lautet, sondern welcher Pfad die für den Dienst erforderlichen Semantiken, die Beobachtbarkeit und die Rückfallmöglichkeiten bewahrt.
Dieses Profil ist am stärksten, wenn Projektunterlagen die fehlende klassische Biografie ersetzen
Miller ist im Code, in Reviews und in der Governance sehr deutlich sichtbar, in den üblichen biografischen Kategorien dagegen weniger. Die Quellen bieten weder einen vollständigen Lebenslauf noch eine heutige Aufgabenverteilung, persönliche Finanzdaten oder eine dokumentierte Lebensgeschichte.
Diese Lücken dürfen nicht mit Vermutungen gefüllt werden. SPARC, die Bäume, Treiber, Tests und Institutionen reichen für ein substanzielles Profil aus. Das Fehlen von Berühmtheit wird selbst Teil der Geschichte: Weitreichende Autorität über Infrastruktur kann bestehen, ohne das Bild eines markenprägenden Gründers hervorzubringen.
Auf die Frage „Wer entscheidet?“ antwortet eine Kette überlappender Zuständigkeiten
Mitwirkende entscheiden, was sie vorschlagen. Reviewer und Verantwortliche für Teilbereiche entscheiden, ob sie den Entwurf unterstützen. Patch-Verantwortliche ordnen ihnnetodernet-nextzu. Torvalds wahrt die Mainline-Grenze. Stable-Teams und Distributionen wählen Backports aus. Anbieter und Betreiber entscheiden, was sie ausführen.
Niemand besitzt alle Hebel. Das verlangsamt manche Abstimmung, verhindert aber, dass ein Arbeitgeber, eine Stiftung oder eine Einzelperson den gesamten Pfad kontrolliert. Miller war ein zentraler Knoten in dieser Kette, kein Ersatz für sie.
David S. Millers Vermächtnis ist eine Methode, Code von einer Idee in ein allgemein unterstützbares System zu überführen
Die SPARC-Portierung zwang Linux dazu, Annahmen zu erkennen, die x86 verborgen hatte. Die Netzwerkarbeit stellte dieselbe Frage an Protokolle und Geräte: Was kann gemeinsam werden, was muss lokal bleiben, und welches Versprechen kann das Projekt tragen?
Diese Methode verbindet die Phasen seiner Laufbahn: reale Hardware testen, Schichten trennen, Diskussionen öffentlich halten, Belege verlangen, Autorität verteilen und einen Weg für Korrekturen bewahren. Sie verhindert nicht jeden Fehler, erklärt aber, wie eine offene Gemeinschaft einen Stack pflegt, auf den unabhängige Systeme weltweit angewiesen sind.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten