
Zusammenfassung
- Die öffentliche Evidenz zu DATAMATIX und AS210973 besteht aus getrennten Schichten: dem RIPE-Registry-Eintrag, IRR-Objekten, RIPEstat-Auswertungen, BGP-Beobachtungen und einem PeeringDB-Eintrag.
- Diese Schichten können zusammen ein überprüfbares Bild technischer Sichtbarkeit und möglicher Kontinuität ergeben. Für sich allein und auch in Kombination belegen sie aber nicht automatisch rechtliches Eigentum, exklusive Kontrolle, Autorisierung oder unterbrechungsfreien Betrieb.
Die zentrale Prüfungsfrage
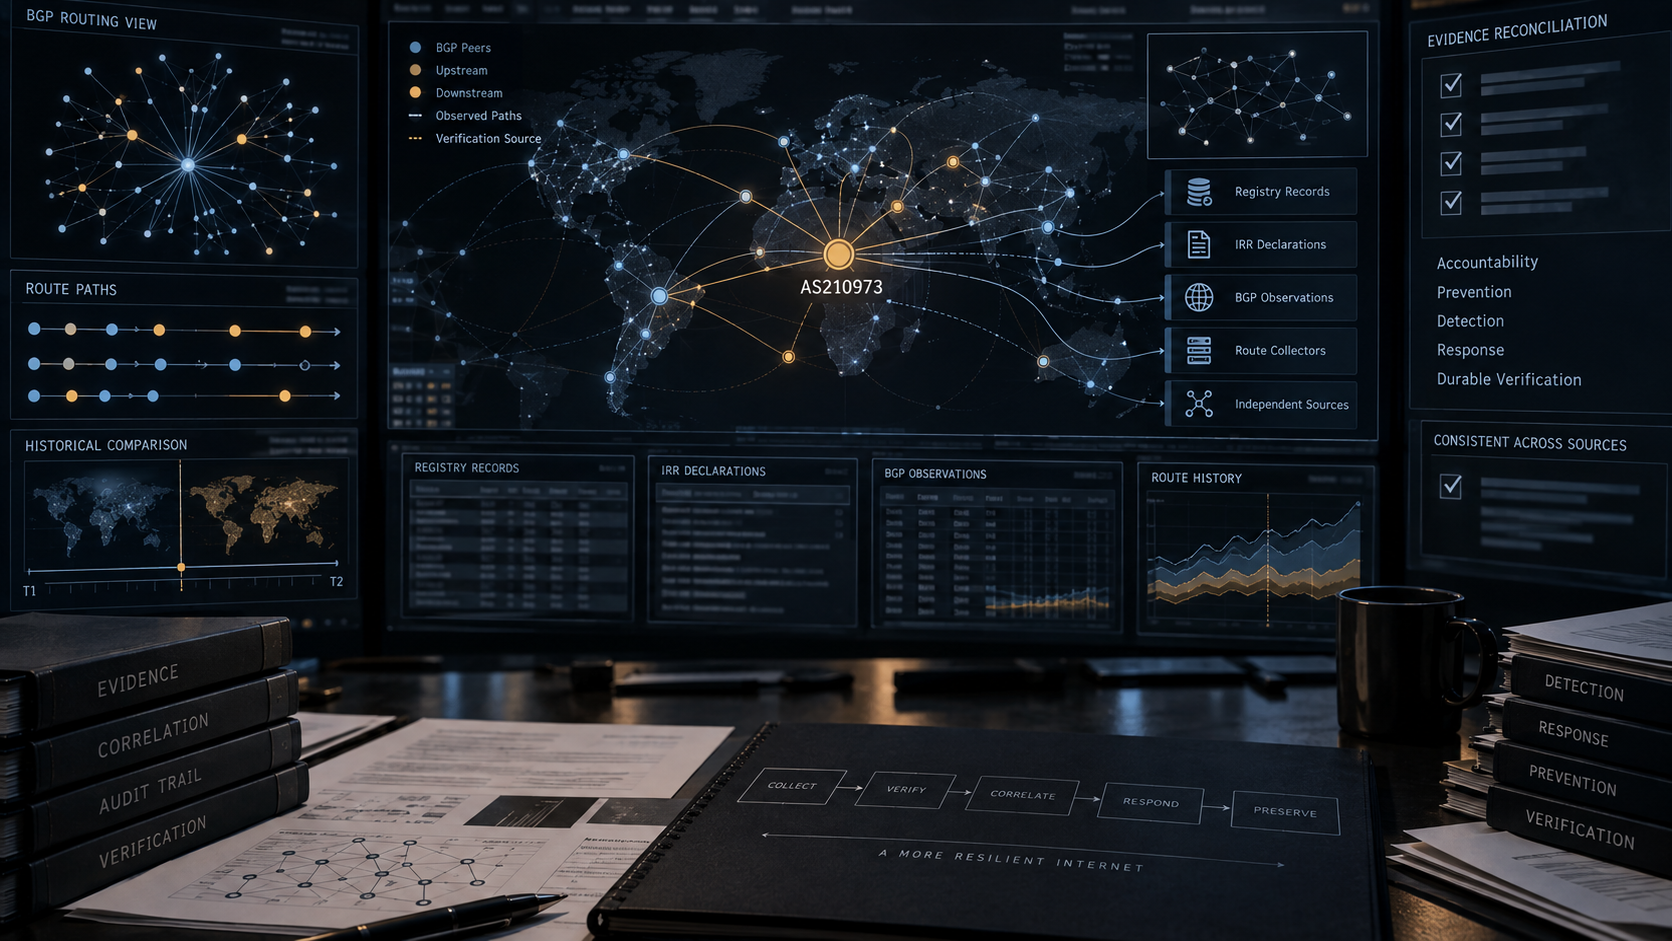
Die entscheidende Frage lautet nicht nur, ob AS210973 in öffentlichen Systemen auftaucht. Sie lautet, welche Aussage jede Datenquelle tragen kann und wo die Beweiskette endet. Der öffentliche Verzeichniseintrag verbindet DATAMATIX mit AS210973 und verweist auf den öffentlich dokumentierten Registry- und Routingkontext: Directory-Eintrag für DATAMATIX. Für die weitere Bewertung müssen jedoch Registerdaten, Routing-Policy und beobachtete Aktivität getrennt gelesen werden.
Der RIPE-Database-Aut-num-Eintrag ist die primäre Registry-Schicht. Er kann zeigen, welche Angaben für das autonome System in der Datenbank geführt werden: RIPE Database: AS210973. Ein Registereintrag ist aber zunächst eine dokumentarische Aussage über den Datenbestand des Registers. Er ist nicht ohne weitere Prüfung gleichbedeutend mit einem unabhängigen Nachweis der wirtschaftlich oder rechtlich verantwortlichen Organisation.
Die IRR-Suche nach Route- und Route6-Objekten bildet eine zweite Schicht: RIPE IRR inverse-origin records. Solche Objekte können anzeigen, welche Routing-Policy-Beziehungen öffentlich eingetragen wurden. Sie beantworten jedoch nicht allein, ob eine Route aktuell autorisiert ist, ob ein Betreiber sie exklusiv kontrolliert oder ob die betreffende Ressource dauerhaft von derselben Organisation betrieben wird.
RIPEstat bündelt weitere Perspektiven. Die WHOIS-Auswertung liefert eine aggregierte Registry-Sicht: RIPEstat WHOIS. Die ASN-Übersicht ergänzt den Kontext des autonomen Systems: RIPEstat ASN overview. Beide sind nützlich, weil sie die Interpretation standardisieren und zeitbezogene Abfragen erleichtern. Sie bleiben dennoch abgeleitete Darstellungen der zugrunde liegenden Daten und sollten nicht als unabhängige zusätzliche Eigentumsnachweise gezählt werden.
Beobachtung ist nicht Kontrolle
Die Auswertung angekündigter Präfixe zeigt, welche Präfixe im jeweiligen Beobachtungsfenster mit AS210973 in Verbindung gebracht wurden: RIPEstat announced prefixes. Die Routing-Status-Abfrage beschreibt den beobachteten Zustand aus Sicht des RIPEstat-Dienstes: RIPEstat routing status. Die Nachbarschaftsdaten ergänzen, welche AS-Pfade in den beobachteten Routingbeziehungen erscheinen: RIPEstat ASN neighbours.
Diese Daten sind für die Kontinuitätsprüfung wichtig. Wenn ein autonomes System über Zeit in Registry-, Policy- und BGP-Beobachtungen konsistent erscheint, steigt die Evidenz dafür, dass eine technische Präsenz öffentlich sichtbar ist. Daraus folgt aber kein vollständiger Nachweis der internen Kontrollkette. BGP beobachtet Ankündigungen und Pfade; es stellt nicht selbst fest, wer einen Unternehmensbeschluss gefasst hat, wer einen Vertrag hält oder ob eine Route im jeweiligen Moment materiell autorisiert war.
Ein belastbarer Bericht muss deshalb zwischen drei Aussagen unterscheiden:
- Dokumentiert: Eine Angabe oder ein Objekt ist in einer öffentlichen Quelle vorhanden.
- Beobachtet: Ein Dienst hat eine technische Aktivität oder einen Routingzustand erfasst.
- Nachgewiesen: Mehrere voneinander unterscheidbare Belege tragen eine eng begrenzte Schlussfolgerung.
Für DATAMATIX und AS210973 ist die erste und zweite Kategorie durch die erhaltenen Quellen angelegt. Die dritte Kategorie ist nur für eng formulierte Aussagen zulässig. Die verfügbaren Forschungsbelege verifizieren insbesondere nicht den exakten registrierten Namen, Status, die Organisation, Kontaktrollen, konkreten Routen, beobachteten Präfixe, den vollständigen Routingstatus, Nachbarschaften, den PeeringDB-Eintrag oder die jeweiligen Zeitstempel inhaltlich. Diese Punkte müssen daher als offen behandelt werden, statt aus dem Vorhandensein der Endpunkte rekonstruiert zu werden.
PeeringDB als ergänzende, nicht abschließende Schicht
PeeringDB kann eine Selbstdarstellung oder Verzeichnisinformation über ein Netzwerk ergänzen: PeeringDB-Netzwerkdatensatz für AS210973. Das ist für die operative Einordnung wertvoll, weil ein Verzeichnis andere Informationen enthalten kann als ein Routingregister. Es ist aber ebenfalls keine eigenständige Feststellung rechtlichen Eigentums oder exklusiver Kontrolle. Selbstbeschreibungen müssen als solche gekennzeichnet werden.
Drittanbieter können die technische Sichtbarkeit aus einer weiteren Perspektive zusammenfassen. Dazu gehören die BGP-Zusammenfassung von bgp.tools, die Darstellung von BGP.he.net, der Vergleich von IRR Explorer und die ASN-Zusammenfassung von BGPView. Diese Quellen können Diskrepanzen sichtbar machen: etwa unterschiedliche Zeitpunkte, Abweichungen zwischen IRR-Objekten und beobachteten Ankündigungen oder eine Veränderung der sichtbaren Nachbarschaften. Ihre Zusammenfassungen dürfen jedoch nicht mit einer unabhängigen Primärfeststellung verwechselt werden.
Was eine belastbare Kontinuitätsprüfung erfordern würde
Eine robuste Prüfung würde die Quellen mit konkreten Zeitpunkten, Zuständen und Änderungen vergleichen. Zu dokumentieren wären mindestens: der Registry-Status, die zugeordneten Organisationen und Rollen, vorhandene Route- und Route6-Objekte, angekündigte Präfixe, Routingstatus, beobachtete Nachbarn, PeeringDB-Angaben sowie die Zeitpunkte jeder Abfrage. Entscheidend wäre nicht nur, ob ein Wert vorhanden ist, sondern ob er sich zwischen den Abfragen verändert und ob die Veränderung durch dieselbe oder eine andere Evidenzschicht bestätigt wird.
Für die Prävention bedeutet das: Betreiber und Prüfer sollten die Herkunft jeder kritischen Routingaussage festhalten. Eine einzige aggregierte Ansicht darf nicht als alleinige Kontrollprüfung dienen. Für die Erkennung bedeutet es: Abweichungen zwischen Registry, IRR und BGP müssen als Prüfhinweise behandelt werden, nicht automatisch als Beweis eines Fehlverhaltens. Für die Reaktion bedeutet es: Ein auffälliger Zustand sollte mit Rohdaten, Zeitstempeln und einer dokumentierten Autorisierungskette untersucht werden.
Für die Reparatur bedeutet es: Die Korrektur muss nicht nur einen einzelnen Registereintrag ändern, sondern die Konsistenz zwischen den relevanten Schichten erneut überprüfbar machen.
Begrenztes Ergebnis
Die öffentliche Quellenlage kann eine defensible technische Beschreibung von DATAMATIX und AS210973 ermöglichen, wenn jede Aussage an ihre Evidenzschicht gebunden bleibt. Sie kann zeigen, dass öffentliche Registry-, Policy-, Routing- und Verzeichnisendpunkte existieren und dass technische Aktivität aus bestimmten Beobachtungssystemen geprüft werden kann. Sie reicht auf Grundlage der vorliegenden Forschungsquittung jedoch nicht aus, um rechtliches Eigentum, autorisierte Kontrolle, exklusive Verfügungsgewalt oder ununterbrochenen Betrieb festzustellen.
Das ist keine bloße Einschränkung der Recherche. Es ist der zentrale Befund: Kontinuität ist eine überprüfbare Eigenschaft einer Beweiskette, nicht die automatische Folge eines vorhandenen ASN-Eintrags. Wer die Verantwortung für Routing- oder Ressourcenentscheidungen beurteilen will, muss daher technische Sichtbarkeit, dokumentierte Zuständigkeit und zeitlich stabile Kontrolle getrennt nachweisen.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten