
Zusammenfassung
- CPN ist ein genaues aktuelles BTW-Verzeichnis-Unternehmensobjekt, das mit drei autonomen Systemnummern bei ARIN verknüpft ist: AS11017, AS32764 und AS54533. Alle drei verwenden den AS-Namen CPN und das öffentliche Registrant-Label CSN Support Services, aber diese Datensätze beweisen keine separate Cisco-Tochter oder eine vollständige Eigentumskette.
- PeeringDB bezeichnet AS11017 als Cisco Public Sector Network und AS32764 als CIRL, auch bekannt als Cisco Internet Routing Labs. Diese Aliasnamen sind ein echter öffentlicher Kontext, keine Unternehmenssatzung, keine private Architektur und kein Nachweis einer Kundenbereitstellung.
- Zum festgelegten Beobachtungszeitpunkt kennzeichnete RIPEstat AS11017 und AS32764 als angekündigt, während AS54533 nicht angekündigt war. Collector-Daten schaffen eine externe Realitätsebene, nicht aber eine globale Verfügbarkeit, Routenlegitimation, Vertragsbeziehungen oder Kundenergebnisse.
- Überwachung, Integration, Wartung, Pflege von Sicherheits-Metadaten, Portabilität und Ausnahmebehandlung bleiben wiederkehrende Kosten, weil Registry-Identität, intendierter Zustand, laufende Routen, öffentliche Verzeichnisse und verantwortliche Teams aufeinander abgestimmt bleiben müssen.
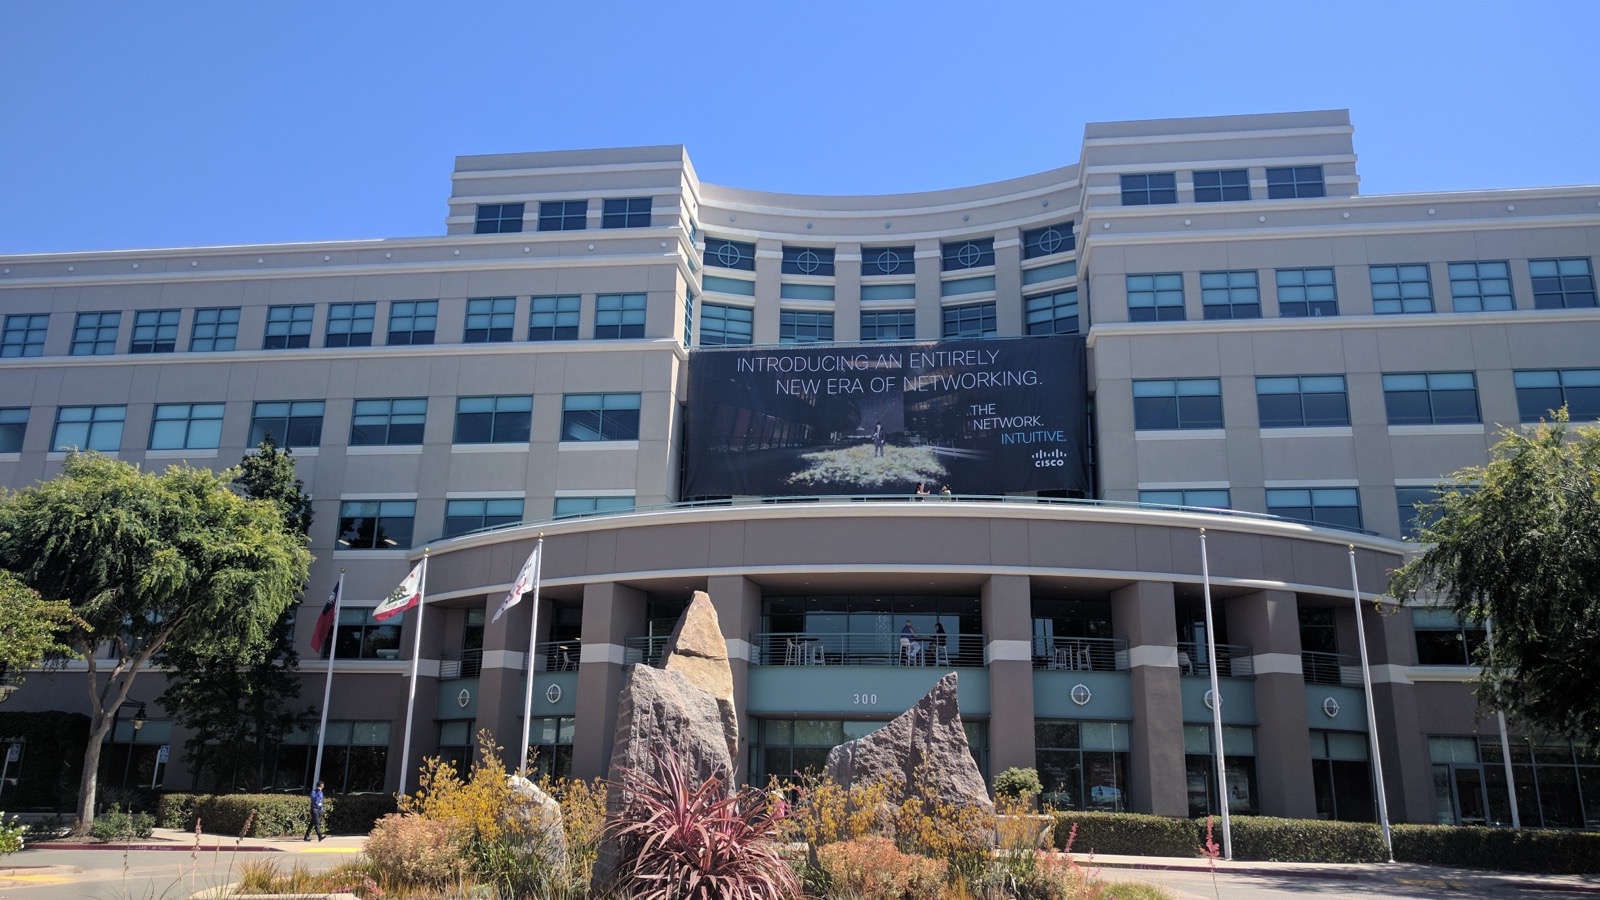
Hinweis zum Bild:Das begleitende Creative-Commons-Foto zeigt Building 10 des Cisco-Hauptquartiers in San Jose. Es stellt Kontext für öffentliche Cisco-Aliasse bereit. Es zeigt kein CPN-Betrieb, keine CSN Support Services, keine Routen von AS11017, AS32764 oder AS54533, keine Austausch-Sitzung, keine private Topologie, keine aktuellen Steuerungsmöglichkeiten, keine Zwischenfälle, keine gemessene Zuverlässigkeit oder keine Kundenergebnisse.
CPN ist ein kurzes Verzeichnislabel, das an eine überraschend umfangreiche Netzwerk-Steuerungsoberfläche gekoppelt ist. Die American Registry for Internet Numbers zeigt drei autonome Systemnummern mit dem AS-Namen CPN: AS11017, AS32764 und AS54533. Das öffentliche Registrant-Label dieser Datensätze ist CSN Support Services.[1][8][15] Zwei separate PeeringDB-Datensätze verwenden aussagekräftigere Namen.
AS11017 wird als Cisco Public Sector Network geführt, während AS32764 als CIRL geführt wird, auch bekannt als Cisco Internet Routing Labs.[22][23] Diese Fakten verbinden das BTW-Unternehmensobjekt mit realen Registry- und Routing-Datensätzen, löschen aber nicht die Grenzen zwischen einem Verzeichnislabel, einem Registry-Registranten, einem öffentlichen Netzwerkalias und einer Rechtspersönlichkeit auf.
Diese Grenze ist zentral für diesen Bericht. Es wäre einfach, das Akronym CPN als sichere Unternehmensgeschichte zu interpretieren oder einen Cisco-gekennzeichneten Verzeichniseintrag als Beweis für Eigentum, Architektur und Servicebereitstellung zu lesen. Die verfügbaren Daten stützen diese Schlussfolgerungen nicht. Stattdessen unterstützen sie eher die präzisere Frage: Was zeigt die Drei-AS-Oberfläche über Nummernressourcen-Management, öffentliche Routing-Sichtbarkeit, Interconnect-Metadaten und die Betriebskosten, die entstehen, um Identitäten über die Zeit konsistent zu halten?
Die Antwort beginnt mit einem geteilten Zustand. Im für diesen Bericht verwendeten Beobachtungszeitraum markierte RIPEstat AS11017 und AS32764 als angekündigt, während AS54533 nicht angekündigt war.[2][9][16] AS11017 hatte einen deutlich größeren beobachteten Prefix-Fußabdruck und zwei beobachtete Nachbarn. AS32764 hatte einen kleineren Fußabdruck und einen beobachteten Nachbarn. AS54533 zeigte in den gewählten Schnappschüssen keine aktuell beobachteten Prefixe und keine Nachbarn.[3][4][6][10][11][13][17][18][20] Dies ist kein Verfügbarkeitsvergleich, keine Störungsmeldungshistorie und kein Leistungstest.
Die Unterschiede sind jedoch betriebsrelevant, weil sie zeigen, warum Registrierung, Routen-Sichtbarkeit, öffentliche Verzeichnismetadaten und nutzerorientierte Ergebnisse als getrennte Ebenen bewertet werden müssen.
Der Bericht trennt daherSystemfähigkeit,operative ZuverlässigkeitundKundenergebnis im produktiven Betrieb. Eine registrierte ASN ist eine Identität, die Fähigkeiten ermöglicht. Eine beobachtete Route ist der Hinweis, dass Collector zu einem Zeitpunkt einen Ursprung und einen Verbreitungsweg gesehen haben. Zuverlässiger Betrieb erfordert dauerhaft beabsichtigtes Verhalten unter Last, Wartung, Ausfällen und menschlichen Fehlern. Ein Kundenergebnis erfordert Belege zu tatsächlichen Workloads, Erreichbarkeit, Latenz, Kontinuität oder fachlichen Resultaten. Die öffentliche Datenlage ist in den ersten beiden Ebenen stark, liefert für die dritte jedoch keine vollständige Grundlage.
Entität, Registrant und Alias-Grenzen
Das exakte Objekt der Analyse ist CPN, ein aktueller Company-Eintrag im BTW-Verzeichnis. Die RDAP-Daten von ARIN liefern den stärksten öffentlichen Identitätsanker. Jeder der drei Datensätze AS11017, AS32764 und AS54533 führt den AS-Namen CPN und das Registrant-Label CSN Support Services.[1][8][15] Die Datensätze belegen, dass diese Nummernressourcen im Registry von ARIN geführt werden und dass dasselbe öffentliche Registrant-Label mit ihnen verbunden ist.
Sie beweisen weder allein, dass CPN eine eigenständige Cisco-Niederlassung ist, noch dass CSN Support Services mit Cisco gleichzusetzen ist oder dass derzeit ein einziges Managementteam jedes Resource vollständig betreibt.
Die öffentlichen Aliasse ergänzen das Bild in sinnvoller Weise. PeeringDB führt AS11017 als Cisco Public Sector Network und ordnet es dem Routing-Policy-Namen AS-CPN zu. AS32764 wird als CIRL geführt, dieser Alias wird als Cisco Internet Routing Labs aufgelöst, und die Einstufung lautet Bildungs- bzw. Forschungsnetzwerk.[22][23] Diese Datensätze schaffen eine Evidenzbrücke zum Cisco-bezogenen Betriebsumfeld, aber ein Verzeichnisalias ist kein Unternehmensregister.
Die sinnvolle Analyseeinheit ist daher die Steuerungsoberfläche, nicht eine angenommene Unternehmensgruppe. Diese Oberfläche enthält drei Registry-Identitäten, mindestens zwei öffentliche Aliasse, Routing-Beobachtungen, die je ASN differieren, und Interkonnektions-Metadaten, die wieder anders differieren. Die Namen sind wichtig, weil sie anderen Akteuren helfen, eine Ressource zu erkennen. Die Datensätze sind wichtig, weil sie belastbare Referenzpunkte bieten. Laufende Routen sind wichtig, weil Nutzer Pakete erleben, nicht Labels. Keine dieser Ebenen ist souverän gegenüber den anderen; jede hat eine andere Beweisfunktion.
Diese Unterscheidung verhindert auch einen häufigen Forschungsfehler: einen echten technischen Kontakt oder einen Cisco-Domain-Verweis in Registry-Material als Beweis für die gesamte Eigentumskette zu nutzen. Kontaktdaten können zeigen, wer für eine Funktion benannt war, als der Datensatz geführt wurde. Daraus lässt sich keine aktuelle Organisationskontrolle über den Geltungsbereich der Quelle hinaus beweisen. Ebenso erklärt ein Cisco-Webseitenlink in einem PeeringDB-Eintrag den Kontext der öffentlichen Darstellung, aber nicht private Topologie, Produkt-Rollout oder Vertragsverantwortung.
Für die Risikobeurteilung ist diese Mehrdeutigkeit kein Mangel, der durch Spekulation zu füllen ist. Es ist eine Managementbedingung. Betreiber benötigen eine Zuordnung, die klärt, welche Organisation die Registrierungspflicht trägt, welche Mannschaft Routing-Änderungen steuert, welche Aliasnamen Gegenparteien nutzen sollten und welcher Eskalationspfad gilt, wenn Datensätze auseinanderdriften. Die öffentliche Evidenz zeigt, dass eine solche Zuordnung nötig ist; sie offenbart aber nicht die private Zuordnung selbst.
Was die Drei-AS-Registryoberfläche belegt
Eine autonome Systemnummer ist ein weltweit eindeutiger Routingbezeichner, kein Servicezertifikat. Die Datensätze von ARIN zeigen, dass AS11017, AS32764 und AS54533 registrierte Nummernressourcen unter dem CPN-Namen und dem Registrant-Label CSN Support Services sind.[1][8][15] Das ist bedeutend, weil Eindeutigkeit und Transferdokumentation die Ambiguität im Interdomain-Routing reduzieren. Gegenparteien benötigen stabile Kennungen für Richtlinien, Filter, Monitoring und Störungskommunikation.
Die Registrierung schafft mehrere praktische Fähigkeiten. Sie erlaubt einem Betreiber, Routen unter einer identifizierbaren ASN zu originieren, Routing-Policies in unterstützenden Systemen zu beschreiben, Missbrauchs- und technische Kontakte zu führen und Routing-Origin-Berechtigungen mit Adressressourcen zu verknüpfen. Sie liefert außerdem eine dauerhafte Referenz, wenn Namen, Anbieter, Teams oder Betriebszwecke wechseln. Das sind Systemfähigkeiten: Die Registry unterstützt Koordination und Verantwortlichkeit.
Die Registrierung beweist keine aktuelle Nutzung. Die RIPEstat-Übersicht markierte im gewählten Beobachtungszeitraum AS11017 und AS32764 als angekündigt, AS54533 als nicht angekündigt.[2][9][16] Dieser Unterschied zeigt, warum ein Inventar nicht bei der Registry enden darf. Eine registrierte, aber nicht beobachtete ASN kann absichtlich inaktiv sein, für zukünftige Verwendung reserviert, unvollständig ausgemustert, außerhalb der gewählten Collector sichtbar oder von einer vorübergehenden Bedingung betroffen sein. Die öffentlichen Daten können diese Erklärungen nicht auseinanderhalten.
Die drei Datensätze sollten auch nicht mit identischen Zwecken belegt werden. PeeringDB liefert Rollenbelege für AS11017 und AS32764, aber die Quellmenge enthält keine vergleichbare Rollenerklärung für AS54533.[22][23] Es wäre nicht gedeckt, daraus zu schließen, AS54533 sei ein weiteres Public-Sector-Netzwerk, ein weiteres Routing-Labor, ein Backup oder ein fehlgeschlagenes Deployment. Verantwortbare Analyse hält das Unbekannte fest, statt aus einem geteilten AS-Namen einen geteilten Architekturtyp abzuleiten.
Hier wird Registry-Management operativ. Jemand muss wissen, ob jede Ressource aktiv, inaktiv, im Übergang oder ausgemustert ist; ob öffentliche Kontakte und Routing-Policy-Objekte diesem Zustand entsprechen; und ob Monitoring Warnungen auslösen sollte, wenn eine unerwartete Ankündigung oder das Verschwinden eines erwarteten Signals vorliegt. Die Registry ist ein Register und Aufbewahrer. Sie liefert Identität und belastbare Metadaten. Der intendierte Zustand muss mit laufendem Code, Router-Policy und öffentlicher Beobachtung abgeglichen bleiben.
Öffentliche Route-Beobachtungen und ihre Grenzen
RIPEstat liefert einen nützlichen externen Blick über mehrere Datenabfragen. Für AS11017 wies die gewählte Beobachtung der angekündigten Prefixe sechs IPv4-Prefixe und zwölf IPv6-Prefixe aus. Die Routing-Status-Antwort zeigte 7.168 IPv4-Adressen im beobachteten IPv4-Spektrum und 36 /48-Entsprechungen im beobachteten IPv6-Spektrum mit zwei beobachteten Nachbarn.[3][4] Die Nachbarn wurden als AS3356 und AS6939 auf der linken Seite identifiziert.[6]
Für AS32764 wies die entsprechende Beobachtung ein IPv4-Prefix, 199.66.188.0/24, und ein IPv6-Prefix, 2602:f98b:10::/48, aus. Die Routing-Status-Antwort verzeichnete ein IPv4- und ein IPv6-Prefix und einen beobachteten Nachbarn. Der Nachbarschafts-Schnappschuss identifizierte AS14618.[10][11][13] Für AS54533 zeigten die ausgewählten Beobachtungen keine angekündigten Prefixe und keine beobachteten Nachbarn.[17][18][20]
Diese Zahlen sind nicht gleichwertig zu einer vollständigen Topologie. RIPEs Routing Information Service sammelt BGP-Daten aus einem verteilten Satz von Route-Collectoren und Peers. Er bietet Forschenden einen wertvollen Außensicht-Blick, aber Sammelplatzierung, Peerauswahl, Zeitpunkt und Richtlinien beeinflussen, was sichtbar sein kann.[27] Eine Route, die für alle ausgewählten RIS-Peers sichtbar ist, ist nicht notwendigerweise aus jedem Netzwerk erreichbar. Eine Route, die im ausgewählten Blick fehlt, ist nicht automatisch in jedem Teil des Internets absent.
Auch die Nachbarbeobachtungen beweisen keine Verträge. AS3356, AS6939 und AS14618 erscheinen in den vom Collector abgeleiteten Adjazenzdaten für den ausgewählten Moment.[6][13] Das stützt eine Aussage zu beobachteten Pfadbeziehungen. Daraus folgt jedoch nicht, ob diese Beziehung bezahlter Transit, kostenloses Peering, ein Route-Server-Pfad, ein temporärer Test oder eine vererbte Konfiguration aus einer anderen Vereinbarung ist. Kommerzielle Bedingungen und private Richtlinien liegen außerhalb der Evidenz.
Die historischen APIs fügen eine Zeitebene hinzu. Sie zeigen, dass Collector-Beobachtungen für jede ASN über Perioden hinweg variieren können.[7][14][21] Die Historie hilft Analysten zu erkennen, wann ein Prefix erstmals erschien, verschwand, zurückkam oder die Sichtbarkeit änderte. Sie sagt dennoch keine Ursachen. Eine Lücke kann auf Betreiberaktion, Upstream-Richtlinien, Collector-Abdeckung, Migration oder einen Fehler zurückgehen. Absicht auf Basis eines Graphen zuzuordnen, macht aus Beobachtung ein Konstrukt.
Richtig eingesetzt bildet die Routing-Evidenz eine Realitätsebene. Sie erlaubt einem Betreiber zu prüfen, ob öffentliche Beobachtungen mit dem intendierten Zustand übereinstimmen. Falsch eingesetzt wird daraus ein Imitat von Monitoring, ein Verfügbarkeitswert oder eine Aussage über Nutzererfahrung. Die richtige Frage lautet nicht: „Beweist das öffentliche Dashboard, dass das Netzwerk zuverlässig ist?“ Sondern: „Welche Abweichung zwischen intendiertem Zustand und externer Beobachtung muss untersucht werden?“
Rollenabgrenzung zwischen Public Sector und Routing-Lab
Die PeeringDB-Namen lassen AS11017 und AS32764 verwandt erscheinen und signalisieren zugleich unterschiedliche Rollen. AS11017 ist als Cisco Public Sector Network geführt, mit selektiven Peering-Richtlinien-Metadaten und einer Austausch-Präsenz. AS32764 wird als CIRL geführt, also Cisco Internet Routing Labs, und wird als Bildungs- bzw. Forschungsnetz klassifiziert.[22][23][24] Die Unterschiede sollten erhalten bleiben, statt in ein einziges „Cisco-Netzwerk“ gegossen zu werden.
Eine Public-Sector-Label deutet ein Koordinationsumfeld an, in dem mehrere Organisationen, Standards und Beschaffungsgrenzen relevant sein können. Die historische öffentliche Veröffentlichung von Cisco zu diesem Thema diskutierte Zusammenarbeit, gemeinsame Standards und Kostendruck im öffentlichen Sektor, beschreibt AS11017 aber nicht und liegt viele Jahre vor der aktuellen Beobachtung.[25] Sie kann erklären, warum bei geteilter öffentlicher Konnektivität Governance- und Integrationsfragen entstehen. Sie beweist jedoch nicht, dass AS11017 ein bestimmtes nationales Vorhaben, eine konkrete Architektur oder ein aktuelles Programm implementiert.
Ein Routing-Lab-Label deutet eine andere Risikoposition an. Bildungs- und Forschungsbetrieb erfordert oft Flexibilität, kontrollierte Experimente und die Möglichkeit, ungewöhnliches Routingverhalten zu beobachten. Diese Ziele können mit den Änderungsgrenzen kollidieren, die für produktive Dienste gelten. Doch die PeeringDB-Beschreibung allein beweist keinen spezifischen Versuch auf AS32764, keine Isolation von Produktionssystemen und keine aktuellen Verkehrskennzahlen.[23]
Die Rollenabgrenzung muss deshalb über Evidenz der Steuerung geprüft werden. Wenn AS11017 für eine dienstorientierte Public-Sector-Funktion genutzt wird, benötigen Betreiber klare Änderungsbefugnis, Routing-Policy, Eskalation und Kontinuitätsanforderungen. Wenn AS32764 für Forschung genutzt wird, benötigen sie Experimentgrenzen, Rücksetzbedingungen und Schutz vor ungewollter Weiterverbreitung. Wenn dies nicht die tatsächlichen Rollen sind, sollten die öffentlichen Datensätze korrigiert werden, damit Gegenparteien nicht auf irreführenden Kontexten aufbauen.
AS54533 ist der stärkste Hinweis, nicht die Labels zu überdehnen. Es teilt den CPN-Registry-Namen, hatte aber in den gewählten Schnappschüssen keine Routen-Sichtbarkeit und keinen gleichwertigen PeeringDB-Rollen-Datensatz im eingefrorenen Quellenbestand.[15][16][17][18][19][20][21] Das kann vollständig intentional sein. Die Evidenz unterstützt eine Inventarisierungsfrage, keine Anschuldigung: Welcher genehmigte Lebenszykluszustand gilt, und welche Kontrollen greifen, falls AS54533 unerwartet erscheint?
Peering, Nachbarschaft und Transit-Evidenz
Interkonnektions-Metadaten sind nützlich, weil sie Registry-Identität in mögliche Koordinationspunkte überführen. PeeringDB verzeichnet einen gelisteten Austausch für AS11017 und eine selektive allgemeine Richtlinie.[22][24] Das zeigt Gegenparteien, wo das Netzwerk angeblich gefunden werden kann und wie breit eine Interconnection betrachtet wird. Es beweist aber nicht, dass eine konkrete bilaterale BGP-Sitzung steht, Verkehr fließt oder der Austauschdatensatz permanent aktuell ist.
Die RIPEstat-Nachbardaten und der PeeringDB-Datensatz beantworten unterschiedliche Fragen. Collector-Daten zeigen, welche benachbarten Ursprung- oder Pfadbeziehungen beobachtet wurden. PeeringDB zeigt, was das Netzwerk öffentlich über Identität, Policy und Austauschpräsenz deklarieren möchte. Übereinstimmung erhöht die Plausibilität der Darstellung. Abweichung ist ein Anlass zur Prüfung, nicht automatisch ein Beweis, dass eine der Quellen falsch ist.
Diese Unterscheidung ist in Ausfallfällen relevant. Wenn eine Route verschwindet, muss ein Betreiber wissen, ob die Ursache im Ursprung-Setup, einem Upstream-Sitzungsausfall, Austauschanbindung, Filtering, Routenvalidierung oder Beobachtungsabdeckung liegt. Ein öffentliches Verzeichnis kann Kontakt- und Ortsangaben liefern. Collector-Daten können den zuletzt extern gesehenen Pfad zeigen. Keins davon ersetzt eigene Telemetrie, Konfigurationsunterlagen, Änderungsprotokolle und vertragliche Eskalationskarte.
Der beobachtete Nachbarschaftssatz für AS11017 umfasste AS3356 und AS6939, während AS32764 AS14618 im begrenzten Schnappschuss hatte.[6][13] Die Nennung dieser Beobachtungen ist legitim. Sie als aktuelle Lieferanten, vertraglich vereinbarte Peerings oder garantierte Ausweichpfade zu beschreiben, wäre unzulässig. Der Beitrag behandelt sie deshalb als Pfadbeweis mit expliziter Zeit- und Sichtbarkeitsgrenze.
Öffentliche Interkonnektionsdaten tragen zudem Integrationskosten. Austauschaufzeichnungen, Policy-Labels, IRR-Namen, Kontaktangaben und Routing-Konfigurationen können unabhängig voneinander driftieren. Eine selektive Richtlinie kann von Gegenparteien unterschiedlich interpretiert werden. Ein veralteter Austausch-Eintrag kann einen Incident-Responder an den falschen Ort führen. Ein valider Registry-Datensatz mit veralteten öffentlichen Peering-Metadaten kann rechtliche Verantwortlichkeit erhalten, die operative Koordination aber verschlechtern.
Systemfähigkeit, operative Zuverlässigkeit und Kundenergebnis im Produktivbetrieb
Die CPN-Oberfläche zeigt, warum technische Berichte drei separate Aussagen benötigen.
Systemfähigkeitbeschreibt, was die Komponenten und Kennungen ermöglichen. Drei registrierte ASNs können unterschiedliche Routing-Domänen unterstützen. Öffentliche IPv4- und IPv6-Beobachtungen zeigen, dass AS11017 und AS32764 verwendet wurden, um Adressraum sichtbar vom RIS-Collector zu annoncieren. PeeringDB-Metadaten zeigen, dass für mindestens zwei Identitäten öffentliche Rollenbeschreibungen vorliegen.[1][2][3][8][9][10][15][22][23] Das sind evidenzgestützte Fähigkeitsaussagen.
Operative Zuverlässigkeitbetrifft, ob das beabsichtigte Verhalten bei Last, Wartung, Abhängigkeitsausfall und menschlichen Fehlern fortbesteht. Ein Routing-Status-Snapshot ist relevant, aber nicht ausreichend. Er misst nicht die Verfügbarkeit von Anwendungen, Konvergenzzeit, Pfadqualität, Paketverlust, Änderungserfolg, Wiederherstellung, oder die Erreichbarkeitskonsistenz über Nutzernetzwerke hinweg. Historische öffentliche Daten können beobachtete Änderungen sichtbar machen, aber nicht sagen, ob sie geplant oder schädlich waren.[4][7][11][14][18][21]
Kundenergebnis im produktiven Betriebbetrifft, was Nutzer oder Organisationen tatsächlich erreicht haben. Der Quellensatz enthält kein Kundenfallbeispiel zu diesen ASNs, keine kontrollierte Vergleichsstudie, keinen SLA-Bericht und kein Workload-Ergebnis. Die öffentliche Sektor-Diskussion ist allgemeiner Kontext, kein Beleg dafür, dass ein CPN-beschrifteter Routenpfad Kosten gesenkt oder den Frontline-Betrieb geschützt hat.[25] Die Routing-Lab-Bezeichnung ist kein Beleg dafür, dass ein konkreter Versuch erfolgreich war.[23]
Diese Trennung schützt sowohl Leser als auch Betreiber. Fähigkeitsaussagen können präzise bleiben, ohne zu Marketing zu werden. Zuverlässigkeitsfragen können formuliert werden, ohne Zwischenfälle zu erfinden. Ergebnisse bleiben unbekannt, bis passende Evidenz vorliegt. Ein Unternehmen kann eine technisch belastbare Steuerungsoberfläche besitzen und dennoch erhebliche Aufsichts-, Integrations-, Wartungs- und Ausnahmearbeit benötigen, um verlässliche Resultate zu liefern.
Sie verändert auch Beschaffungs- und Governance-Fragen. Ein Käufer oder Partner sollte nicht nur fragen, ob ein Netzwerk eine ASN, IPv6, Austauschpräsenz oder Forschungslabel hat. Er sollte fragen, wer Registry- und Routing-Datensätze pflegt, wie intendierte Zustände geprüft werden, welche Telemetrie den realen Servicepfad abdeckt, wie Ausnahmen eskaliert werden und welche Ergebnisse gemessen werden. Öffentliche Daten identifizieren die Kontrollpunkte; Absicherung braucht Evidenz aus der Betriebsbeziehung.
Die Kosten der Aufsicht über eine Multi-Identitätsoberfläche
Aufsichtskostensind der Aufwand, den Zustand zu verstehen und Änderungen zu autorisieren. Bei drei ASN-Datensätzen und mehreren öffentlichen Aliasen liegt die erste Aufgabe im Erhalt einer verbindlichen Zuordnung. Diese Zuordnung sollte Registry-Identität, intendierte operative Rolle, verantwortliches Team, genehmigte Prefixe, öffentliche Verzeichniseinträge, Routing-Policy-Objekte, Sicherheits-Metadaten und Eskalationskontakte verbinden.
Ohne diese Zuordnung wird normale Variation schwer klassifizierbar. Das Fehlen von AS54533 im gewählten Routenbild kann absichtliche Inaktivität oder ein Problem sein. Öffentliche Evidenz kann das nicht entscheiden. Eine Aufsichtsinstanz benötigt eine interne Soll-Zustandsaufzeichnung und einen Verantwortlichen für Entscheidungen. Alerts sollten den laufenden und den beobachteten Zustand mit dieser Erwartung vergleichen, statt jede sichtbare oder unsichtbare Route gleich zu behandeln.
Aufsicht bedeutet auch die Prüfung hochwirksamer Änderungen. Prefix-Originierung, Routenfilter, RPKI-Berechtigungen, Austausch-Sitzungen und Kontaktangaben betreffen verschiedene Zielgruppen, können sich jedoch auswirken. Eine Notfall-Routenänderung, die Sichtbarkeit wiederherstellt, kann eine Policy-Inkonsistenz erzeugen. Eine Kontaktänderung, die administrativ wirkt, kann entscheiden, ob ein Gegenpart im Missbrauchs- oder Routing-Ereignis die richtige Person erreicht.
Die Kosten steigen, wenn Bezeichnungen mehrdeutig sind. Ein Ticket „CPN ist down“ ist ohne Zusatz nicht umsetzbar, bis der Melder ASN, Prefix, Beobachtungspunkt und betroffenes Service benennt. Gute Aufsicht ersetzt das vage Label durch ein gebundenes technisches Objekt. Sie dokumentiert auch Unbekanntes, damit ein Team das öffentliche Alias nicht mit einem vollständigen Eigentumsmodell verwechselt.
Integrationskosten zwischen Registern, Routing und öffentlichen Verzeichnissen
Integrationskostenentstehen, weil die Steuerungsebene in mehreren Systemen repräsentiert ist. ARIN-Datensätze liefern Nummernressourcen-Identität und Kontakte. RIPEstat bietet Collector-bezogene Beobachtungen und Registry-Projektionen. PeeringDB hält selbstgepflegte Interkonnektionsmetadaten vor. Routerkonfiguration, IRR-Daten, Monitoring und Organisationsunterlagen liegen außerhalb des öffentlichen Quellbestands.[1][5][8][12][15][19][22][23][27]
Jedes System hat eigenen Aktualisierungsmechanismus, eigene Semantik und eigene Latenz. Eine Registry-Änderung kann nicht sofort in einer Projektion erscheinen. Eine Routeränderung kann bei Collectors sichtbar werden, bevor ein öffentliches Verzeichnis aktualisiert ist. Ein PeeringDB-Alias kann bekannt bleiben, während das verantwortliche Team wechselt. Integrationsarbeit heißt, diese Repräsentationen ohne Annahme zu versöhnen, dass eine Datenbank alle anderen kontrolliert.
IPv4 und IPv6 fügen eine weitere Dimension hinzu. AS11017 und AS32764 hatten in den ausgewählten Prefix-Beobachtungen beide Protokollfamilien, AS54533 in der gewählten Ansicht keine.[3][10][17] Filter, Monitoring, Routen-Authorisierungen und Erreichbarkeitstests müssen beide Familien abdecken. Ein Verfahren, das nur IPv4 prüft, kann eine saubere Änderung melden, während IPv6 unentdeckt defekt oder unbeabsichtigt offen bleibt.
Integration umfasst auch Gegenparteien. Austauschbetreiber, beobachtete Nachbarn, Registries und Nutzer können das Netzwerk unterschiedlich benennen. Runbooks sollten die Namen und Kennungen übersetzen, bevor ein Incident auftritt. Anderenfalls verliert das Incidentteam Zeit damit, zu beweisen, dass CPN, Cisco Public Sector Network, CIRL und die Registry-Organisation auf überlappende, aber nicht identische Bereiche verweisen.
Wartungskosten und Lebenszyklusdrift
Wartungskostensind die wiederkehrende Arbeit, Datensätze und Kontrollen nach Erstdeployment korrekt zu halten. Die Routing-Historie zeigt, dass beobachtete Prefixe und Sichtbarkeit über längere Zeiträume variieren können.[7][14][21] Ein Teil der Änderung ist erwartbar. Die Wartungspflicht ist, sicherzustellen, dass genehmigte Änderungen an jede abhängige Kontrolle weitergegeben und veraltete Zustände sicher entfernt werden.
Registry-Kontakte müssen erreichbar und rollenadäquat bleiben. Prefix-Inventare müssen der Routerintention entsprechen. Filter und Routing-Objekte müssen die Zuweisungen widerspiegeln. PeeringDB-Einträge müssen der aktuellen Policy und den Orten entsprechen. Monitoring muss wissen, welche ASN-Prefix-Kombinationen erwartet sind. RPKI-Berechtigungen, wo genutzt, müssen mit gültigen Ursprüngen und Prefix-Längen konsistent bleiben.[26]
Inaktive Ressourcen benötigen ebenfalls Wartung. Wenn AS54533 absichtlich inaktiv ist, sollte der genehmigte Inaktiv-Zustand Prozesse zur Verhinderung unbefugter Sichtbarkeit, Kontaktreview und eventualer Ausmusterung oder Reaktivierung enthalten. Eine vergessene ASN ist nicht kostenfrei. Sie kann stale Metadaten anhäufen, Forschenden und Gegenparteien verwirren oder unter unerwarteten Bedingungen sichtbar werden.
Lebenszyklusarbeit betrifft auch Aliasse. Ein Public-Sector- oder Laborname kann den entstehenden Zweck, das Team oder das Programm, das ihn geschaffen hat, überdauern. Ein Name zu früh zu entfernen kann die Wiedererkennung brechen; ihn unbegrenzt zu behalten kann irreführen. Die richtige Entscheidung hängt von Kontinuitätsanforderungen ab und muss dokumentiert werden. Öffentliche Datensätze sollten genug Wahrheit für Koordination liefern, ohne eine vollständige Organisationshistorie vorzutäuschen.
Ausnahmebehandlungskosten
Ausnahmebehandlungskostenentstehen, wenn beobachteter Zustand und intendierter Zustand auseinanderlaufen. Das teure Problem ist selten, dass ein Zahlenwert geändert wurde. Teurer ist es, zu bestimmen, ob eine Änderung harmlos, geplant, extern verursacht, nur teilweise sichtbar oder ein Anzeichen von Kontrollversagen ist.
Betrachten Sie ein unerwartetes AS54533-Ankündigungsverhalten. Die erste Reaktion sollte nicht von vornherein eine Hijack-, Wiederherstellungs- oder Deploymentschlussfolgerung ziehen. Es ist zuerst der exakte Prefix, der Ursprung, die Collector-Abdeckung, der Registry-Zustand, die Route-Origin-Authorisierung, die Änderungsbefugnis und der Operator-Kontakt zu prüfen. Umgekehrt sollte, wenn AS11017 in einer Teilmenge von Collectors verschwindet, unterscheidet werden, ob Ursprung zurückgezogen, Upstream gefiltert, Validierung, Austauschstörung oder Collector-Limitierung vorliegt, bevor eine netzwerkweite Störung bestätigt wird.
Ausnahmen überschreiten Zuständigkeitsgrenzen. Ein Betreiber kann den Ursprung steuern, aber nicht die Upstream-Policy, den Austauschaufbau, den Route-Collector oder den entfernten Nutzerpfad. Die Eskalationskarte muss daher technische und organisatorische Kontexte enthalten. Öffentliche Registry- und PeeringDB-Daten können bei der Kontaktfindung helfen; verlässliches Ausnahmehandling braucht dagegen getestete Kanäle und Handlungsvollmacht.
Die Last ist auch kognitiv. Ähnliche Namen veranlassen, das falsche ASN zu prüfen oder eine Änderung für die falsche Rolle anzuwenden. Ein Forschungsnetz kann Experimente tolerieren, die für einen öffentlichen Servicenpfad nicht akzeptabel sind. Eine inaktive Ressource kann bei Sichtbarkeit eine Alarmregel benötigen, während eine aktive Ressource Schwellwerte auf Basis erwarteter Prefixe und Nachbarn braucht. Alle drei Datensätze als ein und dieselbe Einheit zu behandeln erhöht die Chance auf eine schnelle, aber falsche Reaktion.
Genauigkeit der Registry, RPKI und Sicherheits-Metadaten
Die ARIN-RPKI-Leitfäden beschreiben, wie Ressourceninhaber Route-Origin-Authorisierungen erstellen und Betreiber Route-Origin-Validierung nutzen können.[26] Der Rahmen verbindet die Autorität der Nummernressource mit Routing-Sicherheitsmetadaten. Er beseitigt jedoch nicht die operative Verantwortung. Authorisierungen benötigen korrekte Origin- und Prefix-Längen-Auswahl, Router müssen eine explizite Validierungspolitik haben, und Ausnahmen müssen kontrolliert gehandhabt werden.
Es wird hier kein CPN-spezifischer ROA-Abdeckungsnachweis gemacht. Der eingefrorene Evidenzbestand schafft einen allgemeinen Rahmen und die drei Registry-Datensätze, aber kein vollständiges, validiertes Inventar der CPN-Route-Origin-Authorisierungen. Es wäre unverantwortlich, die Oberfläche pauschal als geschützt oder ungeschützt zu kennzeichnen.
Die wichtige Unterscheidung liegt zwischen Identitätsgenauigkeit und Routenvalidität. Eine korrekte ARIN-Kontaktangabe macht eine Route nicht automatisch gültig. Eine gültige ROA macht eine Route nicht automatisch verfügbar oder performant. Eine bei Collectoren beobachtete Route beweist nicht, dass der Ursprung autorisiert war. Diese Kontrollen ergänzen sich, weil sie unterschiedliche Fragen beantworten.
Sicherheits-Metadaten haben ebenfalls Kontinuitätsanforderungen. Schlüssel, Zertifikate, Rollen-Accounts, Kontaktinhaberschaft und Validierungs-Caches können verfallen oder nicht erreichbar werden. Eine Konfiguration kann technisch korrekt bleiben, obwohl die Personen mit Berechtigung zur Pflege gewechselt sind. Wiederherstellungsprozesse sollten deshalb sowohl den Routingzustand als auch die Steuerungsbefugnis abdecken.
Für eine Drei-AS-Oberfläche ist das Mindestmuster pro Ressource ein intendierter Zustand, genehmigte Origins und Prefixe, Sicherheit-Metadaten-Politik, Kontaktinhaber und ein Review-Datum. Geteilte Namen erleichtern die Auffindbarkeit, dürfen aber keine ressourcenspezifischen Kontrollen ersetzen.
Ausfallmodi-Register
Das folgende Register beschreibt plausible Fehlerklassen und Verifizierungsschritte. Es ist keine Aussage, dass auf einem CPN-bezogenen Netzwerk ein Ereignis tatsächlich eingetreten ist.
1. Drift bei Registry-Kontakten
Ein gelisteter technischer, Routing- oder Abuse-Kontakt kann nicht mehr erreichbar sein, obwohl die ASN korrekt registriert bleibt. Prüfen Sie periodisch die vorgesehenen Kanäle, halten Sie rollenbasierte Alternativen vor und dokumentieren Sie, wer Korrekturen verantwortet. Öffentliche Korrektheit ist Teil der Incident-Bereitschaft, nicht nur administrativer Feinschliff.
2. Zusammenbruch der Identität zwischen Verzeichnis und Registry
Ein Responder kann CPN, CSN Support Services, Cisco Public Sector Network und CIRL als austauschbare Rechtstitel behandeln. Tickets und Runbooks sollten die genaue ASN, den Prefix, den Quellenkontext und die betroffene AS-ID nennen. Offene Zuordnungsfragen müssen eskaliert werden, statt sie zu spekulieren.
3. Falsche-AS-Änderung
Ähnliche Labels können dazu führen, dass Route-, Filter- oder Monitoring-Änderungen das falsche ASN treffen. Reviews sollten ASN, Prefix-Familie, beabsichtigte Rolle und Änderungsinhaber gemeinsam prüfen. Der richtige Befehl am falschen Objekt ist weiterhin ein Kontrollversagen.
4. Erwarteter aktiver Routenpfad verschwindet
Ein AS11017- oder AS32764-Prefix, das sichtbar erwartet wurde, kann in ausgewählten Collectors fehlen. Vergleichen Sie mehrere Beobachtungspunkte, interne Telemetrie und Upstream-Status, bevor eine breite Störung bestätigt wird. Bewahren Sie den Unterschied zwischen externer Sichtbarkeit und End-to-End-Service.
5. Erwarteter inaktiv genutzter ASN erscheint
Ein als inaktiv verstandenes ASN kann wieder Prefixes originieren. Verifizieren Sie, ob die Erscheinung genehmigt ist, welcher Prefix betroffen ist und ob Sicherheits-Metadaten passen. Jede Automatisierung sollte warnen und anhalten statt automatisch zu unterdrücken oder zu legitimieren.
6. Partielle Sammlersicht
Eine Route kann bei einigen RIS-Peers sichtbar und bei anderen fehlen, etwa wegen Policy oder Topologie. Vermeiden Sie binäre globale Schlussfolgerungen aus einer partiellen Sicht. Korrigieren Sie Sammlerbeobachtungen mit Vantage Points, die für echte Nutzer relevant sind.
7. Ungleichgewicht IPv4/IPv6
Eine operative Änderung kann für IPv4 erfolgreich und für IPv6 fehlschlagen oder umgekehrt. Führen Sie getrennte Inventare, Filter, Tests und Alarme für beide Familien. Leiten Sie keine Dual-Stack-Kontinuität aus dem Status eines einzelnen Protokolls ab.
8. Drift in Prefix-Inventaren
Das genehmigte Origin-Inventar kann nach Migration oder Deaggregation von beobachteten Prefixen abweichen. Stimmen Sie Registry-Zuordnungen, Routingintention, Sicherheitsmetadaten und externe Beobachtungen ab. Unterteilte zusätzliche und fehlende Prefixe sind unterschiedliche Ausnahmeklassen.
9. Inkongruenz der Prefixlänge
Ein genaueres Prefix kann operativ beabsichtigt sein, aber durch Validierung oder Filter abgelehnt werden. Testen Sie genehmigte Höchstlängen und Gegenparteirichtlinien vor Änderungen. Notfallausnahmen benötigen Ablaufdatum und Überprüfung, damit temporäre Breiten nicht dauerhaft werden.
10. Verzögerung bei Route-Origin-Authorisierung
Routing kann sich ändern, bevor die zugehörigen Sicherheitsmetadaten bereitstehen, wodurch Routen ungültig oder abgelehnt werden. Planen Sie Routing- und Authorisierungsänderungen mit Verifikationspunkten. Ein Rollback muss beide Ebenen wiederherstellen, nicht nur die Routerkonfiguration.
11. Veraltetes IRR- oder Richtlinienobjekt
Das AS-CPN-Label oder zugehörige Routing-Policy-Daten können nicht mehr mit der aktuellen Origin-Intention übereinstimmen. Gegenparteien können Filter aus veralteten Objekten ableiten. Weisen Sie für jede veröffentlichte Policy-Formel einen Verantwortlichen zu und vergleichen Sie sie mit genehmigtem Zustand.
12. PeeringDB-Austauschdrift
Eine gelistete Austauschpräsenz kann nach Sitzungs- oder Portänderung bestehen bleiben. Incident-Responder und potenzielle Peers können einer veralteten Adresse folgen. Verifizieren Sie öffentliche Standorte und Policy-Felder im Rahmen von Interconnection-Life-Cycle-Reviews.
13. Fehlklassifikation beobachteter Nachbarn
Ein Collector-abhängiger Nachbar kann als Anbieter oder vertraglich vereinbarter Peer beschrieben werden, ohne Beweis. Beobachtung und kommerzielle Beziehung müssen getrennt bleiben. Vertragsbehauptungen benötigen Vertrag oder Bestätigung der Erstanbieterseite, nicht nur BGP-Adjazenz.
14. Grenze zwischen Forschung und Service nicht sauber
Wenn eine Routing-Labor- und eine Service-Rolle Werkzeuge teilen, kann ein Experiment eine restriktivere Umgebung beeinflussen. Definieren Sie Exportregeln, Adressräume, Zugriff und Änderungsgrenzen. Das öffentliche Alias beweist diese Schutzmaßnahmen nicht; es benennt nur die Frage.
15. Notfallpolitik ohne Kontrolle
Bei Erreichbarkeitsverlust kann ein Betreiber Filter oder Ankündigungen über den intendierten Rahmen hinaus ausweiten. Erfordern Sie eine benannte Befugnis, begrenzte Änderung, Telemetriekontrolle und ein Ablaufdatum. Wiederherstellungsdruck darf nicht dazu führen, ressourcenspezifische Beschränkungen zu verwischen.
16. Namenskollision im Monitoring
Dashboards können alle CPN-bezeichneten Objekte aggregieren und verbergen, welche ASN geändert wurde. Alarme sollten auf unveränderliche Kennungen und Prefixe zielen, Aliasse nur ergänzend. Operative Teams müssen jede Meldung auf die exakte Beobachtung zurückführen können.
17. Zeitfenster der Beobachtung widersprechen sich
Registry-, PeeringDB- und RIS-Schnappschüsse werden zu unterschiedlichen Zeiten erhoben und können widersprüchlich wirken. Dokumentieren Sie Zeitstempel und Aktualisierungslatenz. Ein späterer Zustand darf nicht genutzt werden, um den früheren Befund umzuschreiben.
18. Unvollständige Übergabe der Zuständigkeit
Ein Team- oder Anbieterwechsel kann Routerzugriff übertragen, während Registry-, Verzeichnis- oder Sicherheitszugänge bei früherem Personal verbleiben. Verwenden Sie eine Übergabeliste mit technischer Kontrolle, öffentlichen Kontakten, Schlüsseln und Eskalationshoheit.
19. Abuse-Kontakt ist blind
Ein externer Meldender kann auf eine veraltete oder unüberwachte Adresse treffen. Testen Sie Abuse-Kanäle unabhängig vom internen Eskalationsweg. Definieren Sie, wie Meldungen authentifiziert, priorisiert und ohne Offenlegung privater Topologie der richtigen ASN zugeordnet werden.
20. Gemeinsame Abhängigkeit hinter mehreren ASNs versteckt
Drei Identitäten können robust wirken, obwohl sie denselben Upstream, Standort, Zugangssystem oder Betreiber teilen. Verstecken Sie nicht die gemeinsame Abhängigkeit hinter ASN-Diversität. Vor einer Getrenntheitsbehauptung sind gemeinsame Abhängigkeiten zu kartieren.
21. Wiederherstellungszustand wird nicht erhalten
Eine funktionierende Konfiguration kann manuell zurückgebracht werden, ohne das belastbare System der Wahrheit zu aktualisieren. Die nächste Ausbringung kann denselben Fehler erneut einführen. Wiederherstellung sollte Persistenz der Konfiguration, Datensatzangleichung und eine automatisierungstaugliche Prüfung umfassen.
22. Öffentliche Beschreibung überlebt betriebliche Rolle
Ein Public-Sector- oder Labor-Label kann fortbestehen, nachdem der reale Zweck gewechselt hat. Gegenparteien treffen dann Entscheidungen auf Basis veralteter Kontexte. Aliasse und Beschreibungen sollten mit derselben Ernsthaftigkeit geprüft werden wie Routing-Kontakte.
23. Sichtbarkeit mit Gültigkeit verwechselt
Eine Route, die durch viele Collector sichtbar ist, kann dennoch ungewollt oder falsch autorisiert sein. Kombinieren Sie Beobachtung mit Intention und Sicherheits-Metadaten. Weit verbreitete Sichtbarkeit ist ein Beleg für Verbreitung, nicht für Legitimität.
24. Nicht-Sichtbarkeit mit Ausmusterung verwechselt
Ein nicht sichtbares ASN kann reserviert, privat genutzt, an anderer Stelle sichtbar oder vorübergehend zurückgezogen sein. Datensätze oder Kontrollen nur auf Grund der Nicht-Sichtbarkeit nicht zu löschen. Verlangen Sie explizite Lifecycle-Entscheidung.
Lebenszykluskoordination und Lock-in-Risiko
Netzwerk-Lock-in beschränkt sich nicht auf Hardware oder Vertragsbeziehungen. Er kann aus akkumuliertem Wissen über Identität, Policy und Betrieb entstehen. Ein Team kann wissen, dass ein Alias auf eine spezifische ASN verweist, dass ein Prefix nur bei einem Ereignis erwartet wird oder dass ein Gegenpart einen Sonderfilter benötigt. Wenn dieses Wissen nur im individuellen Gedächtnis existiert, werden Personal- oder Anbieterwechsel riskant.
Die drei-AS-Oberfläche von CPN macht diese Abhängigkeit sichtbar. ARIN, RIPEstat und PeeringDB nutzen stabile Identifikatoren, ihre Semantik differiert jedoch.[1][8][15][22][23][27] Eine Organisation, die nur eine Repräsentation automatisiert, ohne die anderen zu übernehmen, kann an einem wenig robusten Workflow gefangen bleiben. Ein neuer Betreiber kann Routerzugriff erhalten, aber nicht die Begründung hinter einer inaktiven Ressource, einem öffentlichen Alias oder einer Ausnahme.
Lock-in sinkt durch portierbare Evidenz. Nützlich ist ein Ressourcen-Dossier mit Identität, intendierter Rolle, genehmigten Prefixen, öffentlichen Darstellungen, Sicherheitsrichtlinien, Abhängigkeiten, Tests, Rollback-Bedingungen und verantwortlichen Personen. Dieses Dossier sollte externe Fakten von internen Entscheidungen trennen. Es sollte zudem den Zeitpunkt der letzten Verifizierung dokumentieren.
Lebenszyklusentscheidungen benötigen Abnahmekriterien. Wenn eine ASN ausgemustert wird: Welche Beobachtungen bestätigen Rückzug, welche öffentlichen Datensätze bleiben zur Kontinuität bestehen, und wann können Berechtigungen widerrufen werden? Wenn eine Rolle wechselt, welche Gegenparteien und Systeme müssen aktualisiert werden? Wenn eine Laboridentität produktionsrelevant wird, welche Zuverlässigkeits- und Governance-Kontrollen müssen ergänzt werden, bevor Nutzer darauf angewiesen sind?
Dieser Ansatz behandelt Nummernressourcen als operative Assets, deren Wert von korrekten Datensätzen und wartbaren laufenden Systemen abhängt. Er vermeidet zwei gegensätzliche Fehler: anzunehmen, die Registry garantiere Betrieb, oder zu glauben, Registrierung sei irrelevant, weil nur Pakete zählen. Pakete benötigen eindeutige Identitäten, nachvollziehbare Änderungen und wiederherstellbare Steuerung.
Ein praktischer Bewertungsrahmen
Ein Prüfer sollte die CPN-Oberfläche anhand von sechs Fragen bewerten.
Erstens,Identität: Gibt es eine dokumentierte Zuordnung zwischen exakter ASN, Registrant-Label, Alias und verantwortlichen Teams? Die öffentlichen Quellen schaffen die Identifikatoren, lassen aber rechtliche und organisatorische Grenzen nur begrenzt erkennen.[1][8][15][22][23]
Zweitens,intendierter Zustand: Ist jede ASN als aktiv, inaktiv, im Übergang oder ausgemustert geplant, und welche Prefixe und Protokolle gehören dazu? Externe Beobachtung ist Vergleichsbasis, nicht Ergebnis.[2][3][9][10][16][17]
Drittens,laufender Zustand: Was zeigen Telemetrie, Route-Collector und nutzerrelevante Sondierungen? RIS-Daten sind wertvoll, weil sie das öffentliche Routing-System aus mehreren Collectors beobachten, bleiben aber partiell.[4][6][11][13][18][20][27]
Viertens,Sicherheit und Policy: Stimmen Route-Origin-Authorisierungen, Filter und öffentliche Routing-Policy-Objekte mit der genehmigten Intention überein? Allgemeine RPKI-Leitlinien erklären den Kontrollmechanismus, aber ressourcenspezifische Absicherung erfordert ein geprüftes Inventar.[26]
Fünftens,Kontinuität: Kann ein weiterer autorisierter Teamwechsel die Operation, Kontakte und öffentlichen Datensätze ohne implizites Wissen fortführen? Die historische Datenlage zeigt, warum Zustandsänderungen über die Zeit erklärbar bleiben müssen.[7][14][21]
Sechstens,Ergebnis: Welches Nutzer- oder Serviceergebnis wird tatsächlich gemessen? Weder Registry-Eintrag, öffentlicher Alias, beobachtete Route noch allgemeiner Public-Sector-Artikel belegt ein tatsächliches Kundenproduktergebnis.[24][25] Ergebnisbehauptungen benötigen direkte Messungen von Workloads, Services oder Stakeholdern.
Eine ausgereifte Bewertung enthält oft Ungewissheit. Das ist präziser als falsche Sicherheit. Zweck des Rahmens ist, Unsicherheit in benannte Prüfaufgaben zu überführen: Ressource identifizieren, intendierten und beobachteten Zustand vergleichen, Kontrolle testen, Besitzer festhalten und Wiederherstellungsweg erhalten.
Das Bild liefert Kontext, keine Netzwerknachweise
Das hervorgehobene Foto zeigt das Cisco-Hauptquartier in San Jose, Gebäude 10. Es wird genutzt, weil die öffentliche Evidenz in zwei CPN-Nummern Cisco-bezogene Aliasse zeigt. Das Bild zeigt kein CPN, CSN Support Services, AS11017, AS32764 oder AS54533, keinen Peering-Austausch, keine BGP-Sitzung, kein Routing-Labor, keinen Public-Sector-Service, keine private Infrastruktur, keine Sicherheitskontrollen, keinen Zwischenfall oder messbare Performance. Es darf nicht als Beleg gelesen werden, dass das gezeigte Gebäude eine der hier behandelten Ressourcen betreibt oder hostet.
Fazit
Die öffentliche Technologieaussage von CPN ist kein einfaches Unternehmensprofil. Es ist eine Drei-AS-Steuerungsfläche, bei der Registry-Identität, öffentliche Aliasse, Routensichtbarkeit und Interconnection-Metadaten sich nicht in eine unbestreitbare Organisationsgeschichte auflösen lassen. ARIN führt AS11017, AS32764 und AS54533 unter demselben AS-Namen CPN und demselben Registrant-Label CSN Support Services.[1][8][15] PeeringDB gibt zwei Ressourcen unterschiedliche Cisco-bezogene Rollenbeschreibungen. RIPEstat sah im gewählten Zeitraum zwei als angekündigt und eine nicht angekündigt.[1][8][15][22][23][2][9][16]
Diese Evidenz ist ausreichend für eine strenge betriebliche Analyse. Sie zeigt, warum Nummernressourcen-Registrierung korrekt sein muss, warum laufende Routen als Beweis der Nutzung schwerer wiegen als Namen, und warum öffentliche Beobachtung klare Sichtbarkeitsgrenzen braucht. Sie zeigt auch, dass verlässlicher Service nicht allein aus Identifikatoren entsteht. Aufsicht, Integration, Wartung und Ausnahmearbeit verbinden das Registry-Register mit dem laufenden Netzwerk.
Die belastbarste Schlussfolgerung lautet daher begrenzt: CPN hat über seine AS-, Routing-, Peering- und Kontinuitätsoberflächen einen realen und technisch sinnvollen Eingriffspunkt im Verzeichnis, der für Steuerungs- und Risikokontrollen nutzbar ist. Die öffentlichen Daten tragen diese Analyse der Steuerungsoberfläche und der damit verbundenen Kosten. Sie stützen jedoch keine Aussagen zu privater Architektur, allgemeiner Zuverlässigkeit, Kundenergebnissen, rechtlichem Eigentum über die Datensätze hinaus oder dem Zweck jeder einzelnen ASN. Diese Grenzen zu wahren macht die Analyse operativ nützlicher.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten