
Zusammenfassung
- Cloudflare untersuchte eine BGP-Anomalie in Venezuela und beschrieb AS8048, CANTV, als System, das über AS6762 gelernte Routen in Richtung AS52320 weitergegeben zu haben schien. Einige betroffene Präfixe wurden von AS21980, Dayco Telecom, originierte [1].
- Low Orbit Security veröffentlichte Pfadbeispiele, in denen AS8048 mehrfach in Routen rund um 200.74.224.0/20 auftauchte. Das ist Routingbeleg, aber kein vollständiger Nachweis von Nutzerwirkung [2].
- APNIC warnte später, dass viele öffentlich erkannte Lecks kurzlebig sein und mit Konvergenz zusammenhängen können. Dauer, Verbreitung und tatsächliche Verkehrsauswahl sind daher zentrale Beweisfragen [3].
- RPKI Route Origin Validation hilft, wenn der Ursprung falsch ist. Bei diesem Ereignistyp kann der Ursprung korrekt bleiben, während der Pfad gegen eine Beziehung verstößt. Relevanter sind explizite Policy, BGP Roles, Only-to-Customer, ASPA und gespeicherte Telemetrie [1][5][6][7][8].
- Der Artikel behauptet nicht, dass CANTV einen landesweiten Ausfall verursacht hat. Er fragt, welche Beweise erforderlich sind, um Annahme, Export, Rückzug und dauerhafte Reparatur der Route zu belegen.
Was passiert ist
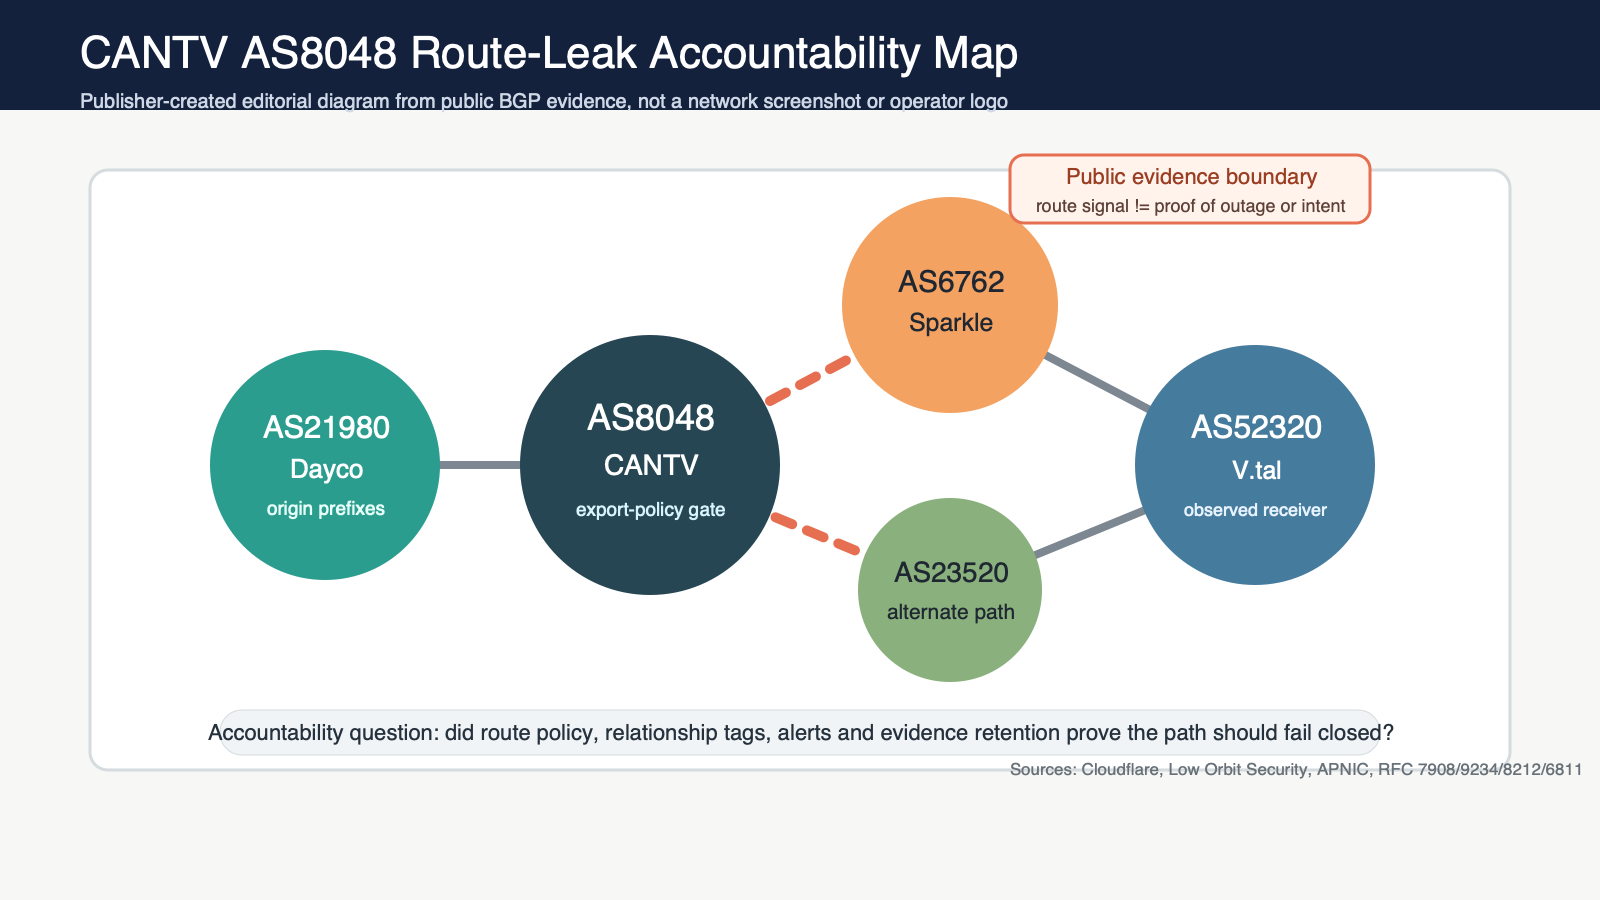
Die öffentliche Akte beginnt mit Cloudflare Radar und BGP-Kollektoren. Low Orbit Security meldete, dass venezolanische Präfixe mit AS8048 in Pfaden erschienen, die erklärungsbedürftig waren. Cloudflare präzisierte später den Mechanismus: Routen, die über AS6762, Sparkle, gelernt wurden, schienen über AS8048 in Richtung AS52320, V.tal GlobeNet, weitergegeben worden zu sein; AS21980 war Ursprung einiger Präfixe [1][2].
Für Nichtfachleute ist ein AS-Pfad die Liste von Netzen, die eine Route zu durchlaufen behauptet. Normale Beziehungen unterscheiden Kunde, Peer und Provider. Ein Kunde darf eigene Routen und die seiner Kunden an einen Provider geben. Ein Netz sollte eine aus begrenzter Beziehung gelernte Route nicht als allgemeinen Transit weiterreichen. Wird diese Grenze überschritten, entsteht ein Route Leak [5].
Die Beweisgrenze ist wichtig. Cloudflare sprach von einem Route Leak, nicht von einem bewiesenen Blackout oder einer Absicht. APNIC ergänzte, dass manche öffentliche Erkennungen während BGP-Konvergenz kurz erscheinen und wieder verschwinden können. Das macht das Ereignis nicht harmlos. Es bedeutet, dass die Bewertung mit beobachtetem Pfad, Dauer und Verbreitung beginnen muss, bevor Wirkung und Absicht beurteilt werden.
Warum das zählt
CANTV ist ein nationaler Telekommunikationsbetreiber. Seine Routingpolitik kann Banken, Behörden, regionale Netze, Unternehmen und Bürger erreichen. Eine zu breite Exportregel kann einen lokalen Fehler weit sichtbar machen. Selbst bei begrenzter Wirkung muss der Betreiber erklären können, welche Route angenommen, welche exportiert, wer alarmiert und welche Regel danach getestet wurde.
"Kein Schaden bewiesen" reicht als Verantwortungsstandard nicht aus. Kritische Netze müssen zeigen, dass laufender Routingzustand und dokumentierte Geschäfts- sowie Technikbeziehungen übereinstimmen. Sie müssen außerdem öffentliche Beobachtung, technische Schlussfolgerung und private Loglücken trennen.
Technische Ebene
RPKI ROV prüft, ob ein ASN ein Präfix originieren darf [8]. In diesem Falltyp kann genau das stimmen. Das Problem liegt im mittleren Pfad. RFC 8212 verlangt explizite Import- und Exportpolitik. RFC 9234 beschreibt BGP Roles und Only-to-Customer. ASPA liefert Ansätze für Provider-Kunden-Belege [6][7]. Diese Mechanismen sind keine automatische Lösung, aber sie adressieren die passende Beziehungsschicht.
Ein glaubwürdiger Abschluss müsste Präfixe, Sessions, Routenmaps, Rollen, erste und letzte Beobachtung, externe Kollektoren, ausgewählten Verkehr, Rückzug, Policyänderung und Wiederholungstest enthalten. Ohne diese Daten lässt sich ein kurzes Konvergenzsignal nicht von einer ernsteren Exportpolicy-Schwäche trennen.
Wer betroffen sein konnte
Die Quellen benennen Präfixe und AS-Pfade, keine vollständige Nutzerliste. Eine Route kann in einem Kollektor erscheinen und trotzdem kaum Verkehr tragen. Sie kann aber einzelne Nutzer treffen, wenn relevante Netze sie auswählen. Verantwortliche Analyse muss Routen, Flowdaten, Verlust, Latenz, Kundenmeldungen und Zeitleiste zusammenführen.
Was als Nächstes zu beobachten ist
Zu beobachten sind Wiederholungen rund um AS8048, ähnliche Pfade mit AS6762, AS52320, AS23520 und AS21980, sowie technische Offenlegungen von CANTV oder Nachbarn. Nützlich wären Exportfilter, BGP Roles, OTC, ASPA-Bereitschaft, Routenzahlalarme und unabhängige Prüfung.
Schwerer wird der Fall bei wiederholtem Muster, ignorierten Alarmen oder fehlendem Abgleich zwischen öffentlichen Kollektoren und internen Logs. Weniger schwer wird er bei enger Ursache, kurzer Dauer, begrenzter Verkehrsauswahl, sauberem Rückzug, getesteter Reparatur und stabiler externer Beobachtung.
Quellen
- https://blog.cloudflare.com/bgp-route-leak-venezuela/
- https://loworbitsecurity.com/radar/radar16/
- https://blog.apnic.net/2026/05/25/ephemeral-leaks-and-automated-bgp-route-leak-detection/
- https://fastnetmon.com/2026/01/09/venezuelas-routing-anomaly-and-the-bigger-problem-with-bgp-security/
- https://www.rfc-editor.org/rfc/rfc7908
- https://www.rfc-editor.org/rfc/rfc9234
- https://www.rfc-editor.org/rfc/rfc8212
- https://www.rfc-editor.org/rfc/rfc6811
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten