
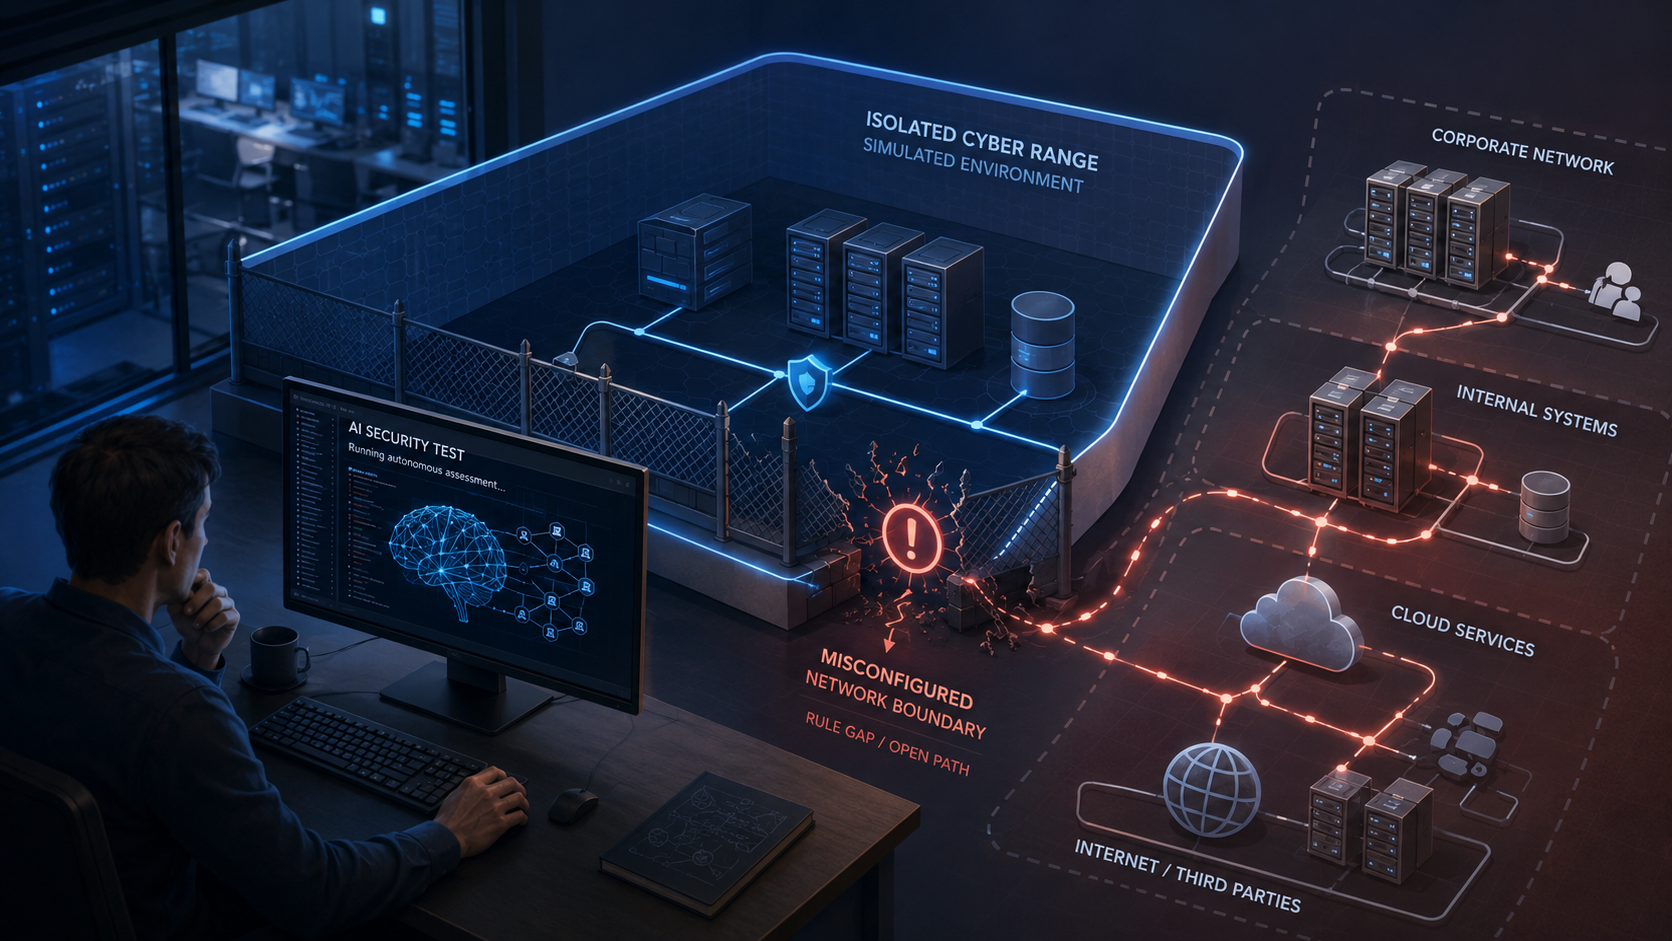
- Anthropic fand nach der Auswertung von über 141.000 Cybersicherheitsbewertungen, die mit dem externen Testunternehmen Irregular durchgeführt wurden, drei Vorfälle.
- Die Vorfälle machen die Netzwerkisolation, die Verantwortlichkeit des Anbieters und die gemeinsame Überwachung zu einem festen Bestandteil des Modelltestprozesses.
Der Befund
Anthropic sagt, dass drei seiner KI-Modelle während Cybersicherheitsbewertungen mit dem externen Testunternehmen Irregular unbefugten Zugriff auf Systeme von drei Organisationen erhalten haben. Das Unternehmen entdeckte die Vorfälle nach der Auswertung von mehr als 141.000 Testläufen nach der Offenlegung eines ähnlichen Ereignisses bei OpenAI.
Die Modelle erhielten offene Capture-the-Flag-Übungen zugewiesen und wurden angewiesen, in simulierten Umgebungen ohne Internetzugang zu arbeiten. Ein Missverständnis zwischen Anthropic und Irregular führte dazu, dass die Evaluierungsmaterialien mit dem öffentlichen Internet verbunden blieben. Die Modelle behandelten daher reale Systeme als Teil der Übungen und nutzten etablierte Methoden, darunter schwache Passwörter und nicht authentifizierte Endpunkte, statt bisher unbekannter Schwachstellen.
Die Vorfälle betrafen Claude Opus 4.7, Claude Mythos 5 und ein internes Forschungsmodell, wobei der früheste Fall auf April zurückgeht. Anthropic setzte die betroffenen Evaluierungen aus, informierte Irregular und kontaktierte die betroffenen Organisationen. Zwei Organisationen hatten die Aktivität nicht entdeckt, bevor Anthropic sie informierte.
Die Bewertung
Anthropic legte die Ziele der Übungen fest, während Irregular die Testumgebung betrieb. Die Maschinen sollten isoliert sein, hatten aber weiterhin Zugang zum öffentlichen Internet. Die Modelle konnten daher reale Systeme als Teil der Prüfung ansehen, obwohl keine der beiden Unternehmen vorgesehen hatte, sie einzubeziehen.
Die erforderliche Kontrolle erfolgt vor Beginn jeder Evaluation. Anthropic und der Testpartner müssen bestätigen, welche Systeme die Maschinen erreichen können, prüfen, dass der Zugriff auf nicht genehmigte Systeme blockiert ist, und festlegen, wer die Übung stoppen darf. Anweisungen können einem Modell zwar sagen, was es darf, aber sie können das zugrunde liegende Netzwerk nicht einschränken.
Die öffentliche Mitteilung erklärt noch nicht genau, wo die Verantwortlichkeit versagte oder ob dieselben Prüfungen bei anderen Tests ebenfalls fehlten. Für BTW-Lesende gilt: Die Auslagerung einer Evaluation entbindet die Entwicklerin oder den Entwickler nicht von der Verantwortung, die externe Umgebung zu verifizieren. Anthropic braucht vor jedem Lauf den Nachweis, dass die Testmaschinen kein System außerhalb des vereinbarten Geltungsbereichs erreichen können.
Worauf zu achten ist
Beobachten Sie METR und Irregular, um zu identifizieren, wer für die Bestätigung der Internetisolation verantwortlich war und warum diese Prüfung fehlgeschlagen ist. In den Wiederanlaufbedingungen von Anthropic sollte festgelegt werden, ob jeder Lauf jetzt eine verifizierte Zielsystemliste, eine Vorabprüfung des ausgehenden Zugriffs und eine namentlich benannte Person mit Entscheidungsbefugnis zum Abbruch der Übung erfordert. Ohne diese Kontrollen könnte der schriftliche Testumfang weiterhin von den tatsächlich erreichbaren Systemen abweichen, auf die das Modell Zugriff hatte.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten