
Zusammenfassung
mnt-routesbezeichnet bei AFRINIC den Maintainer, der Routen- oder Routing-Policy-Informationen zu einem Adressblock anlegen oder ändern darf.- Die akzeptierte Berechtigung betrifft eine Datenbankoperation; Ankündigung, Annahme, Erreichbarkeit und Verkehr erfordern getrennte Router-, BGP-, Filter- und Upstream-Schritte.
Die Grenze geht auf eine Regeländerung im September 2018 zurück. AFRINIC schaffte für route- und route6-Objekte die zusätzliche Genehmigung durch den Inhaber der Ursprungs-ASN ab. Erforderlich blieb die Autorisierung des IPv4- oder IPv6-Adressinhabers. Dieser kann einen Upstream durch mnt-routes im inetnum- oder inet6num-Objekt mit der Pflege der zugehörigen Routenobjekte betrauen.
Damit bezeichnet das Attribut einen eng gefassten Schreibweg. AFRINIC beschreibt den referenzierten Maintainer als Stelle, die zum Adressblock oder zur ASN gehörende Routen und Policies anlegen oder bearbeiten kann. Eine angenommene Berechtigung belegt, dass diese Registry-Prüfung zu diesem Zeitpunkt erfüllt war. Sie belegt weder die handelnde Person noch eine separate Zustimmung des ASN-Inhabers oder eine Routerkonfiguration.
AFRINICs IRR speichert Routing-Policy in RPSL. Ein route-Objekt verbindet ein Präfix mit der ASN, die es anzukündigen plant. Andere Betreiber können diese Angaben zur Erzeugung von Filtern verwenden. Ob daraus eine wirksame Konfiguration wird, entscheidet jedoch der jeweilige Verbraucher durch Quellenwahl, Abruf, Werkzeug, Prüfung und Bereitstellung.
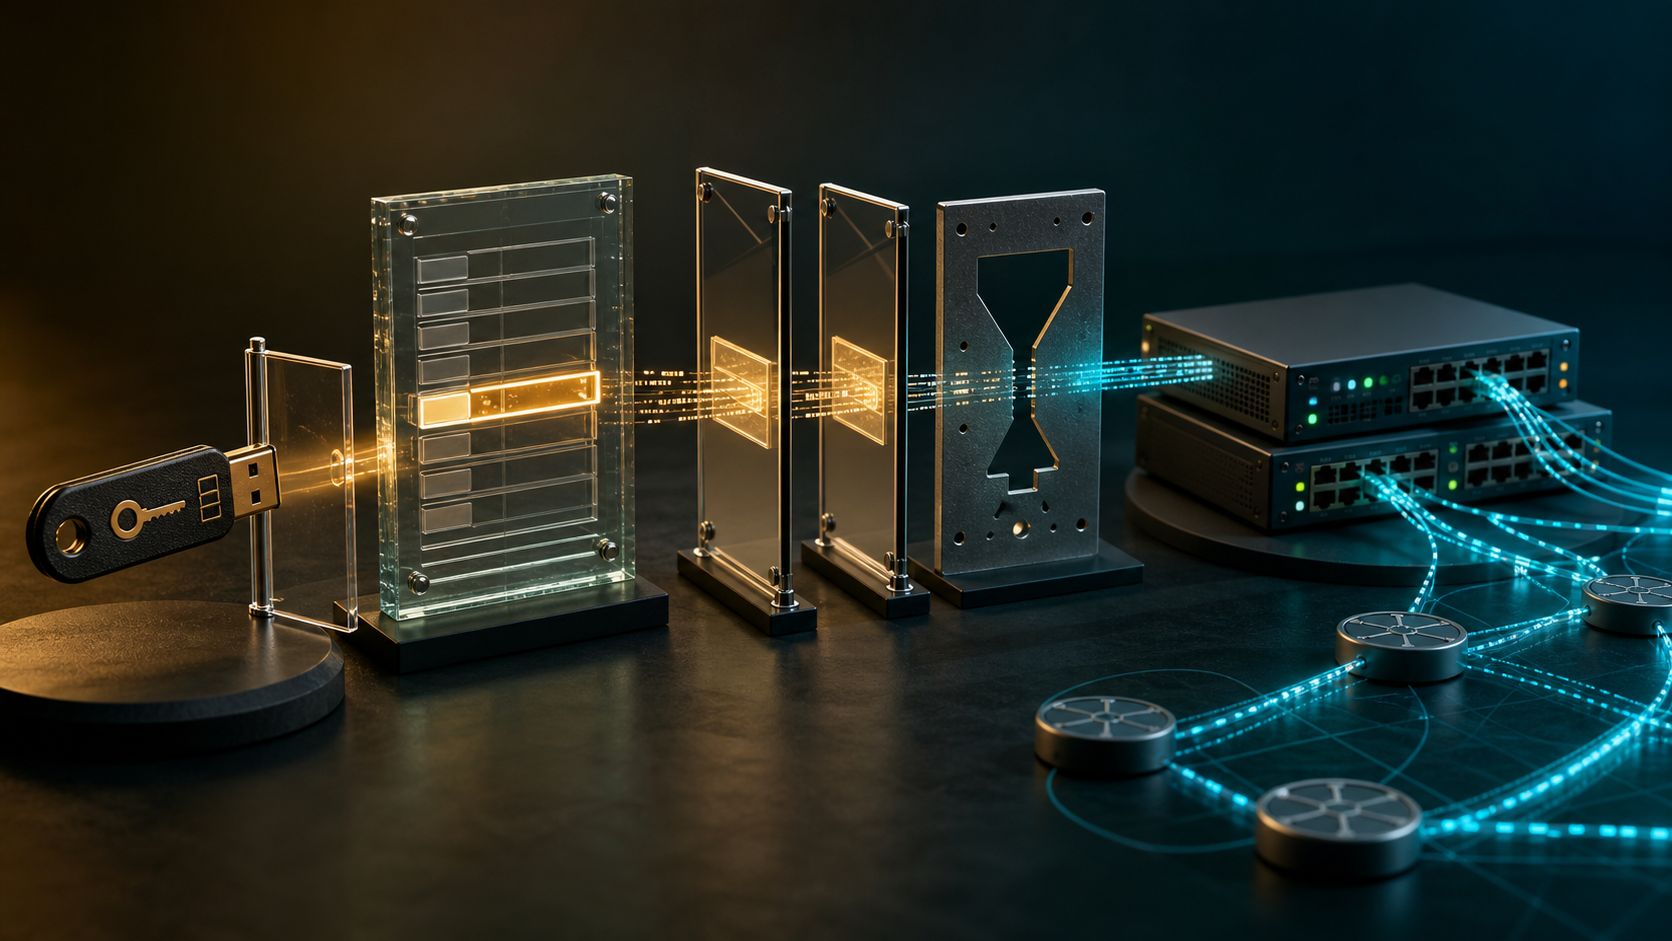
Zwischen Eintrag und Paket liegen mehrere Kontrollflächen. AFRINIC authentifiziert und speichert die Änderung. Spiegel verteilen sie nach eigenen Zeitplänen. Ein Netz wählt eine Version aus, erzeugt eine Policy und spielt sie auf Geräte. Das Ursprungsnetz konfiguriert separat BGP und vervollständigt die Verbindung mit Transit- oder Upstream-Anbietern.
Die aktuellen Best Practices von AFRINIC formulieren die Abgrenzung ausdrücklich: Das Erstellen eines Routing-Objekts bedeutet nicht, dass eine Route angekündigt wird. BGP muss weiterhin auf den Routern eingerichtet und das Netz mit den Anbietern betriebsbereit gemacht werden. Ein Objekt kann bei automatischen Prüfungen eine Filterung verhindern, sofern die andere Seite genau diese Quelle tatsächlich verarbeitet und aktualisiert.
Eine belastbare Prüfung hält beide Ebenen fest. Für die Registry sind exakte Adress- und Routenobjekte, Quelle, mnt-routes, mnt-lower, mnt-by, Maintainer, Operation, Vorher- und Nachher-Version sowie Zeitpunkt nötig. Für den Betrieb braucht es den verwendeten Spiegel, Generator-Eingabe und Filter, Bereitstellungsnachweis, beobachtete BGP-Ankündigung, Upstream-Annahme und zeitnahe Erreichbarkeitsmessung.
Auch aus einer Lücke folgt kein Gegenbeweis. Ein vorhandenes Objekt beweist keinen Live-Verkehr; ein fehlendes Objekt beweist keine fehlende Ankündigung. Betreiber können ein anderes IRR, manuelle Regeln, einen veralteten Spiegel oder andere Prüfverfahren einsetzen. Aussagen über Schreibrecht, veröffentlichte Absicht und beobachteten Netzstatus müssen getrennt bleiben.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten