
Zusammenfassung
- AFRINICs ccTLD-Erläuterung vom 19. August macht aus einem IPv6-Test der Registry-Nameserver eine Aussage über sämtliche darunterliegenden Websites. DNS-Transport und die Adressfamilie der abgefragten Daten sind jedoch unabhängig.
- Ein rekursiver Dual-Stack-Resolver liefert ein Gegenbeispiel. Rein über IPv6 laufende Iteration ohne brauchbare Alternative zu einer notwendigen Autorität kann dagegen tatsächlich scheitern. Hier wurden weder DNS noch Anwendungsausfälle vermessen.
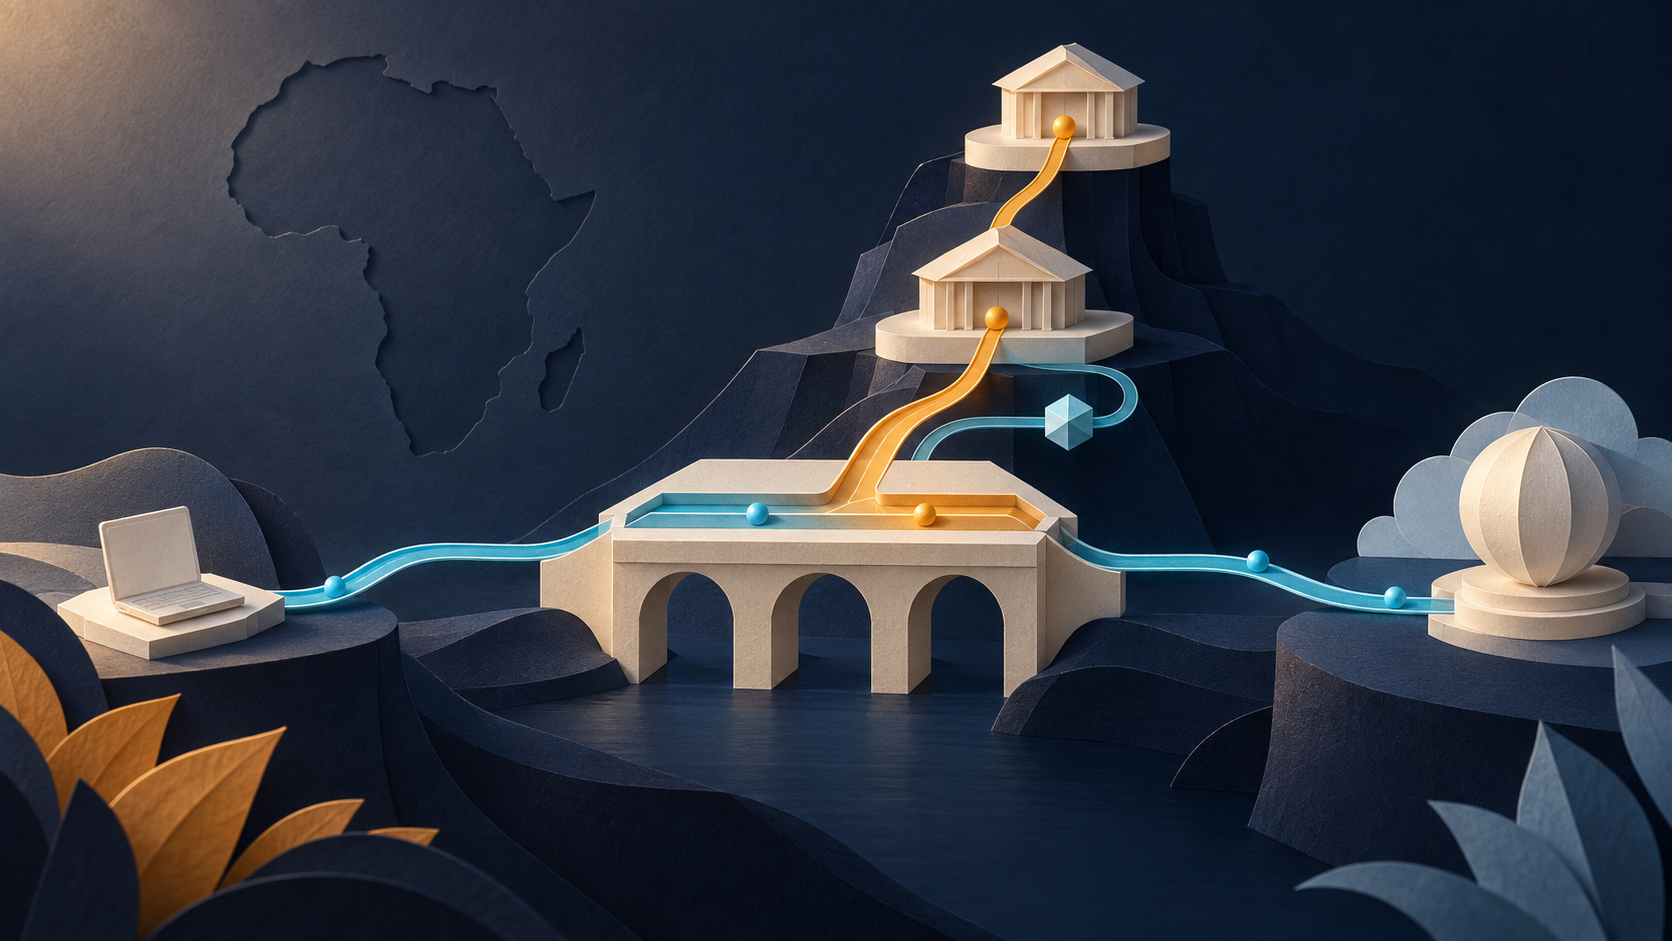
Der Umweg liegt beim Resolver. Ein Telefon fragt ihn über IPv6; er kann einen Teil der DNS-Hierarchie über IPv4 abarbeiten und dem Telefon anschließend eine AAAA-Antwort über IPv6 zurückgeben. Der folgende Zugriff auf eine eigenständig erreichbare Website kann ebenfalls IPv6 verwenden.
Das ist keine in einem afrikanischen Netz durchgeführte Messung. Es ist eine mögliche Architektur, die in einer weitreichenden Erläuterung von AFRINIC fehlt.
Der IPv6- und DNSSEC-Bereitstellungsmonitor hat seine Prüfung auf die Länder-Domains selbst ausgeweitet. Die Versionshinweise zu 2.14.0, datiert auf den 19. August 2026, unterscheiden drei Fragen an die Nameserver einer Registry: Gibt es eine IPv6-Adresse, antwortet der Server über IPv6, und beantwortet er dort tatsächlich DNS-Anfragen? Diese Trennung ist nützlich.
Danach verallgemeinert der Text: Wenn die Registry-Server über IPv6 nicht erreichbar seien, könne auch nichts unterhalb der Domain über IPv6 erreichbar sein, unabhängig von der Einrichtung einzelner Domains. Selbst für einen Namen, der tatsächlich unter dieser ccTLD delegiert ist, folgt das nicht. Eine DNS-Hierarchie legt fest, welche Autoritäten zu finden sind. Sie schreibt nicht dieselbe IP-Version für jeden Austausch und die spätere Anwendungsverbindung vor.
Die Adresse übernimmt nicht den Transport ihrer Abfrage
RFC 3596, die IPv6-DNS-Spezifikation vom Oktober 2003, trennt den Transport einer DNS-Abfrage ausdrücklich von der Adressfamilie ihrer Daten. IPv4 kann eine Abfrage nach IPv6-Adressen tragen; IPv6 kann Informationen zu IPv4-Adressen transportieren.
Dabei liefert eine ccTLD normalerweise nicht zwingend den endgültigen AAAA-Eintrag der Website. Der Resolver kann vom Elternbereich einen Verweis auf die delegierte Kindzone erhalten, deren autoritativen Dienst über einen nutzbaren Transport erreichen und erst dort die Adressdaten holen. Die Schritte haben getrennte Konnektivitätsbedingungen.
Das Gegenbeispiel setzt voraus, dass alle notwendigen Autoritäten erreichbar sind, die Daten gültig sind und die Anwendung einen eigenen funktionierenden IPv6-Pfad besitzt. Dann verhindert ein über IPv4 abgewickelter ccTLD-Schritt nicht von sich aus die spätere IPv6-Verbindung des Clients. Eine bereits zwischengespeicherte Antwort ist dafür nicht erforderlich. Die Bedingungen widerlegen die allgemeine Folgerung, nicht jedes konkrete Störungsszenario.
RFC 4472, ein Informationsdokument vom April 2006, bekräftigt die Unabhängigkeit von DNS-Transport und angefragten Datensätzen. Der Rechner, der eine Autorität befragt, ist häufig nicht derjenige, der die zurückgegebenen Adressen verwendet. Der dazwischenliegende Resolver hat eigene Schnittstellen und eigene Wege nach außen.
Auch umgekehrt wäre ein zu großer Schluss falsch. Ein vorhandener AAAA-Eintrag beweist keine funktionierende IPv6-Anwendung. Routing, Filter, der lauschende Dienst und der Weg zu diesem Endpunkt müssen separat funktionieren. Eine erfolgreiche DNS-Antwort des Elternbereichs testet sie nicht.
Wo der Engpass wirklich entstehen kann
Die stärkste Begründung für AFRINICs Sorge ist ein Resolver, der iterative Anfragen ausschließlich über IPv6 ausführt und eine notwendige, nur über IPv4 erreichbare Autorität benötigt. Ohne funktionierende Weiterleitung an einen Dual-Stack-Dienst, Übersetzung oder einen anderen brauchbaren Weg kann die Auflösung dort scheitern. Das ist eine reale Einschränkung einer bestimmten Konfiguration, nicht das Schicksal sämtlicher IPv6-Clients.
RFC 3901, die DNS-IPv6-Transportempfehlungen vom September 2004, unterscheidet direkte Auflösung von der Weiterleitung an einen rekursiven Dual-Stack-Dienst. Ihre historischen Empfehlungen sind kein neuer Erlass von 2026 gegen reine IPv6-Clients. IPv6 auf der Clientseite eines Dienstes und ausschließlich IPv6 bei dessen Anfragen an Autoritäten sind unterschiedliche Entscheidungen.
Die Versionshinweise des Monitors nennen selbst sinnvolle Grenzen: Die Prüfungen laufen von einem Ort in Afrika aus, und DNS-Antworten haben mehr Aussagekraft als Ping-Antworten. 2.15.0 ergänzt Fragen zu großen signierten Antworten und zur Konsistenz von Delegationen. Das verbessert den Test, macht aus einem Standort aber keine weltweite Anwendungsmessung.
Im September wird hier die Erläuterung einer August-Funktion untersucht. Historische Zahlen aus dem Versionsverlauf sind keine aktuellen Messungen dieses Artikels. Weder DNS-Abfragen noch Anwendungstests wurden ausgeführt; ein landesweiter Ausfall oder gegenwärtig defekter Server ist nicht belegt. Der ccTLD-Test sollte bleiben. Seine Erklärung sollte den tatsächlich beobachteten Zusammenhang benennen.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten