الخلاصة
- يحصل الشخص على subject مستقل لكل موقع؛ أما
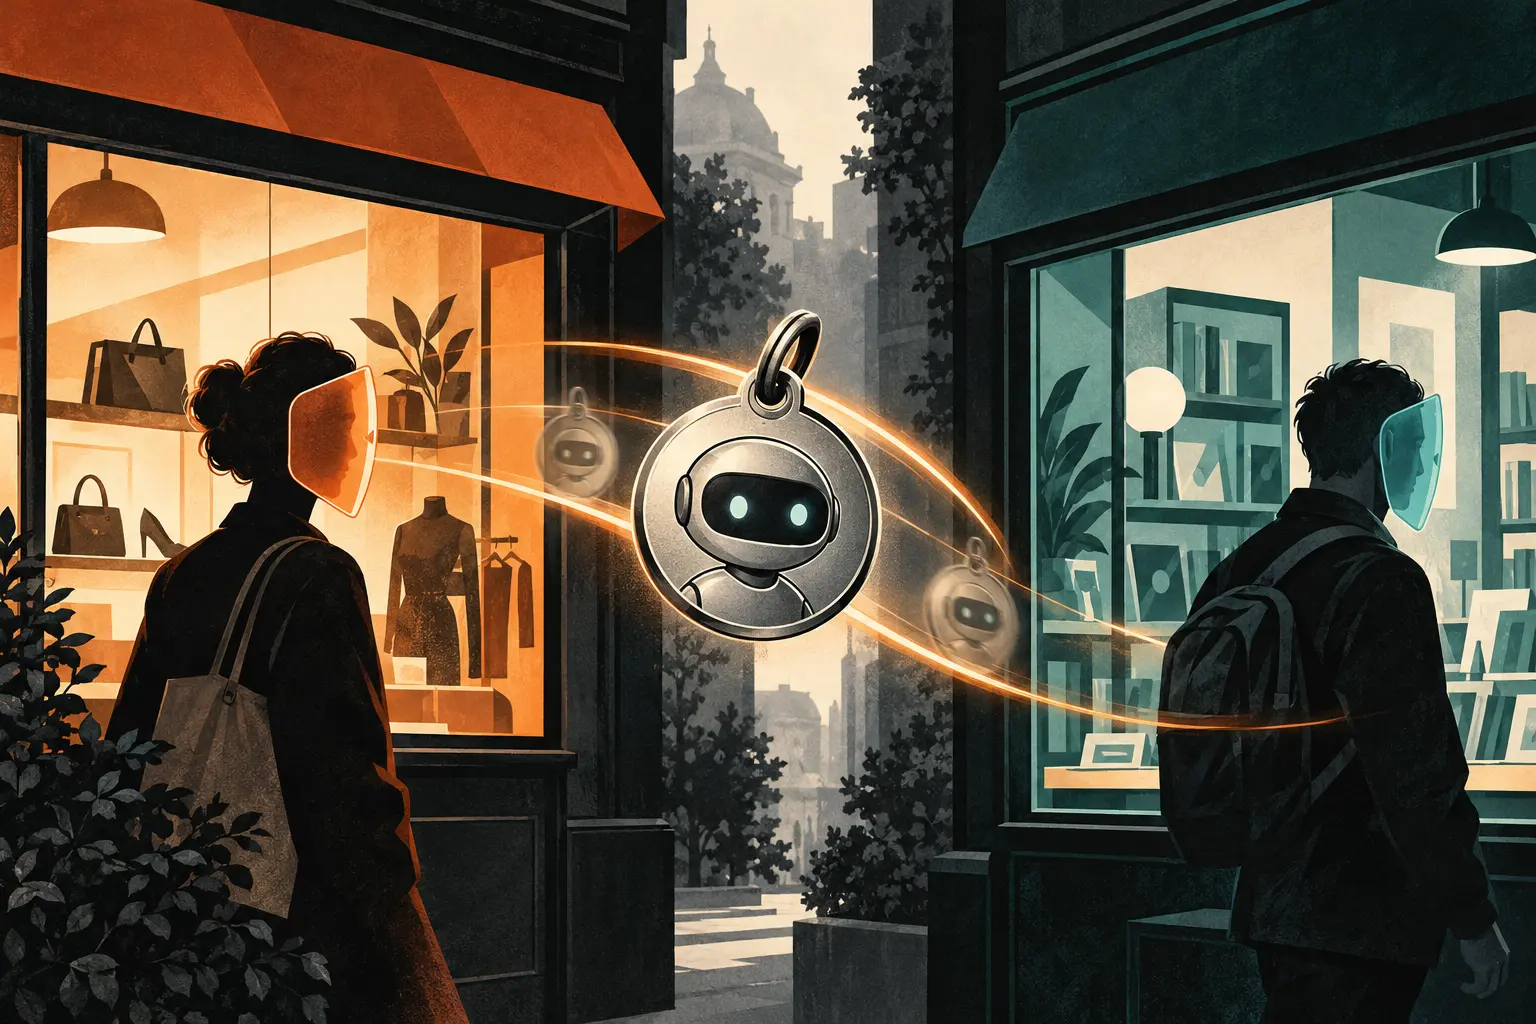
acting.kidوacting.handleوبصمة المفتاحcnf_jktفترافق الوكيل نفسه إلى كل موقع. - تقول المسودة إن مقارنة المواقع لهذه الحقول قد تكشف أن subjectات الشخص المنفصلة تعود إليه. سجل التنفيذ يذكر دخول شخص واحد إلى موقع واحد، بلا اختبار لوكيل في موقعين.
أصدرت Acts-For كمسودة Internet-Draft فردية حُدّثت في 21 أكتوبر 2026، ولا تحمل حالة RFC مقصودة. فكرتها أن يسجّل الشخص الدخول عبر ~handle وpasskey، بينما يتلقى كل موقع معرّفاً خاصاً به. هنا يظهر السؤال الذي يهم مسؤول الهوية: هل يكفي تغيير معرّف الشخص إذا بقيت هوية وكيله ثابتة؟
يحسب المُصدِر subject الموقع من سر HMAC، ومعرّف داخلي للشخص، واسم نطاق الموقع بعد توحيده. لذلك يحصل الشخص ذاته على subject مختلف في كل موقع. في OpenID Connect، يُسمى هذا النوع pairwise subject؛ فهو مرتبط بالطرف المعتمد ولا يعاد استخدامه كرقم عالمي.
أما دخول الوكيل فيحمل حقولاً أخرى. يطلب الوكيل المفوّض acts-for pass قصيراً يربط الشخص بـ subject الموقع ويعرّف الوكيل عبر acting.kid وacting.handle من فئة Bot وcnf_jkt، بصمة مفتاح التوقيع. يتحقق الموقع من توقيع المُصدِر والجهة المقصودة وموعد الانتهاء، ثم من توقيع طلب الوكيل. لا تتجاوز صلاحية pass خمس دقائق، كما تنتهي عند حد valid_until الوارد في التفويض.
بعد هذه الفحوص تبقى هوية الوكيل متطابقة بين المواقع. تنص فقرة الخصوصية على ثبات الحقول الثلاثة؛ وإذا قارنتها مواقع متعددة، أمكنها ربط subjectات الشخص المنفصلة. والسؤال المفتوح العاشر في المسودة مباشر: هل يحتاج الوكيل إلى مفتاح وhandle مختلفين لكل موقع؟
لدى المُصدِر قدرة أوسع: سر HMAC يمكّنه من حساب subject أي شخص لأي موقع، وسجلاته تكشف عمليات الدخول التي يصدر لها الرموز. يرى الموقع subjectه المحلي، بينما يملك المُصدِر مادة كافية لحساب خريطة أوسع. هذه سلطة تشغيلية مركزية داخل تصميم يوزع معرّفات الأشخاص على المواقع.
أما سجل التنفيذ فما زال صغيراً: موقع واحد لشركة صغيرة نشر سجل DNS، وشخص واحد أكمل دخول passkey. لا يذكر النص دخول وكيل، أو مقارنة بين موقعين، أو حالة ربط مرصودة. التصميم يحدد مسار الربط؛ أما حدوثه في التشغيل الفعلي فلم يُقَس.
على فرق الهوية مراجعة الحزمة كاملة: subject الشخص، وهوية الوكيل، والمواقع التي تستقبل الحقول، وما يستطيع المُصدِر حسابه، ومن يحدد التفويض. تترك Acts-For نموذج التفويض خارج نطاقها؛ لذلك يجب أن يُحسم نطاق الصلاحية والتدوير والإلغاء قبل اعتبار سجل الدخول وصفاً كاملاً لسلطة الوكيل.
المصادر
- IETF Datatracker — Acts-For: draft-morrison-acts-for-00
- OpenID Foundation — OpenID Connect Core 1.0، معرّفات pairwise
- IETF — RFC 8693: OAuth 2.0 Token Exchange
- IETF — RFC 7638: بصمة JWK
- IETF — RFC 8392: CBOR Web Token
- IETF — RFC 9052: تراكيب COSE
- IETF — RFC 8615: معرّفات URI المعروفة
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات