
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
IETF
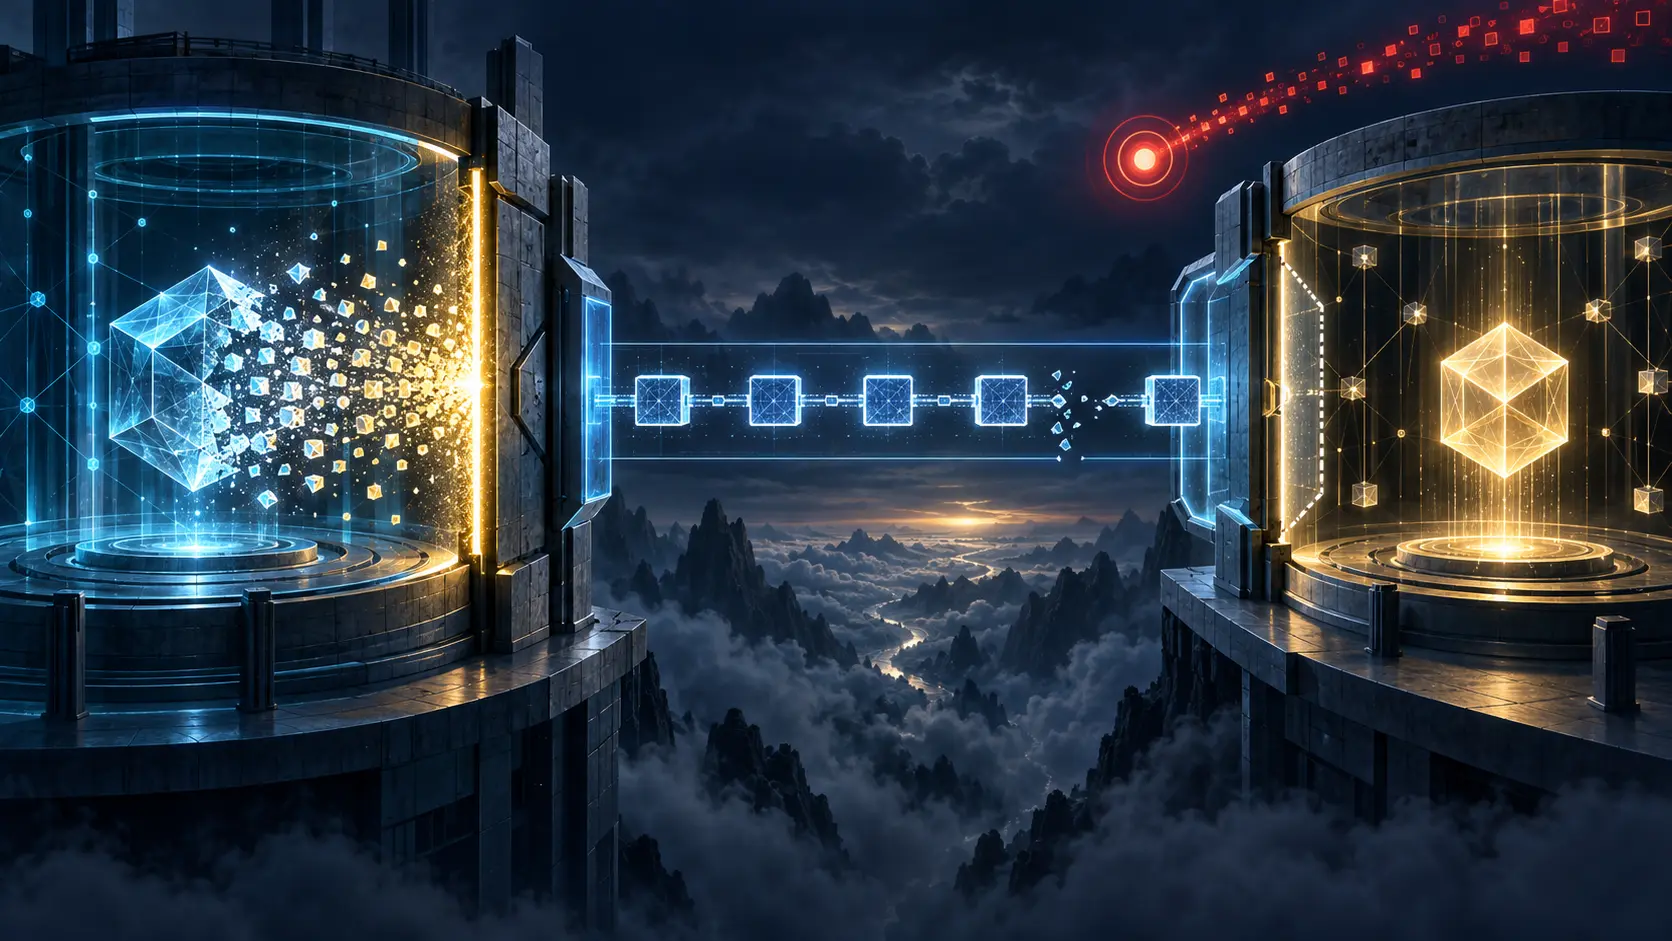
وصل أمر الإنهاء بعدما أُحرق الأصل بالفعل
ترسم المراجعة 17 من SATP Core حداً لا تعود عنده كلمة «إلغاء» مرادفة للاسترجاع. قبل `Commit-Final` يمكن رد بعض الحالات المحلية؛ وبعد إتلاف الأصل في شبكة المصدر يصبح الأمر صحيحاً من حيث التوقيع وعاجزاً من حيث الأثر.
ملف القضية
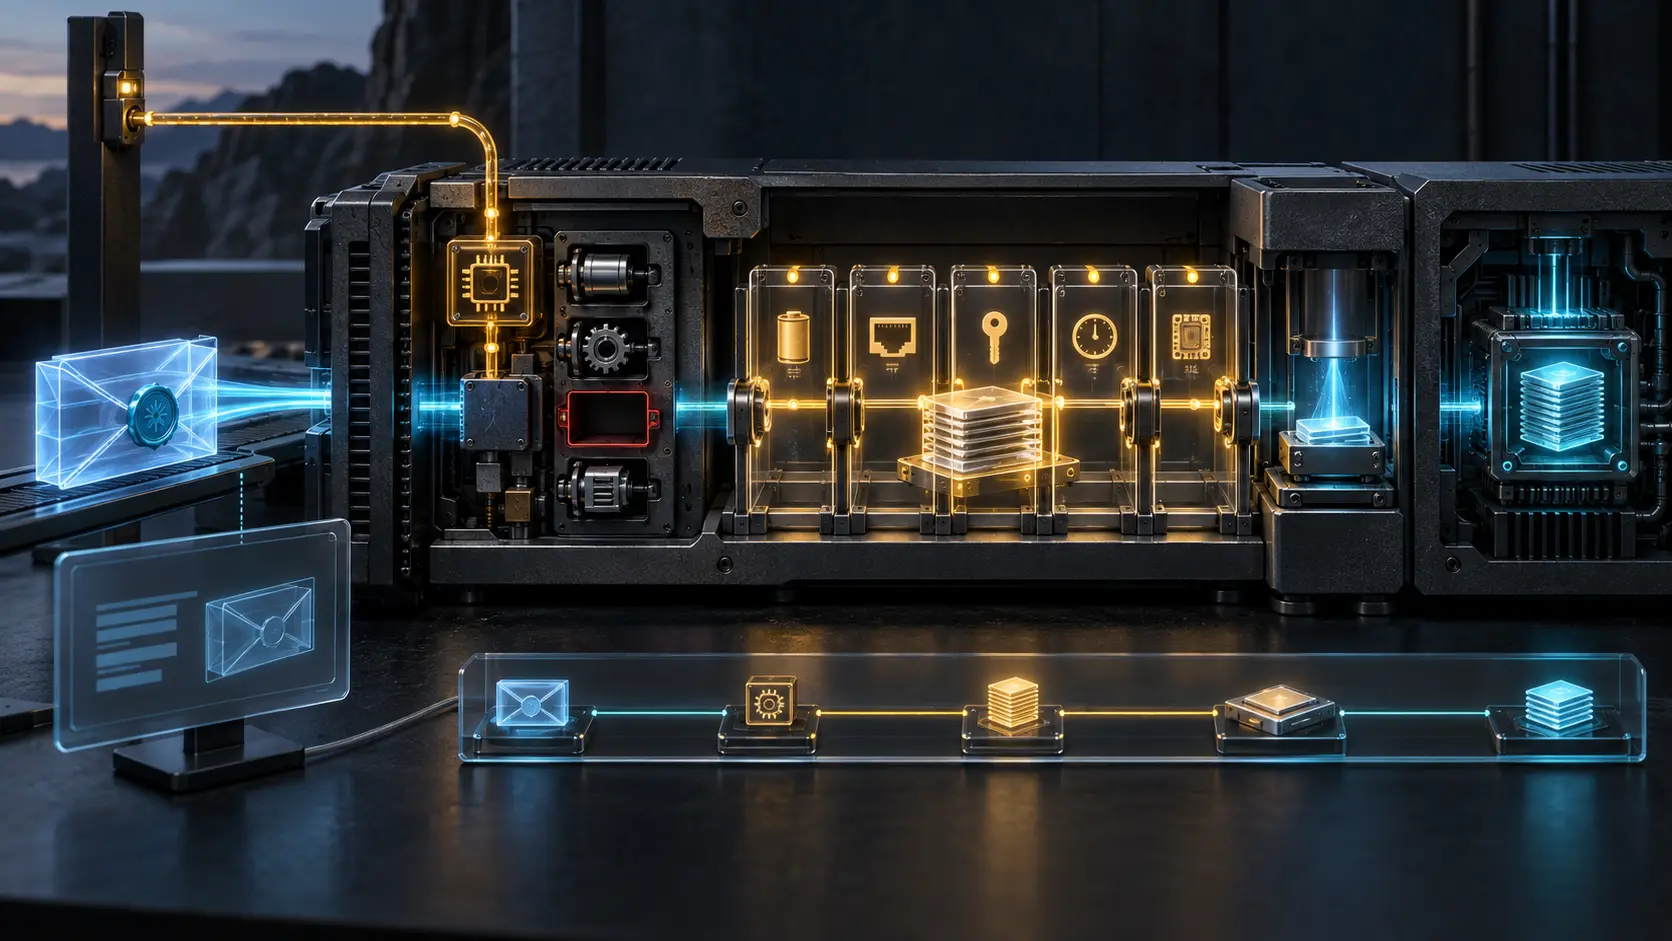
كان البيان موقّعاً، لكن دعم الجهاز ظل حقيقة خارج المسار
حملت شاشة التشغيل وصفاً واضحاً للتحديث العاجل، وكانت أولوية الحزمة منخفضة رقمياً كما يطلب المخطط، فبدا أن القرار محسوم. إلا أن الأولوية لم تكن إذناً، والنص المقروء لم يكن شرطاً قابلاً للتنفيذ، ودليل قدرة الجهاز جاء من جدول مشتريات لا من الجهاز نفسه.

IETF
تغيّر مفتاح ACME، لكن تفويض DNS القديم ما زال سارياً
تفصل المراجعة الجديدة لتحدي DNS الدائم في ACME بين صيانة المفتاح وسحب الصلاحية. قد يتوقف المفتاح الخاص القديم عن توقيع الطلبات، فيما تظل بصمته العامة سنداً لتفويض لم تنته مدته.

IETF
نجح التحقق من الدليل. فمن يتحمّل مسؤولية الوسم؟
تستطيع شفافية المفاتيح إثبات أن إجابة الدليل متسقة مع سجل سابق، لكنها لا تعيّن وحدها صاحب السلطة ولا الطرف الذي اعتمد على الإجابة ولا من يلزمه الاستمرار في المراقبة. وهذه هي الفجوة التي أعادتها مراجعة IETF الأخيرة إلى الواجهة.

ملف القضية
كان الخادم سليماً، لكن لوحة المراقبة عدّت رفض الجلب المسبق عطلاً
الطلب الاستباقي رهان على حاجة لم تقع بعد. عندما يرفض الخادم تمويل ذلك الرهان ثم يصف الرفض بالرمز نفسه المستخدم عند التعطل، تتحول سياسة قبول ناجحة إلى حادثة وهمية في التقارير.

تاريخ
مخاطر إرشاد بلا وصي: درس مجموعة grip في IETF وسجل RFC 2350
في يونيو 1998 نشر فريق عمل بالمهندسين (IETF) وثيقة تحدد ما يمكن للمؤسسات أن تتوقعه من فرق الاستجابة لحوادث أمن الحواسيب. وقد اختُتم الفريق المعني — مجموعة grip الموسومة بـ "G & R for Security Incident Processing" — في ديسمبر 2001. غير أن وثيقته الرئيسية، RFC 2350، لا تزال المعيار…

IETF
بقيت المراجعة ثابتة، وتغيّر معرّف المحتوى
قد يحتفظ اشتراك YANG-Push بإحداثيات الوحدة المباشرة نفسها بينما تتبدّل تبعية يعتمد عليها فك البيانات. تمنح المسودة 16 المتلقي إيصالاً ضيق النطاق وإنذاراً أوسع، لكن سلامة التشغيل تتوقف على عدم مطالبة أحدهما بإثبات ما لا يراه.

IETF
موثوقية مورّد النظام لا تمنحه حق الكلام باسم العتاد
تُظهر المراجعة 11 من RATS Endorsements أن نجاح التوقيع لا يكفي: ينبغي أن يعرف المدقّق أي طبقة يحق لكل جهة مُزكِّية أن تصفها.

ملف القضية
كانت القيمة واحدة، لكن البايتات المعاد بناؤها لم تتطابق
عرضت جهة التوقيع وجهة التحقق خريطة CBOR نفسها: المفاتيح ذاتها والقيم ذاتها. ومع ذلك حسبتا مدخلين مختلفين للتوقيع. لم يعبث أحد بالمحتوى، بل استخدم كل مُرمِّز حرية مشروعة تركها البروتوكول بلا صاحب قرار.

IETF
حتى الشبكة بلا إعدادات لها صاحب حق نقض
يقترح مشروع في IETF أن يختار التطبيق عنوان multicast في IPv6 من دون خادم توزيع مركزي. لكن التصميم يمنح مكوّن الشبكة سجلاً يفوز دائماً عند التعارض، وبذلك يكشف أن اللامركزية لا تعني غياب السلطة.
IETF
نُفّذ الاستعلام أولاً؛ فهل تملك الموافقة منع النتيجة؟
تصل شاشة الموافقة إلى الشخص بعد أن يكون المورد قد حسب الإجابة، لكنه لم يرسلها بعد إلى الوكيل. في هذه اللحظة لا يستطيع الشخص منع الحساب الذي وقع؛ ما يزال يستطيع منع كشف الناتج. تفصل مسودة فردية جديدة لـ AAuth بين القرارين، ولا تسمح بتقديم التنفيذ إلا إذا خلا من أي أثر خارج النتيجة…

ملف القضية
لم يرتبط البرهانان، لكن الغلاف تعرّف إلى الشخص نفسه: حدود توقيعات BBS
وصل برهانان من BBS بقيمتين مختلفتين لا تكشف إحداهما أنهما مشتقتان من التوقيع نفسه. ومع ذلك حملا رأساً نادراً، وعشرة مواضع للرسائل، والمزيج غير المعتاد نفسه من الفهارس المكشوفة، ومفتاحاً استُخدم لاثني عشر حاملاً فقط. أوفت الخوارزمية بوعدها؛ أما النظام فوسّع الوعد من قيمة البرهان…

IETF
استمرار هوية العميل لا ينقل ارتباط رمز التحديث
قد يثبت تطبيق أنه النسخة المثبتة نفسها بعد تبديل مفتاحه. لكن هل يكفي ذلك لاستخدام رمز تحديث أُصدر عندما كان المفتاح القديم هو المعتمد؟ تفصل مسودة OAuth جديدة بين إثبات الاستمرار في الهوية وبين شرط استعمال الرمز، بدل أن تمنح نتيجة الفحص الأول سلطة على الثاني.

IETF
كانت الرسالة الثالثة مشفرة، لكن أياً من الطرفين لم يكن قد أكمل المصادقة
لا تلغي خوارزميات ما بعد الكم ترتيب الأدلة. ففي مقترح LAKE الجديد المؤلف من خمس رسائل، يسبق إثبات حيازة مادة KEM المصادقة الصريحة، ويصل كل طرف إلى قرار الثقة في لحظة مختلفة.

ملف القضية
سجّل RFC 9952 الاسم `co` ولم يأمر المصافحة باستخدامه
يستطيع السجل أن يسمّي خياراً من دون أن يأمر العميل بإرساله أو الخادم باختياره. هذه ليست ثغرة في RFC 9952، بل حدّه المقصود: تنسيق اسم قصير لخدمة CoAP فوق DTLS، مع إبقاء التنفيذ والاتصال الفعلي في طبقة أخرى.
IETF
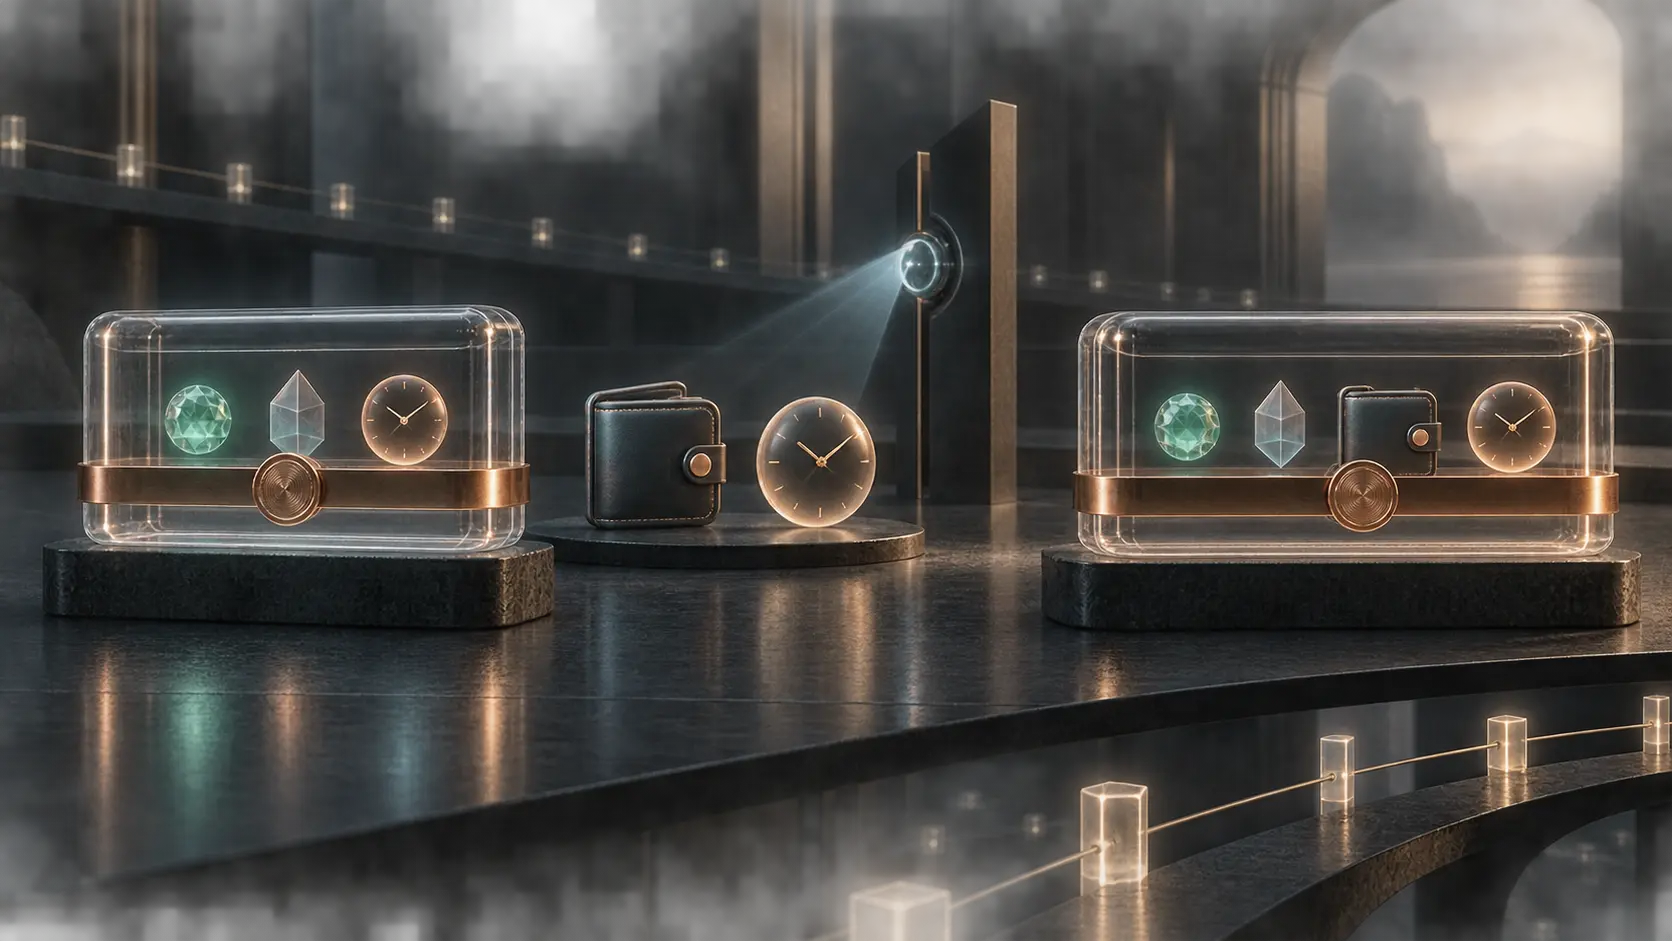
قد تحمل النتيجة توقيعاً ولا تُسمّي المحفظة المعنية
يمكن لجهة أن تطلب فحص محفظة بعينها، ثم ترسل النتيجة الموقعة إلى جهة أخرى تتخذ قرار السماح. إذا ضاع سياق الطلب بينهما، فلن يعيد التوقيع وحده اسم المحفظة إلى الرد. النسخة الجديدة من مسودة فردية منشورة عبر IETF تحدد بدقة ما يدخل في توقيع صيغة JSON، وما يبقى مسؤولية الجهة التي ستعتمد…
ملف القضية
بقي الاسم AEGIS وتغيّرت قاعدة إعادة الاستخدام: RFC 10032
تصل وسمٌ صالح إلى نظام ما، فيُطلب منه أن يؤدي ثلاث وظائف: إثبات سلامة رسالة، والعمل كبصمة للمحتوى، ثم توفير مادة لمفتاح جديد. يجيز RFC 10032 الوظيفة الأولى ضمن عقد محدد، ويرفض الوظيفتين الأخريين. شكل الخرج واحد تقريباً، لكن السلطة التي يحملها ليست واحدة.

IETF
يمنح IDMEFv2 الرمز 204 معنى الحيازة، لا معنى حسم الحادث
قد يحفظ المدير تنبيهاً ثم ينقطع المسار قبل وصول الرد إلى المُحلّل. فيرى المرسل فشلاً بينما يكون المستقبل قد نجح. يجعل مشروع نقل IDMEFv2 الرمز 2xx إيصالاً مهماً، لكنه يترك للتحالف تحديد معنى POST الثاني.

IETF
سحب تأييد جهة الإقرار لا يلغي الوصول الذي مُنح من قبل
يقترح مسوّد OAuth جديدة أن يعلن ناشر بيانات العميل من يحق له الإقرار بهوية نسخه. لكن إعلان الاسم ثم حذفه ليسا السلطة الوحيدة في المنظومة: لخادم التفويض سياسة ثقة مستقلة، وللتخزين المؤقت زمن، ولرموز الوصول الصادرة مسار إنهاء آخر.

IETF
يتيح DTPC للتطبيق حذف الأمس قبل أن ترسل الشبكة بيانات اليوم
في وصلة متقطعة ومحدودة السعة، قد يكون إرسال قياس تجاوزه الزمن هدراً لا ضرورة له. يمنح مشروع DTPC الجديد التطبيق حق استبدال تلك الحالة قبل تكوين الحزمة، لكن هذا الحق الدلالي يحتاج إلى إيصال مستقل عن إقرارات النقل.