
الموضوع
سلطة تفويض DNS
ضمن جانب الموضوع، تربط تحليلات موضوع DNS المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
تاريخ
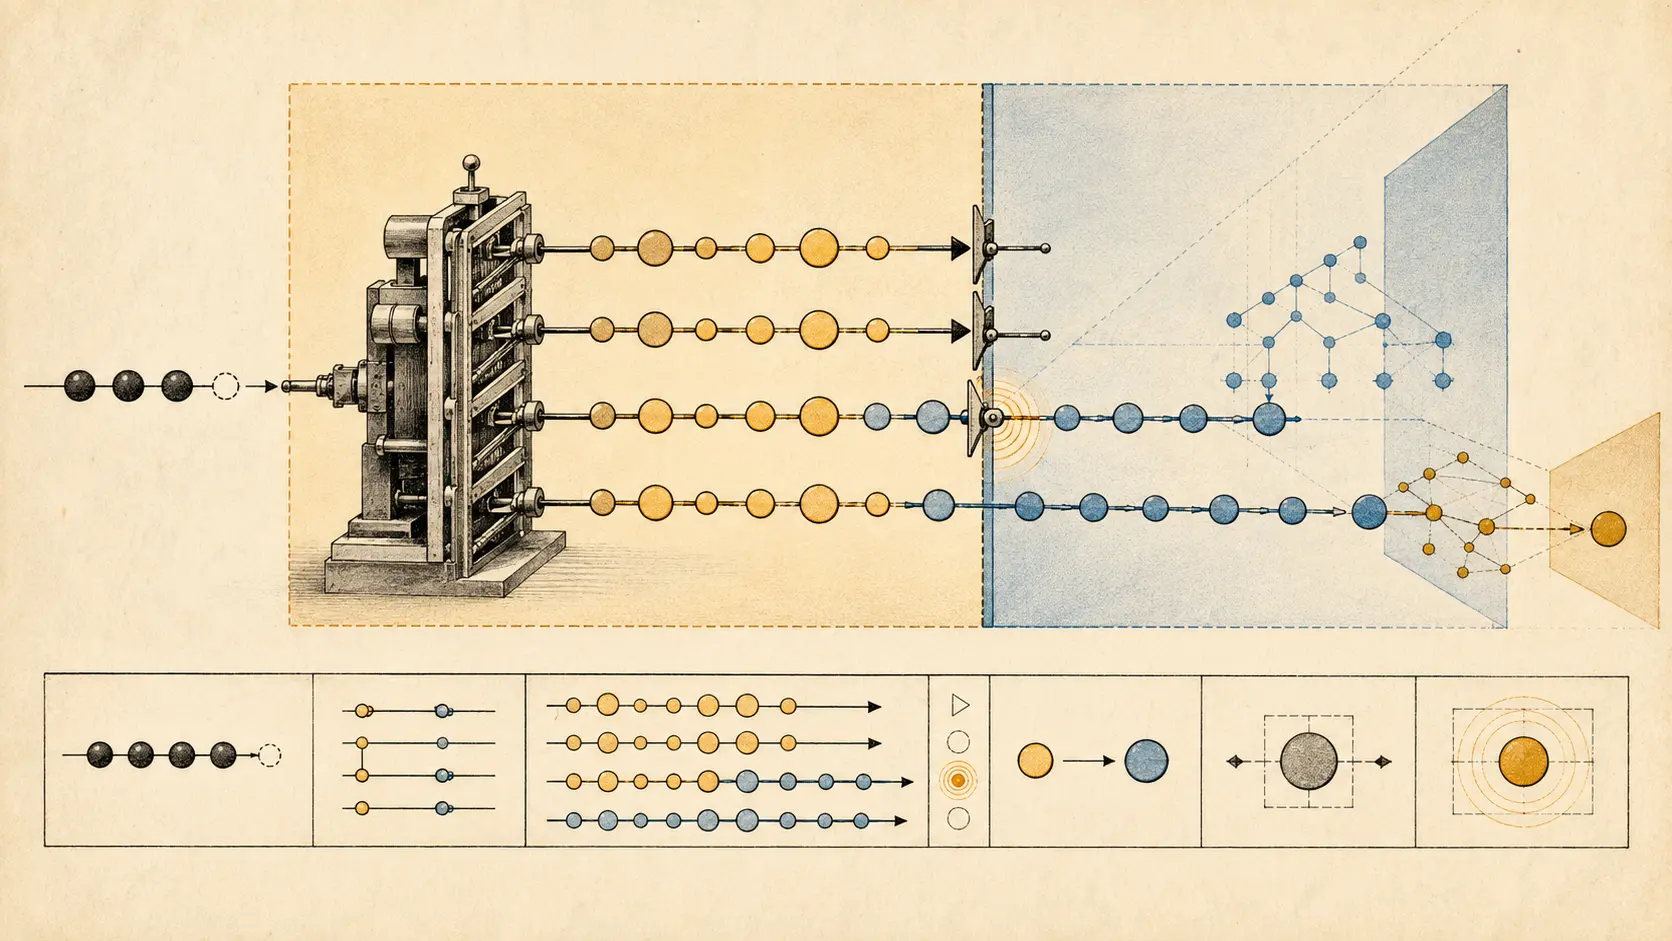
بدا الاسم مكتملًا، لكن المحلّل أعاد صياغته: RFC 1535
يملك المستخدم السلسلة التي كتبها، لكنه لا يملك بالضرورة كل اسم يستطيع البرنامج اشتقاقه منها. في حالة وثّقها RFC 1535، كانت سياسة البحث المحلية تصنع أسئلة DNS متتابعة، وتعبر من لاحقة تديرها المؤسسة إلى فرع عام يديره طرف آخر، ثم تمنح أول إجابة حق إنهاء البحث. لم يطلب المستخدم من…

القادة
Warren Kumari وتصميم DNS القادر على تحمّل الفشل
ليست مرونة DNS في غياب الفشل، بل في تصميم استمرارية محدودة يمكن الوثوق بحدودها: خدمة مفيدة عند تعذّر التحديث، سقف واضح لعمر البيانات، مسارات تراجع قابلة للفهم، وإشارات تكشف ما الذي تعطل بدلاً من إخفائه. في أعمال Warren Kumari داخل مجتمع IETF يظهر هذا المنظور عبر مواصفات شارك في…

الاتجاهات العالمية لمزودي خدمة الإنترنت الإقليميين
نشر سجل TLSA لا يضمن قبول الشهادة
قد يكون سجل TLSA منشوراً في DNS، ومع ذلك يعجز العميل عن استخدامه أو مطابقته، أو يضطر إلى رفض الاتصال. لا يتكون ضمان DANE إلا حين تتوافق حالة DNSSEC والمعلمات وسلسلة الشهادات المقدمة وسياسة العميل والتوقيت.
الاتجاهات العالمية لمزودي خدمة الإنترنت الإقليميين
إثبات NSEC3 Opt-Out لا يؤمّن التفويض
قد تكون استجابة DNSSEC موقّعة توقيعاً صحيحاً، بينما يظل تفويض النطاق الفرعي غير آمن. يثبت NSEC3 Opt-Out أمراً محدداً بشأن مجال من قيم التجزئة؛ لكنه لا ينشئ سلسلة ثقة لكل تفويض قد يقع داخل ذلك المجال.

اتجاهات الخدمات السحابية العالمية
نظام DNS المشفّر ينقل حدود السياسة
يحمي التشفير استعلامات DNS أثناء النقل، لكنه يغيّر أيضاً الجهة التي تختار المحلّل، ومكان تطبيق السياسة المحلية، ومن يتحمل مسؤولية تفسير الإخفاق. لذلك تحتاج الحدود الجديدة إلى خريطة تشغيلية واضحة.

اتجاهات الخدمات السحابية العالمية
الساعات الأربع لتدوير مفتاح DNSSEC
لا يكتمل تدوير مفتاح DNSSEC إلا عندما تبلغ عملية النشر على خوادم DNS صاحبة السلطة وذاكرات التخزين المؤقت لدى المحللات وتفويض النطاق الأب ومراسي الثقة المهيأة حالات متوافقة.
IETF
حذف RDAP حقلين من DELEG، لكن نموذج الكتابة الذي يستشهد به ما زال يحتفظ بهما
لا تكشف الاستجابة العامة وحدها الطريق الذي سلكته المعلومة. ففي تسجيل أسماء النطاقات قد تبدأ الرحلة بأمر EPP، ثم تتحول إلى حالة تفويض في DNS، وتنتهي في JSON يقدمه RDAP. حدّثت المراجعة 05 من امتداد RDAP المقترح لـ DELEG طرف القراءة في 4 سبتمبر، وحذفت حقلين لم يعد DELEG-11…
ملف القضية
بدأت المحاكاة الساخرة بعد شريط العنوان: PETA v Doughney
لم يكن السؤال في هذه القضية ما إذا كان الناقد يحق له معارضة PETA. كان السؤال أدق: ماذا فهم المستخدم من `peta.org` قبل أن تظهر له صفحة «People Eating Tasty Animals» وتكشف المزحة؟ رأت محكمة الاستئناف للدائرة الرابعة أن العنوان الدقيق أعطى إشارة إلى المصدر أولا، ثم جاءت الرسالة…

التقارير
يسجّل nslastaa في WHOIS لدى LACNIC آخر فحص ناجح، لا حالة DNS الراهنة
قد يبدو التاريخ الوارد في استجابة سجلّ الإنترنت كأنه ضمان قائم في اللحظة الراهنة. لكن LACNIC تمنح الحقل `nslastaa` معنى أضيق: فهو تاريخ آخر مرة رُصد فيها إعداد صحيح لنظام DNS العكسي على الخادم المدرج. هذه قرينة تاريخية مفيدة، لكنها لا تضمن أن الخادم يستجيب الآن، ولا تثبت قابلية…
اتجاهات الخدمات السحابية العالمية
ملف تعريف ارتباط DNS ليس مصادقةً للعميل
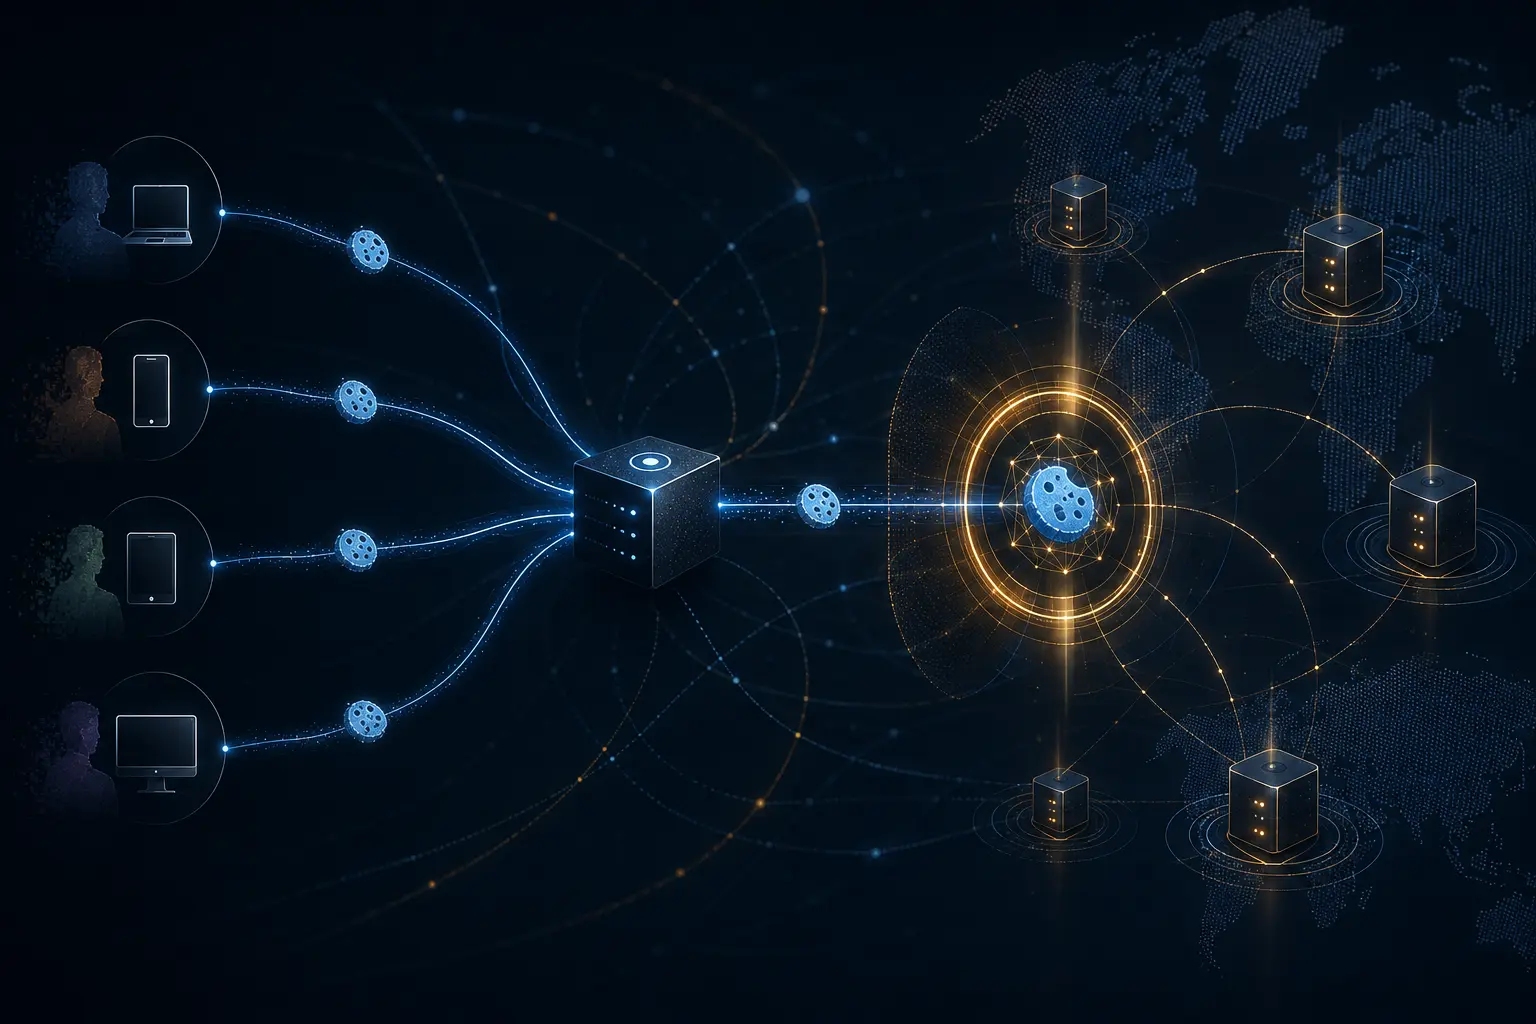
يساعد ملف تعريف ارتباط DNS الخادم على التمييز بين طلب يعيد حالة بروتوكول أصدرها الخادم من قبل وحزمة لا تفعل سوى الادعاء بأنها قادمة من عنوان مصدر معين. يفيد ذلك في مواجهة عدة هجمات من خارج المسار، لكنه لا يحدد الشخص أو المشترك أو الجهاز خلف محلّل مشترك، ولا يحمي من مراقب موجود…

التقارير
أحصت APNIC 9.7 مليارات استعلام DNS، لكنها لم تحدد طبقة إعادة المحاولة
غيّرت APNIC Labs الإجابة وحدها، ثم راقبت كيف تغير الحمل. أدى الصمت إلى وصول 9,685,775,212 استعلاما إلى خادم سلطوي، بينما احتاجت الإجابة الإيجابية إلى عدد أقل كثيرا لكل اختبار. النسبة كبيرة ويمكن إعادة حسابها. أما هوية النظام الذي كرر العمل فلا تظهر في القياس. وعلى هذا الفرق يتوقف…
التقارير
يجعل تبديل مفتاح KSK الجذري جاهزية المحللات اختبار الاستمرارية الحقيقي
قد يعمل DNS بصورة سليمة بينما يواجه مستخدمون خلف محلل تحقق قديم فشلاً في الاستعلام. هذه مفارقة تبديل مفتاح توقيع المنطقة الجذرية: يتغير المفتاح مركزياً، لكن الاستمرارية تُحسم عبر محللات موزعة.
ملف القضية
لم تكن الحروف وحدها هي القضية: Virtual Works ضد Volkswagen والمكالمة بشأن `vw.net`
استخدمت Virtual Works العنوان في نشاط مزود إنترنت قرابة عامين. لكن مهلة من أربع وعشرين ساعة كشفت للمحكمة مصدر الرافعة: إذا لم تشتر Volkswagen النطاق فسيباع لأعلى مزايد، مع التعويل على ارتباطه الذهني بعلامة VW. الندرة صنعت قيمة تفاوضية؛ أما سوء النية فاستُخلص من تسلسل الأفعال.
التقارير
تستخدم LACNIC تقنية Anycast لتحويل استمرارية DNS العكسي إلى تحكم موزع
غالباً لا يلفت DNS العكسي الانتباه إلا عندما يتوقف عن الاستجابة. ويوضح استخدام LACNIC لتقنية Anycast أن استمرارية السجل تعتمد على التوزيع والتوجيه والمزامنة والمراقبة، لا على خادم منفرد.
IETF
يشرح خطأ DNS الموسّع الفشل من دون أن يجيز جواباً آخر
قد يكون فشل DNS صحيحاً وفق البروتوكول لكنه قليل الفائدة تشغيلياً. تتيح RFC 8914 للمجيب إضافة سبب أدق من دون تغيير النتيجة. يوفر هذا الفصل قناة مهمة للرصد، لكنه يفرض منع تحويل السياق التشخيصي إلى أمر آلي يضعف الحماية أو يغير سياسة التحليل.

IETF
عندما تصبح هوية الطائرة المسيّرة تفويضاً في DNS: RFC 9886 وسلسلة السجل
قد تحمل Broadcast Remote ID معرّفاً مدمجاً للطائرة المسيّرة، لكن الدليل العام اللازم لمصادقة إدراجه في السجل موزّع بين تفويضات DNS العكسية وسجلات HHIT وBRID وسلسلة الشهادات. لذلك لا يكفي نجاح حلّ اسم DNS لإثبات أن الهوية مدرجة في السجل إدراجاً صالحاً وقابلاً للتحقق.
IETF
الجذر المحلي يجعل مرونة DNS قراراً تشغيلياً بشأن الرجوع
تتيح RFC 8806 للمحلّل التكراري استخدام نسخة كاملة من منطقة الجذر على المضيف نفسه. يقلل ذلك الاعتماد على المسار إلى خوادم الجذر البعيدة ويحجب استعلامات الجذر عن المراقبين في الطريق، لكنه ينقل إلى المشغّل مسؤولية إثبات حداثة النسخة والرجوع قبل أن تصبح قديمة.
ملف القضية
قالت الترويسة NOERROR، وأثبت المتن الموقّع أن الاسم غير موجود: RFC 9824
أرسل عميلٌ استعلاماً عن النوع `NXNAME` كأنه سجل عادي، فحصل على `FORMERR`. اعتبر فريق التشغيل ذلك دليلاً على أن الخادم لا يدعم RFC 9824. لكن الاختبار كان يسأل السؤال الخطأ: `NXNAME` علامة داخل خريطة أنواع موقّعة، وليس بيانات منطقة قابلة للاستعلام. لم يكشف الرد غياب الميزة؛ كشف أن…
تاريخ
كان الاسم موجوداً تحت .US، لكن المنطقة لم تكن بالضرورة مفوّضة: RFC 1480
كان بإمكان سجل واحد في قاعدة `.US` أن يمنح حاسوباً اسماً قابلاً للبحث، وبإمكان سجل MX أن يجعل البريد يصل إلى جهاز خارج شبكة IP، أما تفويض فرع كامل فكان ينقل سلطة الإدارة إلى جهة أخرى. بدت النتائج متشابهة في العنوان، لكن RFC 1480 أبقت الشهود والالتزامات منفصلين.

تاريخ
حمل سجل TXT السمة، لكن DNS لم يمنحها معناها: RFC 1464
من يملك صلاحية تعديل المنطقة يملك سلطة نشر سلسلة فيها، لكنه لا يملك بالضرورة السلطة الواقعية التي تدّعيها السلسلة. حين اقترح RFC 1464 كتابة `name=value` داخل TXT، جعل نقل السمة رخيصاً وقابلاً للتحليل. أما تعريف الاسم، وصلاحية الناشر، وحداثة القيمة، وما ينبغي فعله بها، فبقيت خارج…