
الموضوع
سلطة تفويض DNS
ضمن جانب الموضوع، تربط تحليلات موضوع DNS المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

التقارير
تحديث K-root لدى RIPE NCC يحتاج إلى ثلاثة سجلات قبول، لا إلى حالة واحدة للحزمة
يستبدل RIPE NCC عتاداً بلغ نهاية عمره في ثلاثة مواقع أساسية لخدمة K-root. لكن استمرار الخدمة عالمياً لا يجيب وحده عن سؤال الحوكمة الأهم: هل اكتمل التغيير في كل من أمستردام ولندن وطوكيو، وهل خضع كل موقع للمراقبة والقبول على حدة؟
الاتجاهات المؤسسية العالمية
ضوابط الاستمرارية لدى ISC: ما الذي تثبته الوثائق، وما الذي لا تثبته
تدير Internet Systems Consortium مسارات تقنية يعتمد عليها تشغيل خدمات الإنترنت، من خوادم الجذر إلى برمجيات DNS وDHCP. لكن وجود إصدار أمني، أو تصميم للتوافر العالي، أو صفحة للحالة العامة لا يساوي دليلاً على أن الإصلاح نُفّذ في كل مكان أو أن التعافي اختُبر تحت ظروف تشغيل حقيقية.…

IETF
سجل `_for-sale` يعلن نية البيع ولا يثبت سلطة البائع
قد يفتح إعلان قابل للقراءة آلياً في DNS باب التفاوض على اسم نطاق، لكنه لا يحدد من يملك إلزام صاحب الحق ولا ما إذا كان السعر ما زال قائماً ولا ما إذا كان النقل سينجح. تمنح RFC 10023 السوق إشارة اكتشاف؛ أما تحويلها إلى صفقة فيتطلب سلسلة أخرى من الأدلة والقرارات.

IETF
كيف تتحول معايير IETF إلى اعتماد تشغيلي على الإنترنت
تحدد معايير IETF آلات الحالة التي تعتمد عليها استمرارية النقل والتوجيه والتحقق، لكنها لا تدير الشبكات مباشرة. وعندما يتغير المسار أو يفشل التحقق أو تتبدل خصائص النقل، تتوزع القدرة على الاستمرار بين منفذي البروتوكولات ومشغلي الشبكات وأنظمة القياس والمؤسسات التي تصون المعايير…

IETF
تبنّت DNSOP مشكلة تعدد الخوارزميات، لا تسمية «UNIVERSAL»
لم تُغلق رسالة الأول من سبتمبر النقاش التقني، بل نقلته إلى مكانه الصحيح. فقد وجد رئيسا DNSOP دعماً واضحاً لتبنّي الوثيقة، ثم أثبتا في السجل نفسه أن المخاوف من تعقيد الآلية ما زالت تحتاج إلى معالجة. أصبح المشروع عملاً تتولاه المجموعة؛ ولم تصبح مصطلحاته المقترحة حقيقة تشغيلية.
التقارير
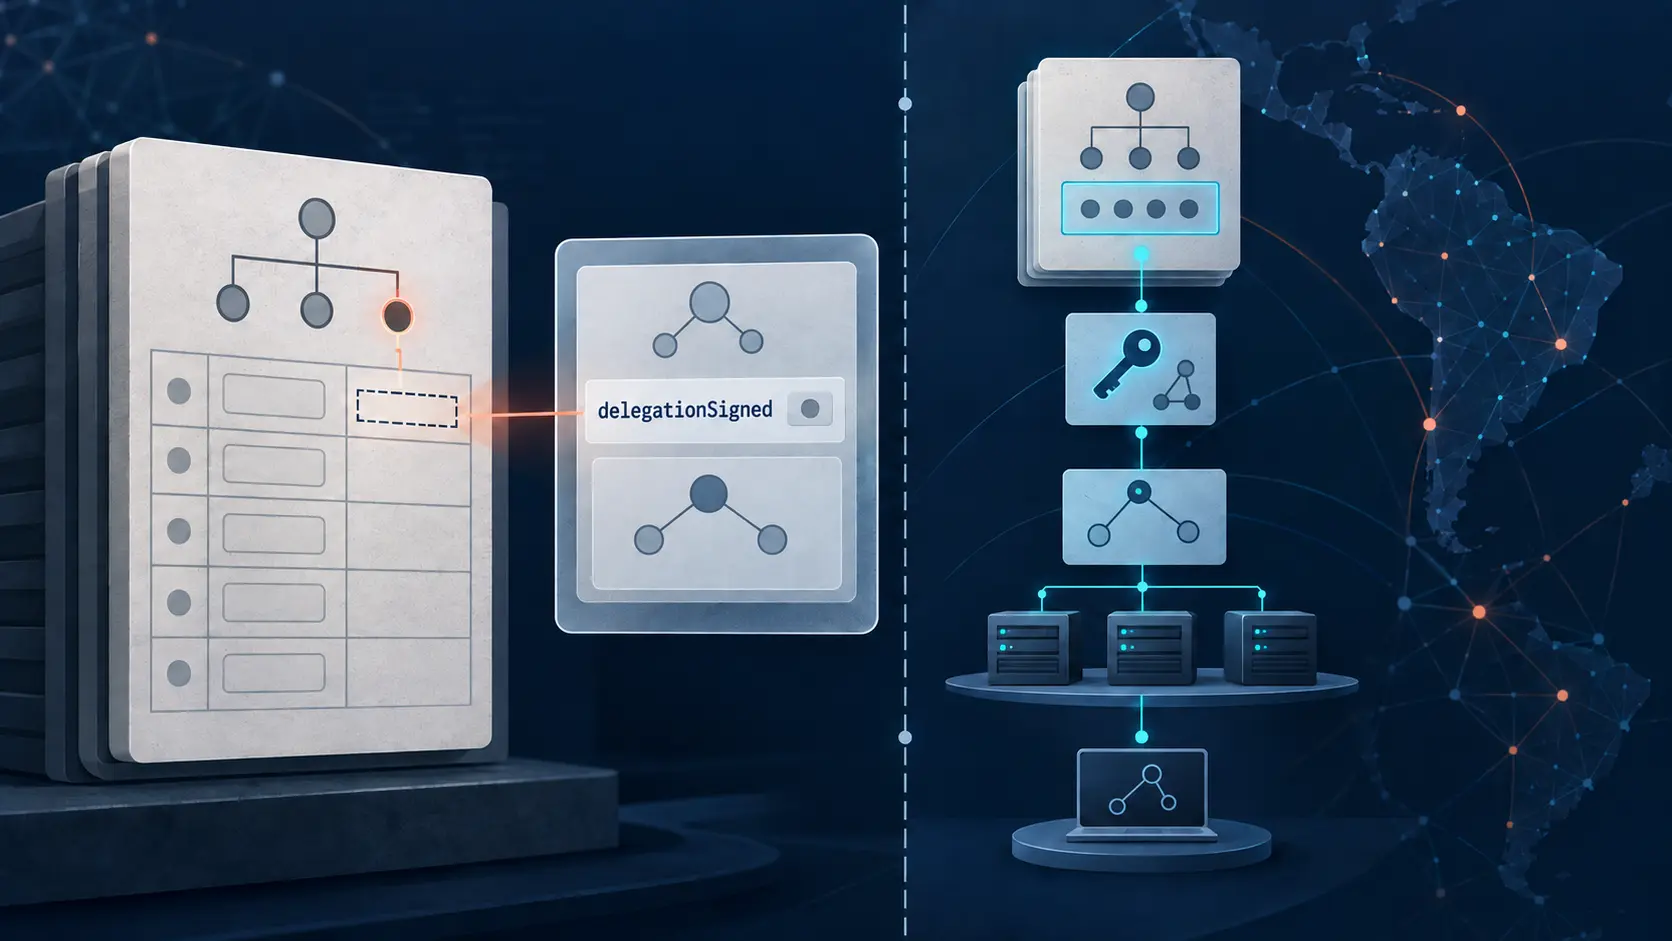
في RDAP لدى LACNIC يسجل delegationSigned وجود DS لدى النطاق الأب، لا نتيجة تحقق DNSSEC
قد يبدو المتغير المنطقي في استجابة السجل حكماً نهائياً على سلامة سلسلة DNS. لكن حقل `delegationSigned` في RDAP لدى LACNIC يجيب عن سؤال أضيق: هل تعرض بيانات التسجيل وجود سجلات DS في النطاق الأب؟ فهو لا يشغّل محللاً تكرارياً، ولا يفحص مفاتيح النطاق الابن، ولا يثبت نجاح التحقق الآن.

IETF
خادم أسماء مشترك يثبت الاستمرارية لا السيطرة على التفويض
تغيّر المنطقة الأم معظم خوادم الأسماء في تفويض ما، لكنها تُبقي اسماً واحداً من المجموعة القديمة. يستطيع المحلّل التكراري أن يتعامل مع هذا التقاطع بوصفه استمراراً لحالة مخبأة. لكنه لا يستطيع أن يعرف من رسالة DNS وحدها مَن أذن ببقاء المسار القديم، ولماذا بقي، ومتى تنتهي صلاحيته…

IETF
التشغيل التجريبي لـ DNSSEC يختبر عينة من المحلّلات لا الإنترنت
قد تكون المنطقة موقّعة، وقد يكتشف المحلّل أن التحقق فاسد، ومع ذلك يتلقى المستخدم العادي جواباً. هذه المفارقة مقصودة في التشغيل التجريبي لـ DNSSEC: يظهر العطل للمشغّل قبل أن يصبح انقطاعاً للعميل. لكن من يتكلم هم المحلّلات التي تفهم الإشارة وحدها؛ أما الصامتون فلا يتحولون إلى شهادة…
IETF
يخضع استرداد DNSSEC لساعات لا يتحكم فيها أي موقّع بمفرده
قد تتعطل المادة الخاصة بالمفتاح بينما يظل النطاق يعمل أمام المستخدم. لا تناقض هنا: التوقيعات التي أُنتجت قبل العطل ما زالت صالحة. غير أن هذا الهدوء ليس تعافياً، بل مهلة تتناقص فيما ينتظر المشغّل الأب والخوادم الثانوية وذاكرات التخزين المؤقت.
IETF
تحديث التفويض الموقّع ذاتياً يثبت المفتاح لا الصلاحية
يستطيع أي مفتاح جديد أن يوقّع طلباً يقول: ثقوا بهذا المفتاح. صحة التوقيع تثبت أن المرسل يملك المفتاح الخاص، لكنها لا تجيب عمن منحه حق تغيير تفويض نطاق فرعي. تفصل مسودة DNSOP بين الحقيقتين؛ وعلى التشغيل أن يحفظ دليلاً على الانتقال بينهما.

ملف القضية
نصاب قفل السجل يحصي الموافقات ولا يثبت استقلال أصحاب الصلاحية
قد تبدو رسالتا موافقة كأنهما رقابة من شخصين، مع أن استعادة الحسابين قد تمر عبر صندوق بريد واحد تعرّض للاختراق. يستطيع امتداد مقترح لبروتوكول EPP أن يحصي موافقات جهات اتصال قفل السجل، لكن الأصعب هو إثبات أن السلطات التي تمثلها تلك الجهات مستقلة فعلاً.

ملف القضية
نجاح تحقق خادم EPP حكم مؤرخ وفق سياسة لا شهادة سلامة
قد يبقى اللون الأخضر بعد انتهاء صلاحية الملاحظة التي صنعته. ينقل المشروع النتيجة، ولا يحولها إلى حقيقة دائمة.

ملف القضية
مجموعة الكيان الواحد في EPP تحول سياسة خارجية إلى حد ذري
قد تسمي الرسالة نطاقاً واحداً، بينما تمتد النتيجة إلى عائلة يستحيل تعدادها. تبقى الرسالة في السجل، أما القاعدة التي رسمت حدودها فقد تكون خارجه.

IETF
العَلَم الحرج لا يُلزم جهة التصديق بفهم كل قيد
قد يبدو سجل CAA محكماً: خاصية `issue` تحمل علامة حرجة، وداخلها حساب محدد وطريقة تحقق محددة. لكن RFC 8657 يفصل بين معرفة وسم الخاصية ومعرفة معاملاتها. لا يحوّل العَلَم الحرج قيداً اختيارياً غير معروف إلى قاعدة مفهومة، ولا يعفي الجهة المصدرة من إعلان ما تدعمه فعلاً.

ملف القضية
إشعار ترشيح DNS سلسلة من ثلاثة قرارات لا تفسير واحد
يبدو الرابط الذي يشرح سبب ترشيح اسم ما وكأنه نافذة مباشرة على الواقعة. لكن قبل ظهوره للمستخدم يكون محلّل DNS قد اختار ما يكشفه، ويكون التطبيق قد اختار من يثق به وما يعرضه، ثم يقرر المستخدم إن كان مستعداً لبدء اتصال جديد قد يكشف اهتمامه باسم حساس.

ملف القضية
موافقة علنية لا تكشف دليل الأسماء الداخلي
قد تحتاج شبكة المؤسسة إلى إثبات حقها في تقديم إجابات DNS محلية من دون نشر أسماء خدماتها الداخلية. يفصل RFC 9704 بين الأمرين، لكنه لا يعفي المؤسسة من اختيار ما ستكشفه علناً، ولا من تحديد حدود الموافقة وكيفية تجديدها.
تاريخ
سمّاه النطاق الأب خادماً، لكن الخادم لم يحمل المنطقة: RFC 1912 والتفويض الأعرج
في DNS لا توجد سلطة واحدة تملك سلسلة التفويض كلها. النطاق الأب يعلن وجهة، والنطاق الابن يعرّف بياناته السلطوية، ومشغّل الخادم البعيد يقرر إن كان سيستضيف المنطقة فعلاً، ثم تختار المحلّلات طريقها من بين الأسماء المنشورة. عندما تصرّف سجل الأب كأنه قرار ملزم للجميع، ظهر ما سمّاه RFC…

IETF
الحذف هو الاختبار الأصعب مع بلوغ مسودة DNSOP للتكامل موعد انتهاء Last Call
تمنح شاشة «تم التحقق» انطباعاً بأن ربط اسم نطاق بتطبيق قد اكتمل. لكن تلك الشاشة لا تخبرنا بما سيحدث إن حُذف السجل غداً، أو انتهى تسجيل الاسم، أو صار تحت سيطرة مالك جديد. ومع وصول مسودة DNSOP إلى الموعد المحدد لنهاية Last Call، يصبح معيار النجاح الحقيقي هو قدرة التطبيق على إنهاء…

IETF
Sara Dickinson ووعد محلّل DNS الذي لا يستطيع التشفير إثباته
تُخفي القناة المشفّرة سؤال DNS عن كثير من العيون الموجودة في الطريق، لكنها تسلّمه واضحاً إلى جهة في نهايته. في RFC 8932، الذي شاركت Sara Dickinson في تأليفه، ينتقل النقاش من صورة القفل إلى قرارات المشغّل: ما الذي يسجّله، وكم يحتفظ به، ومن يصل إليه، وما الذي يرسله إلى المنبع، وهل…
الاتجاهات العالمية لمزودي خدمة الإنترنت الإقليميين
إقرار DNS NOTIFY لا يثبت أن النسخة الجديدة من المنطقة تُخدَّم
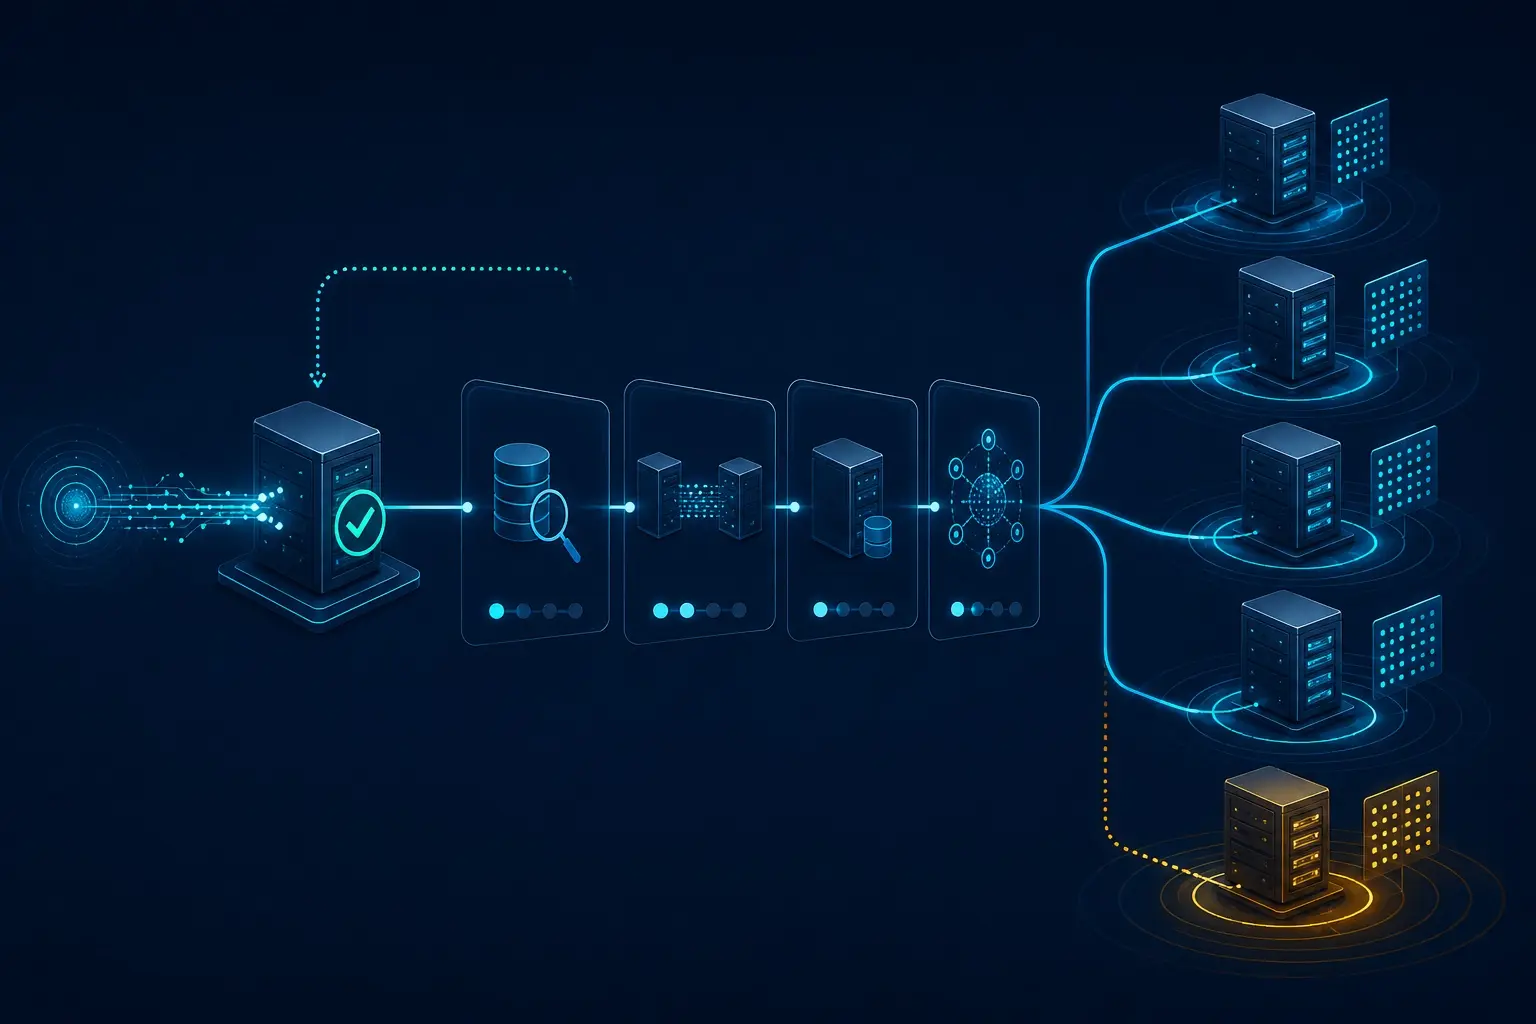
يرفع الخادم الأساسي الرقم التسلسلي لـ SOA ويرسل DNS NOTIFY. ترد الخوادم الثانوية سريعاً فتُمحى من قائمة إعادة المحاولة، لكن عنواناً موثوقاً واحداً يواصل إعادة السجل القديم. الإقرار صحيح؛ الخطأ هو اعتباره دليلاً على اكتمال النشر كله.