
الأفق الزمني
متعدد السنوات
ضمن فئة الأفق الزمني، تنظم تحليلات الأفق الزمني متعدد السنوات المقالات حسب الفترة التي من المتوقع أن تكون الإشارة مهمة خلالها. تساعد الصفحة القراء على التمييز بين التغييرات التشغيلية الفورية والتحولات طويلة الدورة في الحوكمة والاستثمار والمعايير والبنية التحتية التي قد تتكشف عبر أرباع أو سنوات. إنها تربط الافتراضات الزمنية بالأدلة العامة والجهات الفاعلة ذات الصلة وسياق السوق وتعرض العملاء وضغوط السياسات والتخطيط للبنية التحتية حتى يتمكن القراء من الحكم على ما إذا كان التطور عاجلاً أو استراتيجياً أو لا يزال ينتظر أدلة مؤكدة. تشرح الصفحة أيضاً كيف يغير الأفق الزمني معنى الإشارة، وما هي المنظمات التي قد تتأثر، وما هي قرارات البنية التحتية التي تتطلب إجراءً قصير الأجل أو مراقبة طويلة الدورة.

IETF
Russ Housley وعنوان MAC الذي استطاعت الشهادة تسميته ولم تستطع جعله فريداً
تستطيع الشهادة تثبيت ستة أو ثمانية ثمانيات بدقة. لكنها لا ترى المنفذ الذي يستخدمها الآن، ولا الإطار الذي حملها، ولا الجهة المحلية التي سمحت بما حدث بعد التحقق.
تاريخ
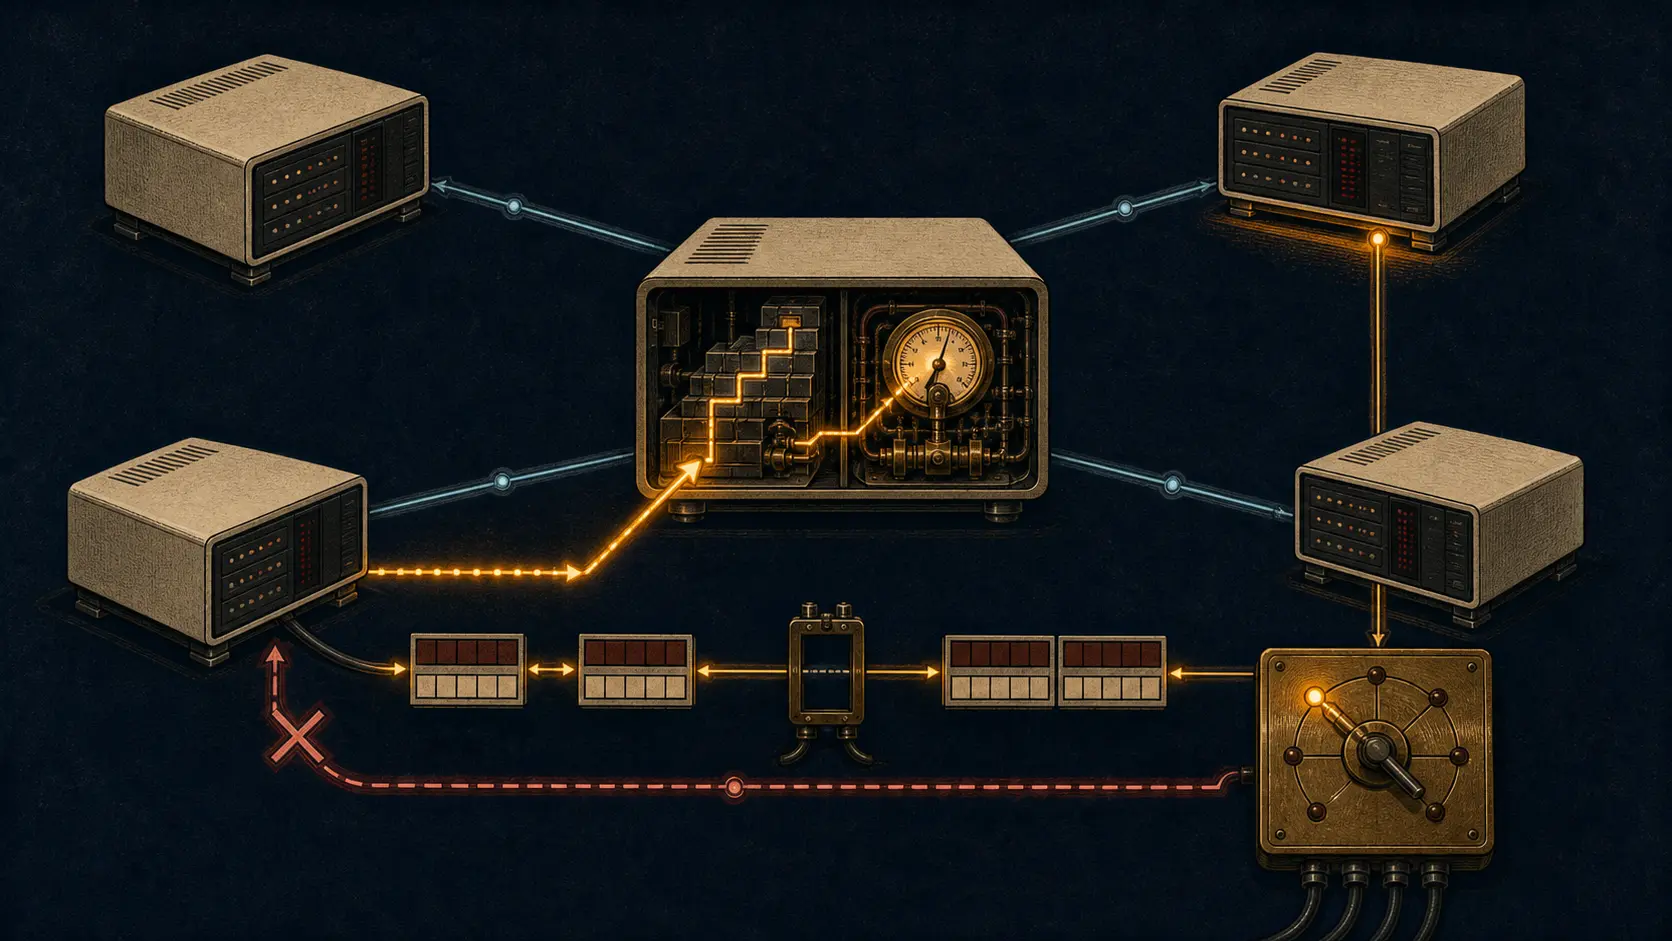
حمل المسار الأسرع الوقت، لكنه لم يختر الساعة المرجعية: حلقتا RFC 891
في شبكة Fuzzball كانت رسالة HELLO واحدة تحمل دليلاً يفيد قرار التوجيه وتقديراً لانحراف الساعة. غير أن الاشتراك في الرسالة لم يوحّد السلطة: المسار تحدده قياسات التأخير، والمرجع يحدده `CLOCK-HID` في الإعداد، والتصحيح الأخير تقرره الساعة المحلية.
تاريخ
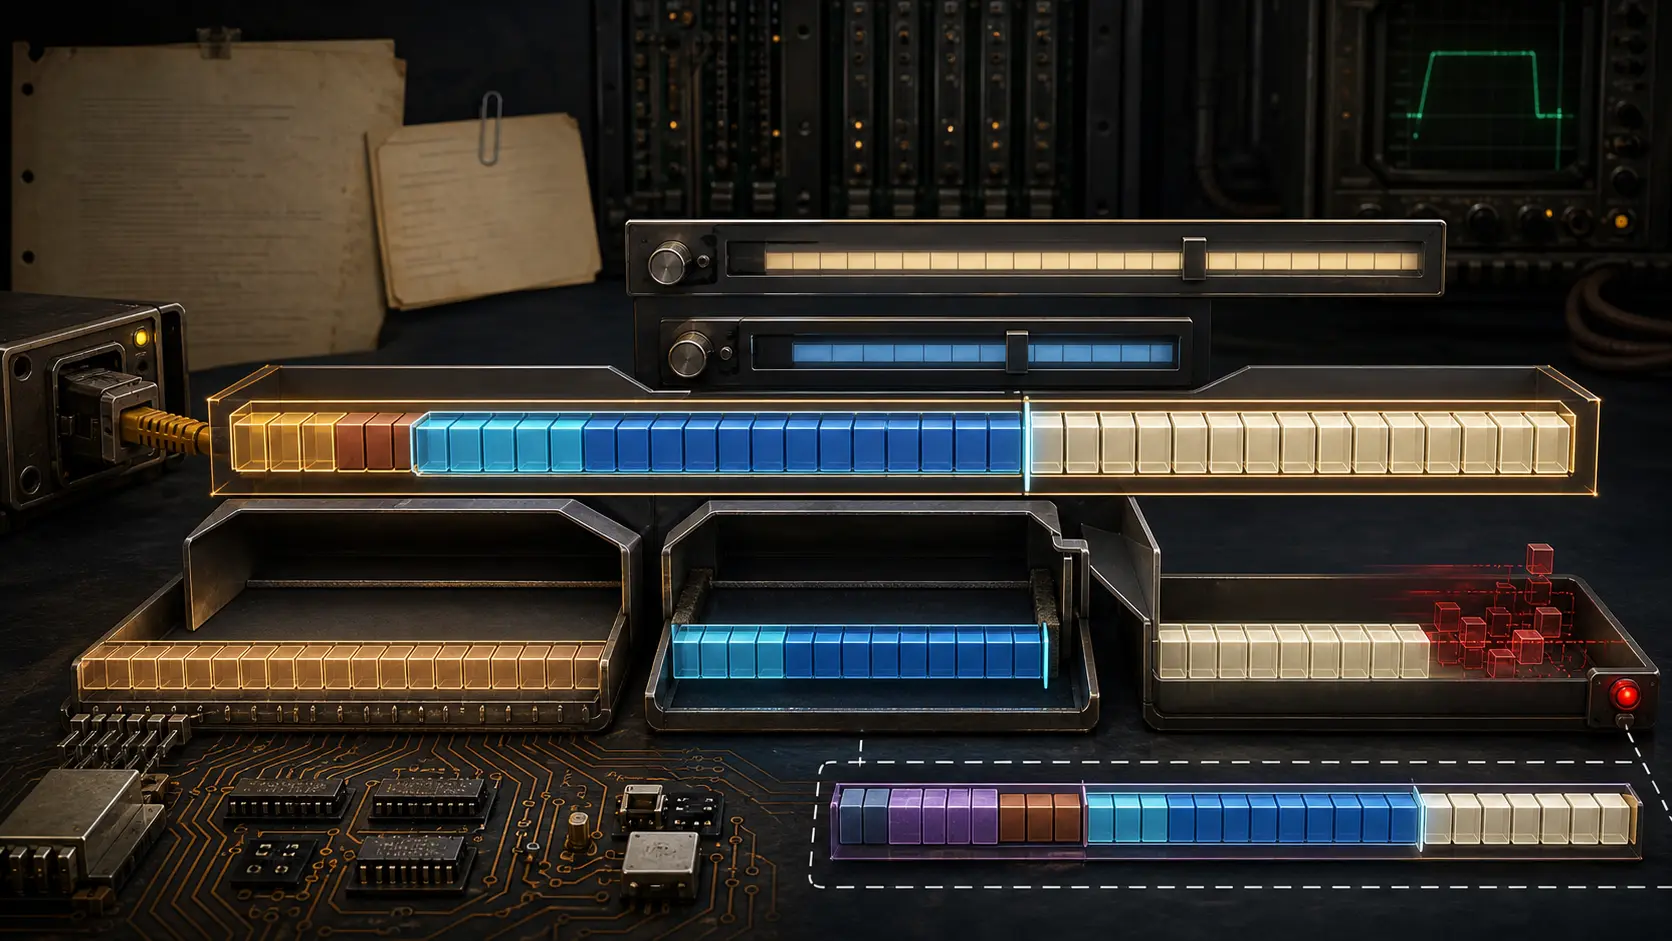
كان الإطار أطول من الرزمة: كيف أبقت RFC 894 حشو Ethernet خارج IP
كان على المستقبل أن يمسك مسطرتين في الوقت نفسه. الأولى تقيس ما سلّمته طبقة Ethernet فعليًا كي يخصص له ذاكرة كافية. والثانية، Total Length، تحدد أين تنتهي رزمة IPv4 كي لا تتحول أصفار الحشو إلى بيانات لم يرسلها التطبيق. لم يكن اختلاف القياسين تناقضًا؛ بل كان الحاجز الذي وضعته RFC…

IETF
Benoît Claise والتوسعة التي لم تستطع الوحدة الأساسية تسميتها
لا يكفي أحياناً أن تقرأ ملف النموذج قراءة صحيحة. فقد يكون التغيير الذي يحدد شكله الفعلي مكتوباً في ملف آخر تماماً. هذه هي الفجوة التي تجعل علاقة `augment` العكسية مهمة في YANG.

تاريخ
لم تكن الإجابة الأولى حكماً أخيراً: كيف فصلت RFC 887 بين الاكتشاف والتأكيد
أمكن لمضيف لا يعرف عنوان الخادم أن يسأل الشبكة المحلية كلها. لكن RFC 887 لم تمنح أول عنوان يصل سلطة الحقيقة النهائية: للصمت معنى، وللنفي الصريح معنى آخر، ولمعلومة الطرف الثالث وزن أضعف من جواب المزود نفسه.

IETF
Kazuho Oku والحقل الذي يجعل الرفض مفهوماً من دون أن يَعِد بالبث التدريجي
قد تبقى وصلة HTTP مفتوحة ويواصل الخادم إنتاج البيانات، ومع ذلك لا يصل أول بايت في الوقت الذي تحتاجه الخدمة. تعالج RFC 10036 جزءاً من هذا الغموض: الوسيط الذي يفهم الإشارة ويرفضها صراحةً عليه أن يُظهر الرفض، لكن الإشارة لا تُلزم وسيطاً لا يعرفها.

تاريخ
قالت القائمة «رسمي»، ولم تقل «مُنفَّذ»: كيف فصلت RFC 880 الحالة عن الشيفرة العاملة
أدرجت RFC 880 فئة اسمها None، وشرحت أنها تعني أن البند ليس بروتوكولاً أصلاً. كان وجود الفئة داخل قائمة البروتوكولات الرسمية تذكيراً مبكراً بأن الإدراج في سجل لا يحدد وحده طبيعة الشيء، فضلاً عن أن يثبت تشغيله.

IETF
Aaron Parecki وBFF الذي يمنع سرقة الرموز ولا يمنع اختطاف العميل
إبقاء رموز OAuth خارج JavaScript يزيل سلاحاً قوياً من يد المهاجم: لا توجد صلاحية محمولة يمكن نسخها واستعمالها من جهاز آخر. لكن RFC 10017 تضع حداً دقيقاً لهذا المكسب؛ فالشفرة الخبيثة داخل المصدر الصحيح تستطيع أن تطلب من BFF استعمال جلسة المستخدم ما دامت حية.

تاريخ
الباب الخلفي لم يكن مسارًا: كيف وصلت RFC 831 إلى SATNET بعد انقسامها
كان على آلة الاستعادة أن تفعل شيئًا يشبه عمل البوابة من دون أن تصبح بوابة. تستطيع تعديل حزم صيانة مختارة على جانبي الاتصال، لكنها لا ترسل أي تحديث توجيه ولا تدعو الحركة العادية إلى المرور عبرها. هذه السلطة السلبية هي الفكرة الأهم في RFC 831: باب مؤقت إلى جزء معزول من SATNET، لا…

تاريخ
البوابة نقلت البايتات ولم تخترع المعنى: كيف شككت RFC 875 في ترجمة البروتوكولات
قد تصل إشارة «جاهز للرسالة التالية» من جهاز قريب من المترجم، بينما لا يكون المضيف البعيد قد ضمن شيئاً بعد. بدأت RFC 875 من هذا الفرق بين وصول الإشارة وصحة معناها، ثم كشفت أن صندوق الترجمة يصبح صاحب حالة الاتصال والقرار كلما حاول التوفيق بين وعود غير متطابقة.
IETF
Hannes Tschofenig ومعرّف السلطة الذي لم يوقّع الرمز
يمكن لمفتاح أن يوقّع المكوّن المثبّت، ولمفتاح آخر أن يوقّع دليل EAT الذي يصف حالته. تفصل RFC 10013 بين الفعلين، وتمنع النظام من تحويل كلمة authority إلى تفويض عام يشمل المكوّن والرمز وقرار الوصول معاً.

تاريخ
قد يكون الملف الرئيسي حديثاً فيما تبقى الشبكة قديمة: كيف فصل RFC 849 بين الدفع والاستطلاع
في مايو/أيار 1983، لم تكن المشكلة أن سجل HOSTS.TXT المركزي خاطئ بالضرورة، بل أن جهازاً غائباً قد لا يعلم أن السجل تغيّر. عالج RFC 849 الحد الفاصل بين رقم النسخة والتسليم وسلامة الملف والتثبيت المحلي والتعافي من إخفاق الإشعار.

IETF
Corey Bonnell وتوقيع CRL بمفتاح لم يُمنح صلاحية التوقيع
قد ينجح الفحص الرياضي للتوقيع، ويتطابق اسم المصدر، ويصل مسار الشهادة إلى جذر الثقة، ومع ذلك يبقى المفتاح غير مخوّل لتوقيع قائمة الإبطال. تعالج RFC 10007 هذا الفاصل: في شهادة مصدر CRL من الإصدار الثالث، لا يكفي غياب المنع؛ يجب وجود `keyUsage` وتفعيل `cRLSign`.

IETF
Kireeti Kompella وردّ Echo الذي لم يثبت الخدمة
يستطيع MPLS Echo Reply أن يثبت وصول probe محدد إلى router قادر على تفسير FEC بعينه. لكنه لا يثبت كل مسارات ECMP، ولا جاهزية backup ساكن، ولا تماثل طريق العودة، ولا وصول payload العميل أو نجاح التطبيق. قيمة LSP Ping في حد السؤال المحفوظ، لا في لون أخضر أوسع من التجربة.
تاريخ
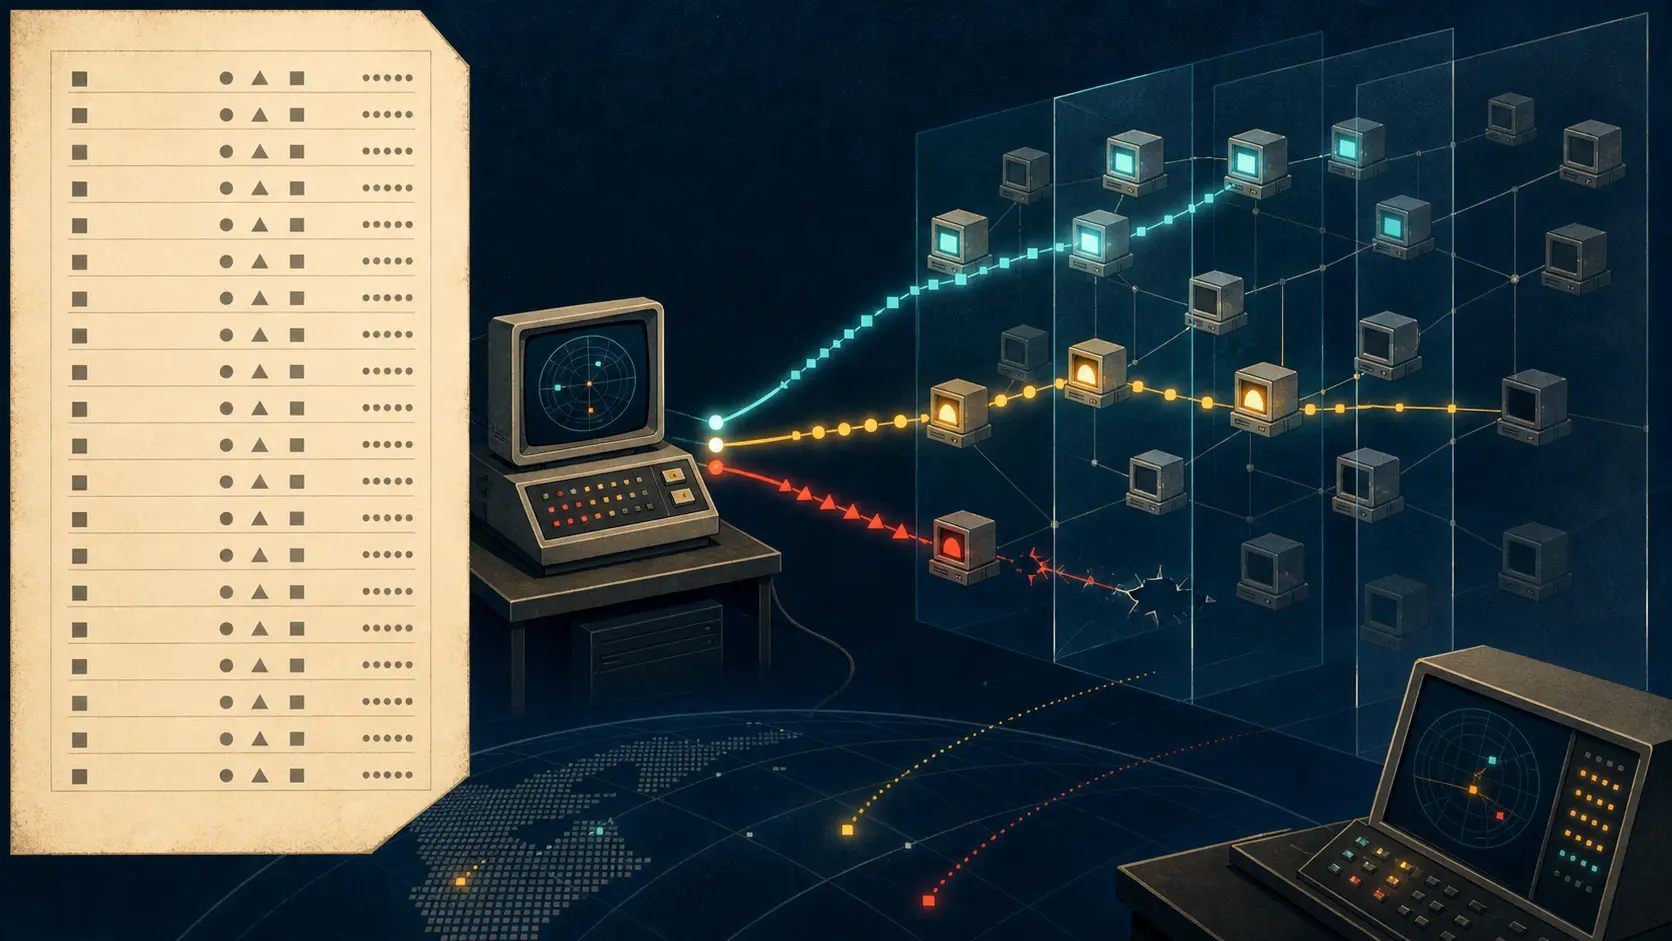
السجل قال إن TCP موجود، لكن المنفذ كان عليه أن يجيب: كيف قاست RFC 832 الواقع التشغيلي
لا يفتح السجل اتصالاً بمجرد أن يضع علامة أمام اسم مضيف. في ديسمبر 1982، تعامل David Smallberg مع جدول مضيفي NIC بوصفه مجموعة ادعاءات تستحق الاختبار، لا بوصفه النتيجة النهائية. أرسل محاولات إلى Telnet وFTP وSMTP، وفصل الرفض عن تعذر الوصول وعن الصمت، ثم أعاد فحص النتائج السلبية…

IETF
Eliot Lear وسياسة الجهاز التي لم تكن قط إثباتًا لهويته
يستطيع جهاز محدود الغرض أن يصف الاتصالات التي يحتاج إليها، لكن هذا الوصف لا يثبت هوية النسخة المتصلة ولا سلامة برمجياتها ولا سلوكها المقبل. تجعل RFC 8520 هذا الوصف قابلاً للاستخدام عبر Manufacturer Usage Description، وتترك في الوقت نفسه قرار القبول والتضييق والتنفيذ والإلغاء…
تاريخ
صار العميل خدمة: كيف وضعت RFC 818 User Telnet خلف المنفذ 107
رقم الباب لا يمنح الإذن بالعبور، ولا يقول إلى أي باب تالٍ يستطيع الداخل أن يصل. هذه الفجوة هي مفتاح RFC 818. فقد سجلت المذكرة منفذاً معروفاً يتيح استدعاء برنامج User Telnet عن بعد، ثم عرضت تنفيذاً يصل جلسة Telnet واردة بجلسة أخرى صادرة عبر طرفية زائفة. صار العميل خدمة قابلة…

تاريخ
كادت خدمة الأسماء أن تكون مفاوضاً: كيف فصلت RFC 830 النطاقات عن القدرات
كان الوصول إلى نطاق الوجهة يعني الوصول إلى حد إداري، لا إلى التطبيق النهائي. عند ذلك الحد وضعت RFC 830 عملية أخرى تسأل: أي نقل متاح؟ أي بروتوكول تطبيقي؟ وهل توجد بدائل توافق غرض المصدر؟ بهذا فصل الاقتراح بين سلطة تسمية المكان وقدرة الخدمة داخله. احتفظ DNS اللاحق بالشجرة، لكنه جعل…
IETF
Tero Kivinen ورابطة IKE الجديدة التي ورثت روابط Child SA الحية
قد تتغير مفاتيح قناة التحكم في IKEv2 بينما تظل مفاتيح حماية الحزم كما كانت. فالوريث الجديد من نوع IKE SA يتولى إدارة روابط Child SA القائمة، ولا يعيد إنشاءها تلقائياً. لذلك لا يكفي أن تقول شاشة التشغيل إن «إعادة توليد المفاتيح نجحت»؛ ينبغي أن تحدد أي رابطة تغيرت، وما الذي انتقل…
IETF
حين قتل المقطع القديم الاتصال الجديد: اغتيال TIME-WAIT في TCP
قد يُغلق اتصال TCP قبل أن تختفي جميع نسخ رُزَمه من الشبكة. تفصل حالة TIME-WAIT بين جيلين من المحادثة نفسها؛ وقد بيّن RFC 1337 كيف يستطيع مقطع قديم أن يستدعي، عبر استجابات TCP العادية، رسالة إعادة الضبط التي تنهي هذا العزل قبل أوانه.