
الملف الشخصي
Research
تحليلات ملف Research تربط بين تغطية الأشخاص والشركات والمؤسسات والكيانات الأخرى، للقراء الذين يقارنون الموضوعات التي تتناولها تقارير BTW.MEDIA. تساعد الصفحة على مقارنة الملفات الشخصية العامة والأحداث ذات الصلة وحزم الأدلة وتغييرات الأدوار وبصمات التشغيل والتعرض للحوكمة والروابط التنظيمية والصلة بالسوق، مع إبقاء سجلات المؤسسات والأشخاص منفصلة عن التسلسل الزمني المعتاد للأخبار. يمكن للقراء فهم الموضوع الذي يعالجه العنوان الرئيسي، والأدلة التي تدعم الملف، والعلاقات المتعلقة بالبنية التحتية أو السوق التي تجعله ذا صلة. كما يمكنهم معرفة من أو ماذا يمثل الملف، والمصادر العامة التي تدعمه، وكيف يرتبط بالشركات والأسواق وهيئات الحوكمة أو الأحداث، وما التغييرات التي قد تستحق متابعة مستمرة مع تطور الموضوع.

التقارير
DATAMATIX وAS210973: ماذا تثبت سجلات التوجيه، وماذا لا تثبت؟
ملخص تحليلي لـ DATAMATIX وAS210973: ماذا تثبت سجلات التوجيه، وماذا لا تثبت؟ يشرح التطور، والأدلة العامة المتاحة للقراء، والمنظمات المعنية، والسياق الإقليمي، والتعرض للسوق، والعواقب التي قد تترتب على البنية التحتية. كما يربط سياق تحليلات التقارير الإشارة بعمليات الشبكة،…

IETF
العودة إلى إعدادات المصنع قد تمحو طريق العودة إلى الإدارة
قد يستعيد جهاز الشبكة إعداداته الأصلية على نحو صحيح، ثم يفقد مشغّله القدرة على الوصول إليه. تفصل RFC 8808 بين تنفيذ إعادة الضبط، ومعرفة الحالة التي ستنتج عنها، وإثبات أن البيانات القديمة لم تعد قابلة للاسترجاع.

IETF
حالة cleared لا تثبت أي أمر أنهى الحادث
ترسل منصة التشغيل أمراً واحداً لمعالجة عدة حوادث، ثم تصل إشعارات منفصلة في أوقات مختلفة. يظهر حادث بحالة `cleared`، ويبقى آخر `updated`، فيما يغلق نظام التذاكر سجلاً ثالثاً. لكل نظام حقيقة محلية، لكن لا توجد بينها رابطة تثبت أي طلب مأذون أدى إلى أي نتيجة، أو أن الخدمة التي يراها…

IETF
بدأ IPv6، لكن خطة العناوين القديمة بقيت صاحبة قرار
يتيح 6rd تقديم IPv6 عبر شبكة وصول تعمل أصلاً بـIPv4. غير أن اختصار طريق الإطلاق يُبقي عناوين الخدمة الجديدة وأعمارها وخيارات انتقالها مرتبطة بالخطة القديمة، وبالجهة التي تملك حق تعديلها.

IETF
قائمة القدرات ليست قرارًا بإنشاء اشتراك
يعيد الجهاز إلى المنسّق قائمة مطمئنة: HTTPS، وترميز XML أو JSON، وحماية TLS 1.2 أو TLS 1.3. انتهى التخمين، لكن الاشتراك لم يبدأ. فما زال على جهة ما أن تختار تركيبة بعينها، وتطبق السياسة، وتجيز المستقبِل، وتحصل على قبول الناشر، ثم تثبت وصول أول إشعار. عندما تختصر الواجهة كل ذلك في…

IETF
المستخدم التالي يحتاج إذناً جديداً، ولو بقي الاتصال
تتيح إعادة استخدام اتصال IMAP تجنّب تكرار إنشاء القناة المحمية. لكن بقاء TLS لا يعني أن صلاحيات المستخدم السابق تصلح لمن يأتي بعده. يجعل UNAUTHENTICATE إنهاء حالة التطبيق وإعادة فحص التفويض جزءاً من ثمن الكفاءة، لا تفصيلاً يمكن تركه للاتصال نفسه.

التقارير
أصلح RIPE Database 1.124.1 اختيار الشهادة، لكن عبارة «لا دليل على الاستغلال» تحتاج نطاقاً محدداً
كان من الصواب أن يغلق RIPE NCC ثغرة مصادقة مُبلَّغاً عنها من دون انتظار دورة الاختبار المعتادة. وبعد الإصلاح تبدأ مهمة مختلفة: بيان الفترة والطلبات وسجلات قاعدة البيانات التي شملها البحث قبل إعلان عدم العثور على دليل على استغلال الثغرة.

IETF
من يتحمل كلفة البحث بعد أن تصل إجابته؟
قد يعيد الخادم نتائج صحيحة ثم يرفض متابعة تغيرها. تكشف امتدادات البحث في IMAP أن الوعد بقائمة متجددة ليس وصفا للشاشة، بل التزاما بعمل مستمر يحتاج إلى قبول وموارد ومسؤول واضح.

IETF
تصل قسيمة الإلحاق بعد الإفصاح عن هوية الجهاز
يربط ELA قرار إلحاق جهاز محدود الموارد بجلسة EDHOC محددة ربطاً قوياً. لكن القرار لا يصل إلى الجهاز إلا بعد أن تكون هوية الإلحاق قد انتقلت إلى جهة مصادَق عليها واستُخدمت لدى خادم الثقة. يستطيع الرفض إيقاف الانضمام، ولا يستطيع محو إفصاح وقع بالفعل.

IETF
انتهت مهلة التسليم قبل السماح بخروج الرسالة
يمكن لخادم البريد أن يتحمل عن المستخدم عبء الانتظار. لكنه لا يستطيع تنفيذ طلب يمنع إطلاق الرسالة إلى ما بعد انتهاء مهلة تسليمها. تكشف إضافة SMTP للإطلاق المؤجل لماذا يكون رفض بعض الطلبات وفاءً بالحدود، لا دليلاً على ضعف الخدمة.

IETF
دليل سوء السلوك المشفّر لا يلغي الثقة بذاته
يتلقى العميل أجوبة زمنية موقّعة لا يمكن أن تكون كلها صحيحة وفق ترتيب وصولها. يتيح Roughtime حفظ هذا التناقض في دليل يستطيع طرف آخر إعادة فحصه. لكن الدليل لا يعيّن دائمًا الخادم المخطئ، ولا يختار جهة المراجعة، ولا يبدّل قائمة الثقة في جهاز آخر. تنتهي وظيفة السلك عند إثبات التناقض،…
IETF
المجلد البديل ليس مخزناً للفائض: حدود التحويل في Sieve
قد يبقى في الحساب مكان شاغر حين يتعذر الحفظ في صندوق الأرشيف. لكن المساحة المتاحة لا تمنح مرشح البريد تلقائياً حق تغيير الوجهة. يميز Sieve بين عدم العثور على الصندوق المقصود وفشل الإيداع في صندوق اختاره بالفعل.
التقارير
مقال على مدونة LACNIC ينقل الصوت إلى IP ويترك مسؤولية الطاقة الاحتياطية بلا جهة محددة
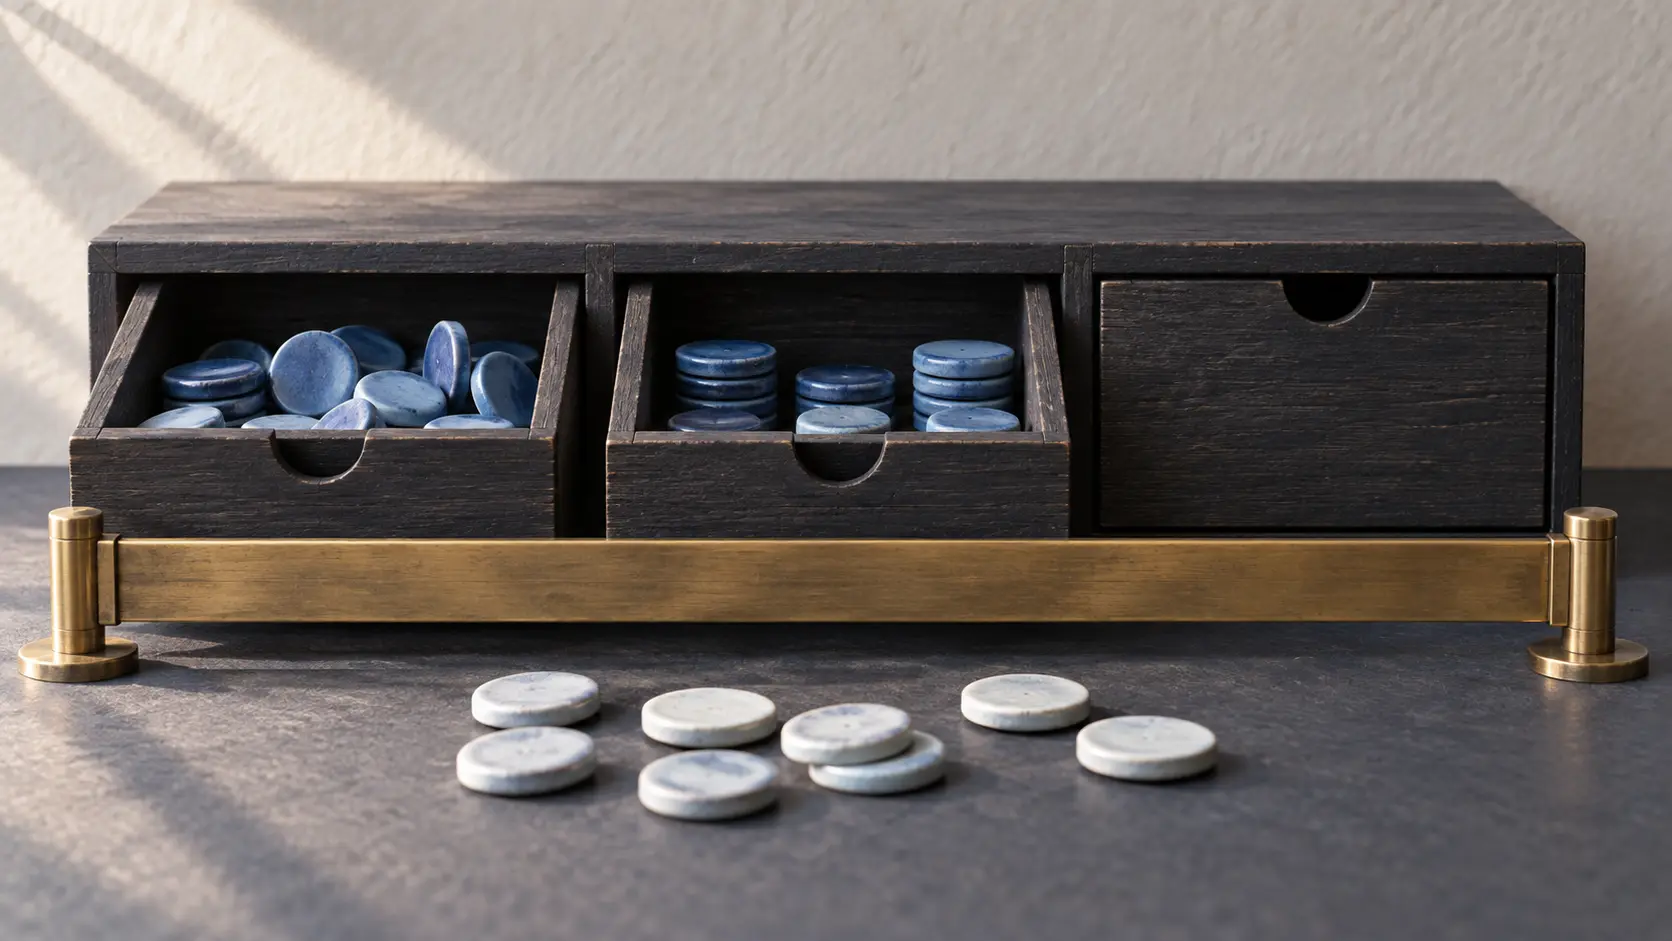
لا يتغير صوت المتصل عندما تنتقل الخدمة من الشبكة الهاتفية التقليدية إلى IP، لكن مصدر الكهرباء يتغير جذرياً. يشير مقال حديث في مدونة LACNIC إلى أن المكالمة أصبحت تعتمد على أجهزة تعمل داخل مقر المشترك. هذه ملاحظة دقيقة، لكنها تحتاج إلى وثيقة تحدد من يضمن استمرار السلسلة عند انقطاع…
IETF
العميل الذي يعود أولاً لا ينهي مهلة الآخرين
يفصل NFSv4.1 بين انتهاء العميل من استعادة أقفاله وبين سماح الخادم بعمل جديد. إعلان الاكتمال يغلق مطالبات العميل القديمة المتبقية، لكنه لا يمنحه حق التصرف في فرصة استعادة تخص عميلاً لم يعد بعد.
التقارير
في RDAP لدى LACNIC يسجل delegationSigned وجود DS لدى النطاق الأب، لا نتيجة تحقق DNSSEC
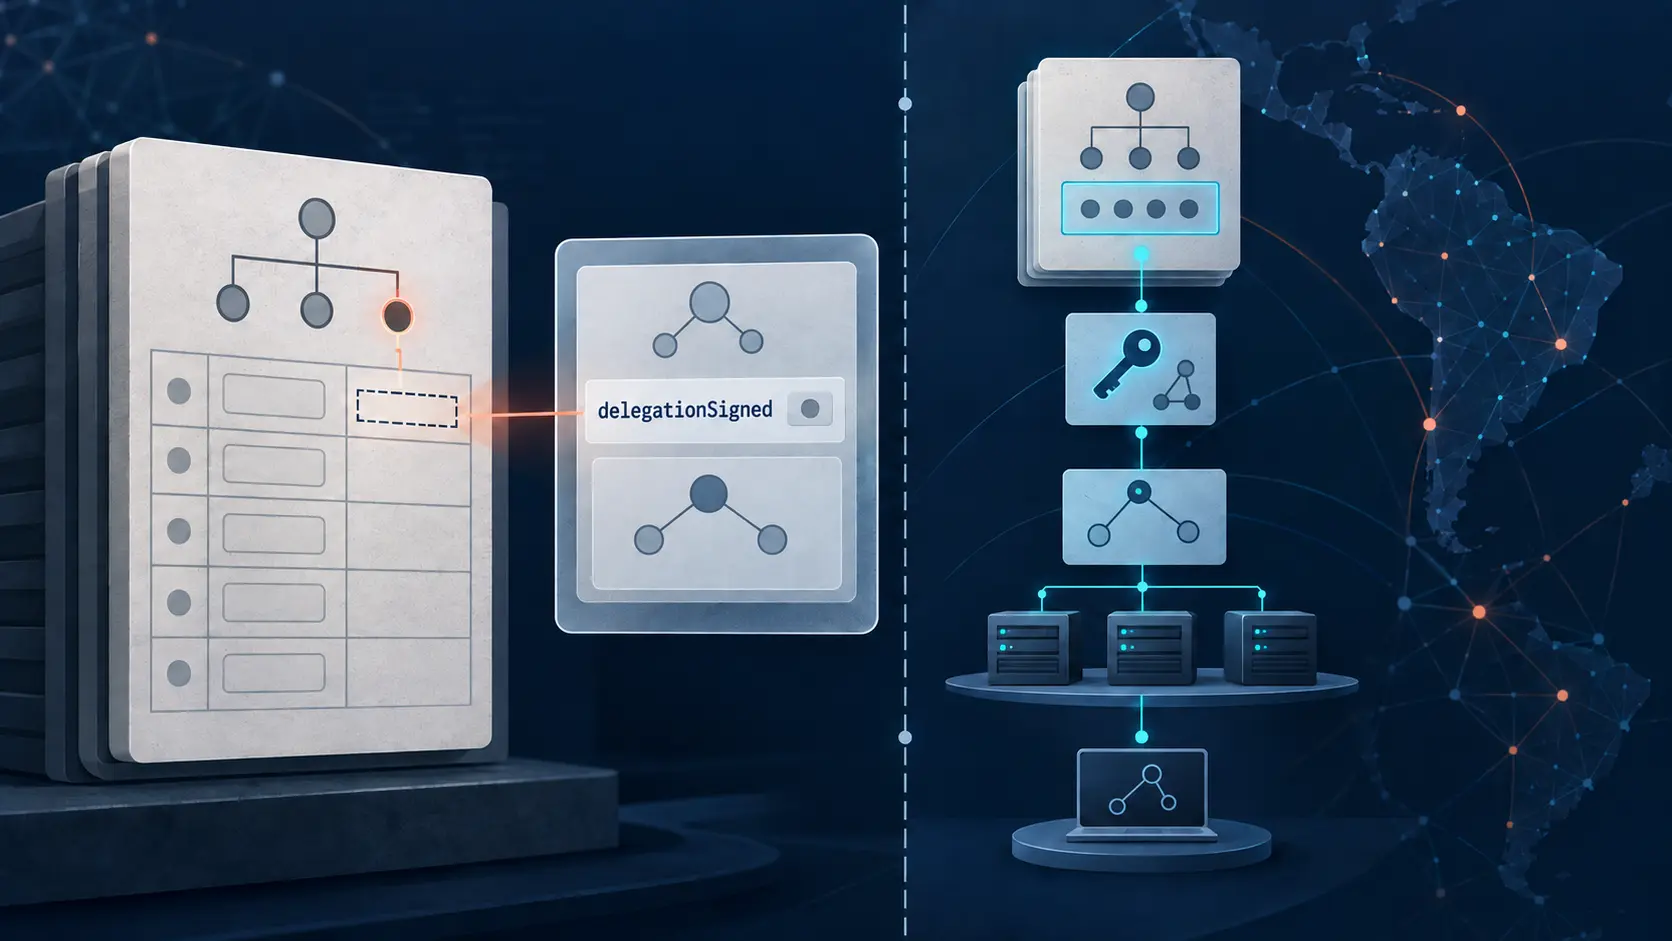
قد يبدو المتغير المنطقي في استجابة السجل حكماً نهائياً على سلامة سلسلة DNS. لكن حقل `delegationSigned` في RDAP لدى LACNIC يجيب عن سؤال أضيق: هل تعرض بيانات التسجيل وجود سجلات DS في النطاق الأب؟ فهو لا يشغّل محللاً تكرارياً، ولا يفحص مفاتيح النطاق الابن، ولا يثبت نجاح التحقق الآن.

الاتجاهات المؤسسية العالمية
GRAND في FreeBSD: إشعار مبكر لا ينبغي أن يزاحم الرد المنتظر
قد تختصر معرفة الموجّه بعنوان المضيف الجديد انتظار الحزمة الأولى العائدة. لكن شرح تنفيذ GRAND في FreeBSD يضع سؤالاً أدق أمام المشغّلين: كيف تتشارك الإشعارات والردود المؤجلة آلية جدولة واحدة من دون إخضاعها للقواعد نفسها؟

IETF
المخزن المرشح الخاص لا يفسر لماذا غلبت نية على أخرى
يُعدّ فريق تغييرًا مخططًا في مساحة خاصة، بينما يعدّل فريق الحوادث الخدمة نفسها في الإعداد الجاري. كلاهما مصادق عليه، ولا يستطيع أحدهما أن يودع عمل الآخر غير المكتمل من غير قصد. لكنهما حين يلتقيان عند العقدة نفسها لا يكفي العزل لتقرير أي غرض مشروع يملك حق محو الغرض الآخر.
IETF
في SCTP، إغلاق المقبس الأصلي لا ينهي الارتباط الذي فُصل عنه
قد يساعد نقل ارتباط قائم إلى مقبس مستقل على الحد من أثر الموارد المشتركة. لكنه ينقل معه نقطة التحكم ومسؤولية إنهاء العمل، ولا يتركهما عند المدخل القديم.
IETF
قد يستمر الاتصال بعد أن يفقد طريق العودة إلى MPTCP
يحافظ التراجع عبر الربط اللانهائي على تدفق البيانات باستخدام TCP العادي، لكنه يمنع استعادة MPTCP داخل الاتصال نفسه. تصبح استعادة القدرة قراراً بإنشاء اتصال آخر، لا مجرد انتظار تحسن الشبكة.

اتجاهات مراكز البيانات العالمية
في NSD، لا ينبغي لشهادة ثانية سليمة أن تعطل الأولى
يجمع الإصدار 4.15.2 شروط العنوان وTSIG واسم شهادة العميل داخل قاعدة الوصول نفسها عند نقل مناطق DNS. وما يحتاج إلى التحقق هو وصول البيانات إلى الخادم الثانوي المصرح له، لا مجرد نجاح اتصال TLS.