
المجال الرئيسي
الأمن
ضمن فئة المجال الرئيسي، تجمع تحليلات الأمن التقارير حسب المجال الأساسي ليتمكن القراء من متابعة مجال مركّز من مجالات البنية التحتية للإنترنت أو الحوكمة أو أسواق الاتصالات أو رأس المال الرقمي. وتضم الصفحة المقالات ذات الصلة والأدلة العامة والمؤسسات والشركات والأشخاص والانتشار الإقليمي والتبعيات التشغيلية وسياق السوق التي قد تكون موزعة عبر صفحات فئات منفصلة. وتشرح الصفحة المجال ونوع الجهات الفاعلة المحتملة وسياق السوق أو الحوكمة والمادة المصدرية التي ينبغي للقراء استخدامها عند مقارنة المؤشرات. ويمكن للمشغلين والمحللين والمهتمين بالحوكمة أن يروا كيف يظهر المجال نفسه عبر الأحداث والملفات الشخصية وتحولات السوق والأدلة المستقاة من المصادر العامة والتبعيات الإقليمية وقرارات البنية التحتية طويلة الأجل بمرور الوقت.

ملف القضية
من يتحمل مسؤولية طلب المصادقة مرة أخرى؟
قد يكون لدى خدمة رقمية سبب وجيه لطلب إثبات إضافي لهوية المستخدم. لكن القدرة على إرسال هذا الطلب لا تثبت أن المستخدم يستطيع تلبيته، ولا تحدد من سيدفع ثمن تعطيل العمل إذا تعذر ذلك.

ملف القضية
العنوان الخاص لا يحمل موعدًا واحدًا للنسيان
قد يتغير عنوان MAC بين سياقين ويبقى ثابتًا عند العودة إلى السياق نفسه. يوضح RFC 9724 لماذا يجب تحديد نطاق التعرف ومدته وشرط انتهائه، بدل الاكتفاء بوصف العنوان بأنه عشوائي.

القادة
Daniel Fett وحقل المُصدِر الذي سمّى الخادم ولم يثبت صلاحية الرمز
قد تعود استجابة OAuth إلى عنوان callback الصحيح، وتحمل قيمة `state` الصحيحة ورمز تفويض حقيقياً، ثم تتجه مع ذلك إلى الخادم الخطأ. تضيف RFC 9207 مقارنة صغيرة قبل أن يتحول الخطأ إلى إفشاء: هل يطابق المُصدِر المذكور في الاستجابة المُصدِر الذي سجله العميل عند بدء التدفق؟
التقارير
تخطط ARIN لتنبيهات عن أثر ROA على الويب لا عبر واجهة API
تريد ARIN أن يرى صاحب الموارد أثر تغيير تفويض منشأ المسار قبل أن يؤكد العملية. غير أن التصميم العام الذي قبلته السجل يضع لحظة التحقق هذه داخل ARIN Online، بينما يطلب من مستخدم واجهة API جمع معلومات التوجيه نفسها من أدوات خارجية. الصلاحية التي تغيّر ROA واحدة في الحالتين؛ ما يختلف…

التقارير
حجب RDAP لدى APNIC نحو 10% من الطلبات لأنها لم تبدُ صادرة من متصفحات
لا ينبغي لبروتوكول صُمم كي تخاطبه البرمجيات أن يكافئ البرنامج الذي يتنكر في هيئة متصفح. لكن هذا هو الحافز الذي قد ينشأ حين تتحول هيئة `User-Agent` من معلومة عن البرنامج إلى بوابة قبول. حادثة APNIC في يناير تُظهر الخلل بوضوح، من دون أن تلغي الحاجة الحقيقية إلى حماية الخدمة.

التقارير
تفريغ WHOIS لدى AFRINIC ما زال يحمل 1,345 وسم مصادقة متقادماً
يستطيع السجل العام أن يبيّن أن اسم طريقة قديمة ما زال محفوظاً في كائن صيانة، لكنه لا يستطيع أن يثبت أن الخدمة العاملة ستقبلها اليوم. وبين الوسم المحفوظ والقرار الذي يتخذه المحرّك توجد مرحلة انتقال ينبغي أن تكون قابلة للفحص، لا للتخمين.

التقارير
يجعل تبديل مفتاح KSK الجذري جاهزية المحللات اختبار الاستمرارية الحقيقي
قد يعمل DNS بصورة سليمة بينما يواجه مستخدمون خلف محلل تحقق قديم فشلاً في الاستعلام. هذه مفارقة تبديل مفتاح توقيع المنطقة الجذرية: يتغير المفتاح مركزياً، لكن الاستمرارية تُحسم عبر محللات موزعة.
التقارير
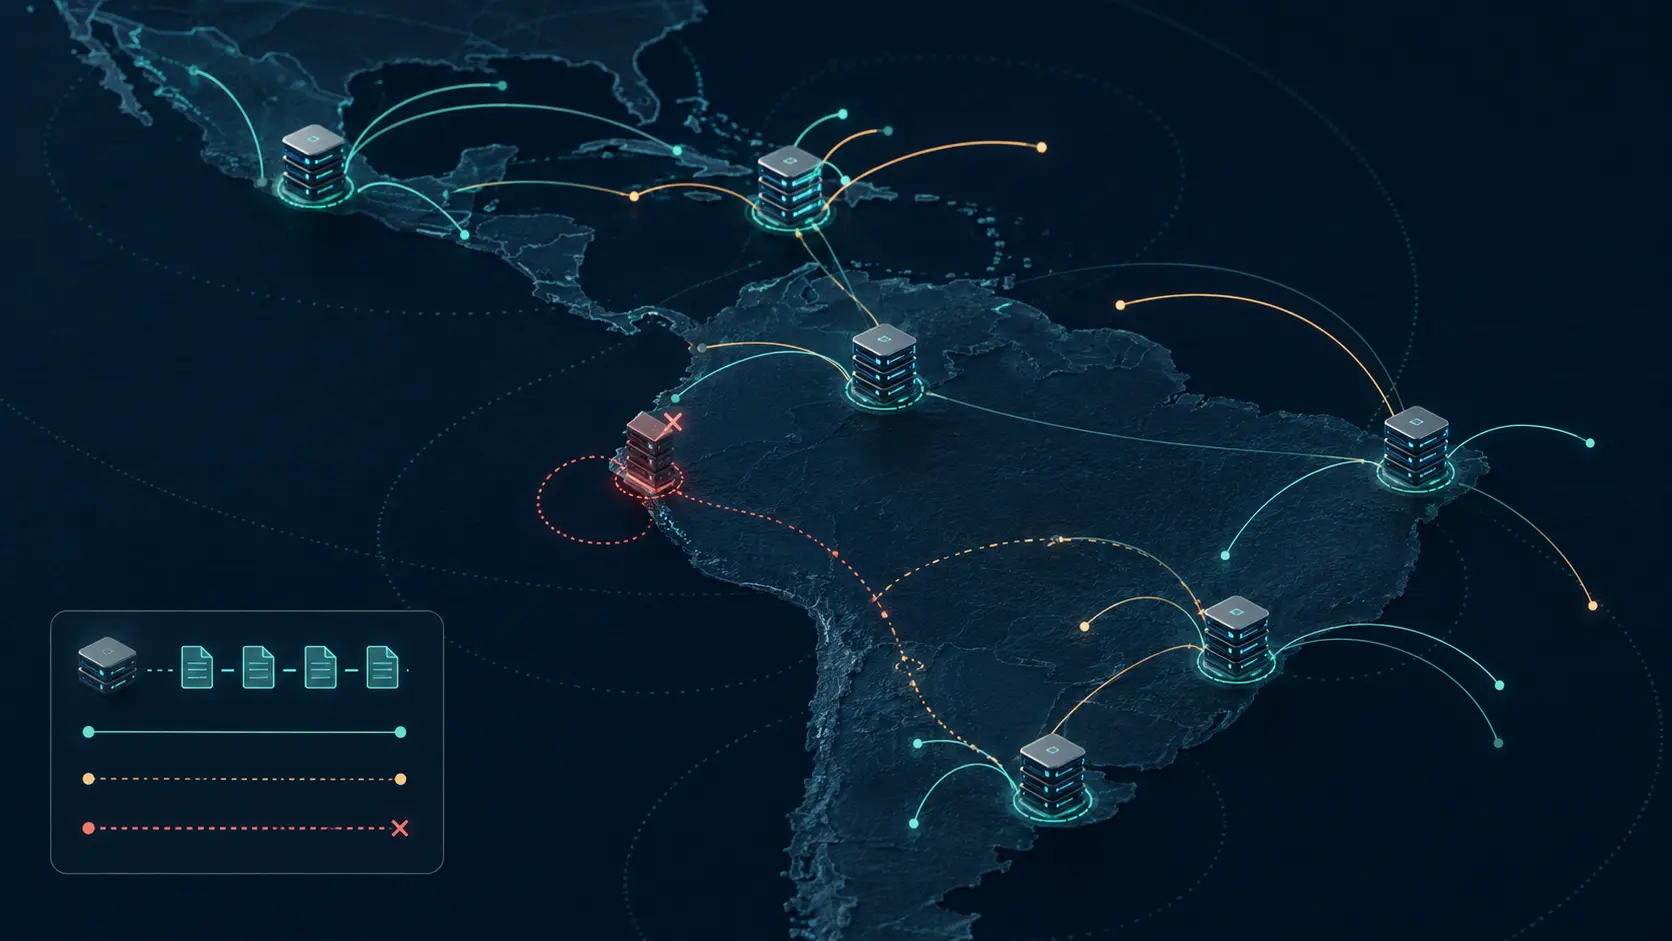
تستخدم LACNIC تقنية Anycast لتحويل استمرارية DNS العكسي إلى تحكم موزع
غالباً لا يلفت DNS العكسي الانتباه إلا عندما يتوقف عن الاستجابة. ويوضح استخدام LACNIC لتقنية Anycast أن استمرارية السجل تعتمد على التوزيع والتوجيه والمزامنة والمراقبة، لا على خادم منفرد.

التقارير
قياسات LACNIC تحوّل زمن الاستجابة الإقليمي إلى دليل تشغيلي
لا يكفي رسم لزمن الاستجابة للحكم على إنترنت بلد كامل. يصبح مفيداً عندما تظهر المجسات والفترة وأساس المقارنة، وعندما يستطيع مشغّل آخر تكرار القياس.

التقارير
ضوابط RPKI لدى LACNIC تجعل تفويض منشأ المسار قابلاً للتشغيل
لا يصبح BGP آمناً بمجرد وجود توقيع. يوفّر RPKI دليلاً تشفيرياً على النظام المستقل المصرّح له بإنشاء إعلان بادئة، بينما يبقى على المشغّلين مواءمة التفويض مع التوجيه الفعلي وتحديد أثر التحقق في سياساتهم.

التقارير
قائمة بلدان الرسائل النصية لدى ARIN أصبحت حدا لتكلفة الهجوم
بدأ الأمر بطلب يوسع خيار الرسائل النصية، وانتهى بقرار أمني. تقول ARIN إن عددا محدودا من الهواتف المدعومة خارج منطقة خدمتها تحول إلى مسار هجوم مرتفع التكلفة. نعرف أين وضعت المؤسسة الحد، لكننا لا نعرف شكل الهجوم ولا حجم فاتورته.
ملف القضية
عبر التحدي زمن التأخير، ولم تعبر السلطة: RFC 9891
تتيح RFC 9891 لـ ACME اختبار السيطرة على معرّف عقدة في شبكة متحمّلة للتأخير. لكن نجاح الاختبار يظل دليلاً مؤقتاً تحكمه سياسة محددة، وليس سند ملكية للاسم أو تفويضاً للمسار أو إثباتاً لتشغيل الشهادة.

اتجاهات الاتصالات الوطنية في أوروبا والشرق الأوسط
Sparkle وHellas Sat تختبران أمناً مقاوماً للحوسبة الكمية عبر الأقمار الصناعية
وسّعت Sparkle وHellas Sat نطاق خدمة QSI من وصلة أرضية بين مركزي بيانات إلى اتصال عبر قمر صناعي GEO بين اليونان وقبرص.
IETF
Rich Salz ومتطلب TLS 1.3 الذي لم يكن إيصال نشر
يمكن للمعيار أن يضع قاعدة حازمة من دون أن يصنع بنفسه دليلاً على أن القاعدة تحققت في كل نظام يعمل. ليس ذلك نقصاً في المعيار، بل حدٌّ يمنع تحويل قرار صحيح في تصميم البروتوكول إلى ادعاء غير مرصود عن النشر. يطلب RFC 9852، الذي شارك Rich Salz في تأليفه، من مؤلفي البروتوكولات الجديدة…
IETF
Nancy Cam-Winget وحدث SCIM الذي لم يكن إيصال تسوية
إبلاغ نطاق هويةٍ نطاقاً آخر بتغيّر ما لا يثبت أن الطرف المتلقي استوعب ذلك التغيّر. فما زال عليه أن يطابق المورد، ويوفّق بين المخططات، ويقرر إن كان يحتاج إلى استعلام عكسي، ويطبق قاعدته المحلية، ويراقب حالته الخاصة. يحفظ RFC 9967، الذي شاركت Nancy Cam-Winget في تأليفه، هذا الفصل…
IETF
Chris Wendt والاستجابة الموقّعة التي لا تُثبت مصدر الوسيط
في الاتصال الهاتفي، وصول استجابة ليس حكماً نهائياً في الهوية. قد يعرف المتصل عنواناً وصلت إليه الإشارة، لكنه لا يعرف من تلك المعلومة وحدها من يرسل الصوت لاحقاً، ولا من يملك صلاحية اتخاذ قرار القبول. يضيف RFC 9970، الذي شارك Chris Wendt في تأليفه، دليلاً محدداً إلى هذا المشهد من…

IETF
Michael Prorock ومعرّف الخوارزمية الذي لا يختار سياسة الثقة
يمكن لمعرّف خوارزمية واضح أن يجعل التحقق بين تنفيذين قابلاً للتكرار، لكنه لا يحوّل المفتاح إلى مصدر موثوق تلقائياً. فلا المعرّف يشرح كيف وصل المفتاح، ولا يختار جهة الإصدار، ولا يفسر الادعاء الموقّع، ولا يقرر الأثر الذي ينبغي أن يرتبه الطرف المعتمد. في RFC 9964، يضع Michael…
ملف القضية
وصل الرمز قبل المكالمة، لكن التحقق ظل ينتظر: RFC 9888
كان مزود الوجهة قد استلم بيان الهوية الموقّع، بينما لم تصل المكالمة المرتبطة به بعد. تفتح RFC 9888 مساراً خارجياً لأدلة STIR عندما يعجز SIP عن حملها من طرف إلى طرف، لكنها لا تمنح النظام حق دمج حدثين مستقلين بلا إثبات.

IETF
Dan Harkins ومفتاح الإقلاع الذي لا يثبت سلسلة حيازته بنفسه
إثبات أن جهازاً يملك مفتاحاً خاصاً لا يجيب عن السؤال السابق للمصافحة: من سلّم مفتاحه العام إلى الخادم، وبأي سجل، ومن يملك حق السماح للجهاز بالدخول؟ تجعل RFC 9966 هذا الحد واضحاً. فهي تبني برهان TLS ضيقاً حول مفتاح إقلاع، ولا تحوّله إلى سند حيازة أو قرار نفاذ.

اتجاهات المؤسسات في آسيا والمحيط الهادئ
C-DOT تكشف عن ١٤ منتجاً للأمن الكمي
كشفت C-DOT عن ١٤ منتجاً لتوزيع المفاتيح الكمية والتشفير ما بعد الكمي لشبكات الاتصالات، محولةً أبحاثها إلى أنظمة محددة من الأجهزة والبرمجيات.