
نوع المحتوى
Research
ضمن فئة نوع المحتوى، تجمع تحليلات Research مقالات BTW.MEDIA التي تتشارك في التنسيق التحريري نفسه، مما يساعد القراء على مقارنة الإحاطات والملفات الشخصية وملاحظات المخاطر وتحليلات السوق وتغطية الأحداث دون خلط أنواع مختلفة من الأدلة. وتشرح الصفحة كيف يؤطر هذا النوع من المحتوى أحداث البنية التحتية للإنترنت، وحركات الشركات، وقرارات الحوكمة، والإشارات التشغيلية، والأدلة العامة عبر الموقع. ويمكن للقراء مقارنة الجهات أو أنظمة البنية التحتية التي تظهر كثيرًا، وكيف تغيّر جودة المصدر التفسير، وما إذا كانت المادة ملفًا شخصيًا دائمًا، أو حدثًا حساسًا للوقت، أو إشارة سوق استراتيجية، أو تطورًا في الحوكمة. والنتيجة صفحة بحث مفيدة للمشغلين والمستثمرين والعملاء والمحللين وأصحاب المصلحة في السياسات الذين يحتاجون إلى فهم العواقب والتوقيت والأدلة وراء تنسيقات المقالات المماثلة.

IETF
تدفّق واحد احتاج الترتيب، فانتظرت تدفّقات لا تعرفه
فقدت وصلة إطاراً من اتصال واحد، ثم حجبت إطارات وصلت لاتصالات أخرى كي تعيد ترتيباً واحداً على الطبقة الثانية. كانت الأرقام مرتبة عند الخروج، لكن السلطة التي سمحت بإنفاق زمن الجميع لم تكن موثقة. مشروع INTAREA الجديد يجعل هذا الغياب هو موضع القرار.

IETF
حين تصبح عدادات الإسقاط أداة معايرة للمهاجم
الدقة التشغيلية ليست مجانية من ناحية الأمن. من يستطيع حقن الحزم وقراءة عدادات الإسقاط التفصيلية يستطيع قياس أثر هجومه، ثم تعديل المعدل والنمط والمسار حتى يعثر على نقطة الضغط الأفضل.

تاريخ
كان رد التطبيق دليلاً على إمكان الوصول إلى الموجّه: RFC 3316
في بدايات IPv6 الخلوي، كان من الممكن أن يغني رد آتٍ من التطبيق البعيد عن مسبار إضافي عبر الوصلة الراديوية، لكن فقط لأنه يثبت واقعة محددة بشأن حزمة أُرسلت قبل قليل.

تاريخ
لم يكن للرابط عنوان MAC، ومع ذلك ظل على المضيف التحقق من إمكانية الوصول: RFC 3316
في وصلة GPRS أو UMTS، لم يكن مضيف IPv6 بحاجة إلى البحث عن عنوان طبقة الوصلة للموجّه؛ فلا يوجد عنوان من هذا النوع لحلّه. لكنه ظل بحاجة إلى معرفة ما إذا كان الموجّه الافتراضي قابلاً للوصول، وقد يقدّم ردّ صادر عن بروتوكول آخر هذا الدليل بإشارات أقل.

IETF
وصلت استجابة 400 بعد أن بدأ الأثر الجانبي بالفعل
تصف مشكلة Digest ما رآه مكوّن تحقق في مسار HTTP. لكنها لا تصف بالضرورة كل ما نفذته البوابة أو قائمة الانتظار أو التطبيق قبل وصول الاستجابة، ولذلك لا تصلح وحدها كإيصال بعدم الالتزام أو كترخيص لإعادة طلب غير تكراري.

IETF
إثبات المفتاح لا يثبت اسم النطاق
يقترح مسودّ عمل ACME الجديد مساراً اختيارياً لإصدار شهادة من دون CSR. يثبت العميل امتلاكه للمفتاح الذي أعلنه في الطلب، لكن هذا الإثبات لا يمنحه السيطرة على DNS ولا صلاحية الحصول على الشهادة. صُمّم الطلب بحيث تجمع نتيجة الإصدار بين تفويضات مستقلة، لا بحيث تتحول إجابة تشفيرية واحدة…
تاريخ
رد أسرع، وعقد إيجار قد لا يستخدمه أحد: RFC 3315
لم يكن المسار الأقصر في DHCPv6 مجرد حذف رسالتين؛ فقد قدّم لحظة التزام الخادم بالعنوان إلى وقت لا يعرف فيه بعد ما إذا كان العميل سيتلقى الرد.

تاريخ
دخل AES إلى TLS في اثنتي عشرة تركيبة، لا كخيار واحد: RFC 3268
في عام 2002، أضاف TLS خوارزمية AES من دون إعادة تصميم المصافحة. لكن الإضافة ظهرت في صورة اثنتي عشرة مجموعة تشفير، لأن تشفير البيانات لا يختار تبادل المفاتيح أو المصادقة نيابة عن الطرفين.
IETF
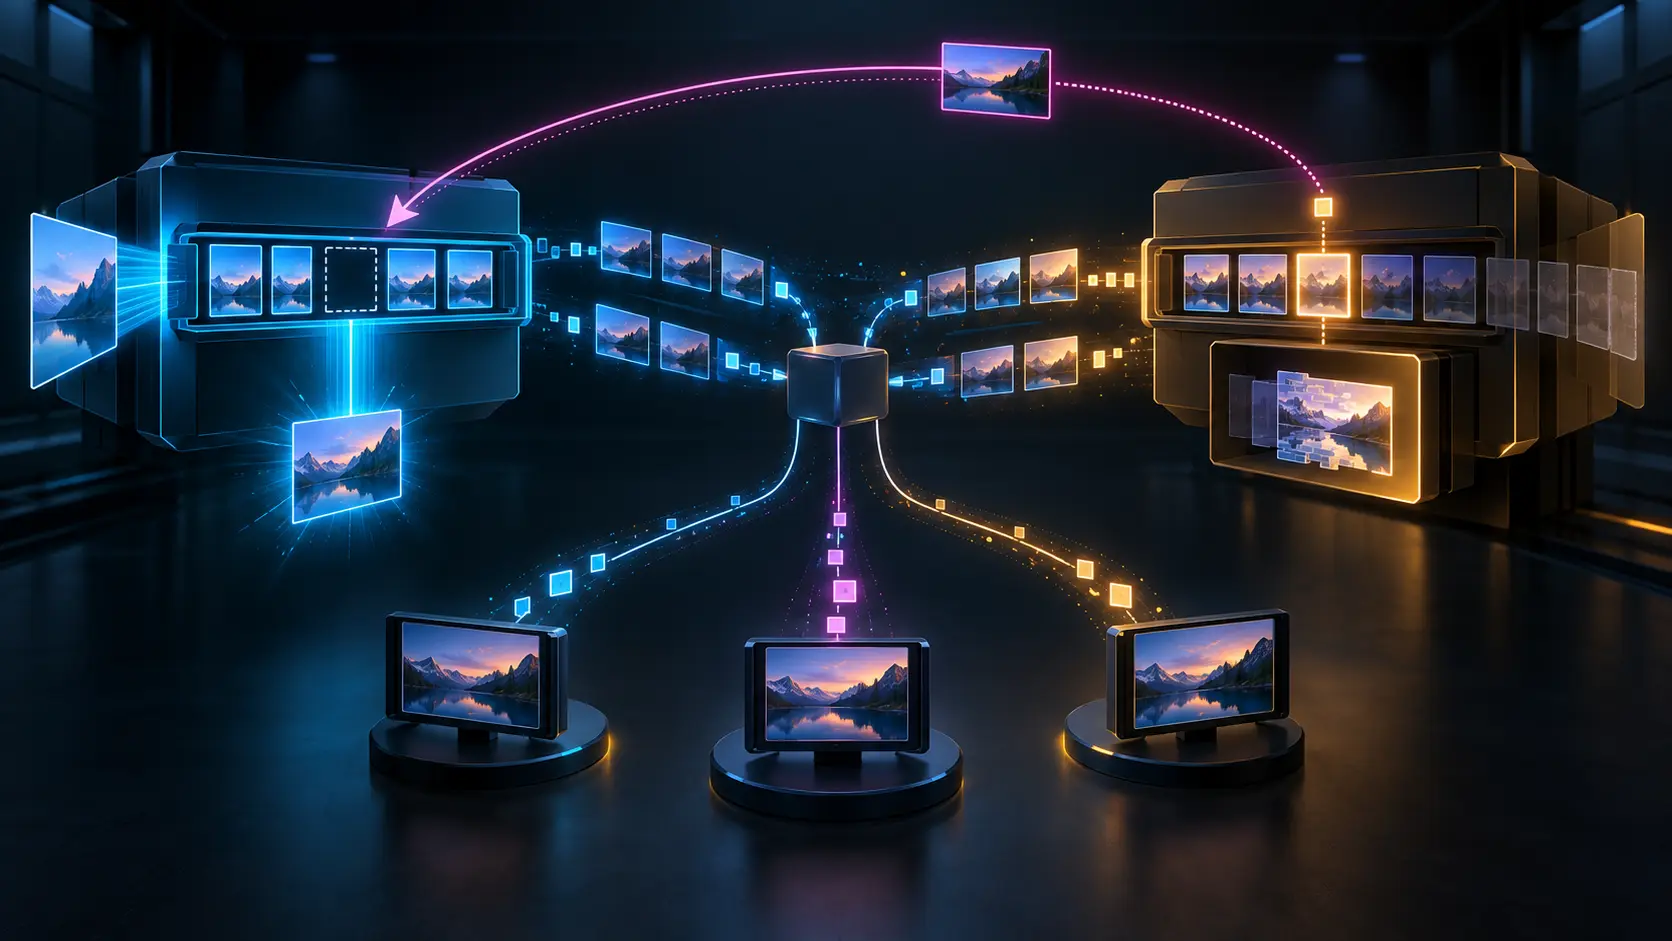
أرسل الـSFU إقراراً واحداً إلى المنبع، لكن من كان ضمن «الجميع»؟
قد يعيد وسيط الفيديو كتابة معرّفات الإطارات ويجمع حالات مستقبلين كثيرين في إقرار صاعد واحد. لا تصبح الإشارة دليلاً على الجمهور كله ما لم يبقَ مقام التجميع، وسلسلة الترجمة، وحالة كل ساق قابلة للتدقيق.

تاريخ
لم يكن المفتاح العشوائي مفتاح إنقاذ، بل وسيلة لإسكات الفشل: RFC 3218
قد يرفض مستلم CMS رسالة مشفّرة قبل أن يلمس محتواها. بدا شرح سبب الرفض بدقة سلوكاً هندسياً سليماً، إلى أن صار المهاجم قادراً على طرح السؤال نفسه آلاف المرات. جاء RFC 3218 بحل متعمّد الغرابة: إذا فشل فك تغليف المفتاح بواسطة RSA، يُنشئ المستلم مفتاح CEK عشوائياً جديداً ويواصل…
تاريخ
حين لم تعد URL صندوقاً منفصلاً داخل URI: RFC 3305
في بدايات الويب، بدا التقسيم واضحاً: يبيّن عنوان URL إلى أين نذهب، بينما يسمّي URN مورداً من دون ربطه بمكانه. لكن فريق تخطيط مشتركاً بين W3C وIETF رأى في عام 2002، عبر RFC 3305، أن هذا الفصل المرتّب بدأ يعيق فهم مخططات URI نفسها.

IETF
كشف جدول القاعدة متى يصبح المنع غائباً
لم يغيّر المهاجم قائمة التحكم في الوصول، ولم يحتج إلى كسر المصادقة. قرأ نافذة التفعيل، وانتظر الدقيقة التي خرجت فيها قاعدة التقييد من الخدمة. كان الجدول جزءاً من سلطة التنفيذ، لكن النظام عامله كبيانات وصفية عادية.

تاريخ
كان التأكيد يعني أن NAK سُمع، لا أن الإصلاح وصل: RFC 3208
تجنّب PGM طلب إقرار إيجابي من كل مستقبِل في مجموعة البث المتعدد. يرسل المستقبِل NAK عند اكتشاف فجوة، وتؤكد عناصر الشبكة الطلبات وتدمجها، ثم تقصر حالة الإصلاح RDATA على الفروع المتضررة. منح هذا الاختصار قابلية التوسع، لكنه لم يجعل NCF دليلاً على وصول الإصلاح أو نجاح الاستعادة.

تاريخ
مليار مستخدم لم يكن ليشمل إلا أقلية: RFC 3271
في عام 2002، توقّع Vint Cerf أن يتجاوز عدد مستخدمي الإنترنت ملياراً بحلول نهاية 2005، ثم نبّه مباشرة إلى أن ذلك لن يعادل سوى نحو 16% من سكان العالم. بهذا التناقض، يتحول شعار «الإنترنت للجميع» من احتفال بالنمو إلى اختبار تحكمه شروط متعددة لا يغني بعضها عن بعض.

IETF
قال السجل «ثقب أسود»، فحوّل العرض إلى أمر إسقاط
الكلمة نفسها قد تصف اختفاء الحزم بصمت، وقد تسمّي إجراءً مقصوداً يطلب من الجيران إسقاطها. حين يهمل النظام هذا الفرق، تتحول ملاحظة ضيقة إلى سلطة تنفيذية، ويصبح العطل المحتمل انقطاعاً مؤكداً صنعته الأتمتة.

تاريخ
كان IPsec يصادق على كل حزمة، لا على المستخدم داخل النفق بالضرورة: RFC 3193
لم يصف RFC 3193 «نفقاً مشفراً» كحقيقة واحدة. كان L2TP يعرف النفق والمقبس الذي يتشكل، بينما كان IKE وIPsec يعرفان الهوية والمحددات وارتباطات الأمان. أمكن بذلك توثيق كل حزمة، مع بقاء سؤال مستقل: هل المستخدم الذي صدقه PPP هو نفسه من أرسلها؟

IETF
عاد نظام التدقيق فوجد الوتيرة الجديدة، لا سببها
بعد انقطاع جامع القياس عن اشتراك YANG-Push متكيّف، قد يعود ليجد تدفقاً أسرع بكثير مما تركه. يستطيع أن يعيد بعض بيانات القياس، لكنه لا يستطيع استعادة إشعار تبديل الفترة الذي يفسر لماذا تسارعت. المسودة تجعل الإشعار إلزامياً للمستقبل المتصل، وتستبعده عمداً من ذاكرة الإعادة.
تاريخ
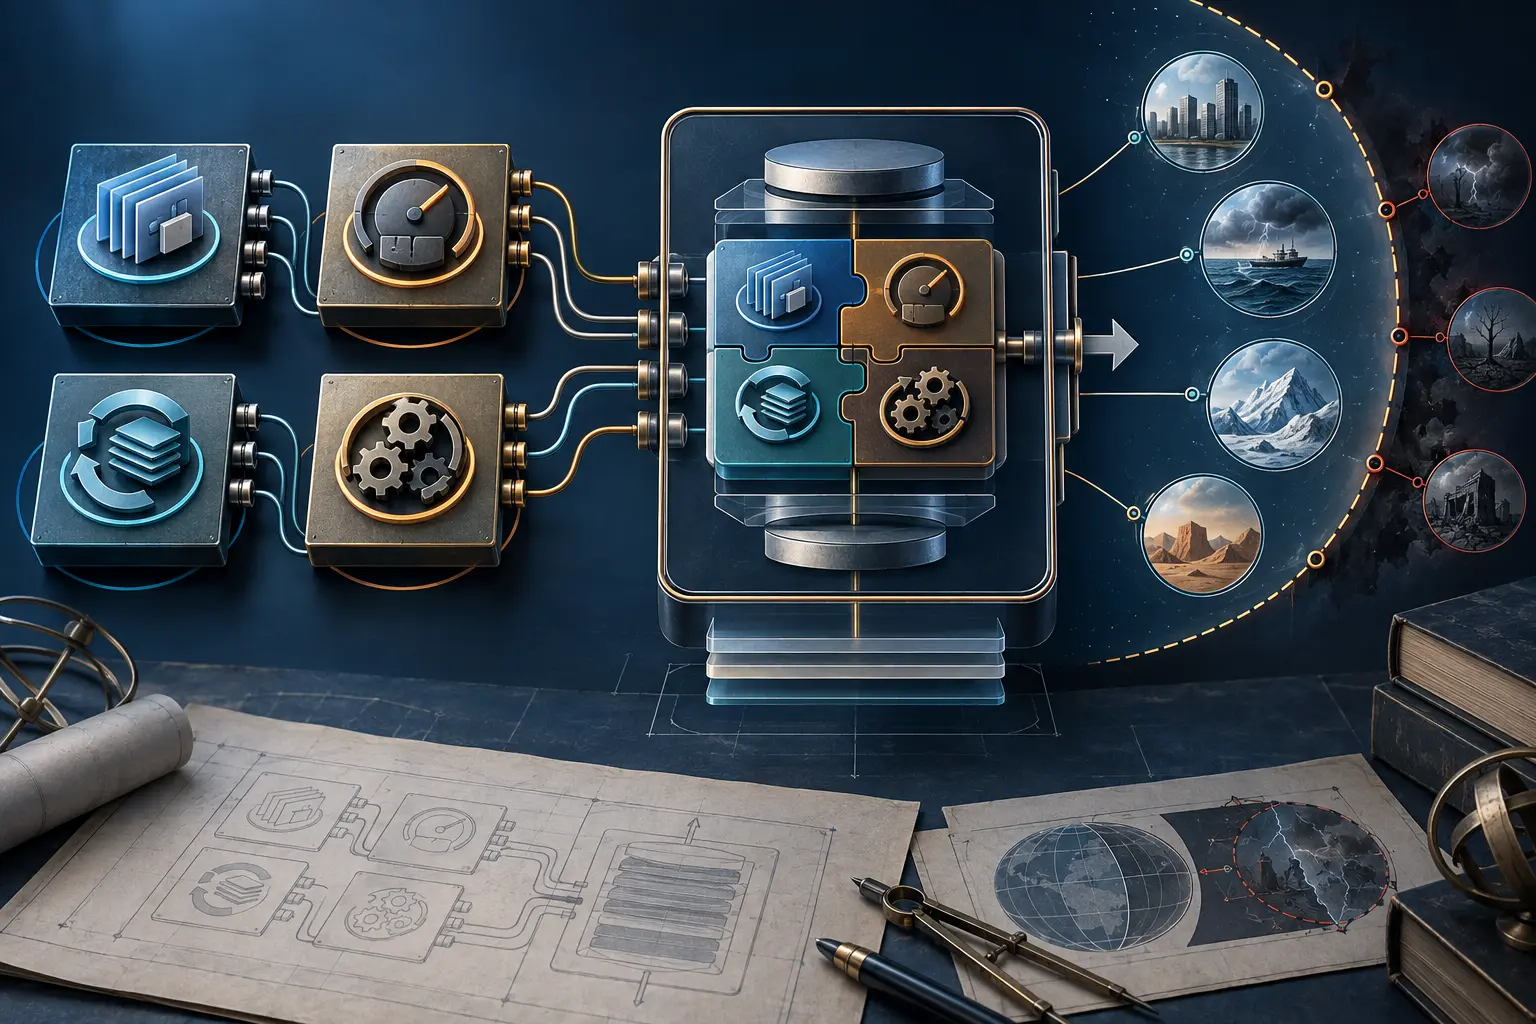
قد تفشل الكتل القابلة لإعادة الاستخدام عند جمعها: RFC 3269
لم يكن البث المتعدد الموثوق مجرد جمع قطع قابلة لإعادة الاستخدام. أوجب RFC 3269 على كل كتلة من كتل RMT تحديد حدودها واعتمادياتها، وعلى مواصفة البروتوكول الكامل شرح طريقة تركيب هذه الأجزاء.
تاريخ
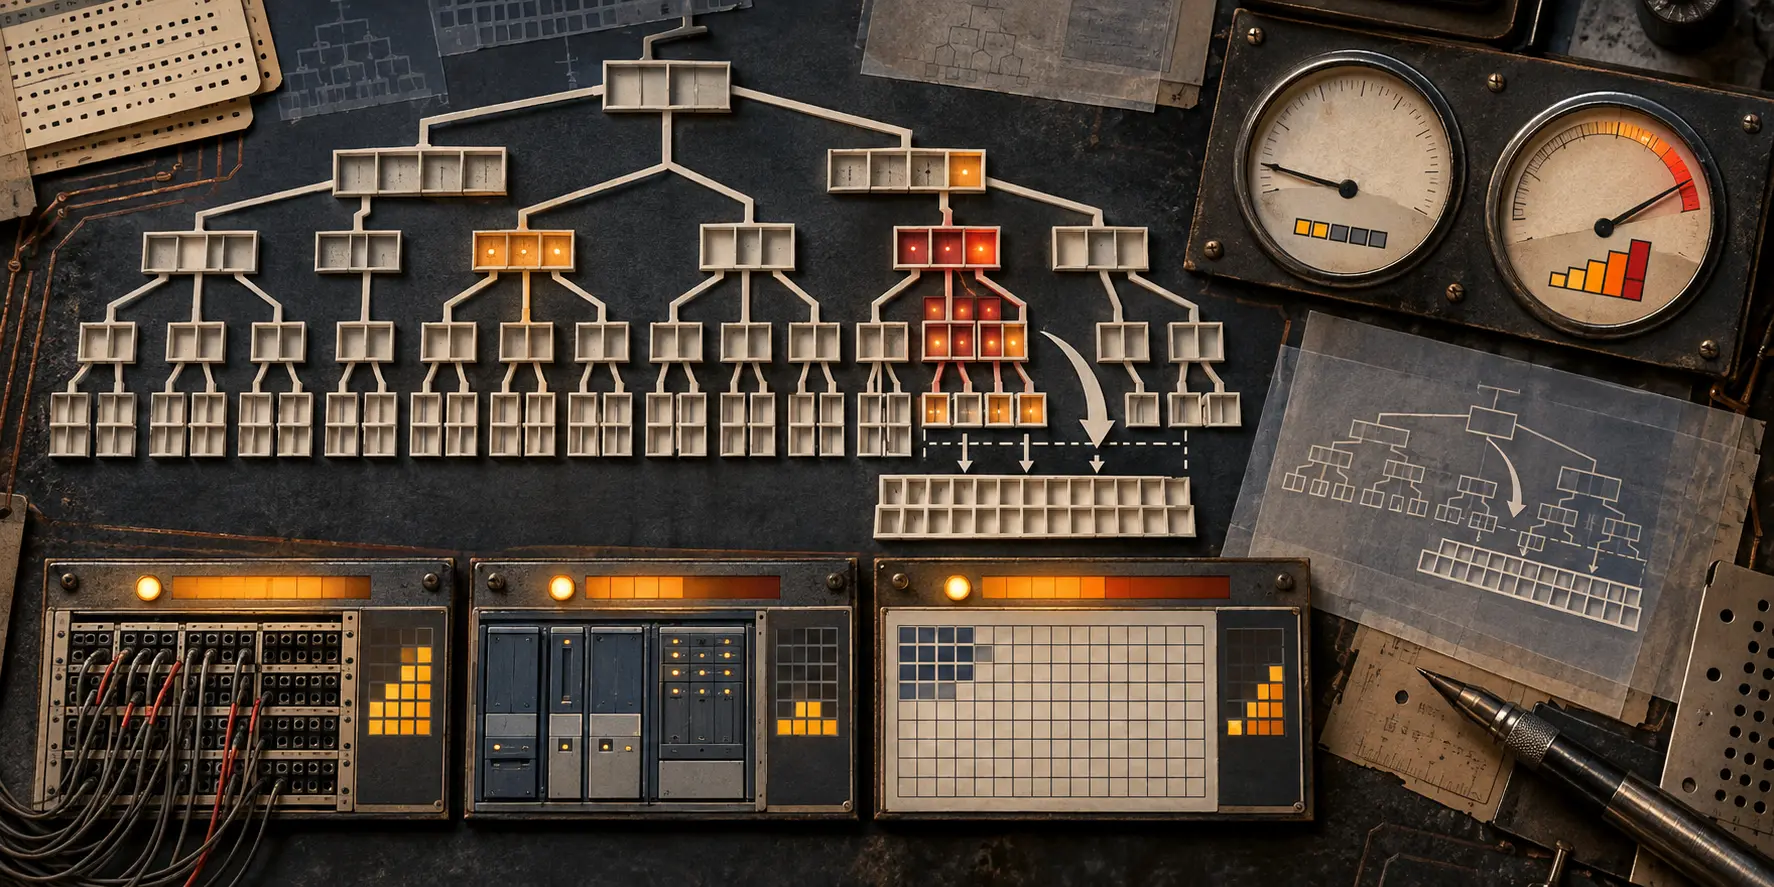
كانت الخطة ممتلئة بنسبة 87% مع أن معظم العناوين بقيت فارغة: RFC 3194
لم تكن النسبة في RFC 3194 تعد الخانات المستخدمة. بل وضعت عدد الكائنات على مسافة لوغاريتمية بين كائن واحد والحد الأقصى لخطة هرمية. لذلك كان HD بنسبة 87% في فضاء من 32 بت يعني نحو 240 مليون كائن، أي قرابة 5.6% فقط من العناوين الحرفية.

IETF
بقي المستخدم داخل التطبيق، فدخل التطبيق نفسه في حدود الثقة
يمكن لنقطة Authorization Challenge في OAuth أن تُبقي تجربة الطرف الأول داخل التطبيق الأصلي. يقل الاحتكاك، لكن عرض المطالبات وجمع مواد المصادقة وتوجيه المخاطر تنتقل إلى عميل يحتاج مصدره ونسخته المثبتة وسلوكه إلى أدلة مستقلة.