
نوع المحتوى
Research
ضمن فئة نوع المحتوى، تجمع تحليلات Research مقالات BTW.MEDIA التي تتشارك في التنسيق التحريري نفسه، مما يساعد القراء على مقارنة الإحاطات والملفات الشخصية وملاحظات المخاطر وتحليلات السوق وتغطية الأحداث دون خلط أنواع مختلفة من الأدلة. وتشرح الصفحة كيف يؤطر هذا النوع من المحتوى أحداث البنية التحتية للإنترنت، وحركات الشركات، وقرارات الحوكمة، والإشارات التشغيلية، والأدلة العامة عبر الموقع. ويمكن للقراء مقارنة الجهات أو أنظمة البنية التحتية التي تظهر كثيرًا، وكيف تغيّر جودة المصدر التفسير، وما إذا كانت المادة ملفًا شخصيًا دائمًا، أو حدثًا حساسًا للوقت، أو إشارة سوق استراتيجية، أو تطورًا في الحوكمة. والنتيجة صفحة بحث مفيدة للمشغلين والمستثمرين والعملاء والمحللين وأصحاب المصلحة في السياسات الذين يحتاجون إلى فهم العواقب والتوقيت والأدلة وراء تنسيقات المقالات المماثلة.

ملف القضية
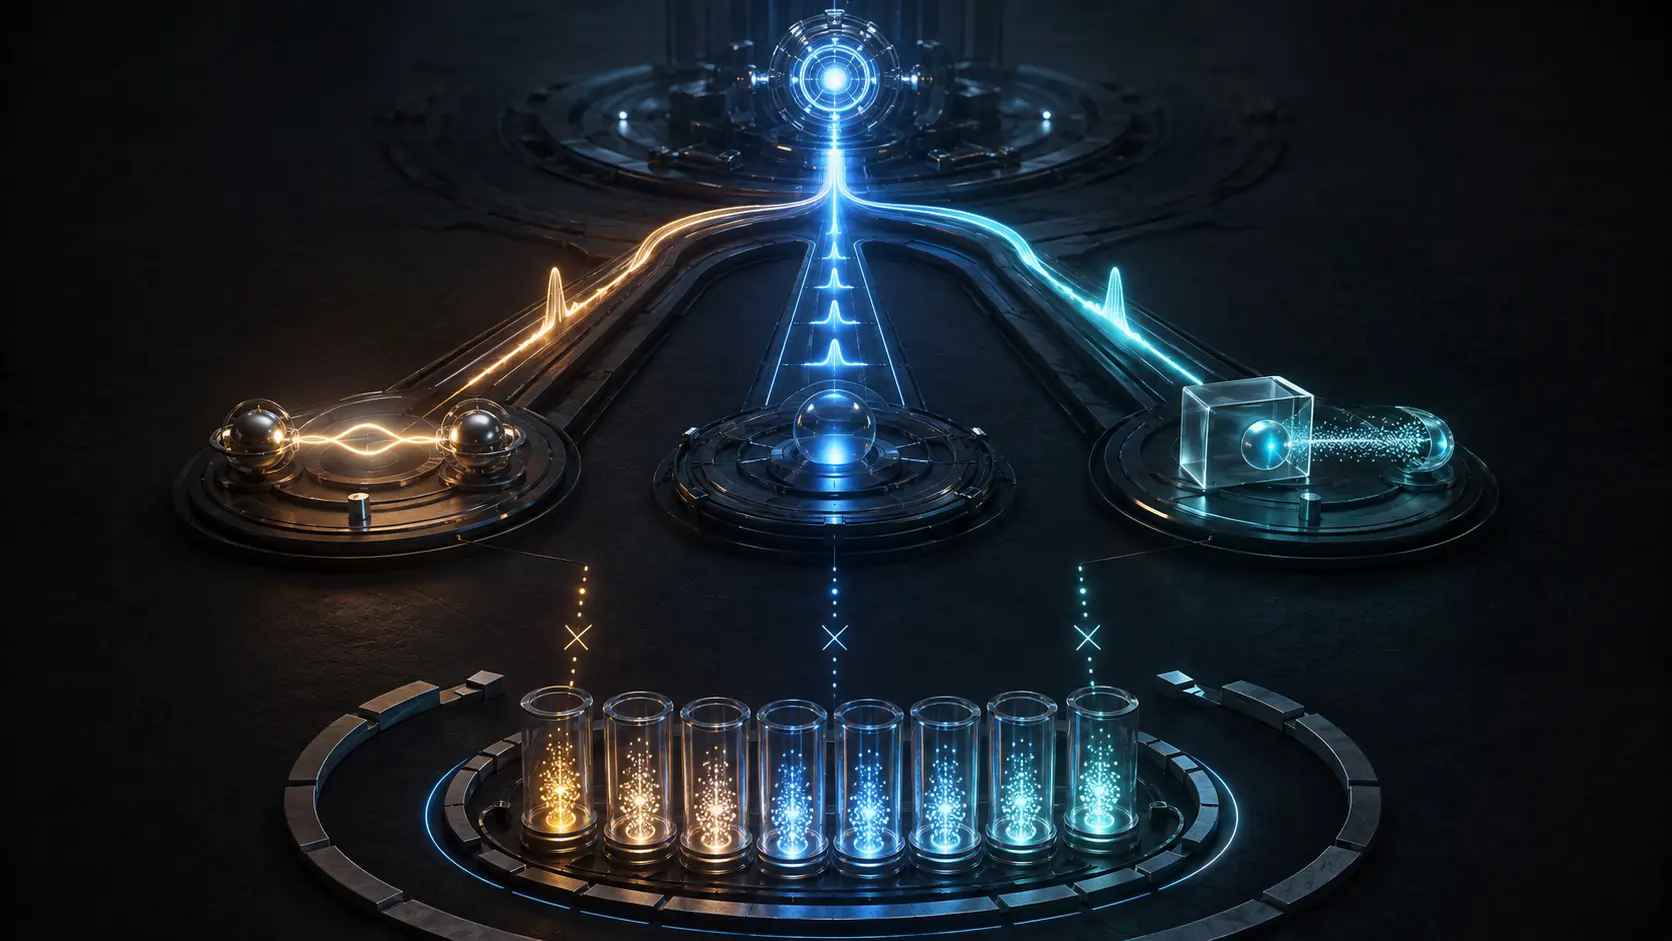
قد تكون الإفادات الثلاث صحيحة، ومع ذلك لا تخص مفتاح CSR نفسه
يمكن لنظام إصدار الشهادات أن يرى ثلاث نتائج ناجحة: مفتاح وُلّد داخل HSM، ومنصة تملكها الشركة، ومنصة حالتها سليمة. لكن النجاح المنفصل لا يثبت أن المفتاح موجود في ذلك الـHSM على المنصة ذاتها التي ثبتت ملكيتها وقيست حالتها. هنا تتحول فجوة ربط صغيرة إلى قرار إصدار كامل.
ملف القضية
تغيّر مؤقت واحد، فتحركت ثلاثة قرارات في IPv6
نجح تعديل القيمة وارتفع عداد رسائل Neighbor Solicitation، فبدا أن سجل التغيير مكتمل. لكن المؤقت نفسه يخدم حل العنوان وNUD وDAD، بينما لا يحتفظ العداد بالسبب الذي أنشأ كل رسالة.

ملف القضية
موزّع المسارات نشر خبر الوصلة ولم يشهدها: حدود الدليل في RFC 9815
قد تكون كل جلسات التحكم سليمة بينما تفشل وصلة داخل النسيج في تمرير حزمة واحدة. لا يوجد تناقض هنا. ففي نموذج النظير المتناثر الذي يصفه RFC 9815، تحمل جلسة BGP رواية عن الطوبولوجيا، لكنها لا تصبح جهاز القياس الذي شاهد الوصلة. ومن ثم فإن خفض عدد الجلسات ينجح هندسياً فقط إذا لم…

ملف القضية
لم تحمل الحزمة SRH، ومع ذلك أمكنها استهداف SID في SRv6
بحث جهاز الحافة عن ترويسة التوجيه ولم يجدها، فسجّل الحزمة على أنها IPv6 عادية. عند العقدة التالية أصبح عنوان الوجهة وظيفة SID محلية. لم يفشل التحليل النحوي؛ بل فشل تعريف الحد الذي كان يفترض أن يحميه.

ملف القضية
توقيع صحيح وقصة خوارزمية قابلة للاستبدال: ما الذي يحميه RFC 9814 داخل CMS؟
يمكن لمهاجم أو مكوّن وسيط أن يترك قيمة التوقيع كما هي ويحاول تغيير الطريقة التي يصف بها النظام خوارزمية التجزئة أو التوقيع. لهذا لا يكفي أن تنجح العملية داخل وحدة HSM. عند استخدام السمات الموقعة، يجعل RFC 9814 مجموعة DER هي الرسالة التي توقعها Pure SLH-DSA، ويوصي بإدخال حماية…
ملف القضية
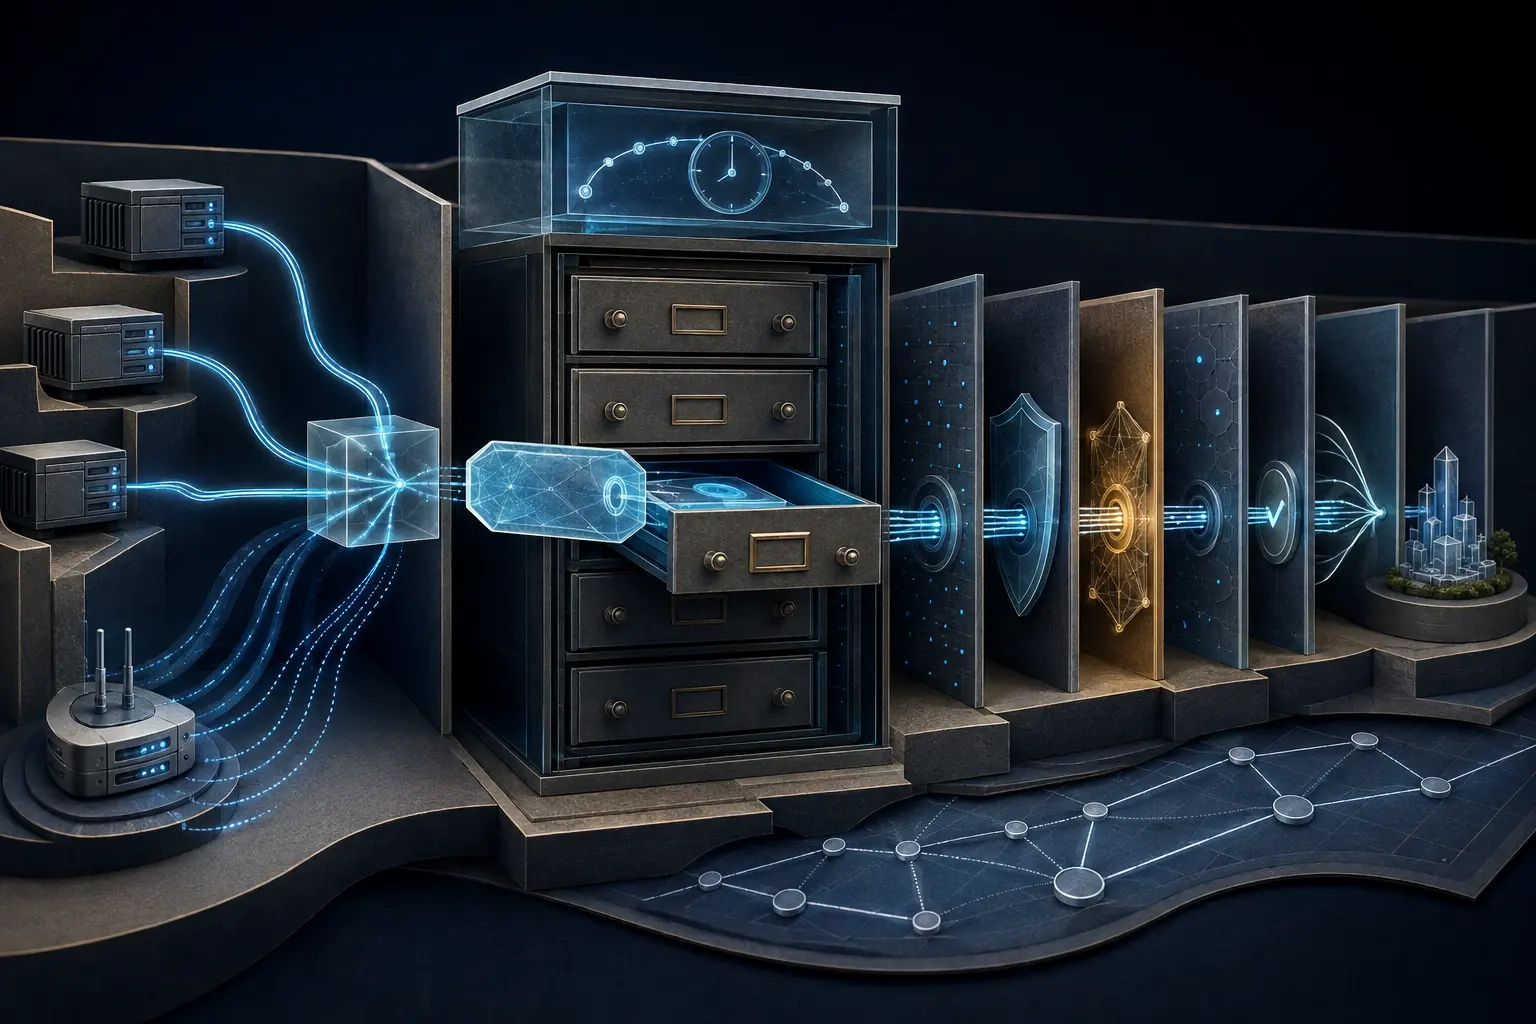
يصل المُحدِّد قبل البرهان: كيف يضبط RFC 9813 هوية PSK في RADIUS
لا يستطيع خادم RADIUS التحقق من مفتاح مشترك قبل أن يعرف أي مفتاح يجرّب. لذلك تصل هوية PSK أولاً، مكشوفة وقادمة من طرف لم يُصادَق عليه بعد. يحوّل RFC 9813 هذه السلسلة إلى مفتاح بحث مفيد، لكنه يرسم الحد الذي يمنع نتيجة البحث من التحول إلى سلطة.

ملف القضية
أعاد طلب HTTP الرمز 200، لكن قرار الشهادة ظل داخل الاستجابة: RFC 9811
قد تظهر المكالمة باللون الأخضر بينما تكون عملية الشهادة مرفوضة، أو ممنوحة مع تعديلات، أو ما زالت تنتظر موافقة بشرية. يفصل RFC 9811 بين إيصال النقل وقرار CMP حتى لا يتحول رقم مألوف إلى سلطة لم يمنحها له البروتوكول.

IETF
التوقيع لا يثبت امتلاك المفتاح الآخر: RFC 9883 وبيانات حيازة المفتاح الخاص
قد يُوقَّع طلب شهادة ثانٍ توقيعاً صحيحاً بمفتاح توقيع معتمد مسبقاً، لكن هذا التوقيع ليس دليلاً تقنياً على أن مقدم الطلب يسيطر على المفتاح الخاص المختلف خلف شهادة إنشاء المفتاح المطلوبة؛ إنه مجرد ادعاء. تضع RFC 9883 حدود التعامل مع هذا الادعاء.

تاريخ
الحزمة التي كان عليها أن تجيب: كيف أصلح «إقرار التحدي» ثغرة إعادة ضبط TCP
كان وصول حزمة إعادة ضبط إلى داخل نافذة الاستقبال كافياً في TCP لمنحها سلطة إنهاء الاتصال. غيّرت RFC 5961 هذا الحد: الاحتمال المعقول يستدعي سؤالاً قابلاً للتراجع، أما القرار المدمر فيحتاج دليلاً أدق مرتبطاً بحالة الطرف الآخر.

تاريخ
رسالة ACK التي لا تكشف أي حزمة وصلت: قاعدة كارْن لالتباس إعادة الإرسال
قد يثبت ACK وصول البايتات من دون أن يحدد أي نسخة مرسلة سببت الرد. لذلك تفصل قاعدة كارْن بين دليل التسليم ودليل زمن الرحلة: يمكن تحديث سجل التسليم، لكن القياس الزمني الملتبس لا يدخل عادةً في تقدير RTT.

IETF
خوارزمية التوقيع ليست تسلسل البايتات الموقّع: RFC 9882 وML-DSA في CMS
يختار نظامان من CMS الخوارزمية ML-DSA-65 للمحتوى نفسه، لكن التحقق يفشل عندما يوقّع أحدهما تمثيلاً نهائياً ذا وسم ضمني بينما يتحقق الآخر من قيمة DER الكاملة لـ SignedAttrs مع وسم SET OF الصريح. الخوارزمية واحدة، أما نطاق البايتات فمختلف.

تاريخ
الحزمة التي انتظرت سابقتها: قاعدة ناغل للمقاطع الصغيرة
لم تكن الكتابة ذات البايت الواحد تحتاج إلى مؤقت تأخير شامل. كانت تحتاج إلى قاعدة تسأل إن كان اتصال TCP يحتوي بالفعل على بيانات أُرسلت ولم تُؤكَّد بعد.

IETF
اسم الخوارزمية ليس ملف تعريف الشهادة: RFC 9881 وML-DSA في PKIX
ليست قابلية التشغيل البيني بعد الحوسبة الكمّية نتيجةً تلقائية لوجود خوارزمية توقيع قوية؛ ففي PKIX تحدد التفاصيل الدقيقة لمعرّف الخوارزمية، وتمثيل المفتاح، وقواعد الرفض ما إذا كانت الشهادة ستنجح بين مُصدِر ومتحقق مختلفين.

AFNOG
تنشر AfNOG قواعد القائمة البريدية ولا تنشر إجراءات الإشراف
تطلب AfNOG نقاشاً تقنياً محترماً بلا تسويق صريح للمنتجات. القاعدة منشورة، أما الإجراء المتبع عند الادعاء بأن رسالة تجاوزتها فغير منشور.

IETF
قيمة TTL في السجل حالة سياسة وليست رصدا مباشرا لنظام DNS
تتيح RFC 10037 للسجل نشر مدد بقاء مجموعات سجلات DNS المضبوطة عبر RDAP. الإضافة صغيرة في شكلها، لكنها ترسم حدا مهما: الرقم يصف ما هو مضبوط في قاعدة بيانات السجل، لا الزمن المتبقي في ذاكرة مؤقتة ولا القيمة التي يقدمها خادم أسماء ذو سلطة في تلك اللحظة.

IETF
نموذج البيانات ليس عقداً لبروتوكول النقل: RFC 9880 وحدود ربط SDF بالبروتوكولات
قد يعلن تنفيذان أنهما يشتركان في نموذج Thing واحد، ثم يختلفان في السلك: أحدهما يستخدم عنوان URL وحمولة JSON، بينما يتوقع الآخر معرّفاً رقمياً وقواعد استدعاء مختلفة. يظهر الخلاف عندما يكون ربط البروتوكول ضمنياً لا موثقاً ومختبراً.

تاريخ
المسبار الذي لم يستطع اعتبار النظير الخامل متوقفًا: TCP Keep-Alive
قد يظل اتصال TCP الخامل صامتًا من دون أن يكون منقطعًا. يطلب Keep-Alive مؤشرًا على حالة النقل، لكنه لا يحول غياب رد واحد إلى نتيجة قاطعة.

IETF
يجعل تبادل مفاتيح SSH الهجين التفاوض حدّاً لعملية الانتقال
وجود شيفرة ما بعد كمّية لا يثبت أن جلسة SSH استخدمتها. يعرّف RFC 10042 ثلاث طرق هجينة تجمع ML-KEM مع تبادل تقليدي قائم على المنحنيات الإهليلجية. ولا تتحقق الحماية إلا عندما يعرض الطرفان الطريقة نفسها، ويختارها التفاوض، وينجح المكوّنان، وتبقى هوية الخادم موثقة بمفتاح المضيف.

القادة
Prasad Vadke وساعة التصعيد وراء البريد الإلكتروني المؤسسي
يبدأ عطل البريد الإلكتروني المؤسسي ساعتين معاً: ساعة تقنية تقيس التشخيص والاستعادة، وساعة أعمال تقيس القرارات المتوقفة والاجتماعات المعطلة وكلفة الغموض المتزايدة. وتظهر قيمة كتابات Prasad Vadke العلنية عن اتفاقيات مستوى الخدمة عندما تُقرأ بوصفها محاولة لضبط الساعتين قبل وقوع…

IETF
فحص السلامة له معاملاته الخاصة: RFC 9879 وPBMAC1
قد يفشل التشغيل البيني لملف PKCS #12 عند طبقة السلامة عندما تقرأ إحدى البرمجيات حقولاً قديمة أُبقيت لأغراض التوافق، بينما تعتمد أخرى على معاملات PBMAC1 المتداخلة. عندئذ قد يشتق الطرفان مفتاحين مختلفين أو يحسبان MAC مختلفاً رغم استخدام ملف PFX نفسه وكلمة المرور نفسها.