
الخلاصة
- في 2 سبتمبر 2026 فتح IESG طلب التعليقات الأخير على النسخة 29 من Use of Remote Attestation with Certification Signing Requests حتى 16 سبتمبر. يستهدف النص Proposed Standard، لكنه ما زال Internet-Draft وليس RFC معتمداً ولا دليلاً على تشغيل فعلي.
- يستطيع طلب PKCS #10 أو CRMF حمل عدة إفادات، لكن على CA أو RA إثبات أن المفتاح العام وHSM وملكية المنصة وحالتها وسياق الحداثة تعود إلى معاملة تسجيل واحدة قابلة للإسناد.
المثال الحاسم في النسخة 29 لا يبدأ بتوقيع مزور. تبدأ المشكلة بثلاث جمل يمكن أن تكون كلها صحيحة: المفتاح وُلّد داخل HSM، والمنصة مملوكة للشركة، والمنصة في حالة جيدة معروفة. لا تقول هذه الجمل إن HSM الذي يحمل المفتاح الخاص المقابل لـCSR موجود على المنصة المملوكة التي خضعت للقياس.
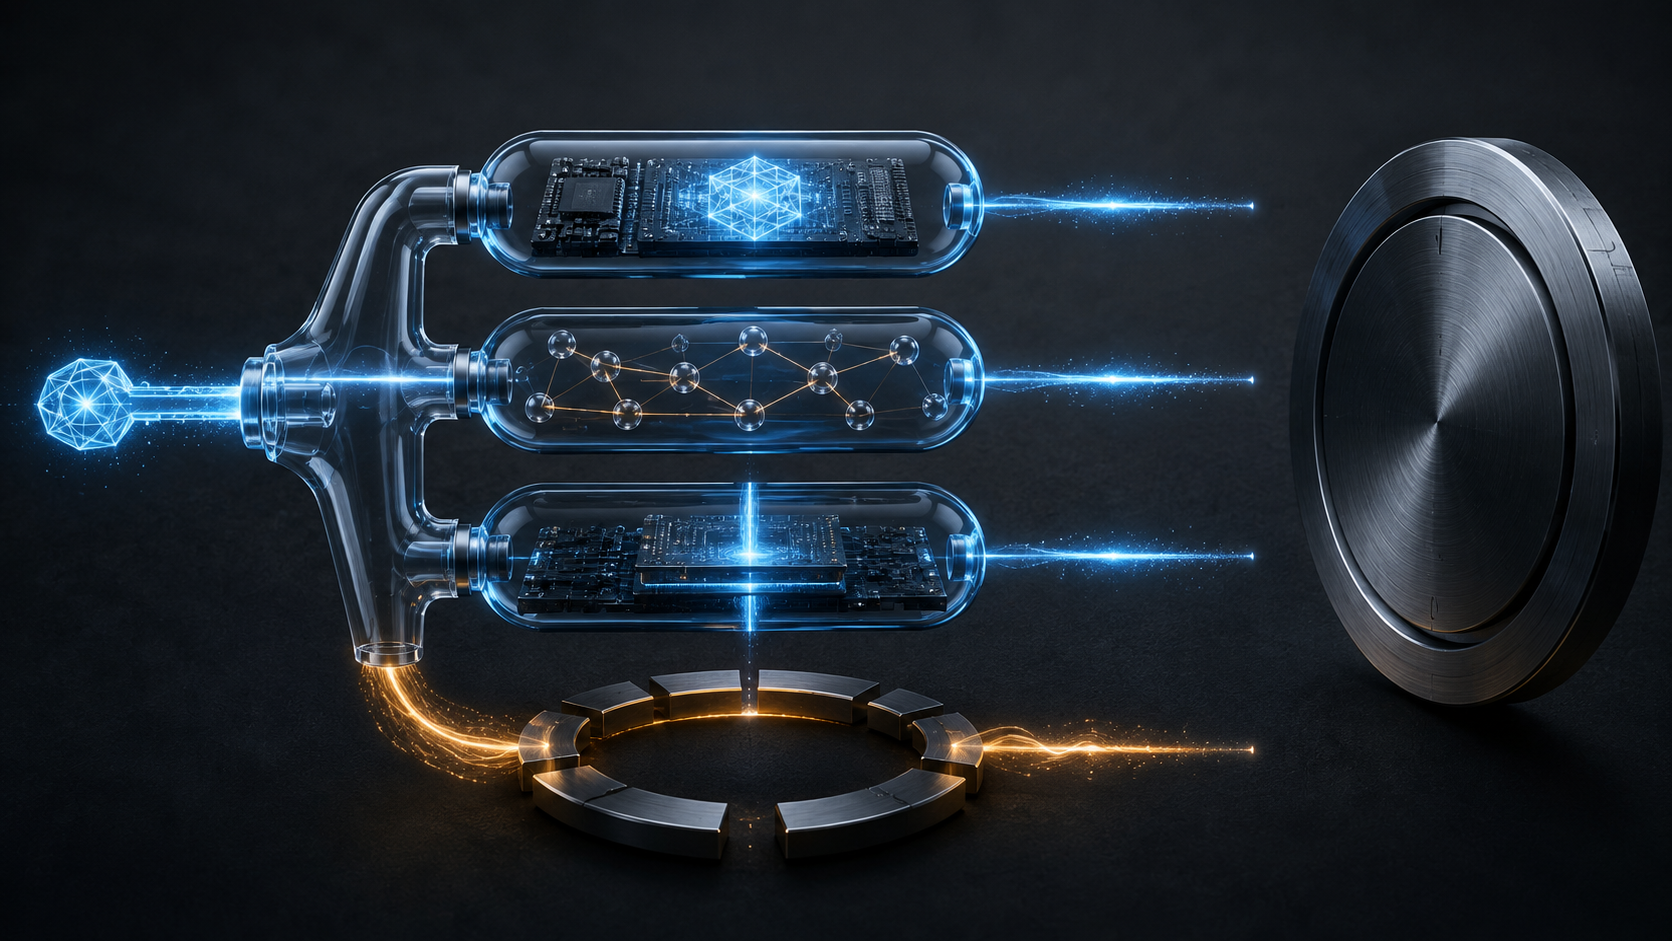
يقترح المشروع حاوية محدودة الوظيفة. يجمع AttestationStatement بين OID يحدد النوع ومحتوى الإفادة. ويضم AttestationBundle إفادة واحدة على الأقل، ويمكن أن يضم عدة إفادات وشهادات اختيارية. يحمل الطلب bundle واحداً في المستوى الأعلى تحت id-aa-attestation، كخاصية PKCS #10 أو امتداد CRMF.
بهذا تصل الأدلة إلى عملية التسجيل، لكن العلاقة بينها لا تُنشأ تلقائياً. قد تساعد الشهادات الاختيارية في بناء مسار تحقق، إلا أن وجودها لا يحدد ترتيب سلطة ولا Trust Anchor الصحيح ولا سياسة الإصدار. نجاح القراءة، ونجاح المسار، والسماح بالشهادة قرارات مستقلة.
لا يعرّف المشروع صيغ الإفادات الداخلية ولا ينشئ سجلاً جديداً لها. تأتي الصيغ وOID من معايير أخرى أو من الموردين. لذلك فإن OID علامة توجيه، لا ختم حقيقة. فك الترميز ليس تحققاً من التوقيع؛ وصحة التوقيع لا تختار الثقة؛ والثقة بالموقّع لا تثبت أن قوله يخص المفتاح العام المعروض.
يصبح التوجيه نفسه ملتبساً إذا قبل أكثر من Verifier النوع نفسه. يشير النص إلى OID مختلفة أو تلميح داخل غلاف تحدده الصيغة. يجب أن يكون التلميح محمياً. فإذا بقي خارج المصادقة أمكن لخطأ تكامل أو تلاعب أن يرسل الدليل إلى Verifier أقل تشدداً.
تبدأ سلسلة الربط من المفتاح العام في CSR. تثبت proof of possession السيطرة على المفتاح الخاص ضمن بروتوكول الطلب، لكنها لا تثبت مكان توليده أو عدم قابليته للتصدير أو مالك الجهاز أو سلامة المنصة أو حق طالب الشهادة في الحصول عليها.
إفادة HSM تغلق جزءاً واحداً فقط. يحتاج CA/RA بعد ذلك إلى معرف ثابت يربط HSM بالمنصة. ويجب أن يصف سجل الملكية المنصة نفسها وأن يغطي الفترة ذات الصلة. أما قياس الحالة فعليه تحديد الشيء نفسه وزمن القياس والقيم المرجعية. تشابه الأسماء أو وحدة المورد لا يكفي.
الحداثة تضيق مجال إعادة الاستخدام لكنها لا تصنع هوية. يحافظ المشروع المكمل على nonce وCSR في سياق عملية واحدة: قد يستخدم CMP سياق المعاملة، بينما يستخدم EST جلسة TLS نفسها أو حالة HTTP محفوظة. إذا عجز CA/RA عن ربط الطلب بتبادل nonce السابق، فلا يجوز اعتبارهما مرتبطين.
عند طلب الحداثة يتراوح nonce بين 8 و64 ثمانية، ويعني الطول الصفري أن الحداثة غير مطلوبة. ويستطيع Attester رئيسي تمرير التحدي نفسه إلى Attesters فرعيين. تستجيب عدة Evidence حينها لتحد زمني واحد، لكن ذلك لا يثبت أنها تصف المفتاح أو المنصة نفسها.
يرسم RFC 9334 حداً آخر: الحداثة تقلل شك إعادة الاستخدام، ولا تضمن استمرار الحالة. قد تتغير البرمجيات أو الملكية أو الوضع الأمني بعد إنتاج الدليل. للإفادة زمنها؛ أما الشهادة فعادة ما تعيش مدة أطول.
لهذا يبقى القرار ذو العاقبة لدى CA/RA. يختار الصيغ المقبولة وTrust Anchors والقيم المرجعية وقواعد التقييم وملف الإصدار. يمكنه فحص الأدلة وفق واحدة من عدة سياسات أو تجاهلها إن لم تكن ذات صلة. ويوصي المشروع بتوثيق المتطلبات في certification practice statement.
إصدار السياسة جزء من سجل القرار. يحتفظ السجل القابل لإعادة البناء ببصمة CSR ومفتاحه، وبايتات الإفادات، والموقّعين، وإصدارات Verifiers، والقيم المرجعية، وnonce وسياقه، وسجل الملكية، ونتيجة التقييم، والسياسة المختارة، والجهة التي أجازت الإصدار.
ولا ينبغي تحويل الشهادة العامة إلى مخزن لهذا الملف. قد تكشف هويات العتاد والبرمجيات الثابتة والتحديثات والملكية وحالة سلسلة الإمداد معلومات تشغيلية حساسة. لا توصي النسخة 29 بنسخ الإفادات إلى الشهادة. ومع ذلك تبقى سجلات التسجيل وbundles المحفوظة وملفات Verifiers أسطحاً للخصوصية.
يفرض فصل طبقات الواقع عند Heng Lu انضباطاً واضحاً: وجود المشروع، وصحة البنية، وصحة التوقيع، ونجاح التقييم، والإصدار، والنشر، وقبول Relying Party حقائق مختلفة. ينسق المعيار المشترك الظرف، لكنه لا يمنحه سلطة رمزية لتحويل إفادات منفصلة إلى تفويض.
المصادر
- متطلبات CA/Browser Forum لتوقيع الشفرة v3.7
- مشروع حداثة الأدلة، النسخة 8
- سجل IETF Datatracker
- تاريخ المشروع
- مراجع المشروع
- مستودع الأمثلة
- Heng Lu: Minimum Initial Specification
- Heng Lu: Reality Layers
- Heng Lu: Running-Code Primacy
- إعلان IESG
- Internet-Draft النسخة 29
- RFC 2986
- RFC 4211
- RFC 5280
- RFC 5912
- RFC 6268
- RFC 7030
- RFC 9334
- RFC 9683
- RFC 9810
- RFC 9999
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات