
الخلاصة
- يجعل RFC 9813 هوية PSK مفتاح اختيار علاقة العميل في RADIUS عبر TLS-PSK بدلاً من عنوان المصدر، لكن الهوية تصل بنص صريح قبل المصادقة؛ فهي تختار سجلاً مرشحاً ولا تثبت صاحبه.
- يحتاج التشغيل القابل للتدقيق إلى إيصالات منفصلة لقبول نطاق المصدر، وفحص الهوية، ونسخة جدول العملاء، وإثبات PSK، وسلامة RADIUS، والسياسة المحلية، وسياق الاستئناف، وتنفيذ NAS، والخدمة المشاهدة.
كان نموذج RADIUS التقليدي يستخدم عنوان المصدر للعثور على صف العميل. يحمل الصف السر المشترك، وغالباً يحمل أيضاً قواعد ما يحق للجهاز إرساله. وبذلك بدا الموقع والعلاقة والسياسة خاصية واحدة.
يفكك NAT هذا الافتراض: يظهر عدة عملاء بعنوان عام واحد. وتفككه الحركة أيضاً: يظهر عميل واحد من عناوين متعددة. توسيع النطاق يعيد الوصول ولا يعيد دقة العلاقة، ونسخ الصفوف لكل عنوان محتمل يصنع حالة إدارية تتقادم سريعاً.
نُشر RFC 9813 في يوليو 2025 بوصفه BCP 243، ليكمل إرشادات TLS-PSK في RADIUS عبر TLS وDTLS. التغيير المركزي أن هوية PSK تحل محل عنوان المصدر كمعرّف للعميل. لكن الاستبدال يخص مفتاح البحث وحده؛ يبقى العنوان قيداً، وتبقى الهوية غير موثوقة حتى إثبات المفتاح، ولا تعني مصافحة TLS الناجحة تفويض طلب RADIUS أو تنفيذ النفاذ.
العثور على الصف ليس مصادقة
ترسل الهوية كي يختار الخادم المفتاح المرشح. ويمكن لأي طرف يصل إلى المنفذ اختلاق سلسلة مقنعة. وقد يكشف الاسم الدال مؤسسة أو موقعاً. يقلل معرّف مبهم، وربما صيغة Network Access Identifier، الإفصاح لكنه لا يصبح سراً.
يعني التطابق وجود حالة مخزنة توافق النص فقط. لا يثبت امتلاك PSK، ولا أن المصدر مسموح، ولا أن نوع الرسالة مخوّل، ولا أن جهازاً بعينه يحمل المفتاح. لوحة تسمي التطابق «عميلاً مصادقاً» تنقل خطأ الثقة بعنوان IP إلى عمود جديد.
الإدخال غير الموثوق يقف قبل نظام البحث
قد تحتوي الهوية UTF-8 غير صالح أو NUL أو محارف لها معنى في SQL وLDAP وREST والصدفة، وقد تبلغ 65,535 ثمانيّة. تمريرها مباشرة إلى استعلام يحول المحدد إلى سطح حقن. المسار الآمن يحد الطول، ويصنف فضاء الأسماء، ويتحقق من التمثيل، ويطبق تطبيعاً ذا نسخة، ويهرب القيمة للواجهة الفعلية، ويغلق الاتصال عند الفشل.
لا يجوز أن يدمج التطبيع هويتين إداريتين بصمت. يحفظ الإيصال تجزئة محدودة للإدخال الخام، ونتيجة الفحص، والقيمة المعيارية، ونسخة القاعدة، ومعرف الصف المختار. تكفي أسباب الرفض ونسخة المحلل والنطاق الملحوظ للتحقيق من دون نشر نص المهاجم في السجلات.
الصف علاقة ثنائية لا اسم جهاز عالمي
يمكن لجدول TLS-PSK المنطقي أن يربط النطاقات المسموحة والهوية وPSK واعتمادات TLS البديلة وشرط شهادة العميل. وبعد إنشاء TLS تستمر سياسة عميل RADIUS. لذلك وحدة الجرد الصحيحة هي علاقة عميل بخادم محدد.
قد يملك الجهاز علاقتين مستقلتين مع خادم أساسي واحتياطي. يوجب RFC 9813 أن يدعم التنفيذ هوية وPSK فريدين لكل علاقة ممكنة. تبقى إعادة الاستخدام قراراً محلياً، لكنها توسع سلطة السر المتماثل: إذا اشترك عشرون عميلاً في مفتاح واحد يستطيع كل منهم إنتاج البرهان نفسه، ويصبح إبطال عميل واحد تغييراً للجميع. وقد يسمح تسرب المفتاح من جهة العميل بانتحال الخادم أيضاً، لذلك لا يلائم PSK مؤسسات غير مرتبطة.
يفرض المستوى المشترك قدرة العزل ويترك التوقيت والطوبولوجيا للمشغل، وهو حد ينسجم مع Minimum Initial Specification.
عنوان IP إحداثية مستقلة لا اسماً
قبل فحص الهوية يرفض الخادم المصادر خارج النطاقات العامة. وبعد اختيار العلاقة يفحص نطاقاتها الخاصة. يقلل الفحص الأول تعرض المستمع؛ ويسأل الثاني هل يجوز لهذه العلاقة أن تظهر من الموقع الملحوظ.
داخل الحدين يمكن لعدة هويات مشاركة عنوان NAT، ولهوية واحدة الانتقال بين عناوين. نجاح فحص النطاق يثبت موقعاً شبكياً ملحوظاً، ونجاح PSK يثبت حيازة اعتماد متماثل. لا يثبت الاثنان شخصاً أو قطعة عتاد محددة.
PSK الخاص بـTLS ليس سر RADIUS
يثبت PSK علاقة قناة TLS، بينما يستخدم سر RADIUS في فحوص البروتوكول داخلها. يحظر RFC 9813 القيمة نفسها للدورين ويطلب رفض الإعداد. ولا يعبر PSK نفسه بين TLS 1.3 والإصدارات الأقدم. يعرّف RFC 9258 استيراداً يربط المفتاح بالإصدار وKDF والسياق.
يجب أن تعرض الواجهة الدورين وأجيالهما غير السرية منفصلين، وأن تمنع التساوي من دون تسجيل مادة المفتاح. المصافحة الخضراء لا تلغي سلامة رسالة RADIUS ولا قرار التفويض.
تدوير المفتاح يعني تقاعد الهوية القديمة
بما أن الهوية تبحث عن PSK، يتغيران معاً. تغيير المفتاح تحت الاسم نفسه يجعل العميل المتأخر وفشل التوزيع والهجوم غير قابلين للتمييز. ينشئ التدوير المنضبط جيلاً جديداً، ويسجل أول استخدام له، ويحد التداخل، ويسجل آخر استخدام للقديم ثم يعطله. اكتمال التوزيع ليس النهاية؛ سحب السلطة القديمة هو النهاية.
يفيد «آخر ظهور» في العملاء الخاملين، لكن الصمت قد يعني التقاعد أو العطل أو الموسمية أو السرقة. يحتاج الإبطال الآلي إلى مالك وحد واستثناء ومسار استرداد.
الاستئناف يفتح فضاء أسماء ثانياً
يستخدم TLS 1.3 مفاتيح وهويات للاستئناف ينشئها نظام TLS، وليست أسماء العملاء الثابتة. لا يوصي RFC 9813 بالاستئناف هنا. وعند الضرورة يجب فصل التذاكر المبهمة عن الهويات الإدارية، ورفض المجهول، ومنع أي تصادم من الانتقال بين الجدولين.
لا يجمّد الاستئناف التفويض. يستعيد الخادم هوية المصافحة الأصلية وسياستها، ويعيد تقييم القواعد عند تغير المصدر، ويعود إلى مصافحة كاملة إذا تعذر الوثوق بالذاكرة. لا يتجاوز عمر التذكرة وذاكرتها سبعة أيام.
سلسلة القرار أهم من تسمية «عميل معروف»
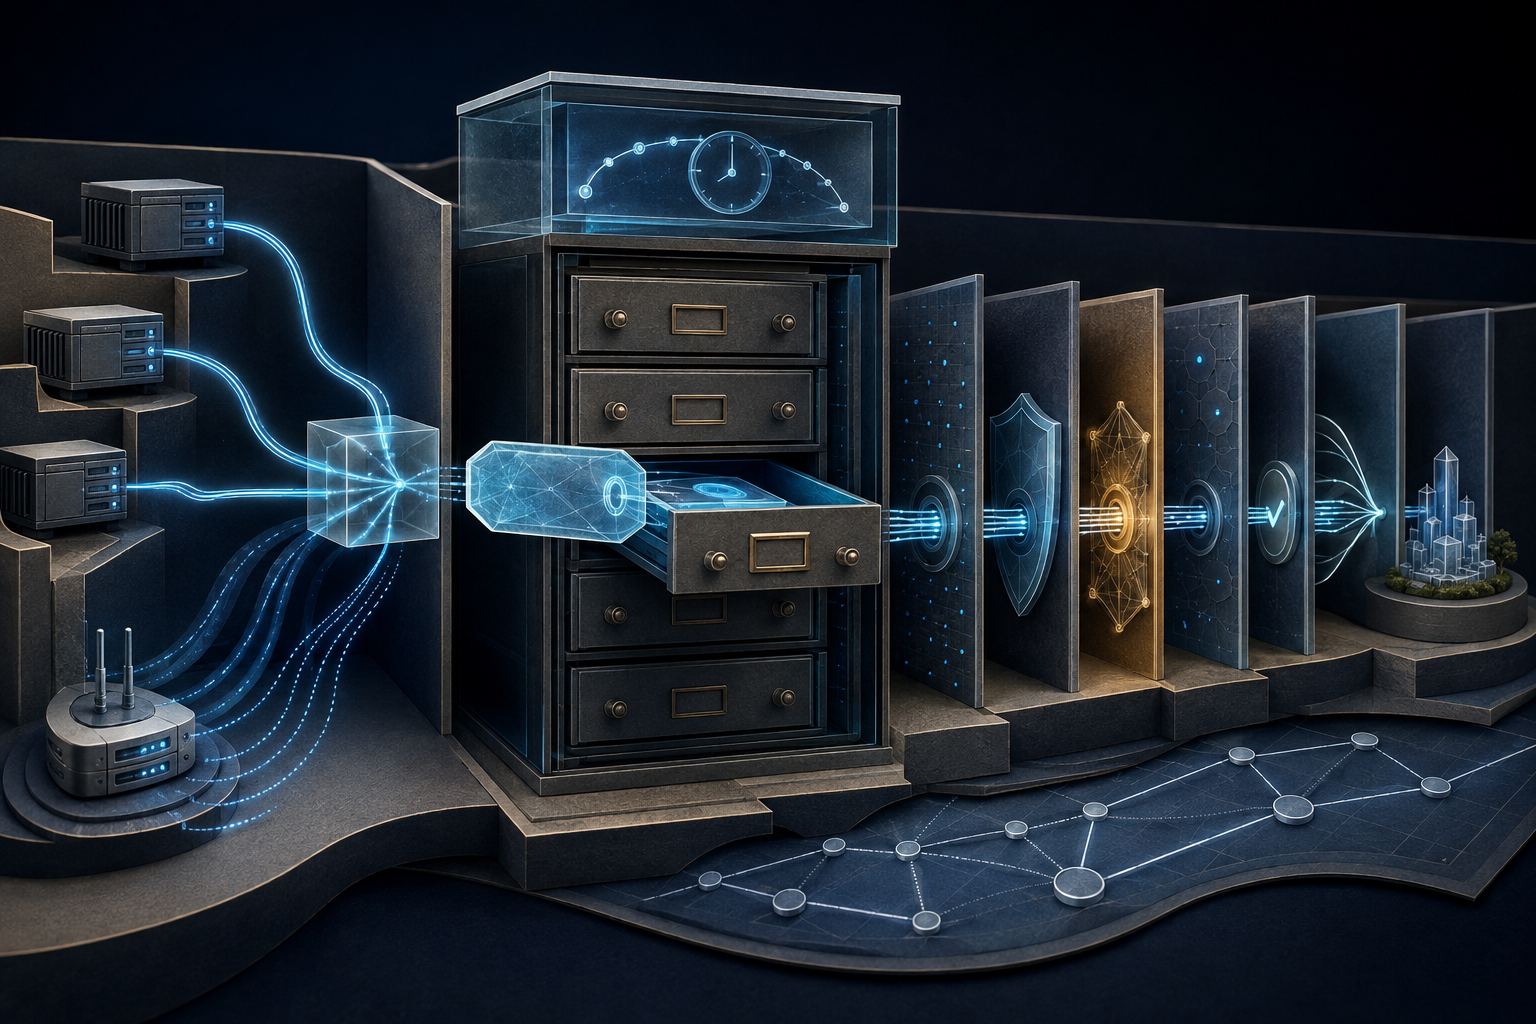
ينبغي إعادة بناء النطاق العام، وفحص الإدخال، وقاعدة التطبيع، والنسخة الدقيقة للجدول، ونطاق العلاقة، وإصدار TLS وKDF، وبرهان PSK، وذاكرة الاستئناف، وفحص RADIUS، والسياسة، وفعل NAS، والخدمة الملحوظة. قد تنجح خطوة وتفشل التالية.
تطالب Running-Code Primacy بدليل من المحلل والبحث ومحرك السياسة العامل، لا من صورة إعداد. وتمنع On Reality Layers رمز «هوية معروفة» من التحدث باسم التشفير والنتيجة.
لا ينقل RFC 9813 العرش من عنوان IP إلى هوية PSK. بل يفصل الموقع والاختيار والبرهان والإذن والأثر، وعلى التشغيل أن يحفظ هذا الفصل.
المصادر
- IETF Datatracker: RFC 9813
- سجل RFC 9813
- مراجع RFC 9813
- Lu Heng: Minimum Initial Specification
- Lu Heng: On Reality Layers
- Lu Heng: Running-Code Primacy
- تصويبات RFC 9813
- سجل معلومات RFC 9813
- RFC 2865: RADIUS
- RFC 4279: مجموعات TLS PSK
- RFC 6613: RADIUS عبر TCP
- RFC 6614: RADIUS عبر TLS
- RFC 7360: RADIUS عبر DTLS
- RFC 7542: Network Access Identifier
- RFC 7585: اكتشاف أقران RADIUS
- RFC 8446: TLS 1.3
- RFC 9257: إرشادات PSK الخارجي
- RFC 9258: استيراد PSK خارجي
- RFC 9325: الاستخدام الآمن لـTLS وDTLS
- RFC 9813: اعتبارات التشغيل
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات