
Кратко
- 4 сентября группа OpenPGP начала призыв к принятию черновика, который помечает секретный материал как внешний и разрешает необязательную подсказку о местоположении. Срок заканчивается 18 сентября; итог здесь не предполагается.
- Подсказка носит рекомендательный характер. Получатель вправе использовать поиск по мере возможности, даже если подсказка есть, не понятна или не сработала. Версия 03 не задаёт конкретной схемы, а действующий реестр IANA ещё не содержит предложенного значения
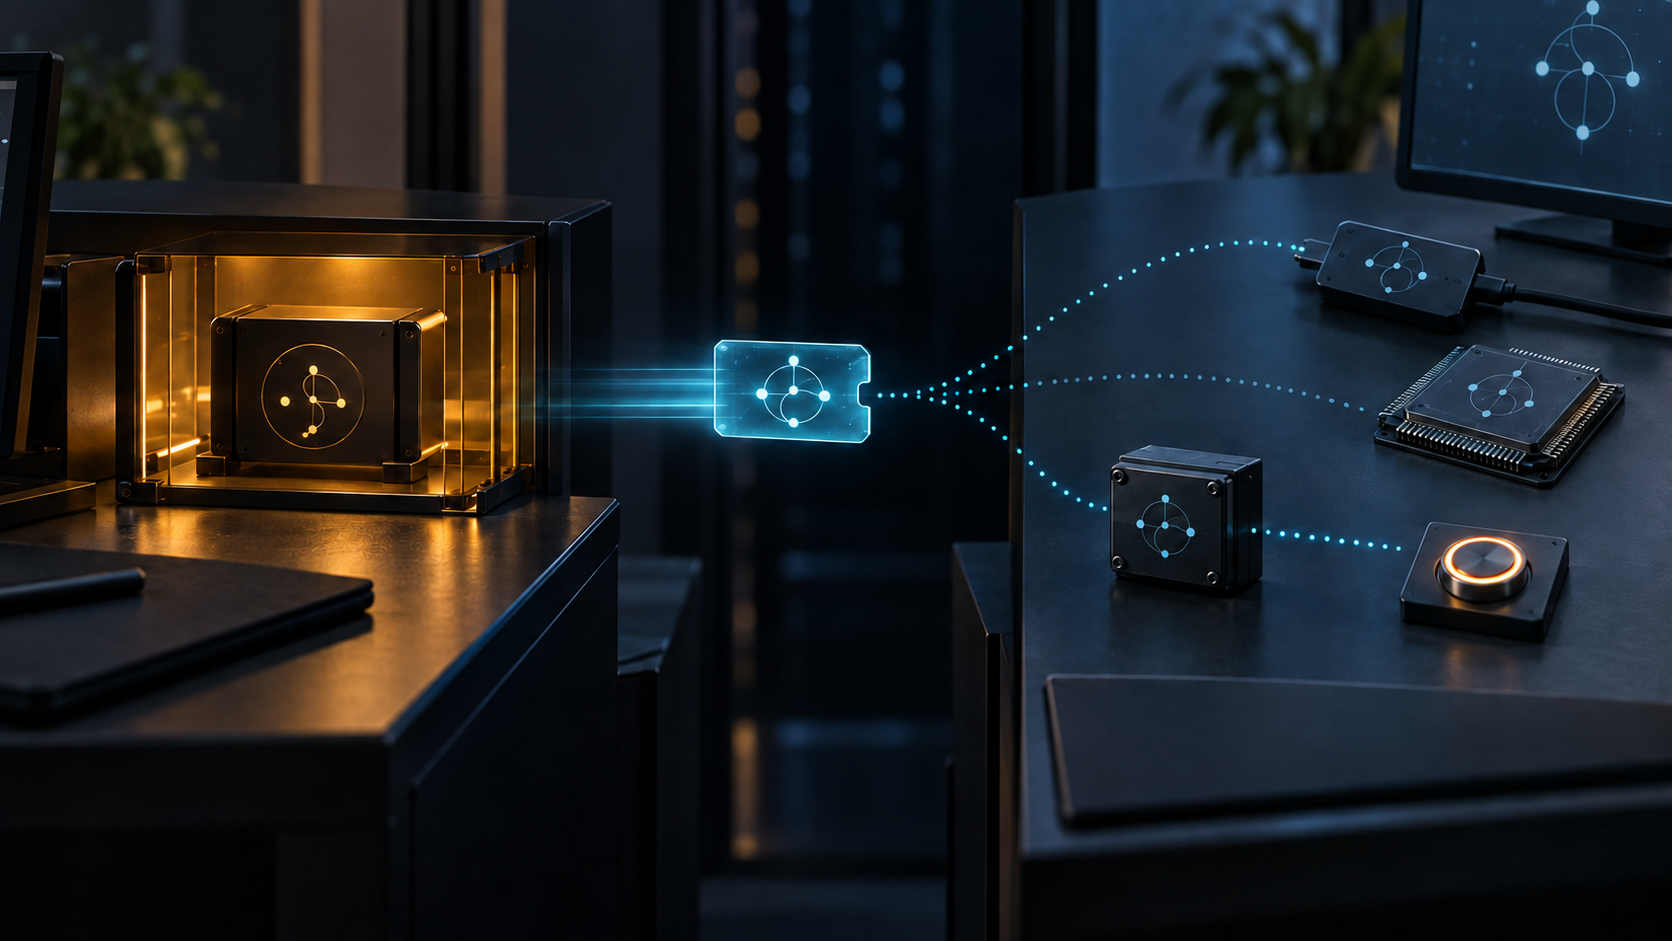
External. - Заглушка сохраняет криптографическую идентичность, но не поддержку программы, наличие устройства, авторизацию и восстановление. Для этого нужна отдельная защищённая запись передачи без раскрытия чувствительных идентификаторов.
Обсуждение открыто, присвоения ещё нет
Stephen Farrell отправил призыв 4 сентября после представления темы на IETF 126. До 18 сентября участники должны высказаться, следует ли группе принять draft-dkg-openpgp-external-secrets-03 как свою работу. Индивидуальный документ описывает формат OpenPGP для случая, когда секретная часть остаётся во внешнем криптографическом устройстве.
Datatracker показывает состояние WG Call For Adoption By WG Issued и состояние IESG I-D Exists. Версия 03 датирована 22 июля 2026 года, истекает 23 января 2027-го и остаётся индивидуальным Internet-Draft без одобрения IETF.
Daniel Kahn Gillmor, Andrew Gallagher и Heiko Schäfer публично поддержали принятие. Paul Schaub подтвердил готовность стать соредактором, если оно состоится. Это свидетельства участия и аргументации, но не голоса и не объявленный председателями итог.
Предлагаемое 252? также не является действующим кодом. Черновик просит выделить этот S2K Usage Octet и создать реестр подсказок. В нынешнем реестре OpenPGP IANA нет строки External со значением 252 и нет нового реестра.
Публичная часть помогает искать секрет
RFC 9580 задаёт структуру Secret Key Packet и Transferable Secret Key. В версии 03 публичные параметры остаются в записи, а значение S2K External сообщает: секретные параметры находятся снаружи. После него может следовать необязательная подсказка.
При поиске программа сопоставляет внешние системы с соответствующим публичным ключевым материалом. Если карта или служба перечисляет совпадающий публичный ключ, появляется криптографически подходящий кандидат. Это надёжнее произвольного имени вроде «вторая карта из шкафа».
Однако подсказка — не обязательный адрес. Черновик прямо называет её advisory. При отсутствии подсказки используется best effort. Если формат неизвестен или ведёт к бесполезному устройству, потребитель игнорирует его и перебирает поддерживаемые механизмы. Даже понятная подсказка не запрещает такой поиск.
В версии 03 нет ни одной конкретной схемы подсказок. Предложенный реестр изначально пуст, диапазон 96–111 оставлен для частного или экспериментального применения, остальные назначения требуют Specification Required. Стандартизуется место для будущих способов, а не готовая всемирная адресная книга.
Совпадение не означает полномочие
Один секрет может быть записан в нескольких устройствах. У той же USB-карты меняется физический путь при подключении к другому компьютеру. Одна программа умеет работать с OpenPGP Card, другая — с платформенным TPM, третья — с удалённым HSM. URI PKCS #11 точно обозначает объект внутри этой архитектуры, но не объединяет все внешние системы.
Совпавший публичный ключ показывает только доступного кандидата. Он не устанавливает законного владельца, одобрение конкретной подписи или отсутствие дубликата. Устройство может запросить PIN, пароль, биометрию или нажатие кнопки, а затем отказать либо не ответить вовремя.
Отсутствие результата тоже локально. Возможно, нет драйвера, карта отключена, учётная запись истекла, устройство заблокировано или программа не поддерживает его класс. Корректный вывод: эта реализация при этих условиях не получила способность. Это не доказательство уничтожения ключа.
Черновик рекомендует не требовать авторизацию для перечисления публичных ключей и проверки совпадения. Секретная операция может её требовать. Если два устройства содержат тот же ключ, сначала обратиться к варианту без запроса может быть безопаснее, чем рисковать блокировкой из-за неверного PIN. Интерфейс должен показывать ожидаемое физическое действие, устанавливать разумный тайм-аут и передавать понятную ошибку.
Поэтому перенос раскладывается на четыре результата: заглушка прочитана, система найдена, авторизация пройдена, операция завершена. Совпадение хеша резервной копии доказывает только первый.
Аппаратная защита не охватывает весь путь
Внешнее устройство способно затруднить извлечение секрета, ограничить частоту операций, потребовать видимое действие или засвидетельствовать генерацию внутри. Съёмный токен переносит способность между компьютерами без копирования секретных параметров на каждый диск.
Черновик перечисляет и ограничения. В аппаратуре бывают дефекты, она подвержена физическим атакам. Скомпрометированный хост может украсть открытый текст или сеансовый симметричный ключ после расшифрования. При подписи пользователь может честно нажать кнопку, но заражённая программа передаст устройству не тот объект, который показала на экране.
Gillmor написал в ответе, что аппаратные устройства — неразумный компромисс почти для всех пользователей OpenPGP, хотя простое стандартное представление нужно тем, кто их выбирает. Schäfer указал на контексты, где аппаратная защита практически необходима. Общий формат не превращает одну модель хранения в рекомендацию для каждого.
Отдельная квитанция операционной передачи
Глобальный пакет не должен становиться корпоративной инвентарной карточкой. Серийные номера, разделы HSM, учётные записи, владельцы доступа и маршруты восстановления меняются и могут быть чувствительными. Локальной передаче нужна отдельная квитанция внешнего ключа. Это редакционное предложение Daniel Kade, а не требование IETF или OpenPGP.
Защищённая квитанция может связать отпечатки сертификата и подчинённого ключа, версию черновика или RFC, фактическое состояние кода, понятую схему подсказки, программу, класс системы, время, метод сопоставления, запрос авторизации, операцию и результат. При замене или восстановлении новая запись должна ссылаться на старую, а не стирать её.
Для публикации достаточно непрозрачного идентификатора квитанции, класса способности и проверенного исхода. Серийные номера, PIN, биометрия и топология остаются под контролем доступа. Квитанция фиксирует наблюдение, но не создаёт право на подпись.
Policy Mirror Heng Lu не позволяет одному техническому артефакту говорить сразу от имени участника, правила и доказательства. Minimum Initial Specification сохраняет общий минимум и допускает локальные расширения. Why BTW Media Exists требует точного настоящего времени: призыв открыт, код предложен, способность зависит от места.
Заглушка полезна тем, что честно сообщает об отсутствии секрета. Стандарт делает границу читаемой; локальные доказательства должны показать, доступна ли способность по другую её сторону.
Источники
- Призыв OpenPGP WG к принятию
- Текущая запись Datatracker
- OpenPGP External Secret Keys, версия 03
- Презентация IETF 126
- Ответ Daniel Kahn Gillmor
- Ответ Andrew Gallagher
- Ответ Heiko Schäfer
- Ответ Paul Schaub
- Реестр OpenPGP IANA
- RFC 9580 — OpenPGP
- RFC 8126 — политика реестров
- RFC 7512 — URI PKCS #11
- Heng Lu — The Policy Mirror
- Heng Lu — Minimum Initial Specification
- Heng Lu — Why BTW Media Exists
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров