
Кратко
draft-drake-agent-identity-problem-statement-00разделяет продолжающий существовать автономный субъект и сменные имена, аккаунты, ключи, учётные данные, устройства, провайдеров и операторов вокруг него.- Криптография способна подтвердить непрерывность контроля над якорями, но не наблюдает сама, остался ли реальный референт тем же; законная миграция и скрытая передача могут дать одинаковую трассу.
- Непрерывность субъекта, изменение контроля, статус учётных данных, полномочия оператора и поведение требуют отдельных записей.
Отзыв доказательства не отменяет прошлое
Отозванный сертификат больше не должен подтверждать новые действия. Но субъект, который использовал его вчера, не исчезает. Если негативная история привязана только к действующему ключу, ротация или отзыв позволяют сбросить санкции. Если положительная история следует за неизменным аккаунтом при продаже, новый контролёр получает чужую репутацию.
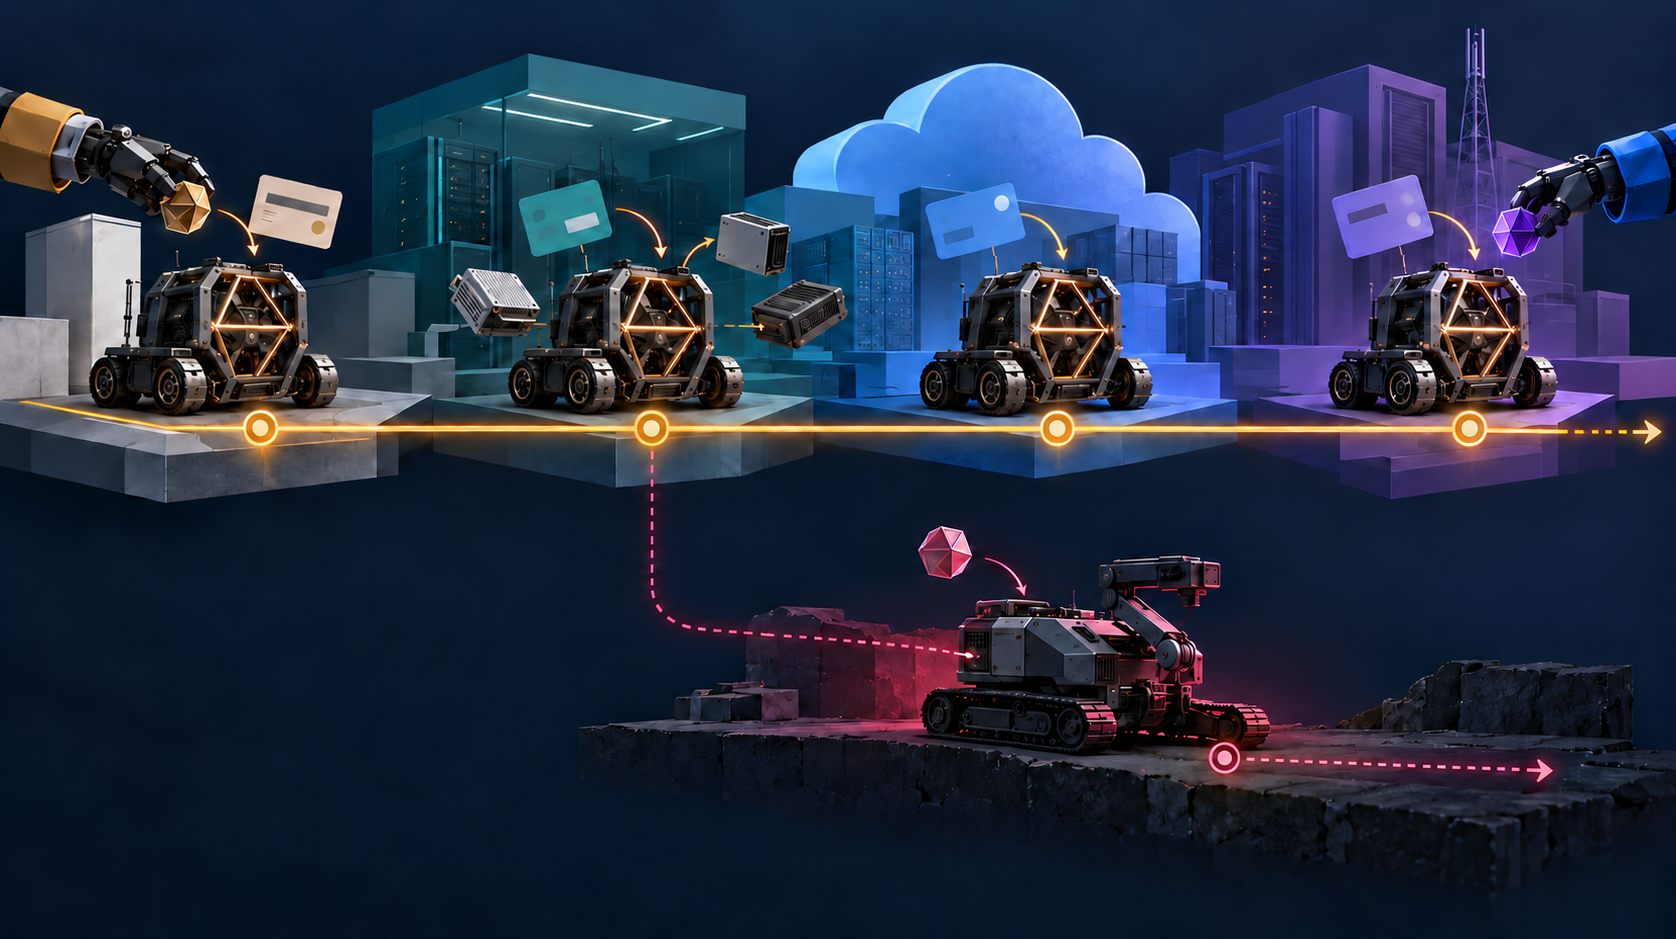
Версия 00 документа Identity for Autonomous Agents and Robots называет это разрывом непрерывности. Субъект может сохраниться при замене ключа, оборудования, провайдера или оператора; артефакты могут сохраниться при смене субъекта. Автор предлагает термин identity0 для единственного постоянного референта. Это авторская терминология, а не согласованное понятие IETF.
Документ — активный индивидуальный Internet-Draft с предполагаемым статусом Informational, а не RFC и не материал рабочей группы. Он не определяет протокол. Пять сопутствующих черновиков предлагают реестр AIRS, EPP, разрешение через RDAP, применение аппаратной аттестации и систему управления. Их написал тот же автор, раскрывший эксплуатацию эталонной реализации. Формулировка проблемы не доказывает зрелость архитектуры.
Граница проходит по ответственности
Оркестратор может создать множество краткоживущих процессов для одного задания. Количество процессов не задаёт количество долговременных идентичностей. Нужна минимальная независимо ответственная единица, чьи действия, обязательства и репутация должны отличаться во времени.
Для временного рабочего процесса достаточно родительского субъекта. Для одинаковых роботов может понадобиться отдельная история каждого экземпляра: отзыв партии, страховка и расследование требуют знать, какая машина действовала. Адрес, аккаунт, cookie, стиль сообщения, объём и внешний вид остаются косвенными сигналами.
Если сигнал объявить идентичностью, нарушитель уходит от истории его заменой, а другой участник получает чужие последствия из-за общего сигнала.
Якорь, ключ и оператор отвечают на разные вопросы
Аппаратный якорь защищает ключ и может повысить стоимость массового создания идентичностей высокого уровня. Он не является субъектом. Идентификатор называет, учётные данные несут отзывные атрибуты, аутентификация проверяет предъявление, оператор имеет полномочия в интервале времени, авторизация задаёт допустимые действия, репутация оценивает наблюдаемое поведение.
RFC 9334 разделяет свидетельство аттестации, его оценку и решение полагающейся стороны. WebAuthn и NIST SP 800-63-4 описывают жизненный цикл аутентификаторов. Корректная церемония учётных данных не устанавливает, был ли автономный агент продан, разделён или переназначен вне протокола.
Поэтому отзыв закрывает путь доказательства, но не удаляет носителя старых обязательств. Сохранившийся ключ также не должен автоматически переносить доверие новому субъекту.
Два события с одинаковыми подписями
Главное ограничение сформулировано прямо: непередаваемость — правило о том, на что указывает идентичность, а не свойство, которое одна криптография способна обеспечить.
При законной миграции старый якорь подтверждает новый. При скрытой продаже продавец и покупатель могут создать ту же последовательность. Протокол видит непрерывность контроля, но не того, кто фактически его осуществляет.
Нужны отдельные квитанции о заявленном постоянном субъекте, добавлении и выводе якорей, сроке учётных данных, полномочиях оператора и поведении. Договор, управление и политика полагающейся стороны работают с тайной передачей. Зелёный индикатор «тот же агент» не должен выдавать управленческое допущение за криптографическое наблюдение.
Дефицит не доказывает благонадёжность
Черновик предлагает дефицитные, трудно клонируемые якоря для устойчивого к Sybil уровня и явно более низкий уровень для чистого ПО. Классическая работа о Sybil описывает общую угрозу одного участника, представляющего множество идентичностей. Дефицит повышает цену массового выпуска; устойчивость к извлечению затрудняет кражу повторно используемого ключа. Это разные свойства.
Ни одно не подтверждает безопасное поведение, компетентность или полномочия. Аппаратно защищённый агент может быть опасным или управляться неправомочным оператором.
Постоянная машинная идентичность также является сильным коррелятором. RFC 6973 подчёркивает контекстность идентичностей людей. Агент может раскрывать организацию или человека, от имени которых действует. Разделение атрибутов и выборочное раскрытие остаются обязательными; подотчётность не требует одного публичного имени повсюду.
Сначала отрицательные испытания
В логике слоёв реальности Heng Lu якорь, субъект, имя, учётные данные, оператор, полномочие, действие и результат имеют разные границы доказательств. Минимальная начальная спецификация должна координировать лишь непрерывность, уникальность, доказательство контроля и необходимые переходы. Роль, юрисдикция, способности и репутация остаются выше.
Приоритет работающего кода требует независимых версионированных испытаний ротации, окончательного вывода якоря, восстановления, конфликта, запрета повторного использования и сохранения истории. Особенно важны два правдоподобных преемника, одновременное применение копии ключа и устаревшие права оператора. Валидная схема ещё не означает совместимость.
Упомянутый WIMSE-черновик связывает учётные данные агента с организационными полномочиями, но истёк 1 сентября 2026 года. Другой черновик требований идентичности также истёк; актуальные agentic requirements рассматривают аутентификацию и обнаружение. Это соседняя работа, не доказательство решённой непрерывности референта.
Источники и ограничения
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/history/
- https://www.ietf.org/archive/id/draft-drake-agent-identity-problem-statement-00.txt
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-registry-04
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-epp-00
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-resolution-00
- https://datatracker.ietf.org/doc/html/draft-drake-email-hardware-attestation-02
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-governance-00
- https://datatracker.ietf.org/doc/html/draft-ni-wimse-ai-agent-identity-02
- https://datatracker.ietf.org/doc/html/draft-agentic-ai-usecases-requirements-02
- https://datatracker.ietf.org/doc/html/draft-yl-agent-id-requirements-00
- https://www.rfc-editor.org/rfc/rfc4949.txt
- https://www.rfc-editor.org/rfc/rfc6973.txt
- https://www.rfc-editor.org/rfc/rfc9334.txt
- https://www.w3.org/TR/webauthn-3/
- https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-63-4.pdf
- https://www.microsoft.com/en-us/research/wp-content/uploads/2002/01/IPTPS2002.pdf
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
Источники зафиксированы 30 сентября 2026 года по времени Шанхая. Версия 00 — активный индивидуальный Internet-Draft с целью Informational, не RFC. Пять текстов AIRS также являются индивидуальными черновиками без консенсуса IETF и доказанного внедрения. Упомянутые версии WIMSE и draft-yl истекли. Применение подхода Heng Lu здесь является анализом Daniel Kade.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров