
Кратко
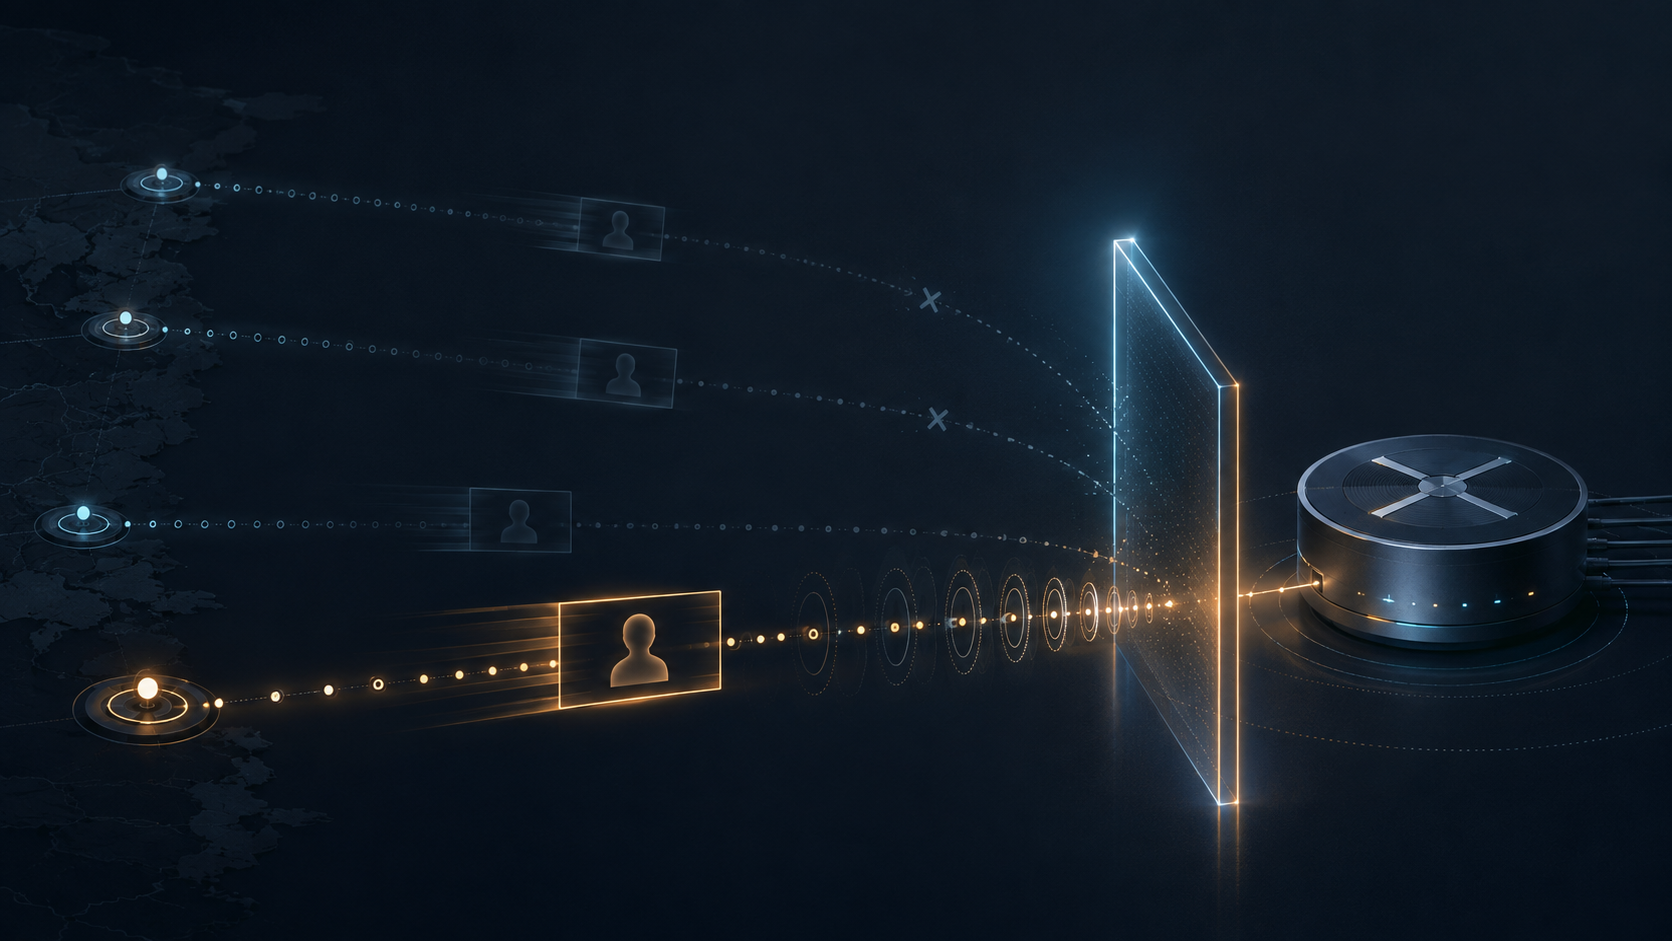
- GTSM начинает защищённый обмен с TTL 255 и позволяет получателю сравнить остаток с настроенной дистанцией до дорогой обработки BGP.
- Получатель может изолировать или отбросить пакет, не прошедший проверку, но допустимый TTL не аутентифицирует отправителя или маршрут и не останавливает атакующего внутри разрешённого пути.
Малое поле становится границей допуска
BGP работает поверх TCP, однако правдоподобный исходный адрес не доказывает, что пакет пришёл от настроенного соседа. Удалённый атакующий способен подделать управляющий трафик и заставить маршрутизатор тратить процессорное время. GTSM использует меняющийся в пути факт: IPv4 TTL или IPv6 Hop Limit уменьшается при каждом переходе.
Для напрямую соединённых пиров отправитель ставит максимум 255, а получатель требует 255 на входе. Пакет из более далёкой точки обычно не может восстановить уменьшенное значение. Для многошаговой сессии допустим диапазон ниже 255, но расширение диаметра увеличивает число мест, способных создать правдоподобное значение.
RFC 5082 делит пакеты на Trusted, Dangerous и Unknown. Trusted относится к защищённой сессии и входит в ожидаемый диапазон; Dangerous относится к ней, но выходит за пределы; Unknown нельзя связать с зарегистрированной сессией. Это эксплуатационные категории, а не выводы о намерениях.
По умолчанию Dangerous не должен конкурировать за ресурсы с Trusted и Unknown и может быть отброшен. Обработка GTSM не должна отбрасывать Trusted или Unknown лишь из-за классификации. Получатель получает узкое полномочие: сохранять внимание протокола для трафика с правдоподобной дистанцией.
Полномочие задаётся конфигурацией
Для существующих протоколов GTSM необязателен, а RFC 5082 не задаёт общего автоматического согласования. Операторы включают его для каждого пира; RFC 7454 отмечает необходимость настройки на обоих концах BGP. Согласуются сессия, ожидаемая дистанция, связанные ошибки ICMP и реакция на изменение пути.
Отправитель создаёт пакеты с 255 без внутреннего уменьшения. Получатель связывает значение с правильной сессией. Туннели, декапсуляция и несколько переходов усложняют расчёт. Миграция пути может сделать порог неверным, хотя идентичность пиров не изменилась.
Оба пира выигрывают, когда удалённый поддельный трафик хуже конкурирует за CPU и пропускную способность управляющей плоскости. Оба несут расходы на настройку, наблюдение и управление изменениями. Получателю нужна телеметрия, объясняющая каждую классификацию.
Близость не равна аутентификации
Название Trusted нельзя превращать в чрезмерный вывод. GTSM не заменяет аутентификацию. Атакующий на линии или внутри разрешённого диаметра всё ещё способен подделывать и повторять трафик. Правильный TTL не доказывает владение адресом, право на UPDATE или легитимность маршрута.
Максимальная защита также требует строгой входной фильтрации. GTSM сужает множество возможных источников, но не заменяет защиту TCP, фильтры префиксов и AS-путей или маршрутную политику. Рост Dangerous может означать атаку, устаревший порог или изменение туннеля; сам по себе он не определяет атакующего.
Доказательства и ограничения
RFC 5082 определяет процедуру, категории, обращение с ресурсами и ограничения. RFC 7454 применяет механизм к BGP. RFC 4271 и 4272 описывают сессию и риски. Представление через полномочия, выгодополучателей и стоимость является анализом.
Источники не доказывают внедрение у названного оператора, универсальную многошаговую дистанцию или аутентификацию по TTL. Они не утверждают, что GTSM один предотвращает утечки, ложные объявления, атаки на линии или все сбросы сессии.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров