
Основные выводы
- Traefik Labs — частная компания в модели open-core, стоящая за Traefik Proxy, первый код которого написал основатель Emile Vauge в 2015 году, ещё до основания компании под названием Containous в 2016 году.
- Архитектура Traefik, основанная на провайдерах, наблюдает за источниками инфраструктуры, такими как Docker и Kubernetes, и преобразует метаданные сервисов в объекты маршрутизации и политик, не пересобирая статическую конфигурацию прокси после каждого изменения.
- Traefik Hub, AI Gateway и MCP Gateway расширяют коммерческий охват компании от ingress до управления API, трафиком к моделям и соединениями агентов с инструментами, увеличивая как ценность, так и операционную ответственность.
- В июле 2026 года Traefik сообщил о 1 000 контрибьюторов и 3,5 млрд загрузок официальных Docker-образов, но эти показатели не устанавливают уникальное число установок, количество клиентов или долю платящих пользователей.
Шлюзовая компания, а не сетевой оператор
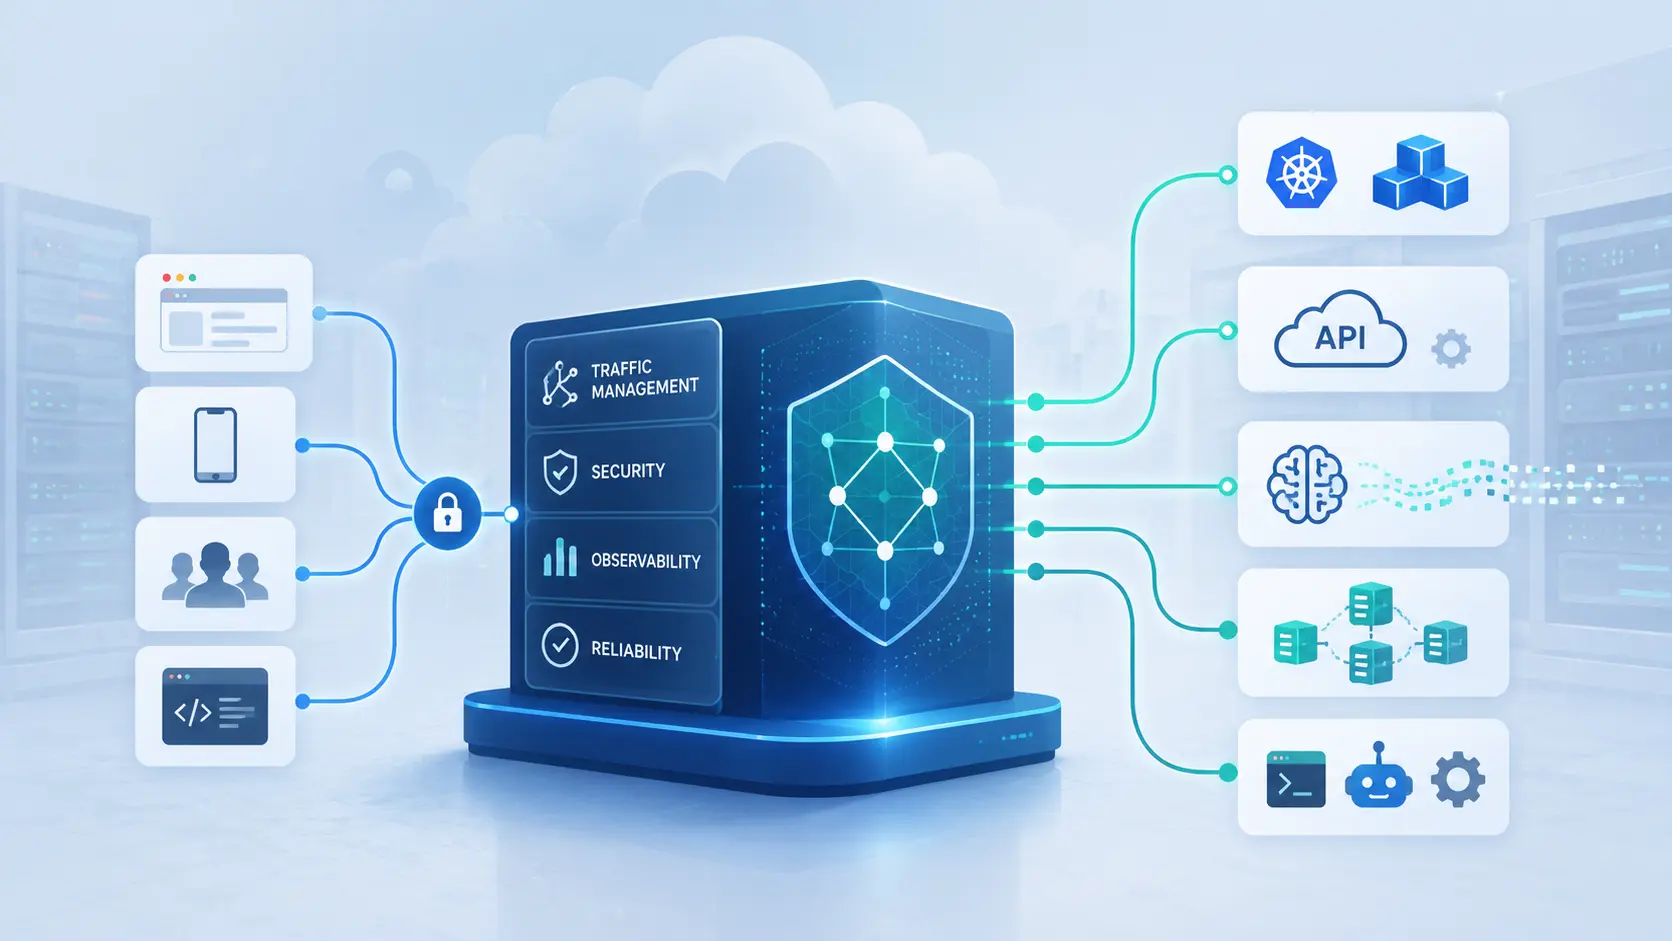
Traefik Labs не владеет глобальной сетью доставки контента, не предоставляет облачные вычислительные мощности, не управляет автономной системой и не продаёт доступ к интернету. Её программное обеспечение обычно работает на инфраструктуре, которую выбирают и контролируют клиенты. Тем не менее развёртывание Traefik может находиться непосредственно на пути производственного трафика: шлюз принимает соединение до того, как его увидит приложение, завершает шифрование, выбирает внутренний сервис, применяет аутентификацию, изменяет заголовки, ограничивает частоту запросов и записывает операционные данные.
Такое положение даёт компании влияние, выходящее за рамки видимого размера бинарного файла прокси. Шлюз — это точка принятия решений между внешним спросом и внутренними сервисами. Когда конфигурация и политики корректны, команды приложений могут быстро выпускать сервисы, а команды инфраструктуры — применять единые средства контроля. Когда они ошибочны, одно изменение может открыть административную конечную точку, довериться переданному атакующим сигналу идентичности, нарушить обработку сертификатов или перенаправить трафик в рамках большого парка приложений.
Этот профиль касается Traefik Labs — частной программной компании, а не только Traefik Proxy. Traefik Proxy — это open-source проект с собственным репозиторием, контрибьюторами, релизами, условиями лицензии, заявками и бюллетенями безопасности. Traefik Labs нанимает мейнтейнеров, развивает коммерческие продукты, продаёт поддержку и корпоративные функции и использует широкое внедрение прокси как канал распространения open-core. Проект и компания тесно связаны, но юридически и институционально не идентичны.
Подтверждённая операционная структура включает Traefik Labs SAS во Франции и Traefik Labs, Inc. для части активности компании за пределами Европы. Текущие юридические материалы указывают французское юридическое лицо по адресу 132 rue Bossuet в Лионе и номер SIREN 818103475. Открытые источники не предоставляют консолидированную аудированную отчётность, полную таблицу капитализации, текущую оценку, выручку по продуктам или подтверждённое число клиентов, поэтому имеющиеся свидетельства позволяют анализировать операционную и коммерческую модель Traefik, а не давать полную финансовую оценку.
Центральный вопрос прост. Traefik стал полезным, потому что устранил повторную ручную настройку в быстро меняющейся среде приложений. Теперь компания хочет использовать ту же позицию шлюза для управления API, провайдерами моделей, агентами и инструментами. Такое расширение может дать клиентам единый согласованный слой политик, но одновременно повышает последствия, когда этот слой отказывает, компрометируется или его становится трудно заменить.
Traefik начался с проблемы конфигурации
Традиционная работа обратного прокси предполагала, что внутренние сервисы меняются сравнительно медленно. Администратор мог определить список серверов, настроить виртуальные хосты, проверить файл и перезагрузить прокси. Этот метод оставался эффективным для стабильных парков, но контейнеры и оркестраторы изменили и темп, и право собственности на изменения инфраструктуры. Сервисы могли создаваться, перепланироваться, масштабироваться, заменяться или уничтожаться, пока приложения продолжали работать, из-за чего адрес одного внутреннего сервера становился менее долговечным, чем идентичность сервиса, хранящаяся в метаданных оркестрации.
В такой среде каждый ручной шаг конфигурации становится источником задержек и сбоев. Система развёртывания может запустить сервис за секунды, но сервис остаётся недоступным, пока слой трафика его не распознает. Очередь заявок может стать самой медленной частью автоматизированной платформы, а многократная генерация файлов и перезагрузки создают возможности для устаревших адресов, конфликтующих изменений и конфигурации, которая больше не соответствует работающей инфраструктуре.
Ответом Traefik стало наблюдение за системой, которая уже хранит желаемое состояние. Метки Docker, ресурсы Kubernetes, файлы конфигурации и другие интерфейсы провайдеров становятся входными данными. Traefik интерпретирует их и согласует свои объекты маршрутизации в рантайме, позволяя метаданным развёртывания приложений и сетевому поведению проходить через один и тот же операционный контур.
Этот подход иногда описывали как превращение сетей в «скучные». В данном контексте это означает достаточно предсказуемые, чтобы разработчику не приходилось открывать отдельную заявку для каждого маршрута или сертификата. Сервис появляется с одобренными метаданными, шлюз его обнаруживает, маршрут становится доступен, а автоматизация сертификатов выполняет повторяющуюся задачу. Сетевые специалисты могут тогда тратить больше времени на проектирование платформы, границы безопасности и нештатные сбои, а не на рутинное открытие сервисов.
Первый код Traefik был написан Emile Vauge в 2015 году. Коммерческая компания была основана в 2016 году под названием Containous, поэтому у проекта и компании разные, хотя и связанные даты начала. Ранний проект привлёк внимание, потому что его сценарий использования был немедленным и наглядным: разработчики могли запустить Traefik рядом с Docker, определять маршрутизацию через метки и увидеть ценность ещё до начала процесса закупок.
Kubernetes создал ещё одну естественную точку развёртывания, когда ingress в кластерах стал частью мейнстримной cloud-native архитектуры. Автоматическое получение сертификатов через Automatic Certificate Management Environment (ACME) устранило вторую категорию повторяющейся работы. Эти возможности сделали Traefik лёгким для оценки и помогли проекту распространиться среди разработчиков и платформенных инженеров до того, как компания начала убеждать каждого пользователя через обычный процесс продаж.
Containous дал проекту коммерческую структуру, способную нанимать инженеров, поддерживать документацию, развивать корпоративные функции и помогать организациям, чьи требования выходили за рамки сообщества. Он также поставил сложный бизнес-вопрос: как построить устойчивую выручку вокруг программного обеспечения, чья базовая привлекательность зависела от бесплатности и лёгкости внедрения?
К 2020 году корпоративное название и название проекта разошлись. Разработчики узнавали Traefik, тогда как инвесторы, сотрудники и клиенты имели дело с Containous. В сентябре 2020 года компания переименовалась в Traefik Labs, приведя свою идентичность в соответствие с проектом, обладавшим наибольшей узнаваемостью. Изменение также сделало репутацию компании более прямо зависимой от здоровья, открытости и безопасности публичного проекта.
Динамическая конфигурация превращает метаданные в сетевую политику
Операционная модель Traefik опирается на несколько концепций, разделяющих сетевую экспозицию, обнаружение конфигурации, сопоставление запросов, доставку к внутренним сервисам и политику. Точки входа определяют, где трафик попадает в шлюз, обычно через определённые порты и протоколы. Провайдеры поставляют конфигурацию из источников инфраструктуры. Роутеры решают, соответствует ли запрос правилу, сервисы определяют внутренние сервисы, способные его обработать, а middleware изменяет или фильтрует запрос между сопоставлением и доставкой.
Точки входа определяют внешнюю форму развёртывания. Они могут представлять обычный HTTP, зашифрованный HTTPS или другой поддерживаемый протокол и определяют слушатели, адреса и базовое поведение транспорта. Платформенная команда может использовать отдельные точки входа для публичного, внутреннего и административного трафика, хотя сила разделения всё равно зависит от окружающей сети, учётных данных и конструкции развёртывания.
Провайдеры соединяют Traefik с изменяющейся инфраструктурой. Docker-провайдер может проверять метки и состояние контейнеров, Kubernetes-провайдер — наблюдать за ресурсами Ingress, пользовательскими ресурсами Traefik или объектами Gateway API. Файловый провайдер может загружать динамические объекты маршрутизации и политик из файлов конфигурации. Поэтому права провайдеров определяют не только то, что Traefik может наблюдать; они определяют ту часть платформы, из которой может выводиться сетевая власть.
Роутеры оценивают имена хостов, пути, заголовки, методы и другие условия. Когда запрос поступает на точку входа, правила сопоставления и приоритеты определяют, какой роутер его обработает. Этот роутер может ссылаться на цепочку middleware и сервис. Абстракция понятна в обычных развёртываниях, но пересекающиеся правила всё равно могут привести к исходу, технически согласованному с приоритетами, но удивительному для оператора, создавшего один из маршрутов.
Сервисы представляют сторону доставки системы. Они определяют внутренние серверы или пункты назначения и могут распределять трафик между ними, используя проверки здоровья, поведение липких сессий и транспортные настройки, если они сконфигурированы. Динамическое обнаружение помогает поддерживать состав участников в соответствии с оркестратором, но не может доказать, что приложение, возвращающее номинально здоровый ответ, даёт корректный бизнес-результат. Здоровье приложения и здоровье шлюза остаются связанными, но отдельными задачами.
Middleware — это точка, где маршрутизация трафика становится политикой. Перенаправления, переписывание путей, аутентификация, обработка заголовков и ограничение частоты могут создаваться один раз и переиспользоваться в разных роутерах. Это уменьшает дублирование, но порядок операций становится частью модели безопасности. Путь, преобразованный до авторизации, может обрабатываться иначе, чем преобразованный после неё, а заголовок, добавленный до аутентификации, может взаимодействовать иначе, чем добавленный после установления доверенной идентичности.
Архитектура также разделяет статическую и динамическую конфигурацию. Статическая конфигурация устанавливает условия уровня процесса, такие как точки входа и включённые провайдеры, тогда как динамическая конфигурация содержит роутеры, сервисы и middleware, которые могут меняться, пока шлюз работает. Это различие не позволяет любому источнику метаданных менять любой аспект шлюза и создаёт внешнюю операционную границу, внутри которой маршрутизация уровня приложений может оставаться гибкой.
Контур согласования соединяет эти части. Провайдер наблюдает источник, обнаруживает изменение желаемого состояния, преобразует его в объекты Traefik и обновляет конфигурацию в рантайме. Системе не нужен человек или внешний скрипт для рендеринга полного файла прокси после каждого события. Она постоянно превращает состояние инфраструктуры в состояние маршрутизации и политик, которое должен применять шлюз.
Эта модель снижает запаздывание конфигурации, но вносит режимы отказов распределённых систем. События провайдеров могут задерживаться, права могут меняться, объект может быть принят оркестрационной платформой, но отклонён Traefik, или два контроллера могут по-разному интерпретировать связанные ресурсы. Операторам нужна видимость и исходного объекта, и итоговой конфигурации Traefik, потому что ни один из этих видов по отдельности не устанавливает, что целевой путь трафика работает.
Обнаружение сервисов делает этот компромисс особенно наглядным. Оркестратор уже знает, какие сервисы и конечные точки существуют, что позволяет Traefik следовать за рабочими нагрузками при их перемещении, не ведя отдельный список серверов. Идентичность сервиса остаётся стабильной, пока отдельные экземпляры внутренних сервисов появляются и исчезают. Та же простота означает, что область обнаружения становится областью полномочий: метаданные, которые когда-то описывали рабочую нагрузку, теперь могут определять, будет ли она открыта и каким образом.
Метку маршрутизации, аннотацию или пользовательский ресурс поэтому следует рассматривать как исполняемую сетевую политику. Организациям нужно решать, какие субъекты могут публиковать маршруты, на какие неймспейсы они могут влиять, на какие точки входа и middleware они могут ссылаться и могут ли они открывать новый публичный хост. Автоматизация устраняет передачу задачи человеку, но не устраняет потребность в распределении полномочий.
Контроль приёма и механизмы политик могут предотвратить попадание некоторых небезопасных ресурсов на платформу. Они могут требовать одобренных шаблонов хостов, издателей сертификатов, ссылок на middleware или связей между неймспейсами и обнаруживать запрещённые аннотации или пересекающиеся маршруты до того, как шлюз их получит. Проверка в рантайме остаётся необходимой, потому что окончательная интерпретация принадлежит контроллеру и плоскости данных, а не только правилу приёма.
Маршрутизация и проверки здоровья имеют аналогичные ограничения. Traefik может выбирать между внутренними сервисами и выводить конечную точку, которая не проходит настроенную проверку, но не может определить, представляет ли успешный ответ приложения корректную транзакцию. Сервис может возвращать HTTP-статус успеха, обслуживая устаревшие данные или завися от отказавшей нижестоящей системы. Шлюз автоматизирует транспортные решения; он не заменяет наблюдаемость уровня приложений или бизнес-валидацию.
Самая безопасная операционная модель проверяет и успешное, и отклонённое поведение. Платформа должна проверять, что ожидаемые запросы достигают нужного приложения, но также что неожиданные хосты, административные пути, неодобренные методы и некорректные заголовки идентичности отклоняются. Общий шлюз может воспроизводить хорошие политики для многих сервисов, но с той же эффективностью он может воспроизводить ошибочный шаблон.
Kubernetes расширил и внедрение, и управление
Kubernetes дал Traefik среду, тесно соответствующую его модели провайдеров. Традиционные ресурсы Ingress предлагали стандартный способ открытия HTTP-сервисов, а аннотации добавляли поведение, специфичное для реализации. Пользовательские определения ресурсов Traefik предоставляли более богатые объекты маршрутизации и middleware. Более новый Kubernetes Gateway API пытается определить более чёткие роли для инфраструктурных провайдеров, операторов шлюзов и команд приложений.
Поддержка этих моделей даёт организациям несколько путей миграции и совместимости. Существующий кластер может сохранить ресурсы Ingress, использовать специфичные для Traefik объекты там, где нужны дополнительные возможности, и внедрять Gateway API по мере взросления платформы. Такая широта коммерчески полезна, но создаёт и большую нагрузку на тестирование и документацию, поскольку доступность функций, обработка статусов и поведение при пересечении ресурсов могут различаться в зависимости от релиза и модели конфигурации.
Gateway API стратегически важен, потому что делает организационные полномочия более явными. Инфраструктурные команды могут управлять ресурсами GatewayClass и Gateway, а команды приложений подключают маршруты в разрешённых пределах. Reference grants и ограничения неймспейсов могут снизить неоднозначность, создаваемую моделями с большим числом аннотаций, хотя они работают только если реализация и политика платформы корректно обеспечивают эти связи.
Поддержку стандарта не следует читать как поддержку каждой опциональной функции. Ресурс может быть принят API-сервером Kubernetes и при этом оставаться неразрешённым или лишь частично реализованным контроллером. Платформенным командам по-прежнему нужны тесты под конкретный релиз: подключение маршрутов, ссылки на сертификаты, поддержку протоколов, фильтры, отчёты о статусе и доступ между неймспейсами.
Миграция требует сравнения поведения, а не механического преобразования. Аннотация Ingress может не отображаться напрямую в фильтр Gateway API, а цепочка middleware Traefik может не иметь точного эквивалента в стандартном ресурсе. Переписывание манифестов без тестирования итогового пути трафика может изменить приоритеты, обработку идентичности или поведение сертификатов, оставив развёртывание внешне здоровым.
Более широкий рынок ingress тоже меняется: проекты развиваются, продукты снимаются с поддержки, организации пересматривают свои стратегии контроллеров. Traefik может выиграть, предлагая убедительный путь миграции, сильную реализацию Gateway API и знакомую операционную модель. Он может проиграть, когда поддержка нескольких систем ресурсов усложняет рассуждения о поведении или когда управляемый облачный шлюз снимает достаточно операционной работы, чтобы оправдать более тесную зависимость от провайдера.
Таким образом, Kubernetes расширил не только возможности внедрения Traefik. Он сделал шлюз частью распределённой системы управления, в которой манифесты приложений, права неймспейсов, пользовательские ресурсы, политики приёма и поведение контроллера вместе участвуют в одном решении о трафике. Конфигурация прокси стала менее заметной как единый файл, но базовая политика не исчезла — она распределилась по платформе.
Идентичность и шифрование создают самую чувствительную границу
Middleware позволяет платформенным командам предоставлять переиспользуемые средства контроля аутентификации, перенаправлений, обработки заголовков, переписывания путей и ограничения частоты. Это может повысить согласованность, удерживая общую политику внешнего слоя вне отдельных приложений. Это также означает, что один компонент или цепочка middleware могут влиять сразу на многие сервисы, увеличивая и ценность тщательной проверки, и радиус поражения ошибки.
Обработка идентичности — один из самых рискованных сценариев. Шлюз может аутентифицировать пользователя через внешний сервис и передавать сведения об идентичности внутреннему сервису в заголовках. Приложение затем полагается на Traefik в том, что он удалит версии этих заголовков, присланные атакующим, и вставит доверенные значения. Поэтому граница безопасности включает нормализацию заголовков, их удаление, вставку, доверенные сетевые пути и готовность приложения отклонять прямые запросы, обходящие шлюз.
Бюллетень безопасности Traefik, опубликованный в июле 2026 года, проиллюстрировал чувствительность этого механизма. В затронутых конфигурациях middleware аутентификации варианты с подчёркиванием и обработка имён заголовков могли позволить присланному атакующим заголовку идентичности остаться в запросе и быть воспринятым как доверенный ниже по цепочке. Операторам нужно было обновиться до исправленных релизов и проверить, полагалась ли их конфигурация на затронутый шаблон.
Бюллетень не устанавливает, что каждая конфигурация аутентификации Traefik была небезопасной, и патч не устраняет архитектурную потребность в дизайне доверенного прокси. Он показывает, что, казалось бы, небольшие различия в обработке заголовков могут изменить границу идентичности. Внутренний сервис должен быть доступен только через авторизованные пути, а шлюз должен удалять или заменять недостоверные сигналы идентичности до того, как их получит приложение.
Порядок middleware может приводить к аналогичным последствиям и без дефекта ПО. Переписывание пути до авторизации может изменить ресурс, который оценивает сервис аутентификации. Добавление, сохранение или удаление заголовка на неверном этапе может изменить то, чему доверяет приложение. Поэтому переиспользуемые цепочки нуждаются в явной семантике, контроле версий и поведенческих тестах, а не в неформальных предположениях о значении их названий.
Права собственности должны проектироваться с той же осторожностью. Если позволить каждой команде приложения создавать или подключать произвольный middleware, центральные средства контроля могут ослабнуть, а если прогонять каждое изменение через одну платформенную группу, может вернуться очередь заявок, ради устранения которой и создавался Traefik. Один из рабочих вариантов: команды безопасности или платформы поддерживают одобренные компоненты, а команды приложений выбирают среди них в чётко определённых границах неймспейсов и хостов.
Автоматизация TLS добавляет ещё одну форму рычага. Через ACME и настроенные источники сертификатов Traefik может получать и продлевать сертификаты, завершать зашифрованные соединения и централизовать транспортную политику. Это устраняет повторяющуюся работу по продлению и может упростить безопасное открытие сервисов, но также помещает приватные ключи, состояние сертификатов и учётные данные внешних аккаунтов в инфраструктурный компонент, обслуживающий множество приложений.
Автоматизация сертификатов зависит не только от процесса прокси. DNS-челленджи могут требовать учётных данных DNS-провайдера, HTTP-челленджи требуют доступности, удостоверяющие центры вводят лимиты частоты, а неудачное продление или перенос хранилища может затронуть несколько доменов. Организациям нужны мониторинг истечения, проверенные резервное копирование и восстановление, контролируемый доступ к учётным материалам и ясное понимание того, где хранится состояние сертификатов.
Завершение TLS также даёт шлюзу видимость метаданных запросов и, в зависимости от конфигурации, расшифрованного содержимого. Эта видимость поддерживает маршрутизацию, логирование и обнаружение угроз, но создаёт обязанности в области приватности и управления данными. Логи и трейсы не должны становиться бесконтрольными хранилищами учётных данных, личной информации или содержимого приложений только потому, что шлюз может их наблюдать.
Централизованная работа с сертификатами может также повысить затраты на переход. Переход на другой шлюз может потребовать переноса состояния аккаунтов, сертификатов, ответственности за продление и политики доверия в дополнение к воспроизведению маршрутов. Поэтому устойчивый дизайн должен документировать и восстановление, и миграцию, позволяя слою идентичности и шифрования пережить отказ или замену одной платформы шлюза.
Open source создал дистрибуцию; Traefik Labs построил бизнес
Traefik Proxy — главный двигатель внедрения компании. Разработчики могут скачать его, запускать официальные образы, изучать код, сообщать о проблемах, вносить изменения и получать операционный опыт, не покупая сначала коммерческий продукт. Это снижает стоимость оценки и даёт Traefik Labs канал распространения, который закрытая инфраструктурная платформа вряд ли смогла бы воспроизвести.
Компания конвертирует часть этого внедрения в спрос на поддержку, управление, усиленную упаковку и специализированные возможности шлюза. Организации, уже эксплуатирующие Traefik Proxy, может быть легче обучать работе с Traefik Hub, потому что концепции плоскости данных знакомы. Коммерческие отношения начинаются с установленной технической базы, а не с продажи полностью новой платформы.
Граница между проектом и компанией остаётся важной. Traefik Labs контролирует коммерческую дорожную карту и нанимает ключевых мейнтейнеров, тогда как внешние контрибьюторы участвуют в публичном репозитории. Внесение кода не создаёт прав собственности или корпоративных голосов, а отношения с инвесторами не определяют автоматически исход каждого публичного обсуждения дизайна. Практическое влияние видно через мейнтейнерство, ревью, решения о релизах, лицензирование и распределение технической работы.
Бизнесы в модели open-core должны балансировать несколько интересов. Сообщество ожидает способный, поддерживаемый и заслуживающий доверия открытый продукт. Корпоративные клиенты ожидают дифференцированных функций и надёжной поддержки. Инвесторы ожидают роста, а мейнтейнерам нужно достаточно времени и ресурсов для сохранения качества.
Если коммерческая упаковка ослабляет community-версию или создаёт неопределённость вокруг ранее ожидаемых функций, двигатель дистрибуции может потерять доверие; если платный слой даёт слишком мало дополнительной ценности, компании может быть трудно финансировать ожидаемые от неё сопровождение и корпоративное развитие.
Containous объявил о раунде Series A на 10 миллионов долларов 15 января 2020 года. Раунд возглавил Balderton Capital, при участии Elaia и 360 Capital. Финансирование поддержало разработку корпоративных продуктов, коммерческое расширение и международный рост в то время, когда Kubernetes и cloud-native сети входили в мейнстримное планирование инфраструктуры.
Подтверждённый раунд Series A не следует представлять как полную историю финансирования компании. Текущие материалы компании также называют среди инвесторов Kima Ventures и OSS Capital, но публичный доступ не раскрывает доли владения, текущие договорённости о голосовании в совете директоров, общий объём привлечённого капитала по всем инструментам или текущую оценку. Список инвесторов устанавливает участие, а не контроль.
Переименование из Containous в Traefik Labs в сентябре 2020 года совпало с более широкими продуктовыми амбициями. Тогда компания упоминала продукты, включая Proxy, Mesh, Enterprise и Pilot. Эти названия описывают исторический портфель, а не текущую стратегию. К моменту окончания исследования в 2026 году наиболее чёткий коммерческий акцент был на Traefik Proxy, Traefik Hub, AI Gateway и MCP Gateway.
Руководство сменилось 1 февраля 2024 года. Sudeep Goswami стал главным исполнительным директором, а основатель Emile Vauge перешёл с должности CEO на должность технического директора. Gerald Croes публично указан как вице-президент по инженерии, а Sebastien Francois — как руководитель финансового направления, хотя публичные данные не раскрывают полный состав совета директоров компании, внутренние права голоса или структуру подчинённости.
Переход разделяет коммерческое масштабирование и техническую и общественную роль основателя. Специализированный генеральный директор может сосредоточиться на корпоративных продажах, международной экспансии и организационном дизайне, пока основатель сохраняет архитектурную преемственность. Такая схема может также создавать разные центры влияния, когда коммерческие результаты и доверие сообщества давят на одну и ту же дорожную карту с разных сторон.
Сообщество не имеет формального корпоративного голоса только потому, что вносит код или использует официальные образы, однако его готовность внедрять, сообщать о проблемах, проверять и рекомендовать программное обеспечение имеет материальную экономическую ценность. Поэтому руководство должно управлять аудиторией, которая центральна для бизнеса, но не эквивалентна клиентам, сотрудникам или акционерам. Долгосрочная устойчивость зависит от наличия возможностей ревью и преемственности мейнтейнерства за пределами одного основателя или руководителя.
Сообщаемые показатели внедрения Traefik велики. В июле 2026 года Emile Vauge сказал, что проект достиг 1 000 контрибьюторов и 3,5 миллиарда загрузок официальных Docker-образов. Эти цифры устанавливают широкое участие и многократное потребление официальных образов, но не устанавливают 3,5 миллиарда уникальных установок, клиентов или пользователей.
Один кластер может загружать один и тот же образ много раз, а системы непрерывной интеграции, зеркала и автоматические обновления могут создавать дополнительные события. Одна организация может обеспечить большое количество загрузок. У подсчёта контрибьюторов есть аналогичные ограничения: одна правка документации и годы сопровождения оба считаются вкладом, хотя представляют очень разные уровни ответственности.
Компания сообщала о более чем двух миллиардах загрузок во время ребрендинга 2020 года, но исторические и текущие цифры могут использовать разные определения. Их не следует превращать в темп роста без единообразной методики. Направление внедрения хорошо подтверждено; текущее число активных производственных развёртываний, поддерживаемых версий и платящих клиентов остаётся недоступным.
Traefik Hub выводит компанию за пределы ingress
Ingress отвечает на вопрос, как внешний трафик достигает приложения. Управление API добавляет вопросы об идентичности, политиках, версионировании, обнаружении, наблюдаемости и организационном владении. Traefik Hub представляет переход компании от компонента маршрутизации к коммерческому API-шлюзу и платформе управления.
Продукт опирается на среду выполнения прокси, добавляя обнаружение, политики, управление и корпоративную видимость. Это создаёт отношение между плоскостью данных, которая обрабатывает трафик, и плоскостью управления, которая помогает операторам определять, распространять и наблюдать политики. Клиентам нужно понимать, какие функции продолжают работать локально во время сбоя плоскости управления и какие обновления зависят от постоянного доступа к центральным сервисам.
Централизованное обнаружение может помочь организациям находить интерфейсы, которые иначе остались бы распределёнными по кластерам и командам. Общие политики могут снизить несогласованность аутентификации и ограничений частоты, а средства управления могут дать инвентаризацию маршрутов, сертификатов и состояния здоровья шлюзов. Эти функции становятся тем полезнее, чем быстрее число сервисов растёт по сравнению с возможностями центральной платформенной команды проверять их вручную.
Тем не менее управление API шире, чем обратное проксирование с интерфейсом управления. Крупные организации могут ожидать порталы разработчиков, управление жизненным циклом, контроль версий, аналитику, интеграцию с идентичностью и процессы политик. Такие компании, как Kong, и другие вендоры API-платформ конкурируют по этим параметрам, а облачные провайдеры предлагают управляемые шлюзы, тесно связанные с их собственными системами идентичности, биллинга и операций.
Преимущество Traefik — преемственность с плоскостью данных и опытом разработчика, который многие команды уже знают. Организация, уже использующая Traefik Proxy, может добавить управление и политики без замены каждого компонента в рантайме. Недостаток в том, что корпоративные требования могут увести продукт от простоты, которая обеспечила внедрение, и создать платформу, внутреннее поведение которой командам приложений становится труднее проверять.
Поэтому коммерческая упаковка имеет значение. Названия и страницы продуктов устанавливают, что функции предлагаются, но не доказывают, что каждая возможность включена в каждую редакцию или контракт. Покупателям нужно оценивать точные функции управления, политик, поддержки и восстановления, которые им требуются. Коммерческий тест состоит в том, создаёт ли Hub достаточный управленческий и операционный рычаг, чтобы оправдать дополнительную зависимость от плоскости управления.
AI и MCP-шлюзы расширяют последствия решения о маршрутизации
ИИ-приложения часто вызывают провайдеров моделей через HTTP-интерфейсы, из-за чего такой трафик выглядит похожим на обычный API. Операционный смысл другой. Запросы могут порождать затраты, измеряемые в токенах, ответы могут долго передаваться потоком, модели провайдеров различаются по качеству и политикам, а промпты могут содержать проприетарную, личную или регулируемую информацию.
Traefik AI Gateway применяет к этому трафику аутентификацию, маршрутизацию к провайдерам, квоты, наблюдаемость и политики. Центральный шлюз может удерживать учётные данные провайдеров вне отдельных приложений, давать общий учёт потребления и помогать организациям применять лимиты между командами. Он также может дать операторам платформы одно место для правил выбора провайдеров и обработки сбоев.
Маршрутизацию моделей нельзя свести к обычному балансированию нагрузки. Два провайдера или модели могут не давать эквивалентные результаты, а переключение при сбое, сохраняющее доступность, может изменить качество, поведение безопасности, местонахождение данных, цену или договорные условия. Операторам нужно определять, когда подстановка допустима и как приложение узнаёт о том, что она произошла.
Экономика токенов также меняет смысл ограничения частоты. Один запрос может быть гораздо дороже другого, а маленький промпт может привести к большому потоковому ответу. Полезная политика может учитывать объём токенов, класс модели, параллелизм, бюджет арендатора и длительность, а не только запросы в секунду. Точность этих средств контроля зависит от метаданных провайдеров и способности шлюза интерпретировать их согласованно.
Управление данными особенно чувствительно, потому что шлюз может наблюдать промпты и ответы. Логи, полезные для отладки, могут создать второе хранилище чувствительного содержимого. Поэтому редактирование, контроль доступа, хранение, шифрование и локализация должны быть спроектированы до того, как шлюз станет центральной точкой для модельного трафика.
Независимые свидетельства масштабного внедрения AI Gateway от Traefik к моменту окончания исследования были ограничены. Продукт соответствует реальной инфраструктурной потребности, но наличие не устанавливает лидерство на рынке или широкое производственное использование. Его коммерческая позиция будет зависеть от ссылок клиентов, широты провайдеров, качества политик и скорости адаптации продукта к меняющимся интерфейсам моделей.
Model Context Protocol, или MCP, расширяет проблему политик с запросов моделей на агентов и инструменты. MCP позволяет хостам и агентам обнаруживать серверы, предоставляющие инструменты и ресурсы. Вызов инструмента может прочитать документ, выполнить запрос к базе данных, изменить заявку, запустить код или инициировать внешнее действие, давая шлюзу влияние на деятельность, последствия которой выходят за рамки возврата информации.
Traefik MCP Gateway применяет к этим соединениям маршрутизацию, инвентаризацию, аутентификацию и контроль доступа. Он может уменьшить число прямых, неуправляемых отношений между агентами и поставщиками инструментов и упростить проверку среды. Однако полезная граница политик часто уже самого сервера.
Агент, которому разрешено просматривать документацию, может не иметь права удалять записи, даже если обе операции доступны через один и тот же MCP-сервер. Поэтому права на уровне инструментов, разделение арендаторов, контроль источников и аудит необходимы, если шлюз должен обеспечивать реальное управление, а не просто посредничество при соединении.
Инъекция промптов добавляет другое ограничение. На агента может повлиять недостоверное содержимое до выбора инструмента, и шлюз не может определить безопасность каждого семантического решения, лишь аутентифицируя соединение. Он может ограничить доступные инструменты, требовать более строгого одобрения для опасных действий, записывать вызовы и ограничивать сетевую доступность, но он не делает небезопасного агента или сервер безопасным.
MCP также создаёт проблемы обнаружения и жизненного цикла. Серверы, инструменты и схемы могут быстро меняться, учётные данные требуют ротации, а экспериментальная интеграция может стать критичной для бизнеса, не пройдя установленный процесс управления API. Инвентаризация шлюза может сделать эти отношения видимыми только тогда, когда инвентаризация связана с владельцем, классификацией и контролем изменений.
Независимые свидетельства развёртываний MCP Gateway к моменту окончания исследования также были ограничены. Продукт представляет собой логичное продолжение исходной логики Traefik, потому что динамические конечные точки и политики остаются центральными для задачи. Неопределённость в том, сможет ли Traefik Labs добавить семантику безопасности, необходимую для агентов и инструментов, не ослабив надёжность и ясность своих основных продуктов — прокси и API.
Безопасность и операции определяют, безопасна ли консолидация
Обратный прокси обрабатывает трафик, контролируемый атакующими, на привилегированной границе. Traefik может разбирать протоколы, завершать TLS, вызывать сервисы аутентификации, изменять заголовки и выбирать внутренние пункты назначения. Каждая возможность создаёт дополнительные пути кода, варианты конфигурации и предположения о доверии, а коммерческое расширение в API, ИИ и MCP увеличивает диапазон данных и действий, проходящих через шлюз.
В течение 2026 года проект опубликовал или обновил несколько бюллетеней безопасности и назвал год рекордным по числу сообщений об уязвимостях. Высокое число сообщений может одновременно отражать большую и тщательно изучаемую поверхность атаки, активное раскрытие и реальные дефекты ПО. Поэтому само число менее полезно, чем серьёзность, эксплуатируемость, скорость реакции, доступность патчей и темп, с которым операторы разворачивают исправленные версии.
Июльский бюллетень о заголовках идентичности показал операционную работу, требуемую после раскрытия. Командам нужно было определить затронутые версии, проверить, используют ли они соответствующий шаблон аутентификации, применить исправленный релиз и протестировать всю цепочку доверенного прокси. Исправленная версия на стороне проекта не защищает отслеживаемое развёртывание, которое осталось закреплённым на старом образе.
Конфигурация — отдельная категория риска. Полностью пропатченный шлюз всё равно может открыть сервис через слишком широкий маршрут, довериться не тому неймспейсу, хранить чувствительные логи или позволить клиентам обходить шлюз и достигать внутреннего сервиса напрямую. Поэтому рекомендации по безопасности должны охватывать уязвимости ПО, полномочия маршрутизации, права провайдеров, семантику middleware, работу с сертификатами и окружающие сетевые средства контроля.
Traefik Proxy v3.7.10 был выпущен 31 июля 2026 года, что показывает активный темп патчей и релизов на момент окончания исследования. Частота релизов становится операционно полезной только тогда, когда организации ведут инвентаризацию развёрнутых версий и могут тестировать обновления на том поведении, на которое полагаются. Процесс, запустившийся успешно, всё равно может изменить приоритеты маршрутов, обработку middleware или статус Gateway API.
Полезная инвентаризация должна определять каждое развёртывание, его версию, включённые провайдеры, точки входа, модель конфигурации, подключённые middleware и ответственного за поддержку. Шлюзы, созданные независимо командами приложений, могут ускользнуть от централизованного патчинга и мониторинга. Совокупные цифры загрузок образов не дают указаний на то, остаётся ли затронутый экземпляр активным в производстве.
Тестирование обновлений должно проверять путь трафика, а не только здоровье процесса. Критические хосты, случаи отклонения доступа, продление сертификатов, заголовки аутентификации, таймауты, повторы и выбор внутреннего сервиса — всё это нуждается в поведенческих проверках. Канареечные развёртывания могут снизить риск, направляя ограниченную часть трафика на новую версию перед более широким продвижением.
Радиус поражения — это дизайнерское решение. Общий шлюз уменьшает дублирование работы и упрощает применение общих политик, но одна ошибка конфигурации или дефект ПО может затронуть множество команд одновременно. Отдельные развёртывания могут изолировать арендаторов, среды или критичные сервисы, хотя создают дополнительную операционную работу и больше экземпляров для инвентаризации.
Резервные реплики защищают от отказа одного процесса или хоста. Они не защищают от некорректной динамической конфигурации, распространённой на все реплики. Поэтому устойчивость требует валидации конфигурации, надёжного отката и, для критических сервисов, проверенного пути к последнему известному рабочему состоянию.
Наблюдаемость должна соединять всю цепочку решений. Операторы должны уметь проследить запрос от точки входа через выбранный роутер, цепочку middleware и внутренний сервис, а затем определить метку, аннотацию, пользовательский ресурс или файл, создавший этот путь. Метрики могут показать, что запросы падают, но для объяснения причины часто нужен источник конфигурации.
Непрерывность также требует плана выхода. Клиенты должны понимать, как воссоздать маршруты, сертификаты, политики и состояние плоскости управления на другой платформе. Переносимость — не свидетельство отсутствия ценности у Traefik; это свидетельство того, что шлюзом управляют как заменяемой инфраструктурой, а не позволяют ему стать недокументированной постоянной зависимостью.
Конкуренция охватывает несколько инфраструктурных рынков
У Traefik разные конкуренты в зависимости от проблемы, которую решает клиент. В развёртываниях open-source обратных прокси и Kubernetes ingress долгую историю эксплуатации имеют NGINX, NGINX Ingress и HAProxy. Системы на базе Envoy предоставляют программируемые плоскости данных, используемые в шлюзах и сервисных сетках, а другие Kubernetes-нативные контроллеры конкурируют за счёт простоты, соответствия стандартам и интеграции с экосистемой.
В корпоративном управлении API Traefik конкурирует с Kong, Tyk, Gravitee, Apache APISIX и другими платформами, предлагающими применение политик, инструменты для разработчиков, аналитику, управление жизненным циклом и поддержку. Облачные провайдеры предлагают управляемые ingress и API-шлюзы, снижающие операционную нагрузку клиента внутри одной экосистемы. Эти сервисы могут быть привлекательными, даже если усиливают зависимость от провайдера или делают политики менее переносимыми между средами.
Сервисные сетки пересекаются с Traefik, когда организации хотят идентичность рабочих нагрузок и политики восток-запад в дополнение к ingress север-юг. Одна архитектура может использовать Traefik на внешней границе и другую плоскость данных внутри, а другая — предпочесть единую систему на базе Envoy. Важно сравнение операционных моделей, а не общий список функций.
Конкуренция на рынке AI-шлюзов расширяется по мере того, как специализированные стартапы и существующие вендоры управления API добавляют маршрутизацию моделей, учёт токенов, мониторинг провайдеров и защитные механизмы. Traefik выигрывает от существующего прокси, облачно-нативной пользовательской базы и опыта работы на пути трафика. Он всё же должен показать, что его ИИ-возможности решают особые проблемы стоимости, данных и сбоев модельного трафика, а не представляют обычные API-контроли под новой терминологией.
Управление MCP менее зрелое. Конкуренты включают специализированные компании по безопасности агентов, средства контроля, встроенные в более широкие платформы, и прямое управление отдельными MCP-серверами. Запуск шлюза на этом рынке устанавливает стратегическое намерение, но не лидерство, пока протокол, модель безопасности и операционные практики остаются в разработке.
Наиболее очевидная дифференциация Traefik — сочетание провайдер-ориентированной динамической конфигурации, знакомости для разработчиков и пути от open-source прокси к коммерческому управлению трафиком. Его ограничения включают ограниченное финансовое раскрытие, конкуренцию в нескольких продуктовых категориях и давление вендоров с более глубокими портфелями управления API или встроенной облачной дистрибуцией.
Стандарты будут влиять на то, насколько долговечной станет эта дифференциация. Сильная поддержка Kubernetes Gateway API может снизить затраты на миграцию и сделать Traefik актуальным для более широкого круга развёртываний. Проприетарные функции политик могут создавать коммерческую ценность, но также повышать затраты на переход. Компании нужно решать, какие возможности должны оставаться переносимыми и где специализированные функции оправдывают более тесный контроль.
Стратегический тест — выживет ли простота при концентрации
У Traefik Labs есть последовательная логика расширения. Traefik Proxy начинался с обнаружения меняющихся конечных точек приложений и маршрутизации к ним трафика. API добавили требования идентичности, жизненного цикла и политик. Провайдеры моделей ввели решения о стоимости токенов, обработке данных и выборе провайдера, а MCP-серверы открыли агентам меняющиеся наборы инструментов и ресурсов.
Во всех этих категориях шлюз выполняет родственную функцию: обнаруживает конечные точки, принимает запросы, распознаёт клиентов, выбирает пункты назначения, применяет политики и записывает активность. Если стратегия успешна, Traefik Hub может стать единым слоем управления для трафика приложений, API, ИИ и MCP, а Traefik Proxy останется знакомой open-source плоскостью данных. Клиенты могли бы переиспользовать системы идентичности, методы политик и операционные процессы вместо развёртывания отдельного шлюза для каждой рабочей нагрузки.
Та же консолидация создаёт риск концентрации. Одна платформа должна была бы надёжно работать в HTTP-маршрутизации, интеграции с Kubernetes, управлении API, политиках провайдеров моделей, обработке промптов и авторизации инструментов. Ошибка конфигурации, уязвимость ПО или компрометация плоскости управления могут затронуть сразу несколько классов рабочих нагрузок.
Расширение также давит на организационную фокусировку. Сопровождение широко распространённого open-source прокси уже требует инженерных, безопасностных, документационных и релизных ресурсов. Управление API требует дополнительной продуктовой и поддержной работы, а ИИ и MCP вводят быстро меняющиеся интерфейсы и специализированные проблемы безопасности. Инвестиции в эти рынки могут укрепить платформенную позицию Traefik Labs, но могут и отвлечь внимание от надёжности основного шлюза.
Решающие свидетельства придут из операционных границ, а не названий продуктов. Плоскости данных должны продолжать обеспечивать безопасную локальную политику, когда центральные сервисы управления недоступны. Политики должны оставаться проверяемыми, критические рабочие нагрузки — изолируемыми, а ИИ-промпты не должны попадать в обычные системы логирования без продуманных средств контроля. Авторизация MCP должна работать на уровне инструментов и действий, а не только на уровне соединения с сервером.
Публичный архив устанавливает происхождение Traefik, основание компании, раунд Series A 2020 года, ребрендинг, смену руководства, базовую архитектуру и текущее коммерческое направление. Он также подтверждает сообщённые вехи по контрибьюторам и загрузкам образов и существование значимого массива бюллетеней безопасности 2026 года. Он не устанавливает консолидированную выручку, прибыль, текущую оценку, число платящих клиентов, внедрение по продуктам или проверенное количество производственных установок.
Эти пробелы определяют предел коммерческой оценки. Traefik Labs — очевидно значимая компания открытого ядра, чей проект достиг широкой технической аудитории. Нерешённый вопрос в том, насколько эффективно она преобразует этот охват в устойчивую корпоративную выручку и управление, сохраняя открытость, простоту и доверие, поддержавшие её внедрение.
Исходная идея Traefik остаётся убедительной: в динамичной платформе приложений слой трафика должен следовать за состоянием сервисов, а не ждать, пока человек перепишет файл конфигурации. Следующий этап более требователен, потому что шлюзу предлагается следовать не только за сервисами, но и за идентичностями, API, провайдерами моделей, агентами и инструментами. Traefik Labs докажет свою более широкую стратегию, когда клиенты получат этот дополнительный контроль, не теряя способности понимать, изолировать, восстанавливать и заменять слой, через который проходит большая часть их трафика.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров