
Кратко
- В TLS 1.3 поле
certificate_request_contextпоказывает, на какойCertificateRequestотвечает блок аутентификации клиента. Это особенно важно, когда несколько ответов после рукопожатия приходят в ином порядке. Уникальность и непредсказуемость защищают соответствие сообщений внутри соединения, а не создают область прикладной авторизации. - Защищаемая при аудите квитанция отдельно хранит контекст TLS, доказательство владения ключом, решение о пути сертификата, прикладного принципала, ресурс, действие, правило, решение, срок действия и отзыв. Подмена этой связи непрозрачным значением превращает точную корреляцию в политику, которой никто не принимал.
Представим долговечное соединение, в котором служба дважды запрашивает сертификат клиента. Первый запрос предшествует просмотру счёта, второй — административному изменению. На несколько секунд программа создаёт таблицу и называет контексты «просмотр» и «администрирование». Клиент ждёт криптографическое устройство, поэтому ответы приходят в обратном порядке; TLS правильно сопоставляет каждый из них. Через год в журнале остаётся лишь фраза о том, что второй контекст успешно аутентифицирован. Она не сообщает, какой счёт был затронут, какое правило действовало и имел ли владелец ключа право одобрить изменение.
RFC 9846, Proposed Standard от июля 2026 года, заменивший RFC 8446, узко определяет задачу поля. Сообщение CertificateRequest содержит непрозрачный certificate_request_context длиной от нуля до 255 октетов и расширения с требуемыми параметрами аутентификации. Клиент повторяет контекст в ответе Certificate. Так сервер связывает ответ с породившим его запросом.
Контекст обязан быть уникальным в пределах соединения. Если два запроса получат одно значение, CertificateVerify одного обмена может выглядеть ответом на другой. В первоначальном рукопожатии контекст пуст; непустые значения предназначены для аутентификации после рукопожатия. Граница существенна: уникальность не охватывает новые соединения, организации, учётные записи, ресурсы или весь срок жизни удостоверения.
Для запроса после рукопожатия серверу также следует формировать контекст, непредсказуемый для клиента. Очевидный способ — случайное значение. Цель состоит в том, чтобы злоумышленник, временно получивший закрытый ключ, не подготовил заранее действительные ответы на предсказуемые будущие запросы. Непредсказуемость защищает свежесть и привязку доказательства. Она не превращает байты в секретную возможность, токен доступа, роль или деловое поручение.
Расширения запроса описывают параметры выбора на уровне TLS. signature_algorithms обязательно; другие расширения могут указывать приемлемые центры сертификации, фильтры объектных идентификаторов или алгоритмы подписи сертификатов. Они ограничивают материал аутентификации, который вправе вернуть клиент. Но они не отвечают, может ли человек открыть документ, провести платёж или управлять другим арендатором.
Если клиент решает аутентифицироваться, он отправляет Certificate, CertificateVerify и Finished. CertificateVerify доказывает владение соответствующим закрытым ключом и защищает связанный транскрипт рукопожатия. Finished привязывает блок аутентификации к состоянию TLS. Это сильные факты, но сила доказательства не расширяет его предмет. Управление ключом в данном криптографическом диалоге не означает выполнения всех деловых правил верхнего уровня.
Клиент может корректно ответить и без сертификата: послать пустой Certificate, затем Finished. TLS точно установит, что для запроса сертификат не предложен. Это не обязательно означает выход из приложения, отзыв согласия, постоянный отказ от операции или недействительность иной учётной информации. Прикладной протокол решает, разрешить ли анонимное продолжение, потребовать другой фактор или закрыть соединение.
Возможная задержка объясняет потребность в корреляции. Клиенту может понадобиться спросить человека или дождаться устройства с ключом. Тем временем идут другие сообщения, а несколько запросов остаются открытыми. Ответы не обязаны сохранять порядок запросов. Уникальный контекст устраняет неоднозначность, не превращая порядок в сети в идентичность.
Сервер вправе запросить сертификат после рукопожатия, только если клиент ранее предложил пустое расширение post_handshake_auth. Без такого предложения поздний CertificateRequest является неожиданным сообщением и вызывает фатальное предупреждение. Даже объявленная возможность TLS может быть запрещена прикладным протоколом.
RFC 9113 наглядно показывает разделение полномочий. Сервер HTTP/2 не должен отправлять CertificateRequest после рукопожатия TLS 1.3, а клиент считает его ошибкой соединения. Запрет действует, даже если клиент предложил post_handshake_auth: возможность могла быть заявлена для других прикладных протоколов. То, что допустимо в TLS, не отменяет правила соединения и мультиплексирования HTTP/2.
Действительность пути сертификатов — ещё одно независимое решение. RFC 5280 описывает проверку пути с учётом ограничений сертификатов, выбранного якоря доверия и входных данных полагающейся стороны. Выбор якоря уже является политикой, а приложение может дополнительно ограничивать пути, действительные в ином контексте. Правильно возвращённый контекст не выбирает якорь и не делает любой действительный путь пригодным для любой цели.
Следует разделять три предиката. Доказательство владения показывает, что конечная сторона управляет закрытым ключом. Проверка по выбранной политике пути может связать ключ с сертифицированным именем в определённой модели доверия. Затем приложение отображает результат на принципала и решает, что тот вправе сделать с конкретным ресурсом. Истинность первого предиката не определяет два последующих.
RFC 9525 показывает, что прикладные протоколы при использовании TLS должны сами определить проверку идентичности службы. Основной предмет документа — идентичность сервера, а не универсальная авторизация клиента. Однако структурный урок остаётся: TLS предоставляет механизм, а профиль применения задаёт опорную идентичность и последствия совпадения.
OAuth с взаимным TLS делает разделение ещё заметнее. RFC 8705 различает аутентификацию клиента сертификатом и привязанные к сертификату токены доступа. Сервер авторизации применяет политику к зарегистрированному client_id, сравнивает сертификат с ожидаемым удостоверением и может связать токен с доказательством владения. На сервере ресурсов именно токен по-прежнему несёт решение о доступе; сертификат и контекст сами по себе не перечисляют разрешённые ресурсы.
RFC 6749 помещает области OAuth в слой авторизации. RFC 7662 позволяет серверу ресурсов узнать, активен ли токен, и получить относящиеся к нему метаданные. Успешное соответствие контекста TLS не говорит, истёк ли токен, отозван ли он или сокращена ли его область. Смешение уровней мешает применять изменения политики внутри долгого соединения.
Рекомендации RFC 9325 помогают выбирать безопасные версии, алгоритмы и методы эксплуатации TLS и DTLS, но не создают всеобщую систему ролей. Так же реестр параметров TLS IANA координирует совместимые коды и названия, однако не решает, какие права имеют сотрудник или служба в конкретном развёртывании.
В нормативной истории оператору следует хранить информационную страницу RFC 9846 и реестр исправлений. RFC 8446 остаётся полезным для понимания заменённого текста и перехода. Такая история доказывает, какую спецификацию рассматривали, но не заменяет политику авторизации конкретной операции.
Граница перекликается с двумя идеями Lu Heng. Минимальная начальная спецификация позволяет решить необходимую задачу координации, не занимая всё пространство будущих локальных решений. Зеркало политики предлагает смотреть туда, где решение действительно принимается, а не только на технический след. certificate_request_context — хорошая минимальная координация: поле устанавливает принадлежность сообщения и оставляет приложению полномочие, о котором TLS ничего не знает.
Ошибка часто начинается с терминов. Команда называет контекст «scope», временную таблицу — «session role», а криптографический успех — «authorized». Вскоре те же слова повторяют панели, поддержка и экспорт аудита. Удобная подпись, существовавшая лишь в памяти процесса, начинает выглядеть гарантией протокола, хотя ни один стандарт не придавал этим байтам делового смысла за пределами соединения.
Опасно и считать новый контекст продлением прав. Аутентификация после рукопожатия способна снова доказать владение ключом, но не пересчитывает автоматически состояние счёта, лицензии, область токена или отзыв. И наоборот, старая аутентификация не должна навечно замораживать политику начала соединения. Событие аутентификации и решение авторизации нуждаются в отдельных моментах действия и явных причинах переоценки.
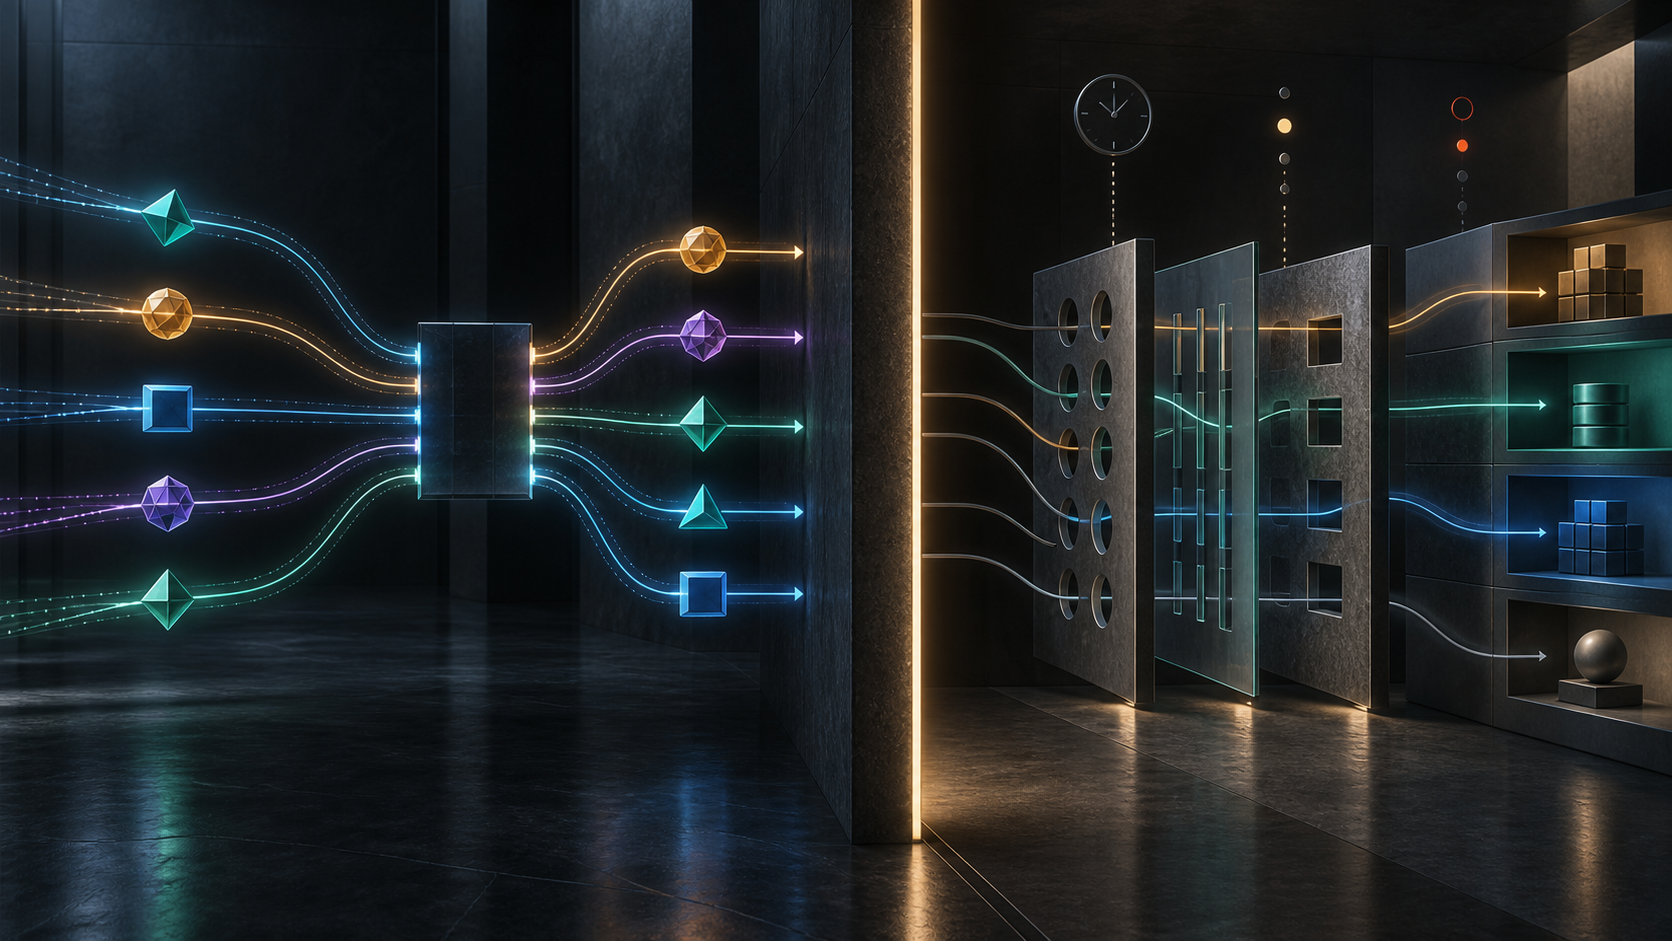
Понятная архитектура сохраняет не менее четырёх пространств имён. TLS ведёт соединение, запрос, контекст, транскрипт и результат доказательства. Инфраструктура открытых ключей ведёт сертификат, путь, якоря и ограничения. Прикладная идентичность ведёт принципала, учётную запись, арендатора и способ привязки. Авторизация ведёт ресурс, действие, правило, решение и интервал действия. Идентификаторы могут связывать пространства, но один идентификатор не должен присваивать смысл другого.
Разделение улучшает реагирование на инциденты. При компрометации ключа команда найдёт прикладные решения, которые от него зависели, не предполагая одинаковое полномочие у каждого контекста. При изменении политики будущие действия можно остановить, не закрывая TLS-соединение. Если спор касается личности, связь сертификата с принципалом проверяется отдельно, без переписывания криптографического факта в транскрипте.
Источники
- https://www.rfc-editor.org/rfc/rfc9846.html
- https://www.rfc-editor.org/info/rfc9846/
- https://www.rfc-editor.org/errata/rfc9846
- https://www.iana.org/assignments/tls-parameters/tls-parameters.xhtml
- https://www.rfc-editor.org/rfc/rfc8446.html
- https://www.rfc-editor.org/rfc/rfc5280.html
- https://www.rfc-editor.org/rfc/rfc9525.html
- https://www.rfc-editor.org/rfc/rfc9113.html
- https://www.rfc-editor.org/rfc/rfc8705.html
- https://www.rfc-editor.org/rfc/rfc6749.html
- https://www.rfc-editor.org/rfc/rfc7662.html
- https://www.rfc-editor.org/rfc/rfc9325.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/the-policy-mirror/
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров