
Кратко
- Точная юридическая идентичность подтверждена надёжно. Национальный интернет-реестр Бразилии закрепляет AS262775 и домены
techs.com.brиtechs.net.brза TECHS TECNOLOGIA EM HARDWARE E SOFTWARE (CNPJ 00.981.458/0001-79); муниципальные и федеральные записи повторяют тот же идентификатор. - Публичные записи говорят о большем, чем обычный ИТ-реселлер. Они связывают TECHS с зарегистрированным адресным пространством IPv4 и IPv6, полномочиями на доступ в интернет, заявлениями о хостинге и управляемых сервисах, муниципальной передачей данных, мониторингом, средствами контроля безопасности и обслуживаемыми на местах системами видеонаблюдения.
- Доказательства не раскрывают муниципальную топологию, принадлежность «последней мили», разнообразие маршрутов, уровни услуг, субподрядчиков, операционный штат, историю инцидентов, показатели восстановления или инфраструктуру дата-центра. Владение AS доказывает административную и маршрутную поверхность, а не сквозной контроль.
- Публичному заказчику следует закупать измеримую операционную систему: реестры каналов и активов, разнообразие физических путей, доказательства безопасности маршрутизации, поименованные роли эскалации, учения по восстановлению, права на экспорт и протестированный план перехода. Узнаваемость бренда и давние отношения не заменяют этих механизмов контроля.
В 8:03 карта краснеет
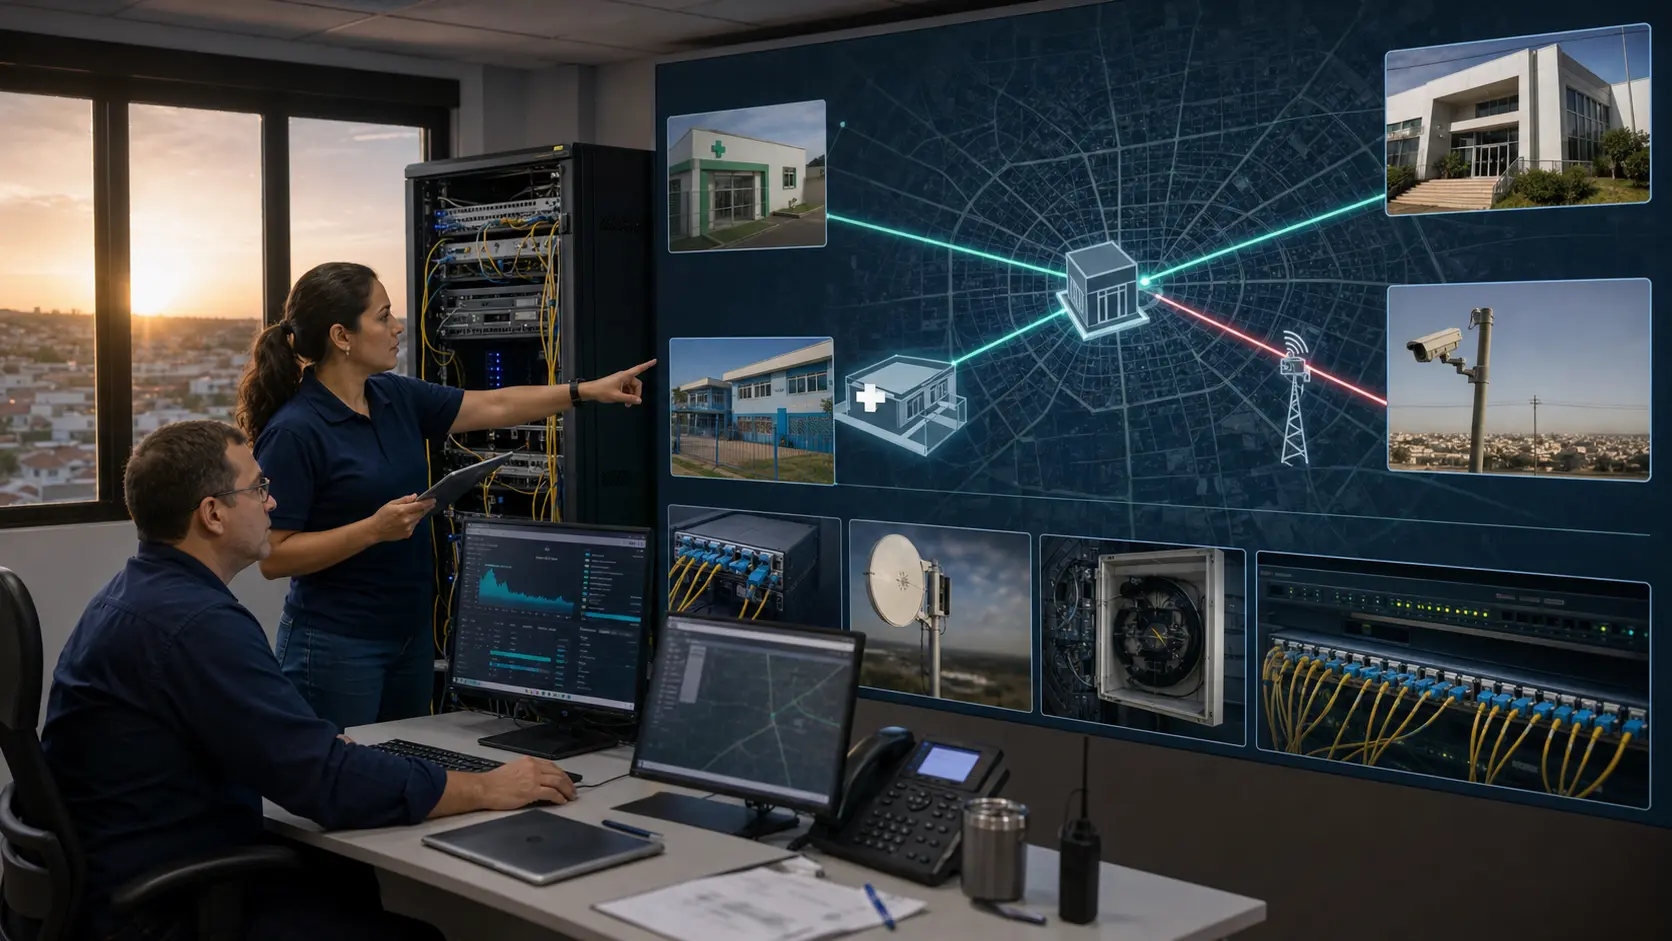
Представьте первые три минуты сбоя муниципальной сети. В 8:00 в будний день сотрудники начинают проходить аутентификацию в школах, клиниках и административных офисах. В 8:03 несколько площадок исчезают с карты мониторинга. Медицинский пункт ещё может питать локальное оборудование, но не может достучаться до центрального приложения. Окно приёма граждан видит экран входа, но не может завершить операцию. Камеры продолжают снимать на периферии, однако в диспетчерскую изображения больше не поступают.
Кто-то должен решить, является ли общей причиной повреждённое волокно, вышедшее из строя радиооборудование, коммутатор доступа, блок питания, правило межсетевого экрана, вышестоящий маршрут, служба разрешения имён, серверная платформа или слепая зона мониторинга.
Этот момент — лучший способ понять, что такое TECHS TECNOLOGIA EM HARDWARE E SOFTWARE, чем каталог технологических ярлыков. Решающий продукт — не «интернет», «облако», «безопасность» или «поддержка» по отдельности. Это способность сохранять и восстанавливать цепочку муниципальной работы сразу на всех этих уровнях. Публичный заказчик платит за границу контроля: кто видит тревогу, кто владеет маршрутом, кто может попасть на объект, у кого есть право менять конфигурацию, кто звонит оператору связи, кто информирует муниципалитет и кто может доказать, что восстановление завершено, а не просто правдоподобно.
TECHS — интересный тест, потому что компания оставляет несколько сильных публичных следов.Запись Registro.br для AS262775напрямую связывает автономную систему с тем же бразильским налоговым идентификатором, который фигурирует в контрактах Араракуары.Запись о награждении контракта 2022 годаописывает межсоединение, передачу и приём данных, голоса и изображений между муниципальными органами с обеспечением безопасности, контроля, управления и мониторинга. Текущаястраница управляемых услугкомпании говорит, что она проактивно управляет серверами, сетями и рабочими станциями. Каждый пункт важен. Ни один по отдельности не расскажет менеджеру контракта, что произошло в 8:03.
Поэтому тезис намеренно узкий: для местного поставщика инфраструктуры продуктом является сама муниципальная сеть. Зарегистрированные ресурсы могут показать, что у поставщика есть независимая маршрутная идентичность. Контрактные записи могут показать, что правительство доверило ему широкую операционную ответственность. Страницы услуг могут показать функции, которые он хочет продавать. Но непрерывность зависит от стыков между этими поверхностями — и именно эти стыки в публичной картине тоньше всего.
Сначала докажите, какая именно TECHS рассматривается
«Techs» — слишком общее слово для серьёзной атрибуции. В результатах поиска могут смешиваться бренды, провайдеры с похожими названиями, прежние юридические формы и несвязанные компании. Мост должен начинаться с устойчивого бразильского идентификатора, а не с логотипа или торгового наименования.
Самый прочный мост — национальный интернет-реестр.Ответ RDAP для AS262775называет регистрантом TECHS TECNOLOGIA EM HARDWARE E SOFTWARE и указывает её хэндл00981458000179— цифры CNPJ 00.981.458/0001-79. В нём зафиксирована регистрация автономной системы 2 сентября 2010 года и связь с выделением IPv4186.232.248.0/22и выделением IPv62804:df0::/32. Отдельныйответ по субъектуповторяет то же наименование организации и идентификатор. Это прямое реестровое доказательство, а не ассоциация, выведенная из похожего бренда.
Доменный мост столь же прямой.Запись реестра дляtechs.com.brизапись дляtechs.net.brобе указывают один и тот же CNPJ и точное наименование организации в качестве регистранта. Это важно, потому что публичный сайт использовал оба домена:www.techs.com.brперенаправляет посетителей на второй, а текущий каталог услуг размещён наtechs.net.br. Реестровое доказательство, таким образом, соединяет юридическое лицо, автономную систему и публичное веб-присутствие без опоры на непроверенный аккаунт в соцсети или догадку поисковика.
Текущие корпоративные данные дают ещё одну проверку.Запись Casa dos Dados, которая, по её словам, в последний раз обращалась к федеральным налоговым данным 13 июня 2026 года, числит TECHS TECNOLOGIA EM HARDWARE E SOFTWARE LTDA действующей, открытой 20 декабря 1995 года и расположенной по адресу Rua Primo Torquato, 210, в Араракуаре. Основной деятельностью указана техническая поддержка, а среди дополнительных — предоставление доступа к сети, Serviço de Comunicação Multimídia, хостинг и прикладные услуги, строительство телекоммуникационных сетей, ИТ-консалтинг и мониторинг электронной безопасности. Это зеркало реестра, а не первичный налоговый орган, поэтому к нему следует относиться как к подтверждению. Его ценность в том, что CNPJ, адрес и заявленный перечень видов деятельности совпадают с независимыми публичными записями.
Муниципальные документы замыкают контур идентификации.Выписка из контракта Араракуары за декабрь 2021 годаназывает подрядчика TECHS TECNOLOGIA EM HARDWARE E SOFTWARE EIRELI и печатает CNPJ 00.981.458/0001-79.Продление от июня 2024 годаделает то же самое. Старый суффикс «EIRELI» и нынешний «LTDA» не следует трактовать как двух поставщиков: неизменный CNPJ — более сильный идентификационный ключ. Записи подтверждают преемственность налогоплательщика даже при изменении юридического оформления.
Федеральные регуляторные материалы дают последний мост, необходимый для этого анализа.Акт Anatel, опубликованный в федеральном официальном вестнике, называет TECHS TECNOLOGIA EM HARDWARE E SOFTWARE LTDA–EPP, CNPJ 00.981.458/0001-79, и предоставляет разрешение на использование радиочастот, связанное с разрешением на предоставление Serviço de Comunicação Multimídia. Акт датирован 2018 годом; это доказательство того регуляторного действия, а не замена действующему свидетельству, которое нужно получить при закупке 2026 года.
Вывод об идентичности необычайно прочен. Запись в реестре, налогоплательщик, AS262775, два домена Techs и муниципальный подрядчик могут анализироваться как одно предприятие. Неопределённым остаётся не то, кто такая TECHS, а то, какую часть каждой услуги TECHS выполняет собственными людьми, площадками, каналами и системами.
Четыре операционные поверхности — четыре уровня доказанности
Публичная картина поддерживает четыре операционные поверхности: ПО и управляемые ИТ-услуги, доступ и маршрутизация, хостинг и безопасность, а также муниципальная передача данных. Ошибкой было бы считать все четыре доказанными одинаково.
ПО — наименее «продуктовое» из четырёх направлений. В название компании входят hardware и software, заявленная основная деятельность — техническая поддержка, а текущееописание управляемых услугговорит, что TECHS управляет серверами, сетями и рабочими станциями для организаций без структурированного ИТ-отдела или с перегруженным штатом. В сервисной навигации также предлагаются управление обновлениями ПО, настройка политик доступа, оптимизация оборудования и ПО, инвентаризация активов и удалённый helpdesk. Это подтверждает управляемую ИТ-операцию. Это не указывает на собственную проприетарную платформу, методологию разработки, цикл релизов или муниципальное приложение, принадлежащее TECHS. Поэтому заказчику следует различать «ПО под управлением» и «ПО, разработанное и контролируемое поставщиком».
Доступ подтверждён более жёсткими доказательствами. Регуляторный акт 2018 года, зарегистрированная автономная система, выделенное адресное пространство и коды корпоративной деятельности подтверждают роль поставщика доступа.Собственный рассказ компании о преемственностиговорит, что за почти три десятилетия она выросла из интернет-провайдера в поставщика управляемых услуг, кибербезопасности, облака и хостинга. Это утверждение самой компании, но оно согласуется с независимой историей регистраций: доменtechs.com.brдатируется 1996 годом, AS262775 — 2010 годом, а муниципальные контракты на передачу данных появляются в разные последующие годы.
Хостинг находится между заявлением и наблюдаемой способностью. TECHS предлагаетвыделенные серверы и виртуальные частные серверыс административным доступом, выбором Linux или Windows, поддержкой конфигурации и обслуживания, выделенными ресурсами и тем, что она называет резервированной инфраструктурой для высокой доступности. Отдельно предлагаетсяхостинг корпоративных сайтовс масштабируемыми ресурсами и ежедневными резервными копиями. В записи CNPJ есть деятельность по хостингу и прикладным услугам, а AS262775 даёт правдоподобную адресную поверхность. Однако публичные страницы не раскрывают, находятся ли серверы в собственном помещении TECHS, в арендованной стойке, в партнёрском облаке, в нескольких площадках или в их смеси. Они не публикуют расположение дата-центров, схему электропитания, поколения оборудования, ёмкость, сертификаты или показатели восстановления. Доказательства подтверждают предложение, а не его физическую архитектуру.
Муниципальная передача данных имеет самые ясные доказательства со стороны заказчика.История контракта Араракуары 2017 годаописывает корпоративный трафик между муниципальными органами и секретариатами с обеспечением безопасности, контроля, управления и мониторинга.Награждение 2022 годарасширяет формулировку до данных, голоса и изображений и называет TECHS победителем на R$ 2,4 млн за 12 месяцев.Продление 2023 годаипродление 2024 годапродолжили этот контракт, последнее — до 8 июня 2025 года. Эти записи доказывают ответственность за муниципальную межсетевую услугу на протяжении длительного срока.
Они не доказывают топологию. Ни одна из этих публичных выписок не говорит, сколько площадок было подключено, какие площадки были критическими, какую пропускную способность получала каждая, был ли доступ по волокну или радио, использовалась ли частная маршрутизируемая сеть или интернет-оверлей, где находилась точка выхода, как разносились пути и какие устройства принадлежали муниципалитету. Выписки отсылают читателя к тендерной документации и приложениям, но сводки, доступные в этом наборе доказательств, на эти вопросы не отвечают. Название контракта — поэтому сильное доказательство охвата и слабое доказательство реализации.
Четыре поверхности операционно перекрываются. Управляемый межсетевой экран может терминировать муниципальный канал. Хостинговая система может использовать адреса, анонсируемые AS262775. Платформа мониторинга может наблюдать и за локальными серверами, и за каналами доступа. Полевой техник может обслуживать и камеру, и сеть, передающую её изображение. Но перекрытие — не собственность. Каждый стык требует собственного доказательства: права на актив, полномочий на изменение конфигурации, ответственности за поддержку, местонахождения данных, раскрытия субподрядчиков и обязательств по восстановлению.
AS262775 доказывает маршрутную поверхность, а не карту города
Номер автономной системы — значимый актив контроля. Он позволяет сети анонсировать префиксы под отдельной маршрутной идентичностью и передавать политику другим сетям. Для заказчика это информативнее, чем провайдер, который лишь перепродаёт связность за чужим адресным пространством. TECHS можно напрямую связать с AS262775 и выделенными ей ресурсами IPv4 и IPv6.
На момент фиксации доказательств 18 июля 2026 годаответ RIPEstat об анонсируемых префиксахнаблюдал четыре анонса: выделение IPv4186.232.248.0/22, два более узких маршрута —186.232.250.0/24и186.232.251.0/24— и выделение IPv62804:df0::/32. Два маршрута /24 лежат внутри /22; их не следует прибавлять к выделению, как будто это отдельные адресные владения. Более узкие анонсы могут использоваться для управления трафиком или отказоустойчивости, но публичный список маршрутов не раскрывает намерений TECHS.
Маршрутная картина заметно узкая.Ответ RIPEstat о соседях ASнаблюдал в данных коллекторов только AS268976 рядом с AS262775.BGP-представление Hurricane Electricтакже показало одного наблюдаемого соседа IPv4 и IPv6, AS268976, апредставление CIDR Reportразместило тот же ASN на вышестоящей стороне наблюдаемого пути. Эти источники — полезные сигналы, но не контракты и не полные карты. Видимость коллекторов может пропускать частные межсоединения, резервный транзит, который в данный момент не анонсирует объявления, внутренние кольца и оптовые схемы второго уровня.
Правильный вывод ограничен. Публичное наблюдение BGP подтверждает живую, самостоятельно нумерованную маршрутную поверхность и показывает одно видимое внешнее смежество. Оно не доказывает, что у TECHS только один коммерческий транзитный провайдер. Оно не доказывает, что резервный путь физически разнесён. Оно не показывает, где происходит межсоединение. И оно не устанавливает, что муниципальный трафик вообще анонсируется через AS262775. Частная городская сеть может идти по каналам, которые никогда не появляются в глобальной таблице маршрутизации.
Безопасность маршрутизации добавляет ещё один закупочный вопрос. Отдельныезапросы проверки происхождения в RIPEstatдля маршрута186.232.248.0/22,186.232.250.0/24,186.232.251.0/24и2804:df0::/32на момент фиксации вернулиunknownбез валидирующих авторизаций происхождения маршрута. Это точечный технический результат, а не обвинение в утечке или захвате маршрута, и он может быстро измениться.
Значение объясняется вруководстве NIC.br по RPKI: сертификация ресурсов устанавливает ответственность за адресное пространство, а проверка происхождения проверяет, уполномочена ли автономная система анонсировать префикс. Для публичного заказчика состояние unknown должно стать поводом запросить план оператора по RPKI и механизмы фильтрации маршрутов. Его не следует превращать в утверждение, что сервис небезопасен. RPKI валидирует происхождение маршрута, а не качество пути, отказоустойчивость площадки, изоляцию клиентов или реагирование на инциденты.
Грамотный тендер попросил бы у TECHS пакет маршрутных доказательств, а не скриншот. В него вошли бы актуальныезаписи о выделениях в Registro.br; каждый анонсируемый префикс; авторизации происхождения маршрута и выбор максимальной длины; записи в реестре интернет-маршрутизации; заявленные вышестоящие операторы и точки обмена; BGP-сообщества; политика фильтрации; записи об изменениях; оповещения о неожиданном происхождении, потере видимости или изменении пути. Муниципалитет должен был бы сверять пакет по независимым коллекторам при награждении и периодически во время обслуживания.
Даже такой пакет оставил бы физическую сеть без ответа. Логическое разнообразие может схлопнуться в одну кабельную канаву, линию столбов, ввод в здание, линию питания или оптовое волокно. Два оператора могут арендовать один и тот же кабель. Радиорезерв может делить мачту и электричество основной площадки. Две пограничные сессии могут терминироваться на одном маршрутизаторе. Поэтому закупочный тест — не «Сколько провайдеров?», а «Какие домены отказа остаются общими?».
Для каждой критической муниципальной площадки TECHS должна уметь предоставить лист маршрутов и активов с указанием границы обслуживания, среды доступа, владельца каждого сегмента, оператора или субподрядчика, ввода в здание, активного оборудования, источника питания, адресации, режима маршрутизации, источника мониторинга и ответственного за восстановление. Чувствительные детали можно не публиковать, но они обязаны быть доступны уполномоченным муниципальным сотрудникам и аудиторам. Без такого листа AS262775 — это доказательство корпоративной способности, а не контроль над всем городом.
Араракуара купила операционную цепочку
Язык контрактов Араракуары говорит больше, чем общее описание «услуги интернета».Награждение 2022 годасочетает межсоединение, передачу и приём данных, голоса и изображений, корпоративный трафик между муниципальными органами, безопасность, контроль, управление и мониторинг. Эти существительные описывают операционную цепочку, а не товарный канал.
Межсоединение означает, что площадки должны участвовать в целостном проекте. Передача и приём означают, что ёмкость должна работать в обе стороны, включая приложения с разной чувствительностью к задержке и потерям. Голос и изображения добавляют трафик реального времени. Безопасность подразумевает применение политик и доказательства. Контроль и управление подразумевают полномочия на конфигурацию, инвентаризацию и дисциплину изменений. Мониторинг подразумевает телеметрию, владельца тревог и эскалацию. Если поставщик выполняет все эти функции, то продуктом является обслуживаемая муниципальная сеть.
История контрактов говорит о преемственности.Выписка Араракуары 2021 годассылается на первоначальный контракт, подписанный в июне 2017 года, и пятое продление, действовавшее с декабря 2021 по июнь 2022 года. Зановым награждением в июне 2022 годапоследовалипродление в июне 2023 годаипродление в июне 2024 года. Доступная история, таким образом, связывает TECHS с функцией городской передачи данных на протяжении нескольких закупочных циклов. Она не устанавливает действующий контракт после 8 июня 2025 года.
Это различие важно. Долгий срок может указывать на накопленное локальное знание, стабильную эксплуатацию и удовлетворительные решения о продлении. Он также может повышать стоимость переключения, потому что один поставщик узнаёт недокументированные исключения, процедуры доступа к объектам, унаследованные адреса, юстировки радиооборудования, пароли устройств, трассы кабелей и зависимости приложений. Публичные выписки не говорят, какая трактовка преобладает. Заказчику не следует использовать само продление как показатель эффективности.
Контракты на видеокамеры показывают, почему локальная эксплуатация заслуживает отдельного внимания.Продление контракта Араракуары на камерыохватывало аренду камер видеонаблюдения, системы электронной безопасности, обслуживание и поддержку до сентября 2022 года. В соседнем Америко-Бразильенседополнение к контрактуназывает тот же CNPJ и услугу, включающую 15 арендованных камер, системы безопасности, обслуживание и поддержку. Более поздняявыписка из муниципального вестникафиксирует ещё одно продление этой камерной схемы в 2023 году.
Эти записи о камерах не следует принимать за доказательство того, что та же физическая сеть несла корпоративные данные Араракуары. Они демонстрируют смежную операционную модель: арендованное оборудование, муниципальные площадки, электронные системы, обслуживание и поддержку. Такая модель требует местного труда, запчастей, координации доступа и восстановительных работ. Она делает TECHS больше, чем удалённым брокером пропускной способности, но оставляет без ответа, были ли техники сотрудниками, подрядчиками или партнёрами вендора.
Для муниципалитета рабочий процесс заказчика должен начинаться до тревоги. Каждая площадка нуждается в согласованном уровне критичности, бизнес-владельце, техническом владельце и окне обслуживания. Каждый канал нуждается в уникальном идентификаторе, привязанном к физической границе и отслеживаемому интерфейсу. Каждая тревога нуждается в часах: обнаружение, подтверждение, диагностика, направление техника, временное решение, восстановление и отчёт о первопричине. У каждого временного решения должен быть срок действия. Иначе поставщик может докладывать, что канал «поднят», пока муниципальная услуга остаётся неработоспособной.
У цепочки также должен быть единый руководитель инцидента. Если связность, межсетевой экран, хостинг и поддержка пользователей продаются как интегрированная управляемая услуга, муниципалитет не должен выступать арбитром между внутренними командами одного поставщика. TECHS должна вести триаж инцидентов в рамках своего охвата и документировать каждую передачу за его пределы. Если ответствен несёт оптовый оператор или поставщик ПО, TECHS всё равно должна обеспечивать связь тикетов, статус эскалации и доказательства, исключающие её собственные уровни.
Восстановление услуги должно измеряться на границе приложения. Восстановленная BGP-сессия не доказывает, что клиника может получить запись. Пинг не доказывает, что голосовая услуга имеет приемлемый джиттер. Отвечающая в сети камера не доказывает, что её поток доходит до диспетчерской или сохраняется. Приёмочный тест должен воспроизводить ту муниципальную операцию, которая отказала, а бизнес-владелец — подтверждать восстановление.
Местные руки — часть архитектуры
Локальный труд поддержки часто описывают как коммерческое преимущество. В муниципальной инфраструктуре это техническая зависимость. Кто-то должен иметь право войти в школу после её закрытия, знать, какая стойка какой услуге принадлежит, иметь при себе правильный оптический модуль, распознать вышедший из строя блок питания, проверить радиотрассу, защитить улики после инцидента безопасности и безопасно координировать работу у общественных зданий.
Публичное предложение TECHS подтверждает уровень удалённой эксплуатации.Страница круглосуточного мониторингаговорит, что компания следит за состоянием серверов и рабочих станций, памятью, дисковым пространством и температурой, генерирует оповещения об аномалиях и предоставляет периодические отчёты.Страница helpdeskперечисляет каналы — телефон, электронную почту, чат и портал, защищённый удалённый доступ с разрешения пользователя и систему тикетов с историей. Это заявления компании, а не независимо измеренные уровни услуг, но они описывают правдоподобный рабочий процесс обнаружения и удалённого решения проблем.
Они не описывают полевой рабочий процесс. На страницах не указаны количество техников, форма занятости, график смен, радиус выездов, проверки благонадёжности, сертификаты, склад запчастей или среднее время прибытия. Не сказано, может ли круглосуточная тревога мониторинга запустить круглосуточный физический выезд. Не сказано, кто покрывает одновременные инциденты и как компания действует при региональном шторме, затрагивающем несколько площадок.
Заказчику следует закупать местный труд как поименованную ёмкость. В заявке должны фигурировать роли, а не биографии: руководитель сетевой эксплуатации, полевой руководитель, руководитель безопасности, менеджер услуги и уполномоченные заместители. Должны быть указаны штатное и аварийное покрытие, максимальные сроки выезда по уровням площадок, минимальное число одновременных бригад, требования к транспорту и контрольно-измерительному оборудованию, запасы запчастей и процедуры доступа под сопровождением. Ежемесячные отчёты должны разделять удалённые исправления, полевые визиты, эскалации операторам и повторные отказы.
Непрерывность знаний столь же важна, как и численность. Муниципальные сети накапливают неявное знание в блокнотах и памяти техников. Контракт должен требовать, чтобы схемы площадок, подписанные фотографии, записи о коммутации, инвентаризация устройств, резервные копии конфигураций и инструкции по восстановлению обновлялись после каждого изменения. Муниципалитет должен иметь возможность заменить одного техника — или всего поставщика — не выясняя сеть заново в разгар сбоя.
Именно здесь местный поставщик может иметь реальное преимущество перед национальным оператором: близость способна сократить диагностику и выезд, а стабильная команда может понимать особенности города. Но локальность остаётся гипотезой, пока её не измерили. Релевантные доказательства — время реакции по классам инцидентов, доля исправлений с первого раза, доля повторных визитов, стареющие тикеты, показатели вне рабочего времени и доля работ, переданных третьим сторонам.
Хостинг и безопасность: обещания нужно разложить на составляющие
Текущий сайт TECHS представляет широкий стек управляемых услуг.Страница VPS и выделенных серверовпредлагает административный контроль, выбор операционной системы, масштабирование и поддержку конфигурации.Страница DDoS-защитызаявляет автоматическое обнаружение и смягчение атак, фильтрацию трафика, мониторинг в реальном времени и отчёты о безопасности.Страница управляемого межсетевого экраназаявляет настройку, непрерывный мониторинг, отчёты об угрозах и поддержку. Эти предложения могут дополнять муниципальную сеть доступа, но каждое вводит отдельную границу контроля.
«Защита от DDoS», например, может означать функцию хостинговой платформы, устройство на периметре, вышестоящую очистку трафика, удалённое блэкхолирование по запросу или партнёрскую услугу. У этих схем разные пределы ёмкости и сценарии отказа. Публичная страница не называет точки очистки, гарантированную ёмкость смягчения, покрываемые типы атак, способ перенаправления, путь возврата чистого трафика, порог обнаружения или время до смягчения. Заказчик не может вывести эти детали из ярлыка.
Та же проблема касается управляемых межсетевых экранов. Публичная страница не называет семейство оборудования или ПО, структуру собственности, схему высокой доступности, процесс пересмотра правил, контроль привилегированного доступа, место хранения журналов, срок их хранения или порядок аварийных изменений. Если межсетевой экран стоит между муниципальными площадками и приложениями, эти детали определяют, сможет ли TECHS восстановить услугу, сможет ли муниципалитет проверять изменения и сможет ли другой поставщик принять управление.
Страница резервного копирования и аварийного восстановлениякомпании более конкретна насчёт задуманного процесса: плановые автоматические резервные копии, шифруемое облачное хранение, периодические тесты восстановления и поддержка серверов, рабочих станций и облачных сред. Это разумные функции. Страница не публикует целевые показатели точки восстановления, времени восстановления, неизменяемость, разделение учётных данных, географию хранения, графики хранения, результаты тестов или долю клиентов, у которых тесты восстановления проходят успешно.
Страница SOCговорит, что круглосуточная команда анализирует журналы и сетевой трафик, обнаруживает вторжения и аномалии, реагирует на инциденты и выпускает отчёты. И снова заявление описывает функцию, а не её гарантию. Публичная картина не называет платформу мониторинга, охват телеметрии, штат аналитиков, местонахождение данных, каталог детектирования, пороги эскалации, процедуру сохранения доказательств или независимую сертификацию.
Поэтому муниципальному заказчику следует построить матрицу ответственности для каждого уровня. Физический доступ: кто владеет кабелем и чинит его? Маршрутизация: кто анонсирует префикс и управляет пограничной политикой? Межсетевой экран: кто утверждает и применяет правила? Мониторинг: какая телеметрия доказывает доступность? Хостинг: кто владеет оборудованием, контрактом на площадку и доступом к гипервизору? Резервное копирование: кто может удалить копии и кто тестирует восстановление? Реагирование на инциденты: кто решает о локализации, кто сохраняет журналы и кто сообщает властям?
В матрице следует отмечать четыре состояния: управляется напрямую TECHS; управляется раскрытым субподрядчиком под ответственностью TECHS за услугу; управляется муниципалитетом; вне контрактного охвата. Неоднозначная разделённая ответственность — это то место, где затягиваются сбои и исчезают доказательства безопасности. Поставщика не следует наказывать за использование способных партнёров, но заказчик обязан знать, где находятся эти партнёры, и сохранять контрактные права на их работу.
Цена показывает пакет, а не экономику его составляющих
Публичные цены раскрывают масштаб муниципальных обязательств, но не стоимость каждой составляющей.Награждение 2022 года в Араракуарефиксирует R$ 2,4 млн за 12 месяцев — при простом делении R$ 200 000 в месяц.Продление 2023 годафиксирует корректировку в 3,6973 % и оценочные расходы в R$ 2 488 735,88, то есть около R$ 207 394,66 в месяц.Продление 2024 годаговорит, что значения сохранены ещё на год.
Эти цифры нельзя превратить в цену за площадку или мегабит на основе публичных выписок. Число конечных точек, ёмкости, оборудование, лицензии, персонал, полевые визиты, функции безопасности и налоги там не указаны. Сравнение итога с потребительским тарифом на широкополосный доступ было бы бессмысленным: муниципальная управляемая сеть может объединять частный транспорт, оборудование, мониторинг, безопасность, ремонт и управление услугой.
Правильный коммерческий тест — декомпозиция без разрушения подотчётности. Участники должны указывать цены на каналы доступа по уровням, управляемое оборудование по типам, услуги безопасности по защищаемым единицам, хостинг по ресурсам и поддержку по сервисным диапазонам. Совместная эксплуатация и переходная работа должны быть явными. Тогда муниципалитет сможет сравнивать рыночные ставки, выявлять перекрёстное субсидирование и рассчитывать эффект от добавления или исключения площадок.
В то же время городу нужен один сквозной показатель услуги. Полностью постатейный контракт может побудить каждого владельца составляющей выполнять узкий показатель, пока публичная услуга падает. Поэтому ценовое предложение должно сосуществовать с бонусами за результаты по доступности площадок и приложений, реакции на инциденты и восстановлению. Прозрачность составляющих и единая точка ответственности дополняют друг друга, а не исключают.
Контракт должен также отличать повторяющуюся ценность от встроенной стоимости переключения. Установка, строительные работы, обнаружение конфигураций и документация — разовые действия. Каналы, мониторинг и поддержка повторяются. Принадлежащие поставщику пограничные устройства, недокументированные конфигурации и неэкспортируемые журналы могут выглядеть недорого во время обслуживания, но становятся дорогими при выходе. Достоверная цена включает стоимость ухода.
Комплаенс — это цепочка актуальных доказательств
Юридическая и регуляторная картина требует аккуратной хронологии. Вапелляционном определении TRF3 2011 годасуд принял федеральное обвинительное заключение по факту предполагаемой несанкционированной радиоинтернет-деятельности в Нова-Эуропе в период с 2003 по 2007 год. Цитируемое обвинение связывало TECHS и CNPJ 00.981.458/0001-79 с оборудованием и муниципальной услугой. Определение было процессуальным — оно предписывало продолжить разбирательство и само по себе не решало вопрос о виновности.
Более поздние публикации в досье дополняют картину.Запись в вестнике TRF3 за 2016 годв том же производстве упоминает об исполнении приговора и сообщении об осуждении.Запись TRF3 за январь 2017 годафиксирует, что наказуемость погашена, и предписывает архивировать дело. Эти публичные записи не дают в одном кратком документе посубъектного описания приговора, исполнения обязательств или технических мер устранения. Их не следует ни вычёркивать из должной проверки, ни растягивать в утверждение о нынешнем несоблюдении требований.
Более поздняя регуляторная картина движется в другую сторону.Федеральная публикация 2018 годапредоставляет именно этому CNPJ разрешение на использование радиочастот, связанное с разрешением SCM. Текущая корпоративная запись перечисляет деятельность по SCM и сетевому доступу. Вместе они показывают последующую формальную регуляторную поверхность. Они не доказывают статус каждой станции, частоты или разрешения в 2026 году.
Именно поэтому заказчику следует запрашивать актуальные первичные доказательства: разрешение на услугу, записи о станциях и радиочастотах, релевантные предлагаемому проекту, сертификацию оборудования там, где она требуется, контакты по комплаенсу и любые незакрытые производства, способные повлиять на поставку. Эту процедуру нужно повторять при каждом продлении. Исторический документ о разрешении не следует считать бессрочным, а историческое дело — считать текущим состоянием.
Более широкое регуляторное поле тоже важно.Действующий Общий регламент телекоммуникационных услуг Anatelхарактеризует SCM как услугу коллективного интереса, предоставляемую в частноправовом режиме, которая может обеспечивать фиксированную транзитную ёмкость и подключение к интернету. Тот же регламент объясняет, что услуги частноправового режима не обеспечены государственной гарантией универсализации или непрерывности. Муниципальную непрерывность поэтому нужно создавать архитектурой, контрактом и эксплуатацией; её нельзя вывести из категории услуги.
Защита данных добавляет ещё один стык. БразильскийLGPDрегулирует обработку персональных данных, аруководство ANPD по инцидентамговорит, что подпадающие под критерии инциденты должны сообщаться органу и пострадавшим в течение трёх рабочих дней с учётом применимых правил;анонс регламента ANPDговорит, что записи об инцидентах с персональными данными должны храниться не менее пяти лет. Поставщик, мониторящий муниципальные сети, может обрабатывать журналы, идентификаторы, данные камер или данные аутентификации — в зависимости от охвата. Контракт должен определить роли контролёра и оператора, разрешённые данные, места обработки, сроки хранения, доступ, субподрядчиков и срок уведомления.
Маркетинговые заявления о межсетевом экране, мониторинге SOC или шифруемых резервных копиях не демонстрируют соответствия закону. Соответствие зависит от фактического потока данных и своевременных совместных действий. Муниципалитету нужно знать, когда TECHS узнаёт об инциденте, какие факты она может предоставить, кто решает, является ли риск существенным, и как доказательства доходят до муниципального инспектора по защите данных. Контрактное уведомление города должно быть быстрее внешнего крайнего срока города.
Обеспечение безопасности должно включать и негативные доказательства, а не только документы политик. Поставщик должен показать недавние учения по восстановлению, проверки привилегированного доступа, устранение уязвимостей, мониторинг неудачных входов, тесты резервного копирования конфигураций, тревоги по маршрутам и имитационные учения по инцидентам. Если результаты выявляют пробел, заказчик должен потребовать датированный план улучшений. Смысл не в требовании совершенства, а в том, чтобы широкий ярлык услуги не скрывал непротестированную зависимость.
Конкуренция начинается с отделения контроля от удобства
Долгая история TECHS в Араракуаре создаёт реальную закупочную дилемму. Местный поставщик с зарегистрированными сетевыми ресурсами и годами городской работы может понимать площадки и сценарии отказов лучше нового участника. Замена его только ради видимости конкуренции может повысить риск. Продление без переносимой документации может углубить зависимость. Ответ — не предпочитать абстрактно статус-кво или новизну, а сделать контроль переносимым.
Первый конкурсный тест — контроль ресурсов. Участник должен раскрыть, зависят ли адреса заказчика от провайдера, может ли муниципалитет использовать собственные адреса, кто контролирует аккаунты доменов и сертификатов и как маршруты меняются при переходе. Владение TECHS номером AS262775 — позитивный сигнал способности, но переносимость муниципалитета зависит от адресов и политик, фактически назначенных городу, а не от корпоративных ресурсов поставщика.
Второй тест — физический контроль. Участники должны нанести на карту собственное волокно, арендованное волокно, радио, доступ третьих сторон, вводы в здания и обязанности по восстановлению. Низкая ставка, собранная из одного оптового провайдера, может быть менее разнесённой, чем кажется. И наоборот, местный оператор на оптовых мощностях может обеспечить отказоустойчивую услугу, если пути, контракты, запчасти и эскалация спроектированы правильно.
Третий тест — операционный контроль. Данные мониторинга, история тикетов, конфигурации устройств, схемы и базовые показатели производительности должны экспортироваться в пригодных форматах. Муниципалитет должен иметь доступ на чтение во время обслуживания и полную передачу при выходе. Пароли и привилегированные аккаунты должны храниться в контролируемом муниципальном эскроу или передаваться по протестированной процедуре. Ни одна критическая услуга не должна зависеть от памяти бывшего техника о том, как она работала.
Четвёртый тест — заменяемость. Город должен уметь заменить хостинг, не заменяя каждый канал доступа, заменить канал, не теряя мониторинг, или добавить второй транзитный путь, не отдавая управление услугой. Модульная заменяемость создаёт конкурентное давление. Сквозная подотчётность не позволяет модулям стать оправданием для отказа. Контракту нужны оба свойства.
Федеральное руководство для государственного сектора даёт полезный ориентир даже там, где муниципалитет применяет собственные правила.Инструкция бразильского правительства по закупкам ИКТтребует точного описания решения на всём жизненном цикле, публикации материалов планирования и контракта, требований безопасности и конфиденциальности, а также переходных мероприятий, включая итоговую документацию, передачу знаний, отзыв доступов и ресурсы непрерывности. Это не административные украшения. Это механизм, с помощью которого заказчик превращает отношения с поставщиком в проверяемую услугу.
Стоимость переключения следует измерять ежегодно. Менеджер услуги должен вести реестр зависимостей, способных задержать выход: адреса, принадлежащие провайдеру, проприетарные форматы мониторинга, арендованные устройства, недокументированная локальная кабельная инфраструктура, сертификаты, лицензии, облачные аккаунты, ключи шифрования, контракты поддержки только у одного вендора и личные знания. У каждой зависимости должен быть владелец, способ экспорта, тест и дата устранения. Если её нельзя устранить, её стоимость должна быть видна на следующем конкурсе.
Пакет доказательств, который стоит требовать муниципальному заказчику
TECHS уже может предоставить первую страницу убедительного пакета: идентичность CNPJ, регистрацию AS, выделения адресов, регистрацию доменов и историю контрактов. Следующая закупка должна потребовать остальное в форме, которую можно проверить.
Идентичность и полномочия.Поставщик должен предоставить актуальную корпоративную регистрацию,разрешение Anatel на услугу, записи о соответствующих станциях и частотах, страховку, налоговый статус и перечень юридических наименований, использованных в более ранних контрактах. Каждый документ должен сходиться к CNPJ 00.981.458/0001-79. Любая аффилированная организация или партнёр должны быть названы с собственным идентификатором и точной зоной ответственности. Похожего бренда недостаточно.
Сетевые ресурсы.В пакет должны войти все автономные системы, префиксы, авторизации происхождения маршрута, записи в реестре интернет-маршрутизации, домены, аккаунты сертификатов и назначения адресов, используемые для услуги. Должно быть указано, что принадлежит TECHS, что муниципалитету, а что третьей стороне. Независимые коллекторы маршрутов следует использовать для проверки анонсов, но данные коллекторов нельзя считать полной коммерческой топологией.
Физическая и логическая топология.Поставщик должен передать актуальные схемы на уровне города и площадки. На них должны быть показаны критические площадки, пути, среды передачи, провайдеры, границы обслуживания, пограничные устройства, зоны безопасности, маршрутизация, выход в интернет, управляющие сети и источники мониторинга. Отдельный график разнесения должен выявить общие кабельные канавы, столбы, вводы, питание, оборудование и вышестоящих операторов. Заказчик должен проводить выборочные полевые проверки.
Уровни услуг, привязанные к публичной работе.Доступность должна определяться на границе площадки и приложения, с согласованными исключениями на обслуживание и прозрачным расчётом. Для голоса должны быть целевые показатели задержки, джиттера и потерь. Для видео — тесты потока и хранения. Для сигналов безопасности — часы на триаж и локализацию. Для полевой поддержки — целевые сроки выезда и восстановления по уровням площадок. Повторные отказы должны запускать управление проблемами, а не бесконечную серию закрытых тикетов.
Эксплуатация и персонал.TECHS должна назвать ответственные роли, окна покрытия, маршруты эскалации и минимальную одновременную ёмкость. Город должен видеть текучесть кадров на критических ролях, незакрытые пробелы в квалификациях, использование субподрядчиков и покрытие вне рабочего времени. Ежемесячные доказательства должны включать время от тревоги до подтверждения, распределение удалённых и полевых решений, передачи операторам, повторные инциденты, возраст отставания и завершённость отчётов о первопричинах.
Безопасность и конфиденциальность.Пакет должен определить привилегированный доступ, многофакторную аутентификацию, журналирование, управление уязвимостями, сегментацию, контроль конфигураций, защиту конечных точек там, где она в охвате, неизменяемость резервных копий, тесты восстановления и уведомление об инцидентах. Должны быть указаны все места обработки данных и все субобработчики. Город должен сохранять доступ для аудита и получать доказательства достаточно быстро, чтобы соблюдать юридические обязательства.
Непрерывность и восстановление.Для каждой критической услуги нужны целевые показатели точки восстановления и времени восстановления, зависимости, альтернативные каналы связи и ручные обходные процедуры. Тесты должны включать потерю основного доступа, пограничного оборудования, электропитания, хостингового узла, учётных данных и ключевого техника. Теоретическое обсуждение полезно, но недостаточно; выборочные восстановления должны возвращать реальные услуги из документированных резервных копий.
Коммерческая декомпозиция.Цены должны разделять каналы, оборудование, лицензии, хостинг, безопасность, мониторинг, полевую поддержку, проекты и переход. Город должен видеть оптовые составляющие и индексацию. Сервисные кредиты должны привязываться к результатам, а единичные цены — допускать бенчмаркинг и контролируемые изменения. Продление должно основываться на измеренной потребности, результатах и готовности к выходу.
Переход.Поставщик должен поддерживать живой план выхода с первого месяца. Он должен охватывать экспорт конфигураций и данных, смену адресов, миграцию каналов, передачу аккаунтов, ротацию сертификатов, хранение журналов, возврат активов, передачу знаний, параллельную работу и отзыв старых доступов. Минимум раз в год муниципалитет должен тестировать выборочный экспорт и восстановление силами сотрудников, которые не опираются на частные знания поставщика.
Этот пакет намеренно требовательнее брошюры, но он не враждебен местному поставщику. Напротив, он даёт TECHS способ превратить реальное операционное знание в проверяемую ценность. Он также не позволяет заказчику просить компанию гарантировать зависимости, которые она не контролирует. Чёткие границы защищают обе стороны.
На что публичные источники всё ещё не дают ответа
Публичные доказательства подтверждают надёжный ключевой вывод. TECHS — давняя компания из Араракуары, стоящая за CNPJ 00.981.458/0001-79, AS262775 и доменами Techs. Она владела зарегистрированными ресурсами IPv4 и IPv6, получала разрешение на использование радиочастот, связанное с разрешением SCM, предлагала смежные с доступом хостинг и управляемые услуги, поставляла муниципальную передачу данных и обслуживала электронные системы.
Источники останавливаются задолго до топологии. Они не показывают, сколько муниципальных площадок было подключено, какие среды и ёмкости использовались, какие пути были физически разнесены, шёл ли муниципальный трафик по глобальным маршрутам, где находился выход из сети и отражало ли видимое смежество AS полную транзитную схему. Они не называют оптовых операторов или субподрядчиков.
Они останавливаются перед историей уровней услуг. Продления контрактов демонстрируют продолжающиеся решения о закупке, а не аптайм, задержку, реакцию на инциденты или удовлетворённость пользователей. Ни один проверенный публичный источник не даёт полного журнала сбоев, архива первопричин, истории сервисных кредитов или распределения восстановлений. Отсутствие этих материалов в данном наборе доказательств не является доказательством того, что инциденты были или не были.
Они останавливаются перед штатной структурой. Компания описывает мониторинг, удалённую поддержку и круглосуточные функции безопасности, а публичные контракты включают обслуживание. Проверенные источники не раскрывают численность персонала, квалификации, формы занятости, глубину дежурств или показатели прибытия на объект. Заказчик не может вывести круглосуточный выезд из круглосуточного мониторинга.
Они останавливаются перед архитектурой хостинга. В публичном предложении есть VPS, выделенные серверы, хостинг сайтов, резервные копии, DDoS-защита, межсетевые экраны и SOC. В нём не публикуются владение площадками, расположение, схема электропитания, парк оборудования, контроль гипервизора, ёмкость смягчения, география резервных копий, изоляция клиентов или независимые гарантии. Это вопросы должной проверки, а не установленные факты.
Они останавливаются перед полнотой текущего регуляторного статуса. Записи показывают исторические производства и более позднее разрешительное действие, но они не заменяют текущую проверку у регулятора по каждой услуге, станции и частоте, предлагаемой в новом контракте. Они также не дают исчерпывающей истории инцидентов безопасности или правоприменения.
Поэтому контрольные точки конкретны. Отслеживайте изменения CNPJ и юридического наименования; контактов и выделений AS262775; анонсируемых префиксов и видимых соседей; валидацию происхождения маршрута; действующие разрешения; награждения и продления контрактов; раскрытых партнёров; результаты учений по восстановлению; повторяющиеся отказы площадок; кадровое покрытие; и готовность к переходу. Изменение любого одного пункта может быть безобидным. Необъяснённый кластер изменений — повод для расследования.
Сильнейший публичный актив TECHS — не заявление о масштабе. Это необычная способность связать юридическую идентичность компании, интернет-ресурсы и муниципальную работу первичными записями. Это даёт заказчику прочную отправную точку. Закупочная задача — продолжить цепочку до кабелей, конфигураций, людей, часов и доказательств восстановления.
В 8:03 никому не помогает спор о том, относится ли отказ к «сети», «облаку» или «поддержке». Публичная услуга либо работает, либо нет. Поставщик, продающий муниципальную сеть, должен видеть всю операционную цепочку, действовать в пределах своей границы, эскалировать за её пределы и доказывать восстановление. Именно это — а не ASN сам по себе, не широкий каталог и не отношения действующего поставщика — и есть продукт.