
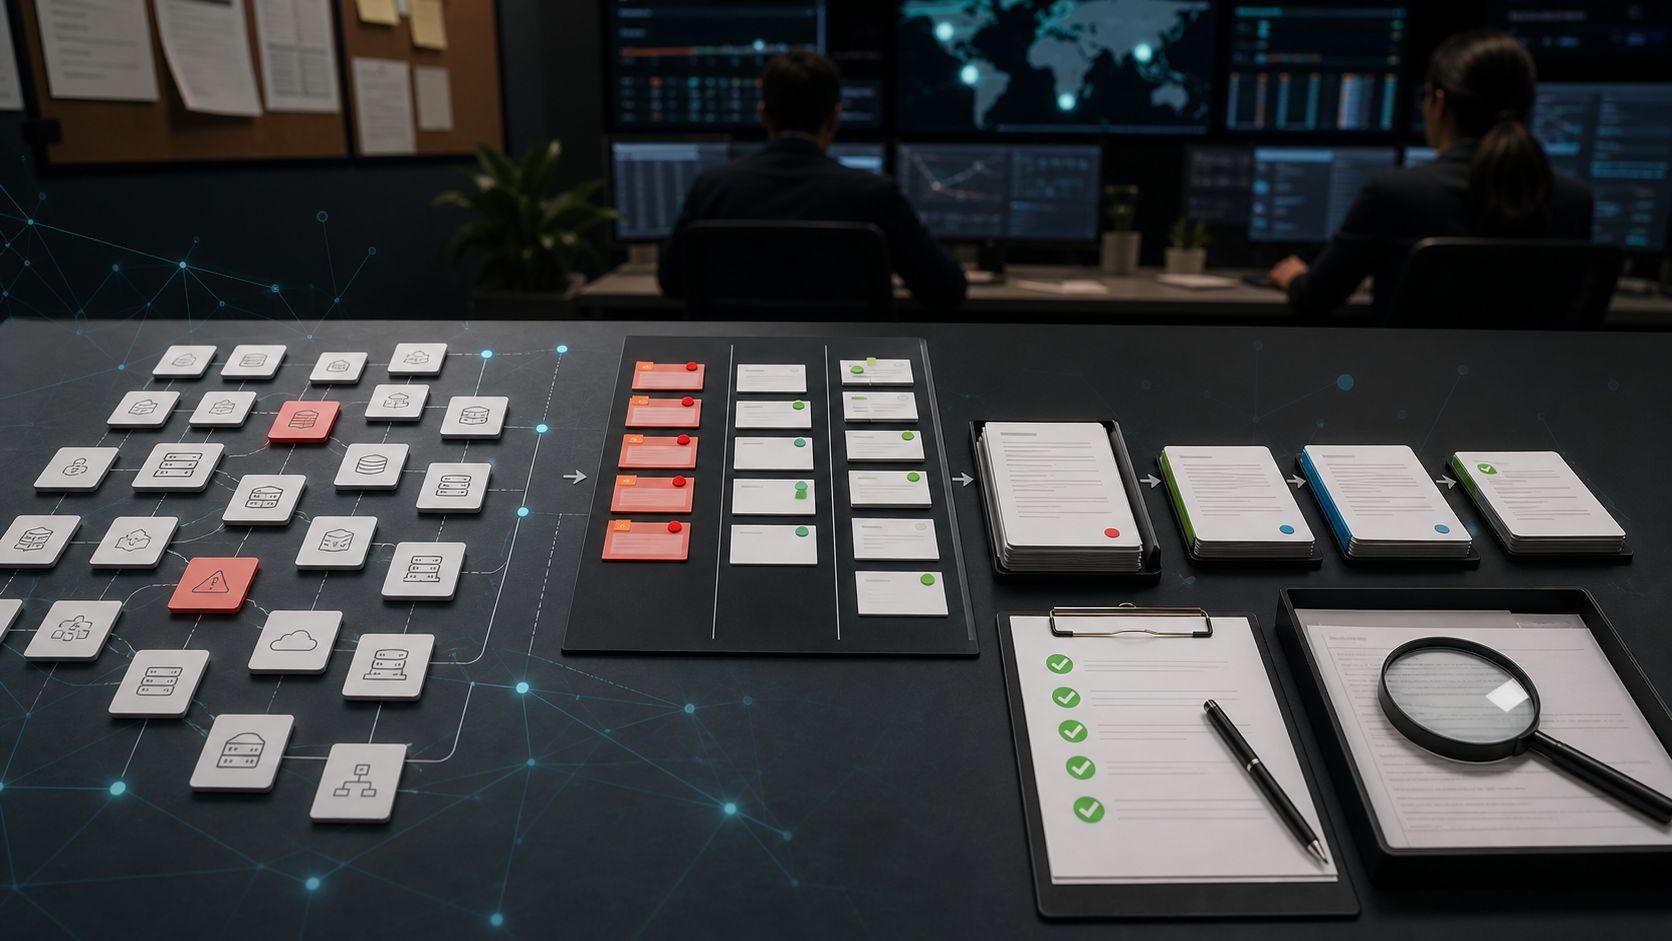
Резюме
- Текущая ценность Tenable измеряется не количеством уязвимостей, которые платформа может перечислить, а тем, может ли команда безопасности перейти от шумных данных об экспозиции к приоритизированному, закреплённому за владельцем, ограниченному по срокам и проверяемому решению об устранении.
- Публичная продуктовая документация подтверждает широкую платформенную заявку: Tenable One объединяет управление уязвимостями, управление экспозицией, сканирование веб-приложений, экспозицию учётных записей, облачную экспозицию, экспозицию промышленных систем (OT), управление поверхностью атаки, скоринг, коннекторы, API, тикет-процессы и отчётность. Наиболее проработанный из задокументированных процессов — Exposure Response: результаты проверок можно группировать в инициативы, ограничивать метками активов, назначать владельцев, привязывать к SLA, подключать к Jira или ServiceNow и проверять по результатам повторного сканирования.
- Главные ограничения тоже видны в документации. Проверки с учётными данными требуют привилегированного доступа или сопоставимого покрытия локальными сенсорами. У API и экспортных путей есть лимиты по частоте запросов, конкурентности, объёму и возрасту данных. Критерии инициатив не применяются задним числом к уже созданным внешним тикетам. Облачные находки, проблемы с учётными записями и промышленными системами требуют локального контекста, окон изменений, владельцев и дисциплины исключений, прежде чем решение можно будет считать безопасным.
- Tenable выглядит коммерчески убедительно: у компании публичный масштаб, большая повторяющаяся выручка, текущее внедрение платформы и недавние инвестиции в процесс устранения через покупку Vulcan Cyber. Но покупателю всё равно нужно доказать, что качество приоритизации, усилия по интеграции и сокращение бэклога перевешивают издержки на сканирование, стоимость лицензии, разбор аналитиками, трение при устранении и зависимость от одной платформы экспозиции.
Сканер — это ещё не решение
Каждая зрелая программа управления уязвимостями усваивает один и тот же неприятный урок. Обнаружение необходимо, но обнаружение — это ещё не действие. Сканер находит пропущенные обновления, открытые сервисы, слабые конфигурации, неподдерживаемое ПО и известные CVE. Он может проставить уровень серьёзности, вывод плагина, идентификаторы активов и метки времени. Он показывает растущий бэклог. Но ничто из этого не доказывает, что организация приняла защитимое решение о том, что исправлять в первую очередь, кто за это отвечает, к какому сроку это должно быть сделано, как будет проверено исправление и что произойдёт, если исправление задержится.
Именно под таким углом стоит смотреть на Tenable. Компания по-прежнему выигрывает от узнаваемости Nessus, и оценка уязвимостей остаётся центральной частью продуктовой линейки. Но сегодня заявка шире. Tenable позиционирует себя как компанию по управлению экспозицией, а Tenable One — как платформу для видимости, аналитики и действий на всей поверхности атаки. Ключевое слово здесь — действие. Если Tenable лишь расширяет объём данных об экспозиции, которые видит команда безопасности, она рискует увеличить тот самый бэклог, который обещает сократить.
Если же платформа превращает эти данные в заслуживающую доверия работу по устранению, она перестаёт быть просто системой учёта.
Принятое решение об устранении — более строгая единица, чем просто результат проверки. В нём есть актив, в отношении которого принимается решение, результат проверки или экспозиция, причина приоритета, человек или команда-владелец, срок, путь устранения или смягчения, тикет или запись проекта, путь исключения и метод проверки. Есть и оговорка: команда знает, какие данные использовало решение и каких данных у него не было. Критическая CVE на выведенном из эксплуатации активе не должна перевешивать эксплуатируемую уязвимость на открытой системе, приносящей выручку.
Облачная ошибка конфигурации, открывающая путь к чувствительным данным, — это не то же самое, что теоретический результат сканирования на изолированной лабораторной машине. Слабость идентификационных данных на контроллере домена меняет смысл нескольких уязвимостей конечных точек. Проблема в промышленной системе может требовать окна технического обслуживания, а не обычного порядка установки обновлений.
Коммерческая проблема Tenable поэтому не только в безопасности. Это проблема координации. Команда безопасности видит риск. Инфраструктурная команда владеет системами. Прикладная команда управляет кодом. Облачная команда владеет идентификацией и политиками. Производственная команда отвечает за непрерывность операций. CISO нужна история о рисках, которую можно объяснить, не делая вид, что каждый красный пункт одинаково срочен. Финансы видят ещё одну подписку. Закупки видят консолидацию платформ. Аудит спрашивает, совпадают ли тикеты и исключения с тем, что показывает дашборд.
Хорошая платформа экспозиции оправдывает своё место, только если сокращает разрыв между этими группами.
Поэтому Tenable нужно проверять в точке, где рекомендация покидает дашборд безопасности и превращается в работу, принятую к исполнению. Достаточно ли платформа знает об активе, чтобы приоритизировать результат проверки? Объясняет ли себя оценка? Содержит ли тикет данные, на основе которых владелец может действовать? Сохраняется ли контекст после передачи в Jira, ServiceNow или кастомную интеграцию? Может ли команда проверить исправление, а не просто закрыть задачу? Можно ли сдерживать исключения, чтобы они не превращались в кладбище бэклога? Видят ли руководители снижение риска, не теряя деталей, которые делали решение защитимым?
Tenable One расширяет поверхность данных
Tenable One — нынешняя организующая история компании. Публичная документация описывает её как платформу, которая включает Tenable Exposure Management наряду с такими продуктами, как Tenable Vulnerability Management, Web App Scanning, Identity Exposure, Cloud Security, OT Security, Attack Surface Management и Security Center. Заявка платформы: организации получают видимость современной поверхности атаки, могут предвидеть угрозы, расставлять приоритеты и объяснять киберриск.
Это важно, потому что принятые решения об устранении редко рождаются из одного сигнала. Традиционный результат сканера может сказать, что на сервере не установлено обновление. Инвентаризация активов может показать, что система доступна из интернета и отмечена как относящаяся к критически важному бизнес-подразделению. Экспозиция учётных записей может показать, что в той же среде есть путь через Active Directory к привилегированному доступу. Облачная экспозиция может показать разрешение или конфигурацию хранилища, которые меняют радиус поражения. Внешнее обнаружение поверхности атаки может выявить забытый поддомен.
Мониторинг промышленных систем может показать, что уязвимый хост находится рядом с процессом, который нельзя прерывать без подготовки. Аналитика угроз может показывать эксплуатируемую активность или интерес известных злоумышленников. Решение об устранении — продукт всех этих сигналов, а не одного из них.
Публичные страницы продуктов и документация Tenable указывают на то, что компания пытается сделать такую комбинацию рабочей. Tenable Vulnerability Management продвигает VPR для приоритизации. Exposure Response создаёт инициативы из результатов проверок, ограничивает их метками активов, назначает владельцев, задаёт SLA, создаёт тикеты и измеряет прогресс по результатам повторного сканирования. Attack Surface Management находит доступные из интернета активы по DNS-записям, IP-адресам и данным ASN, с большим набором метаданных для организации инвентаризации.
Identity Exposure использует Indicators of Exposure для оценки зрелости безопасности Active Directory, показывает уровни серьёзности и предлагает представления путей атак для латерального перемещения, повышения привилегий и экспозиции активов. Cloud Exposure Management позиционируется как CNAPP с покрытием облачной безопасности, рабочих нагрузок, Kubernetes, идентификации и защиты данных. OT Exposure делает акцент на пассивном мониторинге, безопасных активных запросах, обнаружении аномалий и изменений конфигурации, видимости сегментации и отчётности.
Широта коммерчески привлекательна, потому что предприятия не управляют риском по аккуратным продуктовым категориям. Реальный путь инцидента может начаться с публичного приложения, пройти через облачное разрешение, использовать уязвимый хост, слабые отношения идентификации и выйти на операционный или информационный актив. Процесс, работающий только с уязвимостями, может не увидеть, почему патч важен. Процесс, работающий только с облаком, может упустить путь через хост и учётные записи. Процесс, работающий только с идентификацией, может упустить открытую интернет-инфраструктуру.
Платформенная история Tenable сильнее всего там, где эти домены соединяются в одну модель решений.
Широта повышает и требования к доказательствам. Единая платформа не должна сплющивать разные виды данных в одну ложную определённость. Данные об уязвимости — не то же самое, что данные графа идентификации. Облачная ошибка конфигурации — не то же самое, что аномалия в OT. Внешний актив, обнаруженный по DNS и ASN, может быть реальным, дублированным, переданным подрядчику, устаревшим или лишь частично подконтрольным заказчику. Владелец устранения не может действовать по абстрактной команде «снизить экспозицию».
Принятому решению нужны конкретные детали: какой актив, какая слабость, какой бизнес-владелец, какое исправление, какой срок и какая проверка.
Для Tenable это превращает платформу в дисциплинированный слой трансляции. Чем больше доменов она поглощает, тем тщательнее должна сохранять происхождение данных, свежесть, уверенность, идентичность активов и контекст владения. Иначе заказчик получает более крупный дашборд, но не лучшее решение.
Достоверность данных об активах — первое узкое место
Первый сценарий отказа в цепочке Tenable — отсутствующий или непонятый актив. Если актив не увиден, не размечен, не объединён или не закреплён за владельцем, приоритизация становится театром. Система с низким риском может выглядеть важной, потому что устаревшая метка говорит, что она в проде. Критический актив может выглядеть обычным, потому что до платформы экспозиции не дошла метка бизнес-критичности. Облачная рабочая нагрузка может меняться быстрее, чем еженедельный процесс успевает это заметить. Внешний хост может принадлежать дочерней компании, вендору, среде разработки или забытой сделке по поглощению.
Результат сканирования, привязанный не к тому активу, создаёт шум, который не исправит ни одна скоринговая модель.
У Tenable есть несколько способов решить эту задачу, но каждый требует операционных затрат. Сканирование уязвимостей находит хосты, сервисы, ПО и уровни обновлений. Attack Surface Management обнаруживает доступные из интернета активы, которые могут быть известны организации, а могут и не быть. Облачные инструменты подтягивают контекст облачных ресурсов и идентификации. Identity Exposure добавляет связи Active Directory. OT Security обнаруживает и контролирует промышленные активы в режиме с меньшим воздействием. Через API можно выгружать данные об активах для синхронизации с базой конфигурационного менеджмента (CMDB).
В 2025 году Tenable также задокументировала обновления оценки критичности и экспозиции активов: Asset Criticality Rating и Asset Exposure Score появились в нескольких продуктовых областях для клиентов с соответствующим доступом Tenable One или Lumin.
Это полезно, но это не автоматическая истина. Показателен пример проверок с учётными данными. В документации Nessus сказано, что авторизованное сканирование зависит от привилегий, выданных настроенной учётной записи, а авторизованное сканирование Windows требует прав локального администратора, чтобы читать файловую систему и определять фактический уровень обновлений. Материалы Tenable по оценке уязвимостей тоже говорят, что для полных и точных проверок нужны локальные проверки, и что без повышенных привилегий способность выявлять риск снижается.
Сенсорное ПО на конечных точках уменьшает необходимость передавать учётные данные для сканирования и снижает нагрузку на сканирование сети, но его развёртывание и поддержка — это всё равно корпоративная задача.
Значит, принятое решение об устранении должно содержать пометку о качестве проверки. Результат получен авторизованной проверкой, сетевым наблюдением без аутентификации, локальным сенсором, облачным API, внешним инвентаризационным процессом или коннектором от третьей стороны? Когда актив видели последний раз? Не провалилась ли аутентификация? Не объединён ли актив с дубликатами? Согласен ли владелец, что актив в области действия? Актив публичный, внутренний, продовый, средовый, регулируемый, OT, эфемерный или выводится из эксплуатации? Если организация не может ответить на эти вопросы, точная оценка преждевременна.
Именно здесь Tenable может создать реальную ценность для клиента с запутанной инфраструктурой. Платформа, которая заставляет лучше размечать активы, назначать владельцев, фиксировать статус экспозиции и синхронизироваться, может улучшить всю программу устранения. Но выгода не бесплатна. Она требует управления учётными данными, развёртывания сенсоров, интеграции облачных аккаунтов, коннекторов идентификации, размещения сенсоров в OT, сверки с CMDB, управления метками и ревизии владельцев. Покупателю стоит считать гигиену активов частью стоимости Tenable, а не предпосылкой, которая волшебным образом уже существует.
Приоритизация должна сокращать трудозатраты, не скрывая риск
Второй сценарий отказа — инфляция приоритетов. Команды безопасности не могут сразу устранить все критические и высокие пункты, а сырая очередь по CVSS часто даёт слишком много работы. Ответ Tenable — VPR, Vulnerability Priority Rating. Публичная документация говорит, что VPR — это результат прогнозной приоритизации, которая оценивает уязвимости по техническому воздействию и угрозе. Угрозная составляющая может отражать недавнюю и потенциальную будущую активность, включая публичные исследования концепт-эксплойтов, сообщения об эксплуатации, эксплойт-код, упоминания в даркнете и на форумах, а также вредоносное ПО, наблюдаемое в реальных атаках.
Страницы Tenable по аналитике уязвимостей также показывают, что Tenable раскрывает CVSS, VPR, EPSS, статус CISA KEV, сроки и ленты событий, включая события концепт-эксплойта, рабочего эксплойта, программ-вымогателей, вредоносного ПО, новых угроз и эксплуатации в реальных атаках.
Это разумная модель, потому что вероятность эксплуатации — не то же самое, что уровень серьёзности. Широкое сообщество безопасности движется в ту же сторону. Директива CISA BOD 26-04 от июня 2026 года для гражданских федеральных систем привязывает срочность устранения к экспозиции актива, статусу KEV, автоматизации эксплуатации и техническому воздействию и заменяет более ранние директивы федерального правительства по устранению уязвимостей. Модель EPSS от FIRST оценивает вероятность того, что CVE будет эксплуатироваться в реальных атаках в ближайшие 30 дней, и публикует ежедневные вероятности и процентили.
На посадочной странице отчёта Verizon DBIR 2026 говорится, что на программные уязвимости теперь приходится 31 % взломов. Рыночный контекст говорит в пользу приоритизации на основе риска, а не равного отношения ко всем серьёзным результатам.
Но приоритизация на основе риска полезна только тогда, когда она честно сокращает работу. Высокий VPR может быть более защитимым, чем один высокий CVSS, но ни один рейтинг не отменяет необходимости оценивать локальную экспозицию, бизнес-критичность, компенсирующие меры и реализуемость устранения. Уязвимость с признаками активной эксплуатации на изолированном тестовом хосте, который скоро выведут, может уступать по приоритету менее высоким по баллам проблемам идентификации на критическом контуре управления. Оценка может меняться со временем по мере изменения данных об эксплойтах.
Эта динамичность — достоинство, но она может запутать владельцев устранения, если тикеты не сохраняют, почему работа была открыта и изменилась ли причина.
Поэтому принятому решению нужен не только ранг. Нужно объяснение, которое владелец и проверяющий могут изучить. Почему этот пункт выше всего остального бэклога? Какой сигнал его подвинул: экспозиция, эксплуатация, критичность актива, известное использование в программах-вымогателях, публичный концепт-эксплойт, статус CISA KEV, путь идентификации, облачное разрешение, соседство с OT или политика заказчика? Что сделает его менее срочным? Что сделает его чрезвычайным? Если объяснение сводится к «у платформы высокий балл», организация делегировала суждение, не сохранив подотчётность.
Документация Tenable предполагает, что нужные ингредиенты есть. Exposure Response может использовать комбинации, например категорию уязвимости и пороги VPR. Страницы информации об уязвимостях показывают ленты событий и несколько оценок. Asset Exposure Score может сочетать критичность актива и приоритет уязвимости. Контекст CISA и EPSS может быть виден. Риск не в отсутствии данных. Риск в том, что клиенты превратят эти ингредиенты в жёсткие очереди без локального разбора. Лучшие программы на Tenable будут использовать скоринг, чтобы сфокусировать человеческое внимание, а не устранить его.
Exposure Response — самый важный рабочий процесс
Самое прямое доказательство того, что Tenable понимает проблему принятого решения, — это Exposure Response. В документации инициативы описываются как проекты по устранению уязвимостей в среде. Инициатива может отслеживать конкретные результаты проверок с помощью комбинаций, применять метки активов для определения области действия, назначать работу команде, задавать соглашения об уровне сервиса, создавать тикеты и отслеживать прогресс по результатам повторного сканирования. Tenable называет это мобилизацией — этапом действий в жизненном цикле управления экспозицией.
Эта конструкция важна, потому что она признаёт: устранение — это проектная работа. Список не патчит сервер. Оценка серьёзности не координирует окно перезагрузки. Результат проверки не знает, какая команда владеет бизнес-приложением. Инициативы позволяют команде превратить тему, например недавно эксплуатируемые уязвимости в конкретной сети, в ограниченную работу с владельцем и сроком. Метки позволяют команде безопасности сузить группу активов. Комбинации позволяют закодировать определение угрозы. Автоматизация тикетов направляет работу в системы, которые команды ИТ уже используют.
Повторные сканирования позволяют проверить, сработало ли исправление.
Этот процесс показывает и практические ограничения. Для создания инициатив нужны метки, комбинации и настройка тикетов. Автоматизация тикетов внутри инициатив требует прав администратора. Статус тикета может обновляться динамически между Tenable и выбранной тикет-системой, но Tenable также отмечает, что на создание тикета из результатов проверки может уходить до 10 минут на обновление и в Tenable, и в тикет-системе.
В документированной заметке об управлении инициативами сказано, что изменение комбинации не применяется задним числом: уже созданные внешние тикеты по прежним критериям остаются в тикет-системе, пока их не закроют по отдельности или не удалят инициативу.
Эта деталь важна. Реальные программы устранения меняют своё решение. Уязвимость попадает в KEV. Эксплойт становится автоматизированным. Бизнес-владелец переклассифицирует актив. Принимается компенсирующая мера. Обновляется плагин сканера. Если тикет-система и платформа экспозиции не сохраняют историю изменений и актуальную причину приоритета, команды работают с устаревшими задачами. Заметка Tenable о том, что изменения не применяются задним числом, сама по себе не дефект; это честный признак того, насколько сложна синхронизация процессов. Клиенту нужно решить, что делать со старыми тикетами, когда логика приоритетов меняется.
Принятое решение об устранении должно поэтому включать управление тикетами. Кто может создавать инициативы? Кто утверждает комбинации? Кто сопоставляет серьёзность с приоритетом тикета? Кто владеет исключениями по SLA? Что происходит, когда тикет закрыт во внешней системе, но повторное сканирование всё ещё видит проблему? Что происходит, когда исправление применено, но актив офлайн во время проверки? Что происходит, когда проблема смягчена, но не заплатчена? Что происходит, когда новое сканирование возрождает тикет, который владелец считал закрытым? Tenable может дать рельсы для процесса, но операционную модель клиенту придётся писать самому.
Это разница между надёжностью продукта и надёжностью программы. Tenable может надёжно создавать и обновлять тикеты по своим правилам интеграции. Программа устранения у клиента всё равно может быть ненадёжной, если команды игнорируют тикеты, не имеют окон технического обслуживания, спорят о принадлежности, легко принимают исключения или закрывают работу без проверки. Покупателю стоит оценивать Tenable на реальном производственном сценарии: повторяющаяся высокоприоритетная категория экспозиции, пересекающая ответственность безопасности и ИТ, а не демонстрация, где один результат превращается в один тикет.
Облако, идентификация и OT меняют путь устранения
Платформа Tenable больше не про поиск пропущенных обновлений на обычных хостах. Это усиливает платформенную историю, но усложняет устранение. Облачные проблемы, проблемы идентификации и OT часто требуют других данных и других путей реагирования.
Облачная экспозиция требует большого объёма политик и владельцев. Облачная проблема может касаться слишком широкой роли, бакета хранилища, образа контейнера, настройки Kubernetes, публичного маршрута, уязвимости рабочей нагрузки или опасного сочетания нескольких условий. Исправление может потребовать изменения инфраструктуры как кода, политики времени выполнения, структуры аккаунтов, пересмотра доступов, работы с секретами или классификации данных.
Публичная страница Cloud Exposure позиционирует продукт как CNAPP и говорит об интеграции с AWS, Azure и GCP, а также с такими сервисами, как AWS Control Tower и Entra ID, и с тикет-системами, системами уведомлений и SIEM: Jira, Slack, Microsoft Teams, email. Интеграция важна, но устранение в облаке редко сводится к одному патчу. Принятое решение должно назвать владельца контроля и путь развёртывания.
Экспозиция идентификации опирается на графы. Tenable Identity Exposure использует Indicators of Exposure для оценки зрелости безопасности Active Directory и присваивает уровни серьёзности. Он может показывать пути атак, радиус поражения и пути экспозиции активов. Это может быть крайне полезно, потому что слабости идентификации часто объясняют, почему умеренная уязвимость хоста важна. Но устранение проблем идентификации политически и операционно сложно. Снятие привилегии, изменение делегирования, ужесточение доверительных отношений или изменение сервисной учётной записи могут сломать реальные процессы.
Принятому решению нужны одобрение владельца идентификации, планы тестирования и заметки об откате. Граф может показать путь; сам по себе он не может утвердить изменение.
Экспозиция OT критична для непрерывности. Tenable OT Security делает акцент на подходе «не навреди», который сочетает пассивный мониторинг с безопасными активными запросами. Эта позиция продукта признаёт операционную реальность. Промышленные системы — не обычные ноутбуки. Исправление может потребовать вендора, окна технического обслуживания на заводе, экспертизы по безопасности, учёта запасных частей или компенсирующих сетевых мер. Принятым решением об устранении может быть «сегментируем сейчас, патчим во время остановки», а не «установите обновление к пятнице».
Tenable помогает увидеть поведение активов, изменение конфигурации, аномалии и контекст уязвимостей, но владелец производства всё равно решает, какое действие допустимо.
Внешнее управление поверхностью атаки строится вокруг атрибуции. Tenable Attack Surface Management может находить доступные из интернета активы, которые могут быть неизвестны организации, используя данные DNS, IP-адреса и ASN. Это ценно, потому что забытая экспозиция — обычное дело. Но первым решением об устранении часто становится выяснение владельца, а не установка патча. Актив наш? Это страница, размещённая у вендора? Это часть поглощённой компании? Это старый маркетинговый домен? Это дубликат? Он уже выведен из эксплуатации, но всё ещё резолвится?
Платформа может подсветить кандидата; бизнес-процесс должен принять или отклонить принадлежность.
Вопрос к платформе: может ли Tenable удерживать эти домены связанными, не делая вид, что они одинаковы. Полезная платформа экспозиции должна показать CISO, что публичное приложение, облачное разрешение, путь идентификации и ограничение OT относятся к одной истории риска. Она не должна внушать, что одно действие по устранению подходит всем четырём.
Интеграции и API — часть продукта, а не техническая обвязка
Ценность Tenable в устранении сильно зависит от интеграций. Команда безопасности может жить в Tenable, но владельцы устранения часто работают в Jira, ServiceNow, CMDB, облачных консолях, инструментах для конечных точек, SIEM, дашбордах и хранилищах данных. Покупка Vulcan Cyber в 2025 году напрямую относится к этой проблеме. Tenable заявила, что приобретённые возможности усилят видимость, приоритизацию и устранение на всей поверхности атаки, с расширенными потоками данных от третьих сторон и автоматизированным устранением.
В 2025 году Tenable также объявила о коннекторах сторонних данных и единых дашбордах, описав интеграции с системами обнаружения и реагирования на конечных точках (EDR), облачной безопасностью, управлением уязвимостями, безопасностью OT, тикет-системами и другими.
Это важно с коммерческой точки зрения. У предприятий уже слишком много инструментов безопасности. Платформа, которая может принимать данные об экспозиции от третьих сторон и передавать более качественные решения в существующие рабочие системы, даёт более сильный аргумент для консолидации, чем сканер, который требует от каждой команды сидеть в отдельной очереди. Покупка также сигнализирует, что Tenable считает процесс устранения, а не только обнаружение, стратегическим.
Публичная документация для разработчиков показывает, что значит продакшн-интеграция на самом деле. Tenable рекомендует использовать оптимизированные экспортные эндпоинты для получения уязвимостей и активов, а не частые вызовы в стиле workbench. Она советует не использовать многопоточные запросы при работе с соответствующими API, рекомендует отдельные учётные записи для интеграций и предупреждает о лимитах частоты запросов и конкурентности. Экспорт активов идёт чанками, подходит для первичной полной синхронизации и дельт, и должен сопоставлять ID активов Tenable с UUID активов в экспорте уязвимостей.
Некоторые list-эндпоинты workbench ограничены 5 000 записей, а один эндпоинт списка уязвимостей возвращает только данные моложе 450 дней. Лимит фильтра workbench может вернуть ошибку, когда разбор целевых хостов превышает 1 024 идентификатора активов.
Эти ограничения нормальны для SaaS-платформы, но они важны. Клиент не может относиться к API как к бесконечной трубе. Если хранилище данных хочет полную историю уязвимостей, нужны проектирование экспорта, обработка чанков, дельта-логика, обработка лимитов частоты, ретраи, управление учётными записями и политика хранения. Если CMDB хочет синхронизацию активов, нужны обработка дубликатов и стабильные идентификаторы. Если ITSM-инструмент хочет состояние тикетов, нужны двунаправленные правила статусов и обработка исключений.
Если дашборд для руководства хочет тренды, нужно знать, когда данные обновлялись в последний раз и прошли ли закрытые пункты проверку.
Поэтому коммерческая единица — это не просто лицензия Tenable. Это операционные затраты на то, чтобы сделать Tenable принятой системой экспозиции для нескольких команд. Платформа может сократить ручной экспорт и разбор в таблицах, но только если интеграционная работа профинансирована и поддерживается. Если интеграция сделана наполовину, Tenable превращается в ещё один дашборд, рекомендации из которого вручную переносят в реальную рабочую систему.
ИИ может ускорить процесс, но не отменяет доказательства
Tenable сдвинула публичную коммуникацию в сторону управления экспозицией на основе ИИ. В 2026 году компания объявила Tenable One AI Exposure для обнаружения ИИ, защиты и управления использованием на SaaS-платформах, облачных сервисах, API и связанных корпоративных ИИ-поверхностях. Она также представила Hexa AI как движок процессов для автоматизации задач безопасности и превращения аналитики экспозиции в действия. Страница управления уязвимостями описывает VPR как работающий на генеративном ИИ, обогащённый аналитикой угроз и контекстно-зависимым скорингом.
Направление понятно. Злоумышленники используют автоматизацию. Объём уязвимостей растёт. Команды безопасности не могут вручную читать каждый вывод плагина, бюллетень, сигнал эксплойта, путь идентификации, облачную связь и обновление тикета. ИИ может помочь обобщить, почему уязвимость важна, предложить формулировку для устранения, связать смежные сигналы, объяснить риск владельцу без глубокой специализации и подсказать следующие действия. Если это сокращает рутинную работу аналитиков, сохраняя проверку, процесс принятия решений может улучшиться.
Но ИИ меняет нагрузку на контроль. Сгенерированная сводка по устранению может быть правдоподобной и неполной. Предложенный приоритет может быть правильным для среднего клиента и неправильным для конкретной среды. Рекомендация процесса может игнорировать заморозку изменений, компенсирующую меру, бизнес-исключение или хрупкий OT-процесс. Естественно-языковое объяснение может звучать увереннее, чем позволяют данные. Решение, принятое потому, что «так сказал ИИ», — это не принятое решение об устранении. Это непроверенный автоматический шаг.
Правильный вопрос не в том, использует ли Tenable ИИ. Правильный вопрос — привязан ли результат ИИ к проверяемым данным. Видит ли владелец уязвимый актив, плагин или результат проверки, релевантный сигнал угрозы, статус экспозиции, затронутый бизнес-контекст, рекомендованное исправление, историю тикета, статус исключения и результат проверки? Может ли клиент отличить рекомендации вендора от локальной политики? Может ли аналитик отредактировать рекомендацию, не теряя аудируемости? Может ли платформа объяснить, когда изменилась оценка?
Может ли команда отключить или ограничить автоматизацию там, где нужен человеческий контроль, например в OT или идентификации?
Возможность Tenable — использовать ИИ как слой сжатия над доказательствами, а не замену доказательств. Риск — если «снижение риска на машинной скорости» станет лозунгом, который нравится закупкам и не нравится командам устранения. Принятому решению всё равно нужен человек-владелец, если организация явно не разрешила узкое автоматическое действие с откатом, мониторингом и обработкой исключений.
Экономика зависит от сокращения бэклога, а не от красоты дашборда
Коммерческий кейс Tenable убедителен, но не самоочевиден. Компания отчиталась о выручке за 2025 год около $999,4 млн — рост на 11% к 2024 году — с подписной выручкой около $919,6 млн. В первом квартале 2026 года выручка составила $262,1 млн, рост на 9,6% год к году; компания добавила 406 новых корпоративных клиентов платформы и 43 новых клиента с шестизначными контрактами, а также описала сильное внедрение Tenable One. В материалах для инвесторов говорится, что Tenable используют десятки тысяч организаций, включая крупные корпоративные и государственные заказы. Это не экспериментальная категория инструментов.
Масштаб — это признак рыночного принятия, а не признак того, что конкретный покупатель снизит риск. Экономический тест покупателя — стоимость одного принятого решения об устранении и стоимость единицы подтверждённого снижения риска. Сюда входят подписка, услуги по внедрению, развёртывание, сенсоры, окна сканирования, управление учётными данными, настройка облака и идентификации, размещение в OT, интеграция через API, настройка тикетов, разбор аналитиками, время владельцев устранения, окна технического обслуживания, пересмотр исключений, комплаенс-отчётность и администрирование платформы.
Потенциальная выгода тоже реальна. Если Tenable сокращает ложные приоритеты, ускоряет сортировку, находит открытые активы, которых не было в инвентаризации, направляет тикеты нужному владельцу, быстрее проверяет исправления, снижает трудозатраты на отчётность для руководства и помогает закрывать целые классы высокого риска, платформа может окупиться. Час, сэкономленный аналитиками на тысячах результатов, имеет значение. Один предотвращённый цикл экстренного патчинга из-за неверного приоритета имеет значение. Показ совету директоров защитимого тренда снижения экспозиции имеет значение.
Замена нескольких узких инструментов на одну лучше интегрированную платформу экспозиции может иметь значение.
Сценарий провала знаком. Организация покупает платформу, подключает несколько сканеров, импортирует облачные аккаунты, создаёт дашборды и сохраняет старый бэклог. Команды спорят о принадлежности. Метки устаревают. Экспорт через API тихо ломается. Растут исключения. Тикеты закрываются без повторного сканирования. Руководители видят линию тренда, которая не совпадает с фактической экспозицией. Аналитики тратят время на объяснение вывода платформы, а не на снижение риска. В этом случае Tenable не провалилась как продуктовая демонстрация; она провалилась как операционная система для решений об устранении.
Закупкам стоит поэтому просить пилот, который измеряет повторяющуюся производственную работу. Выберите реальный класс экспозиции: эксплуатируемые уязвимости на производственных системах, доступных из интернета; пути привилегий к доменным критическим активам; опасные сочетания облачных разрешений; уязвимости OT, требующие компенсирующих мер. Потребуйте проверку качества активов, обоснование оценки, передачу тикета, принятие владельцем, проверку исправления и данные об исключениях.
Измерьте, сколько результатов стало принятой работой, сколько было отклонено из-за качества данных, сколько исправлено, сколько смягчено, сколько стало исключениями и сколько времени занял каждый этап. Это лучший тест, чем вопрос, выглядит ли дашборд полным.
Исключения решают, будет ли программа экспозиции успешной
Любой серьёзной программе устранения нужны исключения. Некоторые системы нельзя заплатчить сразу. Некоторые уязвимости компенсируются сетевыми мерами. Некоторые продукты больше не поддерживаются, но привязаны к регулируемому процессу. Некоторые облачные изменения ждут циклов релизов. Некоторые изменения идентификации требуют одобрения бизнеса. Некоторые изменения в OT ждут остановки производства. Платформа, которая считает любое исключение провалом, не будет использоваться. Платформа, которая считает исключение закрытием, спрячет риск.
Tenable может поддерживать решения с исключениями, только если клиент спроектирует процесс. Исключение должно фиксировать экспозицию, актив, владельца, причину, компенсирующую меру, срок действия, периодичность пересмотра и подтверждающие данные. Оно не должно просто убирать пункт с дашборда. Если уязвимость начинает активно эксплуатироваться, если актив становится доступным из интернета, если компенсирующая мера меняется или если бизнес-система становится критичнее, исключение нужно пересмотреть. Динамический скоринг делает это ещё более важным, а не менее.
Именно здесь дашборды для руководства могут стать опасными. Руководителям нужны простые представления: тренд экспозиции, выполнение SLA, скорость устранения, открытые критические экспозиции, критически важные бизнес-сервисы, объём исключений и принятие риска. Но простой график может сплющить неопределённость. Снижение балла экспозиции может отражать реальные исправления, удаление активов, изменение покрытия сканированием, скрытые результаты, принятые исключения или изменение методики скоринга. Дашборд полезен только тогда, когда организация может объяснить, что сдвинуло линию.
Для покупателей Tenable процесс исключений должен быть частью приёмочного теста. Может ли платформа различать «устранено», «компенсировано», «принято», «отложено», «ложное срабатывание», «вне области действия» и «не решено»? Может ли она показывать, какие исключения истекают? Может ли она заметить, когда изменилась основа исключения? Может ли она сохранять данные для аудита и отчётности перед советом директоров? Могут ли владельцы устранения видеть, почему отклонённый тикет остаётся записью о риске? Эти вопросы менее эффектны, чем ИИ и графики экспозиции, но именно они решают, станет ли платформа заслуживающей доверия.
Защитимая оценка Tenable
Tenable сильнее всего там, где покупатель хочет перейти от перечисления уязвимостей к мобилизации работы с экспозицией. У компании есть продуктовое разнообразие, чтобы собирать больше, чем вывод сканера: словарь оценок для приоритизации, процесс Exposure Response для превращения результатов в инициативы, интеграции и API для передачи работы в существующие системы, а также финансовый масштаб, чтобы продолжать инвестировать. Недавние шаги вокруг Vulcan Cyber, коннекторов сторонних данных, ИИ-экспозиции и ИИ-ассистированного процесса говорят о том, что Tenable понимает: рынок движется от обнаружения к координированному устранению.
Данные не позволяют считать Tenable автопилотом для устранения. Публичные материалы не доказывают точность обнаружения в конкретной среде клиента, надёжность API под нагрузкой этого клиента, точность ИИ-сводок, качество тикетов после каждого изменения процесса, сравнительное снижение риска по выборке клиентов или реальные результаты установки обновлений. Сама документация показывает, почему: полнота сканирования зависит от доступа, у API есть операционные ограничения, синхронизация тикетов имеет пограничные случаи, а проверка устранения требует прав и покрытия сканированием.
Tenable может сделать программу лучше, но не может заменить программу.
Поэтому практический вывод условный. Tenable — убедительная платформа для организаций, готовых вкладываться в достоверность данных об активах, разбор оценок, управление тикетами, инженерную работу с интеграциями, дисциплину исключений и проверку устранения. Она менее убедительна для команд, которые хотят, чтобы дашборд заменил ответственность.
Лучший способ использования — не «сканируй всё и исправляй красные пункты», а «определите классы экспозиции, которые важны, докажите контекст активов, расставьте приоритеты по объяснимым сигналам, направьте ограниченную работу владельцам, проверяйте исправления и возвращайтесь к исключениям, когда меняются угроза или состояние актива».
Для CISO вопрос при покупке не в том, найдёт ли Tenable риск. Она найдёт много. Вопрос в том, помогает ли Tenable организации принимать более качественные решения об устранении быстрее, чем текущий процесс, и выдерживают ли эти решения проверку после закрытия тикета, изменения оценки или разбора инцидента, когда спрашивают, почему один вопрос оказался важнее другого. Именно такую планку стоит ставить Tenable: не покрытие сканированием, не широта платформы, не ИИ-маркетинг, а принятое решение об устранении, которое снижает экспозицию на активах, которыми компания реально управляет.