
Кратко
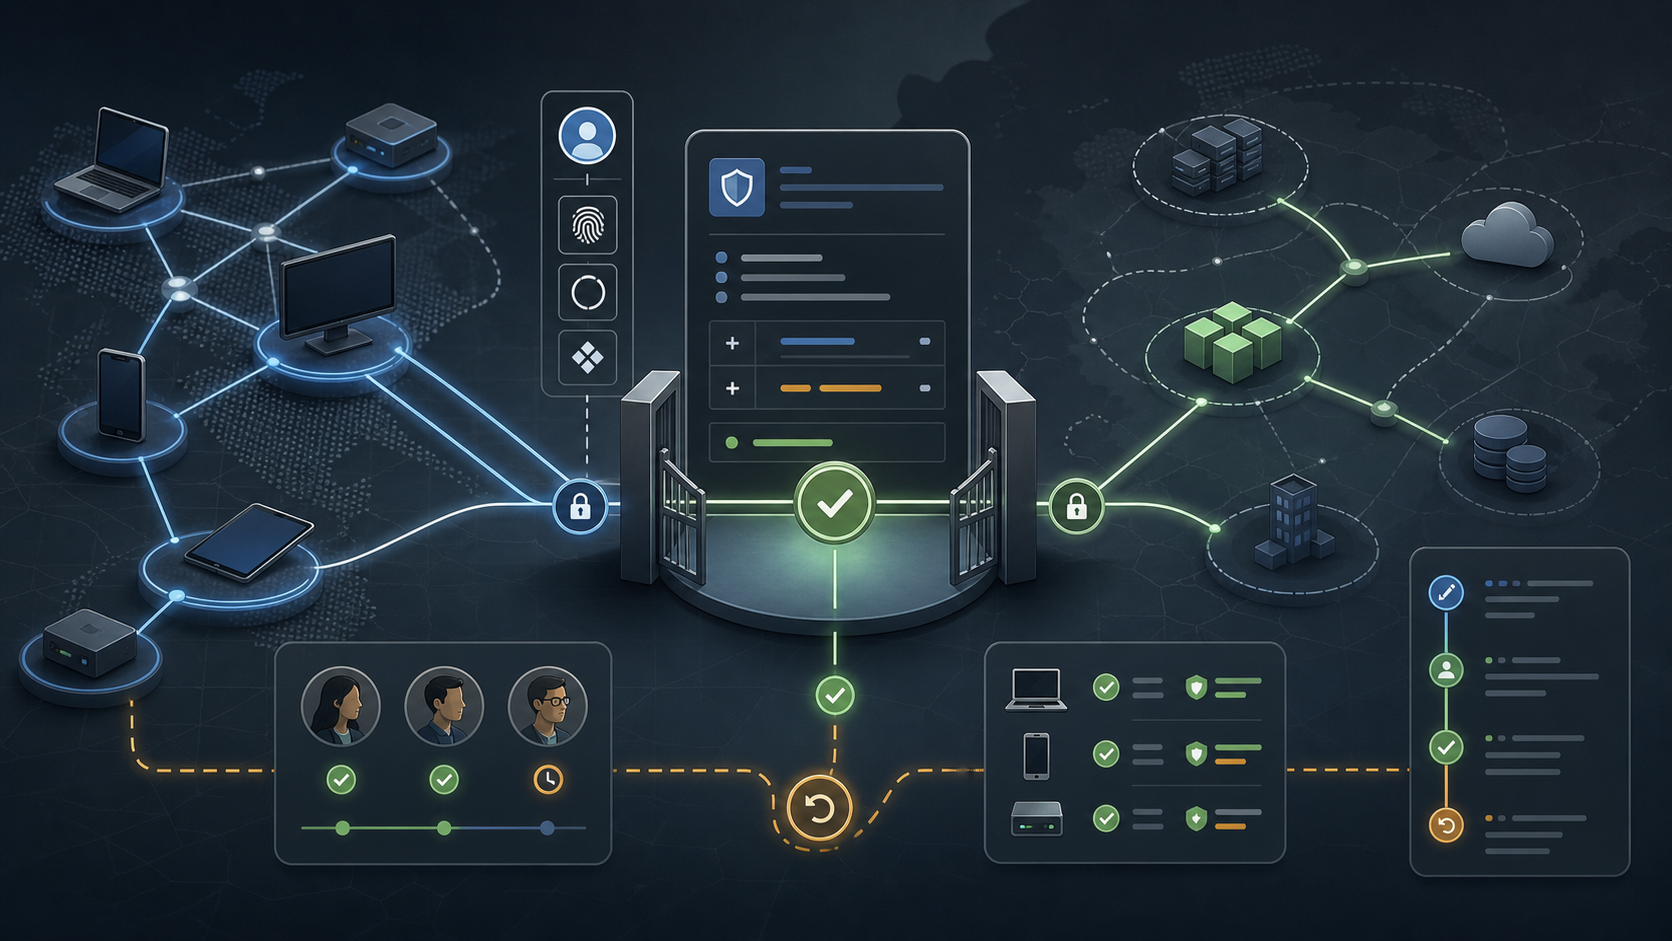
- Главное преимущество Tailscale — не то, что с первого дня он проще традиционной VPN. Настоящее испытание продукта — принятое изменение политики частной сети: пользователь, группа, устройство, маршрут и аудиторский след должны сходиться так, чтобы новый доступ был понятным, минимально привилегированным и обратимым.
- У продукта есть убедительные базовые механизмы для этой задачи. В публичной документации описаны вход через провайдера идентификации, группы SCIM, одобрение устройств, состояние устройств, тесты политик, GitOps, предпросмотр, журналы аудита конфигурации, потоковая передача журналов, Tailnet Lock, отказоустойчивость маршрутизаторов подсети и запись SSH-сеансов. Эти средства уменьшают ручное администрирование сети только тогда, когда клиенты используют их как систему проверки, а не как кнопку удобства.
- Зависимость не исчезает. Tailscale использует WireGuard для шифрованной связи между устройствами, но управляемая ценность сосредоточена в координационном сервере Tailscale, административной консоли, движке политик, сопоставлении идентичностей, ретрансляторах, функциях маршрутизации и поддержке. История статусов 2026 года показывает реальные инциденты с координацией, одобрением устройств, DERP, сертификатами, Funnel и доступом к административной консоли, поэтому планирование восстановления должно входить в решение о покупке.
- Коммерческое обоснование условно. Опубликованные истории клиентов Vanta, Mercury, Sanity, Corelight и Awesome показывают реальные сценарии доступа к инфраструктуре, но их отбирает сам вендор, и в них обычно нет исходных файлов политик, количества запросов доступа, времени поддержки, частоты ошибок, работы с исключениями и данных об откатах. Покупателям стоит считать стоимость за принятое изменение доступа, а не за подключённое устройство.
Запрос доступа, который раскрывает продукт
Представьте: инженер платформы запрашивает временный доступ к боевой базе данных для разбора инцидента. Привычный порядок всем знаком: завести тикет, попросить сетевого администратора добавить группу VPN или правило файрвола, подождать, подключиться через концентратор, обнаружить, что DNS или маршрутизация настроены неверно, попросить правило пошире, завершить инцидент и надеяться, что кто-то вспомнит убрать исключение. Запрос выглядит небольшим. На практике он затрагивает идентичность, членство в группах, доверие к конечной точке, выбор маршрута, владельца сервиса, аудиторские доказательства и откат.
Это и есть правильный критерий для Tailscale Inc. Продукт для частных сетей не доказывает себя тем, что ноутбук появился в панели управления. Он доказывает себя, когда принятое изменение политики делает ровно то, что задумала организация. Пользователь должен добраться до базы данных или бастионного хоста, к которым ему разрешено обращаться. Он не должен случайно получить доступ к соседним хостам. Его устройство должно быть известным, достаточно свежим и одобренным. Изменение должно быть видно рецензентам до применения и оставлять аудиторский след после.
Если инженер уходит из команды, устройство теряется, провайдер идентификации даёт сбой, маршрут пересекается с другой подсетью или инцидент завершён, доступ должен сниматься без догадок.
Tailscale привлекателен тем, что бьёт по реальной административной боли. Традиционные VPN часто стягивают трафик и доверие к периметру сети. Они могут сделать частную сеть доступной раньше, чем понятной. Компания копит правила файрвола, общие бастионные хосты, долгоживущие SSH-ключи, неуправляемые разделённые туннели, пересекающиеся облачные маршруты и исключения, которые переживают своё назначение. Идея Tailscale — приблизить единицу доступа к людям, устройствам, тегам и сервисам. На своейглавной страницекомпания описывает продукт как платформу подключения на основе идентичности и нулевого доверия для удалённых команд, мультиоблачных сред, CI/CD, периферийных устройств и других рабочих нагрузок. В документации сказано, что Tailscale обеспечивает шифрованные соединения «точка-точка» на базе WireGuard, добавляя вокруг них идентичность, политики и управление в продукте Tailscale (Что такое Tailscale?).
Привлекательность не только в безопасности. Она в труде. Если небольшая инфраструктурная команда может перестать эксплуатировать раздачу сертификатов, серверы OpenVPN, ротацию бастионных хостов и очереди заявок на правила файрвола, экономия реальна. Если более крупная компания позволяет командам запрашивать узкий доступ через группы идентичности и проверяемые файлы политик, поверхность эксплуатации становится менее хаотичной. Но этим утверждением о труде легко злоупотребить. Работа не исчезает.
Она переезжает с VPN-серверов и правил на основе IP в управление идентичностями, состояние устройств, тесты политик, проектирование маршрутов, журналирование, разбор исключений и зависимость от вендора.
Именно поэтому в этой статье Tailscale рассматривается как система надёжности изменений политики, а не как волшебная сетевая надстройка. Tailscale может упростить безопасное подключение. Он не может решить, какой инженер должен видеть боевую среду, чистая ли группа Okta, свежий ли сигнал конечной точки ноутбука, пересекается ли маршрут подсети с облачной VPC и не содержит ли записанная SSH-сессия чувствительных данных. Это остаётся ответственностью клиента. Вопрос в том, даёт ли Tailscale клиенту достаточно структуры, чтобы нести эту ответственность с меньшими суммарными издержками и меньшим числом ошибок, чем альтернативы.
Что Tailscale добавляет к WireGuard
Первая граница — техническая. WireGuard — это открытый VPN-протокол. На своей странице проекта он описан как современный туннель, который настраивается обменом открытыми ключами в стиле SSH-ключей, а механику туннеля берёт на себя (WireGuard). Tailscale использует WireGuard, но это не просто WireGuard под другим брендом. Продукт Tailscale добавляет управляемый координационный сервер, вход через провайдера идентификации, распространение ключей, вычисление политик, обход NAT, ретрансляторы, DNS-удобства, средства администрирования, одобрение устройств, SSH-функции, маршрутизацию подсетей, коннекторы приложений, журналирование и поддержку.
В более старой, но всё ещё полезной заметке об архитектуре Tailscale это различие объясняется прямо. Каждый узел генерирует пару открытого и закрытого ключей, публикует открытый ключ и метаданные о своём местоположении на координационном сервере и загружает открытые ключи и адреса устройств, о которых должен знать. Tailscale называет это гибридной моделью: централизованная плоскость управления, mesh-плоскость данных. Закрытый ключ остаётся на узле, а узлы шифруют трафик между собой с помощью WireGuard (Как работает Tailscale). В актуальной документации по шифрованию сказано, что плоскость управления отвечает за координацию устройств, аутентификацию, интерпретацию политик контроля доступа и вычисление пакетных фильтров, а сетевые коммуникации сквозным образом шифруются — напрямую или через ретрансляцию (Шифрование в Tailscale).
Это разделение важно коммерчески. Управляемая ценность Tailscale сосредоточена в слое контроля и управления. Покупатель платит не только за криптографию. Он платит за то, чтобы не строить и не поддерживать самостоятельно координацию, сопоставление идентичностей, обход NAT, редактирование политик, ретрансляцию, маршрутизацию и аудит. Это значимая услуга. И именно здесь Tailscale превращается в зависимость. Если меняются координационный сервис, административная консоль, API, выпуск сертификатов, одобрение устройств или ценовая политика, клиент это ощущает, даже если базовый протокол WireGuard остаётся корректным.
Различие хорошо иллюстрируют ретрансляторы DERP. Tailscale старается соединять пиров напрямую, когда это возможно. Когда прямое соединение невозможно, ретрансляторы DERP передают уже зашифрованный трафик. Tailscale утверждает, что закрытые ключи никогда не покидают локальные устройства и сервер DERP не может расшифровать ретранслируемый трафик (Серверы DERP). Это хорошо для конфиденциальности, но не делает ретранслятор неважным. Деградация региона DERP всё равно может сказаться на связности, задержках и реагировании на инциденты у клиентов, которые им пользуются. В публичной истории статусов за июнь 2026 года была деградация производительности DERP, затронувшая клиентов, использующих ретрансляторы в Нюрнберге (История статусов Tailscale).
То же самое с маршрутизаторами подсети. Они делают Tailscale полезным в существующих средах, потому что не каждый принтер, база данных, промышленное устройство или легаси-сервер может запустить клиент Tailscale. Маршрутизатор подсети позволяет устройствам тейлнета обращаться к частным подсетям за пределами Tailscale. Но в документации отмечено, что маршрутизаторы подсети по умолчанию используют исходный NAT, поэтому трафик устройств за маршрутизатором выглядит исходящим от самого маршрутизатора, если SNAT не отключён (Маршрутизаторы подсети). Для простого доступа это может быть приемлемо. Это может быть неприемлемо, если команде безопасности нужны исходные IP для нижестоящих систем контроля или криминалистических записей. Tailscale даёт механизм; клиенту решать, какая идентичность должна сохраняться на каждом уровне.
Поэтому правильное сравнение — не Tailscale против «голого» WireGuard в вакууме. Голый WireGuard может быть отличным решением для небольшой фиксированной топологии, где человек может безопасно обменяться ключами и понимает каждого пира. Tailscale становится ценным, когда устройства перемещаются, идентичности меняются, группы имеют значение, маршруты расширяются, доступ требует проверки, а команды не хотят, чтобы каждое изменение политики превращалось в ручную сетевую работу. Управляемое удобство реально именно потому, что проблема не только в шифровании.
Проблема в том, чтобы держать шифрованную достижимость в соответствии с намерениями организации.
Файл политики полезен, только когда превращается в систему проверки
Яснее всего утверждение о принятом изменении можно проверить на файле политики тейлнета Tailscale. В документации он описан как централизованная конфигурация HuJSON для сети Tailscale, то есть тейлнета. В нём задаётся, кто может использовать теги, кто может обходить одобрение для маршрутизаторов подсети и выходных узлов, дополнительные атрибуты узлов, политики контроля доступа, правила SSH, тесты и общесетевые параметры. Владельцы, администраторы и сетевые администраторы могут управлять им из административной консоли, а также через GitOps (Файл политики тейлнета).
Существование центрального файла не доказывает минимальные привилегии. Однако оно создаёт удобную единицу проверки. Изменение доступа можно предложить, просмотреть в виде диффа, протестировать, одобрить, применить и затем откатить. Это уже более сильная операционная модель, чем кипа заявок на правила файрвола и разовые изменения VPN-групп, — если клиент пользуется ей дисциплинированно.
Справочник по синтаксису политики важен, потому что включает тесты. Раздел tests позволяет администраторам писать проверки (утверждения) о политиках контроля доступа. Эти тесты запускаются при изменении файла политики. Если проверка не проходит, Tailscale отклоняет обновлённый файл. SSH-тесты аналогичным образом проверяют правила доступа Tailscale SSH (справочник по синтаксису политики). На практике команда может зафиксировать, что Алиса должна иметь доступ к промежуточной базе данных, Алиса не должна иметь доступ к боевой среде, аварийная группа должна сохранить определённый путь, а подрядчик не должен попадать в чувствительную подсеть. Если изменение нарушает одно из этих ожиданий, оно должно отклониться до вступления в силу.
Это близко к правильному критерию, но не полностью. Тест политики защищает только те случаи, которые кто-то записал. Он не поймает отсутствующий адресат, группу с неправильными участниками, маршрут, который теперь указывает на другой сервис, устройство, которое следовало деавторизовать, или человеческое непонимание запрошенного доступа. Набор тестов становится ещё одним операционным артефактом, у которого должен быть владелец. Если файл тестов устарел, файл политики может быть «валидным», пока сеть неправильна.
Tailscale также предлагает инструменты предпросмотра и отладки. Редактор политик может показать пункты назначения пользователя и номера строк, ответственных за доступ. В документации сказано, что командаtailscale pingпомогает отличить достижимость по протоколу сообщений Tailscale от связности ICMP, на которую влияют средства контроля доступа. На той же странице сказано, что файлы политик можно откатывать из журналов конфигурации, если клиент не использует GitOps как источник истины (управление политиками тейлнета). Это обычные средства, которые делают изменение политики проверяемым. Они важнее того, заняла ли первоначальная настройка пять минут.
GitOps встраивает файл политики в рабочий процесс, который многим инженерным командам уже знаком. В документации GitOps для Tailscale сказано, что клиенты могут использовать систему контроля версий Git, требовать проверок перед слиянием, запускать автоматические тесты изменений политики и автоматически применять прошедшие проверку изменения. Поддерживаются GitHub Actions, GitLab CI и Bitbucket (GitOps для Tailscale). Компания, которая уже относится к инфраструктуре как к коду, может сделать доступ к частной сети частью этой среды контроля.
Здесь компромисс между скоростью и надзором. Небольшая команда может предпочесть административную консоль, потому что это быстро. Регулируемая среда или среда с высокими последствиями может требовать проверяемых изменений, разделения обязанностей и видимого пути согласования. Одна и та же функция Tailscale может поддерживать оба поведения. Продукт не заставляет организацию стать осмотрительной. Он даёт осмотрительным организациям инструмент лучше, чем разовые сетевые изменения.
Для покупателя проверка должна быть конкретной. Возьмите десять изменений доступа за последний квартал: новый инженер в сервисной команде, подрядчик с ограниченным окном доступа, CI-раннер, получающий доступ к частному реестру артефактов, маршрут подсети, добавленный после приобретения компании, разрешение SSH в боевой среде, выходной узел, одобренный для поездок, замена устройства, уволенный сотрудник, временное исключение на время инцидента и откат.
Затем спросите, может ли Tailscale выразить каждое из этих изменений в файле политики, показать эффективный доступ в предпросмотре, протестировать критические инварианты, показать рецензенту, зафиксировать изменение и отменить его без побочных эффектов. Это скажет о ценности больше, чем демо с подключением двух ноутбуков.
Идентичность помогает лишь тогда, когда учётная система в порядке
Модель идентичности Tailscale — одна из причин, по которой продукт проще эксплуатировать, чем старые VPN-хозяйства. Компания не просит клиентов вести отдельную базу паролей для VPN. В заметке об архитектуре сказано, что Tailscale отдаёт аутентификацию пользователей провайдерам OAuth2, OIDC или SAML, поэтому клиенты могут использовать существующих провайдеров идентификации и их политики многофакторной аутентификации (Как работает Tailscale). В 2024 году Tailscale также публично утверждал, что единый вход не должен считаться платной роскошью, и на нынешней стартовой странице регистрация предлагается через Google, Microsoft, GitHub, Apple и OIDC.
Направление верное. Доступ к частной сети должен следовать за системой идентичности, которая уже занимается приёмом сотрудников, увольнениями, MFA и членством в группах. Но это также означает, что Tailscale наследует чистоту этой системы. Если пользователь остаётся в чувствительной группе после смены роли, сетевая политика может добросовестно применить неправильный ответ. Если подрядчик приглашён под неправильным доменом, если общие устройства размывают владение, если аварийные учётные записи слишком широкие или если деактивация зависит от ручного процесса, частная сеть наследует этот беспорядок.
SCIM-провижининг призван уменьшить этот дрейф. Tailscale сообщает, что подготовка пользователей и групп доступна в тарифах Standard, Premium и Enterprise и поддерживает таких провайдеров идентификации, как Google Workspace, Microsoft Entra ID и Okta (подготовка пользователей и групп). В документации по Okta сказано, что провижининг может создавать пользователей, обновлять атрибуты, деактивировать пользователей для приостановки их в Tailscale и передавать группы из Okta в Tailscale (Okta SCIM). Это сильные базовые механизмы для того, чтобы сетевой доступ оставался привязан к кадровому состоянию организации.
Это не магия. SCIM переносит данные провайдера идентификации в Tailscale. Он не решает, насколько хорошо управляются группы IdP, правильно ли руководители одобряют доступ, пересматриваются ли привилегированные группы периодически и было ли позже удалено аварийное исключение. Покупателю стоит спросить, как быстро срабатывает вывод из групп, как обнаруживаются сбои синхронизации, как проверяются пользователи, созданные вручную в Tailscale, что происходит при расхождении назначений SSO и SCIM и кто владеет таксономией групп.
Tailscale может упростить применение изменений идентичности, но модель идентичности остаётся операционной системой клиента.
Доверие к устройствам — параллельная проблема. Здесь полезно руководство NIST по архитектуре нулевого доверия: в нём подчёркивается, что аутентификация и авторизация применяются к каждому запросу и что одних учётных данных субъекта недостаточно, когда важно состояние устройства (NIST SP 800-207). Функция одобрения устройств Tailscale позволяет администраторам проверять и одобрять новые устройства до того, как они присоединятся к тейлнету; когда функция включена, устройство, ожидающее одобрения, не может отправлять или получать трафик тейлнета до утверждения (одобрение устройств). Управление состоянием устройств может собирать атрибуты хоста, такие как версия операционной системы и атрибуты инструментов на конечных точках, и использовать их в правилах подключения (состояние устройств).
Эти средства превращают изменение политики из „этот пользователь может добраться до этого хоста“ в „этот пользователь, с устройства такого-то одобренного типа и при таком-то состоянии устройства, может добраться до этого ресурса“. Это ближе к идеалу нулевого доверия. Но это же добавляет издержки на проверку. Кто-то должен решить, какие сигналы состояния значимы, насколько они могут быть устаревшими, какие исключения допустимы и что происходит, когда инструменты на конечной точке сбоят во время инцидента. Если источник данных о состоянии ошибочен, Tailscale может поддерживать ложное ощущение безопасности.
Если требование к состоянию слишком строгое, команды создают обходные пути. Полезная метрика — не наличие функции состояния, а то, сколько запросов доступа было удовлетворено, отклонено, получило исключение и позже исправлено из-за изменения состояния устройства.
Именно здесь простота Tailscale может работать в обе стороны. Продукт, который приятно использовать, может распространяться быстрее, чем созревает дисциплина политик. Это хорошо, когда он заменяет неуправляемые туннели и общие учётные данные. Это рискованно, когда каждая команда создаёт теги, группы и маршруты прежде, чем в организации появятся соглашения об именовании, владельцы, интервалы пересмотра и рутины очистки.
Поэтому принятое изменение политики должно включать метаданные: кто владеет адресатом, кто владеет исходной группой, на какой срок нужен доступ, какие требования к устройству предъявляются, какие журналы покажут успех и как выполняется откат.
Функции маршрутизации переносят риск в проектные решения
Многие внедрения Tailscale становятся ценными потому, что соединяют неидеальные среды. Не каждый ресурс может запустить Tailscale напрямую. Не каждое SaaS-приложение понимает идентичность и сетевую политику клиента. Не каждый сотрудник работает на управляемом ноутбуке. Tailscale решает это с помощью маршрутизаторов подсети, выходных узлов, коннекторов приложений и опций высокой доступности. Это мощные функции, и каждая может сделать изменение политики менее очевидным, если команда относится к ней как к очередному переключателю.
Маршрутизаторы подсети — классический мост. Они позволяют устройствам тейлнета обращаться к частным подсетям за устройством, на котором работает клиент Tailscale. Это полезно для офисных LAN, облачных VPC, специализированных устройств и легаси-систем. В документации также сказано, что настройка требует установки клиента, анонсирования маршрутов, включения маршрутов в административной консоли, добавления правил доступа и проверки связности (маршрутизаторы подсети). Это рабочий процесс проектирования, а не простая регистрация устройства. Анонс маршрута может открыть широкий диапазон адресов, если правила доступа слишком свободны. SNAT по умолчанию может скрыть исходный адрес от нижестоящих журналов. Отключение SNAT сохраняет идентичность источника, но может потребовать изменений маршрутов и файрвола за пределами Tailscale.
Выходные узлы устроены иначе. Они направляют весь трафик, не относящийся к Tailscale, через выбранное устройство тейлнета. Tailscale сообщает, что каждое устройство должно явно согласиться на использование выходного узла, устройство должно анонсировать себя как выходной узел, а владелец, администратор или сетевой администратор должен разрешить его для тейлнета (выходные узлы). Эта явность полезна. Тем не менее выходные узлы могут создавать неожиданности в политике. Пользователь может ожидать, что через Tailscale идёт только трафик к частным сервисам, а выходной узел перехватывает более широкий трафик. При использовании выходного узла доступ к локальной сети по умолчанию заблокирован, если его не включить. Поездки, приватность, юрисдикция и требования корпоративного мониторинга могут менять правильный ответ.
Коннекторы приложений добавляют ещё один слой. Они направляют пользователей и устройства к самостоятельно размещённым приложениям, облачным ресурсам, SaaS-приложениям и управляемым платформам по доменным именам, а не по IP-адресам. Tailscale сообщает, что это может поддерживать включение IP в белые списки, централизованное управление и мониторинг трафика. В документации также предупреждается: если несколько полных доменных имён используют один IP-адрес и одно из них является целью коннектора приложений, соединения ко всем FQDN, разделяющим эти разрешённые IP, будут направляться через этот коннектор (коннекторы приложений). Это ровно та оговорка, которая важна для принятых изменений политики. Правило на основе домена может иметь последствия на основе IP.
Высокая доступность столь же прагматична. Tailscale поддерживает перекрывающиеся маршрутизаторы подсети и коннекторы приложений, чтобы трафик мог переключаться, когда один коннектор недоступен. В документации сказано, что переключение послеtailscale downможет занять до примерно 15 секунд, а при разделении сети или сбоях интерфейсов — дольше; региональная маршрутизация доступна в тарифах Premium и Enterprise (высокая доступность). Это даёт клиентам схему восстановления. Но это не заменяет тестирование. Если маршрут переключится на коннектор в другом регионе, с другим путём через файрвол и без тех же журналов, изменение доступа не будет эквивалентным.
Вопрос проектирования маршрута должен прилагаться к каждому запросу доступа. Это путь „устройство-устройство“, маршрут подсети, коннектор приложений, выходной узел или сеанс Tailscale SSH? Адресат видит идентичность устройства пользователя, идентичность маршрутизатора, IP коннектора или идентичность прикладного уровня? Какой журнал доказывает, что доступ имел место? Что происходит, если коннектор уходит офлайн? Есть ли тест на негативный сценарий, а не только на позитивный? Эти вопросы звучат операционно, но именно они решают, снижает ли Tailscale риск или просто прячет его за более простым интерфейсом.
Преимущество Tailscale в том, что все эти функции используют общий словарь политик. Теги, группы, разрешения, тесты, журналы и административные роли делают проектирование маршрутов более проверяемым, чем смесь VPN-концентраторов, объектов файрвола, облачных групп безопасности и ключей от бастионов. Риск в том, что общий словарь упрощает выражение широкого доступа. Хорошо управляемый тейлнет должен делать узкий путь лёгким путём.
Аудит и обратимость — часть продукта, а не приложение задним числом
Если Tailscale оценивают по принятым изменениям политики, журналирование — не просто аксессуар комплаенса. Именно журналы позволяют организации узнать, что изменилось, кто изменил, каким стал фактический результат и возможен ли откат. На странице журналов аудита конфигурации Tailscale сказано, что они включены по умолчанию для всех тейлнетов и не могут быть отключены. Журналы хранятся за последние 90 дней, включают диффы изменений политики контроля доступа, и к ним можно обращаться через административную консоль или API с соответствующей областью прав (журналы аудита конфигурации).
Это сильная сторона для повседневной видимости, но не для любой среды. Девяноста дней может не хватить для расследований инцидентов, регулируемых циклов аудита или медленных пересмотров доступа. В документации по потоковой передаче журналов сказано, что клиенты Premium и Enterprise могут передавать журналы аудита конфигурации или журналы сетевых потоков в SIEM-системы, S3-совместимые хранилища, Google Cloud Storage, Azure Blob Storage и частные конечные точки (потоковая передача журналов). Это превращает короткий срок хранения в проектный выбор. Если клиенту нужны более длительные доказательства, он должен экспортировать и защищать журналы сам.
Сами журналы тоже чувствительны. Это конкретно показали бюллетени безопасности Tailscale за май 2026 года. TS-2026-003 описывал OAuth-токены доступа, записанные в журналы аудита тейлнетов, использующих OAuth-клиентов, в определённый период; Tailscale сообщил, что новые токены маскируются, а у исторических токенов срок действия истёк. Другой бюллетень, TS-2026-002, описывал обход возможности ACL в веб-интерфейсе клиента, исправленный в Tailscale 1.98.0 и новее (бюллетени безопасности). Эти раскрытия — не повод отвергать продукт. Это напоминание, что у системы контроля есть собственная поверхность атаки. Журналы аудита, токены API, версии клиентов и семантика политик — часть безопасности частной сети.
Tailscale SSH показывает более тонкий компромисс. В документации Tailscale SSH сказано, что используются ключи WireGuard, которые создаются автоматически и истекают после сеанса, задействованы централизованные средства контроля доступа и возможна запись сеансов для аудита и комплаенса (Tailscale SSH). Запись сеанса фиксирует вывод терминала в формате asciinema, но не нажатия клавиш. Запись настраивается для каждого правила SSH-доступа. По умолчанию, если запись включена для правила, но узлы записи недоступны, сеанс всё равно может установиться. Tailscale называет это режимом, открытым при сбое. Администраторы могут установитьenforceRecorderв true, чтобы запрещать или прерывать сеансы, когда узлы записи недоступны, — это режим, закрытый при сбое (запись SSH-сеансов).
Универсально правильной настройки нет. Во время сбоя режим „открыто при сбое“ может сохранить экстренный доступ. В строго регулируемой среде режим „открыто при сбое“ может создать неприемлемую слепую зону. Режим „закрыто при сбое“ защищает полноту аудита, но блокирует срочный ремонт. Принятое изменение политики должно указывать, какое поведение предусмотрено для каждого класса ресурсов. Правило, записывающее сеансы разработки, может сбоить иначе, чем правило, управляющее администрированием боевой базы данных.
У обратимости тоже два уровня. Во-первых, Tailscale может откатить изменения файла политики из журналов конфигурации, если GitOps не является источником истины. Во-вторых, более широкая среда клиента должна отменить эффект. Удаление разрешения может остановить будущие соединения, но не отменяет уже выполненные команды, уже прочитанные данные, уже выпущенные сертификаты или уже переданные маршруты в другие системы контроля. Изменение политики частной сети обратимо только в том случае, если организация определила, что значит „отменено“ для каждой нижестоящей системы.
Поэтому хорошие покупатели потребуют регулярных учений. Примените узкое изменение доступа. Убедитесь, что целевой пользователь достигает цели. Убедитесь, что похожий пользователь — нет. Убедитесь, что журналы фиксируют субъекта и дифф. Откатите политику. Убедитесь, что доступ исчез. Убедитесь, что экстренный доступ сохранился. Убедитесь, что путь экспорта содержит доказательства. Убедитесь, что удаление устаревшего устройства или группы действительно блокирует доступ. Это не попытки проверить Tailscale на прочность. Это операционные привычки, которые позволяют использовать Tailscale безопасно.
Зависимость от плоскости управления нужно учитывать
Архитектура Tailscale уменьшает центральное узкое место данных, но не устраняет зависимость от центрального сервиса. Координационный сервер, административная консоль, API, сертификаты, сеть ретрансляторов DERP, сервер пакетов, поддержка и другие сервисы остаются частью продукта. На момент обзора публичная страница статуса показывала все системы работоспособными; в списке десять компонентов, включая координационный сервис, API, административную консоль, ретрансляторы DERP, сертификаты и Funnel (Статус Tailscale). Это моментальный снимок, а не гарантия аптайма.
История инцидентов полезнее для планирования. Публичный API инцидентов вернул 25 завершённых инцидентов с 6 марта по 8 июля 2026 года с метками влияния от вендора: три критических, три крупных, восемнадцать незначительных и один без влияния. Среди недавних инцидентов — проблемы координационного сервера, одобрение устройств, деградация производительности DERP, выпуск сертификатов, недоступность административной консоли и деградация Funnel. В инциденте координации 8 июля 2026 года сообщалось, что сбои аутентификации были периодическими и с 08:40 до 10:00 UTC затрагивался примерно один из десяти запросов (инцидент координационного сервера).
Эти записи не стоит раздувать в общую частоту отказов. Их сообщает сам вендор, они покрывают недавний период и не говорят, сколько клиентов или задач было затронуто. Зато они показывают типы сервисной зависимости, которые клиент должен учитывать в проектировании. Если существующие сеансы „устройство-устройство“ продолжают работать при частичном сбое плоскости управления, для многих процессов этого достаточно.
Если в тот же период компании нужно одобрить новое устройство, обновить политику, выпустить сертификаты, использовать Funnel, зарегистрировать пользователя или восстановить доступ через административную консоль, центральный сервис имеет значение.
Tailnet Lock — важный ответ на одну из частей этой зависимости. Tailscale сообщает, что Tailnet Lock требует, чтобы доверенные узлы тейлнета подписывали новые узлы. При включённой функции инфраструктура Tailscale не может добавить неавторизованный узел в тейлнет незаметно — он будет обнаружен и заблокирован. Функция не включена по умолчанию; она работает по модели „доверие при первом использовании“, а затем позволяет клиенту перенести часть доверия в собственную сеть (Tailnet Lock). Это значимый механизм контроля для организаций, которые беспокоятся о компрометации плоскости управления или злонамеренной вставке узла.
Tailnet Lock не отменяет сервисные отношения. Он добавляет подписание под контролем клиента к приёму узлов. Клиент всё равно зависит от Tailscale в части управляемой плоскости управления, если не выберет другую архитектуру. В собственной документации Tailscale по Tailnet Lock упоминается Headscale как самостоятельно размещаемая альтернатива плоскости управления, с предупреждением, что самостоятельное размещение лишает гарантий доступности и низких затрат на сопровождение, которые даёт SaaS-модель Tailscale. На странице открытого кода Tailscale сказано, что Headscale разрабатывается независимо и отдельно от Tailscale (открытый код Tailscale,Headscale).
Это даёт чистое сравнение. Tailscale даёт управляемую координацию, проработанные средства администрирования, интеграции, ретрансляторы, поддержку и быстрое внедрение. Headscale или голый WireGuard дают больше контроля и, возможно, меньшую зависимость от вендора — ценой самостоятельной эксплуатации плоскости управления, ретрансляторов или управления пирами и более узкого корпоративного функционала. Крупная компания может также построить решение сама или купить его у других вендоров доступа с нулевым доверием. Правильный выбор зависит от того, какую нагрузку организация умеет нести лучше.
Ключевой вопрос планирования — не „Может ли Tailscale лечь?“ Лечь может любой сервис. Вопрос в том, какие операции с частной сетью требуют размещённых сервисов Tailscale в момент необходимости, а какие продолжают работать из локального состояния. Какие экстренные пути доступа существуют, если провайдер идентификации недоступен, административная консоль не отвечает, устройство нельзя одобрить или маршрут нужно срочно убрать? Если ответ — „кто-нибудь разберётся“, принятое изменение политики недостаточно надёжно.
Истории клиентов показывают внедрение, а не общий ROI
У Tailscale есть убедительные публичные истории клиентов, особенно по доступу к инфраструктуре. Осторожность нужна потому, что большинство публичных историй — успешные кейсы, размещённые самим вендором. Они показывают реальные сценарии и язык клиентов, но обычно не раскрывают точное количество запросов доступа, полные файлы политик, частоту ошибок, обращения в поддержку, предотвращённые инциденты, время проверки, стоимость внедрения, частоту исключений или долгосрочную очистку.
История Vanta — полезный пример, потому что она совпадает с тезисом об изменении политики. Tailscale сообщает, что инфраструктура Vanta в основном облачная и размещена в AWS, а большинство пользователей Tailscale — инженеры и сотрудники поддержки. В истории описано использование ACL для разделения промежуточной среды, боевой среды и доступа только на чтение, а также планируемый процесс, в котором группы Okta должны управлять доступом в Tailscale после запроса доступа и его одобрения (история клиента Vanta). Это ровно то сопоставление идентичности и сети, которое сокращает ручную работу. Публичная страница не доказывает, как часто запросы одобряются автоматически, как руководители их проверяют и как ловятся ошибочные разрешения.
Подходит и история Mercury. В ней сказано, что прежняя VPN не масштабировалась вместе с компанией и в ней не хватало микросегментации, которую хотел Mercury. Описано развитие с 240 человек до более чем 1 000 сотрудников; сообщается, что команда инфраструктуры из шести человек отвечала за боевую инфраструктуру, поддержание сети в строю и управление VPN. При внедрении Mercury использовал рабочие процессы Terraform, ACL и маршрутизаторы подсети (история клиента Mercury). Это сильное свидетельство того, что Tailscale может быть частью реальной истории масштабирования, но это не исследование совокупной стоимости владения за пять лет.
В истории Sanity описан доступ к интранету внутри боевой среды и безопасное подключение к облачной среде. Сообщается, что Sanity использует ACL, чтобы более широкий круг нетехнических сотрудников мог получать доступ к наблюдаемости, в то время как остальная часть боевой среды доступна только определённым инженерам (история клиента Sanity). В истории Corelight описаны виртуальные машины AWS, серверы в колокации, офисные сети и внедрение Tailscale SSH, чтобы продуктовые команды могли подключаться к бастионным хостам без публичных IP; сообщается, что на тот момент Tailscale использовали более двух третей сотрудников (история клиента Corelight).
Кейс Awesome — самое чёткое количественное утверждение. На странице приводится сокращение на 90% времени, затрачиваемого на задачи доступа пользователей и управления, после перехода от прежней модели в стиле OpenVPN, где фактически каждый участник VPN имел широкий доступ, к ACL Tailscale, инстансам EC2, контейнерам и маршрутизаторам подсети (история клиента Awesome). Это правдоподобно, но публичная страница не приводит число пользователей, тикетов, минут, базовый период, категории доступа или время сопровождения. К этому стоит относиться как к заявлению об успехе со слов клиента, а не как к ориентиру, которого может ожидать каждый покупатель.
Эти истории всё равно полезны, потому что показывают, где Tailscale, скорее всего, заработает в первую очередь: инженерные команды, доступ к инфраструктуре, разбор инцидентов в боевой среде, облачные ресурсы, доступ для поддержки, наблюдаемость, CI/CD и команды, которым уже комфортно с провайдерами идентификации и подходом „инфраструктура как код“. Менее информативны они для организаций со слабой гигиеной идентичностей, неуправляемыми конечными точками, сложными локальными сетями, строгими требованиями к месту хранения данных, плохой дисциплиной DNS или команд управления, которые не в состоянии владеть тестами политик и их пересмотром.
Полезная метрика клиента — стоимость за принятое изменение доступа. Посчитайте, сколько запросов доступа приходит в месяц. Какую долю можно выразить в существующих группах и тегах. Сколько запросов требует новых правил политики, изменений маршрутов, одобрения устройств, одобрения исключений или аварийного доступа. Посчитайте время рецензентов, проваленные тесты, время поддержки, откаты и инциденты. Посчитайте экспорт журналов и аудиторскую проверку. Затем сравните прежний процесс с VPN/файрволом/бастионами и процесс с Tailscale. Если Tailscale сокращает задержки и широкий доступ, не создавая нового узкого места в проверках, ценность реальна.
Если он просто переносит расползание доступа в более красивый интерфейс, ценность меньше, чем обещает история о настройке.
Ценообразование делает предсказуемость частью решения
Коммерческая модель Tailscale важна, потому что продукт отчасти обещает экономию труда. На текущей публичной странице цен указаны бесплатный тариф Personal до шести пользователей, Standard по 8 долларов за пользователя в месяц, Premium по 18 долларов за пользователя в месяц и Enterprise с индивидуальной ценой. Standard включает безлимитное число пользователей, SCIM, ограниченное число групп ACL, настройку MDM, интеграции состояния устройств и расширенные роли. Premium добавляет большие лимиты групп ACL, больше минут эфемерных ресурсов, JIT-доступ, расширенный Tailscale SSH, журналы сетевых потоков, потоковую передачу журналов, региональную маршрутизацию и приоритетную поддержку. Enterprise добавляет индивидуальные лимиты, инжиниринг решений, индивидуальные MSA и SLA, премиальную поддержку и расчёты по счетам (цены).
Запись в блоге о Pricing v4 объясняет, почему это важно. Tailscale перевёл бизнес-тарифы на простую модель оплаты за пользователя, потому что биллинг по объёму использования создавал слишком много трения для команд, которым нужны предсказуемые ежемесячные счета и сопоставимость при закупках. Компания также сообщила, что существующие платящие клиенты сохранят текущий тариф и цену как минимум ещё 12 месяцев до любого принудительного перехода (Pricing v4).
Предсказуемость ценна, но оплата за пользователя меняет знаменатель. Команда, которая раньше платила только за активных пользователей, теперь оценивает выделенные места, включённые лимиты устройств или сервисов, эфемерные нагрузки, уровень поддержки, потоковую передачу журналов, JIT-доступ и региональную маршрутизацию. Правильный тариф может зависеть не столько от того, умеет ли Tailscale подключать устройства, сколько от того, нужны ли клиенту функции, делающие проверку доступа и доказательства убедительными.
Например, если потоковая передача журналов и расширенные средства SSH находятся в Premium, более дешёвый тариф может подключить сеть, но оставить дизайн аудита неполным для регулируемого сценария.
Операционные издержки — это не только счёт от Tailscale. Сюда входят чистка провайдера идентификации, проектирование групп, таксономия тегов, пересмотр политик, поддержка тестов, регистрация устройств, управление конечными точками, планирование маршрутов, хранение журналов, приём данных в SIEM, учения по инцидентам, обучение администраторов, поддержка и планирование выхода. Tailscale может сократить обслуживание VPN-серверов и работу с заявками на правила файрвола, но может и создать новую работу, которой не было, пока старая сеть была менее детализированной.
Это не недостаток, а цена повышения точности доступа. Компания, обнаружившая, что каждому тегу, исключению по состоянию устройства и маршруту подсети нужен назначенный владелец, может решить, что Tailscale „создал“ управленческую работу. Чаще эта работа уже была, просто спрятана внутри широкого сетевого доступа. Tailscale может сделать её достаточно видимой, чтобы ею можно было управлять.
Зависимость от вендора должна быть в модели. Открытый клиент Tailscale и база WireGuard полезны, но управляемый сервис, семантика политик, административная консоль, сеть DERP, журналы, цены, поддержка и интеграции переносимы не полностью. Tailnet Lock может снизить доверие к размещённой плоскости управления в части приёма узлов, а Headscale позволяет разместить сервер управления самостоятельно в ряде сценариев. Но ни то ни другое не делает уход из зрелого внедрения Tailscale бесплатным. Теги, группы, тесты политик, проектирование маршрутов, привычки пользователей, скрипты, журналы и процессы поддержки становятся частью издержек перехода.
Поэтому самое убедительное бизнес-обоснование избегает двух крайностей. Не стоит относиться к Tailscale как к „всего $8 или $18 за пользователя“, потому что система надзора стоит денег. Не стоит также считать каждую новую управленческую задачу штрафом от Tailscale, потому что старый процесс мог нести скрытый риск. Справедливое сравнение — старые издержки доступа плюс старый риск против новых издержек доступа плюс новый риск, измеренное на достаточно большом числе изменений политики, включая исключения и откаты.
Реальные альтернативы
Первая альтернатива — оставить традиционную VPN и ужесточить её администрирование. Это может быть рационально для стабильной сети с ограниченным удалённым доступом, небольшим числом облачных ресурсов и устоявшимся управлением файрволом. Так можно избежать новой зависимости от вендора и сохранить привычные средства контроля. Но сохранятся и старые проблемы: широкое доверие к сети, центральные узкие места, управление сертификатами и клиентами, путаница с разделёнными туннелями, трудно проверяемые изменения файрвола и неудобный пользовательский опыт.
Если организация не может вносить изменения VPN своевременно и с аудитом, сохранение статус-кво тоже не бесплатно.
Вторая альтернатива — голый WireGuard. Для небольшой инженерной группы с фиксированным набором пиров он может быть элегантен. Простота WireGuard реальна. Но чем больше компании нужны группы идентичности, одобрение устройств, регулярный вывод сотрудников, отказоустойчивость маршрутов, тесты доступа, журналирование, запись SSH и делегирование административных полномочий, тем больше работы клиенту приходится строить вокруг протокола. Ценность Tailscale как раз в том, что сложной задачей становятся координация и политика, а не шифрование пакетов.
Третья альтернатива — самостоятельное размещение похожей на Tailscale плоскости управления на базе Headscale. Headscale описывает себя как открытую, самостоятельно размещаемую реализацию сервера управления Tailscale. Это может привлечь команды, которые хотят держать плоскость управления в собственной среде. Но тогда на клиента перекладываются аптайм, обновления, интеграции, поддержка и пробелы в функциональности. Для домашних лабораторий и некоторых небольших организаций такой обмен может быть оправдан.
Для компаний, покупающих Tailscale, чтобы сократить сетевое администрирование, самостоятельное размещение может воссоздать труд, от которого они хотели уйти.
Четвёртая альтернатива — более широкая платформа сетевого доступа с нулевым доверием (ZTNA), SASE или управления привилегированным доступом. Они могут предлагать более богатые средства контроля веб-приложений, оценку риска устройств, защиту от утечек данных, изоляцию браузера, корпоративную отчётность или пакеты для регулируемых закупок. Но они же могут быть тяжелее, дороже, менее удобны для разработчиков или хуже приспособлены для однорангового доступа к инфраструктуре. Сила Tailscale — в сочетании простого развёртывания, подключения на базе WireGuard и политик, учитывающих идентичность.
Слабость — в том, что его слишком легко преподнести как „замену VPN“, когда организации на самом деле нужна целая программа управления доступом.
Пятая альтернатива — делать меньше сетевой работы. Иногда лучшее изменение политики — не более узкий туннель, а другая операционная модель: перенести базу данных за управляемый административный инструмент, открыть сервис через идентичность прикладного уровня, убрать SSH из обычного обслуживания, консолидировать наблюдаемость или перепроектировать доступ при инцидентах так, чтобы инженерам не нужна была широкая сетевая достижимость. Tailscale может поддержать такие изменения, но не должен становиться ответом по умолчанию на любую проблему доступа.
Что сделало бы Tailscale более заслуживающим доверия в масштабе
Tailscale уже предоставляет многие нужные базовые механизмы. Публичные материалы показывают аутентификацию через провайдера идентификации, группы SCIM, одобрение устройств, состояние устройств, тесты политик, предпросмотр, GitOps, журналы аудита, потоковую передачу журналов, Tailnet Lock, маршрутизаторы подсети, выходные узлы, коннекторы приложений, высокую доступность, Tailscale SSH и запись сеансов. Это не косметические функции. Это элементы, необходимые, чтобы состояние частной сети можно было проверять.
Оставшийся пробел в доказательствах — операционный. Публичные истории клиентов редко показывают полный цикл изменения доступа. Более сильное обоснование дали бы анонимизированные исследования изменений политик: число запросов в месяц, медианное время одобрения и время на „хвосте“ распределения, проваленные тесты политик, предотвращённые чрезмерно широкие изменения, аварийные исключения, удалённые устаревшие группы, устройства, отклонённые по состоянию, выполненные откаты, успешность экспорта журналов, обращения в поддержку и инциденты.
Лучшей метрикой было бы не „время до подключения“, а „время до принятого, минимально привилегированного, прошедшего аудит и обратимого доступа“.
Tailscale мог бы также помочь, сделав дрейф политик более измеримым. Клиентам нужно знать, какие разрешения не используются, у каких тегов нет владельца, какие группы не соответствуют ни одной текущей бизнес-роли, у каких устройств устаревшее состояние, какие маршруты подсети пересекаются, какие коннекторы приложений направляют общие IP, какие SSH-правила остаются открытыми при сбое, какие аварийные пути использовались и какие тесты не покрывают чувствительные ресурсы. Часть этого клиенты могут построить сами на основе API и журналов.
Чем больше Tailscale показывает это по умолчанию, тем лучше продукт подтверждает собственное обещание ценности.
Для покупателей ближайшее решение прагматично. Tailscale хорошо подходит командам, которым нужен частный доступ к ноутбукам, облачным системам, CI/CD, Kubernetes, процессам поддержки и легаси-ресурсам и которые готовы относиться к политике как к коду или хотя бы как к проверяемому артефакту. Он менее убедителен, когда покупатель хочет „VPN, не думая о доступе“, потому что именно эта невзрачная работа с доступом делает продукт безопасным.
Разумное внедрение — узкое. Начните с одного класса ресурсов, одной группы идентичности, одного правила состояния устройства, если оно уместно, одного пути журналирования и явных тестов. Добавляйте маршрутизатор подсети только вместе с решением о владельце маршрута и идентичности источника. Добавляйте Tailscale SSH только с решением о записи и о поведении при сбое — открытом или закрытом. Используйте GitOps там, где цена ошибки высока. Экспортируйте журналы, пока 90-дневное окно ещё не стало проблемой. Проверяйте откат, прежде чем полагаться на откат.
Вердикт условен, но благоприятен. Tailscale Inc. выстроила сильный набор средств контроля вокруг реальной проблемы сетевого администрирования. Она может сделать безопасный частный доступ проще и понятнее, чем многие традиционные VPN-хозяйства. Ценность продукта доказывается не первым успешным подключением. Она доказывается, когда повторяющиеся изменения политики остаются узкими, видимыми и скучно простыми в откате. Это более строгое утверждение, но именно оно верное.