
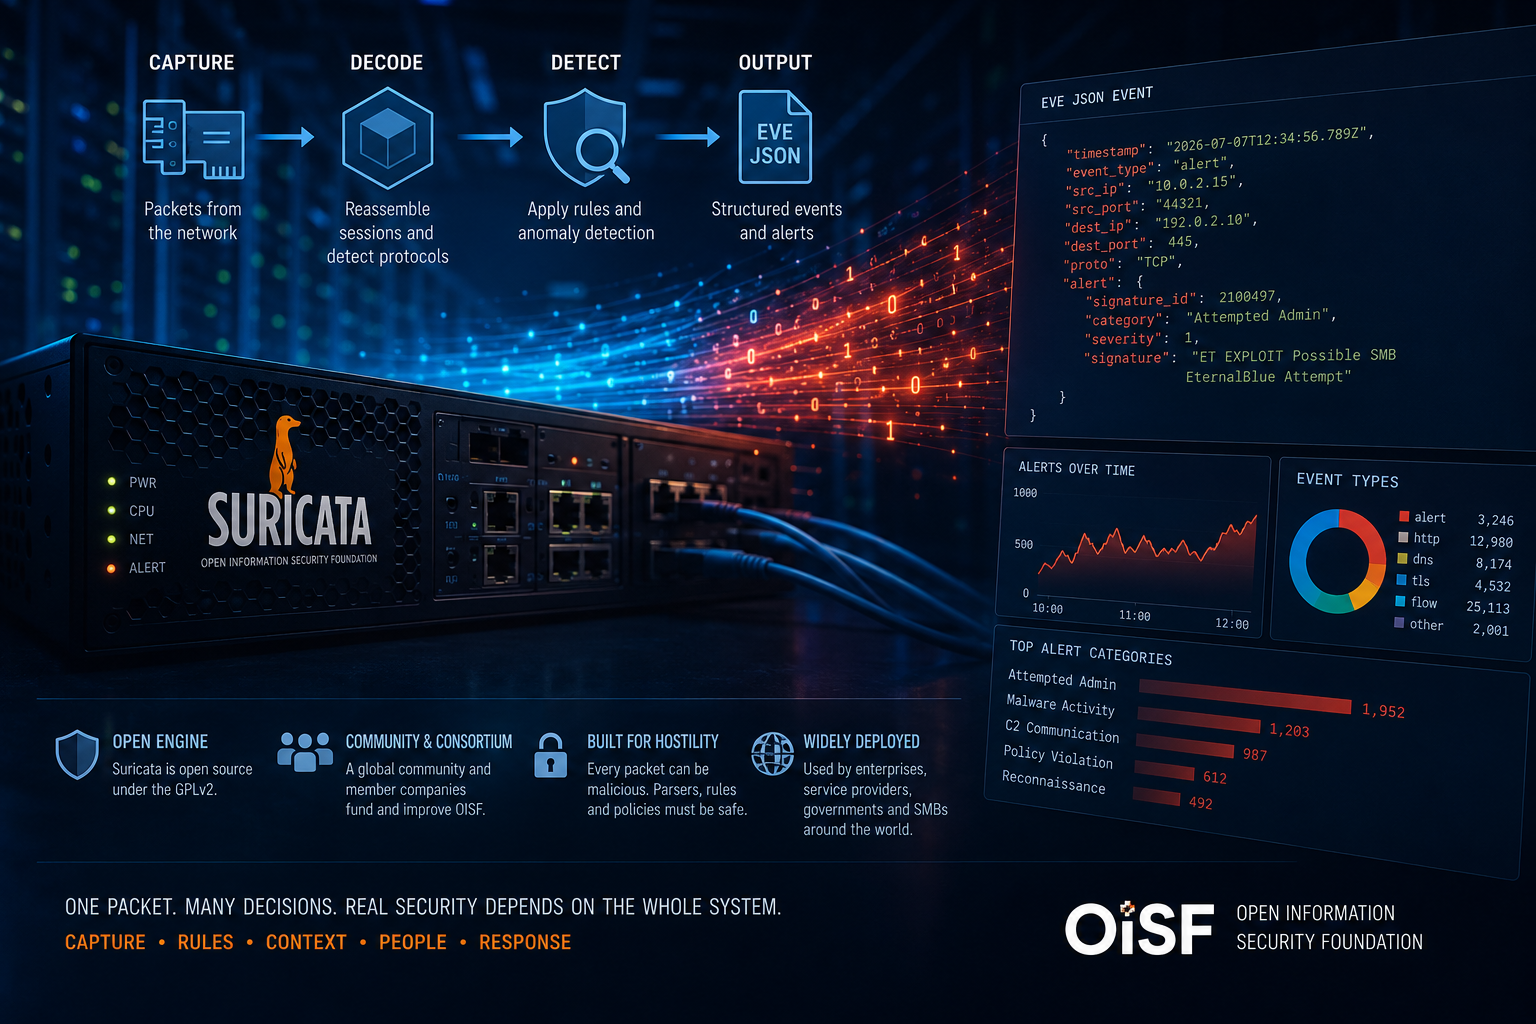
Кратко
- Suricata — это открытый движок анализа пакетов; OISF — американская некоммерческая организация, которая нанимает сотрудников, руководит разработкой и публикует релизы.
- Захват трафика, восстановление потоков, парсеры протоколов, правила и EVE JSON образуют единый конвейер обнаружения, поэтому одинаковые бинарные файлы могут приводить к разным операционным результатам.
- Релизы июля 2026 года устранили несколько проблем безопасности и завершили поддержку Suricata 7; рост числа отчётов связывали в том числе с анализом при помощи ИИ, а не с доказанным ухудшением качества.
- OISF сообщила о доходах около 2,06 млн долларов за 2025 финансовый год — небольшая институциональная база на фоне коммерческих продуктов и сетей, которые зависят от движка.
Июльский релиз безопасности показал бремя, скрытое за невидимым движком
7 июля 2026 года Open Information Security Foundation опубликовала Suricata 8.0.6 и финальный релиз 7.0.17. Обновления устранили несколько проблем безопасности в движке, созданном для разбора враждебного сетевого трафика. Два дня спустя OISF объявила о релизах и указала пользователям на необходимость уйти со снятой с поддержки ветки Suricata 7. Этот эпизод показал бремя организации: поддержание большой поверхности проверки пакетов, которая может работать в разрыве на высокоскоростных линиях и внутри продуктов, чьи заказчики никогда не видят имя Suricata.
Специалист по безопасности может запускать Suricata напрямую против интерфейса или файла захвата пакетов. Другой может использовать коммерческий продукт обнаружения сетевых угроз, чьи панель управления, правило-фид и аппаратный захват скрывают движок под собой. Дистрибутив межсетевого экрана может использовать его в разрыве. Исследовательская группа может рассматривать EVE JSON как структурированную телеметрию. Эти системы используют общий код, но различаются захватом, правилами, конфигурацией и реакцией.
Suricata — это открытый движок обнаружения вторжений, предотвращения вторжений и мониторинга сетевой безопасности под лицензией GNU General Public License версии 2. OISF — американская некоммерческая организация, которая нанимает сотрудников, руководит разработкой, публикует релизы и координирует участие коммерческих компаний и сообщества. Эти названия описывают разные вещи и не должны использоваться как взаимозаменяемые юридические лица.
Victor Julien начал кодовую базу в конце 2007 года. OISF была организована в последующий период, чтобы дать проекту институциональный дом и модель финансирования. Первый публичный релиз вышел в июле 2010 года. С самого начала в конструкции были заложены многопоточная обработка, анализ с учётом приложений и открытый движок, не зависящий от дорожной карты одного коммерческого IDS.
Ценность движка — в поддержании контекста. Он захватывает или читает пакеты, группирует их в потоки, восстанавливает байтовые последовательности TCP, определяет протоколы, разбирает транзакции, проверяет файлы и применяет правила. Он может выдавать оповещения, записи DNS, метаданные TLS, HTTP-транзакции, события потоков и статистику через EVE JSON.
Такая широта оставляет сложный вопрос: может ли относительно небольшая некоммерческая организация поддерживать доверие к путям захвата, логике потоков, парсерам протоколов, интерфейсам правил и телеметрии, когда каждый вход может быть повреждён, враждебен или просто не похож на трафик, использовавшийся при тестировании?
Финансовый масштаб обостряет вопрос. По данным IRS за 2025 финансовый год, доходы OISF составили 2 060 506 долларов, расходы — 1 680 971 доллар, а чистые активы на конец года — 2 090 693 доллара. Взносы составили 1 833 800 долларов, тогда как доход от программных услуг — 214 028 долларов. Эти цифры описывают некоммерческую организацию, а не ценность коммерческих продуктов ниже по цепочке или полную операционную стоимость развёртываний.
Таким образом, фраза «Suricata обнаружила» сжимает несколько инстанций в одну. Версия движка, качество захвата, парсер, источник правил, пороги, переменные и локальная политика — всё это влияет на результат. Поставщики остаются ответственными за свою интеграцию и обещания поддержки. Операторы остаются ответственными за размещение, настройку и реагирование. OISF поддерживает общий движок, на поведение которого опираются эти слои.
Захват пакетов задаёт потолок того, что Suricata может узнать
Любой конвейер обнаружения начинается с пакетов. Если сенсор пропускает трафик, более поздние парсеры и правила не смогут его восстановить. Suricata поддерживает несколько путей захвата и режимов работы, включая пассивный мониторинг, инспекцию в разрыве и офлайн-анализ файлов pcap. Бэкенды могут включать AF_PACKET, NFQUEUE, libpcap, DPDK, AF_XDP, netmap, а также вендорские или аппаратные интеграции.
Наличие кода для бэкенда не означает, что OISF одинаково поддерживает каждый путь. В текущей документации опубликованы уровни поддержки, которые отличают активно сопровождаемые и протестированные варианты от поддерживаемых сообществом, вендором или вовсе не поддерживаемых. Это более полезный сигнал, чем длинный список функций, потому что оператор видит, где сосредоточены контроль качества и реагирование.
Конструкция захвата должна соответствовать линии. Высокоскоростной интерфейс может иметь несколько очередей приёма. Привязка к ядрам CPU и распределение потоков влияют на то, достигнут ли оба направления разговора одного воркера. Размер пакетов, всплески и поведение прерываний влияют на потери. Номинальная скорость порта NIC не означает, что движок сможет проверить каждый пакет произвольным набором правил.
Потеря пакетов — это событие безопасности, потому что создаёт слепые зоны. Операторам следует измерять потери на захвате отдельно от обработки правил и экспортировать статистику. Сенсор может не сообщать об оповещениях, потому что трафик был безвреден или потому что нужные пакеты не дошли до парсера. Панели, показывающие количество оповещений без метрик потерь, могут выглядеть как безопасность, хотя на деле это перегрузка.
Аппаратное ускорение может менять видимость. Контрольные суммы, сегментация и агрегация изменяют то, что видит программное обеспечение. Сетевой TAP, зеркалирование коммутатора или виртуальный коммутатор могут отбрасывать или переупорядочивать трафик до того, как он дойдёт до Suricata. Движок может получать только одно направление, что ослабляет восстановление потока.
Режим «в разрыве» добавляет последствия для доступности. В пассивном режиме отказ движка может убрать видимость, пока трафик продолжает идти. В разрыве сенсор участвует в пересылке и может блокировать пакеты. Операторы должны выбирать поведение fail-open или fail-closed, обходное оборудование и процедуры обслуживания. Средство безопасности, закрывающееся при отказе, может стать источником простоя; открывающееся при отказе — незамеченной дырой.
Офлайн-анализ pcap позволяет избежать потерь в реальном времени после завершения захвата, но наследует всё, что захват пропустил. Он ценен для криминалистики, регрессионного тестирования и разработки правил. Повторное воспроизведение pcap не идентично реальному времени и нагрузке потока, поэтому производительность и поведение таймаутов могут отличаться.
Захват — это также граница между Suricata и окружающим продуктом. Аппаратное устройство вендора может предоставлять ускоренный захват или балансировку нагрузки. Движок должен получать корректную привязку потоков и метаданные. Когда интеграция даёт сбой, ответственность может быть разделена между OISF, драйверами NIC, операционной системой и вендором.
Наиболее дисциплинированные развёртывания относятся к захвату как к измеряемой подсистеме. Они тестируют производительность с целевыми правилами, отслеживают потери, проверяют двунаправленность потоков и документируют уровень поддержки. Suricata не может обнаружить то, что никогда не получила, какими бы сложными ни были её парсеры.
Отслеживание потоков превращает пакеты в историю безопасности
Многие вредоносные действия невозможно распознать по одному пакету. Команда может быть разбита на сегменты TCP. Пакеты могут приходить не по порядку или передаваться повторно. Атакующий может использовать различия в том, как сенсор и конечная точка восстанавливают поток. Потоковый движок Suricata создаёт состояние, необходимое для анализа разговоров, а не изолированных кадров.
Отслеживание потоков группирует пакеты по конечным точкам, портам и протоколу и поддерживает информацию о жизненном цикле. Восстановление TCP упорядочивает байты, обрабатывает повторные передачи и предоставляет связный поток прикладным парсерам. Правила могут затем проверять HTTP-запрос, рукопожатие TLS или SMB-транзакцию через границы пакетов.
Корректность критична для безопасности. Если Suricata принимает перекрывающийся сегмент иначе, чем защищаемая конечная точка, атакующий может сделать так, что сенсор увидит безвредные байты, а сервер — вредоносные. Движку нужны политики с учётом целевой системы, регрессионные тесты и консервативная обработка неоднозначности.
Состояние потребляет память. Атакующий может создать множество незавершённых соединений или необычных последовательностей. Операторы устанавливают лимиты памяти, таймауты и политики исключений. Когда ресурсы исчерпаны, движку приходится выбирать: сбросить состояние, пропустить трафик, остановить анализ или заблокировать. Каждый выбор меняет безопасность и доступность.
Асимметричный трафик остаётся постоянным ограничением. Если сенсор видит только одно направление, он может пропустить рукопожатия, подтверждения и ответы сервера. Часть разбора может продолжаться, но уверенность и полнота транзакций снижаются. Сетевая архитектура должна стремиться к симметричной видимости или явно учитывать этот пробел.
Шифрование не снимает необходимость в состоянии потока. Suricata может наблюдать метаданные: адреса, тайминги, свойства TLS и сертификаты, где они доступны. Она не может проверять зашифрованную полезную нагрузку без расшифровки, выполненной где-то ещё. Продукт, интегрирующий завершение TLS, может передавать открытый текст в Suricata; сам движок не взламывает шифрование.
Состояние потока также поддерживает вывод за пределами оповещений. EVE JSON может записывать время начала и окончания, байты, пакеты и прикладной протокол. Это полезно для охоты за угрозами и криминалистики. Объём может быть значительным, и политика конфиденциальности должна учитывать, что сетевые метаданные раскрывают поведение.
Настройка таймаутов зависит от нагрузки. Короткие значения уменьшают память и могут разрывать длительные сессии. Длинные значения сохраняют контекст и увеличивают давление на состояние. Промышленные и IoT-протоколы могут отличаться от веб-трафика. Значения по умолчанию — это базовая линия, а не универсальная оптимизация.
Потоковый движок показывает, почему IDS — это не просто инструмент поиска. Он реализует модель поведения конечной точки при враждебном входе. Каждый парсер и правило зависят от этой модели. Бремя обслуживания OISF начинается до того, как движок обнаружения оценит хотя бы одну сигнатуру.
Парсеры протоколов создают смысл и большую враждебную поверхность атаки
Сопоставление сырой полезной нагрузки может находить фиксированные шаблоны, но слабо понимает структуру протокола. Прикладные парсеры Suricata определяют протоколы независимо от стандартных портов и раскрывают такие поля, как методы HTTP, имена DNS, свойства TLS, операции SMB, метаданные QUIC и транзакции промышленных протоколов.
Осведомлённость о протоколах повышает точность. Правило может проверять имя DNS-запроса, а не искать строку во всех байтах. Оно может отличить HTTP-заголовок от тела ответа. Многобуферное сопоставление позволяет авторам правил указывать семантическое расположение данных.
Парсер должен обрабатывать легитимное разнообразие и вредоносные крайние случаи. Спецификации протоколов допускают необязательные поля, фрагментацию и расширения. Реальные реализации нарушают стандарты. Атакующие отправляют усечённый, вложенный или противоречивый ввод, чтобы истощить ресурсы и найти расхождения.
Suricata использует и C, и Rust. Rust постепенно внедряется во многие парсеры и при правильном использовании может устранять классы ошибок безопасности памяти. Это не делает разбор безопасным по определению. Логические ошибки, истощение ресурсов, небезопасные интерфейсы и C-компоненты остаются. Движку по-прежнему нужны фаззинг, ревью и реагирование на уязвимости.
Эволюция протоколов непрерывна. HTTP/3 и QUIC переносят больше транспортного поведения в зашифрованные и мультиплексированные слои. Появляются облачные протоколы и вендорские расширения. Парсерам нужно обслуживание для сохранения смысла. Парсер, который просто узнаёт протокол, может раскрывать меньше полей, чем предполагает оператор.
Обнаружение независимо от портов также может быть обойдено или давать ложную идентификацию. Трафик может напоминать протокол по первым байтам. Зашифрованные туннели скрывают приложение. Конечная точка может сменить протокол после согласования. Движок сообщает о своей лучшей классификации на основе доступных доказательств.
Извлечение файлов и их проверка добавляют ещё один слой. Восстановленные прикладные данные могут содержать документы, исполняемые файлы или сжатый контент. Лимиты необходимы, потому что вложенные или слишком большие объекты могут истощить память и хранилище. Внешние антивирусные или песочные инструменты добавляют свои очереди и границы доверия.
Вывод парсеров питает EVE JSON и правила. Изменение схемы может повлиять на панели и обнаружения. Операторам при обновлении движка следует тестировать потребителей ниже по потоку, а не только запуск процесса. Более богатый парсер может неожиданно увеличить объём событий и хранение.
Релизы безопасности июля 2026 года важны, потому что Suricata разбирает враждебный трафик на высокой скорости. Уязвимости в парсерах могут влиять на доступность и, в серьёзных случаях, создавать риск выполнения кода. Наличие уведомлений отражает и поверхность атаки, и работающий процесс обнаружения.
Разбор приложений — это причина, по которой Suricata может работать как движок мониторинга сетевой безопасности, а не как пакетный фильтр. Это также причина, по которой OISF должна поддерживать экспертизу во многих протоколах, чьи владельцы и реализации находятся за пределами фонда.
Июльские релизы проверили и безопасность парсеров, и процесс реагирования
Объявление OISF от 9 июля подтвердило, что релизы устранили несколько проблем безопасности и сделали 7.0.17 финальным релизом сопровождения Suricata 7. Пользователей направили к версии 8.
Релизы безопасности в движке анализа пакетов заслуживают пристального внимания, потому что недоверенный трафик достигает сложного кода. Ошибка может остановить сенсор, ухудшить видимость или, в самых серьёзных случаях, позволить удалённое выполнение кода. Развёртывания в разрыве добавляют последствия для доступности.
В объявлении рост числа отчётов связывался частично с анализом кода при помощи ИИ; авторы поблагодарили участников и программы, участвовавшие в обнаружении. Это свидетельство изменения метода аудита, а не доказательство того, что код внезапно стал менее безопасным. Больше находок может отражать более глубокое исследование большой существующей поверхности атаки.
Интерпретация тренда требует знаменателя: объём кода, покрытие парсеров, интенсивность аудита, серьёзность и эксплуатируемость с течением времени. Один релиз со многими уведомлениями не может установить ухудшающуюся или улучшающуюся траекторию безопасности. Для операторов немедленный вывод проще: нужно обновиться и уйти со снятой с поддержки ветки.
Переходы конца жизни создают проблему ниже по цепочке. Коммерческие продукты могут включать Suricata 7 с частными патчами или расширенной поддержкой. Заказчикам нужна политика вендора, и не следует предполагать, что вышестоящий OISF исправит старую ветку. Версию внутри устройства может быть трудно получить.
Совместимость правил и конфигурации может замедлить миграцию. Suricata 8 внесла изменения, требующие тестирования. Потребители вывода и интеграции захвата нуждаются в проверке. Наиболее безопасный ответ — не срочное непротестированное обновление каждого сенсора, а поэтапная программа миграции с компенсирующими мерами и чёткими сроками.
Качество раскрытия — часть институционального доверия. Уведомления должны указывать затронутые версии, серьёзность, смягчающие меры и признание авторов. Процесс публикации и выпуска OISF демонстрирует, что некоммерческая организация может координировать реагирование. Записи не раскрывают необнаруженных проблем.
Анализ с помощью ИИ создаёт вопросы управления. Автоматизированные инструменты могут увеличить число ложных отчётов и находить тонкие дефекты. Сопровождающим нужны мощности для триажа и безопасные способы воспроизведения находок. Финансирующим организациям, возможно, придётся поддерживать ревью, а не только сканирование кода.
Этот эпизод напоминает, что программное обеспечение безопасности — это программное обеспечение, подверженное атакам. Его репутация не может опираться на идею, что защитники по своей природе безопаснее систем, которые они проверяют. Зрелость проявляется в обнаружении, исправлении и сообщении об ошибках при сохранении операционной непрерывности.
Правила — это отдельная цепочка поставок аналитики и политик
Suricata предоставляет язык правил и движок обнаружения. Она не пишет каждое правило, используемое в производстве. Операторы комбинируют сообщественный, коммерческий и локальный контент, применяют переменные и пороги, включают или отключают категории и изменяют политику. Поэтому один и тот же движок может вести себя как несколько разных продуктов безопасности.
Правило может сопоставлять поля пакетов, состояние потоков, прикладные буферы, наборы данных, репутацию и другой контекст. Оно может создать оповещение, установить состояние или сбросить трафик в режиме «в разрыве». Его качество зависит от модели угроз и точности условия.
Ложные срабатывания имеют операционную стоимость. Шумное правило отнимает время аналитика и может скрывать важные оповещения. В разрыве ложное срабатывание может заблокировать легитимный сервис. Пропуски менее заметны. Правило может не заметить вариант, зашифрованную полезную нагрузку или трафик, который сенсор не получил.
Происхождение правила должно сопровождать каждое оповещение. Источник, ревизия, идентификатор сигнатуры и локальная модификация объясняют, почему сенсор сработал. Утверждение «Suricata обнаружила вредоносное ПО» без этой информации объединяет движок и аналитику в одно заявление.
Сторонние поставщики правил имеют собственные лицензии и каналы обновлений. Коммерческий фид может давать своевременный исследования, но создавать зависимость от подписки. Сообщественные фиды могут быть открытыми и требовать больше локальной настройки. Операторы часто пишут правила для своей среды.
Пороги и исключения — часть политики. Оператор может подавить повторяющиеся события, игнорировать известный сканер или ограничить правило определёнными сетями. Эти изменения могут сделать развёртывание удобным и создать слепые зоны. Ревью конфигурации должно относиться к подавлениям как к коду с владельцами и сроками действия.
Наборы данных и списки репутации расширяют обнаружение за пределы статических сигнатур. Они могут определять известные домены, адреса или хеши. Их свежесть, доля ложных срабатываний и источник требуют оценки. Старый блок-лист может нарушить работу перераспределённой инфраструктуры.
Движок обнаружения должен обрабатывать выбранные правила в рамках доступных ресурсов. Больше правил и буферов означает больше работы. Тест производительности с набором по умолчанию не устанавливает пропускную способность с производственным фидом и полным логированием протоколов.
Правила также создают организационное разделение. Исследователи угроз создают контент. Инженеры платформ поддерживают сенсоры. Аналитики реагируют. Сетевые команды владеют риском «в разрыве». Зрелая программа Suricata координирует их и не предполагает, что установка движка сама по себе создаёт возможность обнаружения.
Suricata-Update делает доставку правил повторяемой, но не взаимозаменяемой
Управление несколькими источниками правил вручную чревато ошибками. Файлы нужно загружать, включать, изменять и поддерживать совместимыми с движком. Suricata-Update предоставляет утилиту и индекс источников для получения и сборки правил. В объявлении о релизах июля 2026 года указана версия 1.3.8.
Инструмент повышает воспроизводимость. Оператор может определить источники и локальные модификации, запустить обновление и получить единый набор правил. Автоматизация может распространять результат по сенсорам. Информация о версии может быть зафиксирована для разбора инцидента.
Автоматизация также ускоряет ошибки. Плохое правило из фида может достичь каждого сенсора. Синтаксическая ошибка может помешать загрузке. Новое правило блокировки может прервать трафик. Обновления следует развёртывать поэтапно и тестировать на репрезентативном pcap и живом трафике.
Лицензии фидов остаются внешними. Suricata-Update может получать контент, но не предоставляет прав, выходящих за рамки каждого источника. Коммерческое распространение и использование в управляемых сервисах требуют юридического анализа. Локальные правила могут содержать чувствительную информацию о внутренних системах.
Совместимость правил связана с версией движка и его функциями. Фид может использовать ключевые слова, не поддерживаемые старой веткой. Suricata 7 достигла конца жизни в июле 2026 года, что делает миграцию на Suricata 8 вопросом безопасности и контента. Вендоры, предоставляющие расширенную поддержку, должны сообщать, как правила квалифицируются.
Локальные модификации создают проблемы слияния. Оператор может отключить шумную сигнатуру или изменить порог. Более поздний фид может изменить правило. Процесс обновления должен сохранять намеренную политику и выявлять конфликты, а не молча перезаписывать их.
Тестирование нуждается и в реалистичном безвредном трафике, и в атаках. Правило может срабатывать на proof-of-concept и нарушать работу обычного приложения. Исторические pcap помогают регрессионному тестированию, а приватность и хранение ограничивают то, что можно сохранять.
Suricata-Update — небольшой компонент с большим операционным рычагом. Он превращает управление правилами из ручной работы с файлами в конвейер. Безопасность по-прежнему зависит от источников, ревью и развёртывания. Инструмент делает цепочку поставок управляемой; он не делает контент взаимозаменяемым.
EVE JSON может производить больше данных ниже по потоку, чем комфортно удерживает сенсор
EVE JSON — один из важнейших интерфейсов Suricata. Он предоставляет структурированные события для оповещений, потоков, DNS, TLS, HTTP, файлов, статистики и других записей протоколов. Системы управления информацией о безопасности и событиями, озёра данных и платформы обнаружения сетевых угроз могут потреблять поток.
Этот вывод изменил роль движка. Suricata может поддерживать охоту и мониторинг сетевой безопасности, даже когда ни одно правило не срабатывает. Аналитик может искать DNS-запросы, сравнивать метаданные TLS или реконструировать последовательность транзакций. Сенсор становится источником сетевых доказательств, а не только генератором оповещений.
Структурированные данные улучшают интеграцию и создают зависимость от схемы. Парсер ниже по потоку ожидает имена полей и типы. Новые версии движка могут добавлять или изменять события. Продукты, встраивающие Suricata, могут нормализовать данные в проприетарные схемы. Оператору следует по возможности сохранять исходное событие, чтобы преобразования можно было проверить.
Объём может быть огромным. Логирование каждого потока и транзакции на нагруженной линии может давать на порядки больше данных, чем оповещений. Хранение, индексация и удержание становятся частью архитектуры. Сенсор, успешно анализирующий трафик, всё равно может перегрузить свой выходной конвейер и потерять события.
Для противодавления нужна определённая политика. Если писатель логов или получатель медленный, должна ли Suricata буферизовать, отбрасывать телеметрию или влиять на обработку пакетов? Развёртывания «в разрыве» должны предотвращать превращение отказа наблюдаемости в неконтролируемый отказ сети. Отдельные очереди и мониторинг помогают.
Данные EVE чувствительны. Имена DNS, адреса, URL и метаданные файлов могут раскрывать действия пользователей. Даже без полезной нагрузки поток событий может быть ценен для атакующих и подпадать под правила приватности. Доступ должен быть ограничен, а хранение обосновано.
Качество времени важно для корреляции. Сенсорам нужны синхронизированные часы и согласованные часовые пояса. Несколько секунд ошибки могут запутать таймлайн инцидента в нескольких системах. Схема вывода может записывать метки времени; развёртывание должно делать их надёжными.
EVE также создаёт коммерческую ценность. Вендоры могут строить панели, обнаружения и управляемые сервисы вокруг общего открытого формата событий. Они могут расширять или преобразовывать его. Ценность продукта ниже по потоку не должна полностью приписываться OISF, а общая схема снижает стоимость интеграции движка.
Интерфейс — форма переносимости. Оператор может менять аналитические бэкенды, сохраняя формат сенсора. Переносимость ослабевает, когда конвейеры зависят от вендорских обогащений. Хранение документированного сырого архива EVE сохраняет возможности.
Воспроизводимость требует большего, чем сама запись JSON. Значимое событие должно оставаться связанным с идентификатором сенсора, версией Suricata, активной ревизией правил, переменными и контекстом захвата, которые его произвели. Два сенсора могут выдавать одинаково выглядящие записи EVE, применяя разные пороги, списки исключений или настройки протоколов. Когда платформа ниже по потоку удаляет это происхождение, аналитик может найти оповещение, но не объяснить или воспроизвести его. Практическая защита — версионированный пакет обнаружения и политика хранения, сохраняющая достаточно исходного контекста для значимых находок.
Это превращает EVE из удобного формата обмена в проверяемое доказательство, не утверждая, что каждое событие заслуживает постоянного хранения.
Режим «в разрыве» превращает неопределённое обнаружение в производственное решение
Пассивные оповещения позволяют аналитику расследовать после события. Режим IPS «в разрыве» позволяет правилу немедленно сбрасывать трафик. Это может предотвратить вред, но повышает требования к захвату, качеству правил и обработке отказов.
Правило сброса требует большей уверенности, чем информационное оповещение. Стоимость ложного срабатывания может быть простоем приложения или блокировкой клиента. Операторы часто начинают с оповещений, измеряют частоту и переводят выбранные сигнатуры в режим принуждения после ревью.
Движок может работать в разрыве через поддерживаемые механизмы, такие как конфигурации NFQUEUE или AF_PACKET, в зависимости от платформы и дизайна. Каждый путь имеет свои характеристики производительности и отказоустойчивости. На критических линиях могут понадобиться аппаратный обход и резервные пути.
Fail-open и fail-closed — не моральные категории. Больница или сеть промышленного управления могут приоритизировать доступность для некоторых трафиков. Защищаемый административный сегмент может предпочитать блокировку при отказе сенсора. Политика должна быть явной по услугам и протестированной.
Порядок правил, состояние потока и исключения влияют на принуждение. Правило разрешения может переопределить более поздний контент. Сброс может произойти после того, как достаточно байтов уже прошло и вызвало эффект. Шифрование ограничивает проверку полезной нагрузки. Развёртывание «в разрыве» не гарантирует, что атаки не смогут пересечь границу.
Обслуживание создаёт плановое условие отказа. Переход с Suricata 7 на 8 может потребовать перезапуска, квалификации правил и изменения вывода. Обход или резервный сенсор могут сохранить сервис. Работа на ветке, достигшей конца жизни, ради избежания изменений накапливает риск безопасности.
Тестирование производительности должно включать производственные правила и трафик. Сенсор может пересылать на скорости линии с минимальными правилами и отставать при включении разбора приложений, обработки файлов и логирования. Потеря пакетов в режиме «в разрыве» может проявляться как потеря трафика или обход в зависимости от архитектуры.
Управление принуждением должно отделять контент об угрозах от решений о доступности сети. Поставщики правил могут рекомендовать сброс; оператор владеет последствиями. Нужны процесс одобрения изменений, аварийное отключение и посленицидентное ревью.
Способность Suricata работать как IDS и IPS — это сила. Она позволяет организациям использовать один движок для мониторинга и принуждения. Это также делает проект ответственным за документирование режимов, чей операционный риск очень различен. Аббревиатура не должна заменять проектный анализ.
Уровни поддержки показывают, где заканчивается ответственность обслуживания OISF
Suricata поддерживает многие операционные системы, методы захвата и интеграции. Документация OISF о статусе поддержки различает уровни и ответственность. Некоторые пути получают сильную непрерывную интеграцию и контроль качества от проекта. Другие поддерживаются сообществом или вендором, некоторые могут быть без сопровождения.
Эта классификация защищает пользователей от предположения, что каждая функция в дереве исходного кода несёт одинаковое обещание. Бэкенд может компилироваться и получать ограниченное тестирование. Вендор может сопровождать интеграцию за пределами OISF. Дистрибутив может поставлять комбинацию, которую вышестоящий проект не квалифицирует.
Операторам следует включать уровень поддержки в архитектурные решения. Путь уровня 1 может иметь более сильное реагирование и тестовое покрытие вышестоящего проекта. Путь более низкого уровня может быть уместен, когда контракт вендора обеспечивает поддержку или требуется специализированная функция. У риска должен быть владелец.
Тот же принцип применим к протоколам и плагинам. Зрелость функции зависит от сопровождающих, тестов и текущего использования. Документация должна определять экспериментальные или специализированные компоненты. Чек-лист, фиксирующий только «поддерживается Suricata», скрывает реальное обязательство.
Уровни поддержки также направляют ограниченные ресурсы фонда. OISF не может одинаково поддерживать каждую операционную систему и фреймворк ускорения небольшой командой. Публикация приоритетов более правдоподобна, чем обещание универсальной поддержки.
Участие вендоров может расширять покрытие. Производитель NIC может сопровождать ускоренный путь и предоставлять оборудование для тестирования. Отношения должны оставаться ясными: OISF координирует движок, а вендор владеет своим драйвером и поведением оборудования. Когда вендор уходит, поддержка может снизиться.
Продукты ниже по цепочке могут замораживаться на поддерживаемой конфигурации и переносить исправления. Это может быть разумно, но затрудняет сравнение версий. Оператору нужна запись патчей вендора, а не только номер вышестоящего релиза.
Матрица поддержки — это институциональная карта. Она показывает, где заканчиваются полномочия некоммерческой организации и начинается ответственность сообщества или коммерческая. В открытой инфраструктуре эта граница так же важна, как лицензия.
Контроль качества нуждается во враждебном трафике без утечки сетей, которые его предоставили
Пакетный движок нельзя проверить только модульными тестами. Suricata нужны примеры фрагментированных потоков, повреждённых полей протоколов, повторных передач, рукопожатий шифрования и обычных приложений, чьё поведение не должно вызывать оповещений. Лучший регрессионный материал часто приходит из реальных инцидентов и производственного трафика, который может содержать конфиденциальные данные.
Поэтому OISF и участникам нужны несколько видов тестовых корпусов. Небольшие синтетические pcap изолируют правило одного парсера. Фаззинг генерирует повреждённые входы и исследует пути кода. Очищенные производственные захваты раскрывают комбинации, которые дизайнеры не предвидели. Тесты производительности проверяют поведение воркеров, памяти и вывода в масштабе.
Очистка сложна. Удаление полезной нагрузки может уничтожить функцию, вызвавшую ошибку. Адреса и имена могут идентифицировать организации. Уязвимость безопасности может требовать ограниченного обращения до выхода исправления. Проекту нужен контролируемый доступ и способ превращать частные отчёты в публичные регрессионные тесты, когда это безопасно.
Воспроизводимость важна для вендоров ниже по цепочке. Вендор, сообщающий о сбое, должен предоставить наименьший pcap и конфигурацию, которые его вызывают. OISF может добавить случай в непрерывную интеграцию. Исправление затем защищает пользователей за пределами исходного продукта и снижает вероятность повторения.
Правилам нужен собственный регрессионный набор. Изменение парсера может изменить буфер, который видит сигнатура. Обновление правила может создать новые ложные срабатывания. Тестирование движка и контента по отдельности пропускает их взаимодействие. Репрезентативные пакеты правил и ожидаемые записи EVE могут обнаружить изменения до релиза.
Оборудование и пути захвата усложняют контроль качества. Воспроизведение pcap проверяет разбор, но не живые очереди приёма или аппаратное ускорение. CI не может покрыть каждую NIC и платформу. Уровни поддержки — один из способов согласовать обещания с доступными лабораториями. Участники консорциума могут предоставлять оборудование и мощности тестирования без исключительного контроля над результатами.
Анализ с помощью ИИ добавляет ещё один источник случаев. Автоматизированные инструменты могут предлагать дефекты или генерировать входы, а сопровождающие должны подтверждать достижимость и серьёзность. Большой корпус может повысить уверенность и увеличить требования к хранению и триажу.
Эту тестовую инфраструктуру легко упустить из виду пользователям ниже по цепочке, потому что она не появляется в оповещении. Это одна из самых ценных функций, которые предоставляет некоммерческая организация. Движок становится надёжным, когда вчерашний сбой сохраняется как завтрашняя автоматическая проверка, под контролем, уважающим сети, из которых пришли доказательства.
Заявления о производительности мало значат, если не зафиксирована нагрузка проверки
Suricata часто оценивают в пакетах в секунду или гигабитах в секунду. Эти цифры важны, потому что сенсор, который не успевает, создаёт слепые зоны. Они необычайно чувствительны к тому, что движку поручено делать.
Набор из нескольких простых сигнатур пакетов имеет другую стоимость, чем тысячи прикладных правил. Логирование метаданных TLS и DNS добавляет работы. Извлечение файлов, декомпрессия и Lua добавляют ещё. Малые пакеты создают больше накладных расходов на пакет, чем крупные передачи при той же битовой скорости. Трафик со множеством коротких потоков нагружает состояние иначе, чем несколько длинных сессий.
Архитектура захвата меняет оболочку. AF_PACKET, DPDK, AF_XDP и вендорские пути используют разные модели очередей и памяти. Поколение CPU, кэш, размещение NUMA, очереди NIC и привязка воркеров влияют на результаты. Бенчмарк принадлежит этой системе, а не слову Suricata.
Качество обнаружения не должно незаметно обмениваться на пропускную способность. Отключение парсеров или логирования может улучшить график, пока сенсор видит меньше. Сброс пакетов после захвата — ещё один способ сохранить кажущуюся скорость движка и потерять доказательства. Отчёты должны включать потери захвата, количество правил, включённые протоколы и конфигурацию вывода.
Задержка важна в режиме «в разрыве». Система может поддерживать среднюю скорость и добавлять переменную задержку во время всплесков. Хвостовая задержка и поведение обхода важны для производственных сервисов. Пассивный сенсор может приоритизировать потери над задержкой пересылки; IPS должен балансировать оба.
Повторяемые тесты должны использовать репрезентативный трафик и вредоносные случаи. Синтетические потоки проверяют ёмкость, но могут не иметь разнообразия протоколов. Записанные производственные pcap отражают реальные распределения и имеют ограничения приватности и воспроизведения. Сочетание того и другого даёт более полезную оболочку.
Устройства вендоров могут превосходить обычный хост за счёт настроенного захвата и оборудования. Этот результат говорит о интегрированном продукте. Документация и уровни поддержки вышестоящего OISF помогают пользователям понять, какие части общие. Сравнения не должны использовать ускорение одного вендора для утверждения универсальной скорости движка.
Дисциплинированный вывод не в том, что Suricata быстрая или медленная. А в том, что производительность — это сконфигурированное свойство конвейера захвата, анализа и вывода. Операторы должны тестировать конвейер, который собираются развернуть, и следить, остаётся ли он внутри протестированной оболочки по мере изменения правил и трафика.
Шифрование смещает ценность к метаданным, корреляции и размещению сенсоров
Всё больше сетевого трафика зашифровано, что ограничивает проверку полезной нагрузки. TLS, QUIC и прикладное шифрование защищают пользователей и снижают видимость пассивных сенсоров. Suricata может разбирать метаданные рукопожатий, сертификаты и незашифрованные поля протоколов там, где они доступны. Она не может проверять контент, который не может расшифровать.
Это меняет дизайн правил. Индикаторы могут использовать имена серверов, свойства сертификатов, репутацию IP, поведение потоков или аномалии протоколов. Эти сигналы могут быть полезны и менее определённы, чем совпадение полезной нагрузки. Зашифрованный client hello и функции приватности могут дополнительно сократить метаданные.
Организации могут размещать сенсоры после расшифровки на прокси или балансировщиках нагрузки. Это обеспечивает видимость и концентрирует чувствительный открытый текст. Оно может не покрывать сквозное шифрование или прямой трафик. Архитектура должна отражать политику приватности и безопасности.
Телеметрия конечных точек становится важнее. Сетевой сенсор может определить подозрительное соединение, а конечная точка — объяснить, какой процесс его инициировал. Корреляция событий EVE JSON, DNS, идентичности и конечных точек может повысить уверенность. Это также увеличивает интеграцию данных и хранение.
Зашифрованный трафик всё равно может показывать Suricata риски реализации протоколов. Парсеры обрабатывают структуры рукопожатий и транспортные метаданные. Повреждённый ввод может атаковать сенсор, даже когда прикладной контент скрыт.
Ценность проекта, следовательно, не исчезает с шифрованием. Она смещается к состоянию потоков, метаданным протоколов и общесетевому контексту. Заявления нужно корректировать. Сенсор без расшифровки не должен продаваться как видящий полную активность приложений.
Стратегический вопрос в том, где должна существовать видимость. Повсеместная расшифровка может подрывать приватность и создавать концентрацию ключей. Обнаружение на основе метаданных может пропускать контент. Suricata предоставляет инструменты для нескольких позиций в архитектуре; политика принадлежит оператору.
Специализированные протоколы увеличивают и публичную ценность, и стоимость ошибки
Портфель протоколов Suricata выходит за пределы обычного веб- и DNS-трафика. Промышленные, файлообменные и инфраструктурные протоколы могут разбираться и передаваться правилам и EVE. Это даёт операторам открытый способ наблюдать сети, где проприетарный мониторинг дорог или ограничен.
В специализированных средах разные последствия отказов. Промышленное управляющее сообщение может быть редким и критичным для безопасности. Ложное срабатывание в пассивном режиме может отвлечь оператора; блокировка в разрыве может прервать процесс. Семантика протокола и локальный инженерный контекст необходимы.
Легаси-реализации часто отклоняются от спецификаций. Устройства могут оставаться в эксплуатации десятилетиями и не могут быть легко пропатчены. Парсерам нужно принимать ожидаемые особенности, не принимая неоднозначный ввод, допускающий обход. Тестовые данные получить труднее, потому что производственные захваты могут раскрывать чувствительные операции.
Зашифрованные и проприетарные варианты ограничивают видимость. Парсер может определить внешний протокол и не понимать вендорские расширения. Отсутствие оповещения не следует интерпретировать как соответствие протоколу или безопасность.
Сообщественные и вендорские сопровождающие особенно важны в этих областях. Основная команда OISF не может обладать операционной экспертизой по каждому промышленному протоколу. Компания, вносящая парсер, должна предоставлять тесты и обслуживание, а вышестоящее ревью защищает общий движок.
Статус поддержки должен быть явным. Парсер, присутствующий в документации, может иметь разную зрелость и покрытие фаззингом. Операторы должны знать, активно ли сопровождается путь и есть ли в экосистеме правил значимый контент.
Публичная выгода может быть значительной. Открытый парсер позволяет исследователям, владельцам активов и компаниям безопасности делиться улучшениями. Он не позволяет одному вендору устройств быть единственным интерпретатором критического трафика. Общий код может концентрировать дефект во многих развёртываниях, что делает скоординированное раскрытие жизненно важным.
Специализированные протоколы иллюстрируют основную сделку проекта. Suricata расширяет проверяемые возможности безопасности по секторам. Каждый новый декодер увеличивает обязательство организации тестировать враждебные входы и точно заявлять, что движок понимает.
Возможности аналитиков — это зависимость обнаружения, которую движок не может автоматизировать
Сенсор может производить больше точных оповещений, чем организация способна расследовать. Результат — не более сильная безопасность. Очереди растут, аналитики подавляют шумные сигнатуры, а важные события становятся одной строкой среди тысяч. Вывод Suricata должен проектироваться вокруг мощности реагирования, а не только вокруг того, что движок может логировать.
Объём оповещений формируется правилами и локальным контекстом. Сигнатура, полезная на интернет-границе, может быть шумной внутри лаборатории уязвимостей. Известный сканер может генерировать повторяющиеся события. Пороги, подавление и критичность активов превращают общий контент в операционный сигнал.
Настройка рискованна. Аналитик может отключить правило после нескольких ложных срабатываний и убрать единственное обнаружение реальной атаки. Исключения должны иметь владельцев, причины и даты ревью. Временное подавление на время обслуживания не должно становиться постоянной политикой из-за невнимания.
EVE JSON поддерживает обогащение. Инвентарь активов, идентичность и данные конечных точек могут сказать аналитику, критичен ли получатель или какой процесс создал соединение. Обогащение может повысить уверенность и внести ошибки из устаревших источников. Исходное событие Suricata должно оставаться доступным.
Автоматизация может закрывать известные низкорисковые случаи или блокировать высокоуверенные индикаторы. Она также может распространять ложную интерпретацию на машинной скорости. Автоматическое реагирование требует более узких порогов доказательств, чем уведомление, и пути отката. Источник правила и состояние движка должны записываться с действием.
Штат — часть общей стоимости. Движок открыт, а круглосуточный мониторинг, исследование угроз и реагирование на инциденты — нет. Управляемые сервисы и коммерческие продукты продают этот слой. Их ценность следует оценивать по результатам реагирования и прозрачности, а не по количеству обрабатываемых оповещений.
Обучение связывает пакетные доказательства с приложениями. Аналитикам нужно достаточно знаний о протоколах, чтобы понимать поля парсеров, и достаточно операционного контекста, чтобы знать, ожидаемо ли поведение. Авторы правил нуждаются в обратной связи от инцидентов. Инженеры платформ должны видеть, когда задержка вывода или потеря пакетов влияют на расследования.
OISF может улучшать схемы, документацию и обучение. Она не может предоставить аналитика каждому развёртыванию. Любое заявление, что движок «обнаруживает угрозы», должно сохранять человеческую и организационную систему, которая превращает совпадение в защищённую сеть.
Коммерческое встраивание расширяет охват и скрывает используемую версию
Вендоры встраивают Suricata, потому что создание высокопроизводительного парсера пакетов и движка правил с нуля дорого. Открытый движок даёт им зрелую основу. Они могут добавлять аппаратный захват, правила, аналитику, оркестрацию и поддержку.
Заказчик может не знать вышестоящую версию или локальные патчи. Название продукта может сохраняться, пока лежащий в основе движок меняется. Уведомления безопасности создают вопрос цепочки поставок: затронута ли встроенная версия и когда вендор выпустит исправление?
Обязательства GPL влияют на архитектуру интеграции и распространение. Точный юридический анализ зависит от того, как код объединяется и передаётся. Открытая лицензия OISF не делает проприетарные слои ниже по цепочке частью фонда. Вендорам нужен собственный процесс соответствия.
Продукт может улучшать Suricata через производственное тестирование и вышестоящие патчи. Он также может поддерживать частный форк, который расходится. Расхождение может быть необходимо для оборудования или функций и делает будущие обновления дорогими. Заказчикам следует спрашивать, какие изменения уходят наверх и как долго вендор поддерживает свою ветку.
Происхождение правил становится непрозрачным в устройствах. Вендор может поставлять проприетарный контент и использовать сторонние фиды. Оповещение должно указывать источник правила, даже если интерфейс брендирует всё как обнаружение продукта. Это важно для настройки и ответственности.
Архитектура захвата может делать производительность несопоставимой с вышестоящими ориентирами. Вендор может балансировать потоки между сенсорами или использовать карты ускорения. Сильный результат демонстрирует продукт, а не только Suricata. И наоборот, плохая интеграция не должна трактоваться как предел движка.
Встраивание расширяет влияние проекта и усложняет перепись развёртываний. OISF не публикует полный список продуктов или установок. Заявления вендоров и публичные кейсы избирательны. Безопасное описание — что Suricata используется напрямую и внутри коммерческих систем.
Отношения стратегически ценны, когда компании ниже по цепочке вносят исправления, финансируют OISF и сохраняют прозрачность по версиям. Они становятся эксплуататорскими, когда общий движок несёт риск, а все операционные знания и доход остаются частными.
Продукты, встраивающие Suricata, обязаны заказчикам прозрачностью версий
Заказчик не может реагировать на вышестоящее уведомление, если устройство не сообщает, какую ветку Suricata и какие патчи оно использует. Продукт может раскрывать собственную версию, скрывая движок. Такой упаковочный выбор передаёт информационное преимущество вендору и задерживает независимую оценку риска.
Полезный перечень компонентов ПО указывает вышестоящую основу, локальные коммиты, интеграцию захвата и источники правил. Он должен быть доступен заказчику с соблюдением конфиденциальности и обновляться с каждым релизом. Вендор должен сообщать, применимы ли уведомления OISF и когда будут выпущены исправления.
Частные бэкпорты могут сделать старую версию безопасной против названной проблемы, но одна строка версии будет выглядеть уязвимой. Вендору нужна публичная или ориентированная на заказчика запись безопасности. И наоборот, изменение строки без применения всех исправлений создаёт ложную уверенность.
Договорная поддержка после конца жизни Suricata 7 может быть легитимной. Она переносит бремя патчей и тестирования на вендора. Заказчики не должны предполагать, что OISF будет рецензировать частную ветку или что новые правила и парсеры останутся совместимыми.
Прозрачность версий также помогает OISF понимать экосистему, не владея ею. Отчёты ниже по цепочке могут показать, каким веткам нужны рекомендации по миграции. Фонд поставляет вышестоящие релизы; вендоры обязаны заказчикам чётко объяснить, как эти релизы попадают в продукт.
Небольшой некоммерческий фонд финансирует общий движок под более крупным коммерческим бизнесом
Цифры OISF за 2025 финансовый год показывают организацию с доходами около 2,06 млн долларов и расходами 1,68 млн долларов. Большую часть доходов составили взносы. Доход от программных услуг был меньше. Фонд завершил год с чистыми активами около 2,09 млн долларов.
Эти цифры указывают на стабильную операционную базу, и их не следует принимать за ценность Suricata как экосистемы. Вендоры безопасности могут продавать устройства, подписки, управляемое обнаружение и фиды правил, зависящие от движка. Операторы платят за оборудование, хранение и аналитиков. Эти суммы находятся за пределами отчётности OISF.
Модель консорциума позволяет компаниям поддерживать общий код. Члены могут финансировать разработку и получать голос в экосистеме, важной для их продуктов. Фонд нанимает сотрудников, ведёт контроль качества, организует обучение и SuriCon и координирует релизы.
Эта схема решает распространённую проблему открытого кода: компании выигрывают от публичного компонента, а бремя обслуживания ложится на волонтёров. Взносы могут превратить часть ценности ниже по цепочке в мощность вышестоящего проекта. Сумма и условия поддержки членов имеют значение, а публичные записи не дают полного анализа взносов или концентрации.
Коммерческое влияние не обязательно является захватом. У вендоров есть производственные доказательства и инженеры. Их приоритеты могут улучшать производительность и протоколы. Управление должно предотвращать превращение одним из компаний вышестоящего проекта в частную дорожную карту или получение преимущественного доступа к информации о безопасности без легитимного процесса.
Статус OISF как 501(c)(3) и EIN 26-3316567 определяют юридический институт. Некоммерческая структура не устраняет коммерческие стимулы. Она создаёт механизм для выравнивания их вокруг общего движка.
Финансовая устойчивость должна соответствовать поверхности атаки. Больше протоколов, путей захвата и плагинов создают работу по обслуживанию. Аудит безопасности может увеличивать количество находок быстрее, чем штат успевает их разбирать. Обучение и конференции конкурируют с разработкой за ресурсы. Фонд должен распределять средства достаточно прозрачно, чтобы участники и члены доверяли балансу.
Небольшой бюджет может иметь непропорциональный рычаг, потому что вендоры и пользователи вносят вклад натурой. Он также может создавать риск ключевых людей и выгорания. Текущие записи команды называют Victor Julien и Kelley Misata на исполнительных ролях, а технических лидеров, включая Jason Ish и Peter Manev. Институту нужна преемственность и в инженерии, и в операциях.
Самый ясный экономический аргумент OISF не в том, что Suricata бесплатна. А в том, что многие организации могут разделить стоимость одного проверяемого движка, конкурируя над ним. Модель работает, когда достаточно ценности возвращается в реагирование на безопасность и общее обслуживание.
Snort, Zeek и коммерческие NDR-платформы решают смежные задачи
Suricata часто сравнивают с Snort, потому что оба поддерживают сигнатурные рабочие процессы IDS и IPS. У Snort своя архитектура, экосистема правил и коммерческое происхождение. Совместимость не полная, а заявления о производительности или обнаружении зависят от версий и конфигураций.
Zeek подходит иначе, делая акцент на богатом сетевом анализе и скриптовании вокруг событий и семантики протоколов. Его обычно используют для мониторинга сетевой безопасности и охоты, а не как прямую сигнатурную замену. Организации часто развёртывают Zeek и Suricata вместе: одна производит подробные поведенческие логи, другая применяет правила и может работать в разрыве.
Коммерческие платформы обнаружения и реагирования на сети добавляют машинное обучение, контекст сущностей, хранение и управление кейсами. Некоторые могут встраивать Suricata; другие используют проприетарные движки. Они предоставляют интегрированный сервис за цену и могут уменьшить работу оператора по сборке.
Межсетевые экраны и продукты для конечных точек видят разные слои. Межсетевой экран может применять политику идентичности и приложений в точке прохода. Обнаружение конечных точек видит активность процессов и файлов, невидимую в зашифрованных сетях. Suricata даёт сетевую перспективу и не заменяет контекст хоста.
Security Onion и SELKS упаковывают Suricata с другими инструментами. Их релизы, конфигурации и поддержка отдельны. Пользователь одного из этих дистрибутивов зависит и от интеграционного проекта, и от OISF.
Выбор должен следовать модели обнаружения. Организации, которым нужно сигнатурное принуждение в разрыве, могут приоритизировать Suricata. Охотничья команда может захотеть дополняющую телеметрию. Небольшой оператор может выбрать поддерживаемый дистрибутив. Вендор может встроить движок, чтобы не дублировать работу над протоколами.
Сравнительные бенчмарки хрупки. Смесь трафика, размер пакетов, включённые парсеры, правила, вывод и путь захвата определяют пропускную способность. Рейтинг из одного числа может вознаграждать конфигурацию, которая делает меньше проверки. Качество обнаружения нельзя вывести из пакетов в секунду.
Конкурентная сила Suricata — проверяемая, расширяемая инфраструктура с широкой экосистемой правил и интеграций. Её слабость в том, что оператор должен собирать захват, контент, хранение и реагирование, если это не делает дистрибутив или вендор. Некоммерческая организация управляет движком, а не всей программой безопасности.
Зрелость — в опубликованных пределах, исправлениях и границах поддержки
К августу 2026 года Suricata 8.0.6 была текущим стабильным релизом, а Suricata 7 достигла конца жизни. У проекта были документированная архитектура, матрица поддержки, утилита обновления правил, схема EVE, политика безопасности и некоммерческий институт. Это признаки зрелости, потому что они делают пределы и ответственность видимыми.
Они не устанавливают полное количество установок, равную поддержку всех бэкендов или отсутствие необнаруженных уязвимостей. Июльские релизы безопасности показывают, почему постоянное обслуживание важно. Движок анализа пакетов продолжает расширяться новыми протоколами, путями захвата, правилами и интеграциями ниже по цепочке, каждая из которых добавляет ценность и новую границу доверия.
Организационный центр — OISF, с реальным, но скромным бюджетом рядом с экосистемой, использующей движок. Взносы и коммерческие отношения финансируют общую работу. Вендоры, поставщики правил и операторы добавляют продукты и труд за пределами счетов фонда. Здоровье общего движка зависит от того, сколько ценности ниже по цепочке возвращается в безопасность парсеров, контроль качества, релиз-инжиниринг и документацию.
Suricata сама по себе не является полной программой обнаружения. Ей нужны надёжный захват, актуальные и подходящие правила, хранение, настройка и аналитики. Оповещение фиксирует, что настроенное правило совпало с интерпретацией движком наблюдаемого трафика. Оно само по себе не доказывает компрометацию.
Самыми полезными будущими доказательствами были бы тесты производительности с эквивалентной нагрузкой, исследования ошибок обнаружения, прозрачные встроенные версии и более ясная картина концентрации участников. Самый непосредственный институциональный тест — серьёзная удалённо эксплуатируемая проблема: быстрое раскрытие, поддерживаемые исправления, видимое внедрение ниже по цепочке и отсутствие путаницы в том, кто владеет реагированием.
Открытый движок даёт покупателям рычаг, потому что вендор — не единственная сторона, способная объяснить, что сделал парсер или правило. Этот рычаг сохраняется только тогда, когда продукты сохраняют информацию о версии, происхождение правил и сырой контекст событий. Зрелость Suricata — в том, чтобы делать эти границы проверяемыми, а не в утверждении, что движок завершён.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров