
Кратко
draft-parsons-opsawg-security-operations-02предлагает описывать сохранённые, исчезнувшие и новые наблюдаемые артефакты, а также обнаруживаемые ошибки; редакция 02 явно разделяет Collection, Detection, Investigation и Response.- Структурированное событие — первый квиток, а не вердикт. Покрытие, время, личность, правило, разбор, полномочие, выполнение, влияние и восстановление требуют отдельных доказательств.
Сигнал без достаточной истории
Реализация сообщает об аномальном состоянии: тип стабилен, время и серьёзность заполнены. Коллектор подтверждает доставку. SIEM связывает запись с индикатором угрозы и предлагает изоляцию.
Однако адрес уже относится к заменённому активу. Журнал личности запаздывает, часы источника расходятся, а согласование изменения не удаётся точно совместить с окном. Это мог быть правомерный администратор или злоумышленник с его учётной записью. Истинность записи не выбирает между версиями.
Такова полезная граница draft-parsons-opsawg-security-operations-02. Редакция 02 датирована 9 сентября 2026 года и остаётся индивидуальным Internet-Draft. Datatracker не показывает RFC stream или IETF consensus; заголовок предполагает Informational. Это не RFC, не доказательство внедрения и не завершённая система управления.
Но вопрос поставлен правильно: что смогут наблюдать защитники после появления или изменения протокола? Криптография и доступ могут быть корректны, а расследование — лишено фактов. Если думать об этом лишь после внедрения, критические решения начинают зависеть от частных форматов и случайно сохранившихся следов.
Четыре разных перехода
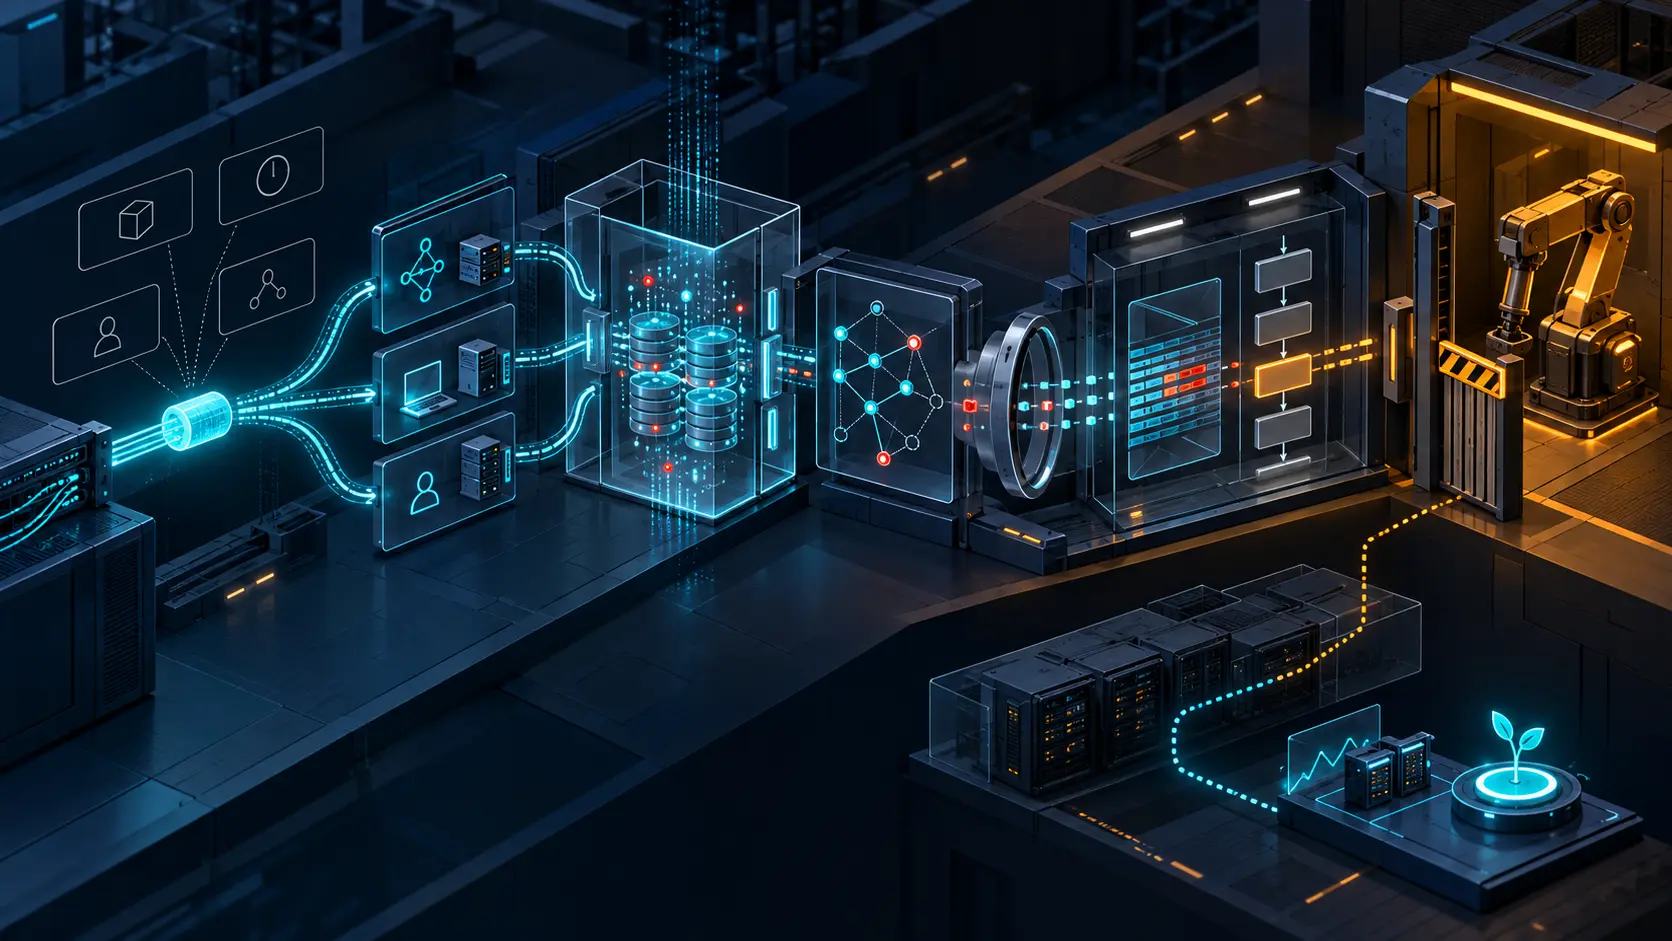
По сравнению с редакцией 01 редакция 02 разворачивает инструментарий в Collection, Detection, Investigation и Response. Это не одна труба: на каждой границе меняются смысл утверждения, хранитель и власть.
Collection собирает endpoint, network, application, identity, inventory и change records. Динамический ресурс может исчезнуть к началу анализа. Authentication, authorization и privileged activity требуют защиты от подмены, но целый файл не доказывает полного покрытия.
Detection обогащает, сравнивает baseline, выполняет rules и correlation. Так возникают полезные alerts и false positives. Alert fatigue приучает снижать доверие именно к каналу, через который позже придёт реальный компромисс.
Investigation добавляет incident-management system, dissector, evidence links и playbook. Повторяемость не равна истинности. Инструмент может не знать расширения, playbook — предполагать другой актив, а отсутствие записи — быть провалом collection.
Response меняет работающую систему. Isolation и blocking могут остановить атаку и одновременно оборвать сервис, уничтожить летучее доказательство или увести трафик в менее видимый путь. Техническая способность SOAR выполнить playbook не создаёт полномочия выбирать цель.
Артефакт отвечает только за свою семантику
Draft просит при новом или изменённом протоколе определить, какие observables сохраняются, какие индикаторы теряются и какие новые artefacts поддерживают detection, investigation или response. По возможности следует описывать обнаруживаемые ошибки и abnormal conditions.
Это точнее, чем «добавить логирование». Шифрование может убрать старый сетевой признак и защитить пользователя. Новая машина состояний может создать ясный переход ошибки. Счётчик может потерять непрерывность после рестарта. Проектировщик определяет эти свойства, но не локальный incident verdict.
Error event в узком смысле доказывает, что implementation сообщила состояние по определению. Он не доказывает атаку, компромисс, автора, тяжесть или правильное средство. Network, endpoint и behaviour IoC помогают связать эпизоды и блокировать, но остаются контекстным свидетельством.
Первый квиток связывает точную версию draft/RFC, event definition, implementation build, producer, deployment point и observation time. Если имя поля осталось, а смысл изменился, версия не позволит успешному parsing скрыть неверный вывод.
Сбор должен объяснять пробелы
Стрелка к SIEM не сообщает, было ли событие включено на всех instances, сбросил ли restart настройку, потерял ли transport сообщения, применялся ли sampling, преобразовывал ли collector, насколько расходились clocks и когда истекла retention.
Draft требует разные log sources, поскольку каждый видит свою сторону. Inventory описывает актив. Identity log — сессию. Change management — разрешение. Telemetry — активность. Их нужно соединять, но нельзя позволять одному молча заменять другое.
«Конфигурация изменилась» — наблюдение. «Уполномоченный инженер изменил нужное устройство в согласованном окне» — вывод из личности, цели, времени и authority. Версия об атакующем требует большего. Join должен сохранить provenance, clocks, keys и uncertainty.
Collection receipt фиксирует coverage, delivery, loss, sampling, transformation, clock, retention и access. Тогда отсутствие результата можно различить как отсутствие активности, sensor, доставки, сохранённых данных или правильного query.
Общая схема не создаёт общей реальности
Редакция 02 называет structured logging, включая qlog, способом уменьшить раздробленность private formats. Общие имена, типы и связи сокращают специальные parsers и упрощают сравнение.
Но две валидные записи могут иметь разные clocks, coverage и retention. Обязательное поле может устареть, correlation ID — быть уникальным лишь локально, authenticated transport — честно доставить неполный фрагмент.
Schema не задаёт организации baseline, срок, incident verdict, response authority, rollback или recovery receipt. Зелёный parser свидетельствует о форме, не о полноте и безопасном эффекте.
Правило создаёт новое утверждение
Соединяя event с asset, identity, threat intelligence и network activity, SIEM создаёт аналитический объект. Нужны query, time window, join keys, baseline, rule version, feeds, asset table и исключённые кандидаты.
Плановая миграция может быть аномальной. Индикатор мог быть отозван. Разница часов может перевернуть порядок. Защищаемый результат формулируется так: эта версия правила совпала с этими входами при этих предположениях; альтернативы остаются такими.
Triage добавляет priority, grouping, suppression и escalation. Identity аналитика или automation и работа с false positive тоже входят в происхождение. Alert queue — выбор относительно реальности, а не её зеркало.
Расследование сохраняет несогласие
Case отделяет observation, inference и decision. Он хранит tool/dissector versions, queries, evidence links, выполненные и пропущенные steps, competing hypotheses и confidence. Полная checklist не делает отсутствующий source отрицательным доказательством.
Draft различает security responsibility SOC и performance responsibility NOC, одновременно описывая совместную SecOps. Он не требует слияния. NOC может доказать service impact без attribution; SOC — поддержать threat hypothesis без права менять production route. Автор и область каждого суждения позволяют сотрудничать и исправляться.
Полномочие начинается после вердикта
Даже incident verdict не является command. Response называет approver или policy, target, scope, duration, guardrails, protected dependencies и rollback. Emergency authority можно заранее сделать быстрой, но не невидимой.
Для SOAR важны: кто делегировал, для каких incident classes и confidence thresholds, с какими exclusions, expiry и revocation. Выполненный playbook доказывает execution, не действительность делегации.
Request, acceptance и state — разные факты. Успех controller не доказывает isolation. Executor квитирует принятое, а последующее наблюдение показывает состояние и service impact.
Закрытый ticket не восстанавливает систему
Contained, remediated и closed — состояния дела. Recovery подтверждается прекращением поведения, возвратом сервиса, здоровьем зависимостей, действием compensating controls и стабильностью после restore.
Могут понадобиться endpoint, network, identity, application и customer observations. При конфликте с ticket приоритет имеет running evidence. Post-incident review должен изменить конкретное звено: artefact, coverage, rule, playbook, delegation или recovery test.
Наблюдаемость ограничена приватностью
SecOps data раскрывает identity, behaviour, topology и privileged action. Draft требует segregation, secure storage, controlled access и audit инструментов и действий. Больше данных помогает реконструкции и увеличивает ущерб утечки или злоупотребления.
Encryption защищает и может убрать indicator. Redaction уменьшает раскрытие и может сломать correlation. Универсального максимума нет. Нужно фиксировать purpose, granularity, duration, roles, audit, потерянные признаки и менее вторгающиеся замены.
Десять квитков до восстановления
Проверяемая цепочка отдельно хранит:
- точную версию и semantics artefact/error;
- producer, build, deployment point и time;
- coverage, transport, loss, sampling, clock и retention;
- asset, account, authorization, topology и change owner;
- query, baseline, rule и enrichment versions;
- triage, priority, false-positive handling и decision identity;
- investigation, dissector, evidence, alternatives и playbook;
- verdict, uncertainty и authority;
- command, target, scope, approval, guardrails и rollback;
- execution acknowledgement, observed containment, impact, recovery и learning.
Протокол открывает цепочку, но не владеет её концом. Проектировщик описывает наблюдаемое, оператор — собранное, аналитик — вывод, governance — делегацию, работающая система — результат. Событие ценно тем, что двигает цепочку, а не подменяет её.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров