
Кратко
- Сильнее всего у Secureworks — Taegis XDR и управляемый сервис обнаружения — там, где телеметрия, суждение аналитика, состояние кейса и полномочия заказчика остаются связанными воедино — от подозрительного сигнала до проверяемого решения о реагировании.
- Экономический смысл не в том, что большее число обнаружений автоматически снижает риск. Он в том, что лучший триаж, упаковка доказательств, покрытие аналитиками и рекомендации по реагированию способны убрать достаточно повторяющейся ручной работы, чтобы перекрыть плату за платформу, сопровождение интеграций, ложные срабатывания, согласования с заказчиком и альтернативные варианты.
Secureworks работает на переполненном рынке средств управления безопасностью, потому что та работа, которую компания обещает сократить, одновременно дорога и упорно человеческая. У предприятий уже есть инструменты для конечных точек, системы идентификации, журналы облака, межсетевые экраны, очереди тикетов и продукты для защиты электронной почты. У многих есть также SIEM, платформа для управления уязвимостями и набор неформальных привычек эскалации, сложившихся после прошлых инцидентов. Обычная проблема — не полное отсутствие сигналов безопасности.
Она в том, что сигналы приходят неравномерно, частично дублируются, частично устаревают и требуют, чтобы дефицитный аналитик решил, оправдано ли реальное действие.
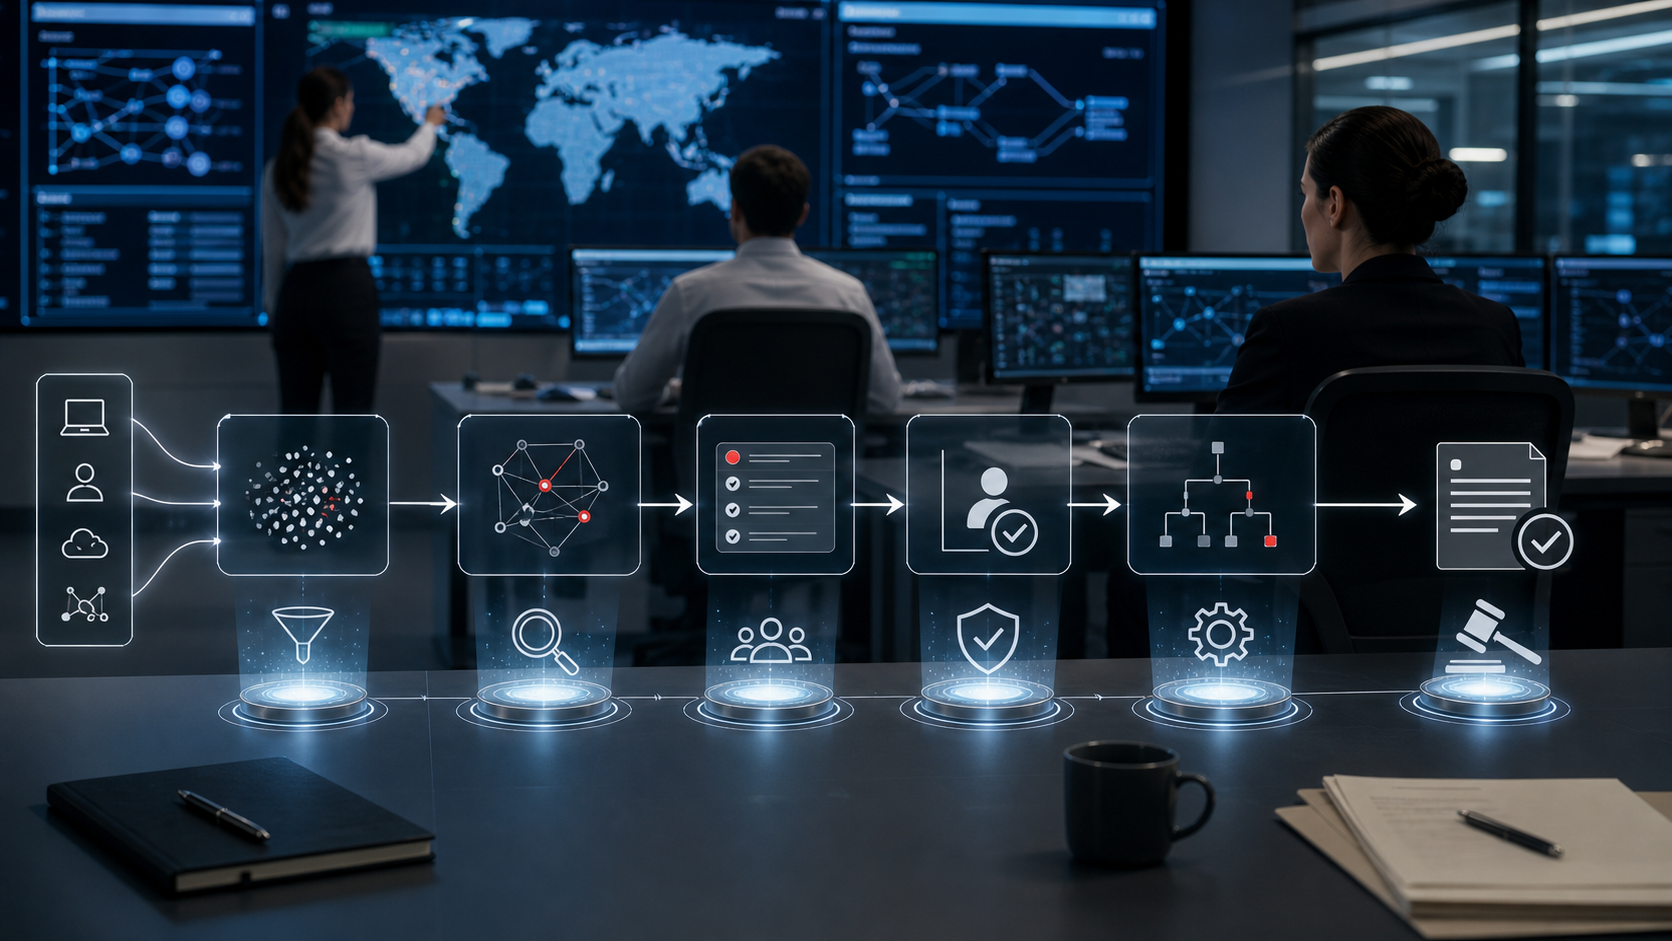
Это правильная отправная точка для Secureworks. Taegis XDR — это не просто база данных оповещений, а управляемое обнаружение и реагирование Secureworks — не просто группа аналитиков, следящих за чужой консолью. Коммерческое предложение — это единая операционная система для триажа безопасности: собрать достаточно телеметрии, сопоставить её с аналитикой угроз и логикой обнаружения, организовать в кейсы, дать аналитикам провести ревизию и предоставить заказчикам рекомендации по реагированию или согласованное ответное действие. Если эта последовательность нарушена, заказчик купил не автоматизацию работы по безопасности, а ещё один почтовый ящик.
Поэтому главный тест — не в том, видит ли Taegis много событий, а в том, может ли он сохранить цепочку между событием, подозрением, охватом, доказательствами, неопределённостью, решением и действием. Подозрительная команда PowerShell, вход с невозможным перемещением, странный вызов облачного API или дерево процессов на конечной точке становятся полезными только тогда, когда система может объяснить, почему сигнал важен, какие активы затронуты, какие источники данных подтверждают утверждение, какие допущения остаются открытыми и какое действие соразмерно.
Действие может быть скромным — завести тикет на расследование, попросить владельца подтвердить деловую активность или запросить дополнительную телеметрию. А может быть серьёзным — изолировать хост или отключить учётную запись. В любом случае ценность живёт в записи, а не в оповещении.
У Secureworks долгая история в сфере сервисов безопасности, и эта история имеет значение. Компания построила репутацию на исследовании угроз, реагировании на инциденты и управляемых операциях безопасности ещё до того, как рынок остановился на XDR как на общем названии категории продуктов. Taegis — это облачная платформа, на которой теперь ведётся значительная часть этой работы.
Она принимает телеметрию от инструментов конечных точек, сети, идентификации, облака и сторонних решений; применяет логику обнаружения и аналитики угроз; даёт аналитикам среду для кейсов; и открывает API и интеграции, чтобы заказчики могли встроить её в более широкие процессы реагирования. Управляемый сервис добавляет аналитиков Secureworks, которые мониторят, расследуют и консультируют в рамках определённых границ обслуживания.
Граница важна. Secureworks больше не является независимой публичной компанией в том виде, в каком она подавала годовые отчёты с подробными данными об абонентах и выручке. Sophos завершила приобретение Secureworks в 2025 году, и в объединённой продуктовой истории теперь есть активы Sophos в области конечных точек и MDR рядом с Taegis. Это может расширить телеметрию и охват сервиса, но также усложняет атрибуцию продуктов. Покупателям не следует приписывать Secureworks все возможности Sophos и не следует рассматривать клиентов Sophos по конечным точкам как доказательство того, что Taegis решил проблему надёжности XDR.
Релевантный вопрос остаётся более узким: могут ли операции Secureworks вокруг Taegis сохранять надёжную запись решений по мере того, как сигналы движутся к согласованному действию по безопасности?
Первая производственная задача — приём данных. Мера безопасности не может быть лучше, чем доказательства, которые доходят до платформы. Документация Taegis описывает широкую поверхность интеграций, включая конечные точки, облако, идентификацию, сеть, электронную почту, межсетевые экраны и другие сторонние источники данных. Также предусмотрены API для запросов, расследований и связанных рабочих процессов. Такая широта необходима, потому что атакующие перемещаются между системами, а команды многих заказчиков организованы по владельцам инструментов. Одно только обнаружение на конечной точке может быть слишком тонким.
Строка облачного журнала может быть неоднозначной. Событие идентификации может выглядеть рутинным, пока его не сопоставят с поведением конечной точки или редким сетевым назначением.
Но широта интеграций — это не то же самое, что качество доказательств. Каждый коннектор добавляет свою нагрузку на сопровождение. Учётные данные истекают. Права API меняются. Облачные аккаунты переименовывают, объединяют или разделяют. Сенсоры конечных точек отстают на ноутбуках, которые редко выходят в сеть. Журналы межсетевых экранов приходят с несогласованными полями. Журналы идентификации могут не содержать контекста, необходимого, чтобы отличить легитимного администратора от скомпрометированной учётной записи. Если Taegis нормализует всё это в аккуратный кейс, не показывая, чего не хватает, он может создать ложную уверенность.
Если он сохраняет слишком много сырого хаоса, ему может не удаться сократить работу аналитика. Полезная середина — это кейс, в котором видны охват и неопределённость.
Именно поэтому журнал принятых действий — лучшая единица анализа, чем сокращение числа оповещений. Сокращения оповещений можно добиться, подавляя шумные события, агрессивнее группируя сигналы или меняя пороги. Часть таких изменений улучшает работу по безопасности. Другие просто прячут работу, пока инцидент не вскроет пробел. Журнал принятых действий требует большего. Он должен показывать, что сигнал прошёл достаточно тщательную проверку, чтобы оправдать действие, и что ответственная сторона приняла следующий шаг. Журнал действий становится местом, где встречаются технология, управляемый сервис и полномочия заказчика.
Описания собственных управляемых сервисов Secureworks делают эту границу ответственности видимой. Управляемые аналитики могут расследовать, уведомлять, рекомендовать, а на некоторых тарифных уровнях — выполнять или координировать ответные действия на согласованных условиях, но заказчик по-прежнему сохраняет полномочия в отношении среды, знание активов, бизнес-исключения и множество финальных решений. Это не слабость. Такова природа управляемой безопасности. Провайдер не может безопасно изолировать производственную систему, заблокировать аккаунт, стереть устройство или изменить политику межсетевого экрана, не понимая бизнес-последствий.
Вопрос в том, достаточно ли конструкция сервиса снижает нагрузку на проверку, чтобы заказчик мог одобрять действия быстрее и на основе лучших доказательств.
Операционные расходы начинаются ещё до первого инцидента. Заказчики должны решить, какие источники телеметрии важны, какие интеграции стоит поддерживать, как должны маршрутизироваться кейсы, кто получает уведомления об эскалации, какие ответные действия предварительно одобрены и какие активы требуют особого обращения. Эту работу часто недооценивают при закупках, потому что демонстрация продукта может сделать корреляцию мгновенной. Реальные ИТ-ландшафты неравномерны.
В них есть легаси-серверы, неуправляемые конечные точки, облачные эксперименты, региональные дочерние компании, аутсорсинговая инфраструктура и системы, которые никто не хочет перезагружать. Управляемый XDR-провайдер может помочь навести порядок, но не может заставить этот ландшафт исчезнуть.
Как только телеметрия подключена, триаж становится основной повторяющейся задачей. Система должна решать, какие сигналы заслуживают кейса, как группировать похожую активность, какое обогащение полезно и когда требуется проверка человеком. Именно здесь может иметь значение сочетание логики обнаружения, аналитики угроз и аналитического рабочего процесса Taegis. Заказчику с ограниченными аналитическими ресурсами не нужна пересылка каждого сырого события с бейджем критичности.
Ему нужно защитимое объяснение: почему эта активность подозрительна, почему она может затрагивать эти системы, какие связанные события наблюдались, какой следующий шаг рекомендуется и насколько срочным должно быть реагирование.
Сильнейшая версия аргумента Secureworks состоит в том, что платформа и аналитики сжимают ранний цикл расследования. Вместо того чтобы аналитик заказчика полчаса переключался между консолью конечных точек, журналами идентификации, поиском по межсетевому экрану, облачными журналами аудита и отчётами об угрозах, Taegis может собрать релевантные доказательства, а управляемый аналитик — превратить их в кейс. Экономия не только во времени. Это снижение трения при принятии решений.
Хорошо оформленный кейс ставит заказчику более мелкий и точный вопрос: принимаем ли мы рекомендованное действие, запрашиваем ли дополнительные доказательства, закрываем ли его как ожидаемое поведение или передаём в реагирование на инциденты?
Слабая версия — знакомая ловушка рынка безопасности. Платформа может генерировать убедительные кейсы, но по-прежнему перекладывать работу по проверке на заказчика. Если кейсы содержат общие описания, широкие ярлыки техник MITRE, неясное владение активами или слабые доказательства воздействия, заказчику всё равно приходится делать дорогостоящую часть. Кто-то должен спросить, путешествовал ли пользователь, является ли хост производственным, одобрен ли инструмент, тестировал ли разработчик, есть ли у привилегированной учётной записи роль break-glass (аварийного доступа) и не нарушит ли предлагаемое действие по сдерживанию бизнес-процесс.
В таком сценарии Secureworks не убрал работу. Он упаковал её заново.
Разница между этими двумя исходами зависит от стоимости надзора. В зрелых средах автоматизация безопасности редко работает без надзора, потому что цена ошибки может быть высокой. Ложное срабатывание, которое изолирует ноутбук, — это неудобство. Ложное срабатывание, которое отключает систему, приносящую выручку, блокирует платёжный процесс или прерывает производственный процесс, может обойтись гораздо дороже, чем атака, которую оно должно было предотвратить. Даже когда ответное действие мягкое, заказчикам нужно достаточно доказательств, чтобы защитить решение внутри организации.
Поэтому журнал принятых действий должен поддерживать надзор, а не делать вид, что надзор не нужен.
Именно поэтому функции кейсов и расследований в Taegis центральны. Публичная документация показывает рабочий процесс кейса с этапами, задачами, заметками и связанными доказательствами, а также API, которые могут создавать, обновлять или запрашивать состояние расследования. Это говорит о том, что Secureworks понимает работу как процесс с состоянием, а не как единичную отправку оповещения. Состояние кейса важно, потому что команды безопасности часто распределены по часовым поясам и вендорам.
Один аналитик может открыть кейс, другой — добавить доказательства с конечной точки, владелец со стороны заказчика может запросить бизнес-контекст, реагирующий специалист — выполнить действие, а аудитор позже спросить, почему было принято такое решение. Если запись неполна, заказчик оплачивает это позже.
Хранение доказательств — это больше, чем архив. Это часть полномочий. Заказчик может принять меру безопасности, когда в кейсе достаточно цепочки рассуждений, чтобы решение было подотчётным. Сюда входят исходный сигнал, временное окно, затронутые активы, обогащение, заметки аналитика, связанные обнаружения, коммуникация с заказчиком, принятое действие и нерешённые оговорки. Если расследование хранит только вывод, оно проваливается, когда его оспаривают. Если оно хранит каждое сырое событие без объяснений, оно проваливается, когда заказчику нужно действовать быстро. Продуктивная запись — это не чёрный ящик и не свалка.
Это сжатое объяснение со ссылками на подтверждающие данные.
Эта запись должна также перемещаться между системами. Многие команды безопасности не закрывают работу только внутри платформы обнаружения. Они создают сервисные тикеты, открывают каналы по инцидентам, прикладывают доказательства к реестрам рисков, информируют владельцев систем, сохраняют юридические заметки и обновляют разборы после инцидентов. Если кейс Taegis нельзя связать с этими последующими записями, заказчику приходится вручную перепечатывать самые важные факты. Публичная документация по API и расследованиям позволяет предположить, что Secureworks понимает эту потребность в интеграции.
Практический тест — остаётся ли кейс понятным после того, как покидает консоль. Если в тикете написано лишь «обнаружена подозрительная активность», интеграция перенесла текст, а не суждение.
Содержание журнала действий должно быть достаточно конкретным, чтобы допускать возражения. Хорошая запись о безопасности — не та, что вынуждает заказчика принять вывод провайдера, а та, что позволяет заказчику быстро оспорить вывод. Какая учётная запись была затронута? Какой хост? Какой процесс? Какой облачный сервис? Какие более ранние события связаны, а какие лишь имеют общую метку времени? Какие доказательства получены от логики обнаружения Secureworks, какие — из телеметрии заказчика, а какие — из внешней аналитики?
Это различие особенно важно в управляемом сервисе, потому что у провайдера может быть более сильная экспертиза по угрозам, а у заказчика — более глубокое знание бизнес-целей.
Запись должна также различать серьёзность и уверенность. Тяжёлый возможный исход может опираться на слабые доказательства. Вывод с высокой уверенностью может иметь низкое бизнес-воздействие. Заказчики часто попадают в беду, когда эти два понятия сливаются в один красный бейдж. Журнал принятых действий должен чётко показывать, говорит ли аналитик: «это, вероятно, вредоносная активность», «это может быть опасно, если вредоносная», «это нужно проверить, потому что актив чувствителен» или «это действие достаточно безопасно, чтобы выполнить его сейчас». Это разные утверждения. Они подразумевают разные уровни надзора и разные варианты реагирования.
Повседневная ценность такой дисциплины незаметна. Она проявляется, когда младший аналитик может понять, почему вчерашний кейс закрыт, когда владелец инфраструктуры видит, почему сервер изолирован, когда риск-менеджер может объяснить реагирование страховщику, или когда будущая команда по инцидентам может искать в старых кейсах повторяющийся паттерн. Инструменты для операций безопасности часто продают срочность, но долговечная ценность исходит из памяти. Система, которая делает каждый кейс более понятным на следующей неделе и в следующем квартале, снижает не только усталость от оповещений. Она снижает институциональное забывание.
Аналитика угроз — ещё одна часть ценностного предложения, но к ней следует относиться осторожно. Исследования Counter Threat Unit от Secureworks долгое время были заметной частью идентичности компании. Текущие отчёты Sophos и Secureworks дают полезный контекст о вымогателях, злоупотреблении учётными данными, тактике противников и типичном поведении атакующих. Это может улучшить логику обнаружения и суждения аналитиков. Однако публичные отчёты об угрозах не доказывают, что конкретное развёртывание у конкретного заказчика поймает конкретное вторжение.
Они показывают исследовательский потенциал и осведомлённость об угрозах, а не локальный охват телеметрии, качество локальной настройки или локальную скорость реагирования.
Та же осторожность относится к независимым оценкам. Оценки MITRE ATT&CK и упражнения по управляемым сервисам могут помочь покупателям понять поведение систем обнаружения и отчётность по известным сценариям, но MITRE неоднократно подчёркивал границы методологии, а не простое ранжирование. Управляемый продукт класса XDR, который хорошо показывает себя в структурированной оценке, может по-прежнему испытывать трудности в среде заказчика с отсутствующими журналами, уникальными бизнес-процессами или плохо выстроенными процессами согласования.
И наоборот, сервис со скромным присутствием в публичных бенчмарках может приносить высокую операционную ценность заказчику с дисциплинированной телеметрией и продуманной эскалацией. Оценки — это доказательства, а не замена подтверждению в реальном развёртывании.
Клиентские свидетельства Secureworks полезны, но также ограничены. Опубликованные вендором кейсы и истории клиентов могут показать, почему покупатели выбирают Taegis или MDR, о каких болевых точках они сообщают и какие эксплуатационные утверждения Secureworks может публично подтвердить. Они не могут дать нейтральный знаменатель. В них не видно ушедших клиентов, пропущенных инцидентов, ложных срабатываний, съевших время, или интеграций, занявших больше времени, чем планировалось. Справедливое прочтение рассматривает истории клиентов как примеры возможной операционной пользы, а не как статистическое доказательство снижения риска.
Приобретение со стороны Sophos меняет набор альтернатив. До сделки покупатели могли напрямую сравнивать Secureworks с другими провайдерами MDR и XDR. После неё Secureworks находится внутри более широкого портфеля безопасности Sophos, который включает защиту конечных точек, сетевую безопасность, защиту электронной почты и сервисы MDR. Это может сделать Taegis более привлекательным для клиентов, которые уже используют продукты Sophos или хотят одного вендора для большей части телеметрии.
Это также может вызвать вопросы у клиентов с неоднородным ландшафтом: останется ли Taegis таким же сильным открытым слоем для операций безопасности, или лучший опыт будет всё больше предполагать телеметрию Sophos? Ответ влияет на нагрузку по интеграции и зависимость от вендора.
Зависимость от вендора в XDR не только контрактная. Она операционная. Как только команда безопасности выстроила вокруг платформы плейбуки, пути эскалации, привычки работы с кейсами, авторизации на реагирование, дашборды, маппинги данных и процедуры аудита, переход становится дорогим. Заказчик может экспортировать часть данных и сохранить внутренние знания, но повседневная мышечная память живёт в инструменте и сервисе. Поэтому первое решение о развёртывании так важно. Покупатель не должен спрашивать только, справится ли Taegis с объёмом оповещений в этом году.
Он должен спросить, будут ли структура записей платформы, API, интеграции и модель управляемого сервиса по-прежнему подходить, когда изменятся облачные аккаунты, провайдеры идентификации, инструменты конечных точек и бизнес-подразделения.
Поэтому юнит-экономика неоднозначна. Очевидные затраты — абонентская плата, плата за управляемый сервис, онбординг, интеграционные работы, время персонала и возможное дублирование инструментов. Менее очевидные затраты — надзор, обработка исключений, координация реагирования, внутреннее обучение, сопровождение коннекторов и цена ложной уверенности.
Выгоды, если Secureworks работает хорошо, включают меньше непроверенных сигналов, более быстрый триаж, лучшее покрытие в нерабочее время, более качественную упаковку доказательств, более последовательную эскалацию, меньшую зависимость от небольшой внутренней группы аналитиков и, возможно, более качественные решения о сдерживании на ранних стадиях инцидентов.
Для малых и средних организаций ценностное предложение может быть наиболее сильным, потому что дефицит аналитиков особенно острый. Команда, которая не может укомплектовать круглосуточный SOC, может получить существенную пользу от управляемого обнаружения и структурированной эскалации. Альтернатива часто — не полностью зрелый внутренний SOC, а лоскутное одеяло из оповещений конечных точек, писем от межсетевых экранов, ИТ-универсалов и эпизодической помощи консультантов. В такой ситуации Taegis и управляемые аналитики могут превратить разрозненные сигналы в более связный процесс безопасности.
Риск в том, что заказчик переоценивает возможности сервиса без чёткого владения активами и определённых путей согласования.
Для крупных предприятий ценность более избирательна. У них уже могут быть SIEM, SOAR, каналы аналитики угроз, обнаружение на конечных точках, аналитика идентификации и внутренние аналитики. Тогда Secureworks должен доказать, что Taegis добавляет корреляцию, управляемую экспертизу или дисциплину кейсов, которых внутренний стек не может обеспечить по сопоставимой цене. Крупные заказчики могут использовать Secureworks для конкретных пробелов в покрытии, охоты за угрозами, триажа в нерабочее время, сред дочерних компаний или обработки перегрузки, а не как единственную систему операций безопасности.
Платформа должна сосуществовать с существующими инструментами и управлением, а не делать вид, что заменяет их все.
Первый режим отказа — нехватка телеметрии. Если конечная точка не покрыта, облачный аккаунт не подключён, журналы идентификации неполны или сетевая видимость отсутствует, Taegis может создать уверенный кейс на основе частичных доказательств. Хороший аналитик может указать на пробел. Плохой рабочий процесс может его похоронить. Нехватка телеметрии важна, потому что многие атаки становятся очевидными только тогда, когда несколько слабых сигналов усиливают друг друга. Подозрительный вход без контекста конечной точки может быть неоднозначным. Подозрительный процесс без контекста идентификации может быть неоднозначным.
Подозрительное облачное действие без владельца актива может быть неоднозначным. Журнал принятых действий должен сообщать, когда доказательств нет.
Второй режим отказа — давление ложных срабатываний. Команды безопасности часто не доверяют инструментам, которые создают повторяющиеся срочные кейсы, позже оказывающиеся обычным поведением. Как только доверие падает, реагирование замедляется. Аналитики начинают просматривать поверхностно. Бизнес-владельцы сопротивляются сдерживанию. Руководители сомневаются, стоит ли сервис вызываемых им помех. Secureworks может снизить этот риск с помощью настройки, обогащения, проверки аналитиками и циклов обратной связи с заказчиком, но не может устранить его полностью. В любой среде есть легитимная активность, которая выглядит странной для посторонних.
Сервис должен научиться различать, не становясь настолько всепрощающим, чтобы пропускать существенные изменения.
Третий режим отказа — устаревшая или слишком обобщённая аналитика угроз. Отчёты об угрозах и контент обнаружения могут направлять триаж, но поведение атакующих меняется. Ярлык, имевший смысл в прошлом квартале, сегодня может быть слишком широким. Маппинг техник может объяснить категорию поведения, не доказывая вредоносных намерений. Индикатор известной угрозы может быстро устареть. Поэтому журнал действий не должен превращать ярлыки аналитики угроз в вердикты. Полезная роль аналитики — поддерживать вероятностное суждение, а не заменять локальные доказательства.
Четвёртый режим отказа — задержка согласования у заказчика. Управляемое обнаружение может выявить подозрительный хост в два часа ночи, но провайдер может не знать, одобрена ли изоляция, кто владелец системы, является ли система частью критического процесса или соответствует ли оповещение активному окну обслуживания. Если цепочка согласования неясна, время теряется. Secureworks может предоставить портал, контакты для эскалации и рекомендации по реагированию, но заказчик должен определить полномочия до инцидента. Иначе журнал действий превращается в режим ожидания.
Пятый режим отказа — чрезмерное реагирование. Автоматизация и управляемое реагирование становятся опасными, когда система считает вероятную компрометацию достоверной или считает типовое реагирование безопасным в любой среде. Изоляция хоста, завершение процесса, отзыв токена, блокировка IP-адреса или отключение пользователя могут быть уместны, но у каждого действия есть радиус поражения. Чем серьёзнее действие, тем больше кейс должен показывать, почему доказательства его поддерживают, какие альтернативы рассматривались и как будет выполняться откат. Именно здесь журнал принятых действий защищает и провайдера, и заказчика.
Он делает решение проверяемым.
Шестой режим отказа — слабый аудиторский след. После инцидента организация может быть вынуждена отвечать регуляторам, страховщикам, клиентам, членам совета директоров или внутренним комитетам по рискам. Они спросят, когда появился сигнал, когда он был проверен, кого уведомили, какие доказательства были доступны, почему было предпринято конкретное действие и было ли решение разумным. Если платформа не может восстановить эту последовательность, она провалила одну из скрытых задач операций безопасности. Реагирование на инцидент не заканчивается, когда хост очищен. Оно заканчивается, когда организация может объяснить себя.
Коммерческий вопрос следует той же логике. Перевешивают ли лучшее обнаружение и покрытие управляемыми аналитиками затраты на плату за платформу, настройку, проверку заказчиком, интеграцию, ложные срабатывания и координацию реагирования? Для многих заказчиков ответ может быть «да», но он условный. Он зависит от охвата телеметрии, внутреннего владения, дисциплины работы с оповещениями, чётких правил эскалации, здоровья интеграций и готовности заказчика допустить управляемого провайдера в повседневные операции.
Купить Secureworks без этих оснований — всё равно что купить диспетчерскую вышку, оставив неопределёнными регистрацию воздушных судов, состояние взлётно-посадочной полосы и полномочия пилотов.
Затраты также неравномерны во времени. Онбординг может быть интенсивным, потому что заказчику нужно подключить системы, составить карту контактов, задать политики и согласовать ожидания по реагированию. Средний период может быть эффективным, если кейсы ясны, а настройка улучшается. Позже затраты могут снова вырасти, поскольку среда заказчика меняется. Слияние добавляет новые домены идентификации. Миграция в облако меняет источники журналов. Новый продукт для конечных точек меняет качество телеметрии. Программа сокращения расходов убирает сотрудников, которые понимали владение активами.
Каждое изменение может заново открыть вопрос о том, достаточно ли видит Taegis и достаточно ли контекста у аналитиков Secureworks, чтобы рекомендовать действия.
Именно поэтому деградация коннекторов — это коммерческая проблема, а не только техническая. Сломанная или деградировавшая интеграция может сделать управляемый сервис хуже, чем он есть, но заказчик всё равно платит за результат. Если облачный коннектор теряет разрешение, если сенсор конечной точки перестаёт передавать данные, если сетевая интеграция меняет поля или если интеграция с тикетами молча выходит из строя, журнал принятых действий становится беднее. Заказчик может обнаружить проблему только после инцидента или пропущенной эскалации.
Поэтому покупателям следует рассматривать отчётность о здоровье коннекторов и ответственность за них как часть цены сервиса.
Ложные срабатывания имеют похожую экономическую форму. Одиночное ложное срабатывание терпимо. Повторяющееся ложное срабатывание становится налогом на каждое совещание по проверке и каждый контакт эскалации. Оно приучает бизнес-владельцев сопротивляться следующей рекомендации. Оно делает внутренних аналитиков менее готовыми доверять выводам управляемого сервиса. Оно также может заставить руководителей спросить, не раздувает ли провайдер срочность, чтобы доказать свою ценность. Secureworks может противодействовать этому с помощью настройки и циклов обратной связи с аналитиками, но покупатель должен измерять повторяемость, а не только закрытие.
Кейс, закрытый как безвредный, не безвреден, если он возвращается снова.
Выгоды тоже неравномерны. Покрытие в нерабочее время может быть ценнее дневного триажа для организации без ночного SOC. Качественная запись кейсов может быть ценнее более быстрого уведомления для регулируемого заказчика, который должен объяснять решения. Рекомендации по реагированию могут быть ценнее автоматических действий для компании с хрупкими системами. Экономический аргумент сильнее всего, когда сервис убирает самую дорогую повторяющуюся задачу заказчика, а не когда он выполняет самую эффектную на вид задачу на демонстрации.
Альтернативы распадаются на несколько групп. Заказчик может построить стек вокруг SIEM и SOAR, где внутренние аналитики пишут правила обнаружения и плейбуки. Это может сохранить контроль и гибкость, но требует квалифицированных сотрудников и постоянной инженерной работы. Заказчик может сильнее полагаться на MDR-сервис вендора конечных точек, который может обеспечить сильное реагирование на основе конечных точек, но более слабую нейтральность между инструментами.
Заказчик может использовать собственные инструменты безопасности облачного провайдера для облачных нагрузок — это может быть эффективно внутри одного облака, но менее полно в гибридных средах. Заказчик может передать большую часть SOC управляемому провайдеру безопасности, что может снизить кадровое давление, но создаст зависимость от качества сервиса и дизайна эскалации.
Собственный стек SIEM/SOAR привлекателен для зрелых команд, потому что позволяет создавать собственные правила обнаружения, собственные модели данных и напрямую управлять плейбуками реагирования. Он также может стать собственной ямой для обслуживания. Инженеры должны поддерживать парсеры, настраивать правила, управлять стоимостью хранения, нормализовать поля, поддерживать дашборды, писать плейбуки и обеспечивать работу очереди проверки. Покупатель, сравнивающий Secureworks с внутренней разработкой, должен честно оценить инженерный бэклог.
Более дешёвая лицензия всё равно может быть дорогой, если организация не может поддерживать систему в актуальном состоянии.
MDR-альтернатива во главе с конечными точками привлекательна, потому что конечные точки часто являются самым богатым источником ранних доказательств компрометации. Сдерживание на конечных точках также может быть проще автоматизировать, чем более широкое сетевое или идентификационное реагирование. Слабость в том, что многие инциденты не ограничиваются конечными точками. Злоупотребление облачной плоскостью управления, компрометация идентификации, злоупотребление корпоративной почтой и неправильное использование SaaS выходят за рамки оптики конечных точек.
Более широкое заявление Secureworks об XDR ценно только в том случае, если эти источники подключены и правильно интерпретируются. Если заказчику в основном нужно реагирование на конечных точках, более узкий MDR-сервис для конечных точек может быть проще.
Облачная нативная альтернатива полезна для организаций, сосредоточенных у одного облачного провайдера. Нативные инструменты могут понимать облачные ресурсы, роли идентификации и сервисные события так, как универсальным инструментам может быть трудно. Ограничение проявляется в гибридных и мультиоблачных средах. Многие реальные среды включают локальные системы, несколько путей идентификации, SaaS-приложения, сторонние конечные точки и аутсорсинговую инфраструктуру. Taegis должен заслужить своё место, пересекая эти границы, не стирая их различий.
Традиционные управляемые провайдеры безопасности остаются альтернативой, особенно для заказчиков, которым нужны скорее люди, чем платформа. Провайдер с сильной сервисной составляющей может гибче адаптироваться к внутренней политике заказчика и легаси-средам. Риск в том, что ручной сервис без сильной общей платформы может давать неравномерные записи и более медленную передачу дел. Ставка Secureworks в том, что платформа плюс аналитики лучше, чем что-то одно. Заказчик должен проверить это утверждение, изучая записи после закрытия кейсов, а не считая, сколько сервисных слоёв обещано.
Дифференциация Secureworks сильнее всего, когда заказчик ценит платформу XDR в сочетании со зрелым управляемым сервисом обнаружения и наследием в исследовании угроз. Она слабее, когда заказчику нужен стек конечных точек от одного вендора с минимальной интеграцией, чистая инженерная платформа SIEM или глубокая кастомная экспертиза реагирования на инциденты по запросу. Taegis — не волшебный слой над всей работой по безопасности. Это операционная среда, ценность которой проявляется, когда повторяющиеся расследования можно превратить в более ясные, быстрые и подотчётные решения.
Объединение с Sophos может улучшить продукт, если даст Taegis большую глубину по конечным точкам, более широкое покрытие реагирования и более масштабную сервисную организацию, не сужая открытость платформы. Оно может навредить продукту, если дорожные карты, брендинг или приоритеты интеграции затруднят заказчикам понимание того, где заканчивается Secureworks и начинается Sophos. По этой причине покупателям следует следить за документацией продукта, условиями сервиса, поддержкой интеграций и отзывами клиентов.
Платформа операций безопасности может пережить смену бренда, но заказчикам нужны стабильные контракты, стабильные API и стабильное поведение эскалации.
Ещё один вопрос — измерение. Покупатели средств безопасности часто хотят получить доказательство, что платформа предотвратила взломы. Честно доказать это трудно. Отсутствие взлома не является доказательством эффективности инструмента, особенно когда интерес атакующих, бизнес-профиль и зрелость среды различаются.
Лучший набор метрик — операционный: время от сигнала до кейса, доля кейсов с полным контекстом активов, доля кейсов, требующих переделки заказчиком, принятые ответные действия без дополнительных доказательств, повторяемость ложных срабатываний, среднее время до подтверждения заказчиком, здоровье коннекторов, успешность эскалации в нерабочее время и полнота аудита после закрытых инцидентов.
Эти метрики менее эффектны, чем маркетинговые заявления, но они ближе к реальной работе. Если Taegis стабильно сокращает путь от сигнала до обоснованного действия, заказчики должны видеть меньше незакрытых расследований и меньше усталости аналитиков. Если он лишь меняет место просмотра оповещений, заказчики увидят ту же нагрузку по проверке под новым ярлыком. Разница проявится в еженедельной операционной работе, а не на демонстрации.
Публичная документация Secureworks даёт основания полагать, что компания понимает наличие состояния в этой задаче. Наличие API для расследований, рабочих процессов кейсов, документации по ответным действиям, описаний управляемых сервисов и информации о статусах указывает на продукт, построенный вокруг непрерывных операций, а не разового обнаружения. Публичные финансовые отчёты до приобретения Sophos также показывали переход бизнеса к подписной модели и годовой повторяющейся выручке Taegis, что говорит о том, что платформа была центральной для стратегии роста Secureworks до сделки.
Это не доказывает результат для заказчиков, но объясняет, почему Taegis — правильная поверхность для изучения.
Публичные данные также оставляют важные пробелы. Они не показывают нейтральную выборку развёртываний у заказчиков. В них не видны частота ложных срабатываний, пропущенные обнаружения, средние часы на обслуживание коннекторов, сбои эскалации или доля рекомендаций, которые заказчики принимают без дополнительного расследования. Не видно, улучшают ли новые интеграции Sophos качество записей для заказчиков, которые не стандартизировались на продуктах Sophos для конечных точек. Не видно, отличаются ли рекомендации управляемых аналитиков от того, что сильный внутренний SOC произвёл бы на той же телеметрии.
Именно эти вопросы покупатель должен проверить в пилоте или при обращении к референсам.
Серьёзный пилот должен быть построен вокруг принятых действий, а не количества оповещений. Заказчику следует подключить репрезентативную телеметрию, определить владельцев для выборки важных активов, заранее указать, какие ответные действия разрешены, и отслеживать каждый кейс от исходного сигнала до закрытия. Нужно измерять, как часто запись Secureworks содержала достаточно доказательств для действий заказчика, как часто аналитикам приходилось запрашивать недостающий контекст, как часто бизнес-владельцы оспаривали рекомендацию и как часто повторялся один и тот же тип ложного срабатывания.
В пилот следует включить эскалацию в нерабочее время и как минимум одно упражнение, проверяющее согласование в условиях нехватки времени.
Тот же пилот должен проверить переносимость данных и здоровье интеграций. Может ли заказчик запрашивать состояние расследований через документированные API? Могут ли кейсы чисто синхронизироваться в систему тикетов или реагирования заказчика? Может ли платформа показывать здоровье коннекторов и пробелы? Может ли заказчик сохранить достаточно доказательств по кейсам для аудита после изменений в сервисе? Могут ли внутренние аналитики просматривать и оспаривать логику? Эти вопросы важны, потому что платформы операций безопасности становятся частью институциональной памяти.
Заказчик, который не может просмотреть или экспортировать достаточно этой памяти, создаёт новый риск, покупая сервис по контролю рисков.
Для закупочных команд вопрос цены следует увязывать с объёмом убранной работы. Инструмент подешевле, который шлёт неоднозначные оповещения дефицитной команде, может оказаться дороже более дорогого управляемого сервиса, который создаёт журналы принятых действий. И наоборот, премиальный сервис, который всё равно требует от заказчика переделывать расследование, — это дорогой театр. Экономическое сравнение должно учитывать часы аналитиков, использование ретейнера на реагирование на инциденты, отвлечение бизнес-владельцев, отчётность по комплаенсу, усталость от ложных срабатываний, обслуживание интеграций и пробелы в кадровом покрытии.
Цена продукта — лишь часть юнит-затрат.
Самый реалистичный позитивный сценарий для Secureworks — не полная автономия, а дисциплинированное делегирование. Заказчик делегирует первые слои мониторинга, корреляции, триажа и упаковки доказательств Taegis и аналитикам Secureworks. Заказчик сохраняет полномочия в отношении бизнес-контекста и действий с высоким влиянием. Сервис успешен, когда это разделение достаточно чёткое, чтобы обе стороны двигались быстрее. Он проваливается, когда провайдер присылает общие выводы, а заказчику приходится восстанавливать доказательства, или когда заказчик ожидает, что провайдер будет действовать без предварительно одобренных полномочий.
Это разделение — также лучшая защита от чрезмерных заявлений об ИИ или автоматизации. Рынок сейчас прикрепляет эти слова почти к каждому продукту безопасности, но операции безопасности полны исключений, частичных доказательств и специфических бизнес-последствий. Автоматическая корреляция может сделать кейс убедительнее. Автоматическое обогащение может сэкономить время. Автоматическое реагирование может быть ценным в тщательно ограниченных условиях. Ничто из этого не отменяет необходимости проверки, когда действие может нарушить операции.
Secureworks следует ценить там, где автоматизация поддерживает более качественное человеческое решение, а не там, где она подразумевает, что неопределённость исчезла.
Вероятный покупатель Secureworks выбирает не между идеальной автономией и ручной работой. Он выбирает, какую долю повторяющейся нагрузки по расследованиям передать специализированной платформе и управляемому сервису. Если Taegis может поддерживать качественную запись, заказчик получает больше, чем ленту оповещений. Он получает воспроизводимый путь от подозрения к решению. Если запись слабая, заказчик платит дважды: один раз за платформу и ещё раз за внутренних аналитиков, которые восстанавливают логику.
Поэтому вывод условен, но ясен. Secureworks сильнее всего, когда его оценивают как компанию, обеспечивающую надёжность производственных действий в операциях безопасности. Его ценность зависит от того, смогут ли Taegis и его управляемые аналитики сохранить доказательства, неопределённость и ответственность в «грязной середине» расследования. Это более требовательный тест, чем объём оповещений, и более полезный для заказчиков. Подозрительный сигнал имеет мало ценности, пока не превратится в обоснованное действие.
Taegis заслуживает своё место, когда заказчик может принять это действие с достаточной уверенностью, чтобы двигаться, с достаточной оговоркой, чтобы не переусердствовать, и с достаточной записью, чтобы позже объяснить выбор.