
Кратко
- Редакция 16
draft-ietf-rtgwg-qos-modelмоделирует классификаторы, измерители, очереди, планировщики, привязку политики и операционную статистику. Допустимая ссылка на интерфейсе выражает намерение; она не доказывает выделение аппаратных ресурсов или фактический сервис. - Операционный модуль также задаёт действие очистки. Оно помечено
nacm:default-deny-all, поскольку сброс нарушает мониторинг и может скрыть доказательства. Без временного окна и истории очистки ноль не доказывает отсутствия трафика, перегрузки, потерь или атаки.
Ноль не сообщил свою предысторию
Расследование видит правильную политику на выходе. Классификатор не имеет совпадений, meter — exceed и violate, очередь — глубины, tail drop и ECN. Возможно, подозрительный всплеск не проходил. Но такую же картину дают перезапуск, новый счётчик, замена политики, остановка сбора или clear до прихода аналитика.
Одно значение не выбирает между этими историями.
Редакция 16 помещает противоречие в одно семейство моделей. Конфигурация объединяет фильтры и действия в политики и прикрепляет политику к направлению интерфейса. Операционный модуль публикует статистику классификатора, meter и очереди, а затем позволяет очистить всё или категорию немедленно либо по расписанию.
Проект запрещает действие по умолчанию: оно способно нарушить наблюдение и скрыть признаки аномалии или атаки. Это правило хранения доказательств, а не только защита команды.
Ссылка на политику — мандат, а не квитанция пакета
Классификатор выбирает пакеты. Действия маркируют, измеряют, считают, отбрасывают, помещают в очередь, планируют или вызывают дочернюю политику. Порядок образует политику; qos-target-policy связывает тип, имя и направление с интерфейсом.
Стабильный объект полезен автоматизации, но не наблюдает кремний. Он не подтверждает, что плата выделила очередь, аппаратная гранулярность сохранила скорость или следующий пакет прошёл ожидаемую ветвь.
RFC 8342 разделяет intended, applied и operational. Принятый edit NETCONF или RESTCONF доказывает авторизованную транзакцию, а не ресурсы и исполнение. Допускаются типы и расширения производителя; одинаковый синтаксис не создаёт одинакового поведения.
Иерархические политики отвергают самоссылки и циклы. Эта проверка исключает структурный дефект, не доказывая, что ациклическая цепь помещается в устройство или даёт нужное качество.
Каждый счётчик свидетельствует только в своей точке
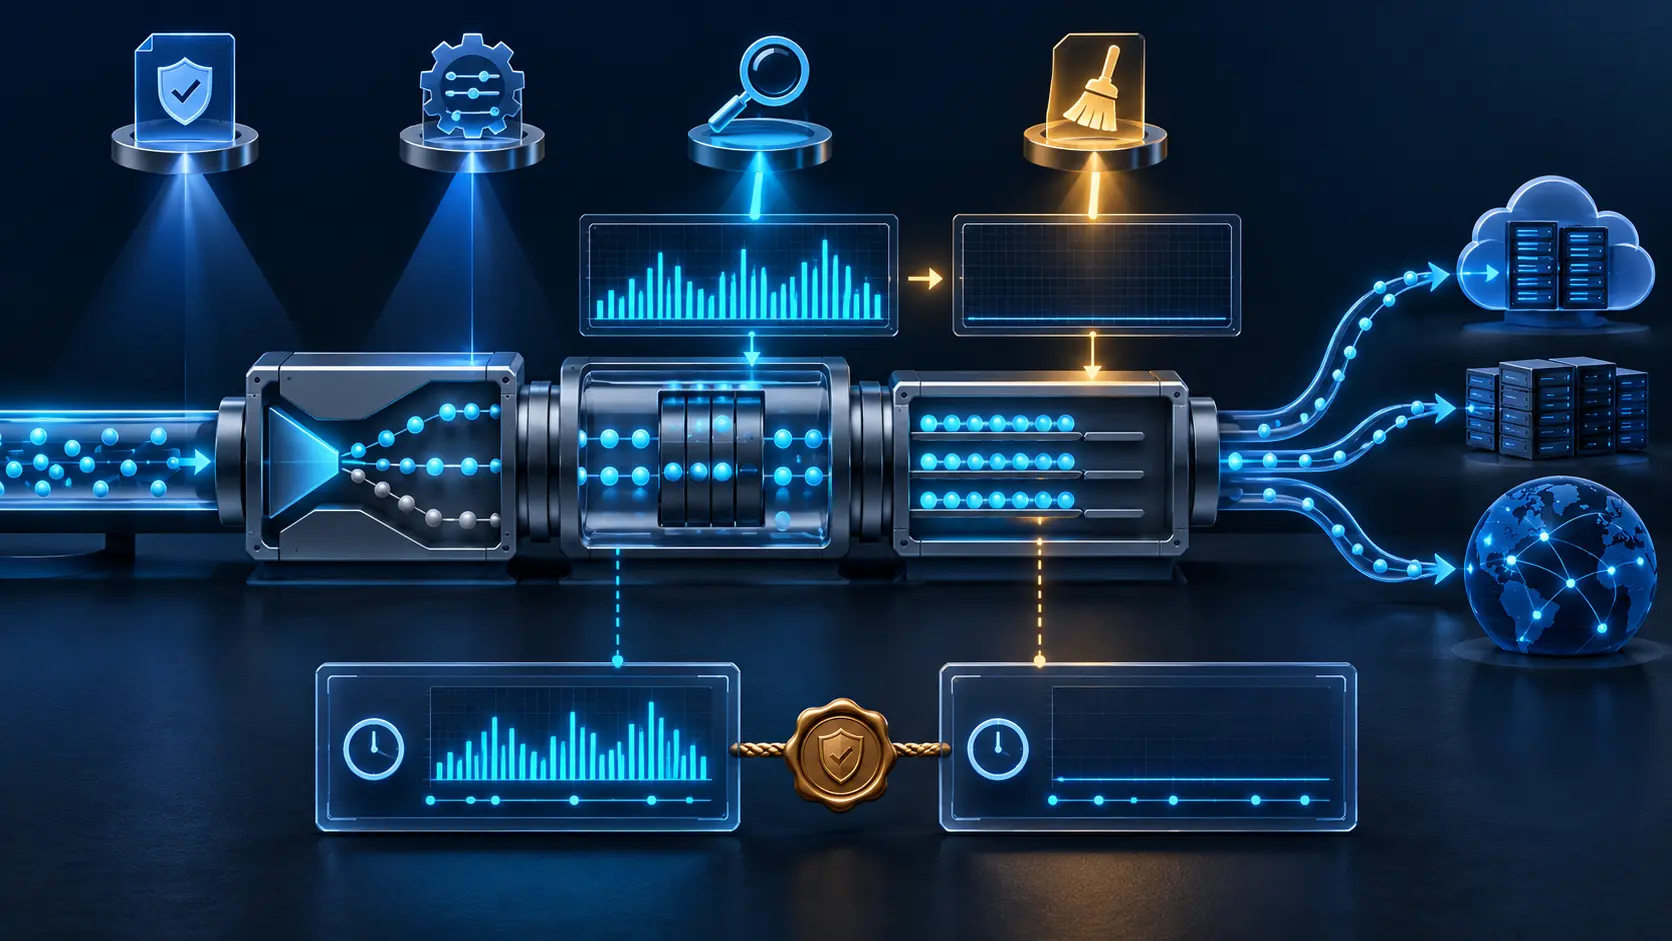
Модель показывает пакеты, байты и скорость классификатора; conform, exceed, violate и drop измерителя; текущий, средний и максимальный размер очереди; выход, tail drop, RED, WRED и ECN.
Они отвечают, достиг ли трафик классификатора, превысил ли профиль и росла ли эта очередь. Не больше. Match не доказывает аппаратную очередь, выход из неё — следующий переход, ECN — реакцию конца, а нулевые локальные потери — задержку приложения или SLA.
Именованные показатели могут суммировать несколько объектов или сохранять их отдельно. Итог удобен и стирает вклад участников. Для ответственности нужны детали или воспроизводимая связь.
Цепочка остаётся поэтапной:
- ответственный утверждает цель и трафик;
- проверенная версия описывает фильтры и действия;
- авторизованная запись и datastore подтверждают принятие;
- состояние устройства показывает реальные ресурсы;
- известный тестовый трафик двигает счётчики в ограниченном окне;
- очередь, drop, ECN и rate описывают локальную обработку;
- измерение ниже по пути устанавливает маршрут и результат;
- у каждой очистки есть внешняя квитанция до и после.
Ни один этап не наследует полномочия следующего.
Разрешение очистить не оправдывает очистку
NACM требует явного правила. Взаимная аутентификация и защищённый транспорт устанавливают отправителя и целостность запроса. Это отвечает, кто мог просить, но не стоило ли уничтожать окно. Авторизация не равна обоснованию.
Защищаемая квитанция содержит инициатора, одобрившего, причину, интерфейс, направление, политику, категорию, назначенное и фактическое время, снимок до, базу после и внешнее хранилище. Для расписания нужны часы и отмена. Если устройство хранит единственный аудит собственного clear, один сбой удалит факт и объяснение.
Конфигурация, наблюдение и очистка должны принадлежать разным ролям. Меняющему rate не требуется стирать историю; читающему перегрузку не требуется редактировать политику. Сброс полезен как тестовая база или граница обслуживания. Ошибка — заставить новый ноль говорить о прошлом.
Наблюдаемость также раскрывает политику
Фильтры показывают важные префиксы, порты, протоколы и DSCP. Действия, meters и очереди раскрывают маркировку, отбрасывание, пределы и ёмкость. Вводя probes и читая счётчики, атакующий способен вывести правила. Цвета meter, глубина, RED и ECN раскрывают пороги и перегрузку; свободное имя может назвать клиента.
Чтение, запись и очистка требуют разных решений минимальных привилегий. Без чтения политика непроверяема; широкое чтение превращает управление в oracle. Нужны ограниченный доступ, независимый аудит и соразмерное хранение.
DiffServ остаётся per-hop. Незаконный remark крадёт класс сервиса; злонамеренный discard или meter создаёт DoS. Даже законная метка меняется ниже по пути, а приложение может не добиться результата.
Валидация не означает внедрение
Редакция 16 датирована 25 сентября 2026 года и истекает 29 марта 2027 года. Datatracker показывает активный документ RTGWG в I-D Exists. Заголовок предлагает Standards Track, а поле intended status пусто. Это не RFC.
Проверка YANG сообщает ноль ошибок и шесть предупреждений. Это машинная проверка версии, не поддержка производителя, ресурсы, совместимость, внедрение или SLA. В тексте остаются ссылки-заполнители.
Вывод уже: проект даёт общий словарь намерений QoS и локальных свидетелей, а действие clear показывает управление, нужное для честного чтения этих свидетелей.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров