
Кратко
- Публичные материалы связывают ROYA Communications and Internet Services Company Ltd с AS210837, но текущая работа не получила живых ответов RIPE Database, RDAP или систем наблюдения за маршрутами.
- Реестровая запись, объявление маршрута, результат RPKI и доступность клиентской услуги отвечают на разные вопросы; ни один из них сам по себе не доказывает устойчивый операционный контроль.
- Для вывода о непрерывности или ремонте нужны согласованные по времени данные об идентичности, объявлениях, достижимости, зависимостях, решениях операторов и повторном восстановлении.
Проверка автономной системы часто начинается с простого вопроса: кому принадлежит номер? Но для оценки риска непрерывности этого недостаточно. Номер AS210837 можно рассматривать как точку входа в расследование, а не как готовый ответ о состоянии сети ROYA. Кандидатными источниками для регистрационной информации являются RIPE Database и RDAP. Эти системы различаются по представлению данных, но обе относятся к авторитетным источникам для проверки регистрации автономной системы и связанных административных сведений.
В ходе этой проверки актуальные ответы источников получить не удалось. Поэтому нельзя утверждать, что сейчас зарегистрировано в RIPE Database или RDAP, какие организации и сопровождающие лица связаны с номером, существуют ли действующие route-объекты или какие префиксы объявляются. Публичные материалы лишь дают ограниченную ассоциацию ROYA с AS210837. Это важная граница: отсутствие извлечённого ответа не является доказательством отсутствия записи, маршрута или услуги.
Реестровая идентичность — только первый слой
Автономная система может быть зарегистрирована на организацию, но фактическое управление маршрутизацией может зависеть от провайдера транзита, центра обработки данных, подрядчика или иной операционной команды. Поэтому исследование должно отделять юридическую или административную связь от того, кто предотвращает ошибочные объявления, обнаруживает инцидент, принимает решение о переключении и проверяет восстановление.
Поисковые запросы к объектам route и route6 в базе RIPE могли бы показать заявленное отношение префикса к origin AS. Сам такой запрос является источником для проверки декларативного намерения маршрутизации, а не наблюдением за реальным BGP-состоянием. IRR-объект говорит о том, что было заявлено в базе данных маршрутизации. Он не доказывает, что маршрут действительно распространяется через сеть, что он принят соседями или что пользователь может передавать данные по этому пути.
Следующий слой — наблюдение. RIPEstat предоставляет отдельные точки доступа для обзора ASN, объявленных префиксов, состояния BGP, соседей, обновлений и истории маршрутизации. Обзор автономной системы может дать контекст, но текущие значения в этой работе не извлечены. Список объявленных префиксов предназначен для проверки наблюдаемой видимости, однако без текущего ответа нельзя назвать ни один префикс действующим. Состояние BGP, соседства, обновления и история маршрутов требуют временной отметки и сопоставления между коллекторами. Данные о соседях, обновлениях, истории маршрутизации и интерактивной истории событий отвечают на разные части вопроса и не должны сводиться к одной цифре.
Объявление маршрута не равно доступности услуги
Даже устойчивое наблюдение маршрута доказывает прежде всего наличие контрольного пути в определённой системе наблюдения. Оно не доказывает, что каждый клиент может достичь сервиса, что обратный путь работает, что DNS разрешается, что перегруженный канал справляется с трафиком или что внутренняя сеть восстановлена.
Это различие имеет практическое значение для операторов и советов директоров. Если после сбоя ASN снова виден в таблицах маршрутизации, это может означать восстановление объявления. Но для утверждения о восстановлении услуги нужны независимые проверки плоскости данных: измерения доступности из нескольких точек, состояние DNS, показатели задержки и потерь, подтверждение работы критических зависимостей и свидетельства того, что клиенты действительно вернулись к нормальному обслуживанию.
Агрегаторы могут помочь увидеть расхождения. BGPView предоставляет вторичные представления о префиксах, предполагаемых вышестоящих сетях и пирах. bgp.tools, CAIDA AS Rank, IODA и Hurricane Electric BGP Toolkit добавляют другие перспективы. Но ярлык «upstream» или «peer» в агрегаторе не доказывает коммерческий договор, полный набор зависимостей или текущую видимость во всех сетях. Такие источники полезны для сопоставления, а не для одиночного вывода о контроле.
Cloudflare Radar предоставляет ещё одну публичную перспективу наблюдения маршрутизации, но её данные также требуют временной и методологической проверки. PeeringDB может показать операторскую информацию о сети, площадках, точках обмена и политике, если существует подходящая запись. Это добровольно поддерживаемая информация; наличие записи не доказывает активную сессию, а её отсутствие не доказывает отсутствие пиринга или транзита. Для расследования устойчивости важно выяснить не только, с кем сеть соединена, но и какие зависимости имеют резервирование, кто владеет ключами доступа и как принимается решение при потере основного пути.
RPKI ограничивает один риск, но не закрывает цепочку
RPKI проверяет соответствие пары «префикс — origin AS» разрешённой авторизацией. История RPKI может показать изменения статуса для наблюдаемого ресурса во времени, но текущие значения по AS210837 в этой работе не получены. Cloudflare RPKI Validator и описания механизмов Route Origin Authorization помогают понять модель проверки. RFC 6482 описывает структуру ROA, а RFC 6811 — логику проверки origin validation.
Результат Valid поддерживает вывод о том, что объявляющий origin уполномочен для конкретного префикса. Он не аутентифицирует весь AS path, не доказывает, что транзитные операторы применяют фильтрацию, и не показывает, доступна ли услуга конечному пользователю. Invalid также требует осторожной интерпретации: это сигнал о проблеме авторизации происхождения, но не автоматическое доказательство злонамеренности или полного отказа.
Для контроля риска организация должна связать RPKI с процессом изменений. Кто создаёт и отзывает ROA? Как проверяется максимальная длина префикса? Есть ли независимое одобрение? Как оператор обнаруживает ошибочный origin? Как быстро исправление распространяется к соседям? Без ответов на эти вопросы RPKI остаётся полезным техническим контролем, но не доказательством зрелой непрерывности.
Что должно быть доказано перед заявлением о ремонте
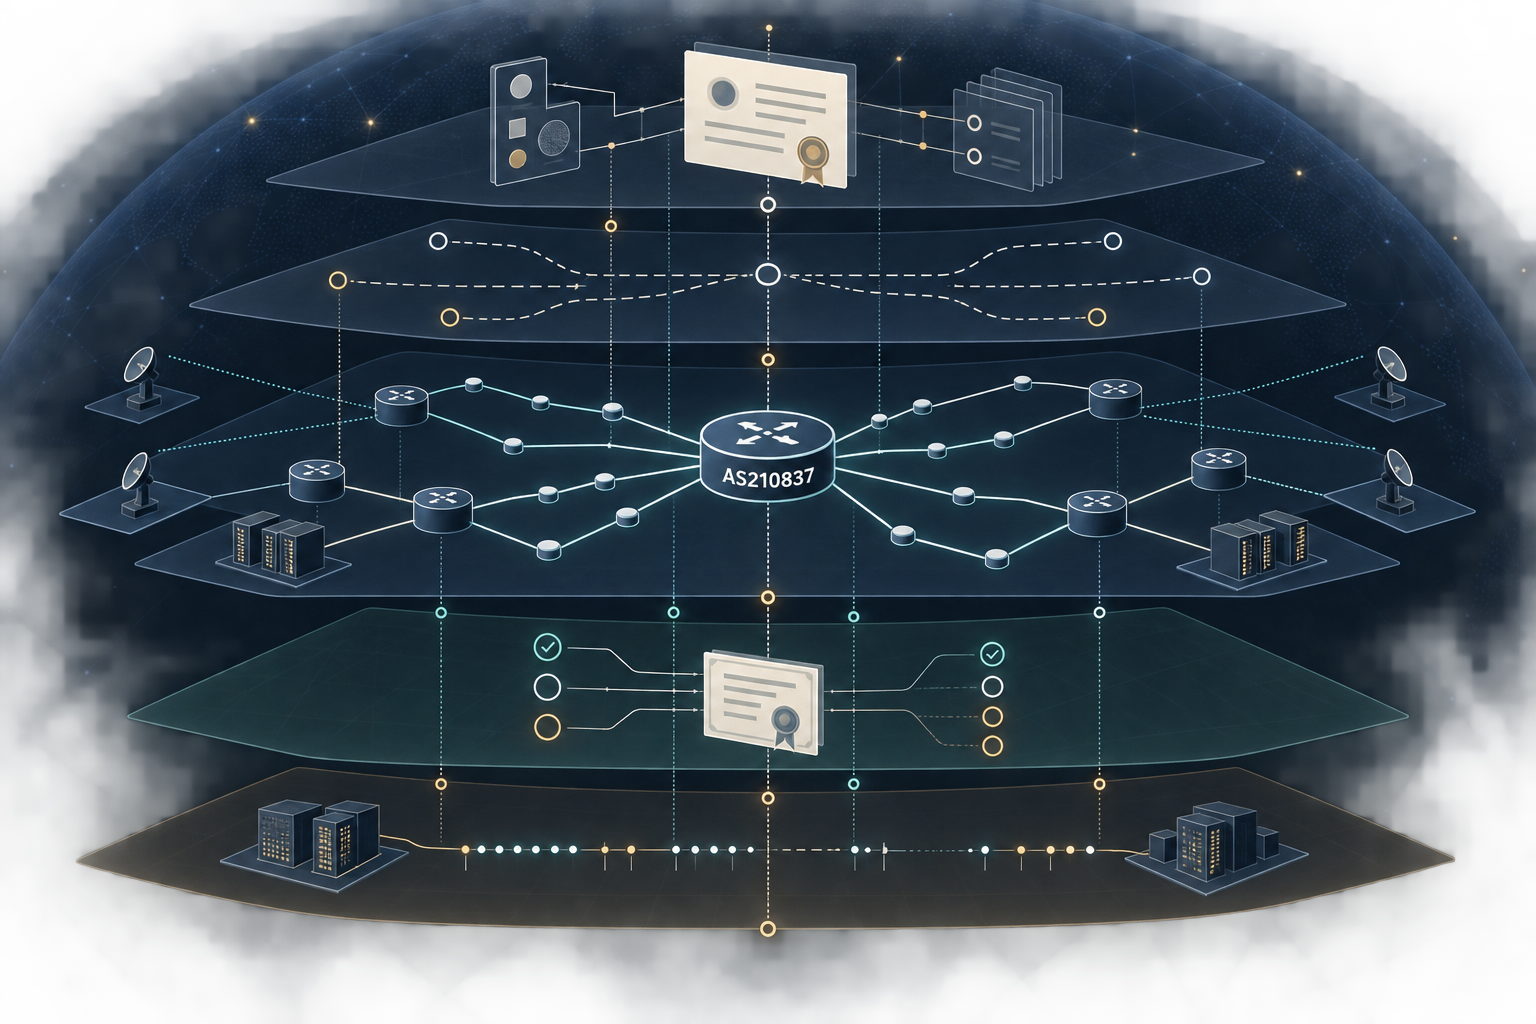
Долговечный ремонт — это не единичный момент, когда маршрут снова появился. Это повторяемая последовательность, в которой можно связать причину, решение, наблюдаемый эффект и отсутствие рецидива. Для AS210837 минимальная доказательная цепочка должна включать:
- Идентичность и полномочия. Текущие записи RIPE Database или RDAP, связанные организации, сопровождающие и административные контакты должны быть извлечены с датой и сохранены как первичные свидетельства.
- Заявленную политику. Route и route6-объекты, ROA и изменения в них нужно отличать от наблюдаемого распространения маршрута.
- Наблюдаемую маршрутизацию. Данные RIPEstat и независимых коллекторов должны показывать, какие префиксы, origin и пути наблюдались, когда и из каких точек.
- Плоскость данных. Измерения reachability, DNS, потерь, задержки и доступности критических сервисов должны подтверждать, что контрольный маршрут соответствовал пользовательскому опыту.
- Зависимости и решения. Нужно установить роль транзитных сетей, пиринга, площадок, питания, DNS и внешних сервисов, а также зафиксировать, кто обнаружил сбой и какие действия предпринял.
- Повторную проверку. После восстановления требуются новые измерения через интервалы времени, включая период повышенной нагрузки или следующего изменения, чтобы отличить устойчивый ремонт от временного возврата.
Пока эти слои не соединены, корректная формулировка должна оставаться ограниченной: публичные источники ассоциируют компанию с AS210837, а перечисленные системы являются подходящими местами для дальнейшей проверки. Нельзя превращать потенциальную возможность источника в текущий факт.
Ответственность без поспешного обвинения
Сетевой сбой может возникнуть из-за ошибки конфигурации, зависимости от поставщика, неверной авторизации, утраты доступа, отказа площадки или неполной процедуры восстановления. Один наблюдаемый маршрут редко позволяет установить, кто контролировал профилактику и обнаружение. Для справедливой оценки нужно различать владельца ресурса, технического оператора, транзитную сеть и поставщика инфраструктуры.
Тот же принцип относится к восстановлению. Если маршрут исчез, а затем появился, это ещё не доказывает, что организация обнаружила первопричину. Если RPKI стал Valid, это не доказывает, что резервирование, мониторинг и клиентская поддержка работают. Доказательство ремонта должно отвечать на вопрос не только «вернулось ли объявление?», но и «какой контроль изменился, кто его проверил и почему следующий сбой не должен повторить прежний механизм?»
Текущая исследовательская база не позволяет дать положительный ответ на эти вопросы для AS210837. Это не отрицательный вердикт о ROYA и не утверждение о неработоспособности сети. Это граница доказанного: без извлечённых и датированных данных нельзя объявлять текущие префиксы, пути, соседства, статус RPKI, доступность или устойчивость ремонта.
Объект исследования также представлен в записи о ROYA Communications в справочнике BTW. Такая запись не заменяет доказательств текущей работы сети.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров