
Кратко
- ROA разрешает одной AS быть источником префиксов; maxLength может включать более специфичные маршруты, не сообщая, какие из них будут объявлены.
- Valid означает соответствие разрешению, но не доказывает намерение, достижимость или локальный приоритет.
- Минимальные ROA и временная сверка разрешений, наблюдений и политики уменьшают неоднозначность.
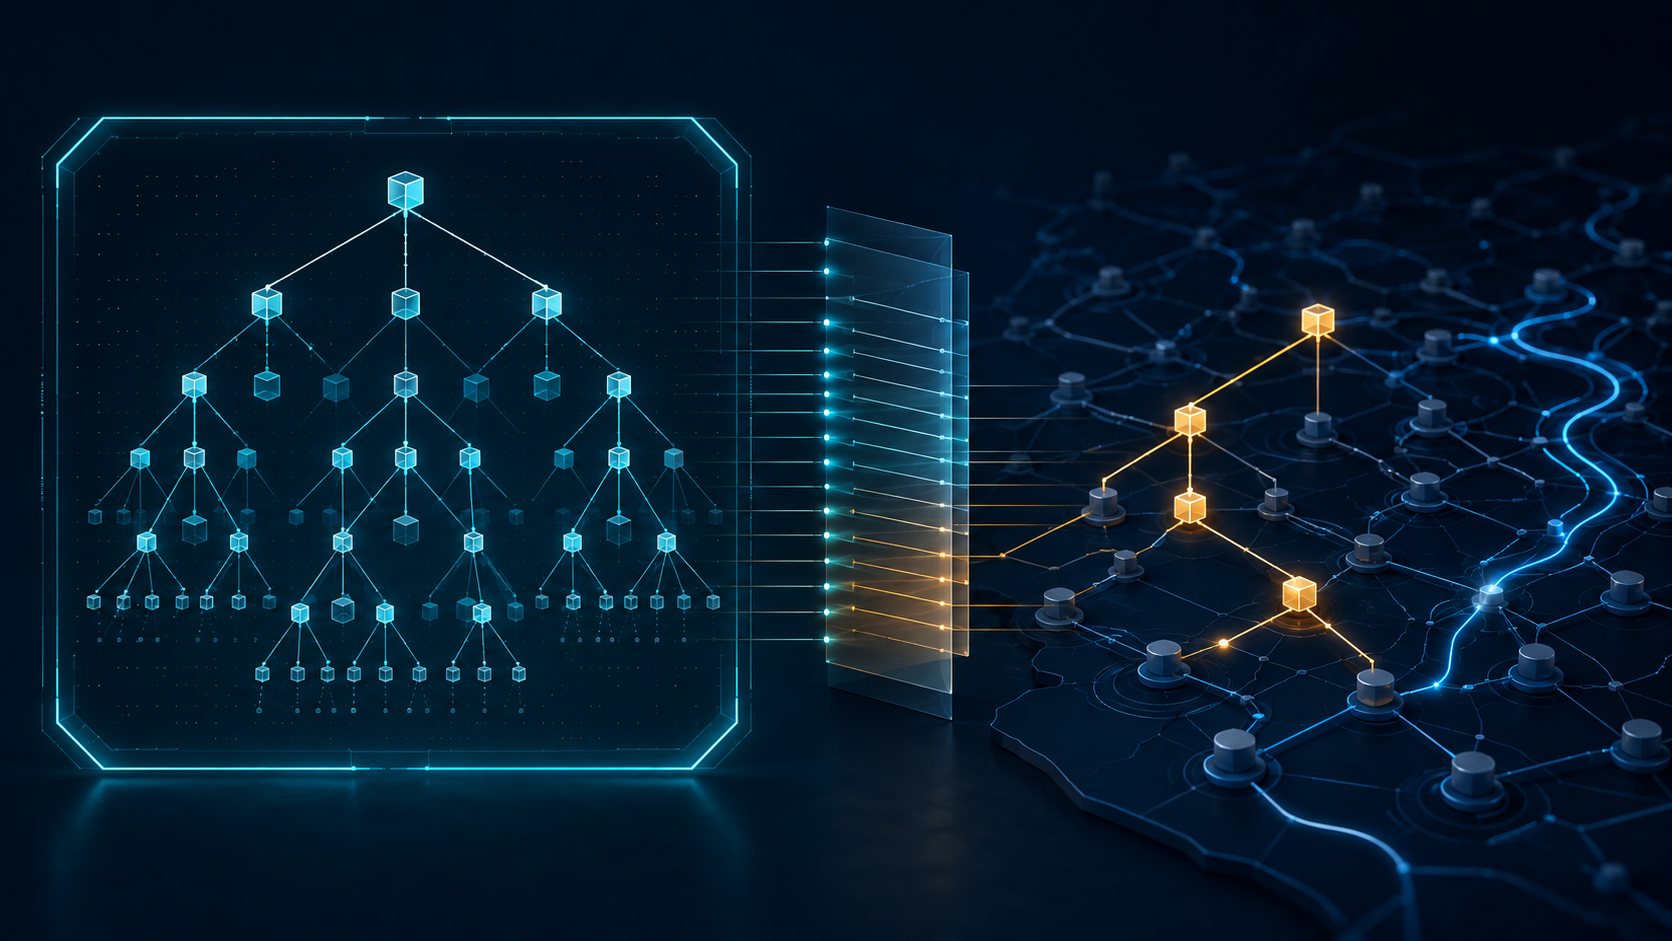
RFC 9582 определяет ROA как подписанный объект, которым владелец адресного блока разрешает AS быть источником префиксов. Без maxLength разрешён только точный префикс; при её наличии — более специфичные префиксы до границы. Это допустимое множество, а не план с площадками, временем, атрибутами и условиями отзыва.
RFC 6811 сравнивает полученный маршрут с префиксом, максимальной длиной и AS-источником VRP. Совпадение даёт Valid, покрытие без совпадения — Invalid, отсутствие покрытия — NotFound. Классификация не восстанавливает внутреннее одобрение. Старая конфигурация или непредвиденный экспорт могут оставаться Valid внутри широкого разрешения; статья не утверждает, что такой инцидент произошёл.
RFC 9319 рекомендует минимальные ROA и обычно советует избегать maxLength: разрешение неиспользуемых более специфичных префиксов расширяет поверхность для поддельного происхождения с разрешённой AS. Исключения требуют решения оператора и повторной проверки при изменении политики.
Реестр доказательств разделяет разрешение (ROA, AS, префикс, maxLength, срок), наблюдение (маршрут, точка, время) и политику (одобренное множество, цель, ответственный, срок и отзыв). Только временная связь выявляет разрешённые, но не одобренные маршруты и лишние полномочия. RFC 9582 подтверждает разрешение через ресурсную PKI, а не аутентификацию личности или неотказуемость.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров