
Кратко
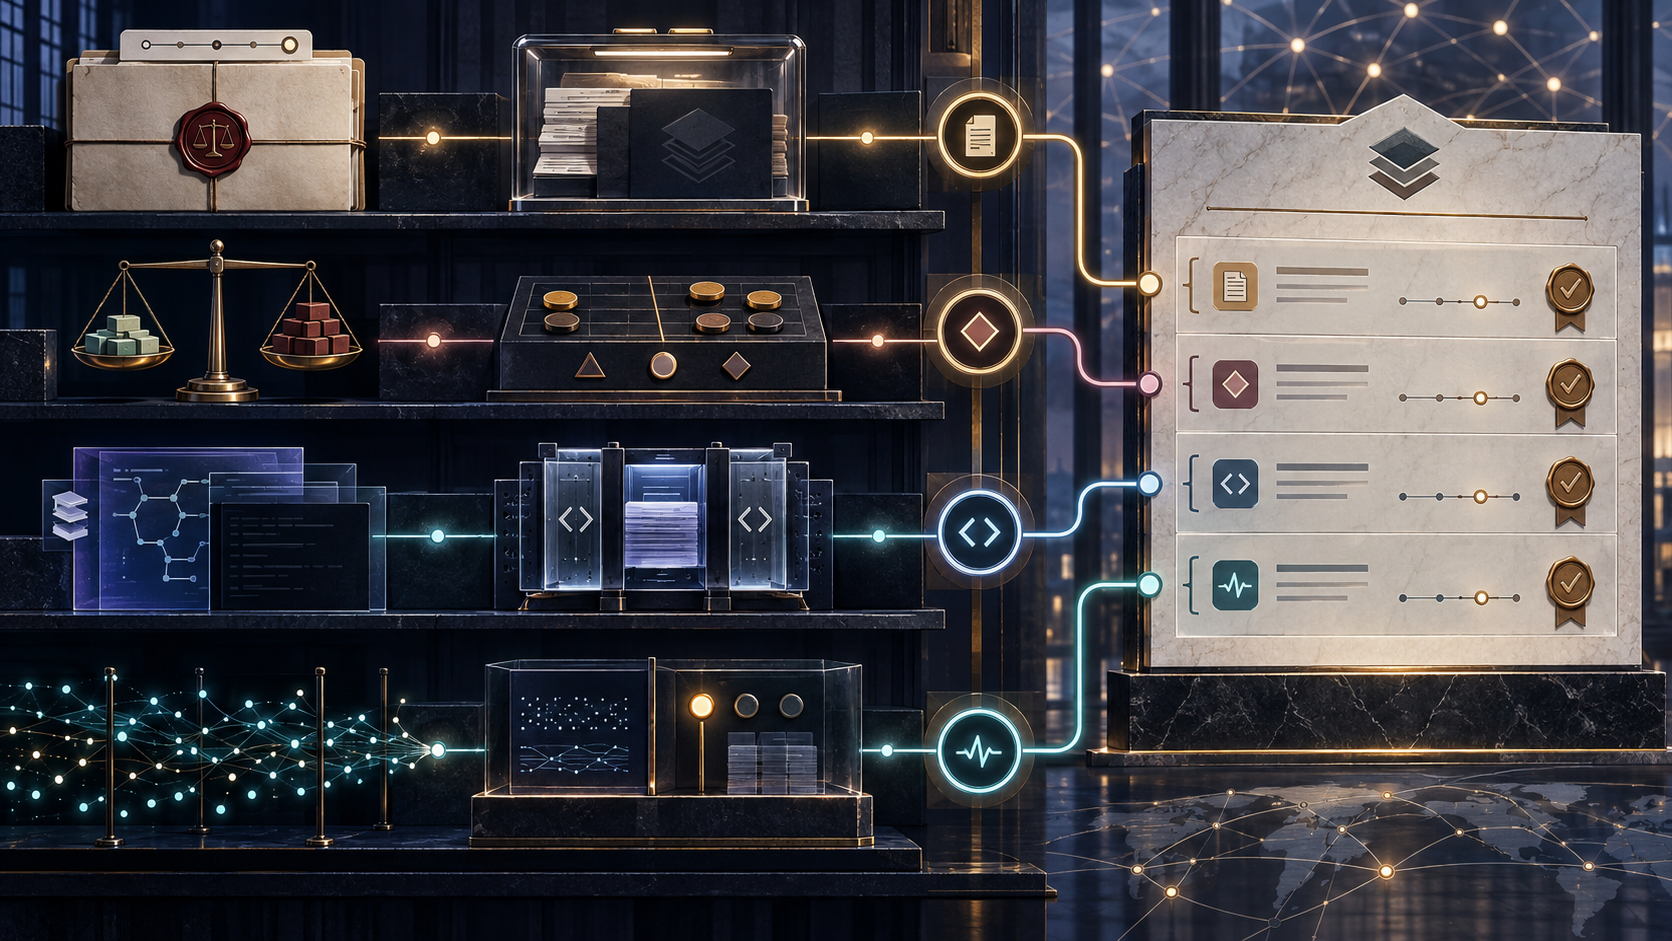
- План RIPE NCC на третий квартал 2026 года содержит четыре пункта со статусом «В работе»: стандарты и внешний аудит, оценка рисков и GRC, безопасность приложений и тестирование на проникновение, мониторинг и управляемые сервисы безопасности.
- Их результаты не заменяют друг друга. Аудиторское заключение не является решением о принятии риска, установленное исправление не доказывает свою эффективность, а технический сигнал ещё не является подтверждённым инцидентом.
- Нужен версионный публичный протокол передачи: узкое утверждение, область действия, вид доказательства, передающая и принимающая функции, акт приёмки, класс исключения и дата истечения или повторной проверки — без опасных технических подробностей.
Есть удобная иллюзия: если четыре строки отчёта окрашены одинаково, они находятся на одной стадии. В безопасности это почти никогда не так. Один процесс ждёт внешнего заключения, второй — решения о риске, третий — проверенной версии программы, четвёртый — подтверждения события. Общая надпись «В работе» говорит лишь, что работа не объявлена завершённой.
На странице квартального планирования Information Security, Risk and Compliance, обновлённой 11 июня 2026 года, RIPE NCC перечисляет четыре направления. Первое включает внешние аудиторские мероприятия в третьем и четвёртом кварталах для отчёта SOC 2 Type II по сервису RPKI, дальнейшую работу по ISO 27001, устранение рекомендаций внутреннего аудита и подготовку сертификационного аудита. Второе соединяет ежегодную оценку рисков с внедрением платформы governance, risk and compliance. Третье посвящено возможностям безопасности приложений и созданию основы для программы тестирования на проникновение.
Четвёртое расширяет охват инструментов мониторинга и предусматривает приобретение управляемых сервисов безопасности.
У самой страницы ограниченная и разумная задача. RIPE NCC публикует план ради прозрачности работы, приглашает членов и сообщество предлагать изменения, обещает отмечать существенные предложения и поддерживать диалог. Это не аудиторский отчёт, не реестр рисков и не перечень контролей. Публикация открытых дефектов, правил обнаружения или рабочих документов аудитора была бы не подотчётностью, а созданием новой угрозы.
Но между секретным реестром и однословным статусом есть безопасная область. Организация может показать, когда доказательство покидает один процесс, какой процесс его принимает и какое решение означает завершение передачи.
Часы отчёта и часы проверки
История RPKI подчёркивает необходимость дат. Годовой отчёт за 2025 год говорит, что в декабре RIPE NCC получила отчёт SOC 2 Type II по RPKI, после Type I в 2024 году. Утверждённый план на 2026 год называет Type II ежегодной процедурой. Квартальная страница сообщает о внешней работе в Q3 и Q4. Факты совместимы: один отчёт завершил прошлый период, следующий цикл продолжается.
Название стандарта без периода легко превращается в вечный знак качества. Type II относится к определённым контролям, сервису и интервалу проверки. Отчёт 2025 года не доказывает завершение цикла 2026 года. Новый цикл не означает, что прошлый отчёт стал недействительным. Карта передачи должна сохранять период доказательств, категории замечаний или улучшений, перешедших в новый цикл, функцию, принимающую исключения, и формальное событие, после которого публичное утверждение можно обновить.
У ISO 27001 иная последовательность. В квартальном плане сказано, что RIPE NCC продолжает устранять рекомендации внутреннего аудита и планирует проведение сертификационного аудита. Годовой план ставит целью получение сертификации. Назначение действия, реализация, проверка доказательства, решение о готовности, проведение аудита и решение органа сертификации — разные состояния. «В работе» не доказывает задержку или провал, но не сообщает, какое состояние достигнуто.
Для точности не требуется раскрывать содержание рекомендаций. Публичная запись может говорить: «устранение внутренних замечаний проходит проверку», «сертификационный аудит назначен» или «решение получено», указывая заявленную область. Техническая деталь остаётся закрытой; вид доказательства, ответственная функция и дата становятся понятными.
GRC хранит решение, но не принимает риск
Ежегодная оценка рисков и ввод GRC-платформы связаны, однако не равны. Оценка выявляет и сопоставляет риски по методике. Платформа хранит владельца, срок, версию, подтверждение и согласование. Это полезная инфраструктура памяти. Но у программного продукта нет аппетита к риску и полномочий решать, какой остаточный риск приемлем для членской организации.
Публичные протоколы Правления показывают человеческий контур. На заседании 189 руководство сообщило, что 80% планов обработки рисков выполнены вовремя и что существенных инцидентов безопасности не зарегистрировано. Правление утвердило пересмотренные формулировки риск-аппетита. На заседании 194 в июне 2026 года оно получило сведения о высоких рисках, планах обработки и внедрении аппетита, одобренного в декабре 2025 года.
Протоколы не раскрывают реестр и подробности мер. Это не доказывает отсутствия внутренней записи и не доказывает сокрытия. Публичный материал показывает уровень надзора и место утверждения правила, не превращая чувствительные риски в открытую инструкцию.
Для GRC важна сохранность происхождения. Если аудиторское замечание превращается в план обработки, сохраняется ли ссылка на исходное доказательство? Если приложение получает исключение, указаны ли полномочия принявшей функции и срок? Если мониторинг не охватывает часть заявленной области, становится ли пробел элементом ежегодной оценки? Платформа с аккуратными полями может лишь сделать разобщённость удобной для поиска, если передачи между производителем и получателем не зафиксированы.
Между «исправлено» и «проверено»
В безопасности приложений один зелёный тикет способен скрыть несколько ролей. Инструмент обнаруживает потенциальную проблему. Специалист оценивает её в контексте сервиса. Команда готовит изменение. Изменение попадает в конкретную версию и развёртывается. Отдельная проверка подтверждает, что нежелательное поведение исчезло. Если риск остаётся, уполномоченная функция принимает его на ограниченный срок.
Сканер не является владельцем риска. Закрытие задачи не доказывает развёртывание. Автор исправления не становится независимым проверяющим. Тест на проникновение способен подтвердить слабость, но не вправе разрешить эксплуатационное исключение. Поэтому квартальный план обоснованно упоминает и проактивное выявление с устранением, и фундамент программы тестирования.
Публичный протокол может ограничиться категориями. Какая функция получает результат? Какая система оценки тяжести применяется? В какой границе релиза находится исправление? Отделена ли проверка от реализации? Кто принимает исключение и до какой даты? Название компонента, путь эксплуатации и конфигурация компенсирующей меры членам не нужны. Им важно, существует ли путь от находки к доказательству закрытия.
Открытые исключения должны передаваться в организационный риск. Идеальная очередь разработки и идеальный реестр рисков могут существовать рядом, не обмениваясь информацией. Тогда локальное завершение не отражает накопленную экспозицию. В публичной карте достаточно показать мост и принимающую функцию, оставив содержание риска внутри.
Подрядчик принимает сигнал, но не ответственность
Четвёртый пункт тоже объединяет два утверждения. Расширение охвата мониторинга отвечает на вопрос, что организация видит. Покупка управляемого сервиса отвечает на вопрос, кто помогает наблюдать, сопоставлять и эскалировать. Поставщик может дать инструменты, смены и экспертизу. Он не получает ответственность RIPE NCC за подтверждение инцидента, публичный статус сервиса и окончательное закрытие.
Страница технической горячей линии уже проводит полезную границу. RIPE NCC сообщает о круглосуточном мониторинге критических сервисов: RIPE Database, K-root, DNS и обратного DNS, LIR Portal, RPKI и своих сайтов. После подтверждения инцидента обновляется страница Service Announcements. Между сигналом и публикацией есть решение; это ключевая часть контроля.
Карта может указать, какая функция RIPE NCC принимает оповещение подрядчика, кто подтверждает инцидент, как результат расследования превращается в действие по приложению и когда пробел наблюдаемости становится обработкой риска. Правила обнаружения, внутренние активы и подробный маршрут эскалации остаются закрытыми. Публично фиксируется лишь то, что ответственность не исчезает на границе поставщика.
Responsible Disclosure Policy образует другой вход. RIPE NCC намерена оценить сообщение и дать ожидаемую дату решения в течение трёх рабочих дней. После устранения крупной проблемы организация может опубликовать отчёт в зависимости от обстоятельств. Это обещание приёма и связи с исследователем, а не аудиторская гарантия и не обязательство рассказывать о каждом случае. Подтверждённая находка должна перейти к владельцу сервиса, обработке и доказательству закрытия.
Публичные поверхности не надо сливать
Информация о безопасности распределена по разным каналам обоснованно. Квартальный план говорит о работе и обратной связи. Годовой план — об обязательствах, людях и бюджете. Протоколы — о надзоре. Trust Portal — о доверии и обеспечении. Страница состояния — о подтверждённых операционных событиях. Ответственное раскрытие — о защищённом входе для исследователя.
Условия сервиса сертификации RPKI прямо формулируют границу. Сведения о политиках и мерах безопасности должны публиковаться в Trust Portal. Доступные отчёты проверок и аудитов могут передаваться владельцам сертификатов по запросу и при соглашении о неразглашении. Выбор не сводится к «опубликовать всё» или «не публиковать ничего». Узкое публичное утверждение может опираться на подробное доказательство с контролируемым доступом.
Каналы нужно не объединять, а связывать. «Отчёт Type II получен в декабре 2025 года» должен сохранять период. «Ежегодный цикл 2026 года идёт» должен иметь новую границу. «ISO 27001 в работе» должно различать устранение рекомендаций, аудит и решение. «Мониторинг расширен» требует области сервисов и даты приёмки. «GRC введена» следует ограничить классами рисков, контролей, мер и доказательств, которые действительно перенесены и приняты.
Распределённая работа требует распределённых доказательств
План 2026 года предусматривает для Information Security, Risk and Compliance девять штатных эквивалентов и 2,8 млн евро. Среди основных расходов — 1,03 млн евро на информационные технологии и 470 тыс. евро на консультации. Это плановые показатели, не доказательство фактических затрат или эффективности.
Тот же документ распределяет работу по стандартам и безопасности между RPKI, RIPE Database, DNS и K-root, LIR Portal и IT Support. Центральная функция может задавать метод и собирать картину, но многие контроли работают в сервисных командах. Проект может быть завершён для одного подразделения и оставаться открытым на организационной границе.
Аудит требует эксплуатационных подтверждений. Обработка риска требует владельца сервиса. Тестирование требует развёрнутой версии. Мониторинг требует полномочий подтвердить событие. Правлению нужна корректная агрегация остаточных рисков. Результат создаёт институциональную ценность только после того, как получатель его принял или оформил исключение.
Десять полей вместо ещё одного рейтинга
Для каждого ограниченного утверждения достаточно строки в версионной таблице:
- программа или процесс;
- точное утверждение, которое он способен поддержать;
- область сервиса или организации;
- ответственная функция;
- класс входного доказательства и дата среза;
- передающая функция;
- акт приёмки и полномочия;
- класс исключения без эксплуатируемой детали;
- дата истечения, обновления или повторного теста;
- публичная поверхность, где изменится утверждение.
«Соответствие» слишком широко и не является проверяемым результатом. «Type-II-обеспечение RPKI для заявленного периода и области» проверить можно. «Безопасные приложения» — безграничное обещание. «Исправления развёрнуты и отдельно проверены, исключения приняты уполномоченной функцией до установленной даты» имеет условие закрытия. «Мониторинг 24/7» требует границы сервисов, получателя и даты испытания.
Публичная версия не должна включать уязвимости, конфигурации контролей, рабочие документы аудитора, внутренние активы, персональные данные, чувствительные условия договора или точный путь эскалации. Это табло пересадок, а не схема сигнализации: видно, что передача существует, кто её подтвердил и когда она повторяется, но не видно защитного механизма.
Сильное возражение задаёт правильный предел
Избыток информации о защите помогает атакующему и превращает устранение проблем в публичный спектакль. Возражение справедливо. Поэтому всякое поле, которое нельзя заполнить без описания контроля, следует убрать из открытой версии. Достаточно классов, границ, функций, дат и решений.
Квартальная страница также вправе оставаться короткой. Более подробная карта может находиться в Trust Portal или в датированном приложении к годовому отчёту, а план будет ссылаться на текущую версию. Быстрый читатель сохранит обзор; профессиональный член получит прослеживаемость.
Наконец, внутренние передачи уже могут быть выстроены хорошо. GRC, аудиторский учёт, безопасная разработка, управление сервисами и отчётность Правлению, возможно, связаны сильнее, чем видно извне. Проверенные источники не позволяют утверждать обратное. Предложение касается связи между публичными заявлениями, а не оценки неизвестных внутренних контролей.
Четыре статуса «В работе» не являются четырьмя признаками неблагополучия. Они показывают, что безопасность распределена между обеспечением, управлением, инженерией и эксплуатацией. Подотчётный прогресс возникает, когда доказательство передано, принято, датировано и включено в следующее решение.
Источники
- RIPE NCC: квартальное планирование Information Security, Risk and Compliance
- RIPE NCC Activity Plan and Budget 2026
- RIPE NCC Annual Report 2025
- RIPE NCC: протокол 194-го заседания Правления
- RIPE NCC: протокол 189-го заседания Правления
- RIPE NCC Responsible Disclosure Policy
- RIPE NCC Technical Emergency Hotline
- RIPE NCC Certification Service Terms and Conditions
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров