
Кратко
- Whois 1.124 был введён в эксплуатацию 27 августа, а через четыре дня RIPE NCC выпустила 1.124.1, назвав единственным изменением использование только подписывающего сертификата при аутентификации клиентским сертификатом.
- Открытый патч ограничивает массив сертификатов узла конечным сертификатом с индексом ноль и добавляет отрицательный тест: второй сертификат, связанный с другим сопровождающим, не должен разрешать изменение его объекта.
- RIPE NCC сообщила, что не нашла доказательств эксплуатации. Чтобы такой вывод можно было оценить, нужен обезличенный публичный акт с версиями, периодом, интерфейсами, покрытием журналов, сводными числами, сверкой истории объектов и критерием уведомления.
Две производственные версии разделили четыре дня. Whois 1.124 заработал 27 августа. 31 августа RIPE NCC объявила о 1.124.1 и описала одну перемену: при аутентификации клиентским сертификатом теперь учитывается лишь подписывающий сертификат. Обычные две недели в среде кандидата на выпуск были пропущены, поскольку исправление закрывало уязвимость, о которой сообщили неделей раньше.
Оставлять известную ошибку аутентификации ради календарной симметрии было бы неверно. Срочное развёртывание уменьшило риск. Однако в том же сообщении содержится другое решение — уже не о коде, а о доказательствах: RIPE NCC заявила, что не обнаружила признаков использования уязвимости.
Эта формулировка не подтверждает инцидент или несанкционированное изменение. Отсутствие публичного описания метода также не делает вывод ложным. Но отрицательный результат можно проверить лишь тогда, когда известна совокупность, в которой искали.
Цепочка не должна приносить несколько полномочий
Документация RIPE Database описывает клиентский сертификат как способ аутентифицировать обновление через REST API. Пользователь создаёт сертификат X.509 и закрытый ключ, публикует сертификат в объекте key-cert, а затем ссылается на него в атрибуте auth: сопровождающего. Whois проверяет подпись по сертификату, хранящемуся в базе. При этом путь доверия до удостоверяющего центра не проверяется — значение имеет подпись относительно зарегистрированного сертификата.
Полномочие появляется из связи конкретного сертификата с правилами конкретного сопровождающего. Само присутствие дополнительного сертификата в переданной TLS-цепочке не должно создавать ещё одну личность.
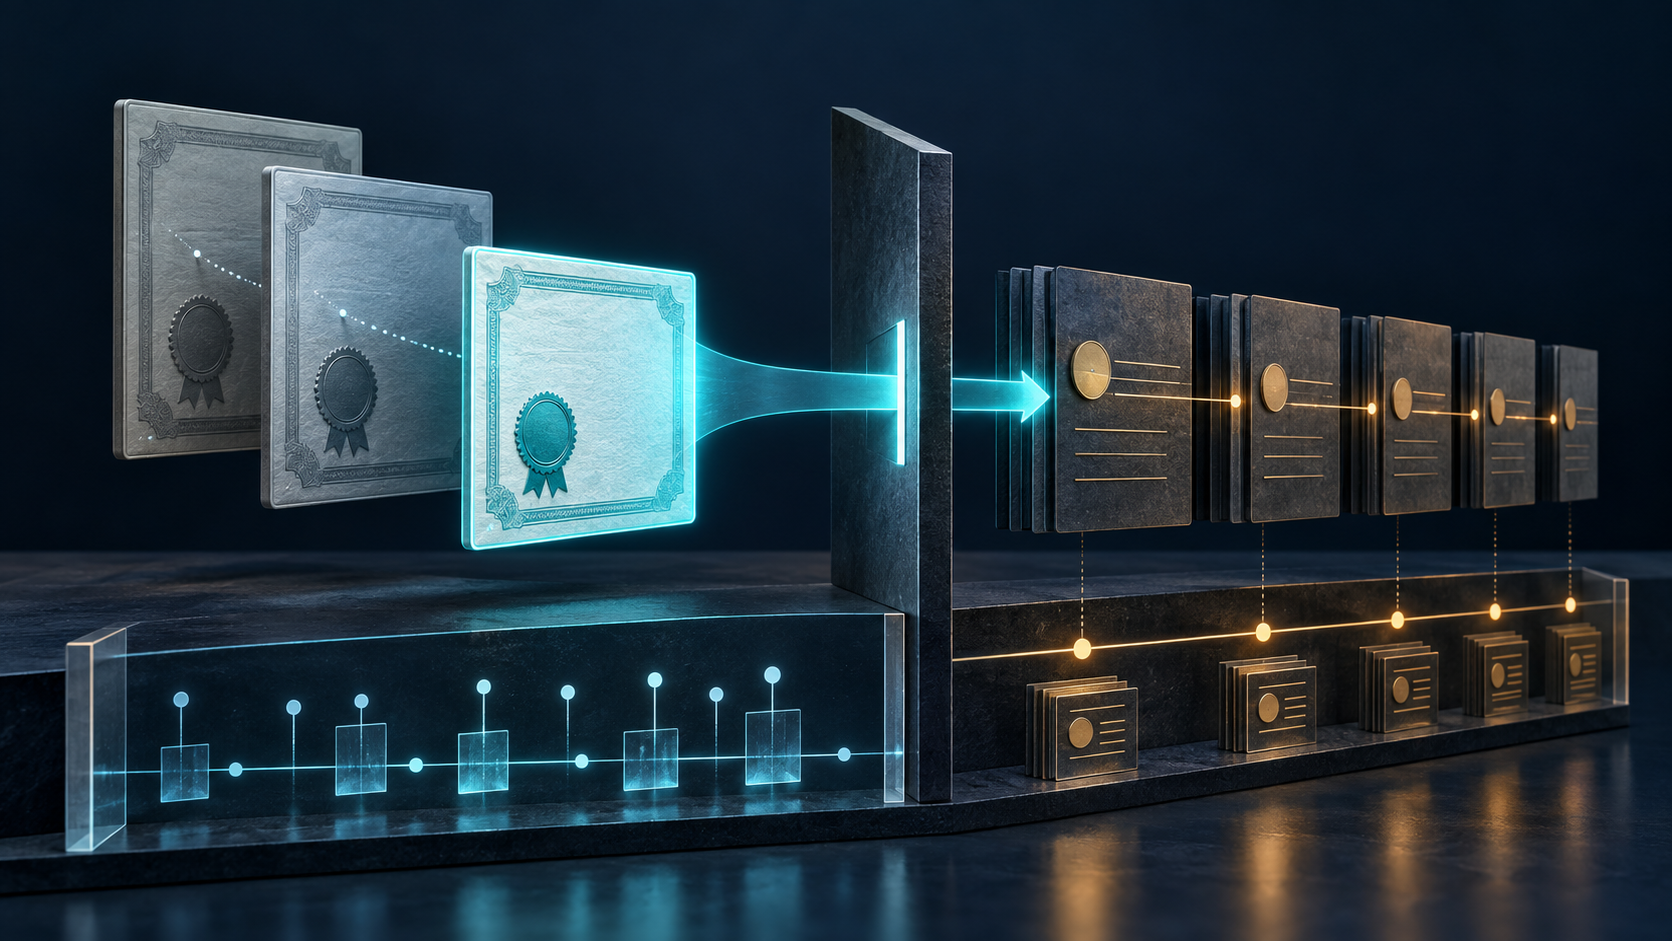
Открытый commit 504fccd515ca от 31 августа назван “Multiple certificates”. Извлекатель по-прежнему превращает массив сертификатов узла в обёртки X.509, но теперь завершает поток выражением .limit(1). Комментарий указывает, что элемент с индексом ноль — конечный, или подписывающий, сертификат, то есть фактическая личность соединения. Диагностический сервис показа клиентского сертификата также переведён на тот же извлекатель и больше не обходит исходный массив самостоятельно.
Новый интеграционный тест задаёт границу в практическом виде. Первый сертификат разрешён для OWNER-MNT, второй — для ANOTHER-MNT. Оба помещаются в тестовое хранилище. Соединение устанавливается с первым, после чего выполняется попытка изменить объект, защищённый вторым сопровождающим. Ожидаемый ответ — отказ в авторизации. Дополнительный сертификат не должен импортировать дополнительное право.
Тест доказывает целевое поведение исправленной версии. Он не доказывает попытку в производственной среде, успешное чужое обновление, вредоносную цепочку или ущерб конкретному объекту.
Логику патча видно, охват ретроспективы — нет
Открытый репозиторий позволяет проверить новую ветвь: выбрать конечный сертификат, не использовать остальные как личности и отказать в смоделированном переходе между сопровождающими. Для фразы «признаков эксплуатации нет» нужны иные координаты.
В какой версии впервые существовало прежнее поведение? Проверялись только четыре дня работы 1.124 или более ранний период? В выборку вошли лишь REST-обновления либо также запросы, диагностический вывод и другие потребители извлекателя? Какие журналы содержали события сертификатной аутентификации, сколько они хранились и отличали ли одиночный сертификат от длинной цепочки? Можно ли было связать решение об авторизации с идентификатором обновления, версией объекта и уведомлением? Какой результат потребовал бы связаться с сопровождающим?
Для ответов не нужны исходные сертификаты, имена, содержимое объектов или инструкция по эксплуатации. Нужны границы исследования.
У RIPE NCC есть убедительный, хотя и устаревший, аргумент о масштабе. В сентябре 2024 года анализ отказа от паролей MD5 насчитал 29 сопровождающих с непросроченными X.509 key-cert и лишь несколько обновлений в год, аутентифицированных таким способом. Небольшой канал проще проверить полностью. Однако это не численность августа 2026 года и не подтверждение того, что каждое релевантное представление сертификатов было наблюдаемо.
Ответственное раскрытие также требует разумной сдержанности. Политика RIPE NCC просит исследователей не публиковать детали до исправления и обещает быструю реакцию. Объявление 1.124.1 и отрицательный тест уже соблюдают правильную последовательность: сначала закрыть проблему, затем показать новое правило. Методическую справку можно добавить без публикации способа атаки.
Короткий акт без чувствительных данных
Акт оценки воздействия должен начинаться с диапазона версий и двух отметок времени: первого возможного воздействия в производстве и завершения исправления. Затем перечисляются проверенные интерфейсы и операции с раздельными строками для REST-обновлений, запросов, диагностики и иных способов аутентификации.
Следующий раздел описывает доказательную базу: категории журналов, срок хранения, поля связи и существенные пробелы. Достаточно агрегированных чисел — запросов с клиентским сертификатом, представлений нескольких сертификатов, разрешений, отказов, уникальных областей сопровождающих и объектов. Диапазоны защитят малые группы, но настоящий ноль должен быть обозначен прямо.
Главная операция — сверка. Нетипичные события связываются с версиями объектов и уведомлениями об обновлении. Каждое получает устойчивый итог: ожидаемый тестовый трафик, отклонённый запрос, законное обновление, неразрешённое событие или подтверждённое чужое изменение. Обществу не требуются имена; ему нужно знать, остались ли открытые случаи.
В конце указываются дата проверки, ответственный, порог уведомления и история исправлений. Если новая информация изменит вывод, следующая версия заменит его, не стирая исходную оценку.
Публичные материалы не дают оснований утверждать, что RIPE NCC не располагает такими данными внутри организации. Видимый недостаток уже: метод и охват не приложены к публичному заключению. Это можно исправить одной воспроизводимой записью, не создавая новой уязвимости.
Источники
- Рабочая группа RIPE Database: выпуск Whois 1.124 и подтверждение ввода в эксплуатацию, объявление Whois 1.124.1.
- Репозиторий Whois RIPE NCC: commit 504fccd515ca, “Multiple certificates”.
- Документация RIPE Database: аутентификация клиентским сертификатом.
- RIPE NCC: политика ответственного раскрытия.
- Рабочая группа RIPE Database: анализ последствий отказа от хешированных паролей MD5.
- NIST: SP 800-61 Rev. 3, рекомендации по реагированию на инциденты.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров